

管理対象デバイス、構成、データは、アップグレード後もそのまま引き継がれます。
Iru への移行に伴い、Kandji は非推奨になりました。アップグレードの期限は 2026 年 12 月 1 日です。
Iru ブランドの更新
管理対象デバイスのロゴ、アプリ名、ブランド。
Iru のナビゲーションとインターフェイス
Web アプリのナビゲーション、テナントドメイン、移動したページ。
アップグレードの前に
アップグレードを開始する前に、次の手順を完了してください。テナントからロックアウトされることなくアップグレードを完了できるよう、推奨されるサインイン方法は Standard Authentication です。アップグレード中に、Standard Authentication はパスキーに変換されます。アップグレードの完了後は、アクセスを失うことなく他のサインイン方法を設定してテストできます。アップグレードのプロセス中にロックアウトされた場合や問題が発生した場合は、すぐに Iru サポートにお問い合わせください。
1
Standard Authentication を有効にする
Standard Authentication がすでに有効になっている場合は、この手順をスキップしてください。
- Kandji Web アプリで 設定 に移動します。
- アクセス タブを選択し、認証 セクションを探します。
- Standard Authentication の横にある省略記号を選択します。
- 有効にする を選択します。
- 確認モーダルで 有効にする を選択します。
2
Kandji テナントからログアウトする
Kandji テナントからログアウトします。
3
ユーザー名とパスワードでサインインする
ユーザー名とパスワードで Kandji テナントにサインインします。ソーシャルログインやその他の SSO オプションは使用しないでください。
4
MFA を設定する
Standard Authentication の多要素認証 (MFA) をすでに設定している場合は、この手順をスキップしてください。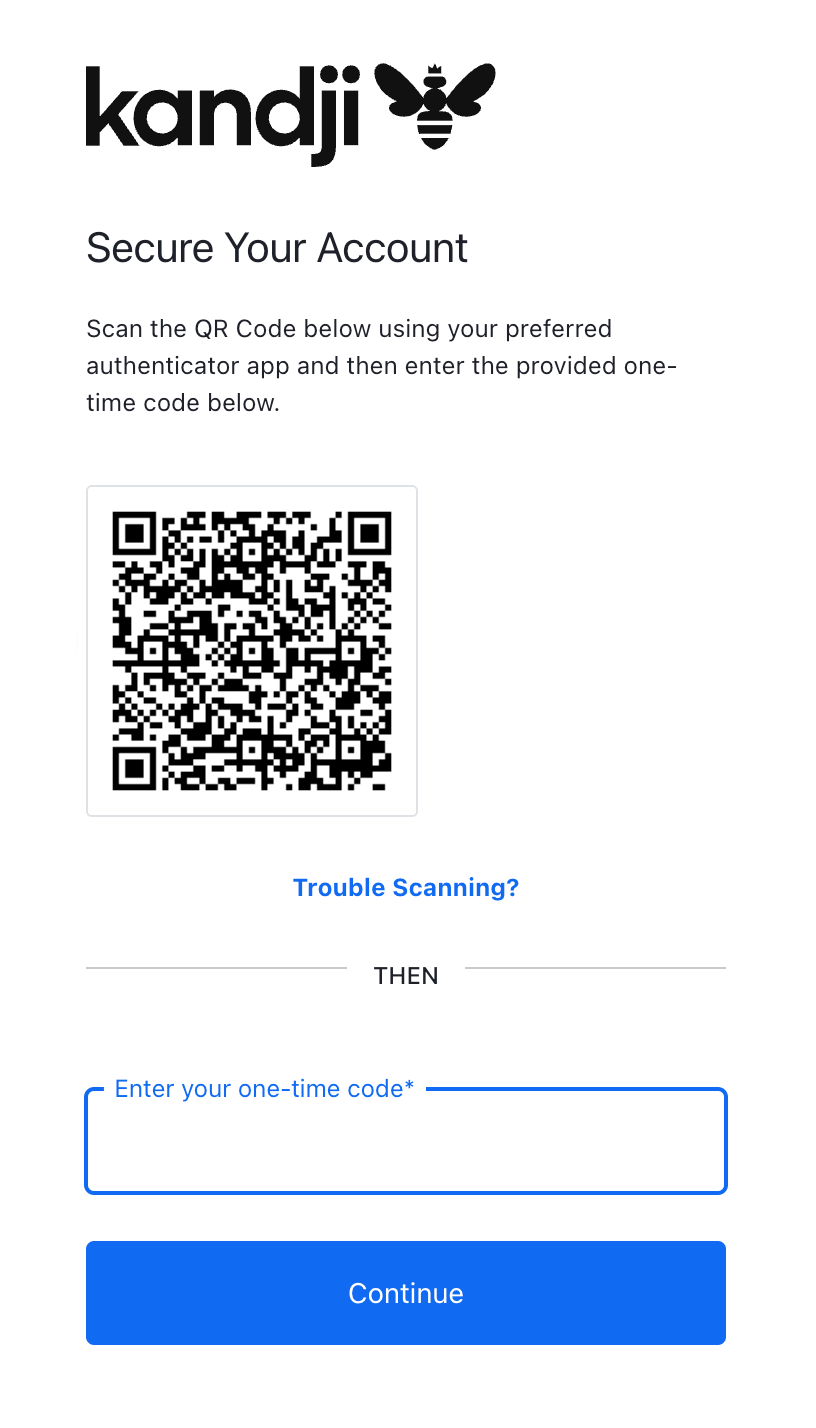
- プロンプトが表示されたら、Apple Passwords や Google Authenticator などの時間ベースのワンタイムパスワード (TOTP) アプリで登録用の QR コードをスキャンします。
- アプリに表示された TOTP コードを入力します。
- 続ける を選択します。
- Recovery Code をコピーし、安全な場所に保管します。
- I have safely recorded this code チェックボックスを選択します。
- 続ける を選択します。
5
アップグレードの開始に進む
アップグレードの開始に進みます。
アップグレードを完了する
以下の手順では、認証接続を確認して再構成し、移行を完了するまでを説明します。移行が完了すると、自分のセッションを含む Kandji Web アプリのすべてのアクティブなセッションが終了し、新しい構成で再認証する必要があります。Iru ドメイン{{subdomain}}.iru.com でサインインしてください。
1
アップグレードを開始する
Kandji Web アプリにログインしたら、左側のナビゲーションで 設定 を選択し、アクセス を選択します。統合認証へのアップグレードを促すカードが表示されます。Start migration を選択して開始します。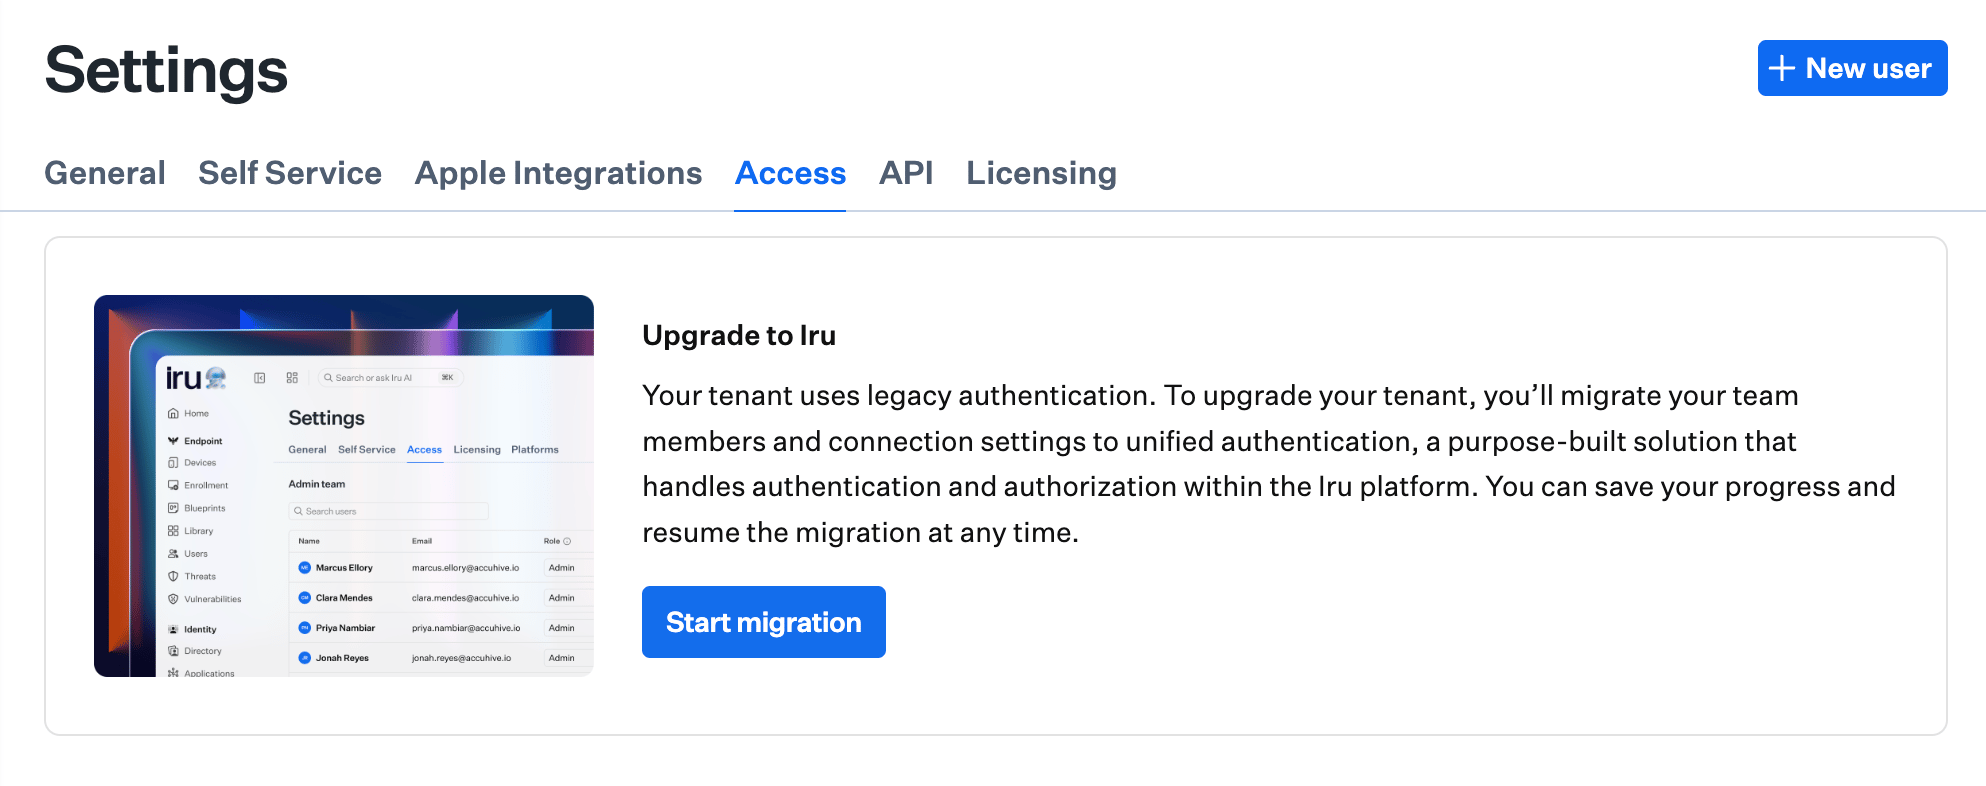
2
接続を確認する
移行マッピングで Standard Authentication が 有効 と表示されていない場合は、アップグレードの前にに戻り、先にその手順を完了してください。現在の認証設定を確認し、SAML、Google、Microsoft の接続の代わりとなるものを設定します。接続の種類ごとに、Iru のシングルサインオンガイドに従ってください。一部の構成の詳細が変更されているため、Kandji での接続の構成をそのまま再利用することはできません。
3
パスキーを設定する
移行により、Standard Authentication はユーザー名、パスワード、MFA に代わるパスキーに変換されます。パスキーを登録し、アップグレード後のサインイン時に取り出せる場所に保存してください。Standard Authentication を使用している他の管理者にもパスキーの招待を送信してください。詳しくは、パスキーとソーシャルログインを参照してください。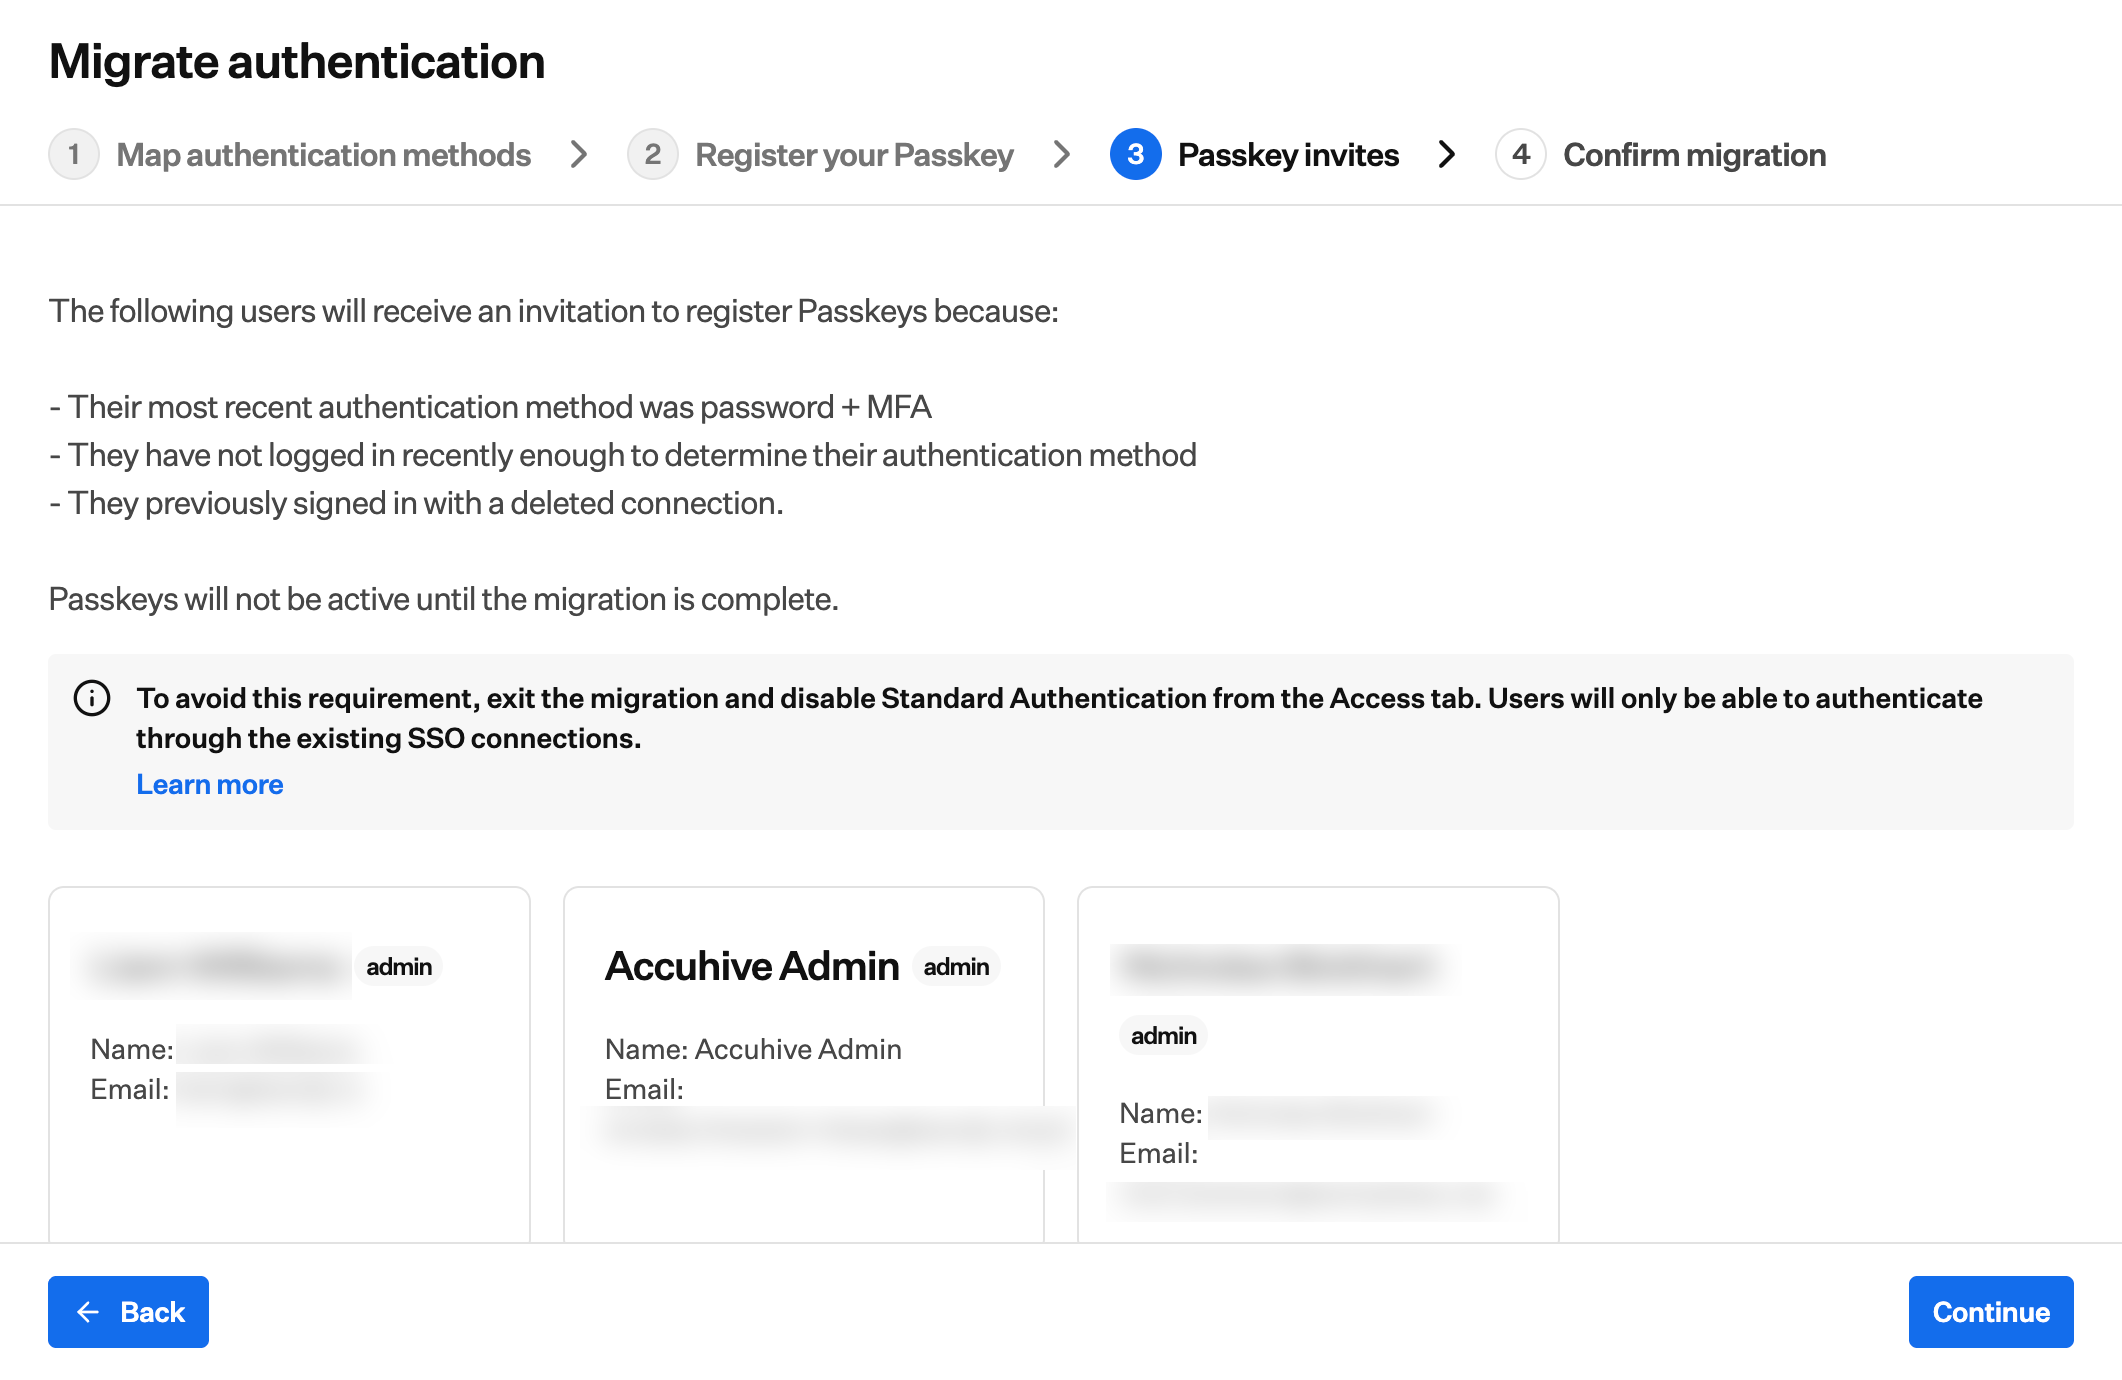
4
変更するには戻るを選択する
アップグレード中はいつでも 戻る を選択して前の手順に戻り、変更を加えることができます。
5
続けるを選択する
完了したら、続ける を選択して次に進みます。
6
確認して完了する
設定を確認し、必要に応じて Make changes を選択します。設定が正しければ、確認のチェックボックスをオンにし、Complete migration を選択してアップグレードを完了します。
7
再認証する
アップグレードが完了すると、ログインしているすべての管理者は Kandji からサインアウトされ、新しい構成で再認証する必要があります。新しい Iru ドメイン
{{subdomain}}.iru.com でログインしてください。以前の Kandji の URL ({{subdomain}}.kandji.io) にアクセスすると、テナントは Iru に移行されました 画面が表示されます。Login to Iru を選択して Iru ドメインに進みます。アップグレードの前にの手順に従った場合は、Standard Authentication からの移行中に作成して保存したパスキーでサインインします。このパスキーは、ユーザー名、パスワード、MFA に代わるものです。このプロセスは通常数分で完了しますが、ID プロバイダーと接続の数によって異なります。
8
他のサインイン方法をテストする
パスキーでサインインした後、ログアウトして、設定した他のサインイン方法をテストできます。いずれかの方法が失敗した場合は、パスキーで再度サインインし、アクセス (アカウントメニューボタン → アクセス) で構成を更新してから、もう一度テストします。SSO のセットアップおよびパスキーとソーシャルログインを参照してください。
9
Active Directory Certificate Services を移行する (設定している場合)
Kandji で Active Directory Certificate Services (AD CS) を使用していた場合、テナントのアップグレードでは Windows Server 上のレガシーの AD CS Connector は置き換えられません。Iru Endpoint にサインインした後、サーバー上のその Connector をアンインストールし、Iru テナントから更新された Connector をインストールして、登録の承認を完了してください。レガシーパッケージを削除するまで、インテグレーションが 接続済み と表示され続ける場合があることを含め、ワークフロー全体については AD CS Integration: Overview の AD CS を使用した Kandji から Iru への移行に従ってください。
よくある質問
いつまでにアップグレードする必要がありますか?
いつまでにアップグレードする必要がありますか?
アップグレードの期限は 2026 年 12 月 1 日です。Kandji Web アプリにログインすると、設定 > アクセス でアップグレードのプロセスを利用できます。上記の手順に従ってアップグレードを完了してください。
アップグレードにはどのくらい時間がかかりますか?
アップグレードにはどのくらい時間がかかりますか?
アップグレードのプロセスは通常数分で完了しますが、ID プロバイダーと接続の数によって異なります。
エンドユーザーに影響はありますか?
エンドユーザーに影響はありますか?
エンドユーザーが何か操作を行う必要はありません。デバイス登録時のサインインエクスペリエンスがわずかに更新され、登録ポータルのドメインが新しくなる (
{{subdomain}}.kandji.io/enroll ではなく {{subdomain}}.iru.com/enroll) ことに気付く程度です。アップグレードについてサポートが必要な場合はどうすればよいですか?
アップグレードについてサポートが必要な場合はどうすればよいですか?
アップグレードのプロセスについてサポートが必要な場合やご質問がある場合は、support@iru.com にメールを送信するか、Iru サポートにお問い合わせください。
完全にアップグレードする前に新しい認証をテストできますか?
完全にアップグレードする前に新しい認証をテストできますか?
アップグレードのプロセスには確認ステップが含まれており、移行を完了する前に設定を確認できます。
関連記事
Iru にサインインした後は、以下の記事を参照して、外観の変更点、設定やページの移動先、追加で必要な SSO 接続の認証設定を完了する方法を確認してください。Iru ブランドの更新
管理対象デバイスのロゴ、アプリ名、ブランド。
Iru のナビゲーションとインターフェイス
Web アプリのナビゲーション、テナントドメイン、移動したページ。
アカウントメニュー
サイドバー下部にある、Access を含むテナント全体の設定。
SSO のセットアップ
アップグレード後にテナントのシングルサインオンを設定します。
シングルサインオン
Google、Microsoft、Okta、その他の ID プロバイダー向けの Iru SSO 接続ガイド。
パスキーとソーシャルログイン
パスキー、ソーシャルログイン、認証器の管理。