

Cada valor asignado se escribe en
IQL (Iru Query Language),
el mismo lenguaje de expresiones que se usa para la
asignación de atributos de Directory Sync y las reglas de
Auto Group. Un valor puede ser un solo
campo del perfil (
user.email) o una expresión que lo transforma
(user.email.lowerAscii()).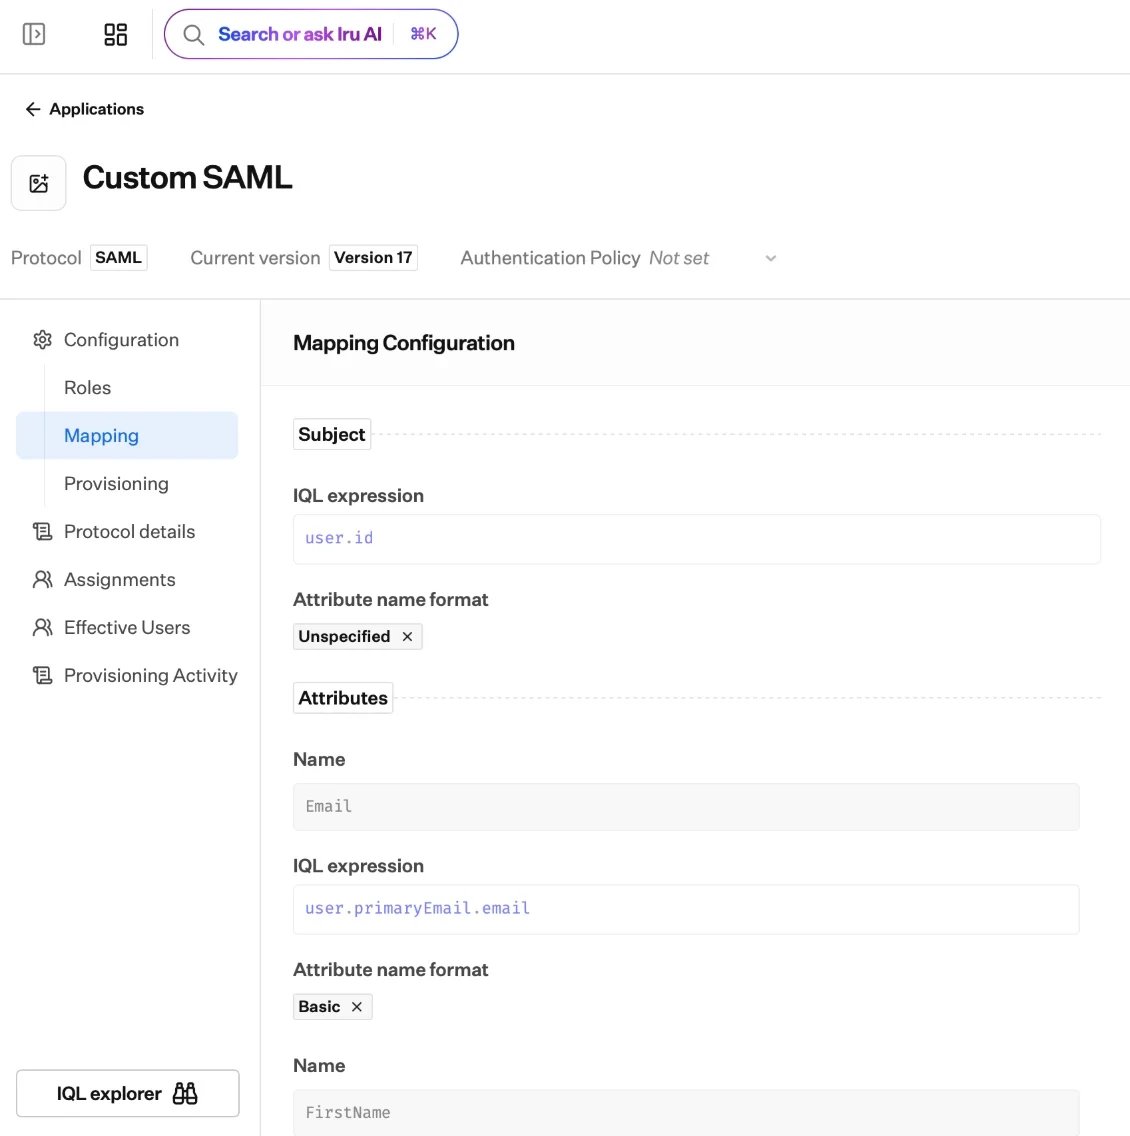
El editor de asignaciones: una expresión IQL establece el Subject y cada atributo, con el explorador de IQL para los campos y funciones disponibles.
Qué contiene una asignación
Cada aplicación asigna dos elementos a la declaración que envía:- El sujeto: el identificador principal del usuario que ha iniciado sesión.
- Atributos o claims: cualquier campo adicional que espere la aplicación.
El sujeto
El sujeto identifica al usuario que ha iniciado sesión. Su valor predeterminado depende del protocolo:
Puedes cambiar el valor del que se obtiene y, para SAML, elegir un formato de NameID.
Consulta Aplicaciones SAML y
Aplicaciones OIDC para ver las
opciones específicas de cada protocolo.
Atributos y claims
Además del sujeto, agrega cada campo que necesite la aplicación. Para cada uno estableces su nombre (lo que espera la aplicación), su valor (la expresión IQL que lo genera), un detalle del protocolo (un formato de nombre de atributo para SAML o un ámbito para OIDC) y si está habilitado.Cómo crear una asignación
1
Abrir la asignación de la aplicación
La asignación se encuentra en el borrador de la aplicación, junto con su configuración de protocolo.
2
Escribir una expresión IQL por campo
Para el sujeto y cada atributo o claim, escribe una expresión
IQL. El editor
sugiere los campos
user y las funciones disponibles mientras escribes y comprueba la
expresión, para que los errores aparezcan antes de publicar.3
Obtener una vista previa del resultado
Una vista previa en vivo muestra la aserción o el token exactos que enviará Iru, para que
puedas confirmar su forma antes de ponerla en producción.
4
Publicar
Establece el borrador como current para activar la asignación. Consulta
Descripción general de las aplicaciones para conocer el
modelo de versiones.
Asignación para el aprovisionamiento
La asignación determina algo más que el inicio de sesión. Para las aplicaciones con aprovisionamiento, la asignación también tiene una vista de aprovisionamiento que controla qué atributos del perfil envía Iru cuando crea o actualiza la cuenta en la aplicación.Próximos pasos
Lenguaje de consulta de Iru
La referencia completa de IQL: campos, operadores, funciones y ejemplos.
Aplicaciones SAML
Formatos de NameID y asignación de atributos para aplicaciones SAML.
Aplicaciones OIDC
Asignación del sujeto y de los claims para aplicaciones OIDC.
Aprovisionamiento
Asigna los atributos que envía Iru cuando crea y actualiza cuentas en una aplicación.