

Una política solo surte efecto cuando está asignada a una o más
aplicaciones. La política de una aplicación rige el inicio de sesión en esa aplicación;
consulta Asignar una política a aplicaciones.
Cómo se estructura una política
Una política es un conjunto de reglas organizadas como un árbol de condiciones. Iru recorre el árbol desde arriba cada vez que evalúa la política:- Las condiciones de bifurcación envían el inicio de sesión por distintas rutas según el contexto. Por ejemplo, una política se bifurca según el tipo de dispositivo que inicia sesión, de modo que un dispositivo macOS se comprueba con los requisitos de macOS y una computadora Windows con los requisitos de Windows.
- Las condiciones de requisito comprueban que algo sea cierto; por ejemplo, que el disco de un dispositivo esté cifrado o que el dispositivo esté administrado. Cada requisito que no se cumple se registra como una infracción.
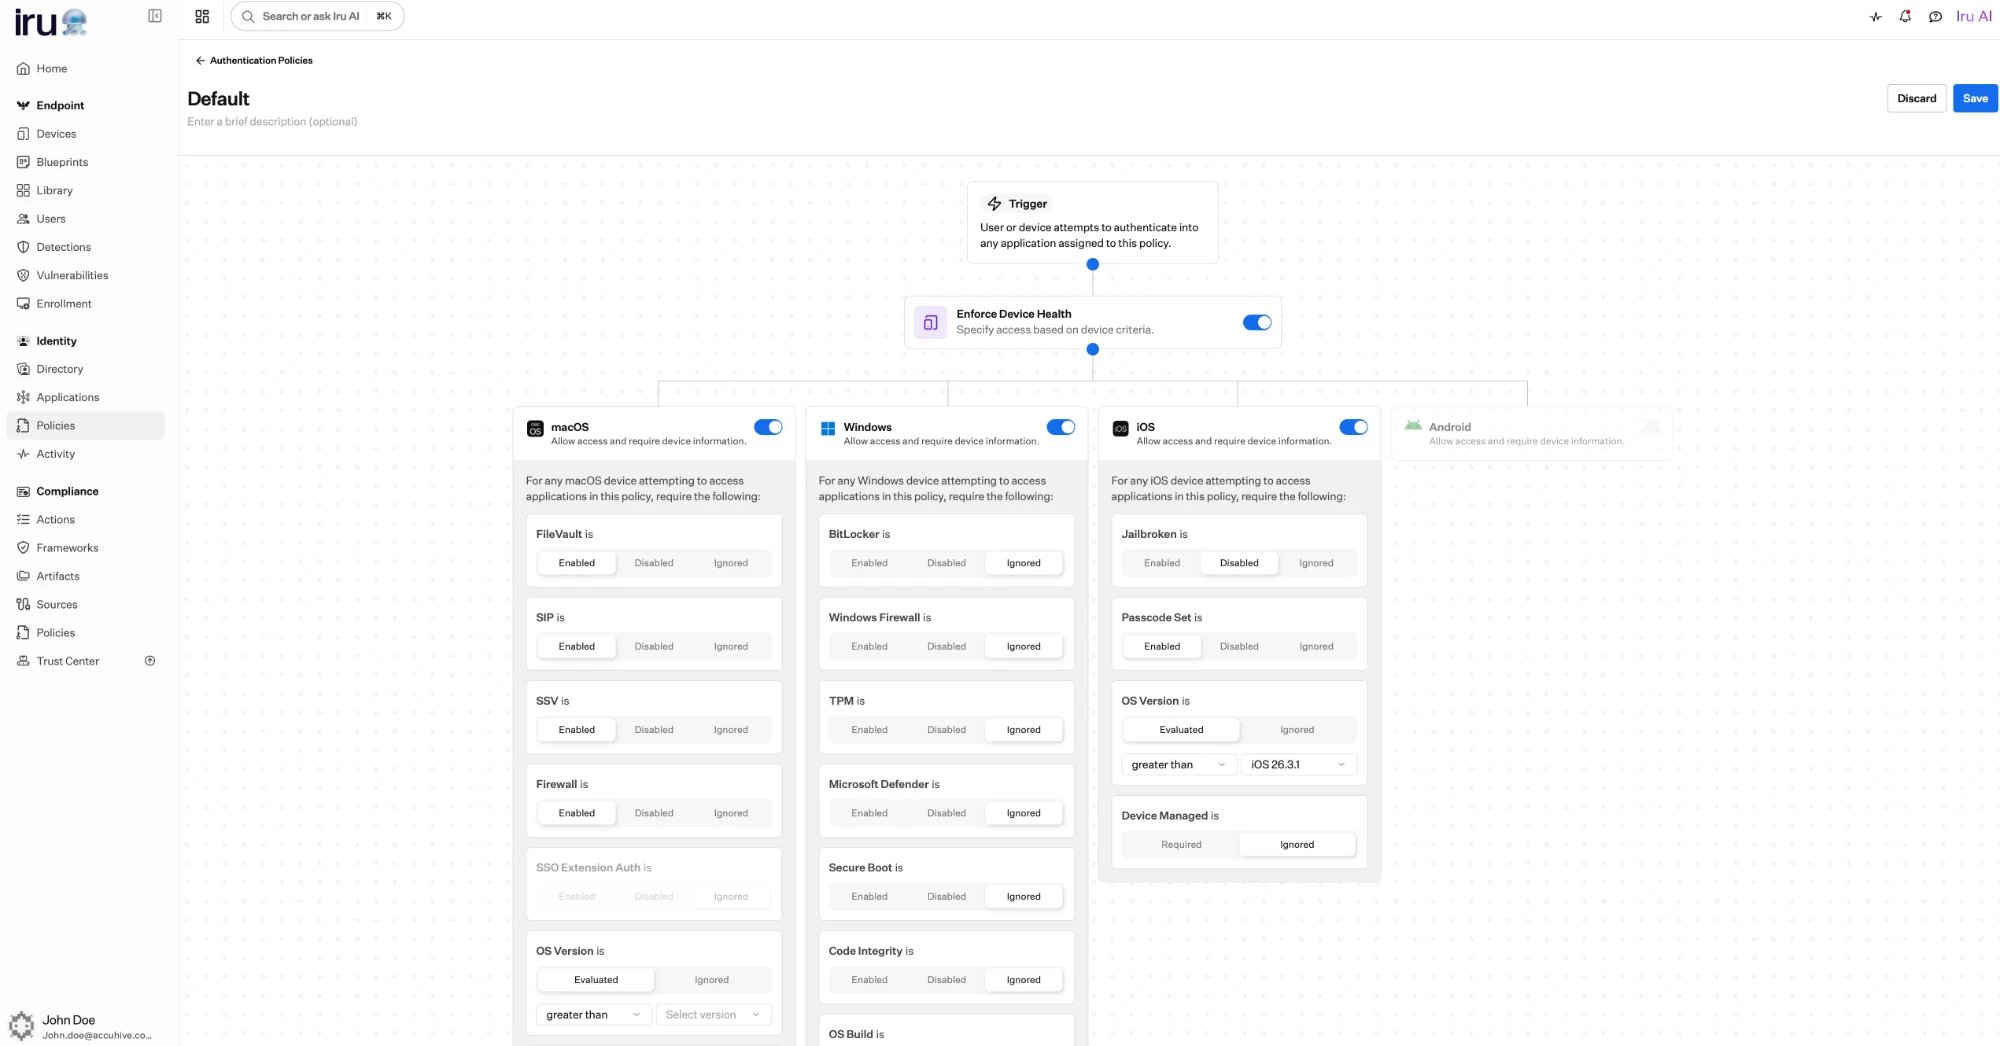
El generador de políticas: un Trigger lleva a Enforce Device Health, que se bifurca por plataforma; cada plataforma tiene sus propios requisitos de estado del dispositivo establecidos en Enabled, Disabled o Ignored.
Cómo se evalúa una política al iniciar sesión
Cada inicio de sesión en una aplicación genera una decisión, e Iru registra esa decisión, incluidas las infracciones, para que puedas revisar más tarde lo que ocurrió en el registro de actividad.Una política decide si se permite un inicio de sesión y qué debe cumplirse
para ello. Que un usuario tenga asignada la aplicación es una comprobación aparte.
Ambas deben superarse para que alguien acceda a una aplicación. Consulta
Asignar acceso.
Qué puede exigir una política
Una passkey o un autenticador de Iru Access siempre es necesario para iniciar sesión; esto está integrado para todos, no es algo que active una política. Lo que una política agrega encima es la confianza del dispositivo: qué dispositivos pueden iniciar sesión y el estado en que deben estar.Un dispositivo de confianza
Exige el inicio de sesión desde un dispositivo conocido, en buen estado y administrado (por ejemplo, uno con
el cifrado de disco activado. Consulta
Confianza del dispositivo.
Una plataforma específica
Permite el inicio de sesión solo desde las plataformas de dispositivo que elijas y deniega el resto.
Un estado de salud del dispositivo
Exige señales por plataforma, como el cifrado de disco, un firewall o una versión mínima
del sistema operativo. Consulta Confianza del dispositivo.
Qué ocurre cuando una política no se supera
Cuando un inicio de sesión no cumple los requisitos de una política, Iru lo deniega y registra el motivo como una o más infracciones. Cada infracción recoge el requisito que no se cumplió, lo que esperaba la política y lo que se observó realmente; por ejemplo, un requisito de que el cifrado de disco esté habilitado cuando se detectó deshabilitado.Crear una política
1
Crear la política
En Policies → Authentication policies, elige Add policy y asígnale
un nombre y una descripción claros. El nombre es lo que te permitirá reconocerla al
asignarla a aplicaciones.
2
Elegir lo que debe cumplir cada inicio de sesión
Agrega las condiciones que debe cumplir el inicio de sesión. Puedes permitir el inicio de sesión solo desde
plataformas de dispositivo específicas y, para cada una, exigir señales de estado del dispositivo,
como que el cifrado de disco esté activado o que el dispositivo esté administrado. Consulta
Confianza del dispositivo para ver el conjunto completo de
señales disponibles.
3
Asignar la política a aplicaciones
Vincula la política a las aplicaciones que debe regir. A partir de ese momento,
cada inicio de sesión en esas aplicaciones se evalúa con esta política.
4
Verificar la experiencia
Inicia sesión como usuario de prueba en una aplicación asignada y confirma el resultado. Si el acceso
se deniega de forma inesperada, revisa las infracciones registradas en el
registro de actividad.
Asignar una política a aplicaciones
Una política no hace nada hasta que se vincula a aplicaciones. Cada política mantiene una lista de las aplicaciones a las que se aplica, y vinculas o desvinculas aplicaciones desde la página de la política en el panel. La política asignada a una aplicación es lo que Iru evalúa cada vez que alguien inicia sesión en esa aplicación.Próximos pasos
Autenticadores
Las credenciales que usan los usuarios para demostrar quiénes son en cada inicio de sesión.
Confianza del dispositivo
Exige dispositivos conocidos, en buen estado y administrados como condición de acceso.
Riesgo y acceso adaptativo
Permite que el acceso se adapte a lo fiable que parezca un inicio de sesión.
La experiencia de inicio de sesión
Mira cómo se ve la evaluación desde el lado del usuario.