

Acerca de Iru Endpoint
Iru Endpoint administra dispositivos Apple, Windows y Android. La cobertura de Apple incluye macOS, iOS, iPadOS, tvOS y visionOS. Activa Windows y Android en tu tenant para usar la inscripción y las políticas en esas plataformas. Para conocer el orden de configuración y los requisitos previos, consulta Introducción. Endpoint incluye implementación sin intervención, gestión de parches de aplicaciones y del sistema operativo, plantillas de cumplimiento, detección de amenazas y API para la automatización. Con esta fuente activada, Compliance puede recopilar Artefactos sobre cómo se administran los dispositivos y cómo se alinea la política con lo que está implementado, según lo que soliciten las acciones de tu marco.Qué puedes ver recopilado
Según la configuración del producto, algunos ejemplos son:- Registros de inscripción y administración de dispositivos
- Señales de aplicación de configuraciones o políticas expuestas a Compliance
- Resúmenes de cumplimiento o postura de los endpoints
- Contexto de inventario y asignación relevante para los controles
Temas de control típicos
- Administración de endpoints e inventario de activos
- Configuración de seguridad de los dispositivos
- Visibilidad operativa sobre los endpoints administrados
Documentación de Endpoint
Configura dispositivos, políticas y agentes siguiendo la ruta de Introducción: configuración básica, configuración de plataformas, Blueprints y Library e inscripción. Asigna las acciones de Compliance a los Artefactos que espera tu equipo de seguridad (por ejemplo, pruebas de inscripción, exportaciones de configuración o informes).Requisitos previos
- Un token de Iru API de Iru Endpoint con GET / Leer habilitado para cada permiso de API que permita tu política de seguridad. Este conector solo lee de Iru Endpoint; cuando tu política permite un acceso GET más amplio, Iru Compliance puede adjuntar más Artefactos automáticamente.
Cuando usas la fuente Iru Endpoint con Iru Compliance, tu token de API se usa en la Iru Endpoint Management API para recopilar Artefactos, y esas solicitudes cuentan para el límite de velocidad de tu tenant. Consulta Consideraciones en Descripción general de la API de Iru (abre Rate limits).
Conectar Iru Endpoint a Iru
- Iru Endpoint
- Iru Compliance
Completa esta pestaña antes de conectar la fuente en Compliance.
1
Revisa la documentación de la API de Iru Endpoint
Antes de conectar, lee la Descripción general de la API de Iru para conocer la autenticación Bearer, cómo crear tokens y dónde aparece la Iru API URL de tu tenant (EE. UU. o UE).
2
Comprende el segmento app de tu URL de API
Tu valor de
app es el segmento del dominio base de esa URL. Es el segmento inmediatamente anterior a .api.kandji.io, .api.eu.kandji.io o .api.iru.com. Introducirás la misma región y el mismo app en el asistente del conector de Compliance.3
Crea un token de API
En la aplicación web de Iru Endpoint, abre Acceso desde el menú de la cuenta. Selecciona Add Token, introduce un Nombre y una Descripción, crea el token y copia el API token (la credencial Bearer que Acceso muestra una sola vez) en un lugar seguro. En el asistente del conector de Compliance, pegas ese mismo valor en el campo con la etiqueta Bearer JWT. Ese texto es la etiqueta del campo donde se introduce el token Bearer, no un tipo de credencial distinto del token de API de la Descripción general de la API de Iru.
4
Confirma la URL de API de tu tenant para el asistente de Compliance
En Acceso, abre la pestaña Tokens de API y busca Your organization’s API URL. Usa ese nombre de host para comprobar EE. UU. o UE y el segmento
app cuando ejecutes el asistente de Compliance (Select API region y Configure the app variable).5
Configura los permisos GET para Compliance
Para el nuevo token, abre Configurar y establece Permisos: activa GET para cada permiso de API que permita tu política de seguridad. GET equivale a Leer en este modelo. La recopilación de Compliance es de solo lectura, por lo que no necesitas los demás niveles de permisos para este conector. Cuanta más cobertura GET tenga el token, más Artefactos podrá descubrir y adjuntar Iru automáticamente desde esta fuente.
Continúa en la pestaña Iru Compliance.

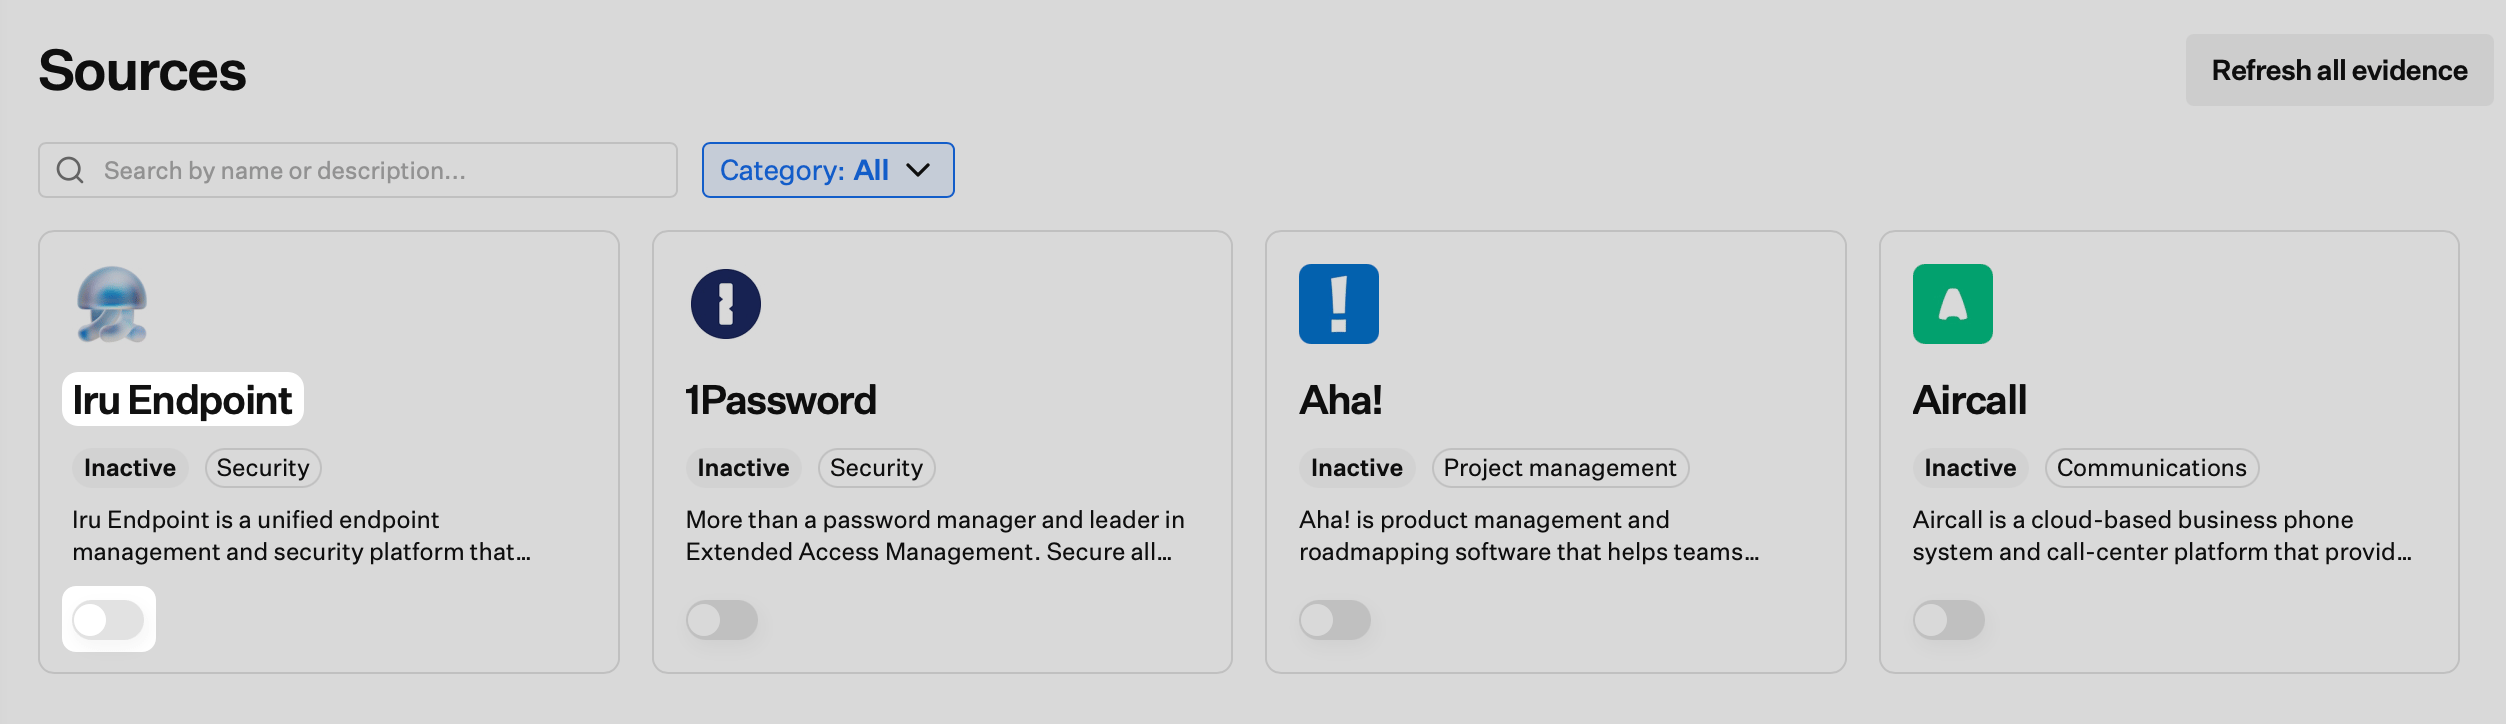
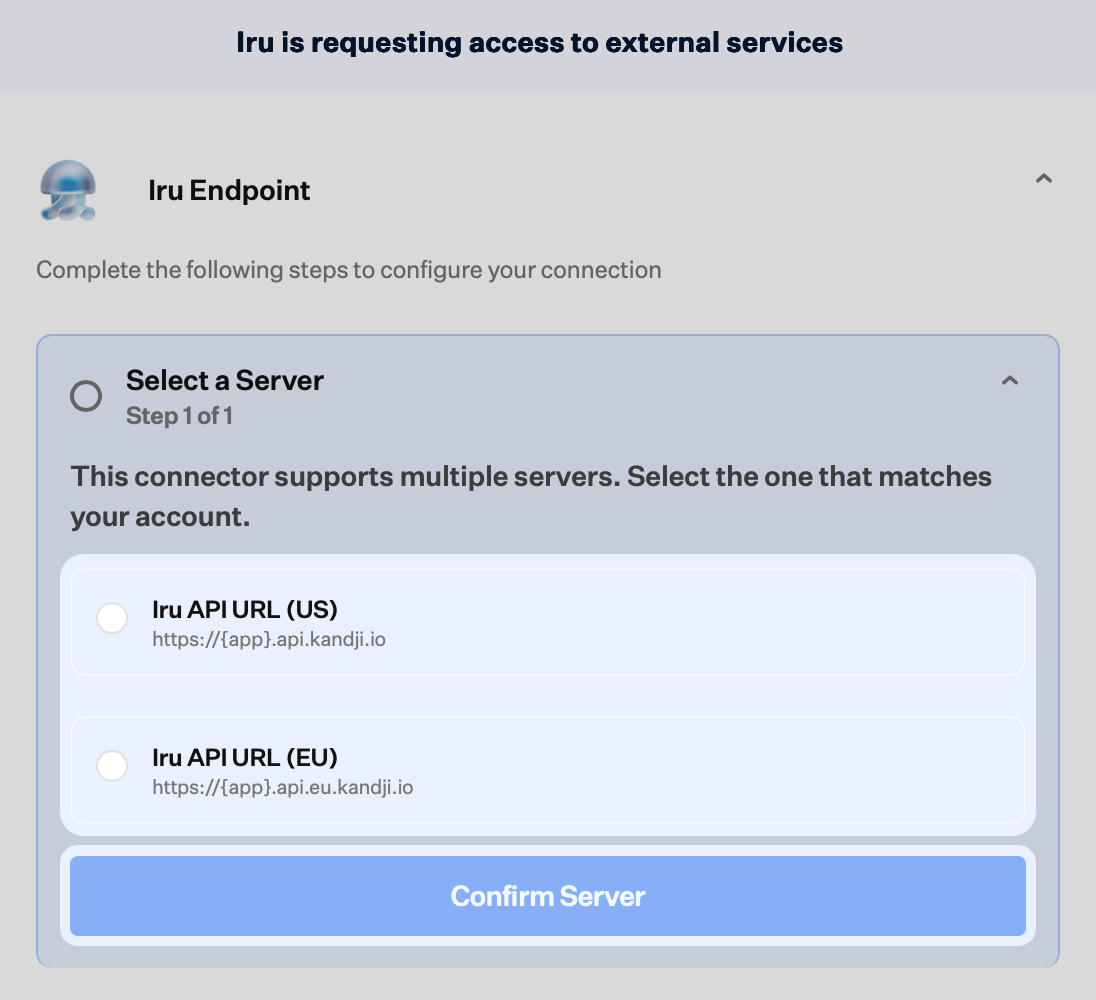
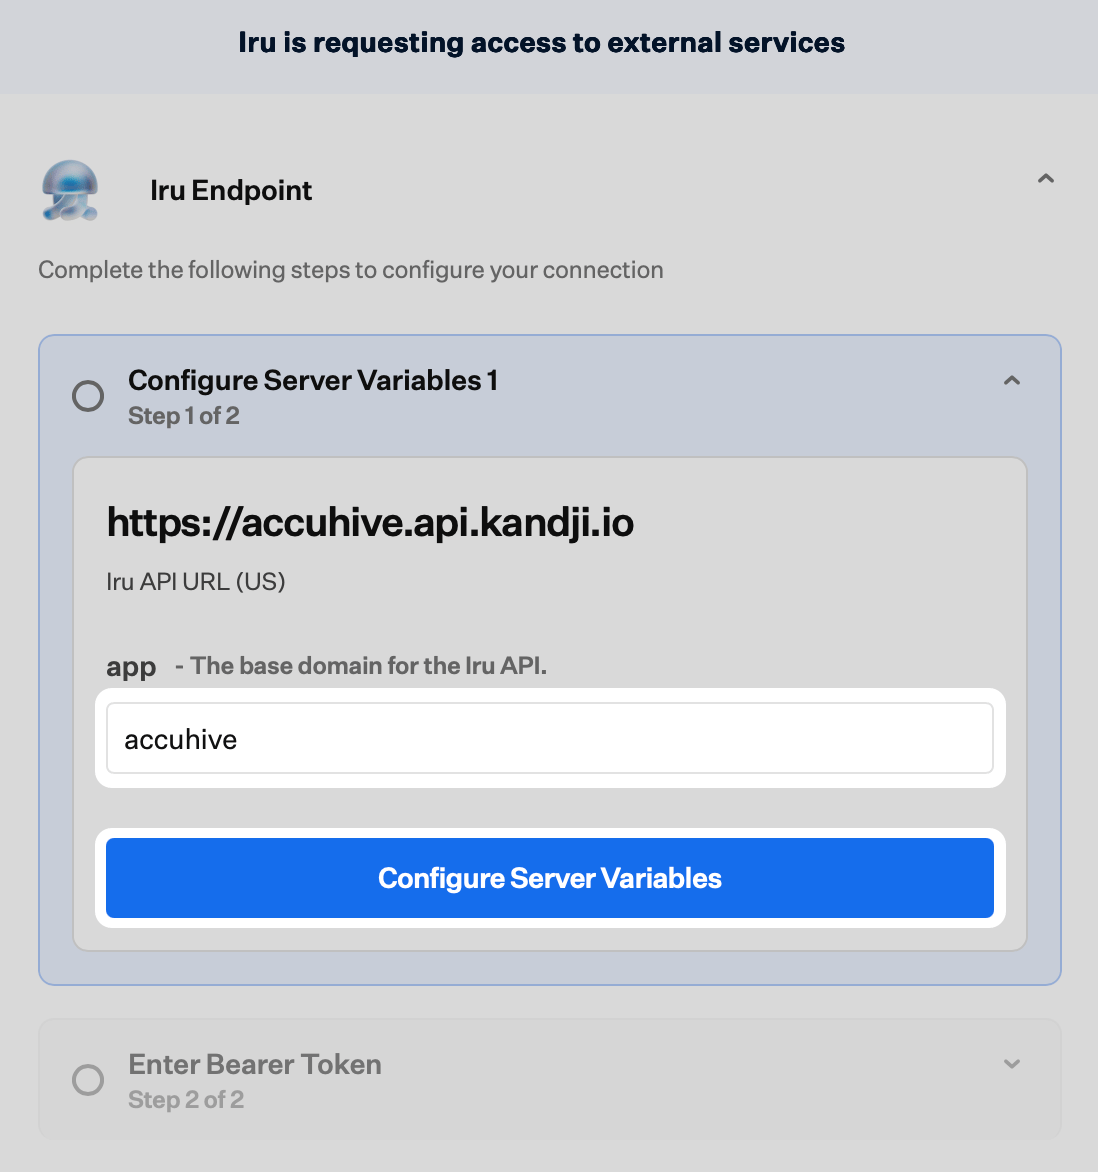
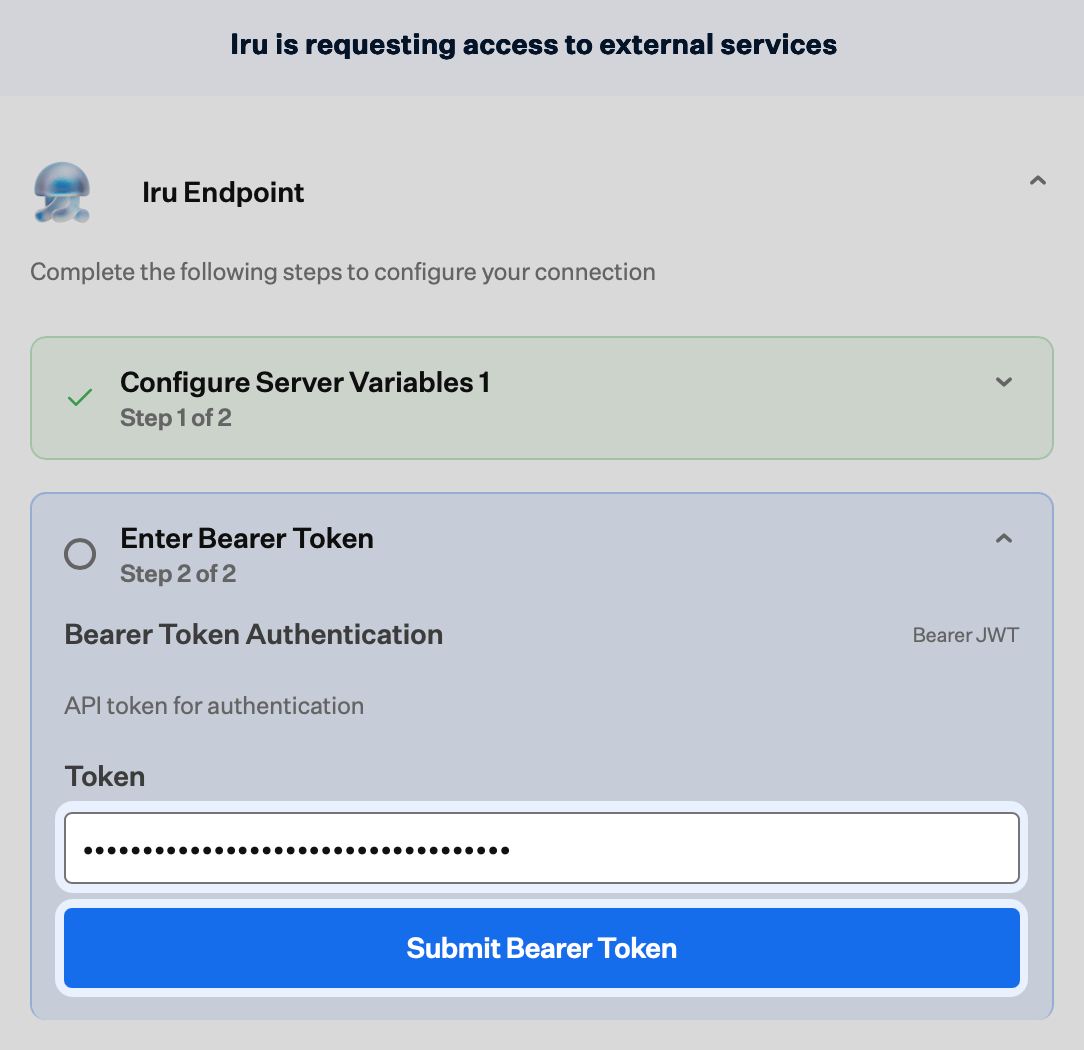
Solución de problemas
No se abre nada al activar la fuente
No se abre nada al activar la fuente
Revisa la configuración del bloqueador de ventanas emergentes para el sitio de Iru e inténtalo de nuevo.
Los Artifacts no se sincronizan
Los Artifacts no se sincronizan
Si los Artefactos de Iru Endpoint tardan en aparecer o dejan de actualizarse, realiza estas comprobaciones:
- Límites de velocidad: es posible que tu tenant esté alcanzando el límite de velocidad de la API de Iru Endpoint. Iru Compliance usa tu token con la misma cuota por hora que tus otros scripts e integraciones, por lo que los picos en otros lugares pueden hacer que esta fuente espere hasta que disminuya el uso. Consulta Rate limits en Consideraciones en la Descripción general de la API de Iru.
- Permisos: es posible que al token le falte acceso GET para las rutas que necesita esta fuente. En Iru Endpoint, abre Acceso, selecciona el token y compara lo que está habilitado en Editar con lo que esperan las acciones de tu marco.
- Momento: los Artefactos se actualizan cuando Iru Compliance ejecuta esta fuente según su programación, por lo que los datos nuevos de Endpoint no siempre son visibles de inmediato. Si ya descartaste los límites de velocidad y los permisos, espera al siguiente ciclo de recopilación y vuelve a revisar la página Artefactos.
Artículos relacionados
Descripción general de la API de Iru
Tokens Bearer, Iru API URL del tenant y permisos de API.
Introducción a Compliance
Marcos, acciones y Artefactos.
Descripción general de Iru
Cómo encajan Endpoint, Compliance e Identity.
Gestión de fuentes
Explora y gestiona todas las fuentes de Compliance.