

¿Necesitas ayuda con algún paso? Contacta con el soporte de Iru.
Cómo funciona
Elige un estándar (o un marco personalizado) y, a continuación, genera controles adaptados a partir del perfil de tu organización, importa controles o créalos manualmente. Iru asigna lo que defines a los requisitos del marco. Puedes usar estándares integrados junto con marcos personalizados cuando necesites políticas internas que no están en el catálogo. Cuando cambian tus integraciones o tus artefactos de políticas, Iru AI puede mostrar recomendaciones de Actualización de control en las tarjetas de los marcos, en la página de detalle del marco o en Inicio → Información. Publica y actualiza políticas en Gestión de políticas. Revisas comparaciones lado a lado y apruebas lo que quieres aplicar; nada cambia hasta que lo confirmas. Consulta Adaptive Compliance.Capacidades
Añadir un marco
1
Ir a Frameworks
En la barra de navegación izquierda, expande Cumplimiento y selecciona Marcos.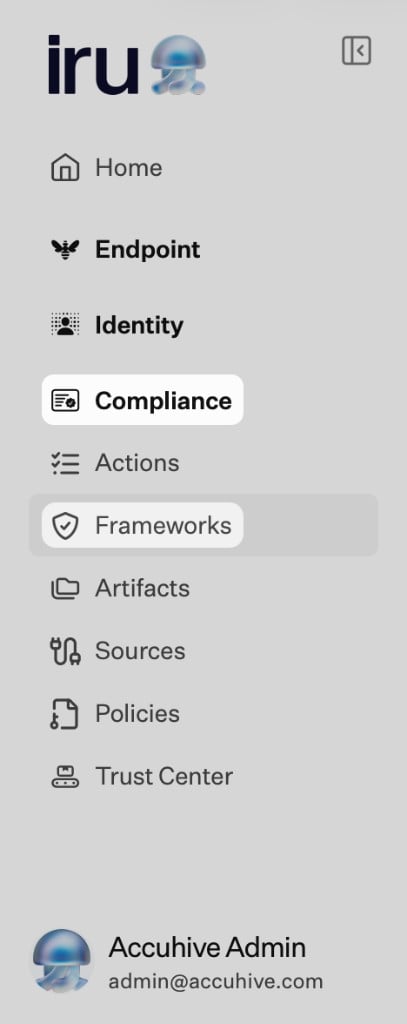
2
Revisar la página Frameworks
El área principal se titula Marcos. Usa + Añadir marco (arriba a la derecha) cuando estés listo para añadir un programa (siguiente paso). Cada marco que ya está en el ámbito aparece como una tarjeta con el nombre del marco, una breve descripción, Seleccionar período de auditoría para el periodo de auditoría, los artefactos asignados y cómo se agregan los controles. En SOC 2, la tarjeta puede mostrar recuentos por Criterios de servicios de confianza (Seguridad, Disponibilidad, Confidencialidad, Integridad del procesamiento, Privacidad); otros marcos pueden mostrar un único total de controles y el progreso. Ver controles abre el trabajo de detalle de ese marco. El menú … (Más) de una tarjeta enumera Acciones adicionales: Editar detalles de la auditoría y Eliminar marco. Solo el Propietario de la cuenta puede eliminar un marco. La eliminación requiere escribir el nombre del marco para confirmarla.
3
Añadir marco
Selecciona Añadir marco para abrir el cuadro de diálogo Añadir un marco nuevo.
4
Elegir un marco
En Añadir un marco nuevo, elige entre los marcos Activo que puedes añadir ahora. Es posible que aparezcan marcos adicionales en Próximamente hasta que estén disponibles para tu tenant.
5
Seleccionar el punto de partida
Después de elegir un marco, se abre Selecciona el punto de partida de tu [marco]. El título incluye el marco que elegiste (por ejemplo, Selecciona el punto de partida de ISO 27001). Elige cómo crear tu conjunto de controles:
- Iru AI: Generar controles adaptados (con la etiqueta Recomendado). Responde a preguntas sobre tu empresa, tus objetivos y tu contexto para que Iru genere los controles.
- Migrar: Migrar desde Vanta (y opciones similares cuando tu tenant las incluya). Importa los controles que ya mantienes en Vanta.
- Manual: Usar un marco de controles genérico, Cargar un CSV prerellenado o Empezar desde cero. Selecciona Atrás para volver y elegir otro marco u otra vía.
Adaptar con IA
Cuando eliges Generar controles adaptados en Selecciona el punto de partida de tu [marco], responde a las preguntas (perfil de la empresa, objetivos, stack tecnológico y otras preguntas que Iru plantea para ese marco). A continuación, Iru genera controles adaptados y acciones asignados a los requisitos del marco.Importar marcos o controles
Usa esta sección cuando elijas Cargar un CSV prerellenado, Migrar desde Vanta o Usar un marco de controles genérico en Selecciona el punto de partida de tu [marco], o cuando abras Marcos → Importar y tu tenant incluya proveedores adicionales (por ejemplo, Drata, Secureframe o Sprinto).- Los datos importados se normalizan para ajustarse a las asignaciones de Iru cuando la integración lo admite.
- Cargar un CSV prerellenado: descarga la plantilla CSV, rellénala y cárgala; después puedes añadir, editar o eliminar controles.
- Migrar desde otra herramienta: requiere una clave de API del producto de origen cuando corresponda:
- Vanta: Acceso a la API de Vanta
- Drata: API pública de Drata
- Secureframe, Sprinto: usa Marcos → Importar cuando tu tenant incluya estos proveedores.
- SOC 2: las migraciones desde proveedores compatibles suelen trasladar los requisitos y los controles internos en un formato que se corresponde con la estructura de Iru.
- ISO 27001 e ISO 42001: el comportamiento depende del origen:
- Vanta: se admite la migración completa de requisitos y controles.
- Drata, Secureframe, Sprinto: las importaciones de ISO suelen ser limitadas porque esos productos modelan los controles ISO de forma diferente a Iru (por ejemplo, un control por requisito). Importar ISO en bloque puede producir un conjunto de controles rígido que no coincide con los controles adaptados de Iru.
Gestionar marcos
Después de abrir un marco desde la lista (Ver controles), puedes:- Ver la preparación y el progreso general de ese marco
- Elegir Exportar o Añadir un control en el encabezado de la página
- Ver la lista completa de controles generados o importados
- Buscar y filtrar Todos los controles (por ejemplo, por Estado o Necesita revisión) mientras los controles aún se están generando, o para encontrar controles pendientes de revisión
- Personalizar los controles (editar, añadir o eliminar según el contexto de la empresa)
- Ver los requisitos específicos del marco a los que se asigna cada control
- Ver la lista de acciones vinculadas a cada control
- Revisar los artefactos vinculados a acciones y controles
- Realizar el seguimiento de la preparación de todos los controles del marco en un solo lugar
- Abrir Revisar actualizaciones de controles desde el encabezado o la tarjeta del marco cuando Iru AI tenga recomendaciones pendientes para el texto de controles y acciones (el mismo flujo que Inicio → Información). Consulta Adaptive Compliance.
Artículos relacionados
Primeros pasos con Compliance
Marcos, acciones, artefactos y fuentes.
Gestión de políticas
Biblioteca de políticas, publicación y confirmaciones de lectura.
Adaptive Compliance
Aprueba o rechaza las actualizaciones de controles y acciones de Iru AI tras cambios en integraciones o políticas.
Gestión de fuentes
Guías de conectores por categoría y cómo se recopila la evidencia.
Gestión de artefactos
Cómo se vinculan las evidencias con los controles y las acciones.