このガイドは Mac コンピュータに適用されます
FileVault とリカバリキーについて
FileVault は、起動ドライブを暗号化する macOS の組み込み機能です。セットアップ中に FileVault は Recovery Key を生成します。これにより、FileVault が有効なすべてのユーザーのパスワードを忘れた場合でも、ドライブにアクセスするための追加の手段が提供されます。- FileVault が Mac コンピュータをどのように保護し、ログイン動作をどのように変更するかについて詳しく見る
- FileVault Recovery Key を使用してユーザーのパスワードをリセットする方法を見る
- FileVault のユーザーエクスペリエンスについて詳しく見る
FileVault Library Item について
FileVault 2 Library Item は、登録済みの Mac コンピュータで FileVault ディスク暗号化を強制します。Mac コンピュータは再起動後に FileVault のセットアップを完了するよう求められます。 この Library Item を Iru Endpoint Library に追加するには、Library の概要の記事に記載されている手順に従ってください。FileVault の構成オプション
以下の手順に従って FileVault を構成します。強制とユーザーエクスペリエンスは、Library Item の設定と同じフローの一部です。1
FileVault の強制
FileVault enforcement ドロップダウンで次のいずれかを選択します。
- Enforce immediately upon next login(推奨):次回のログイン時に FileVault が必須になります。これを選択すると、Enforce during Setup Assistant for Automated Device Enrollment オプションが表示されます。
- Allow user deferral before enforcing(非推奨):Prompt for restart if FileVault is not enabled オプションは非表示になり、代わりに User Deferral ドロップダウンが表示されます。ここで、FileVault が有効になる前に許可するログイン試行回数を選択できます。
2
Automated Device Enrollment の設定アシスタント中に強制する(macOS 14 以降)
推奨: Automated Device Enrollment を使用して登録するデバイスで、設定アシスタント中に FileVault の強制を試みるには、このオプションをオンにします。この選択は、Automated Device Enrollment Library item の FileVault スキップ画面の設定を無視します。エンドユーザーのフロー全体とスクリーンショットについては、設定アシスタント中の強制とユーザーエクスペリエンスを参照してください。
3
FileVault が有効でない場合に再起動を促す
このオプションをオンにすると、FileVault 暗号化を強制するために Mac を強制的に再起動するか、エンドユーザーに再起動を促すよう構成できます。有効にした場合は、必要に応じて Prompt type(例:Force a restart after、Remind to restart every…)と Force after(例:30 分)を設定します。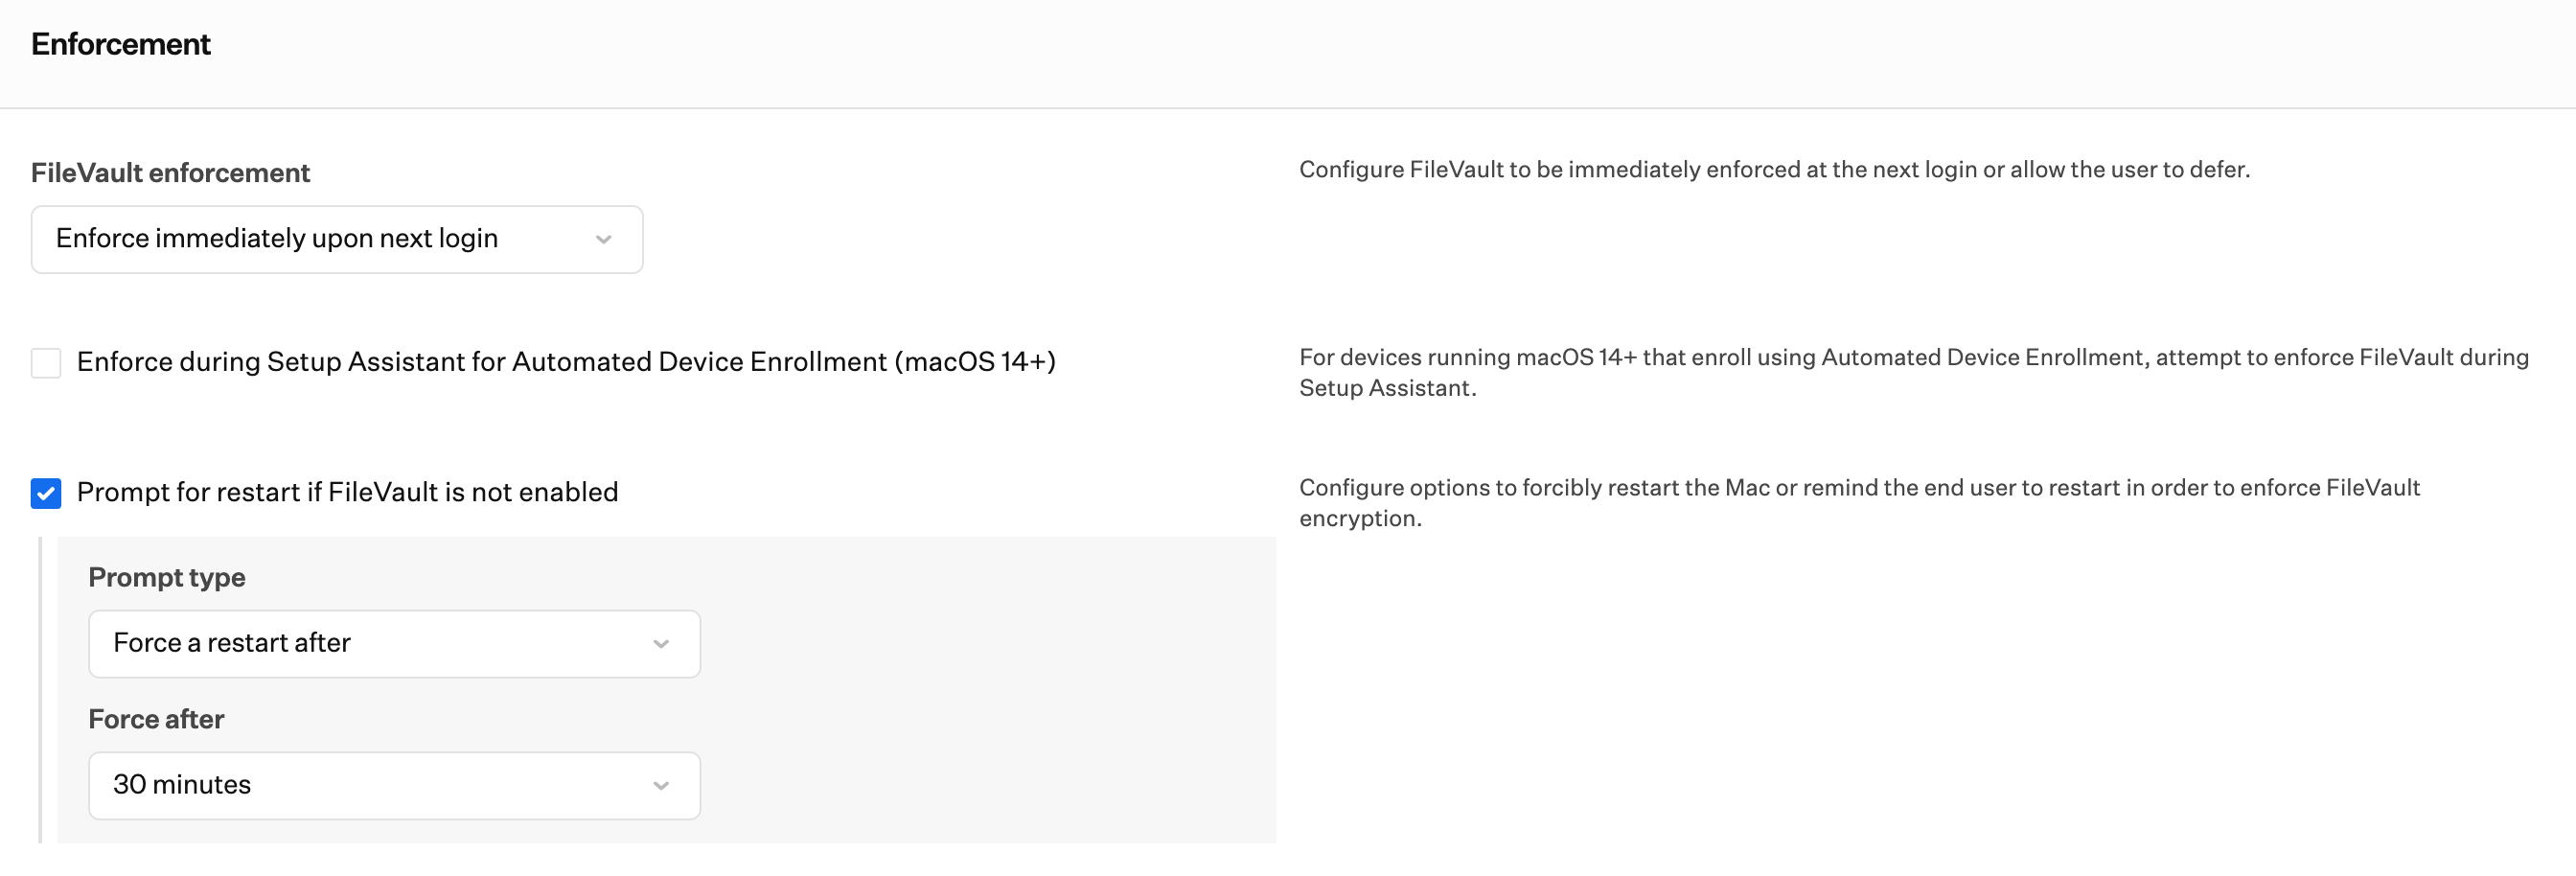
4
FileVault リカバリキーの生成時にユーザーに表示する
デフォルトでは、リカバリキーが作成または再生成されると、FileVault リカバリキーがエンドユーザーに表示されます。一般的なセキュリティ対策として、リカバリキーをエンドユーザーに表示せず、エスクローされたリカバリキーをチームメンバーが Iru Endpoint で確認できるようにします。
5
リカバリキーを Iru Endpoint にエスクローする
このオプションは、リカバリキーを Iru Endpoint に送信し、チームメンバーが確認できるようにします。FileVault が現在有効になっている場合、このオプションにより、Iru Endpoint エージェントはリカバリキーを再生成する前にユーザーに認証を求めます。
6
キーを自動的にローテーションする
このオプションをオンにすると、定期的なスケジュールでリカバリキーが自動的にローテーションされます。有効にした場合は、Rotate keys after (days) を希望する期間(例:90 日)に設定します。Automatically rotate keys after viewing も有効になっている場合でも、このスケジュールは独立して継続します。Iru Endpoint は RotateFileVaultKey MDM コマンドを使用してキーをローテーションします。
7
表示後にキーを自動的にローテーションする
リカバリキーが表示された後にローテーションするには、Automatically rotate keys after viewing をオンにします。Rotate keys after viewing (hours) で、ローテーションが行われるまでの時間を設定します。デバイスレコードでキーを表示するか、Enterprise API でキーを取得すると、このタイマーが開始されます。Iru Endpoint は RotateFileVaultKey MDM コマンドでキーをローテーションします。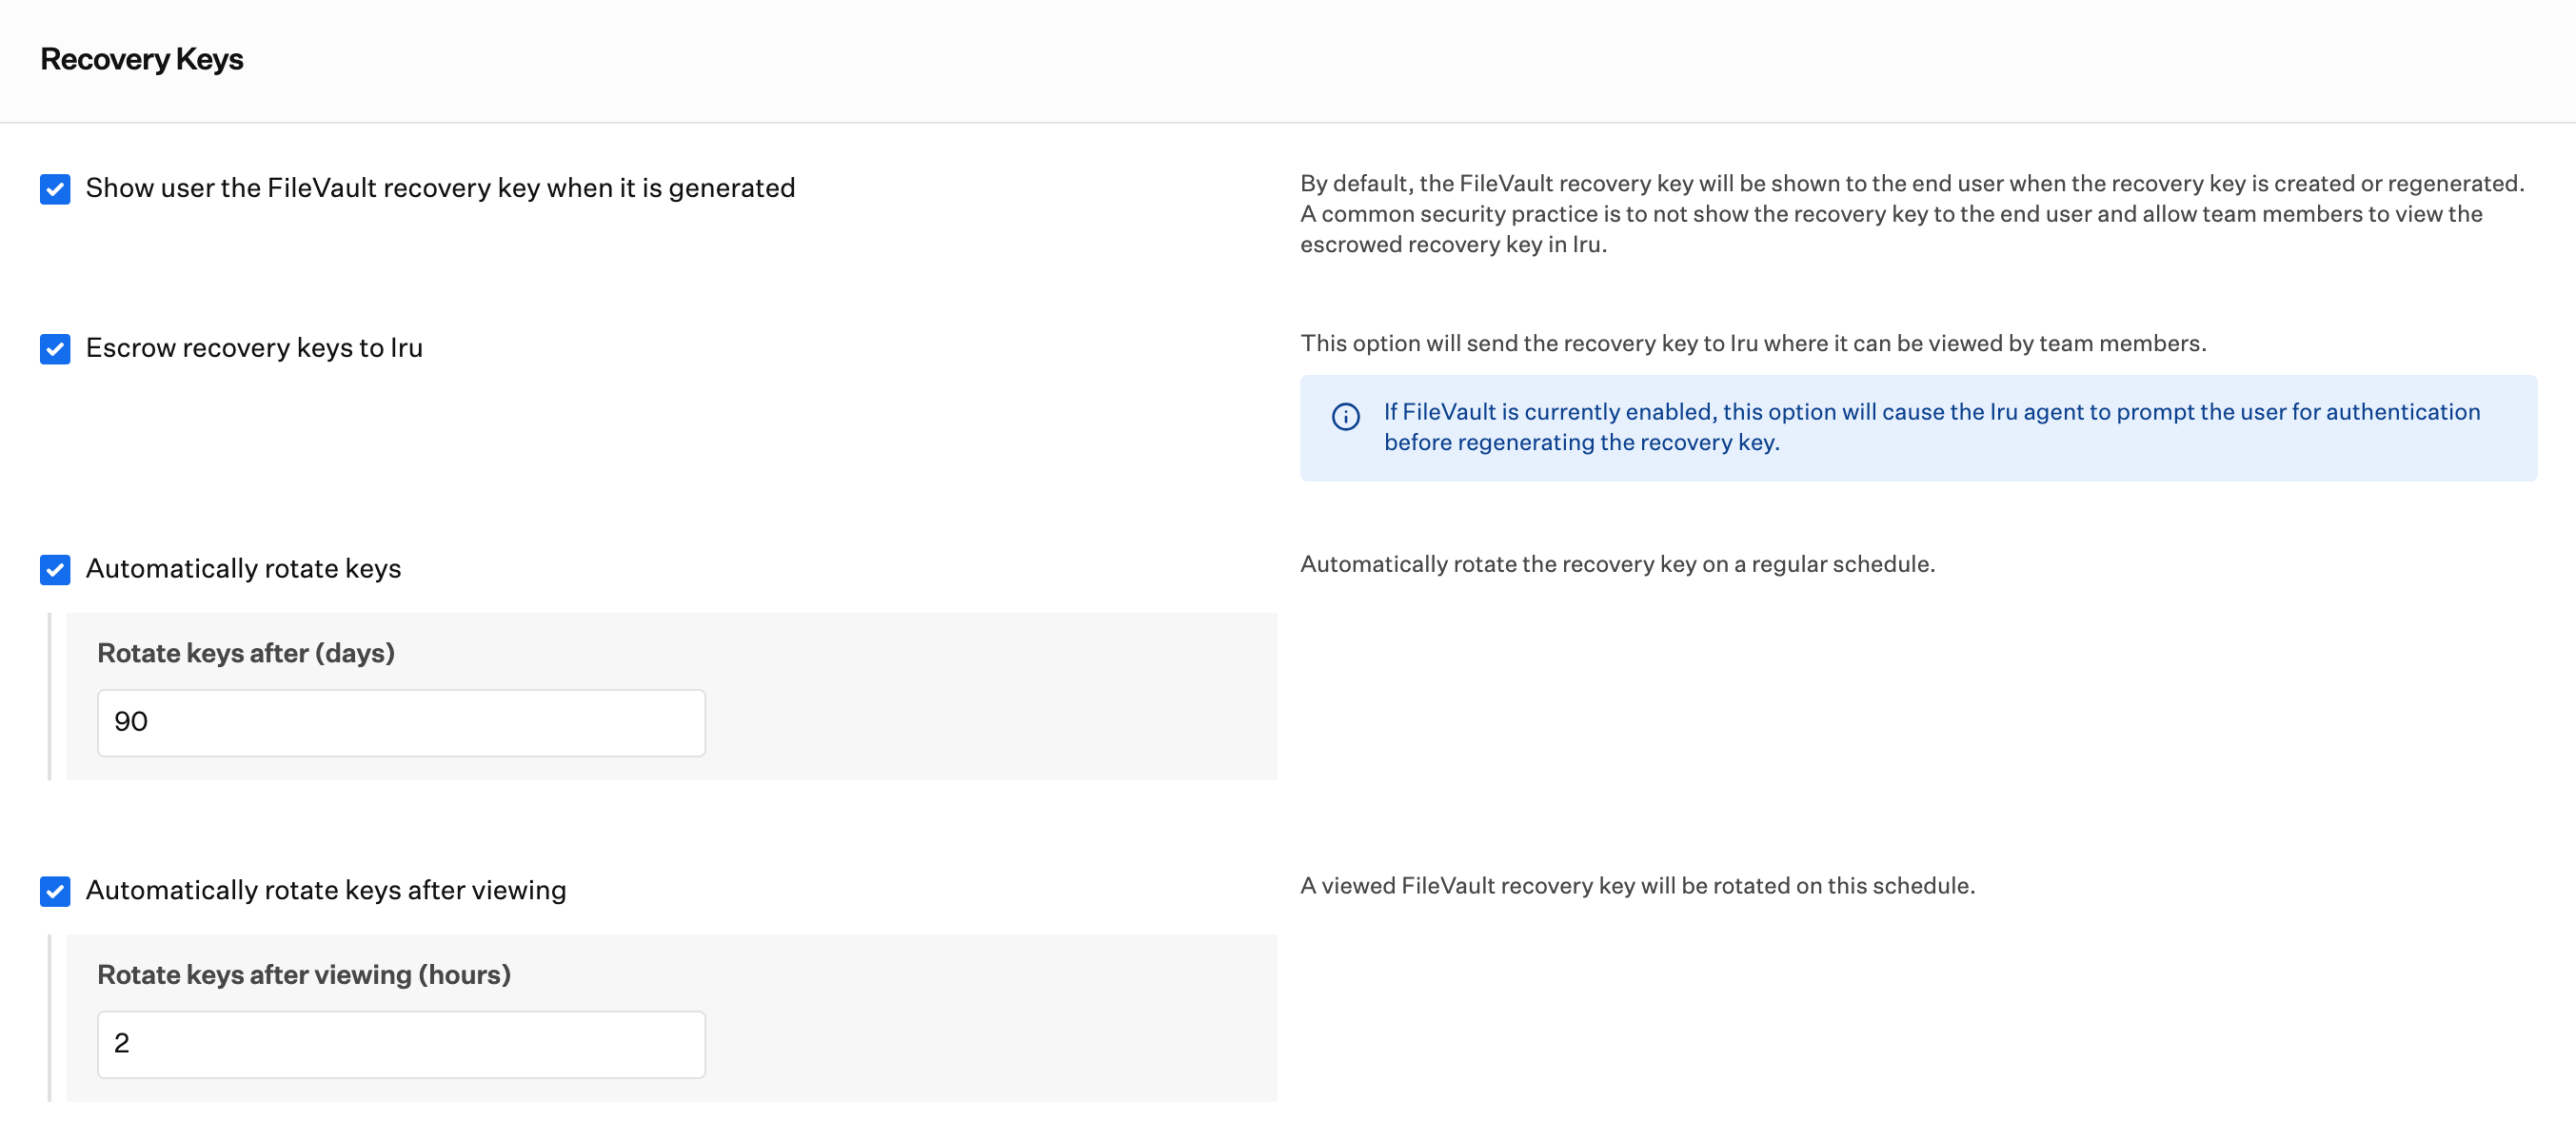
設定アシスタント中の強制とユーザーエクスペリエンス
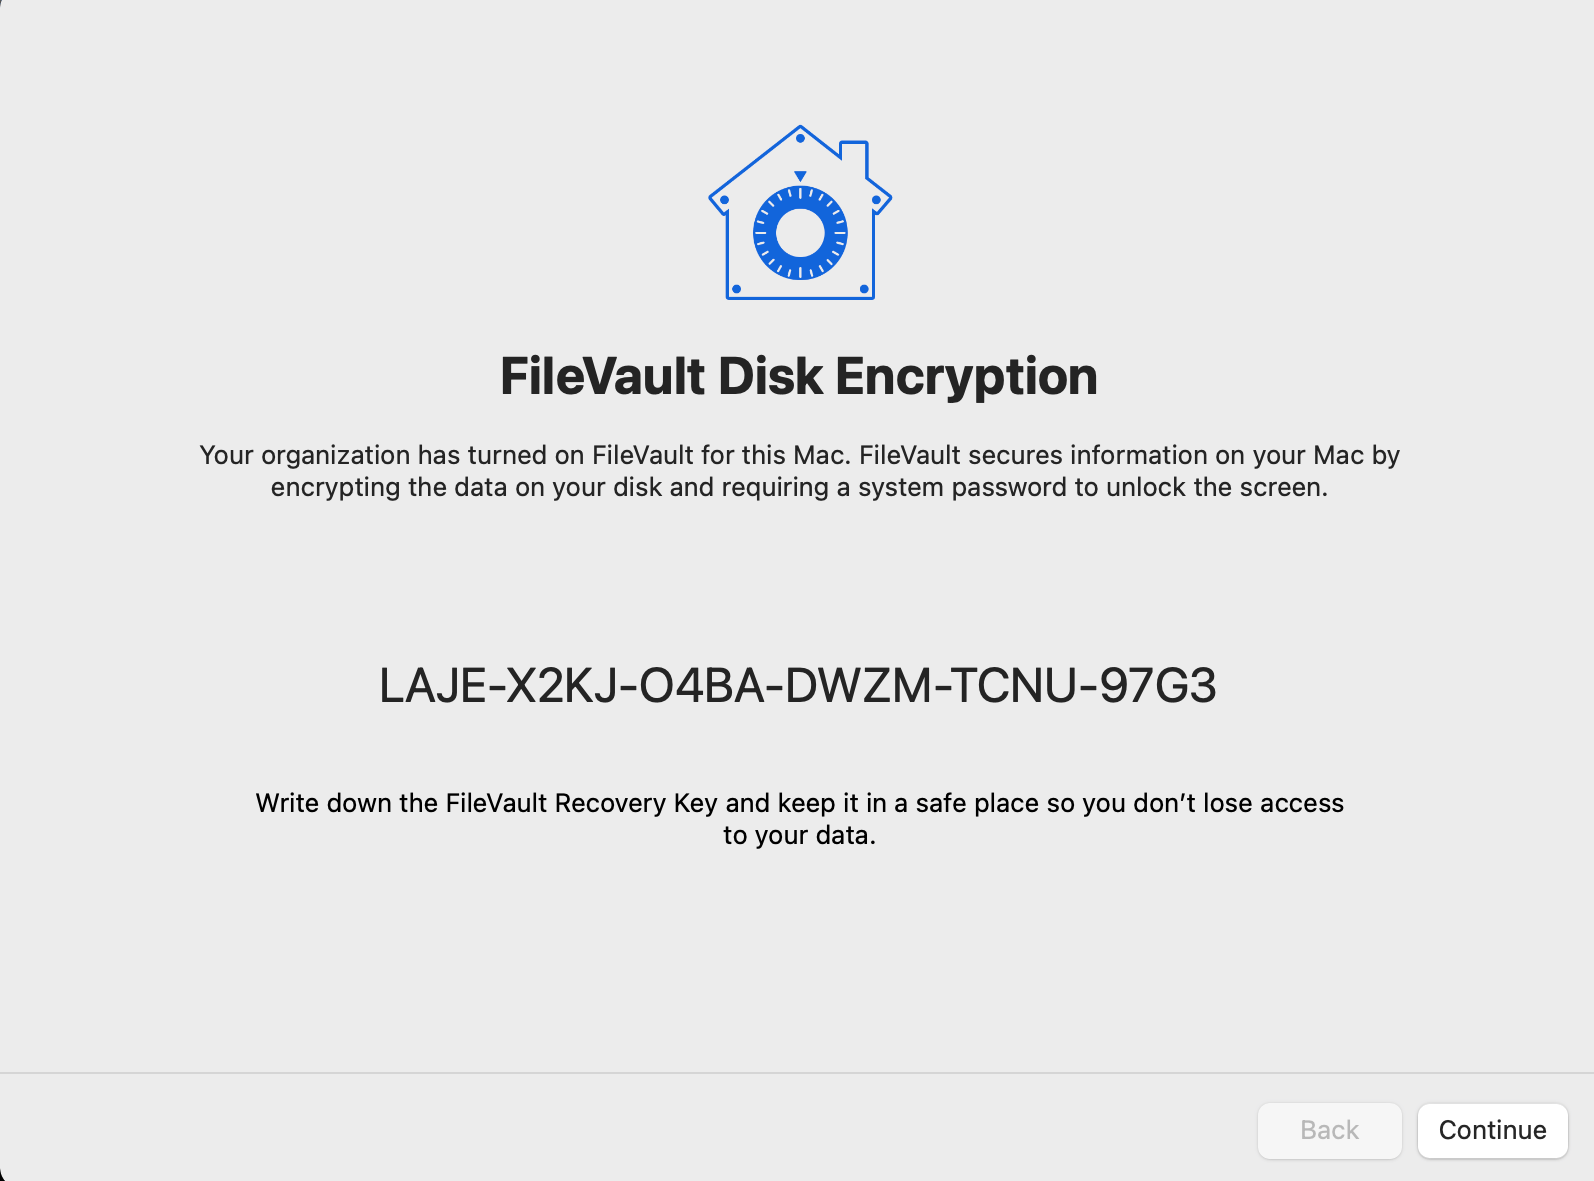
Enforce during Setup Assistant for Automated Device Enrollment (macOS 14+) を有効にすると、Iru Endpoint は Automated Device Enrollment を使用して登録するデバイスで、設定アシスタント中に FileVault の強制を試みます。この選択は、Automated Device Enrollment Library item の FileVault スキップ画面の設定を無視します。 エンドユーザーには、まず FileVault ディスク暗号化のダイアログが表示されます。組織がこの Mac で FileVault を有効にしていることが示され、ユーザーは FileVault ディスク暗号化をオンにして 続ける を選択するとディスクを暗号化できます(再起動は不要です)。構成によっては Skip オプションが表示される場合があります。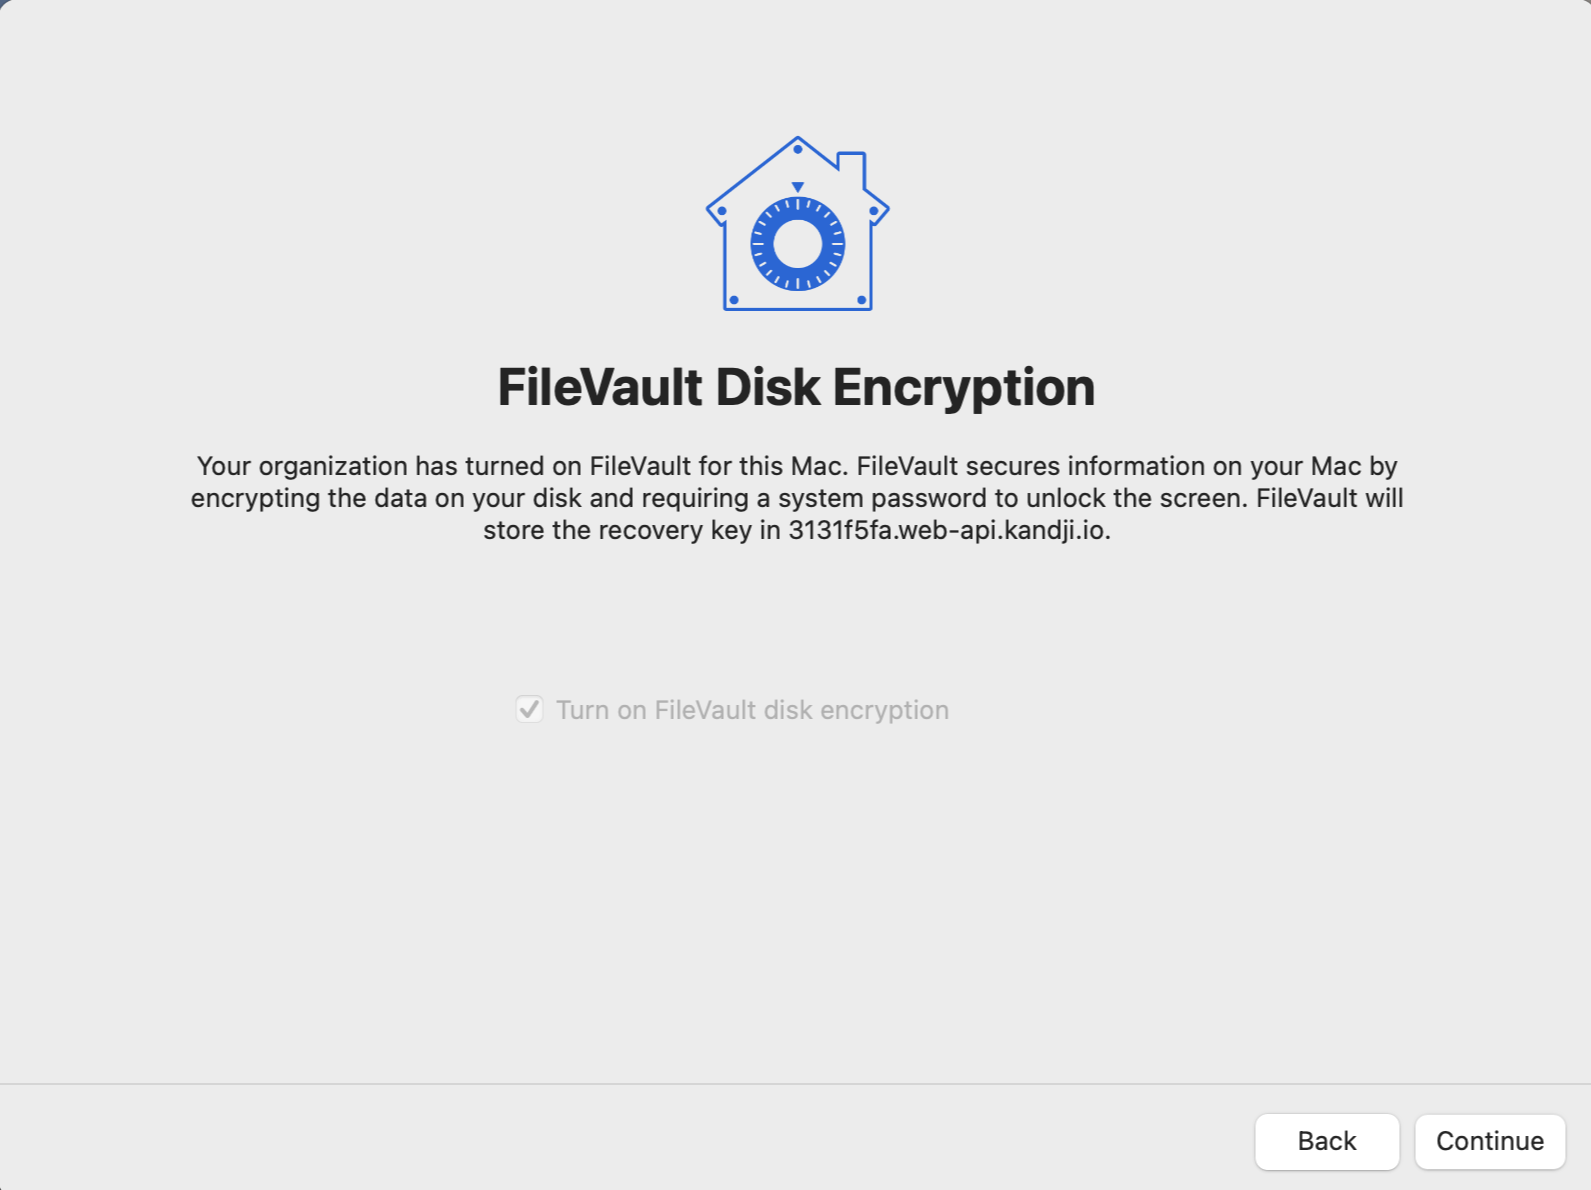
FileVault リカバリキーを表示する
FileVault Recovery Key ダイアログでは、表示するまでキーが非表示になっており、Iru は誰がいつキーを表示したかを記録します。表示後の動作は、FileVault の構成オプションの Automatically rotate keys after viewing によって異なります。- オン: キーを表示すると Rotate keys after viewing (hours) が開始されます。その時間が経過すると、Iru Endpoint は RotateFileVaultKey MDM コマンドで Mac 上のキーをローテーションします。
- オフ: キーは表示後にローテーションされません。Automatically rotate keys がオンの場合、キーは引き続きそのスケジュールでローテーションされます。
GET /api/v1/devices/{device_id}/secrets/filevaultkey)でキーを取得することも表示としてカウントされ、同じ設定に従います。
FileVault Recovery Key ダイアログを開く
1
デバイスレコードに移動する
デバイスレコードに移動します。
2
デバイスアクションメニューにアクセスする
デバイスアクションメニュー を選択します。
3
リカバリキーを表示する
View FileVault2 recovery key を選択します。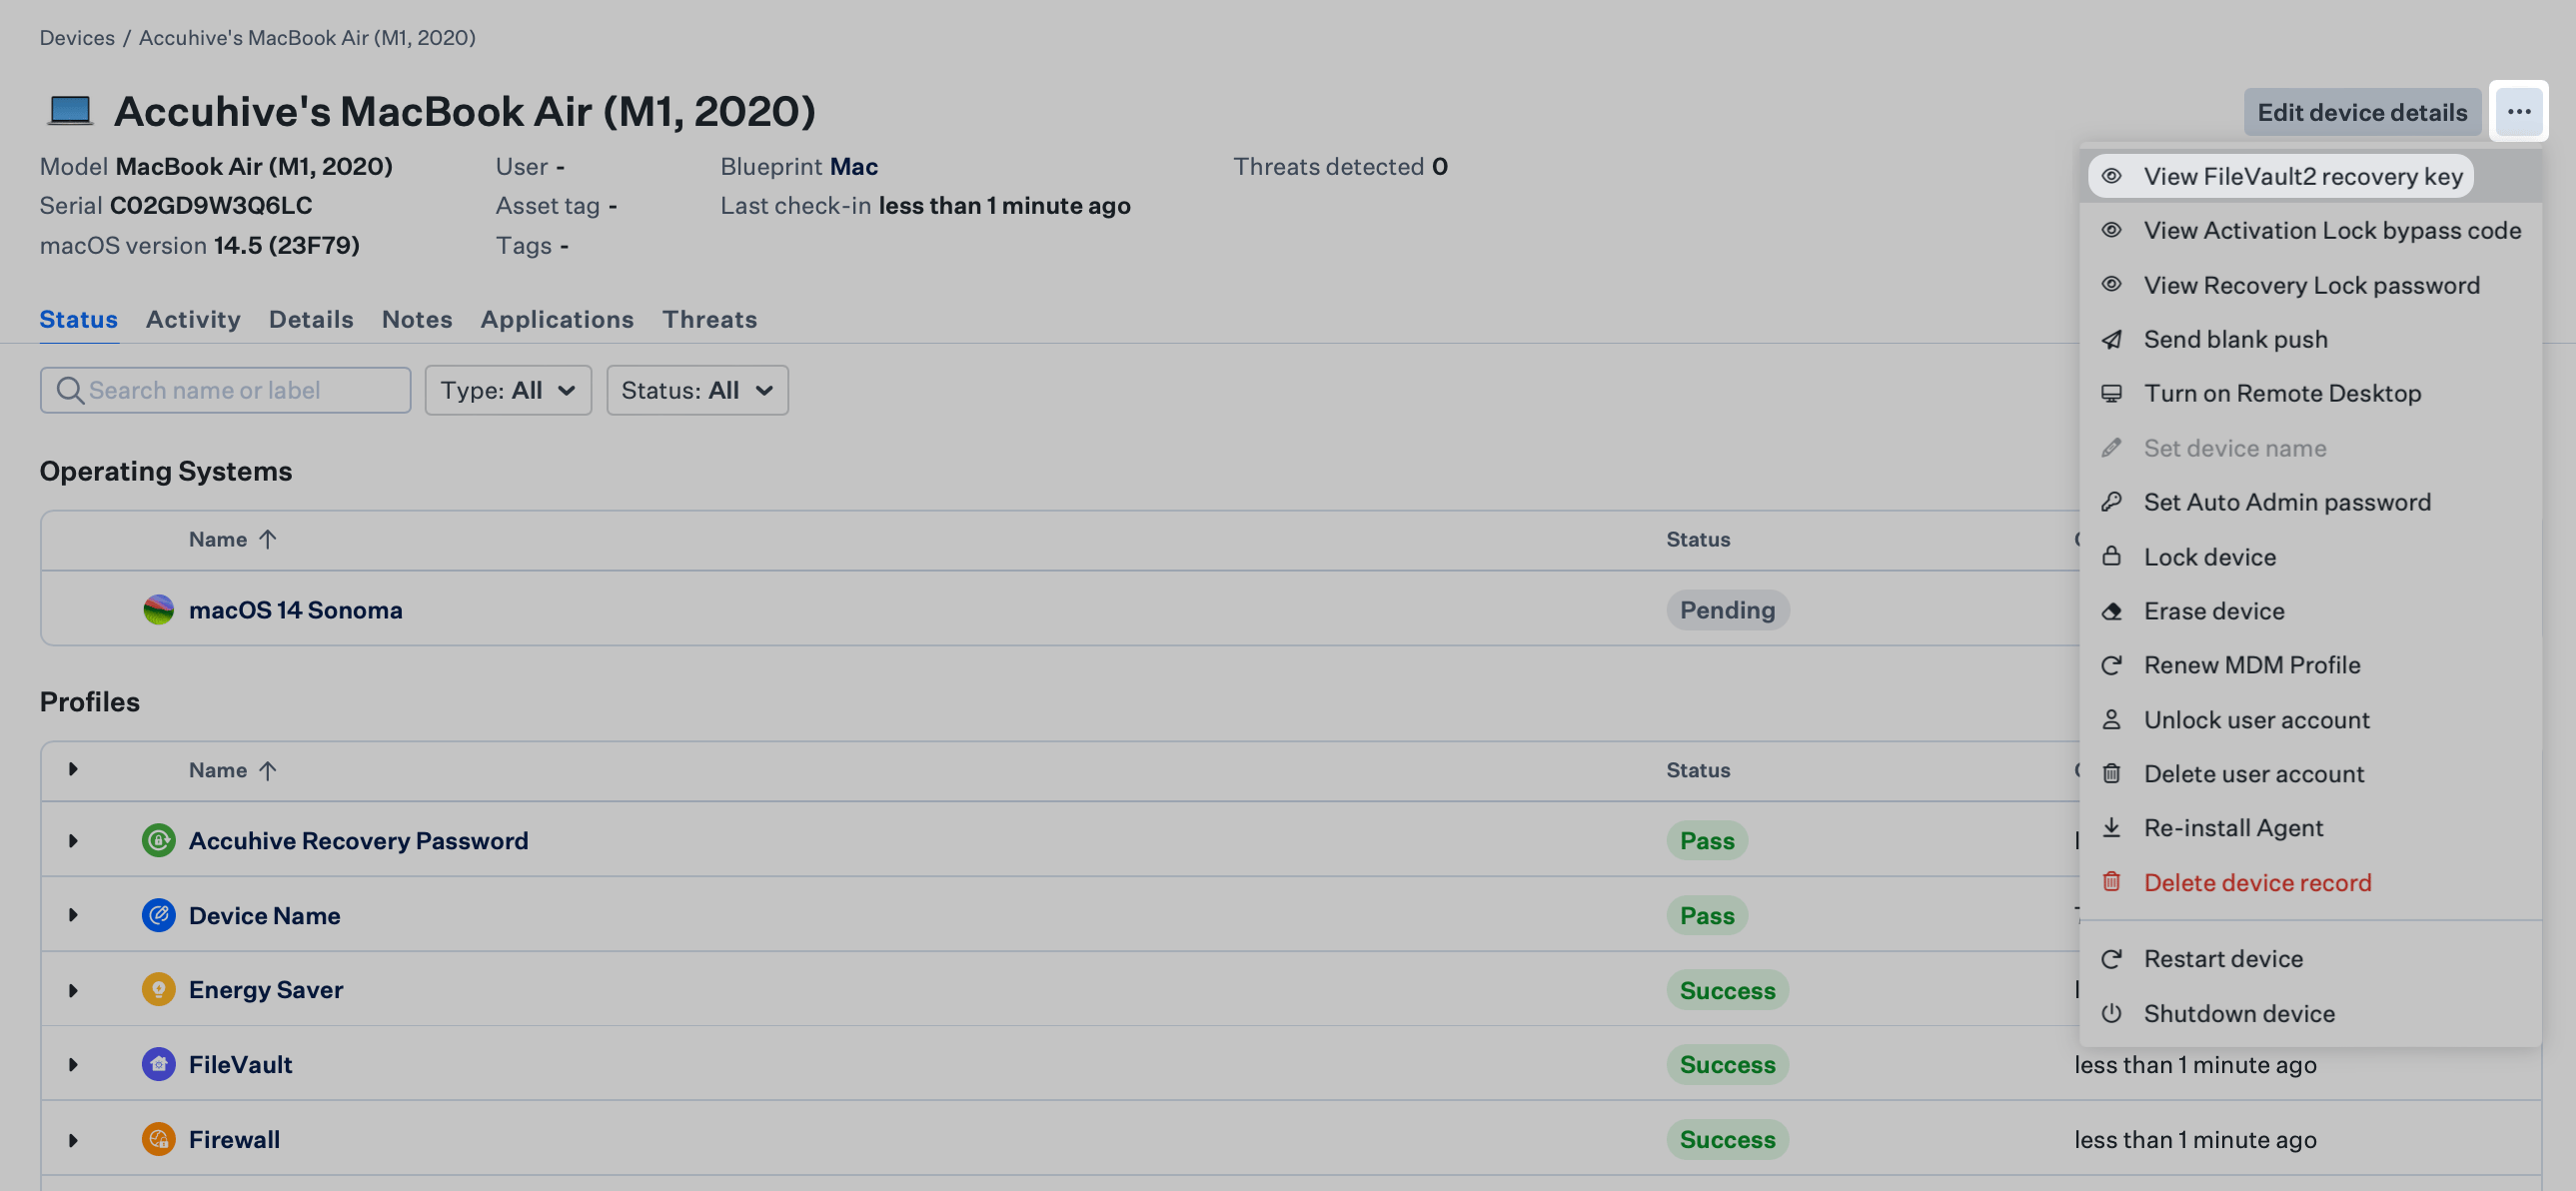
表示後のローテーションがオンの場合
1
リカバリキーを表示する
キーは非表示になっています。ダイアログには、キーが表示された後、Rotate keys after viewing (hours) で設定した時間が経過すると Mac 上でローテーションされることが記載されています。目のアイコンを選択してキーを表示し、タイマーを開始します。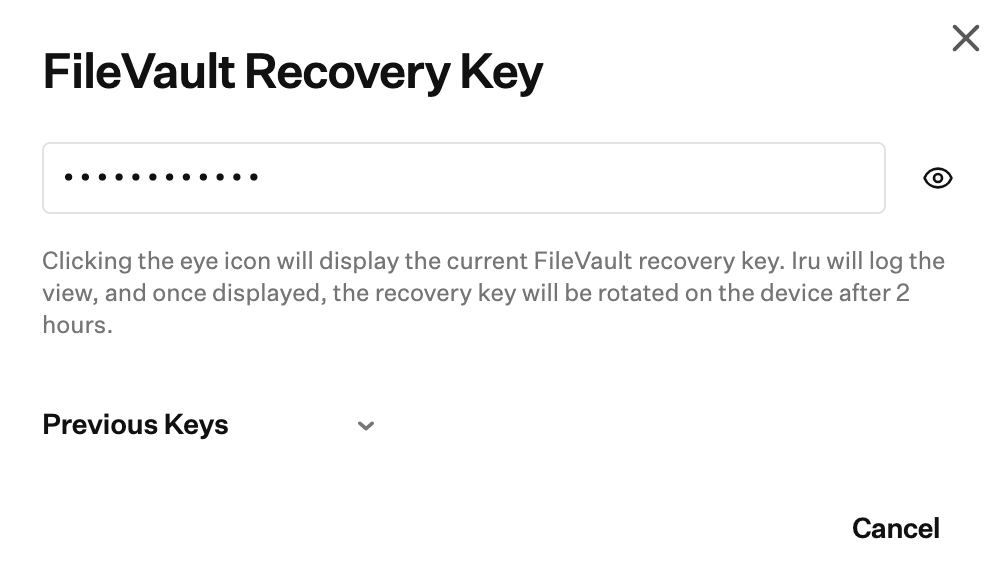
2
キーをコピーまたは非表示にする
コピーアイコンを選択してキーをコピーするか、斜線の入った目のアイコンを選択して非表示にします。完了したら 完了 を選択します。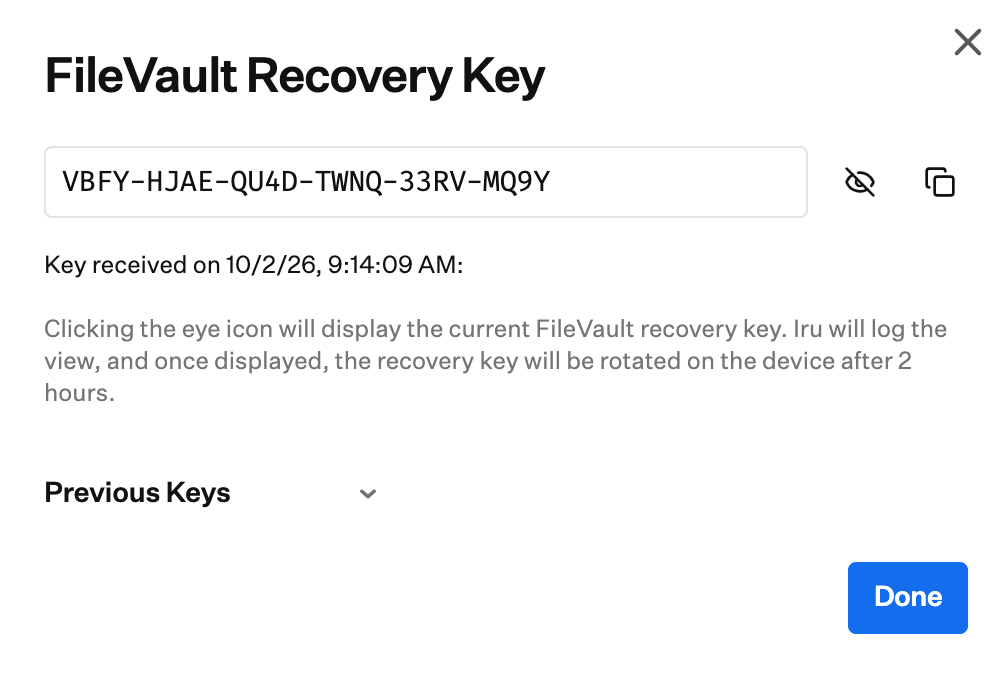
表示後のローテーションがオフの場合
1
ローテーションに関する通知を確認して続行する
Iru は、FileVault Library Item が表示後にキーをローテーションするよう構成されていないこと、およびキーの表示は引き続き記録されることを通知します。Okay を選択して続行します。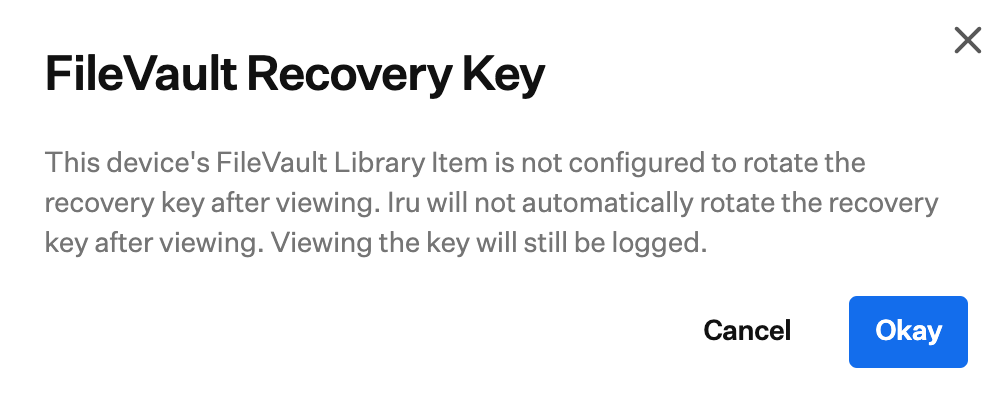
2
リカバリキーを表示する
キーは非表示になっています。目のアイコンを選択して表示します。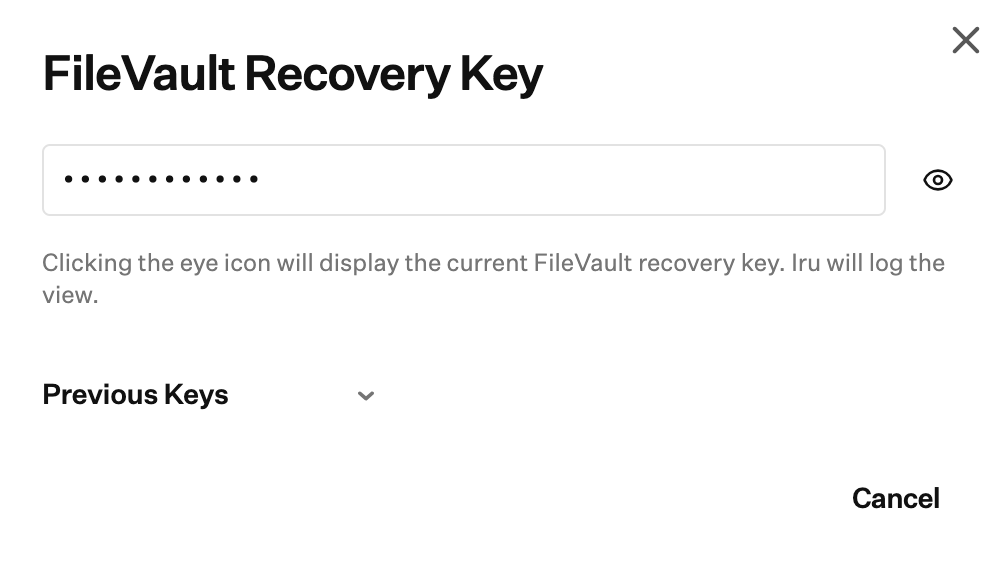
3
キーをコピーまたは非表示にする
コピーアイコンを選択してキーをコピーするか、斜線の入った目のアイコンを選択して非表示にします。完了したら 完了 を選択します。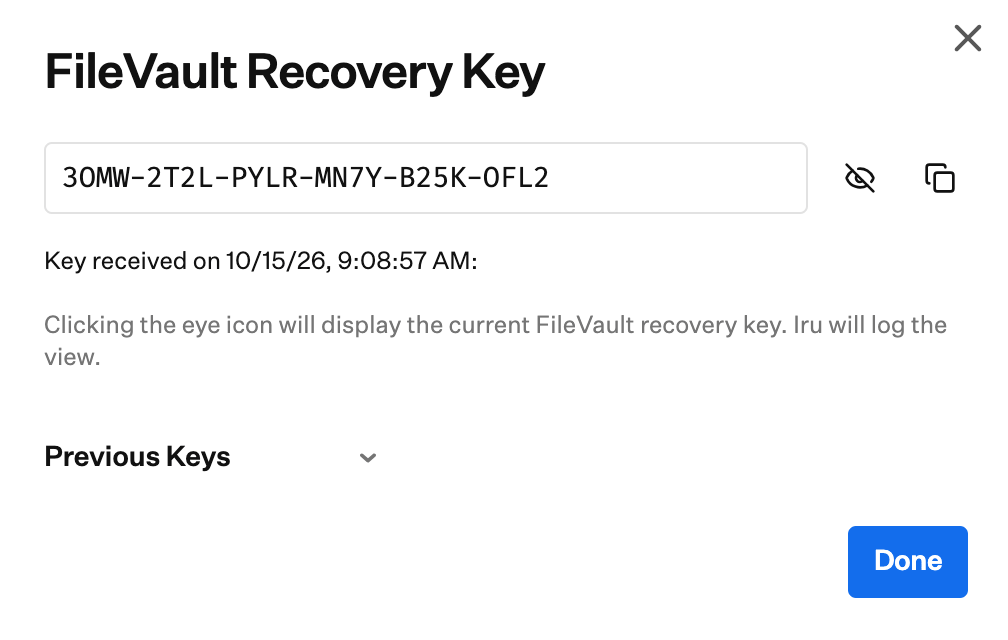
新しい FileVault リカバリキーを生成する
ターミナルで次のコマンドを実行すると、Mac に新しい FileVault リカバリキーを強制的に生成させることができます。エスクローオプションが有効になっている場合、Iru Endpoint は新しいキーを取得します。Terminal
Parameter:iCloud にエスクローされた FileVault リカバリキーを持つユーザーアカウントを報告する
macOS では、ユーザーが iCloud を通じて Apple Account にリカバリキーを保存できます。不明な第三者がキーを取得できる可能性があるため、企業所有の Mac コンピュータではこれは推奨されません。この Parameter を使用すると、リカバリキーが iCloud に保存されたときにアラートを受け取ることができます。アラートは、ユーザーと協力してアカウントからリカバリキーを削除するよう通知します。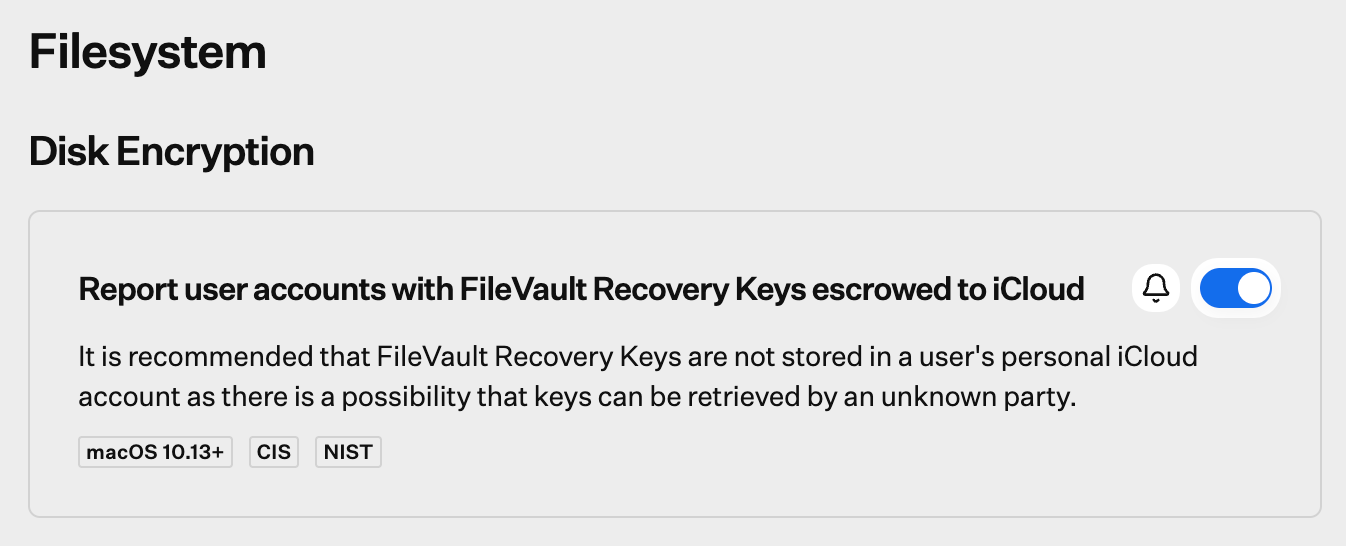
暗号化ステータス
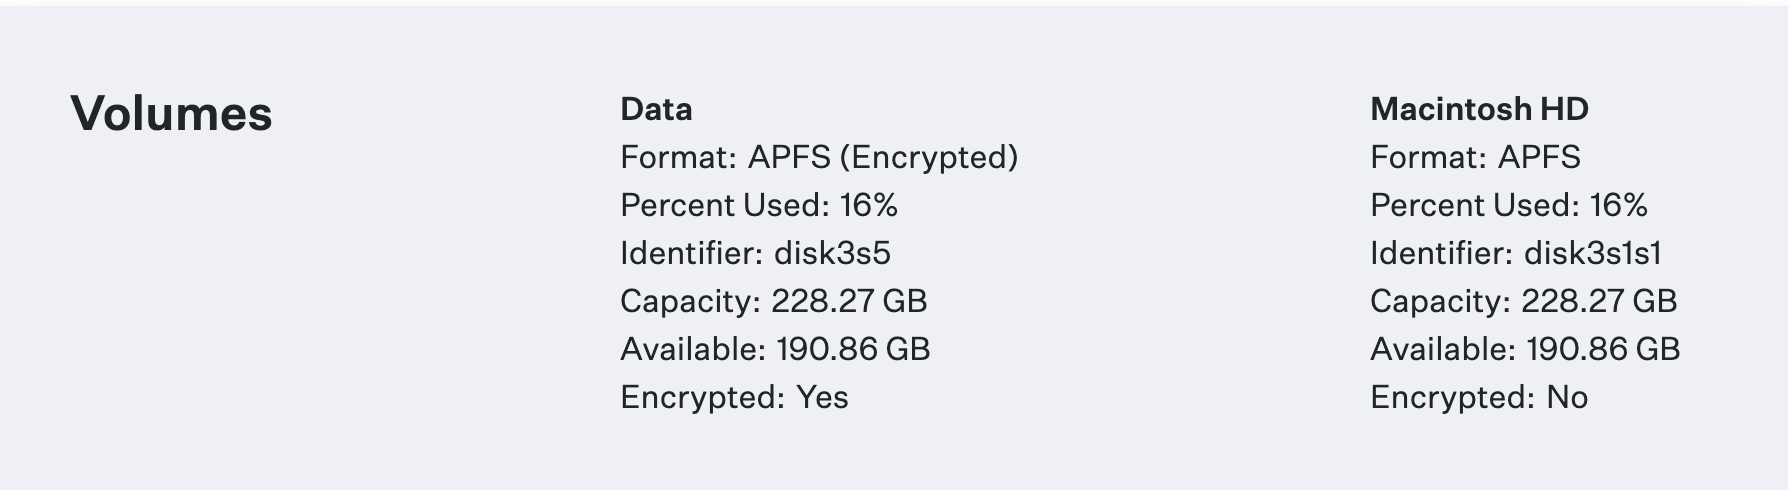
APFS ボリュームでは、デバイス詳細の Volumes セクションで Encrypted: Yes と表示されるのは Data ボリュームのみです。これは想定どおりの動作です。