

Über Iru Endpoint
Iru Endpoint verwaltet Apple-, Windows- und Android-Geräte. Die Apple-Abdeckung umfasst macOS, iOS, iPadOS, tvOS und visionOS. Aktivieren Sie Windows und Android in Ihrem Tenant, um dort Registrierung und Richtlinien zu nutzen. Informationen zur Reihenfolge der Einrichtung und zu den Voraussetzungen finden Sie unter Erste Schritte. Endpoint umfasst Zero-Touch-Bereitstellung, Patch-Management für Apps und Betriebssysteme, Compliance-Vorlagen, Bedrohungserkennung und APIs zur Automatisierung. Wenn diese Quelle aktiviert ist, kann Compliance Artefakte darüber erfassen, wie Geräte verwaltet werden und wie die Richtlinien mit den bereitgestellten Konfigurationen übereinstimmen, je nachdem, was Ihre Framework-Aktionen verlangen.Was möglicherweise erfasst wird
Abhängig von der Produktkonfiguration gehören dazu beispielsweise:- Datensätze zur Geräteregistrierung und -verwaltung
- Signale zur Durchsetzung von Konfigurationen oder Richtlinien, die Compliance bereitgestellt werden
- Zusammenfassungen zu Endpoint-Compliance oder -Sicherheitsstatus
- Inventar- und Zuweisungskontext, der für Kontrollen relevant ist
Typische Kontrollthemen
- Endpoint-Management und Asset-Inventar
- Sicherheitskonfiguration von Geräten
- Betriebliche Transparenz über verwaltete Endpoints
Endpoint-Dokumentation
Konfigurieren Sie Geräte, Richtlinien und Agents über den Pfad Erste Schritte: Grundeinrichtung, Plattformeinrichtung, Blueprints und Library sowie Registrierung. Ordnen Sie Compliance-Aktionen den Artefakte zu, die Ihr Sicherheitsteam erwartet (zum Beispiel Registrierungsnachweise, Konfigurationsexporte oder Berichte).Voraussetzungen
- Ein Iru API-Token aus Iru Endpoint, bei dem GET / Lesen für jede API-Berechtigung aktiviert ist, die Ihre Sicherheitsrichtlinie zulässt. Dieser Connector liest nur aus Iru Endpoint; wenn Ihre Richtlinie umfassenderen GET-Zugriff erlaubt, kann Iru Compliance automatisch mehr Artefakte anhängen.
Wenn Sie die Quelle Iru Endpoint mit Iru Compliance verwenden, wird Ihr API-Token für die Iru Endpoint Management API verwendet, um Artefakte zu erfassen, und diese Anfragen werden auf die Ratenbegrenzung Ihres Tenants angerechnet. Siehe Considerations in der Iru API Overview (öffnen Sie Rate limits).
Iru Endpoint mit Iru verbinden
- Iru Endpoint
- Iru Compliance
Schließen Sie diese Registerkarte ab, bevor Sie die Quelle in Compliance verbinden.
1
Dokumentation der Iru Endpoint API lesen
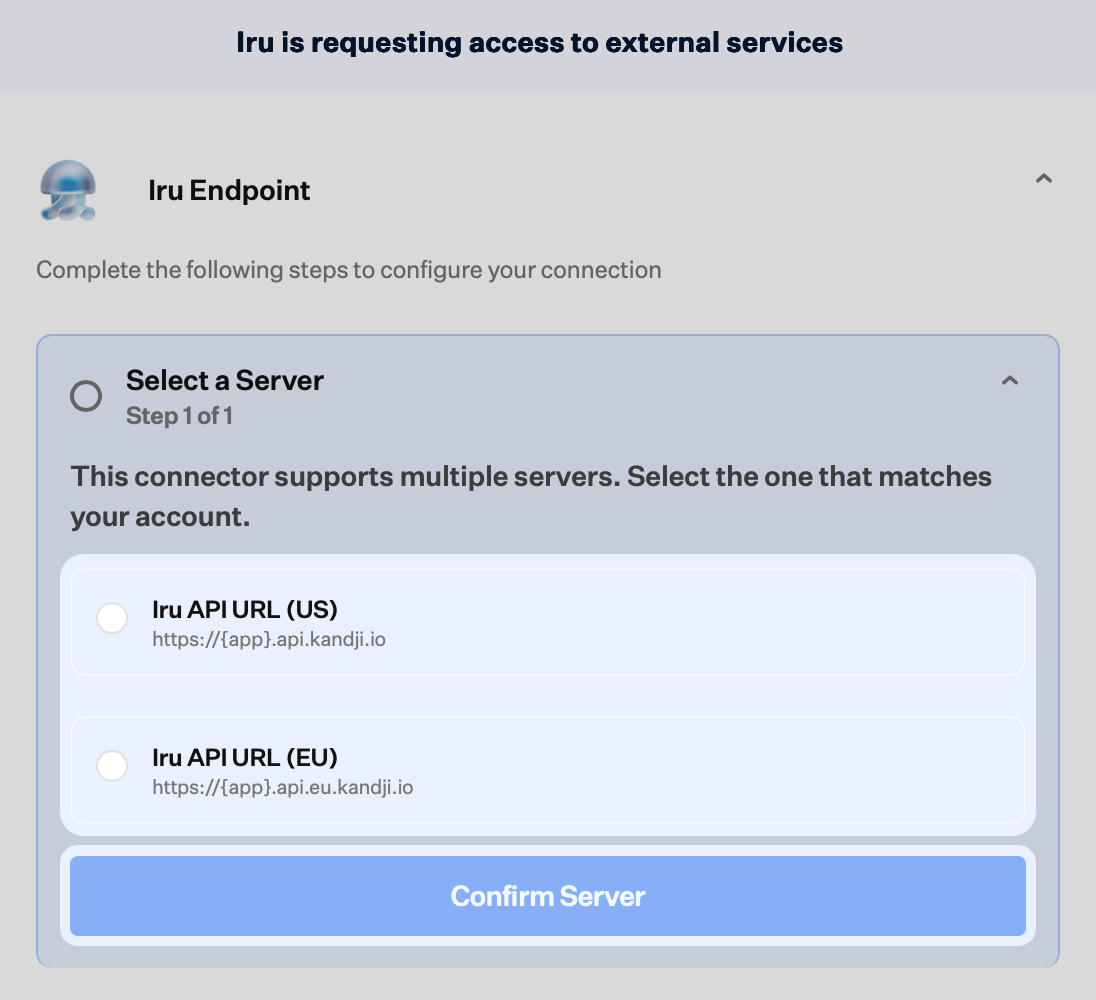
Lesen Sie vor dem Verbinden die Iru API Overview, um mehr über die Bearer-Authentifizierung, das Erstellen von Tokens und den Ort zu erfahren, an dem die Iru API URL Ihres Tenants angezeigt wird (USA bzw. EU).
2
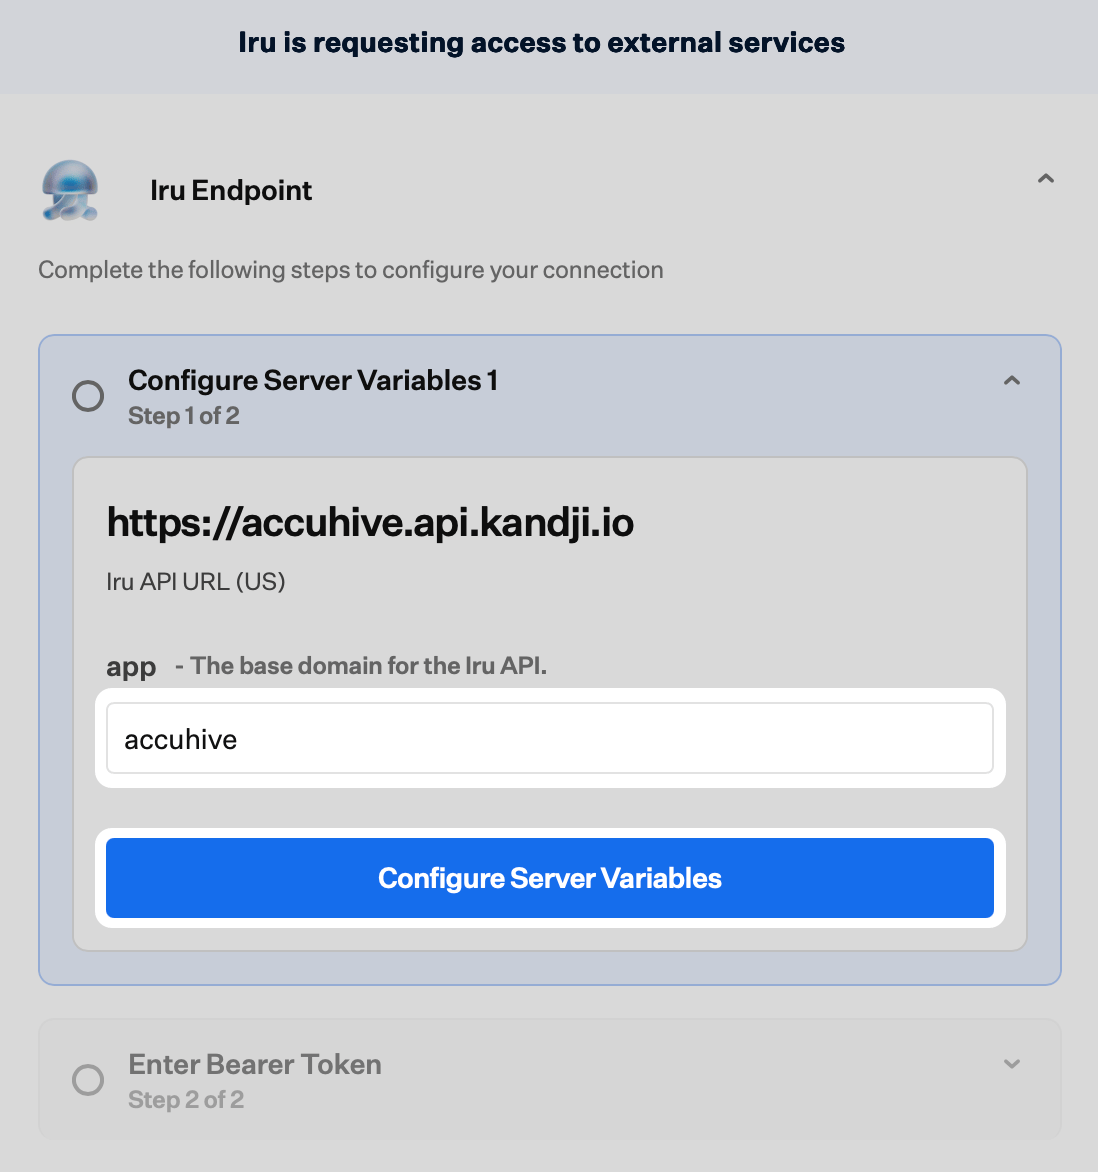
App-Segment in Ihrer API-URL verstehen
Ihr
app-Wert ist das Basisdomain-Segment in dieser URL. Es ist das Segment direkt vor .api.kandji.io, .api.eu.kandji.io oder .api.iru.com. Sie geben dieselbe Region und denselben app-Wert im Compliance-Connector-Assistenten ein.3
API-Token erstellen
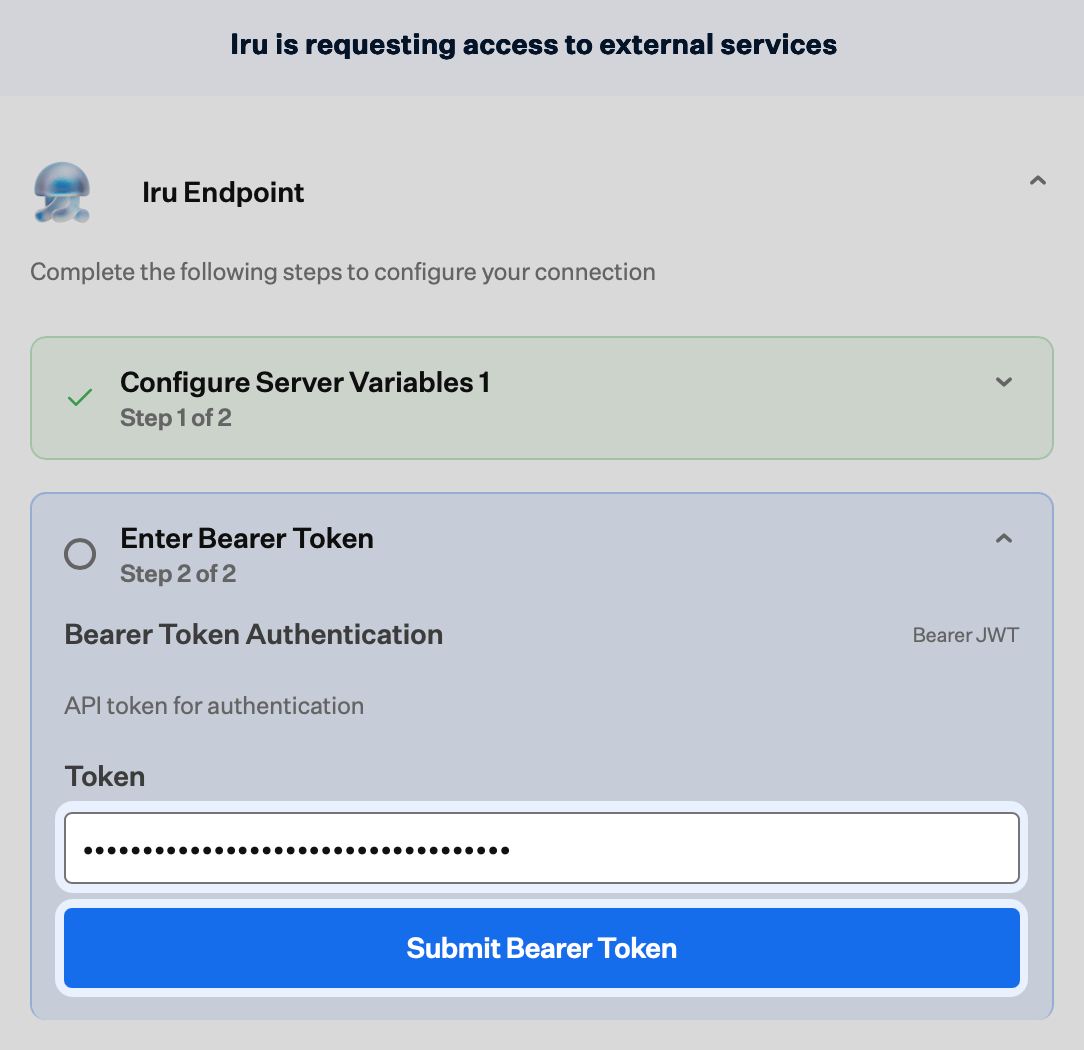
Öffnen Sie in der Iru Endpoint-Web-App Zugriff über das Kontomenü. Wählen Sie Add Token, geben Sie einen Name und eine Beschreibung ein, erstellen Sie dann das Token und kopieren Sie das API-Token (die Bearer-Anmeldeinformation, die Zugriff nur einmal anzeigt) an einen sicheren Ort. Im Compliance-Connector-Assistenten fügen Sie genau diesen Wert in das Eingabefeld mit der Bezeichnung Bearer JWT ein. Dieser Text ist die Feldbezeichnung für die Eingabe des Bearer-Tokens, kein vom API-Token in der Iru API Overview abweichender Anmeldeinformationstyp.
4
Tenant-API-URL für den Compliance-Assistenten bestätigen
Öffnen Sie in Zugriff die Registerkarte API-Token und suchen Sie Your organization’s API URL. Verwenden Sie diesen Hostnamen, um USA bzw. EU und das
app-Segment zu überprüfen, wenn Sie den Compliance-Assistenten ausführen (API-Region auswählen und App-Variable konfigurieren).5
GET-Berechtigungen für Compliance konfigurieren
Öffnen Sie für das neue Token Konfigurieren und legen Sie die Berechtigungen fest: Aktivieren Sie GET für jede API-Berechtigung, die Ihre Sicherheitsrichtlinie zulässt. GET entspricht in diesem Modell Lesen. Die Compliance-Erfassung ist schreibgeschützt, daher benötigen Sie die anderen Berechtigungsstufen für diesen Connector nicht. Je mehr GET-Abdeckung das Token hat, desto mehr Artefakte kann Iru automatisch aus dieser Quelle ermitteln und anhängen.
Fahren Sie auf der Registerkarte Iru Compliance fort.

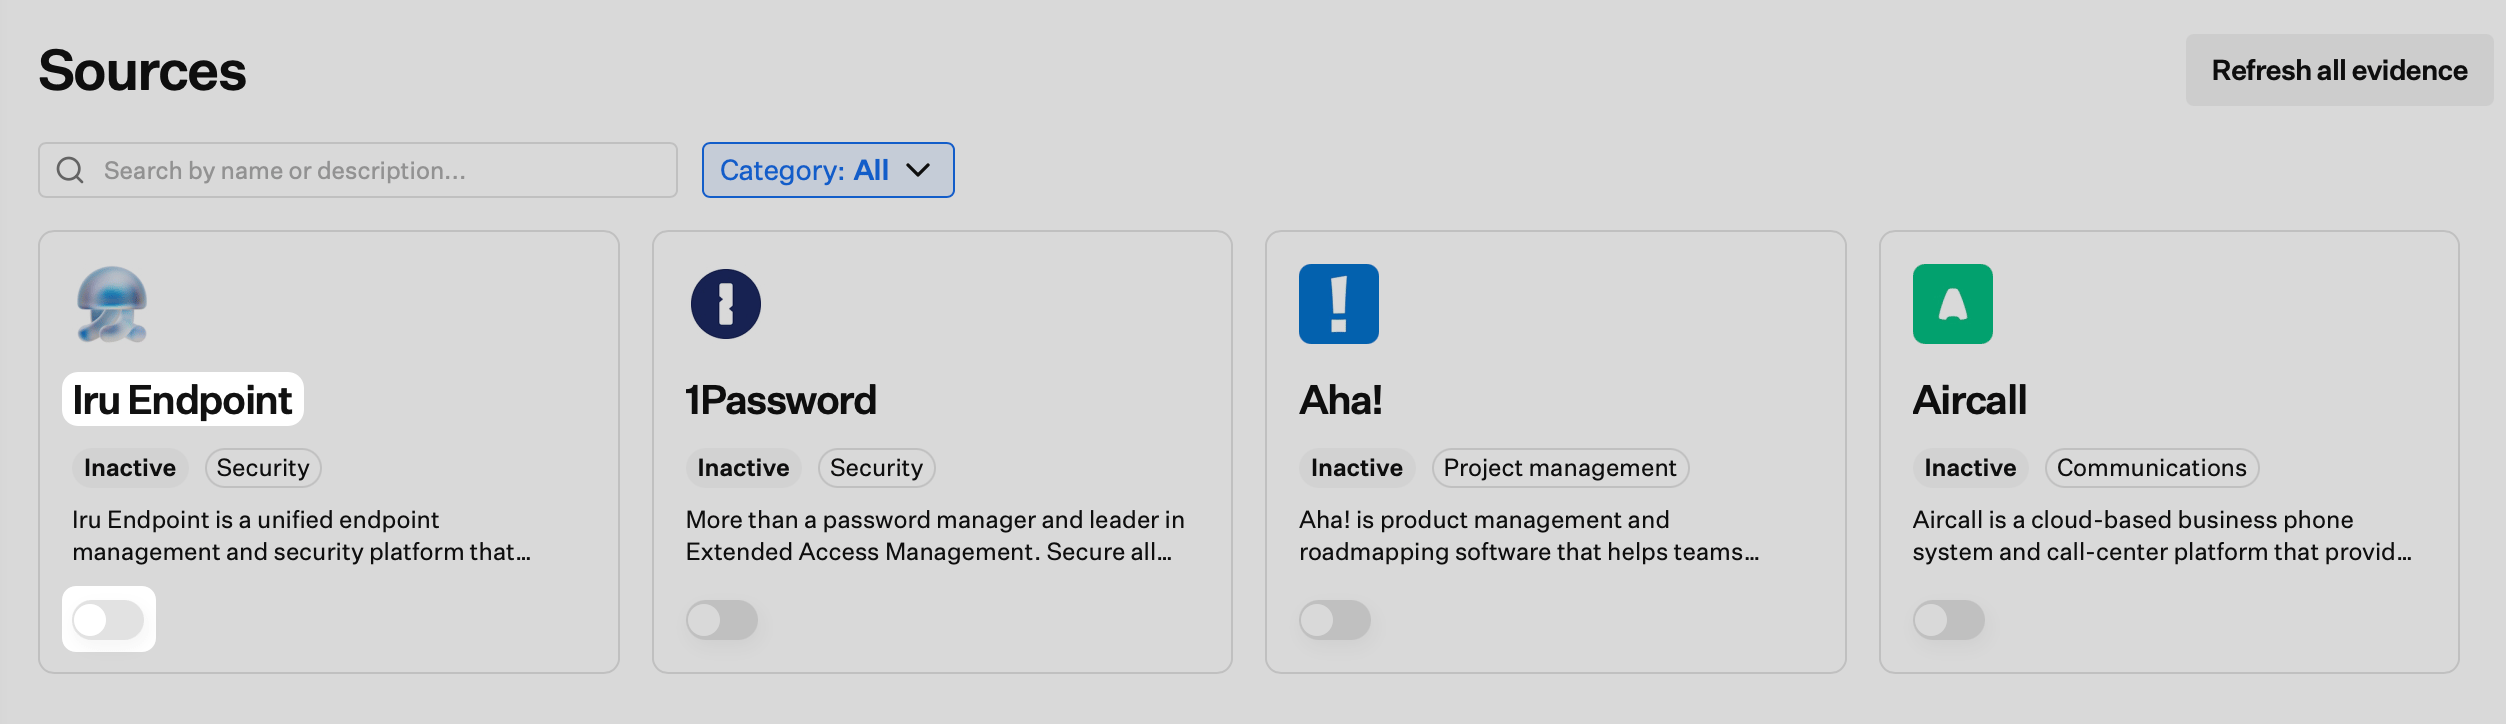
Fehlerbehebung
Beim Aktivieren der Quelle öffnet sich nichts
Beim Aktivieren der Quelle öffnet sich nichts
Prüfen Sie die Einstellungen des Pop-up-Blockers für die Iru-Website und versuchen Sie es erneut.
Artifacts werden nicht synchronisiert
Artifacts werden nicht synchronisiert
Wenn Artefakte aus Iru Endpoint nur langsam angezeigt werden oder nicht mehr aktualisiert werden, führen Sie die folgenden Prüfungen durch:
- Ratenbegrenzungen: Ihr Tenant erreicht möglicherweise die Ratenbegrenzung der Iru Endpoint API. Iru Compliance verwendet Ihr Token im selben stündlichen Kontingent wie Ihre anderen Skripte und Integrationen, sodass Lastspitzen an anderer Stelle dazu führen können, dass diese Quelle wartet, bis die Nutzung zurückgeht. Siehe Rate limits unter Considerations in der Iru API Overview.
- Berechtigungen: Dem Token fehlt möglicherweise GET-Zugriff für Routen, die diese Quelle benötigt. Öffnen Sie in Iru Endpoint Zugriff, wählen Sie das Token aus und vergleichen Sie, was unter Bearbeiten aktiviert ist, mit dem, was Ihre Framework-Aktionen erwarten.
- Zeitpunkt: Artefakte werden aktualisiert, wenn Iru Compliance diese Quelle nach ihrem Zeitplan ausführt, daher sind neue Endpoint-Daten nicht immer sofort sichtbar. Wenn Sie Ratenbegrenzungen und Berechtigungen bereits ausgeschlossen haben, warten Sie auf den nächsten Erfassungszyklus und prüfen Sie die Seite Artefakte erneut.
Verwandte Artikel
Iru API-Übersicht
Bearer-Tokens, Iru API URL des Tenants und API-Berechtigungen.
Erste Schritte mit Compliance
Frameworks, Aktionen und Artefakte.
Iru-Übersicht
Wie Endpoint, Compliance und Identity zusammenwirken.
Quellenverwaltung
Alle Compliance-Quellen durchsuchen und verwalten.