

Benötigen Sie Hilfe bei einem Schritt? Wenden Sie sich an den Iru Support.
Funktionsweise
Iru AI wird täglich ausgeführt und prüft Änderungen an verbundenen Quellen (neue Verbindungen, entfernte Integrationen, Konfigurationsänderungen) und Richtlinien-Artefakten (veröffentlicht, bearbeitet oder außer Kraft gesetzt). Diese Aktivitäten werden mit den Controls und Actions in jedem Framework abgeglichen, und es wird eine Kontrollaktualisierung-Empfehlung erstellt, wenn die Formulierung angepasst werden sollte, um Ihrer Arbeitsweise zu entsprechen. Empfehlungen erscheinen in der Regel innerhalb von 24 Stunden nach der auslösenden Aktivität. In Ihren Frameworks ändert sich nichts, bis Sie zustimmen. Sie prüfen jede Empfehlung in einer Gegenüberstellung, wählen aus, welche Änderungen übernommen werden sollen, und bestätigen. Genehmigte Aktualisierungen werden auf die ausgewählten Control- oder Action-Texte angewendet; abgelehnte oder nicht markierte Elemente bleiben unverändert.Funktionen
Wo Empfehlungen erscheinen
Dieselbe Empfehlung kann über jeden dieser Einstiegspunkte geöffnet werden:1
Insights auf Home
Wenn eine Empfehlung aussteht, erscheint oben auf Startseite eine Einblicke-Karte (wählen Sie Startseite in der linken Navigationsleiste). Die Karte fasst das Framework zusammen und zeigt, wie viele Controls Iru AI zur Aktualisierung vorschlägt. Wählen Sie Kontrollaktualisierungen prüfen, um den Prüfbereich zu öffnen.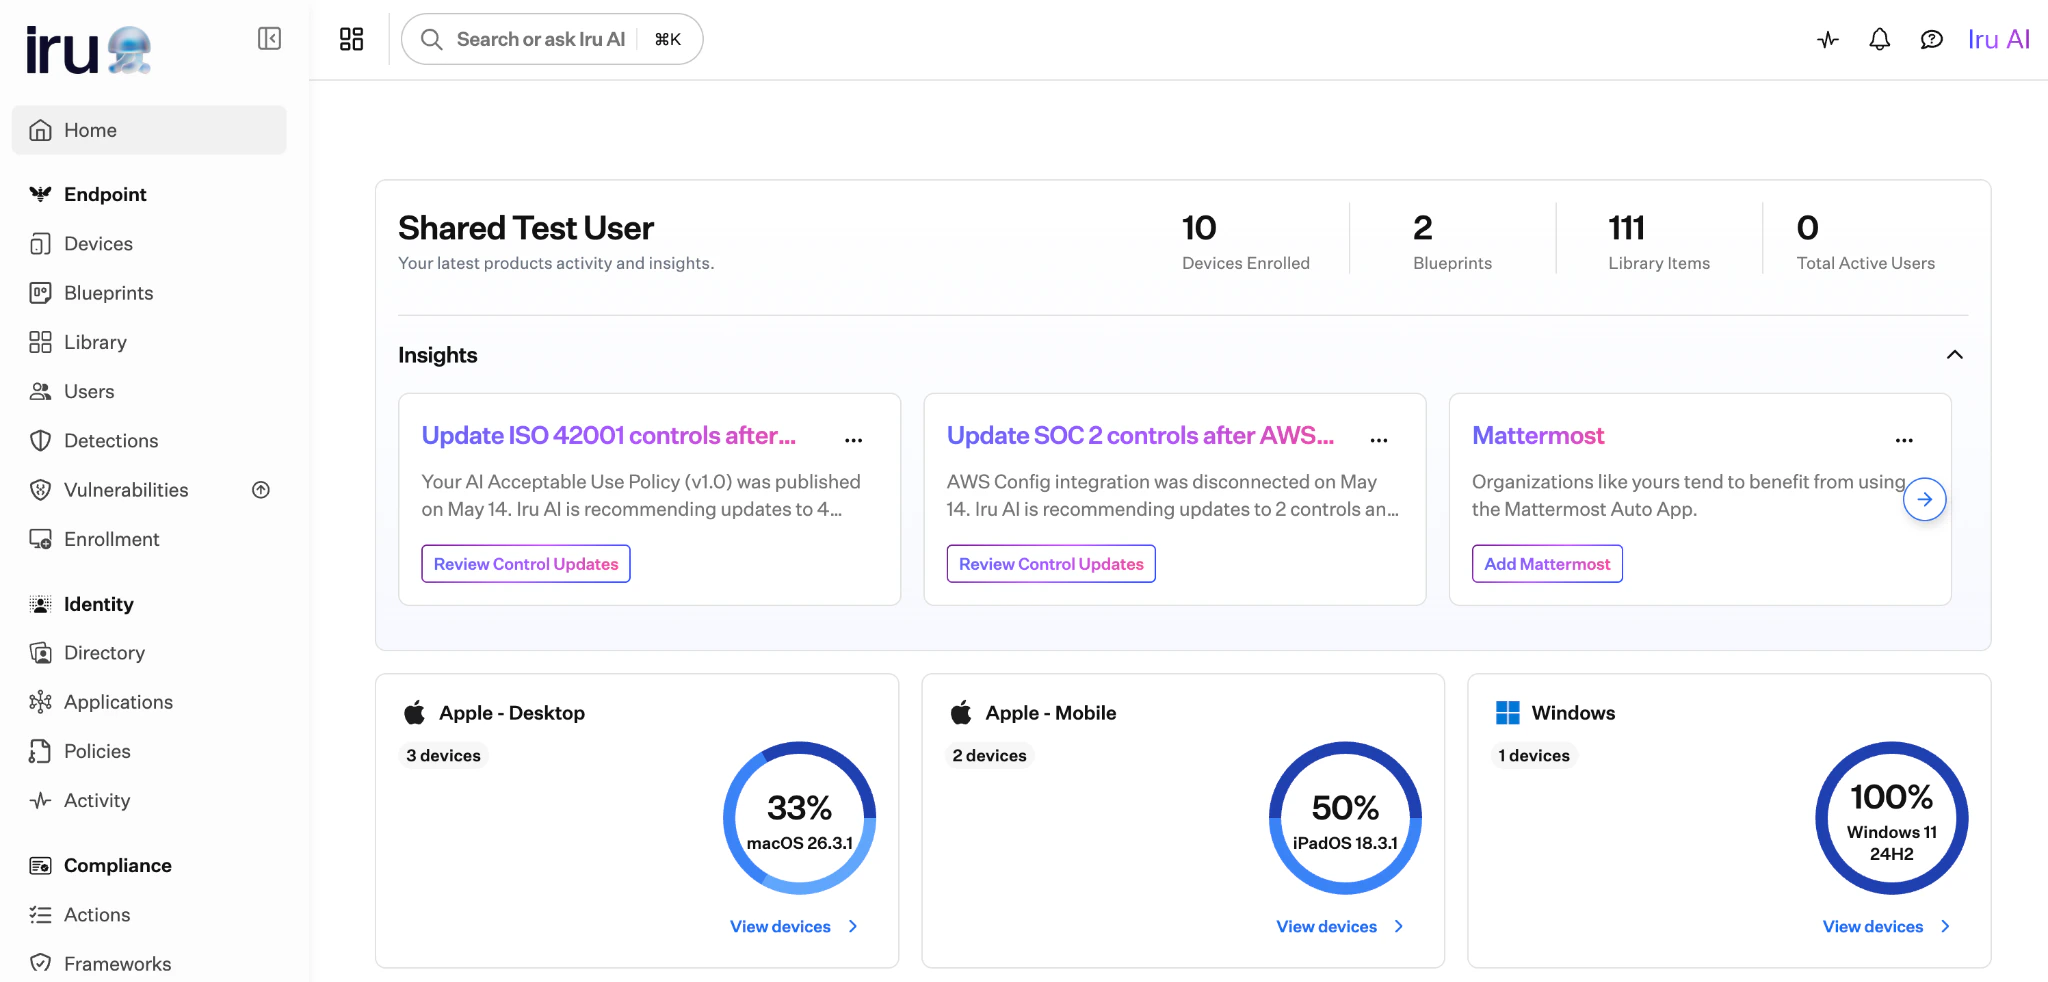
2
Frameworks-Liste
Erweitern Sie in der linken Navigationsleiste Compliance und wählen Sie Frameworks. Frameworks mit ausstehenden Empfehlungen zeigen auf der Karte einen Iru AI-Hinweis. Wählen Sie auf der Karte Kontrollaktualisierungen prüfen, um den Prüfbereich zu öffnen.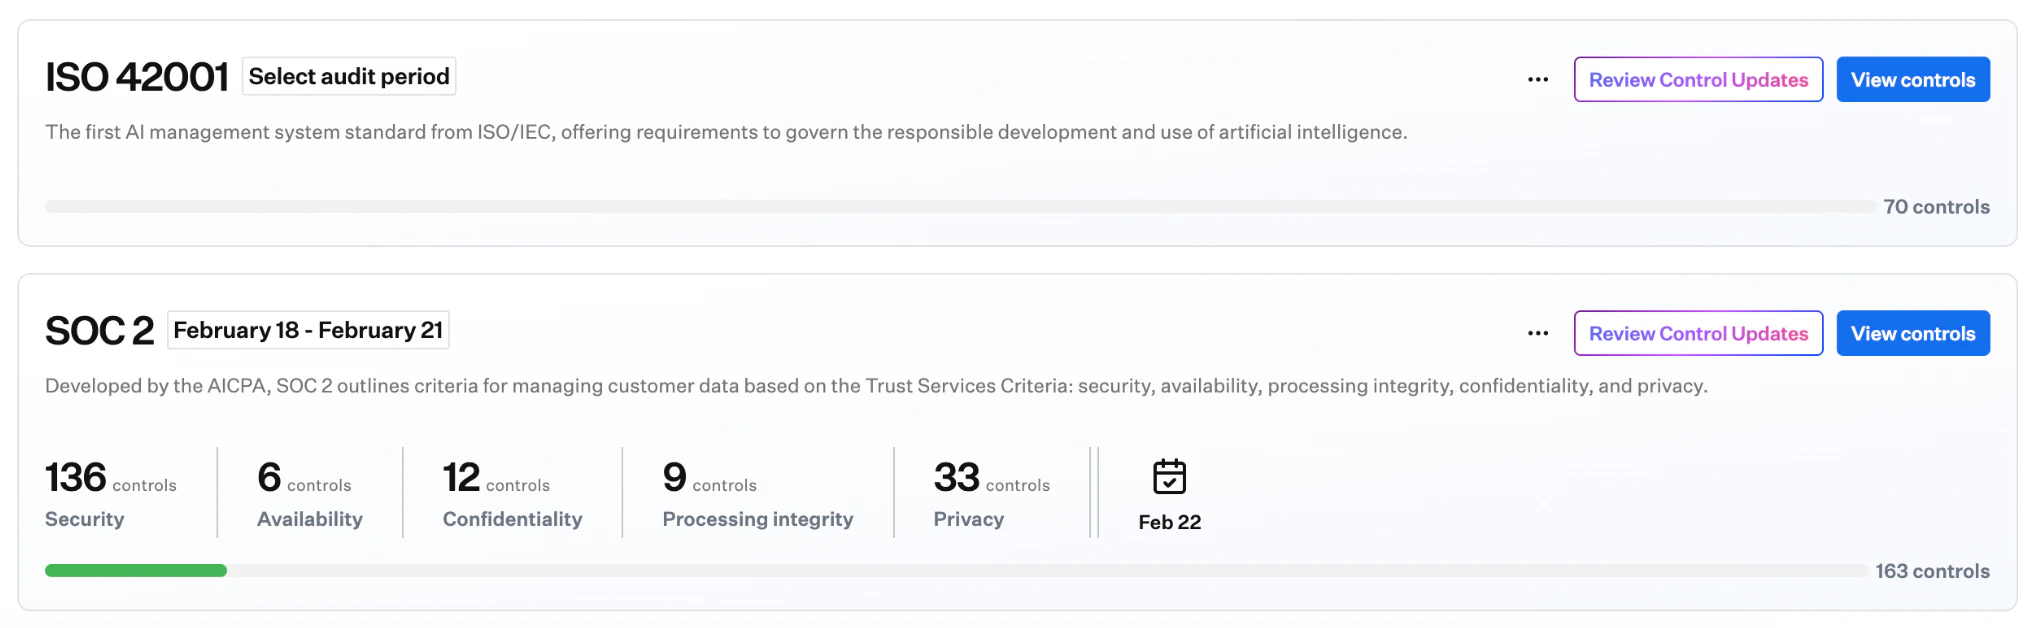
3
Framework-Details
Verwenden Sie auf der Detailseite eines Frameworks Kontrollaktualisierungen prüfen in der Kopfzeile der Seite (neben dem Framework-Namen und den Audit-Details).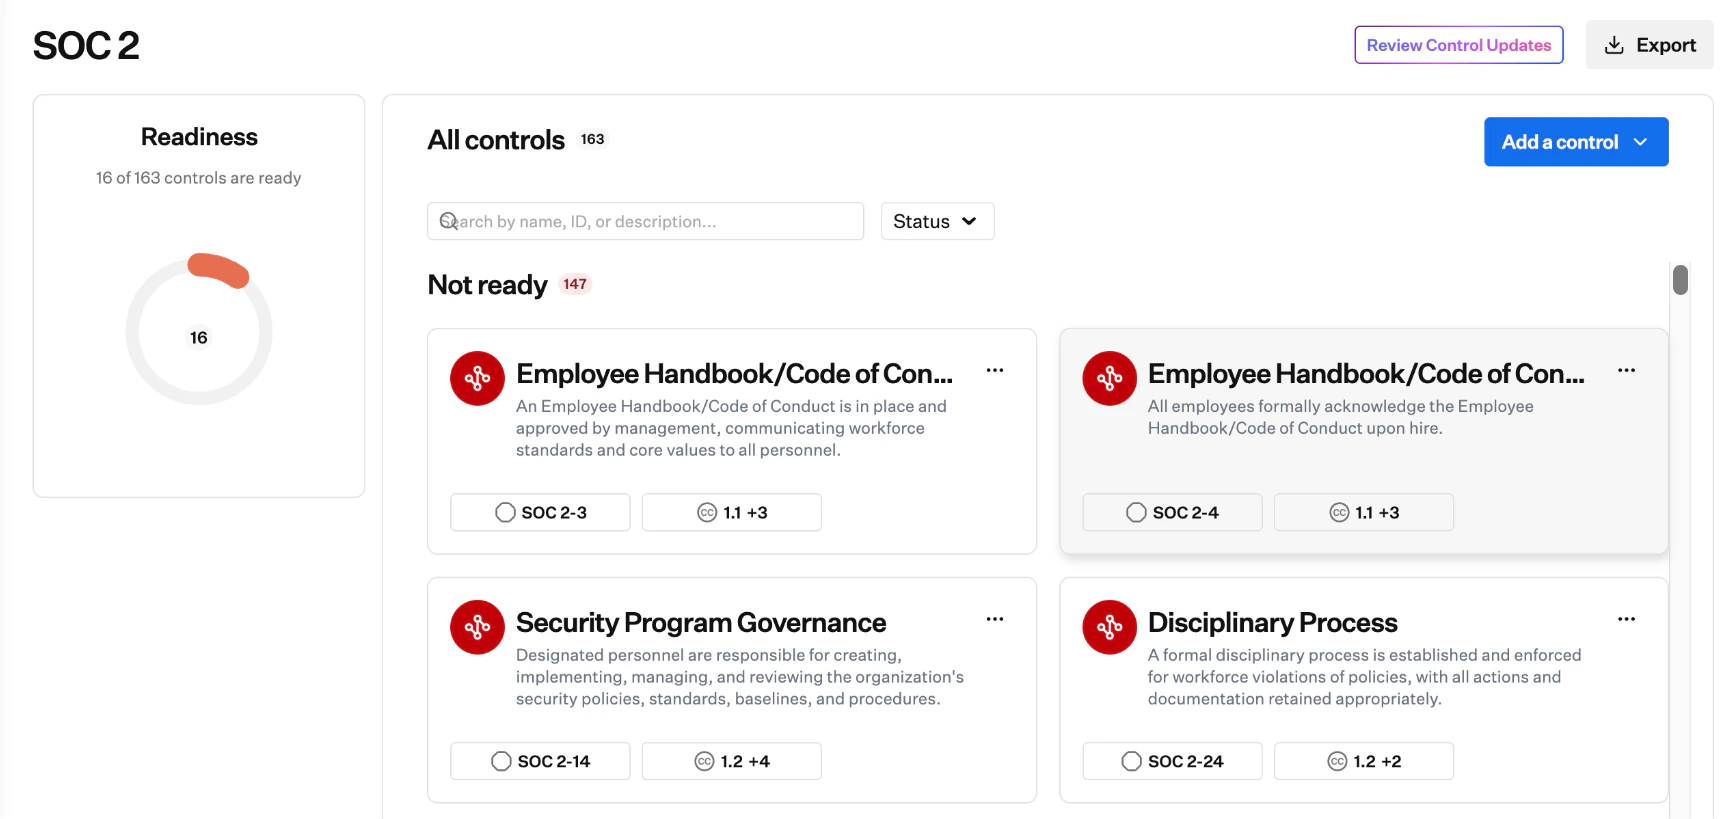
Control-Aktualisierungen prüfen und genehmigen
1
Prüfbereich öffnen
Wählen Sie unter Startseite → Einblicke, Frameworks oder auf einer Framework-Detailseite Kontrollaktualisierungen prüfen.Die Kopfzeile fasst die Empfehlung zusammen. Rechts: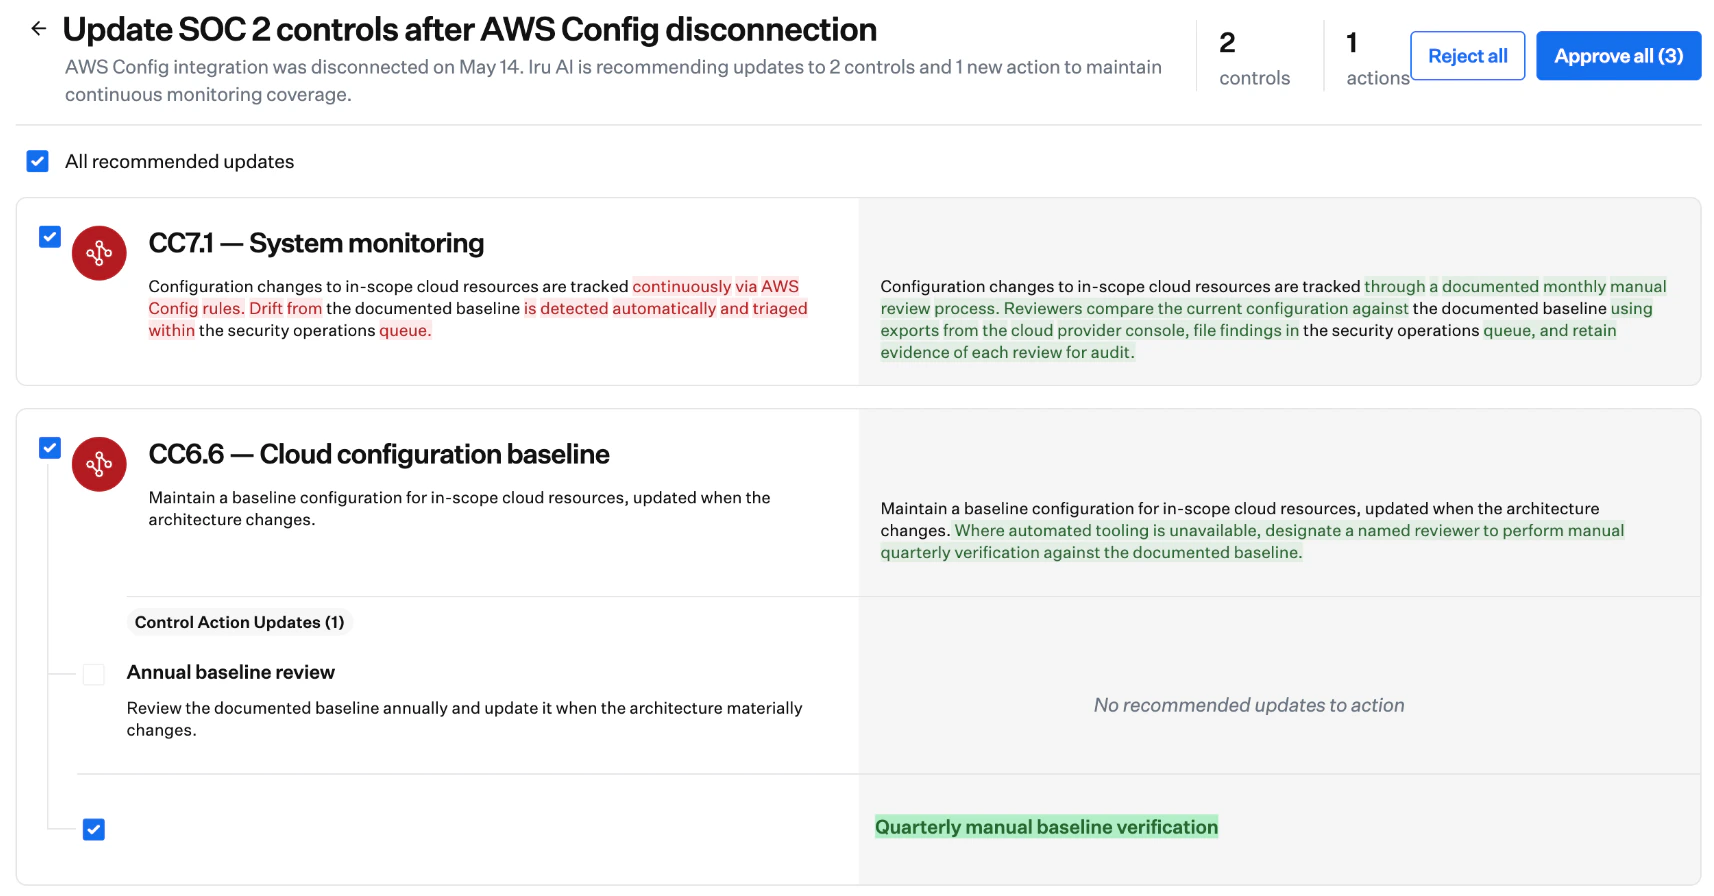
- Reject all: Verwirft alle vorgeschlagenen Änderungen dieser Empfehlung
- Approve all (N): Wendet alle markierten Änderungen an
2
Änderungen je Control prüfen
Jeder Control mit vorgeschlagenen Änderungen erscheint in einem eigenen Abschnitt:
- Current text (links): bestehende Formulierung des Controls oder der Action
- Proposed text (rechts): vorgeschlagene Formulierung, mit hervorgehobenen Ergänzungen und Entfernungen
3
Anzuwendende Änderungen auswählen
Jede vorgeschlagene Änderung hat ein Kontrollkästchen. Standardmäßig sind alle markiert.
- Lassen Sie ein Kästchen markiert, um diese Änderung bei der Genehmigung einzuschließen
- Deaktivieren Sie ein Kästchen, um den bestehenden Text für diesen Control oder diese Action beizubehalten
- Verwenden Sie All recommended updates, um alles auf einmal auszuwählen oder abzuwählen
4
Genehmigen, ablehnen oder schließen
- Approve all (N): Wendet alle markierten Änderungen an. Die Empfehlung wird aus Einblicke und dem Framework entfernt.
- Reject all: Verwirft die gesamte Empfehlung, einschließlich nicht markierter Elemente. Iru AI kann später eine neue Empfehlung anzeigen, wenn die Signale fortbestehen.
Hinweise
Vor der Genehmigung prüfen
Iru AI bearbeitet Controls nicht selbstständig. Sie müssen Approve wählen (oder einzelne markierte Elemente genehmigen), damit sich der Text ändert.
Was sich ändern kann
Nur Texte von Controls und Actions werden aktualisiert. Die Framework-Konfiguration (einschließlich Auditzeitraum und Auditor-Details), Nachweisanhänge sowie Bereitschaftsberechnungen, die an abgeschlossene Actions gebunden sind, liegen außerhalb dieses Workflows. Derzeit reagieren Empfehlungen auf Änderungen an Quellen und Richtlinienartefakten (siehe Verwaltung von Richtlinien); weitere Signaltypen können in späteren Versionen hinzukommen.
Vorgeschlagenen Text bearbeiten
In dieser Version können Sie die von Iru AI vorgeschlagene Formulierung im Prüfbereich nicht bearbeiten. Wenn ein Vorschlag fast, aber nicht ganz passt, deaktivieren Sie dieses Kontrollkästchen, genehmigen Sie den Rest und bearbeiten Sie anschließend den Control oder die Action direkt im Framework. Siehe Verwaltung von Frameworks.
Wer handeln kann
Das Genehmigen oder Ablehnen von Empfehlungen erfordert Administrator- oder Compliance-Administrator-Zugriff in Compliance (siehe Compliance-Berechtigungen). Andere Rollen sehen möglicherweise, dass eine Empfehlung existiert, können sie aber nicht genehmigen oder ablehnen.
Audit-Trail
Genehmigungen und Ablehnungen werden zusammen mit dem handelnden Benutzer aufgezeichnet. Öffnen Sie den Verlauf des Frameworks, um frühere Entscheidungen zu Control-Aktualisierungen zu prüfen.
Account Owner und Insights
Startseite → Einblicke-Karten für Control-Aktualisierungen folgen denselben Iru AI-Zugriffsregeln wie andere Insights. Wenn Sie Iru AI für den Mandanten deaktivieren, werden die Chat-Oberfläche und allgemeine Einblicke entfernt; Compliance-Funktionen, die auf Iru AI basieren, können weiterhin ausgeführt werden. Siehe Iru AI-Übersicht.
Fehlerbehebung
Nach Änderung einer Source oder Richtlinie erscheint keine Empfehlung
Nach Änderung einer Source oder Richtlinie erscheint keine Empfehlung
Empfehlungen werden täglich ausgeführt; warten Sie daher nach der Änderung bis zu 24 Stunden. Wenn nichts erscheint, prüfen Sie, ob die Änderung an der Integration oder am Artefakt erfolgreich abgeschlossen wurde und ob Ihre Rolle Frameworks anzeigen darf. Wenn Sie eine Richtlinie veröffentlicht oder aktualisiert haben, bestätigen Sie die Änderung unter Verwaltung von Richtlinien. Wenn Integrationen und Richtlinien unverändert geblieben sind, gibt es möglicherweise noch kein Signal, auf das Iru AI reagieren kann.
Ich kann nicht genehmigen oder ablehnen
Ich kann nicht genehmigen oder ablehnen
Nur Administrator oder Compliance-Administrator können Kontrollaktualisierung-Empfehlungen genehmigen oder ablehnen. Prüfen Sie Ihre Rolle auf der Seite Zugriff. Siehe Compliance-Berechtigungen.
Ich habe eine Empfehlung abgelehnt und benötige die alte oder neue Formulierung zurück
Ich habe eine Empfehlung abgelehnt und benötige die alte oder neue Formulierung zurück
Eine abgelehnte Empfehlung kehrt nicht von selbst zurück. Bearbeiten Sie den Control oder die Action direkt im Framework, wenn Sie Text wiederherstellen oder anpassen müssen. Wenn die Abweichung fortbesteht, kann Iru AI bei einem späteren täglichen Lauf eine neue Empfehlung erzeugen.
Ich habe den Prüfbereich ohne Genehmigung geschlossen
Ich habe den Prüfbereich ohne Genehmigung geschlossen
Die Empfehlung bleibt unter Startseite → Einblicke und im Framework, bis Sie oder ein anderer Administrator oder Compliance-Administrator sie genehmigt oder ablehnt.
Der genehmigte Text entspricht immer noch nicht meinen Anforderungen
Der genehmigte Text entspricht immer noch nicht meinen Anforderungen
Deaktivieren Sie bestimmte Elemente vor der Genehmigung, oder bearbeiten Sie den Control oder die Action nach der Genehmigung auf der Framework-Detailseite. Eine direkte Bearbeitung im Prüfbereich ist in dieser Version nicht verfügbar.
Verwandte Artikel
Verwaltung von Frameworks
Frameworks hinzufügen, Controls bearbeiten und Bereitschaft verfolgen.
Erste Schritte mit Compliance
Empfohlene Einrichtungsreihenfolge für Frameworks, Sources und Actions.
Verwaltung von Sources
Integrationen verbinden und entfernen, die Empfehlungen zu Control-Aktualisierungen auslösen können.
Verwaltung von Artefakten
Richtlinienartefakte und andere Nachweise, die mit Controls verknüpft sind.
Verwaltung von Richtlinien
Sicherheits- und Compliance-Richtlinien erstellen, veröffentlichen und aktualisieren.
Verwaltung von Actions
Action-Beschreibungen, auf die Sources und Adaptive Compliance verweisen können.
Plattform-Workflows
Wie Frameworks, Sources, Actions und Nachweise im Zeitverlauf zusammenhängen.