

Benötigen Sie Hilfe bei einem Schritt? Wenden Sie sich an den Iru Support.
Funktionsweise
Wählen Sie einen Standard (oder ein benutzerdefiniertes Framework) aus und generieren Sie anschließend maßgeschneiderte Controls aus Ihrem Organisationsprofil, importieren Sie Controls oder erstellen Sie sie manuell. Iru ordnet das, was Sie definieren, den Anforderungen des Frameworks zu. Sie können integrierte Standards parallel zu benutzerdefinierten Frameworks betreiben, wenn Sie interne Richtlinien benötigen, die nicht im Katalog enthalten sind. Wenn sich Ihre Integrationen oder Richtlinienartefakte ändern, kann Iru AI Kontrollaktualisierung-Empfehlungen auf Framework-Karten, auf der Framework-Detailseite oder unter Startseite → Einblicke anzeigen. Veröffentlichen und aktualisieren Sie Richtlinien unter Verwaltung von Richtlinien. Sie prüfen Gegenüberstellungen und genehmigen, was angewendet werden soll; nichts ändert sich, bevor Sie bestätigen. Siehe Adaptive Compliance.Funktionen
Ein Framework hinzufügen
1
Zu Frameworks navigieren
Erweitern Sie in der linken Navigationsleiste Compliance und wählen Sie Frameworks.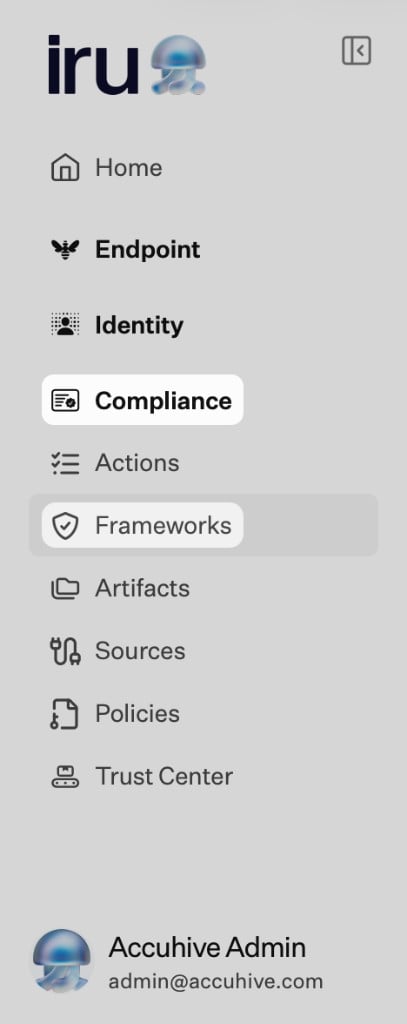
2
Die Seite Frameworks prüfen
Der Hauptbereich trägt den Titel Frameworks. Verwenden Sie + Framework hinzufügen (oben rechts), wenn Sie bereit sind, ein Programm hinzuzufügen (nächster Schritt). Jedes bereits einbezogene Framework erscheint als Karte mit dem Namen des Frameworks, einer kurzen Beschreibung, Auditzeitraum auswählen für den Auditzeitraum, zugeordnete Artefakte und der Zusammenfassung der Kontrollen. Bei SOC 2 kann die Karte Zahlen nach Trust Services Criteria (Sicherheit, Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität, Datenschutz) anzeigen; andere Frameworks zeigen möglicherweise eine Gesamtzahl der Kontrollen und den Fortschritt. Kontrollen anzeigen öffnet die Detailansicht des Frameworks. Das Menü … (Mehr) auf einer Karte enthält Weitere Aktionen: Auditdetails bearbeiten und Framework löschen. Nur der Kontoinhaber kann ein Framework löschen. Zum Löschen muss der Framework-Name zur Bestätigung eingegeben werden.
3
Framework hinzufügen
Wählen Sie Framework hinzufügen, um das Dialogfenster Neues Framework hinzufügen zu öffnen.
4
Ein Framework auswählen
Wählen Sie unter Neues Framework hinzufügen aus den Aktiv Frameworks, die Sie jetzt hinzufügen können. Weitere Frameworks können unter Demnächst erscheinen, bis sie für Ihren Mandanten verfügbar sind.
5
Ausgangspunkt auswählen
Nachdem Sie ein Framework ausgewählt haben, öffnet sich Startpunkt für Ihr [Framework] auswählen. Der Titel enthält das gewählte Framework (zum Beispiel Startpunkt für ISO 27001 auswählen). Wählen Sie aus, wie Sie Ihren Control-Satz aufbauen möchten:
- Iru AI: Maßgeschneiderte Kontrollen generieren (mit der Kennzeichnung Empfohlen). Beantworten Sie Fragen zu Ihrem Unternehmen, Ihren Zielen und Ihrem Kontext, damit Iru Controls generiert.
- Migrieren: Aus Vanta migrieren (und ähnliche Optionen, sofern Ihr Mandant sie auflistet). Importieren Sie Controls, die Sie bereits in Vanta pflegen.
- Manuell: Ein generisches Kontroll-Framework verwenden, Vorausgefüllte CSV hochladen oder Von vorn beginnen. Wählen Sie Zurück, um zurückzukehren und ein anderes Framework oder einen anderen Weg auszuwählen.
Mit KI anpassen
Wenn Sie unter Startpunkt für Ihr [Framework] auswählen die Option Maßgeschneiderte Kontrollen generieren wählen, arbeiten Sie die Eingabeaufforderungen durch (Unternehmensprofil, Ziele, Technologie-Stack und weitere Fragen, die Iru für dieses Framework stellt). Iru generiert anschließend maßgeschneiderte Controls und Actions, die den Anforderungen des Frameworks zugeordnet sind.Frameworks oder Controls importieren
Verwenden Sie diesen Abschnitt, wenn Sie unter Startpunkt für Ihr [Framework] auswählen die Option Vorausgefüllte CSV hochladen, Aus Vanta migrieren oder Ein generisches Kontroll-Framework verwenden wählen oder wenn Sie Frameworks → Importieren öffnen und Ihr Mandant weitere Anbieter auflistet (zum Beispiel Drata, Secureframe oder Sprinto).- Importierte Daten werden normalisiert, um sie an die Iru-Zuordnungen anzupassen, sofern die Integration dies unterstützt.
- Vorausgefüllte CSV hochladen: Laden Sie die CSV-Vorlage herunter, füllen Sie sie aus und laden Sie sie hoch; anschließend können Sie Controls hinzufügen, bearbeiten oder löschen.
- Aus einem anderen Tool migrieren: Erfordert gegebenenfalls einen API-Schlüssel aus dem Quellprodukt:
- Vanta: API-Zugriff für Vanta
- Drata: Öffentliche API von Drata
- Secureframe, Sprinto: Verwenden Sie Frameworks → Importieren, wenn Ihr Mandant diese Anbieter auflistet.
- SOC 2: Migrationen von unterstützten Anbietern übernehmen in der Regel Anforderungen und interne Controls in einer Form, die der Struktur von Iru entspricht.
- ISO 27001 und ISO 42001: Das Verhalten hängt von der Quelle ab:
- Vanta: Eine vollständige Migration von Anforderungen und Controls wird unterstützt.
- Drata, Secureframe, Sprinto: ISO-Importe sind häufig eingeschränkt, da diese Produkte ISO-Controls anders modellieren als Iru (zum Beispiel ein Control pro Anforderung). Ein vollständiger ISO-Import kann zu einem starren Control-Satz führen, der nicht zu den maßgeschneiderten Controls von Iru passt.
Frameworks verwalten
Nachdem Sie ein Framework aus der Liste geöffnet haben (Kontrollen anzeigen), können Sie:- Bereitschaft und den Gesamtfortschritt für dieses Framework einsehen
- In der Kopfzeile der Seite Exportieren oder Eine Kontrolle hinzufügen wählen
- Die vollständige Liste der Controls sehen, die generiert oder importiert wurden
- Alle Kontrollen durchsuchen und filtern (zum Beispiel nach Status oder Überprüfung erforderlich), während Controls noch generiert werden, oder um Controls zu finden, die auf eine Prüfung warten
- Controls anpassen (je nach Unternehmenskontext bearbeiten, hinzufügen oder entfernen)
- Die spezifischen Framework-Anforderungen einsehen, denen jeder Control zugeordnet ist
- Die Liste der Actions sehen, die jedem Control zugeordnet sind
- Artefakte prüfen, die mit Actions und Controls verknüpft sind
- Die Bereitschaft über alle Controls des Frameworks an einem Ort verfolgen
- Kontrollaktualisierungen prüfen in der Framework-Kopfzeile oder auf der Karte öffnen, wenn Iru AI ausstehende Empfehlungen für Control- und Action-Texte hat (derselbe Ablauf wie unter Startseite → Einblicke). Siehe Adaptive Compliance.
Verwandte Artikel
Erste Schritte mit Compliance
Frameworks, Actions, Artefakte und Sources.
Verwaltung von Richtlinien
Richtlinienbibliothek, Veröffentlichung und Bestätigungen.
Adaptive Compliance
Control- und Action-Aktualisierungen von Iru AI nach Änderungen an Integrationen oder Richtlinien genehmigen oder ablehnen.
Verwaltung von Sources
Connector-Anleitungen nach Kategorie und wie Nachweise erfasst werden.
Verwaltung von Artefakten
Wie Nachweise mit Controls und Actions verknüpft sind.