

ディレクトリ連携を設定する
1
インテグレーションを開く
サイドバーでアカウントメニューボタンを選択し、インテグレーションを選択します。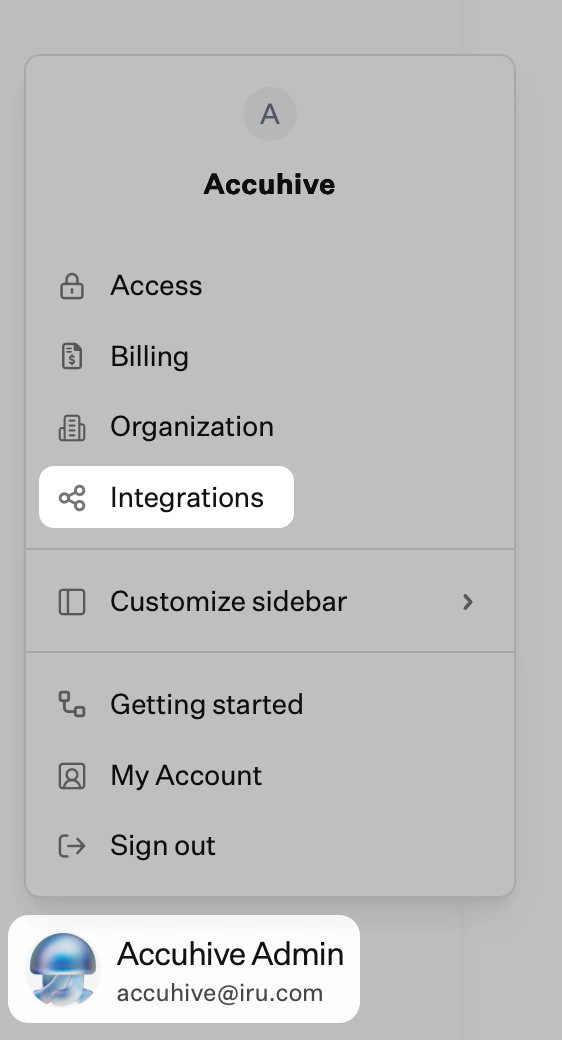
2
すべての連携を参照する
Integrationsページの右上にあるすべてのインテグレーションを参照を選択します。
3
ディレクトリ連携を選択する
目的のディレクトリのMicrosoft Entra ID、Google Workspace、またはSCIM protocolタイルを選択します。
4
プロバイダの設定を完了する
画面上のセットアップ(開始する、連携名、IdPでのサインインなど)に従います。ディレクトリがIntegrationsページに表示されるよう、求められたら同意するか許可を選択します。
5
ユーザーの同期を確認する
ユーザーは4時間ごとに自動的に同期されます。Iru Endpointのユーザーにユーザーが表示されることを確認します。連携の省略記号 → Sync usersから強制的に同期することもできます。
サポートされているディレクトリ連携
Iru Endpointは、以下のディレクトリ連携をサポートしています。- Microsoft Entra ID: Microsoft Entra ID(旧Azure AD)とのネイティブ連携。
- Google Workspace: Google Workspaceとのネイティブ連携。
- SCIM連携: Okta、OneLogin、JumpCloudなどのプロバイダ向け。
メリット
- ユーザーとデバイスのマッピング: デバイスをユーザーに自動的に関連付けます。
- インベントリ管理: 誰がどのデバイスを持っているかをより適切に追跡できます。
- 自動割り当て: デバイスをユーザーに自動的に割り当てることができます。
- コンプライアンスレポート: ユーザーのコンテキストを含む、より充実したレポートを作成できます。
考慮事項
オプションだが推奨
ディレクトリ連携はオプションですが、より適切なインベントリ管理のために推奨されます。Iru Endpointのデバイスユーザーは、ディレクトリ連携を通じてのみ作成および割り当てできます。
ユーザーの同期
ユーザーは同期されるとユーザーに表示されます。Microsoft Entra IDとGoogle Workspaceは4時間ごとに自動的に同期されます。
SCIMプロビジョニング
SCIMを使用すると、ジャストインタイムのプロビジョニングとプロビジョニング解除が可能です。設定については、SCIMディレクトリ連携を参照してください。
管理者アクセス
連携には、連携するディレクトリへの管理者アクセス権を持つアカウントが必要です。
次のステップ
ディレクトリ連携を設定したら、以下を行います。1
プラットフォーム連携を設定する(1つ以上)
管理する予定のプラットフォームを設定します。1つ、2つ、または3つすべてを有効にできます。
- Appleのセットアップ: APNs、Apple BusinessまたはApple School Manager、Apps and Booksを設定します
- Windowsのセットアップ: Windowsプラットフォームを有効にして設定を構成します
- Androidのセットアップ: Androidを有効にしてAndroid Enterpriseを設定します
2
BlueprintsとLibraryを設定する
Blueprintsを設定するとLibraryの管理を使用して、登録前にポリシーとアプリを準備します。
3
各プラットフォームの登録を設定する
Blueprintsを設定したら、Appleの登録、Windowsの登録、またはAndroidの登録を設定します。