

ポリシーは 1 つ以上のアプリケーションに割り当てられた場合にのみ有効になります。
アプリケーションのポリシーは、そのアプリケーションへのサインインを制御します。
アプリケーションにポリシーを割り当てるを参照してください。
ポリシーの構造
ポリシーは、条件のツリーとして配置された一連のルールです。Iru はポリシーを評価するたびに、 ツリーを上から順にたどります。- 分岐条件は、コンテキストに基づいてサインインを異なるパスに送ります。たとえば、ポリシーは サインインするデバイスの種類で分岐するため、macOS デバイスは macOS の要件で、Windows コンピュータは Windows の要件でチェックされます。
- 要件条件は、何かが真であることをチェックします。たとえば、デバイスのディスクが暗号化されている ことや、デバイスが管理されていることなどです。満たされていない各要件は違反として記録されます。
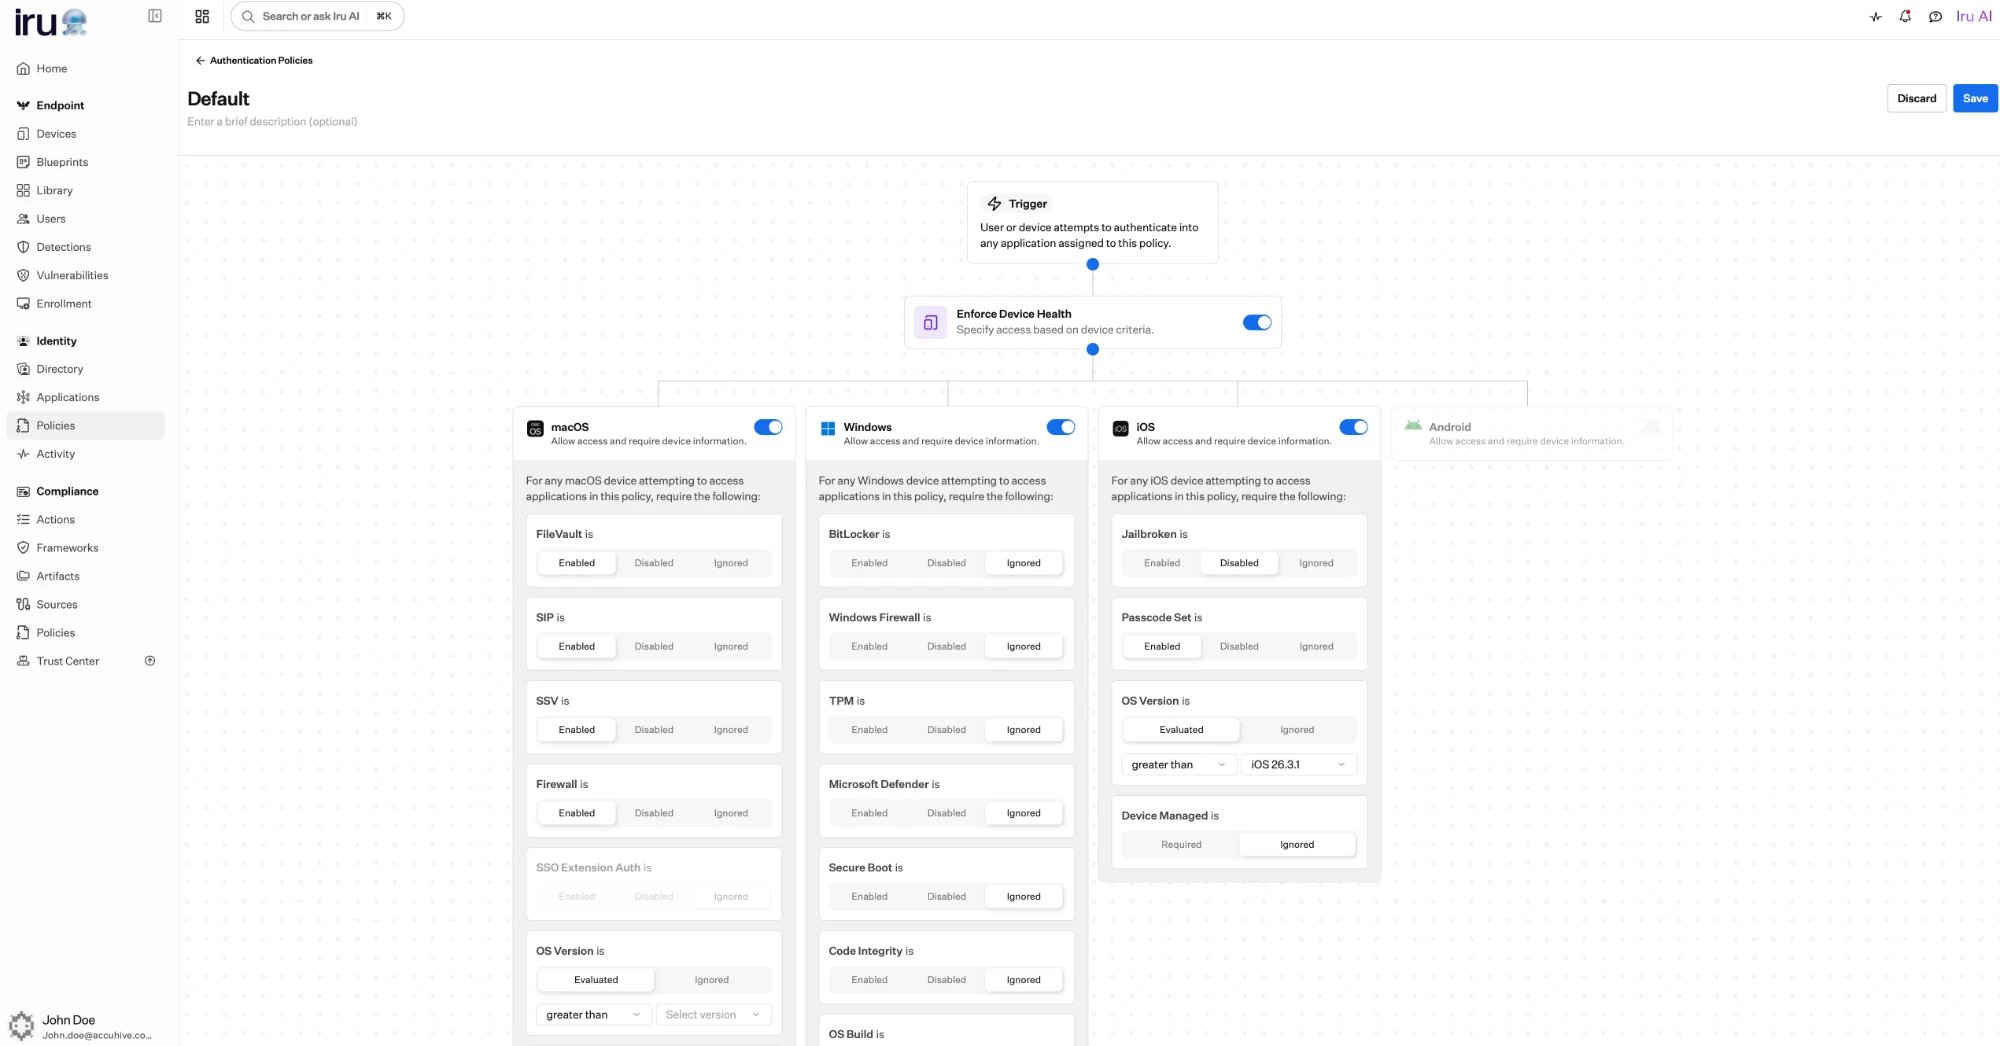
ポリシービルダー:Trigger から Enforce Device Health につながり、プラットフォームごとに分岐します。各プラットフォームには Enabled、Disabled、Ignored に設定された独自のデバイスヘルス要件があります。
サインイン時のポリシーの評価方法
アプリケーションへのすべてのサインインで判定が生成され、Iru は違反を含むその判定を記録するため、 後でアクティビティログで何が起こったかを確認できます。ポリシーは、サインインが許可されるかどうかと、そのために何が真である必要があるかを決定します。
ユーザーにアプリケーションが割り当てられているかどうかは別のチェックです。アプリにアクセスするには、
両方が成功する必要があります。アクセスの割り当てを参照してください。
ポリシーで要求できる内容
サインインには、パスキーまたは Iru Access 認証システムが常に必要です。これはすべてのユーザーに 組み込まれているものであり、ポリシーでオンにするものではありません。ポリシーがその上に追加するのは デバイストラスト、つまりサインインできるデバイスとそのデバイスが満たすべき状態です。信頼できるデバイス
既知の正常な管理対象デバイス(例:ディスク暗号化がオンのデバイス)からのサインインを要求します。
デバイストラストを参照してください。
特定のプラットフォーム
選択したデバイスプラットフォームからのサインインのみを許可し、それ以外を拒否します。
デバイスヘルスの状態
ディスク暗号化、ファイアウォール、最小 OS バージョンなどのプラットフォームごとのシグナルを要求します。
デバイストラストを参照してください。
ポリシーに不合格の場合の動作
サインインがポリシーの要件を満たさない場合、Iru はそれを拒否し、理由を 1 つ以上の違反として 記録します。各違反には、満たされなかった要件、ポリシーが想定していた内容、実際に確認された内容が 記録されます。たとえば、ディスク暗号化が有効であることを要求する要件に対して、無効であることが 検出された場合などです。ポリシーを作成する
1
ポリシーを作成する
Policies → Authentication policies で Add policy を選択し、わかりやすい名前と説明を付けます。
名前は、アプリケーションに割り当てる際にポリシーを識別するためのものです。
2
各サインインが満たすべき内容を選択する
サインインが満たす必要がある条件を追加します。特定のデバイスプラットフォームからのサインインのみを
許可し、それぞれについてディスク暗号化がオンであることやデバイスが管理されていることなどの
デバイスヘルスシグナルを要求できます。利用可能なシグナルの全一覧については
デバイストラストを参照してください。
3
アプリケーションにポリシーを割り当てる
ポリシーを制御対象のアプリケーションに関連付けます。それ以降、それらのアプリへのすべての
サインインがこのポリシーに照らして評価されます。
4
エクスペリエンスを確認する
テストユーザーとして割り当てられたアプリにサインインし、結果を確認します。予期せずアクセスが
拒否された場合は、アクティビティログで記録された違反を
確認してください。
アプリケーションにポリシーを割り当てる
ポリシーはアプリケーションに関連付けられるまで何もしません。各ポリシーはスコープ対象の アプリケーションのリストを保持しており、ダッシュボードのポリシーのページからアプリケーションを 関連付けたり、関連付けを解除したりします。アプリケーションに割り当てられたポリシーは、誰かがその アプリケーションにサインインするたびに Iru が評価するものです。次のステップ
認証システム
ユーザーがサインインのたびに本人であることを証明するために使用する資格情報。
デバイストラスト
アクセスの条件として、既知の正常な管理対象デバイスを要求します。
リスクとアダプティブアクセス
サインインの信頼性に応じてアクセスを適応させます。
サインインエクスペリエンス
ユーザー側から見た評価の様子を確認します。