

マッピングされるすべての値は、IQL
(Iru Query Language)で記述されます。これは、
Directory Sync の属性マッピングや
Auto Group のルールで使用されるのと同じ式言語です。
値は単一のプロファイルフィールド(
user.email)にすることも、フィールドを加工する式
(user.email.lowerAscii())にすることもできます。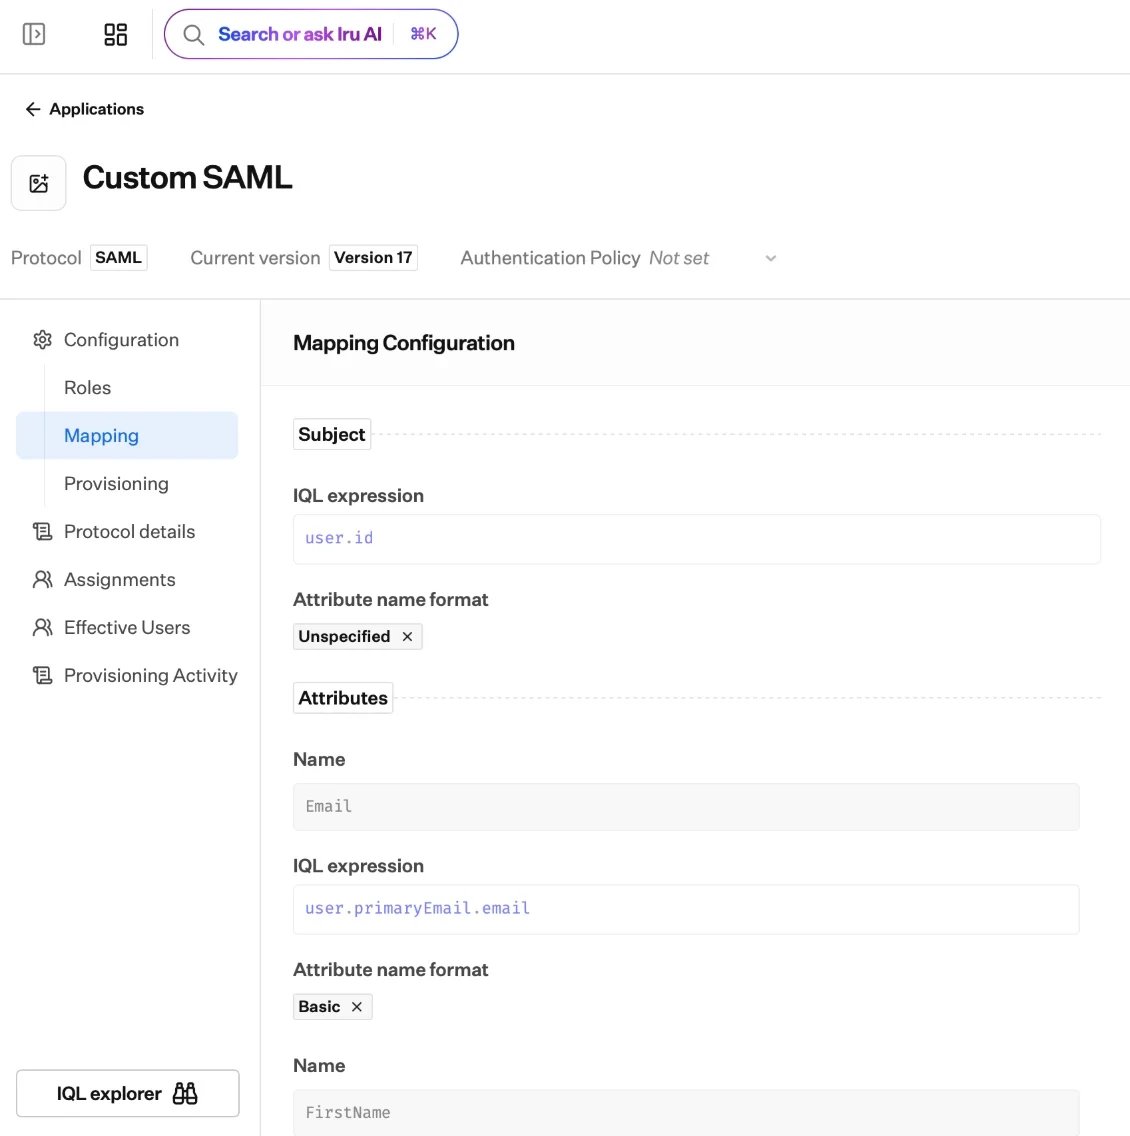
マッピングエディタ:IQL 式で Subject と各属性を設定し、利用可能なフィールドと関数は IQL エクスプローラーで確認できます。
マッピングの内容
すべてのアプリケーションは、送信するステートメントに次の 2 つをマッピングします。- サブジェクト: サインインしたユーザーの主要な識別子。
- 属性またはクレーム: アプリが想定するその他のフィールド。
サブジェクト
サブジェクトは、サインインしたユーザーを識別します。デフォルトはプロトコルによって異なります。
取得元の値を変更でき、SAML の場合は NameID 形式を選択できます。
プロトコル固有のオプションについては、SAML アプリケーションと
OIDC アプリケーションを参照してください。
属性とクレーム
サブジェクト以外に、アプリが必要とする各フィールドを追加します。それぞれについて、 名前(アプリが想定するもの)、値(それを生成する IQL 式)、プロトコルの詳細 (SAML の場合は属性名の形式、OIDC の場合はスコープ)、および有効かどうかを設定します。マッピングの作成方法
1
アプリのマッピングを開く
マッピングは、プロトコル設定とともにアプリケーションのドラフトにあります。
2
フィールドごとに IQL 式を記述する
サブジェクトと各属性またはクレームについて、
IQL 式を記述します。エディタは入力中に
利用可能な
user フィールドと関数を提案し、式をチェックするため、公開前に誤りが明らかになります。3
結果をプレビューする
ライブプレビューに Iru が送信する正確なアサーションまたはトークンが表示されるため、
本番稼働前にその形式を確認できます。
4
公開する
ドラフトを現在のバージョンとして設定し、マッピングを有効にします。バージョンモデルについては
アプリケーションの概要を参照してください。
プロビジョニングのためのマッピング
マッピングはサインオン以外にも影響します。プロビジョニングを 使用するアプリの場合、マッピングにはプロビジョニングビューもあり、アプリでアカウントを 作成または更新する際に Iru が送信するプロファイル属性を制御します。次のステップ
Iruクエリ言語
IQL の完全なリファレンス:フィールド、演算子、関数、例。
SAML アプリケーション
SAML アプリの NameID 形式と属性マッピング。
OIDC アプリケーション
OIDC アプリのサブジェクトとクレームのマッピング。
プロビジョニング
アプリでアカウントを作成および更新する際に Iru が送信する属性をマッピングします。