

Iru Endpoint について
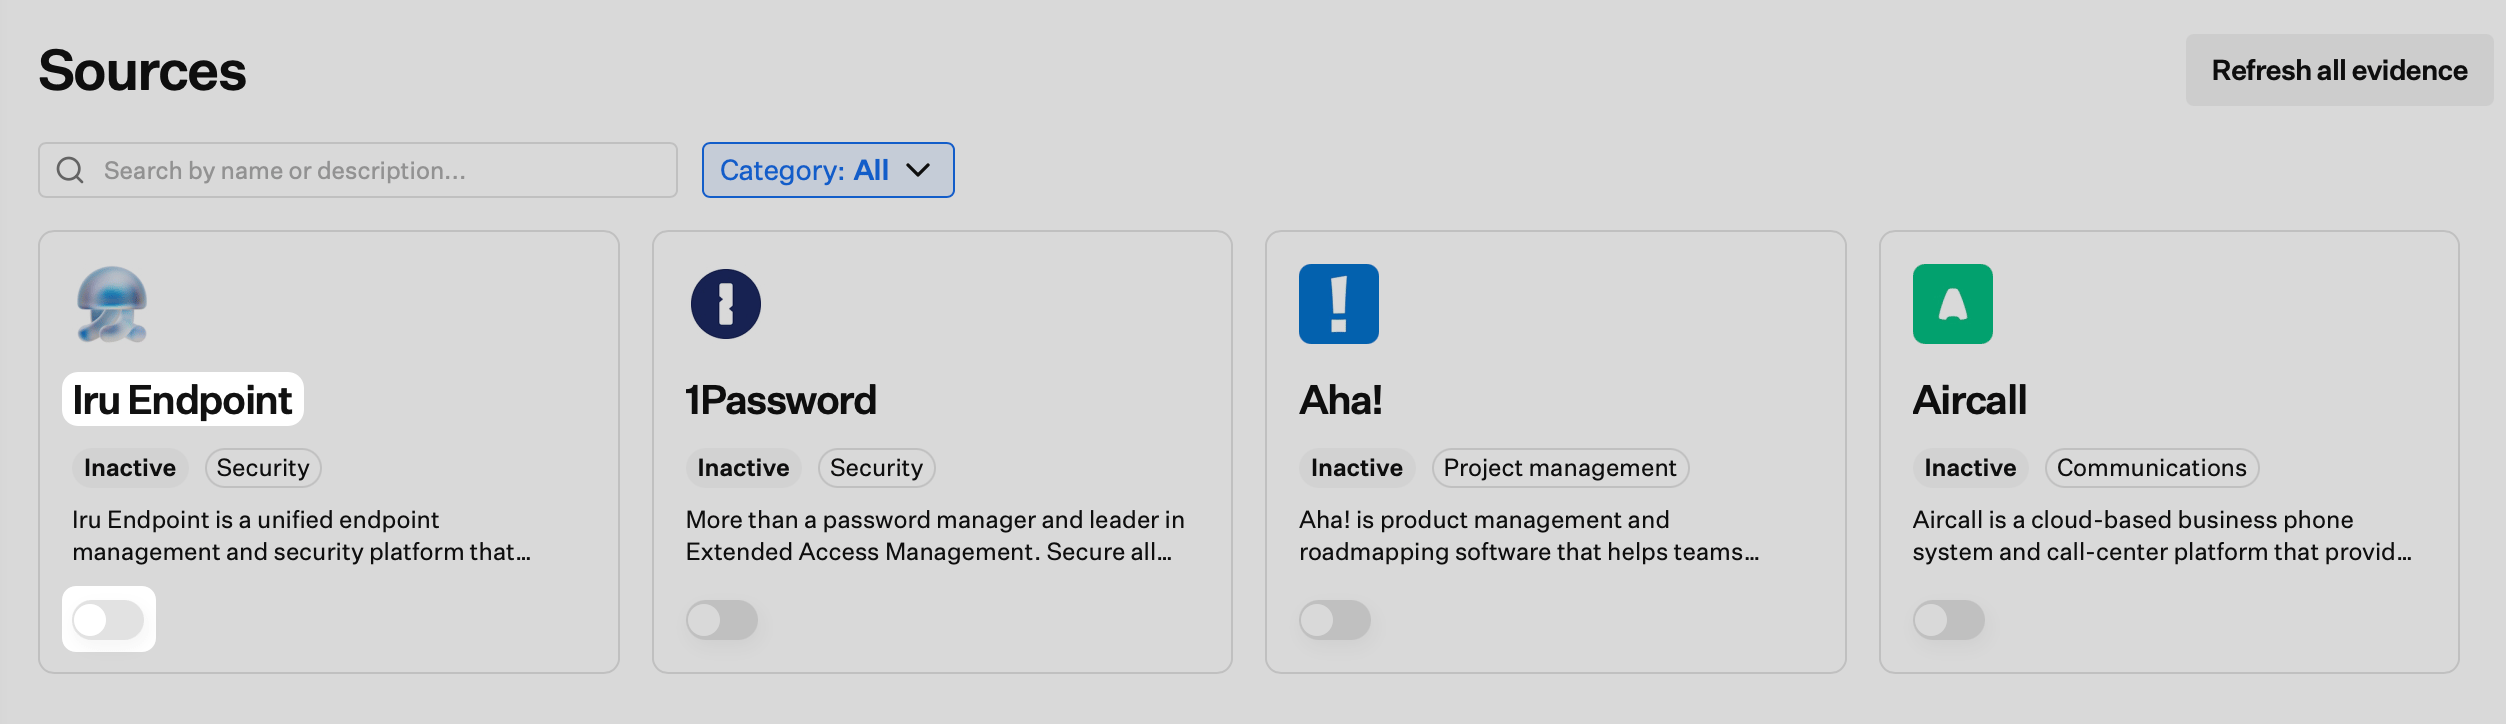
Iru Endpoint は、Apple、Windows、Android デバイスを管理します。Apple の対象には macOS、iOS、iPadOS、tvOS、visionOS が含まれます。Windows と Android で登録とポリシーを使用するには、テナントでそれらをオンにします。セットアップの順序と前提条件については、はじめに を参照してください。 Endpoint には、ゼロタッチ展開、アプリと OS のパッチ管理、コンプライアンステンプレート、脅威検出、および自動化のための API が含まれます。このソースを オン にすると、Compliance はフレームワークのアクションが求める内容に基づいて、デバイスの管理方法 と ポリシーが展開内容とどのように一致しているか に関する アーティファクト を収集できます。収集される可能性のある内容
製品の構成に応じて、次のような例があります:- デバイスの登録と管理の記録
- Compliance に公開される構成またはポリシーの適用シグナル
- エンドポイントのコンプライアンスまたはポスチャの概要
- コントロールに関連するインベントリと割り当てのコンテキスト
一般的なコントロールのテーマ
- エンドポイント管理と資産インベントリ
- デバイスのセキュリティ構成
- 管理対象エンドポイントの運用上の可視性
Endpoint のドキュメント
はじめに の手順(基盤のセットアップ、プラットフォームのセットアップ、Blueprints と Library、登録)に従って、デバイス、ポリシー、エージェントを構成します。Compliance の アクション を、セキュリティチームが想定する アーティファクト(例: 登録の証明、構成のエクスポート、レポート)にマッピングします。前提条件
- セキュリティポリシーで許可されているすべての API 権限に対して GET / 読み取り が有効になっている、Iru Endpoint の Iru API トークン。このコネクタは Iru Endpoint からの読み取りのみを行います。ポリシーでより広い GET アクセスが許可されている場合、Iru Compliance はより多くの アーティファクト を自動的に添付できます。
Iru Compliance で Iru Endpoint ソースを使用すると、API トークンは アーティファクト を収集するために Iru Endpoint Management API で使用され、それらのリクエストはテナントのレート制限にカウントされます。Iru API Overview の Considerations を参照してください(Rate limits を開きます)。
Iru Endpoint を Iru に接続する
- Iru Endpoint
- Iru Compliance
Compliance でソースを接続する前に、このタブの手順を完了してください。
1
Iru Endpoint API のドキュメントを確認する
接続する前に、Iru API Overview を読み、Bearer 認証、トークンの作成方法、テナントの Iru API URL が表示される場所(US と EU)を確認します。
2
API URL の app セグメントを理解する
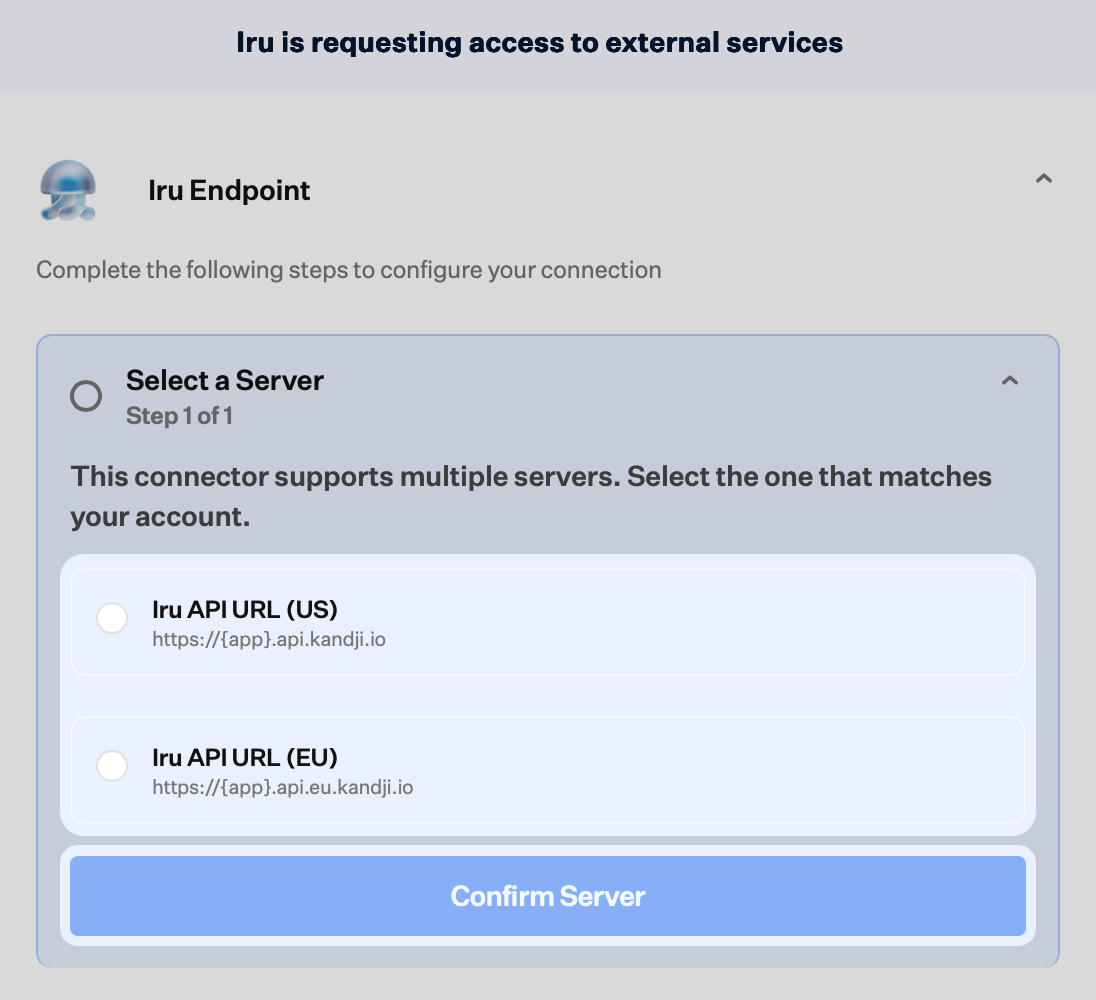
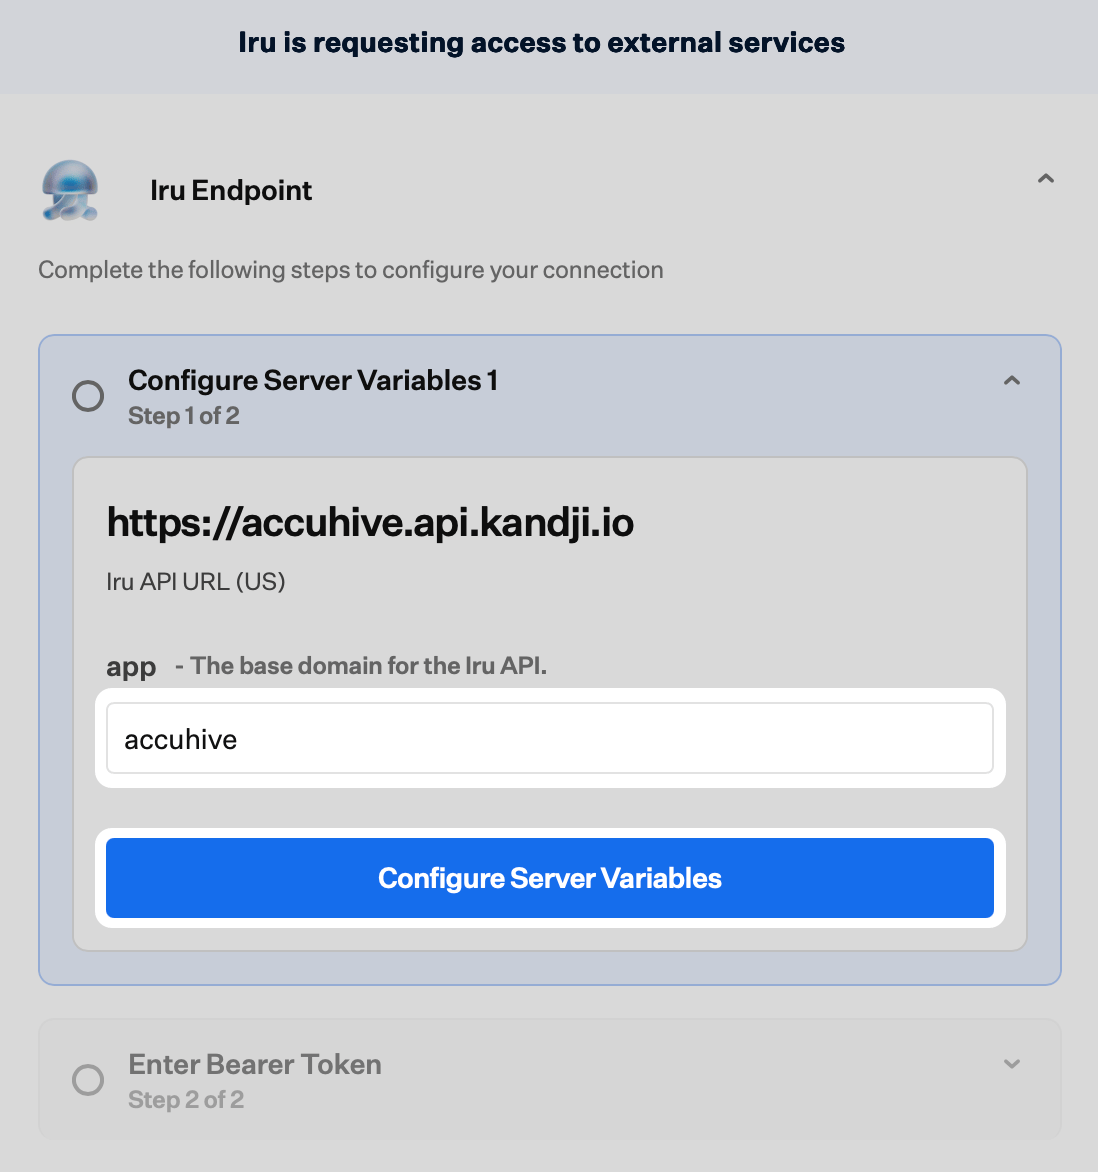
app の値は、その URL のベースドメインのセグメントです。.api.kandji.io、.api.eu.kandji.io、または .api.iru.com の直前にあるセグメントです。Compliance のコネクタウィザードでは、同じ リージョン と app を入力します。3
API トークンを作成する
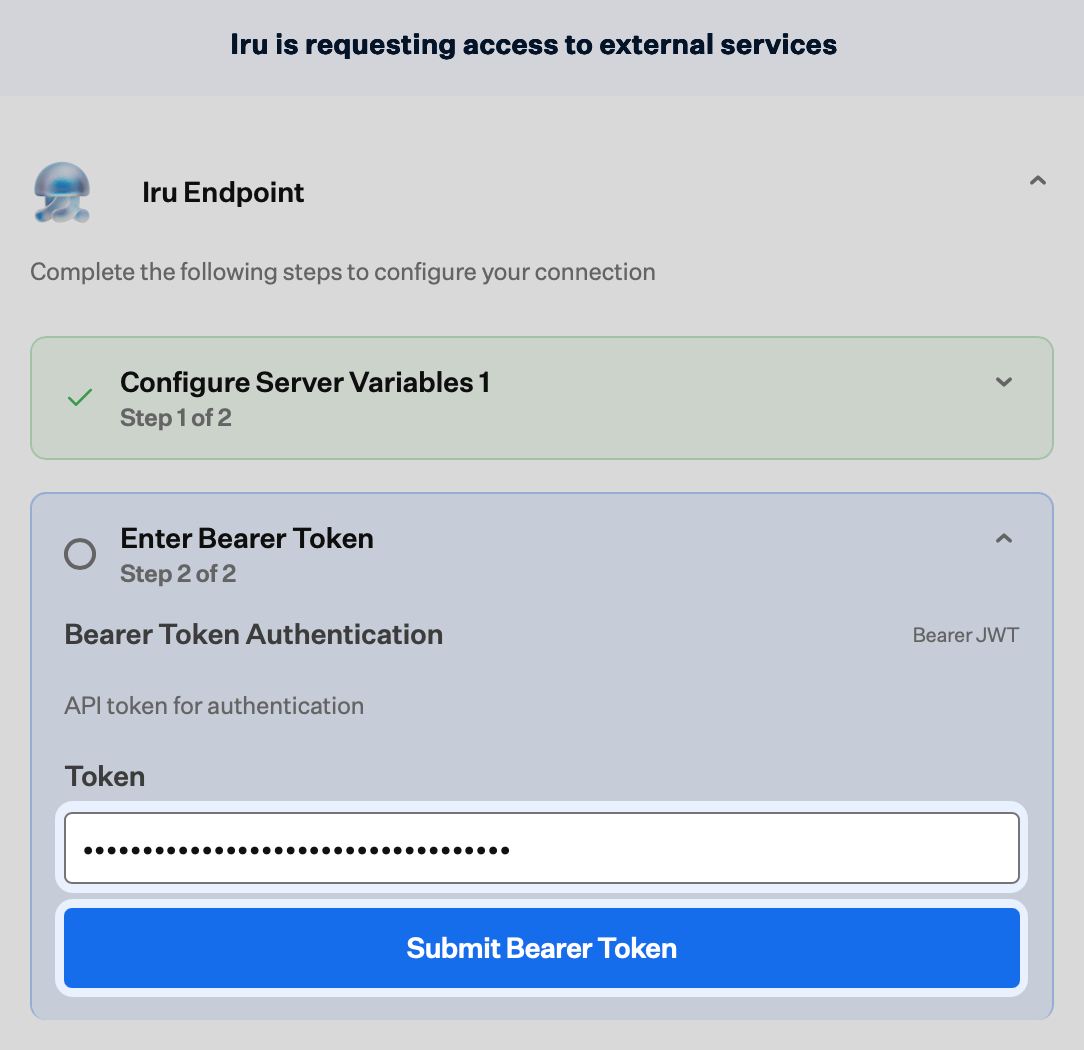
Iru Endpoint の Web アプリで、アカウントメニューから アクセス を開きます。Add Token を選択し、名前 と 説明 を入力してトークンを作成し、API トークン(アクセス に一度だけ表示される Bearer 認証情報)を安全な場所にコピーします。Compliance のコネクタウィザードでは、同じ値を Bearer JWT というラベルの入力欄に貼り付けます。このテキストは Bearer トークンを入力する場所の フィールドラベル であり、Iru API Overview の API トークンとは別の種類の認証情報ではありません。
4
コンプライアンスウィザード用にテナントの API URL を確認する
アクセス で APIトークン タブを開き、Your organization’s API URL を見つけます。Compliance ウィザード(API リージョンを選択する と app 変数を構成する)を実行する際に、そのホスト名を使用して US と EU の別と
app セグメントを再確認します。5
コンプライアンス用に GET 権限を構成する
新しいトークンの 構成 を開いて アクセス許可 を設定します。セキュリティポリシーで許可されているすべての API 権限に対して GET をオンにします。このモデルでは、GET は 読み取り と同等です。Compliance の収集は読み取り専用であるため、このコネクタには他の権限レベルは必要ありません。トークンの GET の対象範囲が広いほど、Iru はこのソースからより多くの アーティファクト を自動的に検出して添付できます。
Iru Compliance タブに進んでください。

トラブルシューティング
ソースをオンにしても何も開かない
ソースをオンにしても何も開かない
Iru サイトの ポップアップブロッカー の設定を確認して、もう一度お試しください。
Artifacts が同期されない
Artifacts が同期されない
Iru Endpoint の アーティファクト の表示が遅い場合や更新が停止した場合は、次の項目を確認してください:
- レート制限: テナントが Iru Endpoint API のレート制限 に達している可能性があります。Iru Compliance は、他のスクリプトや連携と同じ 1 時間あたりのクォータでトークンを使用するため、他の場所でリクエストが集中すると、使用量が下がるまでこのソースが待機状態になる場合があります。Iru API Overview の Considerations にある Rate limits を参照してください。
- 権限: トークンに、このソースが必要とするルートへの GET アクセスが不足している可能性があります。Iru Endpoint で アクセス を開いてトークンを選択し、編集 で有効になっている内容をフレームワークのアクションが想定する内容と照らし合わせて確認してください。
- タイミング: アーティファクト は、Iru Compliance がスケジュールに従ってこのソースを実行したときに更新されるため、新しい Endpoint のデータがすぐに表示されるとは限りません。レート制限と権限の問題をすでに除外している場合は、次の収集サイクルを待ってから アーティファクト ページを再度確認してください。
関連記事
Iru API の概要
Bearer トークン、テナントの Iru API URL、API 権限。
Compliance を使い始める
フレームワーク、アクション、アーティファクト。
Iru の概要
Endpoint、Compliance、Identity がどのように連携するか。
Sources の管理
すべての Compliance ソースを参照、管理します。