

手順についてサポートが必要な場合は、Iru サポートにお問い合わせください。
仕組み
標準(またはカスタムフレームワーク)を選択し、組織プロファイルから最適化されたコントロールを生成するか、コントロールをインポートするか、手動で構築します。Iru は、定義した内容をフレームワークの要件にマッピングします。 カタログにない社内ポリシーが必要な場合は、組み込みの標準とカスタムフレームワークを並行して運用できます。 インテグレーションやポリシーアーティファクトが変更されると、Iru AI がフレームワークのカード、フレームワークの詳細ページ、または ホーム → インサイト に コントロールの更新 の推奨事項を表示することがあります。ポリシーの公開と更新はポリシー管理で行います。左右に並べた差分を確認し、適用するものを承認します。確定するまで何も変更されません。Adaptive Compliance を参照してください。機能
フレームワークの追加
1
フレームワークに移動する
左側のナビゲーションバーで コンプライアンス を展開し、フレームワーク を選択します。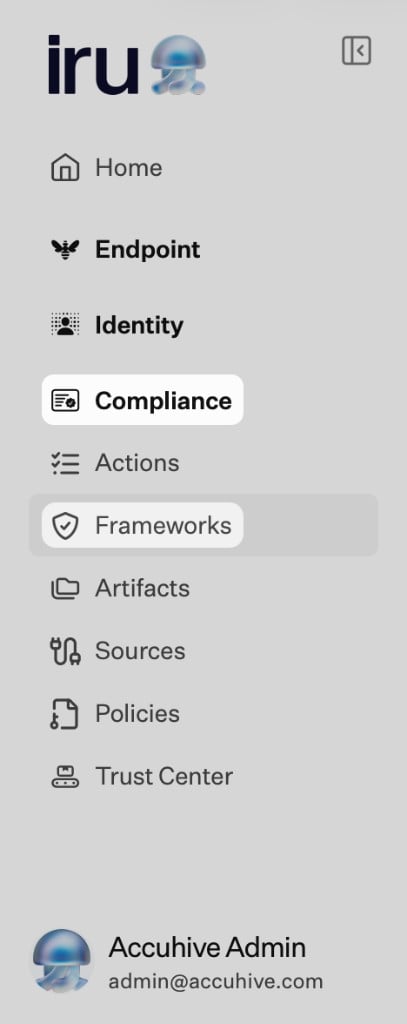
2
フレームワークページを確認する
メインエリアのタイトルは フレームワーク です。プログラムを追加する準備ができたら、+ フレームワークを追加(右上)を使用します(次の手順)。すでに対象となっている各フレームワークはカードとして表示され、フレームワークの名前、短い説明、監査期間を指定する 監査期間を選択、マッピングされたアーティファクト、およびコントロールの集計方法が表示されます。SOC 2 の場合、カードには トラストサービス基準(セキュリティ、可用性、機密性、処理の完全性、プライバシー)ごとの件数が表示されることがあります。その他のフレームワークでは、コントロールの合計と進捗が 1 つにまとめて表示される場合があります。コントロールを表示 を選択すると、そのフレームワークの詳細な作業画面が開きます。カードの …(その他)メニューには その他のアクション として 監査の詳細を編集 と フレームワークを削除 が表示されます。フレームワークを削除できるのは アカウント所有者 のみです。削除するには、確認のためにフレームワーク名を入力する必要があります。
3
フレームワークを追加する
フレームワークを追加 を選択して、新しいフレームワークを追加 モーダルを開きます。
4
フレームワークを選択する
新しいフレームワークを追加 で、今すぐ追加できる 有効 なフレームワークから選択します。その他のフレームワークは、テナントで利用可能になるまで 近日公開 の下に表示される場合があります。
5
開始点を選択する
フレームワークを選択すると、[フレームワーク] の開始点を選択 が開きます。タイトルには選択したフレームワークが含まれます(例: ISO 27001 の開始点を選択)。コントロールセットの構築方法を選択します:
- Iru AI: カスタマイズしたコントロールを生成(推奨 のラベル付き)。会社、目標、状況に関する質問に回答すると、Iru がコントロールを生成します。
- 移行: Vanta から移行(テナントに表示される場合は類似のオプションも)。Vanta ですでに管理しているコントロールをインポートします。
- 手動: 汎用コントロールフレームワークを使用、入力済み CSV をアップロード、または 最初から開始。 別のフレームワークや方法を選択し直す場合は、戻る を選択します。
AI による最適化
[フレームワーク] の開始点を選択 で カスタマイズしたコントロールを生成 を選択した場合は、プロンプト(会社のプロファイル、目標、技術スタック、およびそのフレームワークについて Iru が尋ねるその他の質問)に順に回答します。その後、Iru はフレームワークの要件にマッピングされた最適化されたコントロールとアクションを生成します。フレームワークまたはコントロールのインポート
このセクションは、[フレームワーク] の開始点を選択 で 入力済み CSV をアップロード、Vanta から移行、または 汎用コントロールフレームワークを使用 を選択した場合、あるいは フレームワーク → インポート を開いてテナントに追加のプロバイダー(例: Drata、Secureframe、Sprinto)が表示される場合に使用します。- インポートされたデータは、インテグレーションがサポートしている範囲で、Iru のマッピングに合わせて正規化されます。
- 入力済み CSV をアップロード: CSV テンプレートをダウンロードして記入し、アップロードします。その後、コントロールを追加、編集、削除できます。
- 別のツールからの移行: 該当する場合、移行元の製品の API キーが必要です:
- Vanta: Vanta API アクセス
- Drata: Drata 公開 API
- Secureframe、Sprinto: テナントにこれらのプロバイダーが表示される場合は、フレームワーク → インポート を使用します。
- SOC 2: サポートされているベンダーからの移行では、通常、要件と内部コントロールが Iru の構造にマッピングされる形式で取り込まれます。
- ISO 27001 と ISO 42001: 動作は移行元によって異なります:
- Vanta: 要件とコントロールの完全な移行がサポートされています。
- Drata、Secureframe、Sprinto: これらの製品は ISO のコントロールを Iru とは異なる方法でモデル化している(例: 要件ごとに 1 つのコントロール)ため、ISO のインポートは制限されることがよくあります。ISO を一括でインポートすると、Iru の最適化されたコントロールと一致しない硬直したコントロールセットになる可能性があります。
フレームワークの管理
リストからフレームワークを開いた後(コントロールを表示)、以下を行うことができます:- そのフレームワークの 準備状況 と全体的な進捗を確認する
- ページヘッダーで エクスポート または コントロールを追加 を選択する
- 生成またはインポートされたコントロールの完全なリストを確認する
- コントロールの生成中、またはレビュー待ちのコントロールを見つけるために、すべてのコントロール を検索およびフィルタリングする(例: ステータス や 要確認 で)
- コントロールをカスタマイズする(会社の状況に応じて編集、追加、削除)
- 各コントロールがマッピングされているフレームワークの具体的な要件を確認する
- 各コントロールに添付されているアクションのリストを確認する
- アクションとコントロールにリンクされているアーティファクトを確認する
- フレームワーク内のすべてのコントロールの準備状況を 1 か所で追跡する
- Iru AI にコントロールとアクションのテキストに関する保留中の推奨事項がある場合、フレームワークのヘッダーまたはカードから コントロールの更新を確認 を開く(ホーム → インサイト と同じワークフロー)。Adaptive Compliance を参照してください。
関連記事
コンプライアンスの開始
フレームワーク、アクション、アーティファクト、ソース。
ポリシー管理
ポリシーライブラリ、公開、確認。
Adaptive Compliance
インテグレーションやポリシーの変更後に、Iru AI によるコントロールとアクションの更新を承認または却下します。
ソース管理
カテゴリ別のコネクタガイドと証跡の収集方法。
アーティファクト管理
証跡とコントロールおよびアクションの関連付け。