

이 가이드는 Mac 컴퓨터에 적용됩니다
EAP-TLS 구성
EAP-TLS는 Transport Layer Security와 ID 인증서를 사용하여 기기를 네트워크에 인증합니다.1
EAP 유형 선택
Accepted EAP Types에서 TLS를 선택합니다.
2
TLS 최소 버전 설정
오래되고 취약한 TLS 버전을 사용하지 않도록 허용할 TLS minimum version을 선택합니다.
3
TLS 최대 버전 설정
인프라가 최신 TLS 버전을 지원하지 않는 경우 사용할 TLS maximum version을 선택합니다.
4
ID 인증서 구성
ID 인증서를 제공할 방법을 선택하고 해당 설정을 구성합니다. 자세한 내용은 Wi-Fi Library Item 구성을 참조하세요.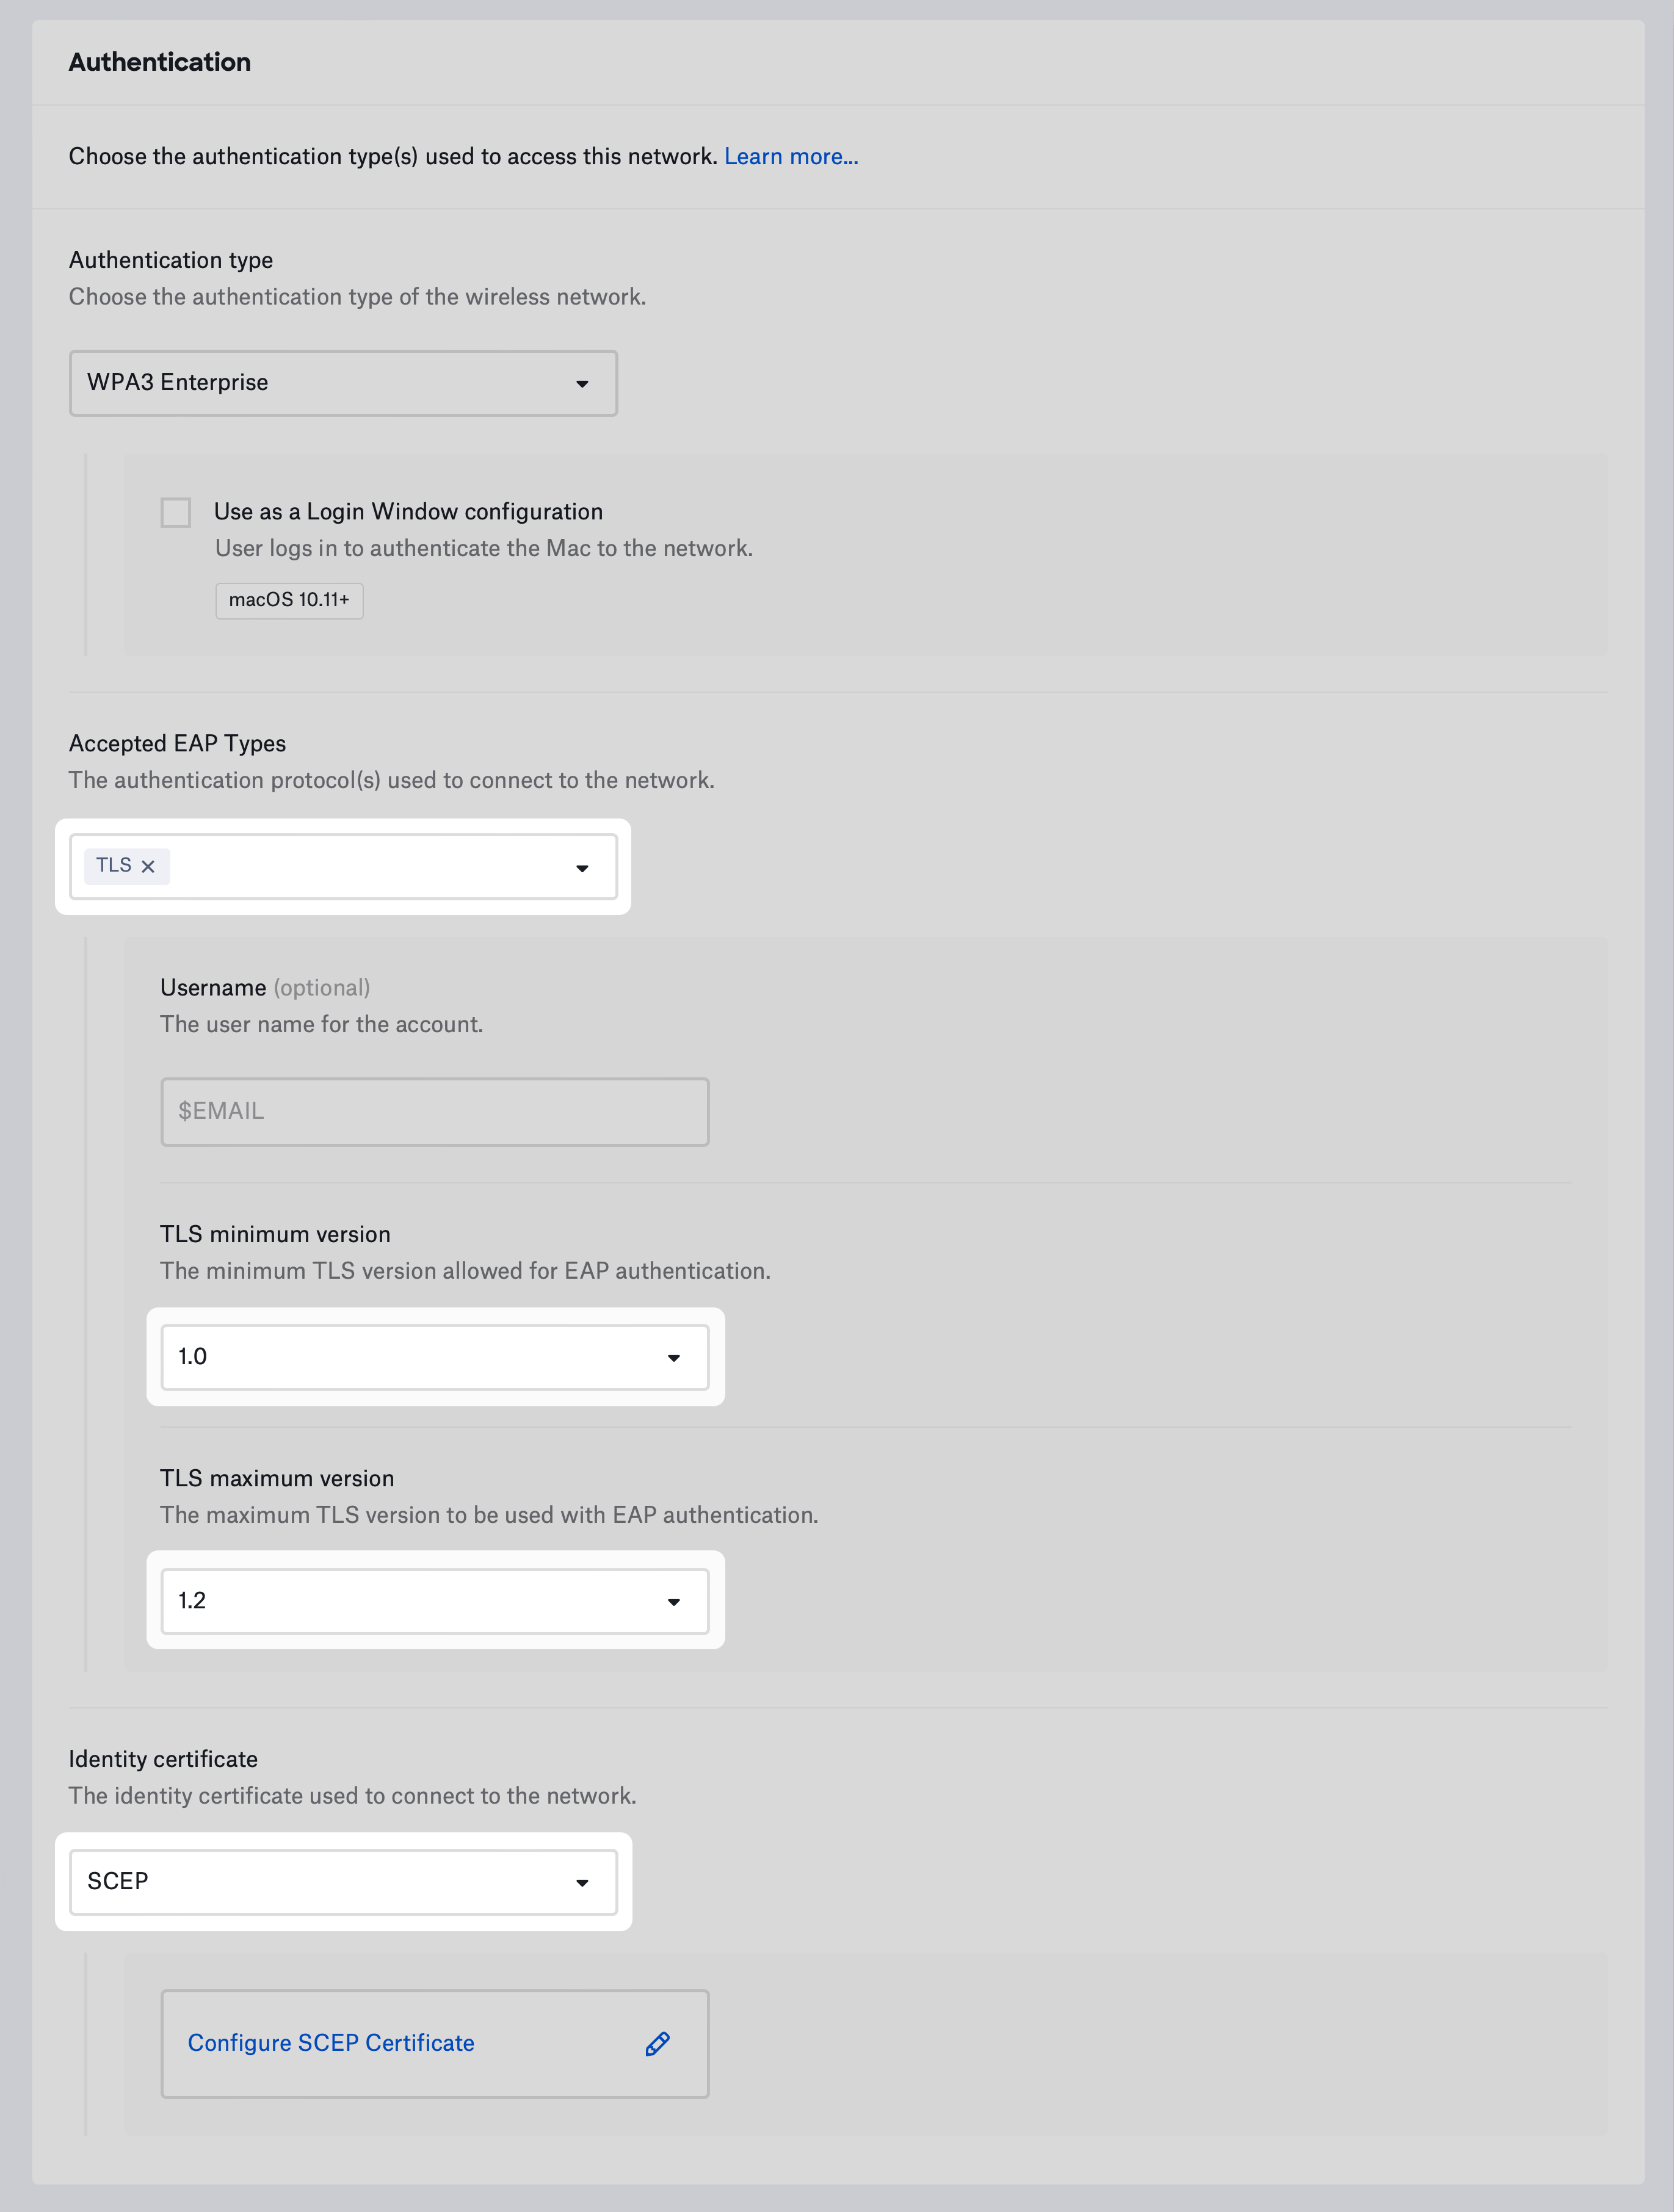
EAP-TTLS 구성
Tunneled Transport Layer Security는 TLS 터널을 사용하여 다른 인증 프로토콜을 암호화합니다. ID 인증서가 필요하지 않습니다. 기기는 사용자 이름과 비밀번호 또는 기기 기반 디렉터리 자격 증명을 사용하여 인증할 수 있습니다. 사용자 이름 및 비밀번호 인증:1
인증 방법 선택
인증으로 Username and password를 선택합니다.
2
사용자 이름 구성
선택적으로 사용자 이름을 입력합니다. 정적 값 또는 $EMAIL과 같은 Iru Endpoint의 전역 변수 중 하나를 사용할 수 있습니다. 사용자 이름을 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 입력하라는 메시지를 표시합니다.
3
비밀번호 프롬프트 빈도 설정
사용자에게 비밀번호를 묻는 빈도를 선택합니다. Once를 선택하고 비밀번호를 제공하지 않으면 기기는 사용자에게 비밀번호를 한 번 묻고 기억합니다. Every time the user connects to the network를 선택하면 기기는 비밀번호를 기억하지 않습니다.
4
비밀번호 구성
기기가 공유 사용자 이름과 비밀번호를 사용하는 경우 암호 필드에 비밀번호를 입력합니다. 비밀번호를 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 비밀번호를 입력하라는 메시지를 표시합니다.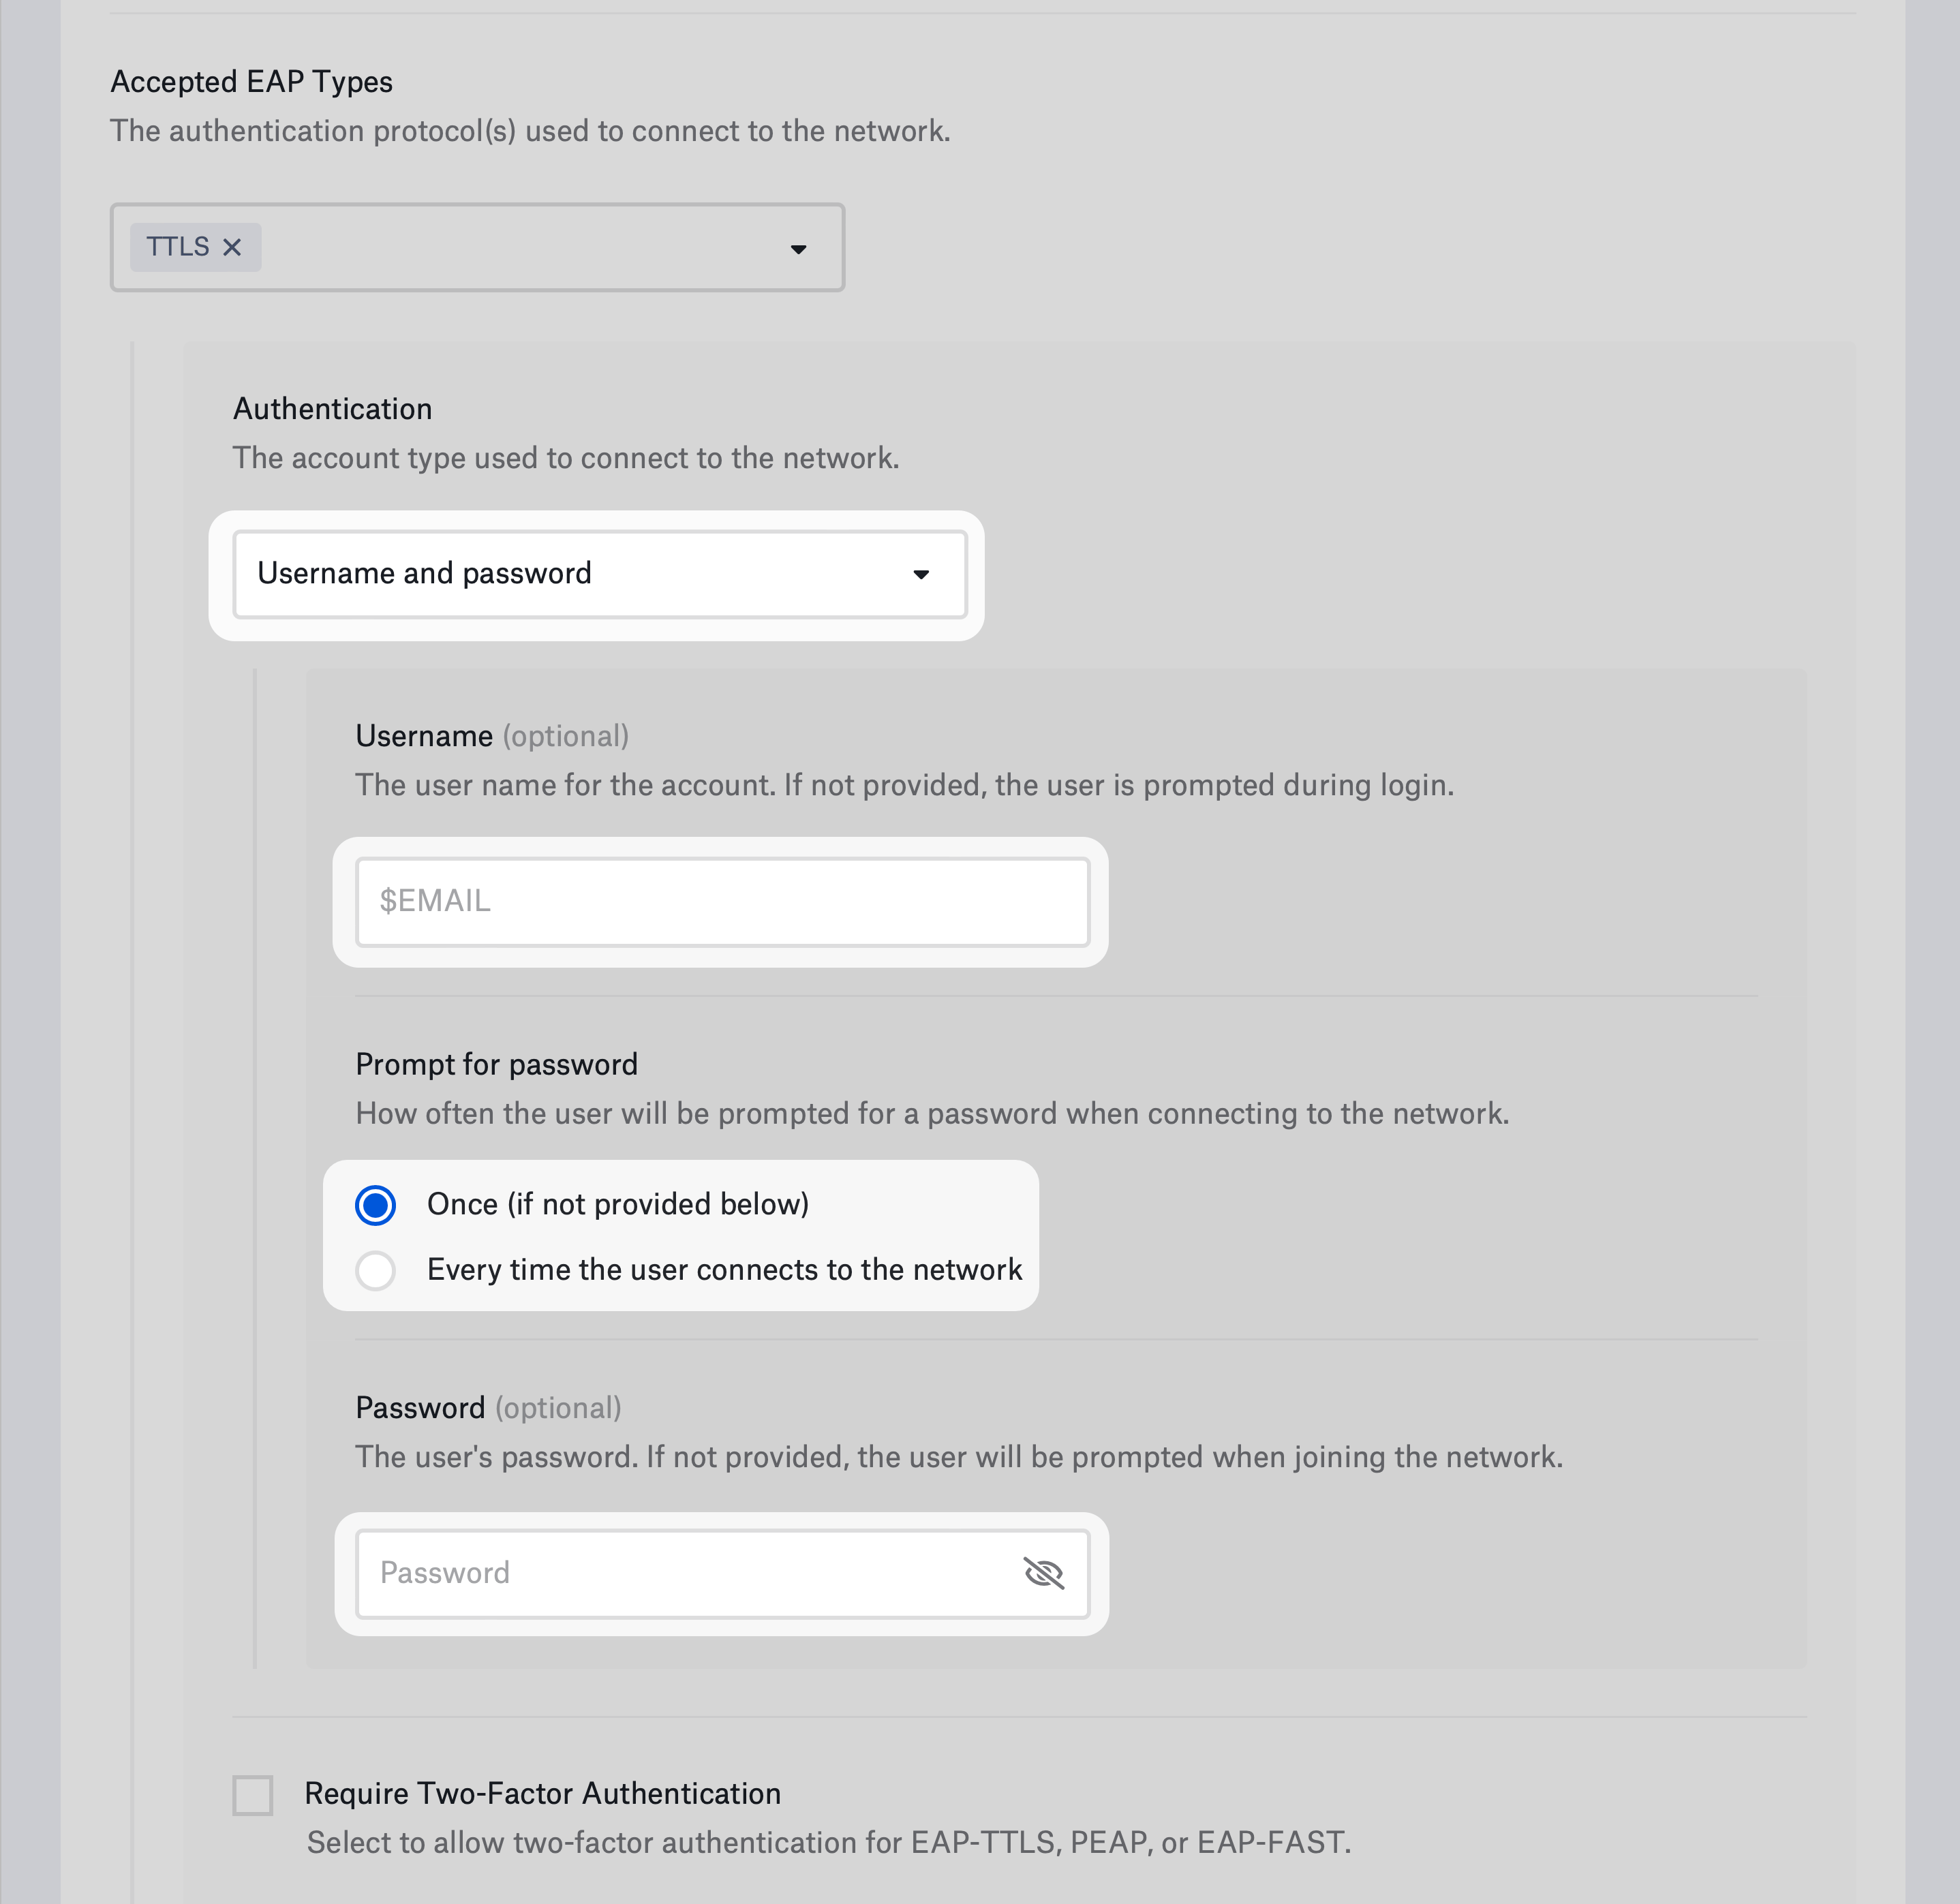
1
인증 방법 선택
Active Directory 컴퓨터 계정을 사용하려면 Computer AD system authentication을, Open Directory 컴퓨터 계정을 사용하려면 Computer OD system authentication을 선택합니다.
1
TTLS 인증 구성
TTLS를 선택하면 기기는 사용자 이름과 비밀번호 또는 기기 디렉터리 자격 증명을 사용하여 인증합니다. 네트워크에서 두 번째 인증 요소로 ID 인증서가 필요한 경우 Require Two-Factor Authentication을 선택합니다.
2
내부 인증 설정
Inner authentication에서 TLS 터널 내부에서 사용할 인증 프로토콜을 선택합니다.
3
외부 ID 지정(선택 사항)
선택적으로 Outer identity를 지정합니다. 이는 터널 내부에서 사용되는 ID와 다르며, 내부 ID가 노출되지 않도록 지정합니다.
4
TLS 최소 버전 설정
오래되고 취약한 TLS 버전을 사용하지 않도록 허용할 TLS minimum version을 선택합니다.
5
TLS 최대 버전 설정
인프라가 최신 TLS 버전을 지원하지 않는 경우 사용할 TLS maximum version을 선택합니다.
EAP-LEAP 구성
Lightweight Extensible Authentication Protocol은 MS-CHAP 및 Dynamic WEP 기반의 오래된 인증 방법입니다. ID 인증서를 사용하지 않습니다. 기기는 사용자 이름과 비밀번호 또는 기기 기반 디렉터리 자격 증명을 사용하여 인증할 수 있습니다. 사용자 이름 및 비밀번호 인증:1
인증 방법 선택
인증으로 Username and password를 선택합니다.
2
사용자 이름 구성(선택 사항)
선택적으로 사용자 이름을 입력합니다. 정적 값 또는 $EMAIL과 같은 Iru Endpoint의 전역 변수 중 하나를 사용할 수 있습니다. 사용자 이름을 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 입력하라는 메시지를 표시합니다.
3
비밀번호 프롬프트 빈도 설정
사용자에게 비밀번호를 묻는 빈도를 선택합니다. Once를 선택하고 비밀번호를 제공하지 않으면 기기는 사용자에게 비밀번호를 한 번 묻고 기억합니다. Every time the user connects to the network를 선택하면 기기는 비밀번호를 기억하지 않습니다.
4
비밀번호 구성(선택 사항)
기기가 공유 사용자 이름과 비밀번호를 사용하는 경우 암호 필드에 비밀번호를 입력합니다. 비밀번호를 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 비밀번호를 입력하라는 메시지를 표시합니다.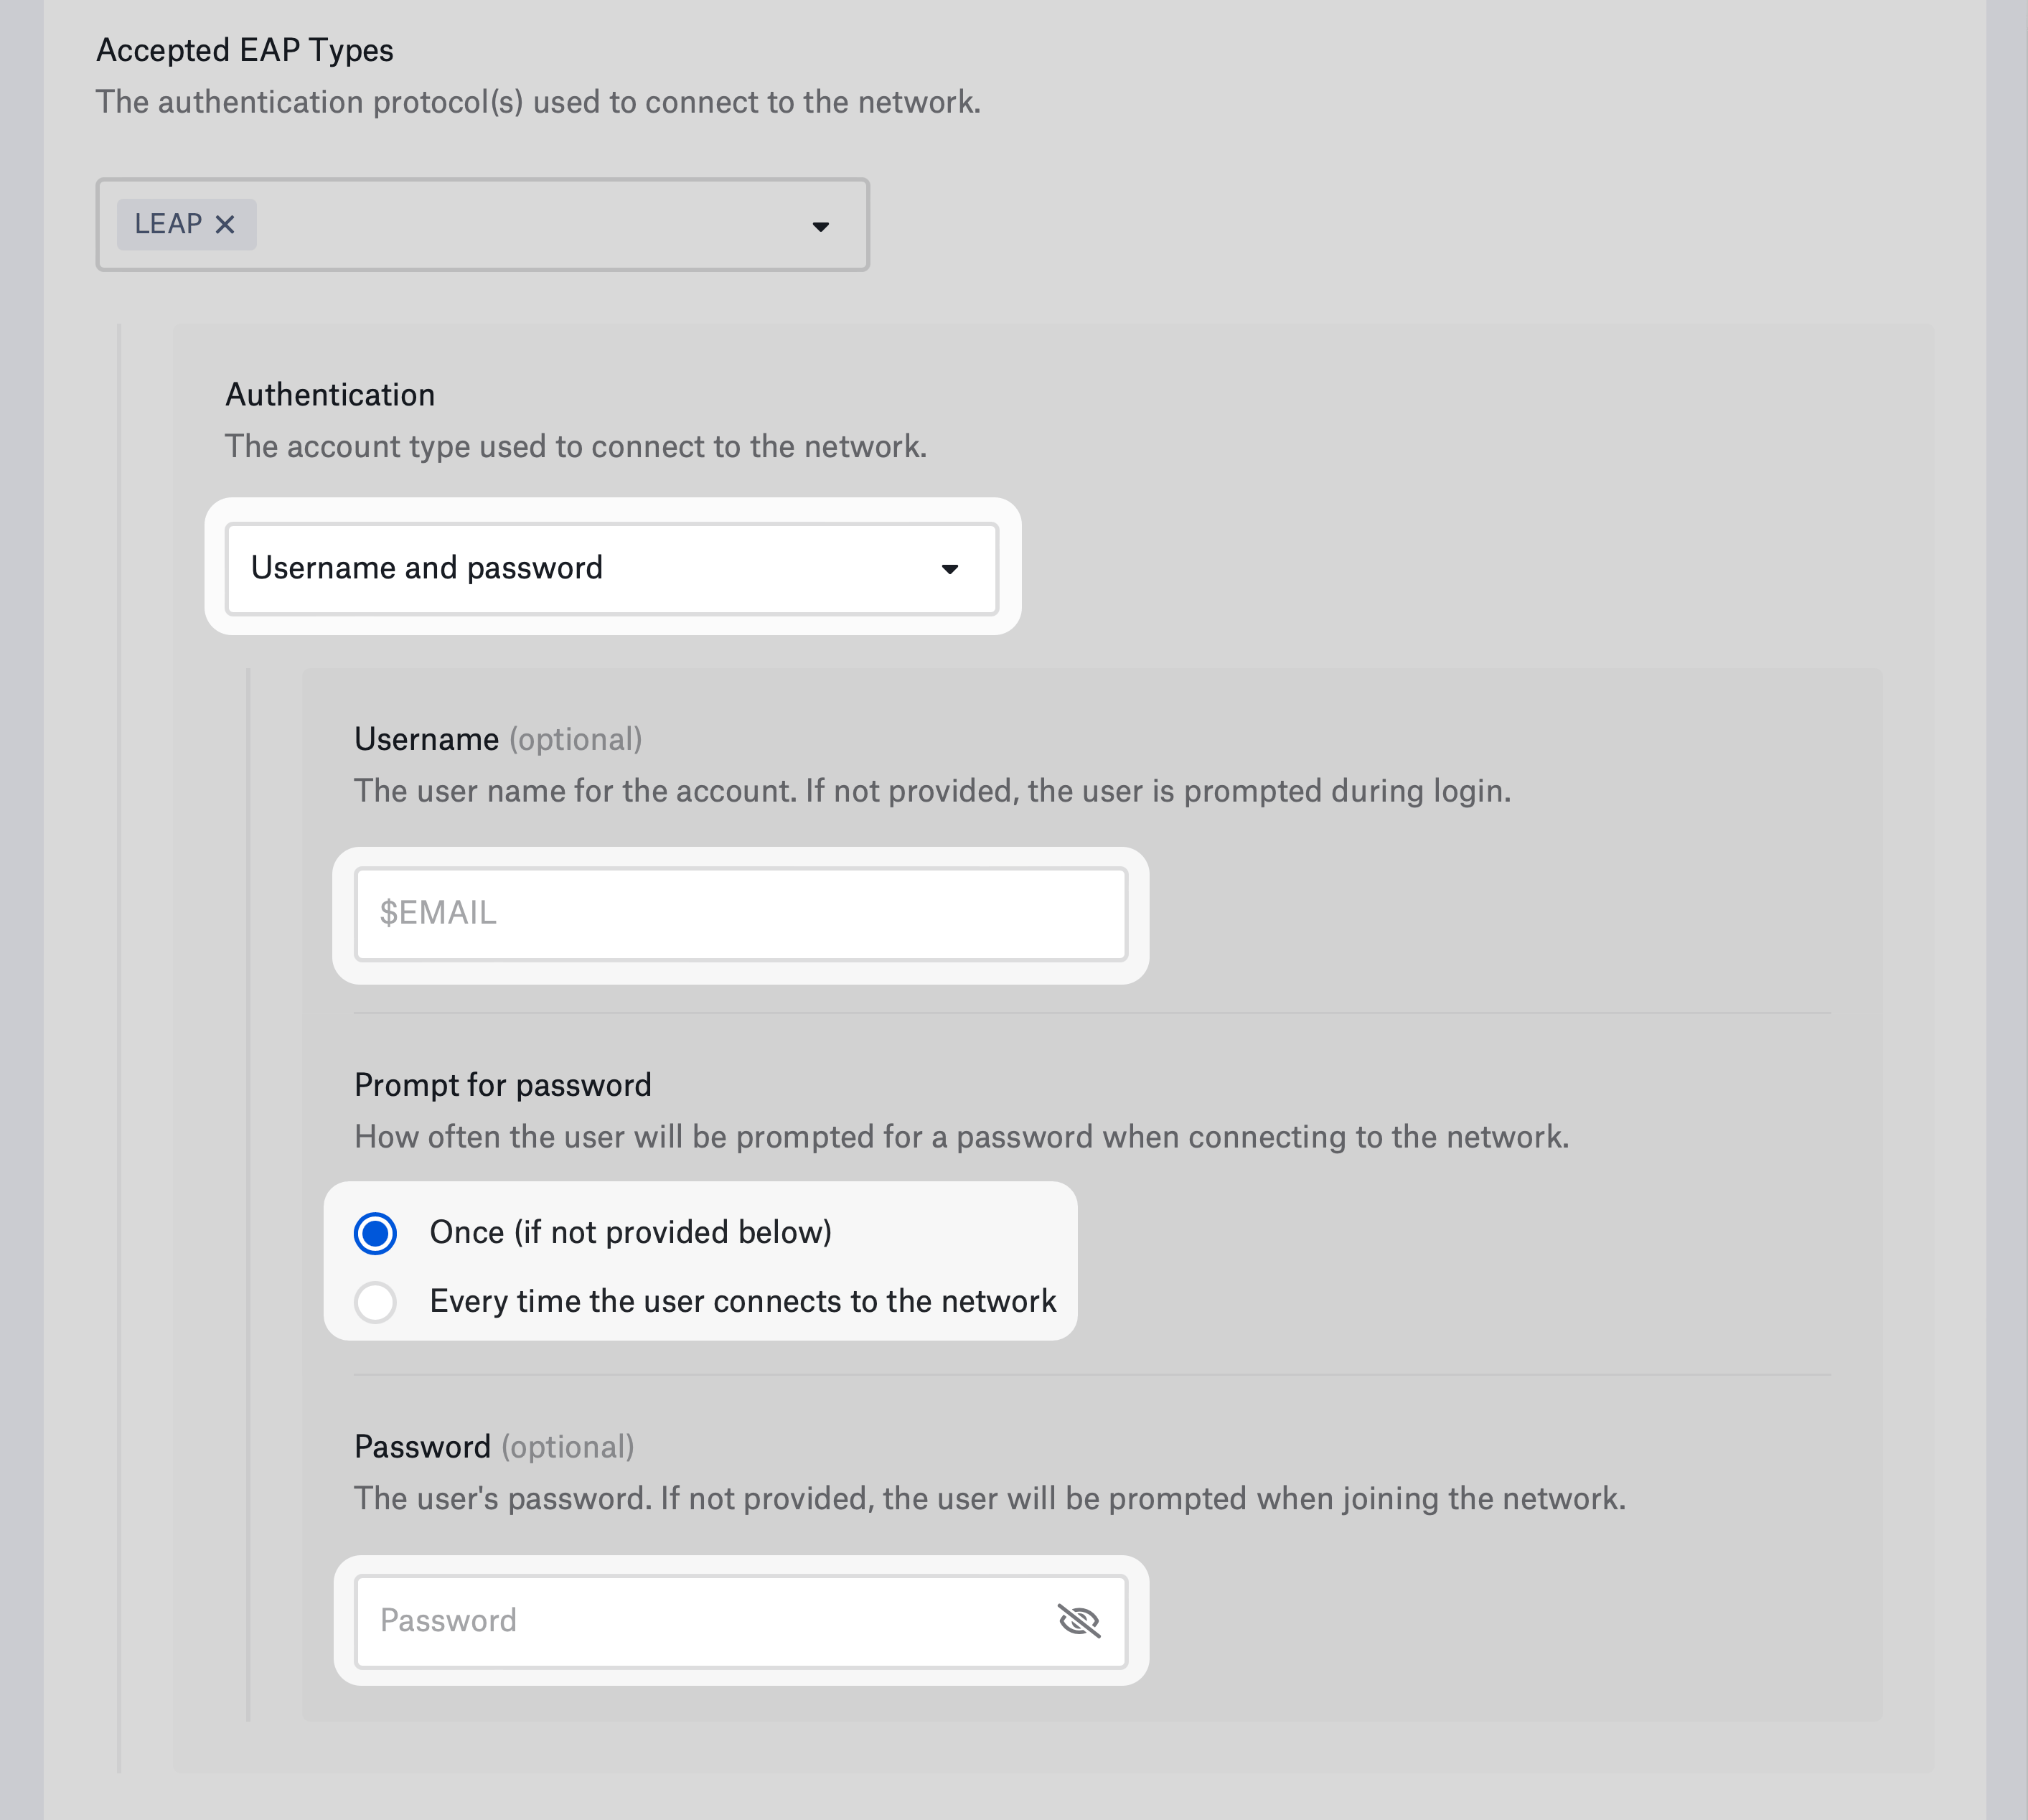
1
디렉터리 인증 선택
인증에서 Active Directory 컴퓨터 계정을 사용하려면 Computer AD system authentication을, Open Directory 컴퓨터 계정을 사용하려면 Computer OD system authentication을 선택합니다.
EAP-PEAP 구성
Protected Extensible Authentication Protocol은 LEAP와 같은 이전 Extensible Authentication Protocol의 단점을 해결합니다. EAP-TTLS와 마찬가지로 PEAP는 TLS 터널을 사용하여 다른 인증 프로토콜을 암호화합니다. ID 인증서가 필요하지 않습니다. 기기는 사용자 이름과 비밀번호 또는 기기 기반 디렉터리 자격 증명을 사용하여 인증할 수 있습니다. 사용자 이름 및 비밀번호 인증:1
인증 방법 선택
인증으로 Username and password를 선택합니다.
2
사용자 이름 구성(선택 사항)
선택적으로 사용자 이름을 입력합니다. 정적 값 또는 Iru Endpoint의 전역 변수 중 하나를 사용할 수 있습니다. 예: $EMAIL. 사용자 이름을 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 입력하라는 메시지를 표시합니다.
3
비밀번호 프롬프트 빈도 설정
사용자에게 비밀번호를 묻는 빈도를 선택합니다. Once를 선택하고 비밀번호를 제공하지 않으면 기기는 사용자에게 비밀번호를 한 번 묻고 기억합니다. Every time the user connects to the network를 선택하면 기기는 비밀번호를 기억하지 않습니다.
4
비밀번호 구성(선택 사항)
기기가 공유 사용자 이름과 비밀번호를 사용하는 경우 암호 필드에 비밀번호를 입력합니다. 비밀번호를 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 비밀번호를 입력하라는 메시지를 표시합니다.
1
디렉터리 인증 선택
인증에서 Active Directory 컴퓨터 계정을 사용하려면 Computer AD system authentication을, Open Directory 컴퓨터 계정을 사용하려면 Computer OD system authentication을 선택합니다.
1
PEAP 인증 구성
PEAP를 선택하면 기기는 사용자 이름과 비밀번호 또는 기기 디렉터리 자격 증명을 사용하여 인증합니다. 네트워크에서 두 번째 인증 요소로 ID 인증서가 필요한 경우 Require Two-Factor Authentication을 선택합니다.
2
TLS 최소 버전 설정
오래되고 취약한 TLS 버전을 사용하지 않도록 허용할 TLS minimum version을 선택합니다.
3
TLS 최대 버전 설정
인프라가 최신 TLS 버전을 지원하지 않는 경우 사용할 TLS maximum version을 선택합니다.
4
외부 ID 지정(선택 사항)
선택적으로 Outer identity를 지정합니다. 이는 터널 내부에서 사용되는 ID와 다르며, 내부 ID가 노출되지 않도록 지정합니다.
EAP-FAST 구성
Flexible Authentication via Secure Tunneling(FAST)은 TLS 터널을 사용하여 추가 인증 정보를 암호화합니다. FAST는 Protected Access Credentials(PAC)를 통한 빠른 터널 재설정도 지원합니다. ID 인증서가 필요하지 않습니다. 사용자 이름과 비밀번호 또는 기기 기반 디렉터리 자격 증명으로 인증할 수 있습니다. 사용자 이름 및 비밀번호 인증:1
인증 방법 선택
인증으로 Username and password를 선택합니다.
2
사용자 이름 구성(선택 사항)
선택적으로 사용자 이름을 입력합니다. 정적 값 또는 Iru Endpoint의 전역 변수 중 하나를 사용할 수 있습니다. 예: $EMAIL. 사용자 이름을 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 입력하라는 메시지를 표시합니다.
3
비밀번호 프롬프트 빈도 설정
사용자에게 비밀번호를 묻는 빈도를 선택합니다. Once를 선택하고 비밀번호를 제공하지 않으면 기기는 사용자에게 비밀번호를 한 번 묻고 기억합니다. Every time the user connects to the network를 선택하면 기기는 비밀번호를 기억하지 않습니다.
4
비밀번호 구성(선택 사항)
기기가 공유 사용자 이름과 비밀번호를 사용하는 경우 암호 필드에 비밀번호를 입력합니다. 비밀번호를 입력하지 않으면 네트워크에 연결할 때 기기에서 사용자에게 비밀번호를 입력하라는 메시지를 표시합니다.
1
디렉터리 인증 선택
인증에서 Active Directory 컴퓨터 계정을 사용하려면 Computer AD system authentication을, Open Directory 컴퓨터 계정을 사용하려면 Computer OD system authentication을 선택합니다.
1
EAP-FAST 인증 구성
EAP-FAST를 선택하면 기기는 사용자 이름과 비밀번호 또는 기기 디렉터리 자격 증명을 사용하여 인증합니다. 네트워크에서 두 번째 인증 요소로 ID 인증서가 필요한 경우 Require Two-Factor Authentication을 선택합니다.
2
외부 ID 지정(선택 사항)
선택적으로 Outer identity를 지정합니다. 이는 터널 내부에서 사용되는 ID와 다르며, 내부 ID가 노출되지 않도록 지정합니다.
3
PAC 사용 활성화
Protected Access Credentials를 사용하려면 Use PAC를 선택합니다.
4
PAC 프로비저닝 활성화
Protected Access Credentials를 사용하려면 Provision PAC를 선택합니다.
5
익명 PAC 프로비저닝 활성화
PAC를 익명으로 프로비저닝하려면 Provision PAC anonymously를 선택합니다.
EAP-SIM 구성
이 인증 방법은 Wi-Fi Library Item과만 호환됩니다.
1
RAND 값 구성
기기가 서버에 요구하는 Minimum number of RAND values를 선택합니다. 사용 가능한 옵션은 3(기본값), 2 또는 Don’t specify입니다. RAND 챌린지가 많을수록 더 강력한 키 자료가 생성됩니다.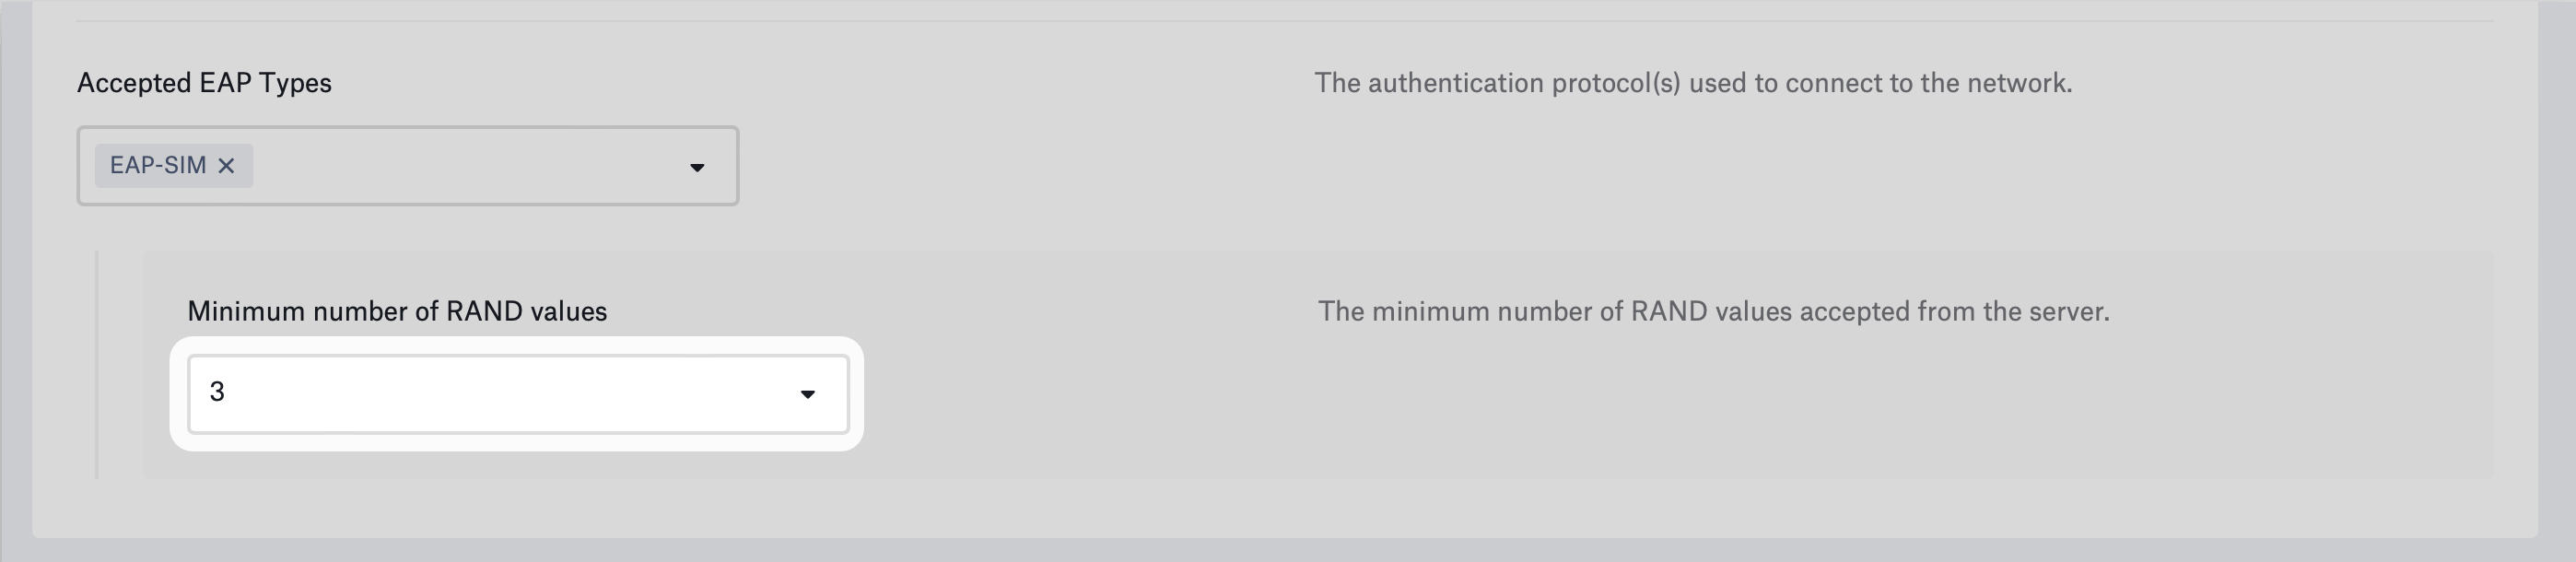
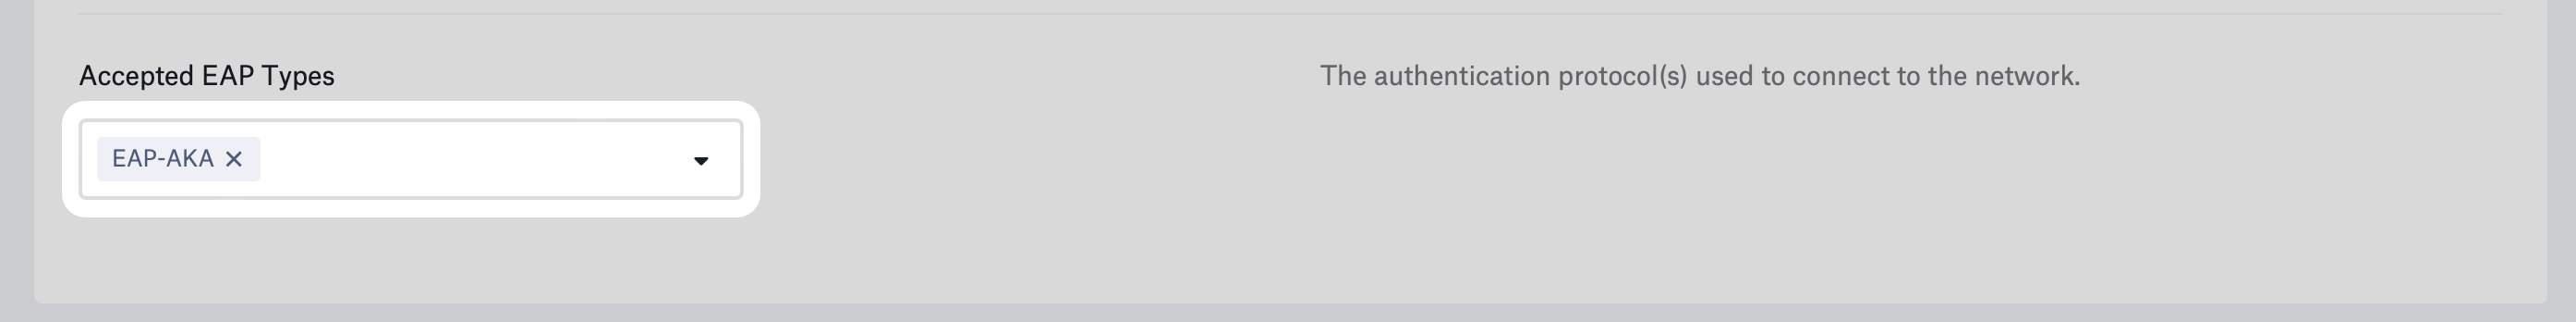
EAP-AKA 구성
이 인증 방법은 Wi-Fi Library Item과만 호환됩니다.
관련 문서
네트워크 인증 개요
Wi-Fi 인증 유형을 비교하고 엔터프라이즈 및 비엔터프라이즈 옵션을 사용해야 하는 경우를 알아봅니다
Wi-Fi Library Item 구성
네트워크 배포를 위해 Wi-Fi Library Item을 구성합니다
Ethernet Library Item 구성
유선 네트워크용 802.1X 인증을 구성합니다
802.1X 인증에 ID 인증서 사용
802.1X 인증에 ID 인증서를 사용합니다