

단계에 도움이 필요하신가요? Iru 지원팀에 문의하세요.
작동 방식
표준(또는 사용자 지정 프레임워크)을 선택한 다음 조직 프로필에서 맞춤형 통제를 생성하거나, 통제를 가져오거나, 수동으로 구축하세요. Iru는 정의한 내용을 프레임워크의 요구 사항에 매핑합니다. 카탈로그에 없는 내부 정책이 필요한 경우 기본 제공 표준과 사용자 지정 프레임워크를 함께 운영할 수 있습니다. 통합 또는 정책 아티팩트가 변경되면 Iru AI가 프레임워크 카드, 프레임워크 세부 정보 페이지 또는 홈 → 인사이트에 통제 업데이트 추천을 표시할 수 있습니다. 정책은 정책 관리에서 게시하고 업데이트합니다. 나란히 비교하는 diff를 검토하고 적용할 항목을 승인하며, 확인하기 전까지는 아무것도 변경되지 않습니다. Adaptive Compliance를 참조하세요.기능
프레임워크 추가
1
프레임워크로 이동
왼쪽 탐색 모음에서 컴플라이언스를 펼치고 프레임워크를 선택하세요.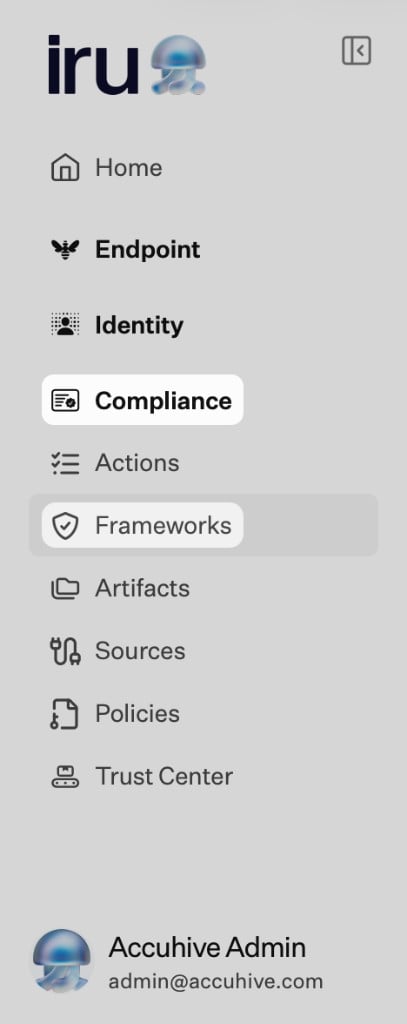
2
프레임워크 페이지 검토
주 영역의 제목은 프레임워크입니다. 프로그램을 추가할 준비가 되면(다음 단계) 오른쪽 상단의 + 프레임워크 추가를 사용하세요. 이미 범위에 포함된 각 프레임워크는 프레임워크 이름, 짧은 설명, 감사 기간을 위한 감사 기간 선택, 매핑된 아티팩트, 그리고 통제가 집계되는 방식이 포함된 카드로 표시됩니다. SOC 2의 경우 카드에 신뢰 서비스 기준(보안, 가용성, 기밀성, 처리 무결성, 개인정보 보호)별 개수가 표시될 수 있으며, 다른 프레임워크는 단일 통제 합계와 진행률을 표시할 수 있습니다. 통제 보기를 선택하면 해당 프레임워크의 세부 작업이 열립니다. 카드의 …(더 보기) 메뉴에는 추가 작업으로 감사 세부 정보 편집 및 프레임워크 삭제가 나열됩니다. 계정 소유자만 프레임워크를 삭제할 수 있습니다. 삭제하려면 확인을 위해 프레임워크 이름을 입력해야 합니다.
3
프레임워크 추가
프레임워크 추가를 선택하여 새 프레임워크 추가 모달을 여세요.
4
프레임워크 선택
새 프레임워크 추가에서 지금 추가할 수 있는 활성 프레임워크 중에서 선택하세요. 추가 프레임워크는 테넌트에서 사용할 수 있게 될 때까지 출시 예정 아래에 표시될 수 있습니다.
5
시작점 선택
프레임워크를 선택하면 [프레임워크] 시작점 선택이 열립니다. 제목에는 선택한 프레임워크가 포함됩니다(예: ISO 27001 시작점 선택). 통제 세트를 구축할 방법을 선택하세요.
- Iru AI: 맞춤 통제 생성(권장으로 표시됨). 회사, 목표 및 상황에 대한 질문에 답하면 Iru가 통제를 생성합니다.
- 마이그레이션: Vanta에서 마이그레이션(테넌트에 나열된 경우 유사한 옵션 포함). Vanta에서 이미 관리하고 있는 통제를 가져옵니다.
- 수동: 일반 통제 프레임워크 사용, 미리 작성된 CSV 업로드 또는 처음부터 시작. 돌아가서 다른 프레임워크나 경로를 선택하려면 뒤로를 선택하세요.
AI로 맞춤화
[프레임워크] 시작점 선택에서 맞춤 통제 생성을 선택하면 프롬프트(회사 프로필, 목표, 기술 스택 및 Iru가 해당 프레임워크에 대해 묻는 기타 질문)를 차례로 진행하세요. 그러면 Iru가 프레임워크의 요구 사항에 매핑된 맞춤형 통제와 작업을 생성합니다.프레임워크 또는 통제 가져오기
[프레임워크] 시작점 선택에서 미리 작성된 CSV 업로드, Vanta에서 마이그레이션 또는 일반 통제 프레임워크 사용을 선택하는 경우, 또는 프레임워크 → 가져오기를 열었을 때 테넌트에 추가 공급자(예: Drata, Secureframe, Sprinto)가 나열되는 경우 이 섹션을 참조하세요.- 가져온 데이터는 통합이 지원하는 경우 Iru 매핑에 맞게 정규화됩니다.
- 미리 작성된 CSV 업로드: CSV 템플릿을 다운로드하여 작성한 후 업로드하세요. 이후 통제를 추가, 편집 또는 삭제할 수 있습니다.
- 다른 도구에서 마이그레이션: 해당되는 경우 소스 제품의 API 키가 필요합니다.
- Vanta: Vanta API 액세스
- Drata: Drata 공개 API
- Secureframe, Sprinto: 테넌트에 이러한 공급자가 나열된 경우 프레임워크 → 가져오기를 사용하세요.
- SOC 2: 지원되는 공급업체에서의 마이그레이션은 일반적으로 요구 사항과 내부 통제를 Iru의 구조에 매핑되는 형태로 가져옵니다.
- ISO 27001 및 ISO 42001: 동작은 소스에 따라 다릅니다.
- Vanta: 요구 사항 및 통제의 전체 마이그레이션이 지원됩니다.
- Drata, Secureframe, Sprinto: 이러한 제품은 ISO 통제를 Iru와 다르게 모델링하기 때문에(예: 요구 사항당 하나의 통제) ISO 가져오기가 제한되는 경우가 많습니다. ISO를 통째로 가져오면 Iru의 맞춤형 통제와 일치하지 않는 경직된 통제 세트가 생성될 수 있습니다.
프레임워크 관리
목록에서 프레임워크를 열면(통제 보기) 다음 작업을 할 수 있습니다.- 해당 프레임워크의 준비 상태 및 전체 진행 상황 확인
- 페이지 헤더에서 내보내기 또는 통제 추가 선택
- 생성되거나 가져온 전체 통제 목록 확인
- 통제가 아직 생성 중이거나 검토 대기 중인 통제를 찾을 때 모든 통제 검색 및 필터링(예: 상태 또는 검토 필요별)
- 통제 사용자 지정(회사 상황에 따라 편집, 추가 또는 제거)
- 각 통제가 매핑된 특정 프레임워크 요구 사항 확인
- 각 통제에 첨부된 작업 목록 확인
- 작업 및 통제에 연결된 아티팩트 검토
- 프레임워크 내 모든 통제의 준비 상태를 한곳에서 추적
- Iru AI에 대기 중인 통제 및 작업 텍스트 추천이 있는 경우 프레임워크 헤더 또는 카드에서 통제 업데이트 검토 열기(홈 → 인사이트와 동일한 워크플로). Adaptive Compliance를 참조하세요.
관련 문서
컴플라이언스 시작하기
프레임워크, 작업, 아티팩트 및 소스입니다.
정책 관리
정책 라이브러리, 게시 및 확인입니다.
Adaptive Compliance
통합 또는 정책 변경 후 Iru AI 통제 및 작업 업데이트를 승인하거나 거부합니다.
소스 관리
카테고리별 커넥터 가이드와 증거 수집 방법입니다.
아티팩트 관리
증거가 통제 및 작업과 연결되는 방식입니다.