

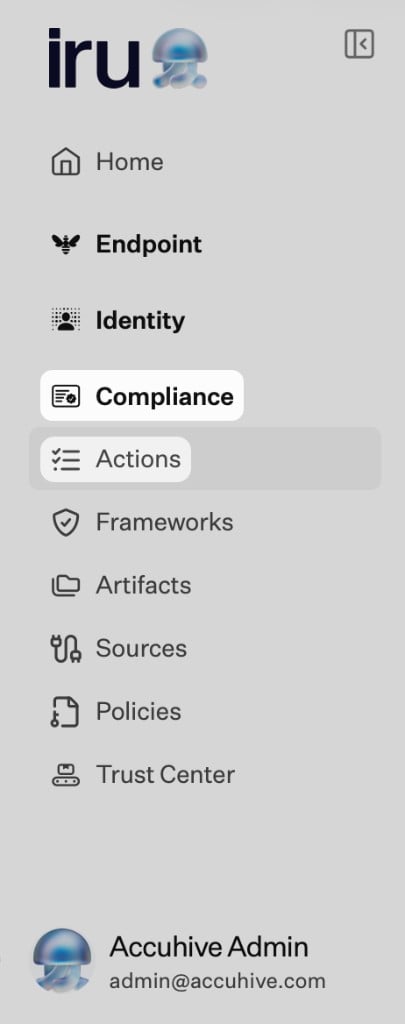
단계에 도움이 필요하신가요? Iru 지원팀에 문의하세요.
작동 방식
Iru는 프레임워크의 통제(AI 설정, CSV 또는 마이그레이션에서 가져온)로부터 작업을 생성합니다. 누락된 항목이 있으면 작업을 추가하거나 편집할 수 있습니다. 작업 설명은 자동화를 주도합니다. 설명에 시스템과 필요한 증거 유형이 명시되어 있으면(예: “Okta의 SSO 정책”) 통합이 소스에서 적절한 아티팩트를 가져와 수동 업로드를 줄일 수 있습니다. 소스를 연결하거나 제거하거나, 정책 아티팩트를 게시하거나 폐기하면 Iru AI가 설명이 환경과 계속 일치하도록 새로운 통제 또는 작업 문구를 추천할 수 있습니다. 정책은 정책 관리에서 게시하고 업데이트합니다. 이러한 편집 내용은 Adaptive Compliance에서 승인하며, 승인되지 않은 항목은 그대로 유지됩니다.기능
작업 생성 및 편집
- 작업은 프레임워크 통제로부터 생성됩니다.
- 관리자와 컴플라이언스 관리자만 작업을 수동으로 생성할 수 있습니다. 업데이트 및 삭제는 관리자, 컴플라이언스 관리자, 표준, 컴플라이언스 공동 작업자, 헬프 데스크, Secrets Auditor가 사용할 수 있으며, 감사자, 컴플라이언스 감사자, Iru Support는 작업을 변경할 수 없습니다. 컴플라이언스 권한의 작업 표를 참조하세요.
설명 및 자동화
- 설명은 제품에 무엇을 수집할지, 그리고 해당되는 경우 어떤 소스를 사용할지 알려줍니다.
- 예: 통제 “모든 직원은 MFA를 사용해야 합니다” → 작업 “ID 공급자에서 MFA 적용 정책을 수집합니다”, 설명에는 Okta, Microsoft Entra ID 또는 기타 연결된 시스템을 지정합니다.
할당, 댓글 및 추적
- 담당자는 작업을 완료하고 아티팩트를 업로드하거나 확인합니다.
- 책임이 명확하도록 담당자(owner) 또는 **대리인(delegate)**을 할당하세요.
- 질문, 인수인계 또는 감사자 메모에는 댓글을 사용하세요.
- 활동 로그에는 할당, 업로드, 댓글 및 상태 변경이 기록됩니다. 컴플라이언스 작업 이벤트는 테넌트 전체의 Unified Activity에도 표시됩니다.
상태 및 검증
- 증거가 도착하고 검증을 통과함에 따라 작업은 Not Started, In Progress, Completed 등의 상태로 이동합니다(레이블은 화면에 따라 약간 다를 수 있습니다).
- 필요한 아티팩트가 갖춰지고 유효하면 관련 통제의 준비 상태가 업데이트됩니다.
자동 수집
소스가 켜져 있고 작업 설명이 해당 시스템 및 증거 유형과 일치하면 제품이 수동 업로드 없이 아티팩트를 첨부할 수 있습니다. 아무것도 표시되지 않으면 소스가 활성 상태인지, 설명이 구체적인지, 통합에 올바른 권한이 있는지 확인하세요. 소스 관리를 참조하세요. 서명된 문서나 기타 업로드 전용 단계가 필요한 작업의 경우, Iru는 빈 결과를 반환하는 수집이 실행되지 않도록 자동 수집을 끕니다. 이 변경 사항은 작업의 활동 로그에 기록되며, 필요한 경우 나중에 자동 수집을 다시 켤 수 있습니다. 자동 수집이 실패하면 Iru는 빈 결과 대신 오류를 기록합니다. 따라서 수집할 항목이 없었는지, 아니면 실행 자체가 실패했는지 구분할 수 있습니다.관련 문서
컴플라이언스 시작하기
프로필, 프레임워크, 소스 및 작업에 대한 권장 순서입니다.
정책 관리
정책 라이브러리, 게시, 그리고 정책을 증거로 작업에 첨부하는 방법입니다.
Adaptive Compliance
통합 또는 정책 변경 후 통제 및 작업 텍스트에 대한 Iru AI 업데이트를 검토합니다.
소스 관리
카테고리별 커넥터 가이드와 증거 수집 방법입니다.
아티팩트 관리
업로드, 검증 및 증거를 작업에 연결하는 방법입니다.