

このガイドは Mac コンピュータと Windows コンピュータに適用されます
2026 年 4 月 8 日をもって、アプリは Kandji 

- macOS
- Windows
macOS エージェントについて
Iru Endpoint 独自の macOS エージェントは、MDM フレームワーク単体で実現できる範囲を超えてプラットフォームの機能を拡張します。macOS 用の Iru Agent は、Apple デバイス向けに Swift でカスタム開発されています。また、このエージェントは、追加のデバイス管理や EDR、脆弱性管理 のために Apple の Endpoint Security フレームワークを使用するシステム拡張機能もインストールします。Iru Agent が実行するアクション
アプリのブロック
App Blocking Library Item で指定されたアプリケーションをブロックし、エンドユーザーに Iru Endpoint のダイアログウィンドウを表示します。ブロックができるだけ迅速かつ効果的に行われるように、Iru システム拡張機能によって処理されます。
Auto Apps
Auto Apps をインストールし、アップデートを強制します。制限されたネットワークでは、強制適用の期限が近づくまで、バックグラウンドでのアップデートのダウンロードが延期される場合があります。以下の制限されたネットワークでのダウンロードを参照してください。
コンピュータの詳細とインベントリ
MDM フレームワークでは必ずしも取得できない、アプリケーションの完全なリストやその他のシステムの詳細を収集します。Prism のアプリケーションインベントリデータは Iru システム拡張機能によって収集されるため、ほぼリアルタイムで利用できます。
Custom Apps
DMG、PKG、ZIP ファイルをインストールし、監査スクリプト、インストール前スクリプト、インストール後スクリプトを実行します。このオプションが有効な場合は、再起動を強制できます。Mac の Custom App Library Item を構成するも参照してください。
カスタムプリンタ
ダウンロード可能なファイルを使用して Custom Printers をインストールします。制限されたネットワークでは、強制適用の期限が近づくまで、バックグラウンドでのダウンロードが延期される場合があります。以下の制限されたネットワークでのダウンロードを参照してください。
Endpoint Detection and Response
EDR とその関連スキャンは、Iru Agent を使用して実行されます。
Parameters
Mac コンピュータのシステムレベルの設定を制御する、組み込みの Blueprint オプションです。Iru Agent がチェックイン時にこれらを強制適用します。
スクリプト
すべてのスクリプトは、Iru Agent によって root として実行されます。
脆弱性管理
脆弱性管理 とその関連スキャンは、Iru Agent を使用して実行されます。
制限されたネットワークでのダウンロード
現在の接続が制約付き (例: 低データモード)、従量制 (例: モバイルホットスポット)、またはその両方であると macOS が報告した場合、Iru Agent は管理対象ソフトウェアをダウンロードするタイミングを調整します。チェックイン時のバックグラウンド処理中、エージェントは制限されたネットワーク上では、インストールの期限が 8 時間以内でない限り、Auto App のアップデートのダウンロードと Custom Printer のファイルのダウンロードを延期します。強制適用の期限が近づくと、エージェントはダウンロードを続行し、その理由をエージェントログに記録します。ユーザーが Iru Self Service または Iru メニューバーアプリから開始したインストール、アップデート、再インストールについては、制限された接続でダウンロードする前にエージェントが警告を表示します。メッセージには、macOS が検出したネットワークの種類が反映されます。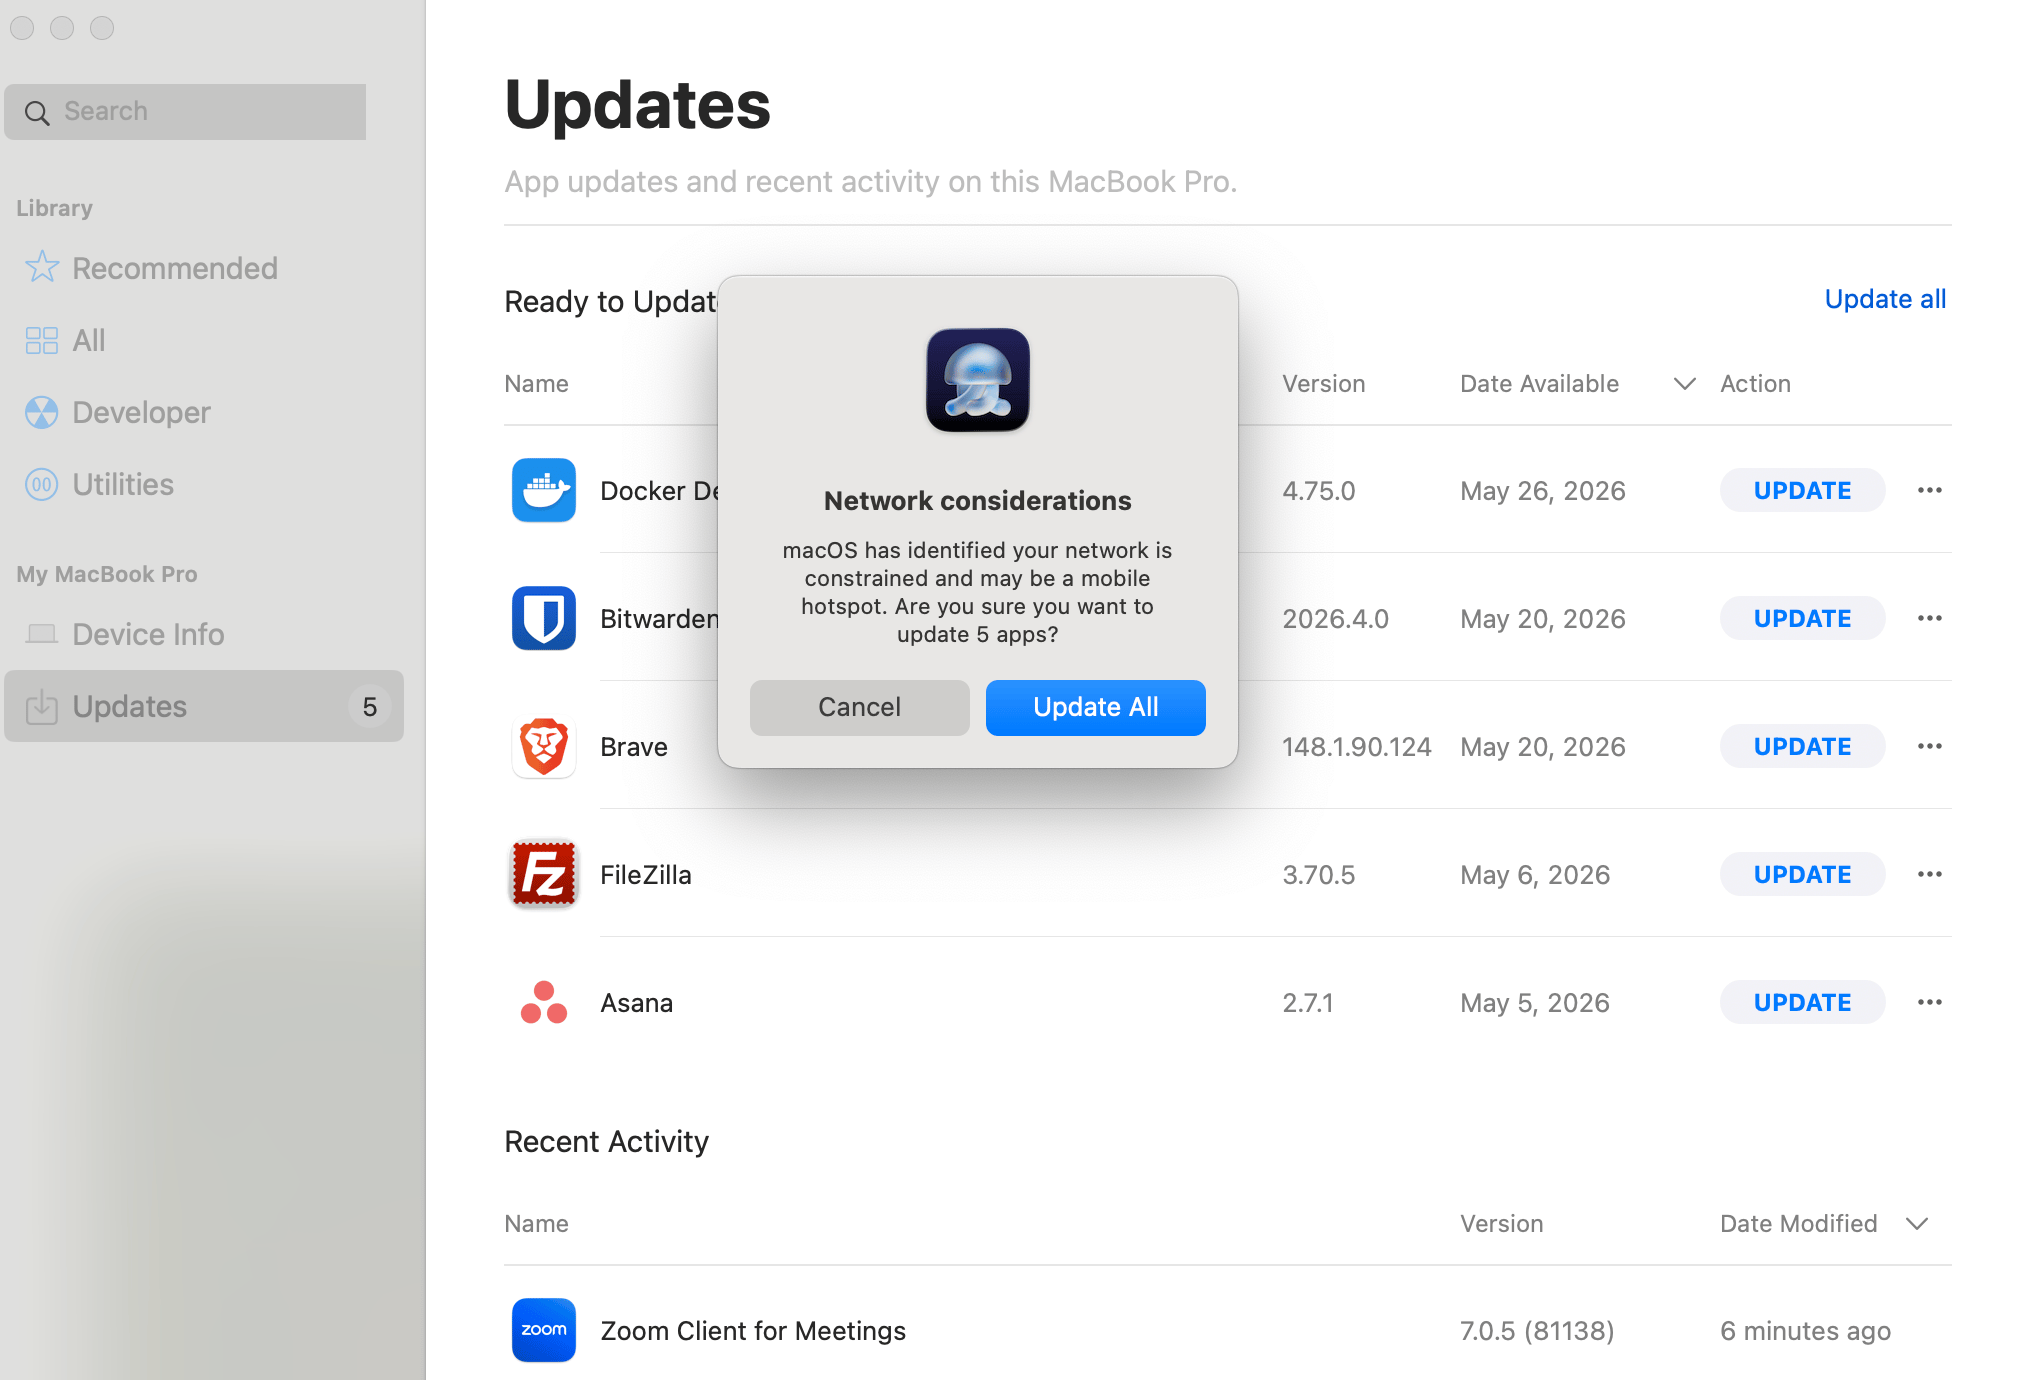
- 初回インストール (Automated Device Enrollment 中のインストール用に選択された Library Items を含む)
- Vulnerability Response からの強制インストール
agent.log
MDM フレームワークについて
macOS、iOS、iPadOS、tvOS で Apple の MDM フレームワークを使用すると、アプリと設定の展開および構成、デバイス情報の収集、デバイスのリモートロックやワイプを行うことができます。これは、企業所有のデバイスだけでなく、個人所有デバイスの持ち込み (BYOD) のデバイスでも行えます。Apple の MDM フレームワークを使用する利点の 1 つは、デバイスと迅速に通信できることです。つまり、コマンド (デバイスのロックや消去など) がほぼ即座に実行されます。これは Apple Push Notification service (APNs) によって実現されています。Apple デバイスは、管理対象デバイスに MDM サーバーへのチェックインを要求する通知がないか、常に APNs をポーリングしています。この常時ポーリングにより、オンラインのデバイスの管理をほぼ即座に行うことができます。MDM が実行するアクション
Apps and Books
Apple Business または Apple School Manager の Apps and Books を通じて取得したアプリをインストールします。Apps and Books は、以前は Volume Purchase Program (VPP) と呼ばれていました。Apps and Books からアプリを追加するも参照してください。
Automated Device Enrollment
以前は Device Enrollment Program (DEP) と呼ばれていた Automated Device Enrollment を通じて、設定アシスタント中にデバイスを登録します。
Iru Agent のインストール
macOS デバイスが Iru Endpoint に登録されると、最初のコマンドの 1 つとして、Iru Agent をインストールするための
InstallEnterpriseApplication が送信されます。Iru Agent の再インストール
過去 7 日間にデバイスが MDM 経由でチェックインしたものの、Iru Agent 経由では過去 7 日間にチェックインしていない場合、
InstallEnterpriseApplication を自動的に送信します。エージェントがチェックインしていない場合は、エージェントのチェックインのトラブルシューティングを参照してください。MDM コマンド
デバイスの Action メニューにあるコマンドなどを MDM プロトコル経由で配信します。
Over-the-air 登録
ユーザーが登録ポータルから登録プロファイルをダウンロードした場合、デバイスの登録は MDM プロトコルを通じて処理されます。
プロファイルのインストール
MDM 構成プロファイルをデバイスに配信します。プロファイルと Library Items の管理方法については、Library の概要を参照してください。