

Über Windows Autopilot
Autopilot richtet sich an Unternehmensgeräte, die beim Windows Autopilot-Dienst registriert sind und denen über Intune ein Autopilot-Bereitstellungsprofil zugewiesen wurde. Iru Endpoint stellt im Assistenten unter Integrationen → Plattformintegrationen → Windows die MDM-Nutzungsbedingungen-URL, die MDM-Discovery-URL und die Registrierungsstandards (einschließlich der Blueprint-Zuweisung) bereit. Die Geräteregistrierung in Intune und die Autopilot-Bereitstellungsprofile sind Schritte auf Microsoft-Seite; sie bestimmen das OOBE-Verhalten, bevor der Benutzer die Anmeldung erreicht, die die Registrierung in der Verwaltung auslöst.Funktionsweise
Führen Sie den Autopilot-Konfigurationsassistenten in Iru Endpoint aus, um die Microsoft Entra ID-App-Registrierung zu erstellen oder zu verknüpfen und eine von Iru verwaltete Domäne zu verifizieren. Wenn ein registrierter Computer online geht, führt Windows die OOBE aus, wendet Ihr Autopilot-Bereitstellungsprofil aus Intune an und fährt dann mit der Microsoft Entra ID-Anmeldung fort. Nach erfolgreicher Authentifizierung wird der Computer in Iru Endpoint registriert – je nachdem, was Sie im letzten Schritt des Assistenten konfiguriert haben, mit dem Standard-Blueprint oder über Blueprint-Weiterleitung.Voraussetzungen
- Windows-Plattform für Ihren Mandanten aktiviert. Falls sie noch nicht aktiviert ist, aktivieren Sie sie zuerst unter Organisation. Siehe Windows-Einrichtung.
- Microsoft Entra ID-Berechtigungen: Möglichkeit, benutzerdefinierte Domänen hinzuzufügen, Mobility (MDM and WIP) zu konfigurieren und App-Registrierungen zu erstellen oder zu bearbeiten (einschließlich API-Berechtigungen und Administratorzustimmung)
- Zugriff auf das Microsoft Entra Admin Center für Ihren Mandanten
- Microsoft-Lizenzen, die Windows Autopilot für die OOBE-Registrierung, die automatische MDM-Registrierung über Einstellungen oder Microsoft Edge oder beides abdecken
- Windows 11-Computer, die die Windows-Anforderungen von Iru Endpoint erfüllen (nur 24H2, 25H2 oder 26H2; unterstützte Editionen)
- Autopilot-Registrierungsweg (OEM-Vorregistrierung, Partner-/CSP-Registrierung oder manueller Import) und Intune-Zugriff, um ein Autopilot-Bereitstellungsprofil zuzuweisen. Nur für Computer erforderlich, die sich während der Autopilot-OOBE registrieren. Siehe Registrierung ohne Hardware-Hash.
MDM-Anwendung erstellen und Anmeldedaten eingeben
Die Microsoft Entra ID-Anleitung wird links im Assistenten angezeigt; Felder für Anmeldedaten und den Ablauf befinden sich rechts. Beginnen Sie in Iru Endpoint, verwenden Sie die Registerkarte Microsoft Entra ID für die Schritte im Microsoft Entra Admin Center und kehren Sie zu Iru Endpoint zurück, wenn die folgenden Schritte Sie dazu auffordern.- Iru Endpoint
- Microsoft Entra ID
 Iru Endpoint
Autopilot-Assistenten vorbereiten
Integrationen öffnen
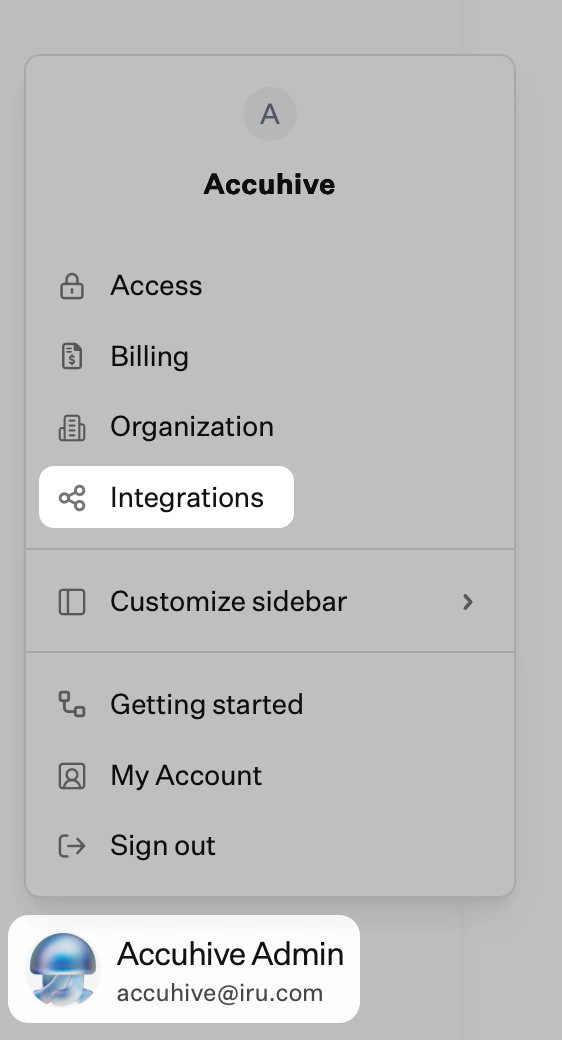
Windows auswählen
Autopilot konfigurieren
MDM-URLs aus den Instructions kopieren
MDM-Anmeldedaten im Autopilot-Assistenten eingeben
IDs und Geheimnis einfügen
- Application (client) ID
- Directory (tenant) ID
- Secret value
- Secret ID
Next auswählen
Eingefügte Werte nach Änderungen in Microsoft Entra ID aktualisieren
Blueprint-Einstellungen und Einrichtung abschließen
Nach dem Application ID URI Next auswählen
Standard-Blueprint oder Blueprint-Weiterleitung auswählen
Einrichtung abschließen
Microsoft Intune: Geräteregistrierung und Bereitstellungsprofile
Wie sich diese Schritte auf Microsoft-Seite in den gesamten Autopilot-Ablauf mit Iru Endpoint einfügen, erfahren Sie unter Überlegungen → Microsoft Intune und Autopilot durchgängig.Geräte bei Windows Autopilot registrieren
Die Registrierung verknüpft den Hardware-Hash des Geräts mit Ihrem Mandanten, sodass Windows weiß, dass die Autopilot-OOBE ausgeführt werden soll. Wenn ein registriertes Gerät zum ersten Mal eine Internetverbindung herstellt, erkennt Windows es als Autopilot-Gerät und startet diesen Ablauf. Je nachdem, wie Geräte gekauft werden, müssen Sie Geräte möglicherweise gar nicht manuell registrieren. Gängige Registrierungswege:- OEM-Vorregistrierung: Hardwarehersteller können Geräte beim Kauf bei Autopilot registrieren.
- Partner-(CSP-)Registrierung: Cloud Solution Provider können Geräte für Sie registrieren.
- Manuelle Registrierung: Für vorhandene Geräte können Sie Hardware-Hashes mit PowerShell erfassen, als CSV exportieren und in Intune importieren.
Autopilot-Bereitstellungsprofil konfigurieren
Weisen Sie Computern, die sich über die Autopilot-OOBE registrieren, ein Bereitstellungsprofil zu. Computer, die sich ohne Hardware-Hash über Einstellungen oder Microsoft Edge registrieren, verwenden stattdessen die automatische MDM-Registrierung, und Windows wendet dieses Profil nicht an. Das Bereitstellungsprofil steuert, welche OOBE-Bildschirme angezeigt werden, einschließlich Datenschutzeinstellungen, EULA, Windows Hello und Blockierung persönlicher Microsoft-Konten. Erstellen Sie das Profil in Intune und weisen Sie es einer Microsoft Entra-Gerätegruppe zu, deren Mitglieder Ihre bei Autopilot registrierten Geräte sind. Das Profil muss auf Geräte ausgerichtet sein, nicht nur auf Benutzer, damit Windows es während der OOBE vor der Microsoft Entra ID-Anmeldung anwenden kann. Das Gerät benötigt keine aktive Intune-MDM-Registrierung, damit Autopilot an Iru Endpoint als Ihr MDM übergibt; das Profil gestaltet nur die OOBE.Autopilot-Bereitstellungsprofil öffnen
OOBE-Seite öffnen
Deployment mode festlegen
- Datenschutzeinstellungen: Seite mit den Datenschutzeinstellungen aus- oder einblenden.
- Endbenutzer-Lizenzvertrag (EULA): Lizenzbildschirm überspringen, wenn dies Ihrer Richtlinie entspricht.
- Kontowechsel: Wechsel zu einem persönlichen Microsoft-Konto während der Einrichtung blockieren.
- Windows Hello: Hello-Einrichtung überspringen oder zurückstellen.
- OEM-Registrierung: Herstellerspezifische Eingabeaufforderungen überspringen.
Registrierung ohne Hardware-Hash
Wenn der Autopilot-Assistent in Iru Endpoint abgeschlossen ist und sich der Benutzer im MDM user scope befindet, kann sich der Computer in Iru Endpoint registrieren, auch wenn sein Hardware-Hash nicht bei Autopilot registriert ist. Der Benutzer fügt über Einstellungen oder Microsoft Edge ein Geschäfts-, Schul- oder Unikonto hinzu. Windows zeigt die Iru-Nutzungsbedingungen an, registriert dann den Computer und meldet ihn in Iru Endpoint an. Dieser Weg verwendet die automatische MDM-Registrierung. Er führt keine Autopilot-OOBE aus, und das Autopilot-Bereitstellungsprofil wird nicht angewendet. Ein Autopilot-Registrierungsweg und Intune-Zugriff zum Zuweisen eines Bereitstellungsprofils sind nur für die OOBE-Registrierung erforderlich. Der Benutzer benötigt ein lokales Administratorkonto auf dem Computer. Teilen Sie Benutzererfahrung bei der automatischen Windows-Registrierung mit den Benutzern. Dieser Artikel enthält die Schritte, die sie während der Autopilot-Einrichtung sowie über Einstellungen oder Microsoft Edge ausführen. Microsoft dokumentiert den Weg über die Einstellungen unter MDM-Registrierung von Windows-Geräten. Die Anmeldung über eine App wie Microsoft Edge wird unter Hinzufügen Ihres Geschäfts-, Schul- oder Unikontos zu einem Windows-Gerät behandelt.Überlegungen
Microsoft Intune und Autopilot durchgängig
Microsoft Intune und Autopilot durchgängig
- Autopilot-Geräteregistrierung: Geräte sind beim Windows Autopilot-Dienst registriert (zum Beispiel durch einen OEM, einen Partner oder Ihr Team in Intune).
- Autopilot-Bereitstellungsprofil: In Intune existiert ein Bereitstellungsprofil, das einer Microsoft Entra-Gerätegruppe zugewiesen ist, die Ihre bei Autopilot registrierten Geräte enthält. Verwenden Sie nur den Bereitstellungsmodus User-driven; Iru Endpoint unterstützt den Autopilot-Modus Self-deploying nicht (siehe Autopilot-Bereitstellungsprofil konfigurieren oben).
Blueprint-Standards, Routing und Synchronisierung
Blueprint-Standards, Routing und Synchronisierung
- Default Blueprint: Gilt ab sofort für neue Autopilot-Registrierungen. Eine spätere Änderung des Standards verschiebt bereits synchronisierte Geräte nicht rückwirkend.
- Blueprint-Weiterleitung: Muss vollständig konfiguriert sein, bevor Sie speichern können, wenn Routing als Standard ausgewählt ist. Wenn Sie im letzten Schritt nicht speichern können, schließen Sie zuerst die Routing-Einrichtung über den Link in der Warnung ab.
App-Registrierung und geheimer Clientschlüssel
App-Registrierung und geheimer Clientschlüssel
- Lebensdauer des geheimen Clientschlüssels: Geheimnisse laufen zu dem Datum ab, das Sie in Microsoft Entra ID wählen. Erstellen Sie vor dem Ablauf ein neues Geheimnis und aktualisieren Sie Secret value und Secret ID unter Integrationen → Plattformintegrationen → Windows → Autopilot-Konfiguration, damit die Registrierung weiterhin funktioniert.
- Administratorzustimmung: API-Berechtigungen benötigen Grant admin consent for the tenant. Ohne Zustimmung kann Iru die für die Integration erforderlichen Graph-Vorgänge nicht abschließen.
- Microsoft Entra ID MDM-Zugriffstoken: Iru Endpoint akzeptiert sowohl v1- als auch v2-Token, die für die benutzerdefinierte MDM-Anwendung ausgestellt werden. Neue Apps, die nach dem 1. Juli 2026 erstellt werden, verwenden standardmäßig v2; vorhandene Apps stellen möglicherweise weiterhin v1-Token aus.
Microsoft Entra Hybrid Join
Microsoft Entra Hybrid Join
- Nicht unterstützt mit Autopilot für Iru: Iru Endpoint unterstützt keine Microsoft Entra hybrid joined-Geräte, die sich über diesen Windows Autopilot-Ablauf registrieren. Planen Sie bei der Verwendung von Autopilot mit Iru Endpoint Microsoft Entra joined-Geräte ein.
Best Practices
Blueprint-Weiterleitung frühzeitig konfigurieren
Ablauf des Geheimnisses im Blick behalten
Administratorzustimmung bestätigen
Lizenzierung prüfen
Fehlerbehebung
Geräte registrieren sich nach Abschluss von Autopilot nicht
Geräte registrieren sich nach Abschluss von Autopilot nicht
- Jeder Schritt des Autopilot-Assistenten wurde in Iru Endpoint erfolgreich abgeschlossen.
- MDM Terms of Use URL und MDM Discovery URL in Microsoft Entra ID stimmen mit Step 6 unter Instructions auf der Seite des Iru-Assistenten überein (exakt einfügen).
- Für jede Graph-Anwendungsberechtigung der Registrierung Iru Endpoint Management ist die Administratorzustimmung erteilt.
- Autopilot-Registrierung und Zuweisungen des Bereitstellungsprofils in Intune decken das Gerät ab.
- Das Autopilot-Bereitstellungsprofil verwendet den Modus User-driven. Iru Endpoint unterstützt den Autopilot-Modus Self-deploying nicht.
- Die Microsoft-Lizenzierung unterstützt Autopilot und MDM-Registrierung für den Benutzer.
Autopilot-Gerät wurde statt in Iru Endpoint im falschen MDM registriert
Autopilot-Gerät wurde statt in Iru Endpoint im falschen MDM registriert
Speichern im letzten Schritt des Assistenten nicht möglich
Speichern im letzten Schritt des Assistenten nicht möglich