Über die Microsoft Entra ID-SAML-Integration

Mit der Microsoft Entra ID-SAML-Integration in Iru Endpoint können Sie eine SAML-basierte SSO-Integration mit Microsoft Entra ID für Benutzer einrichten, die mit ihren Microsoft Entra ID-Anmeldedaten auf Iru Endpoint zugreifen.

Funktionsweise

Wenn Benutzer versuchen, auf Iru Endpoint zuzugreifen, werden sie zur Authentifizierung an Microsoft Entra ID weitergeleitet. Nach erfolgreicher Authentifizierung sendet Microsoft Entra ID eine SAML-Assertion an Iru Endpoint zurück, das die Identität des Benutzers validiert und Zugriff gewährt. SSO kann für die Anmeldung bei der Iru Endpoint-Web-App und für Require Authentication mit Automated Device Enrollment verwendet werden.
Microsoft Entra ID ist der neue Name für Azure AD (Azure Active Directory)

Einrichten der SAML-Verbindung

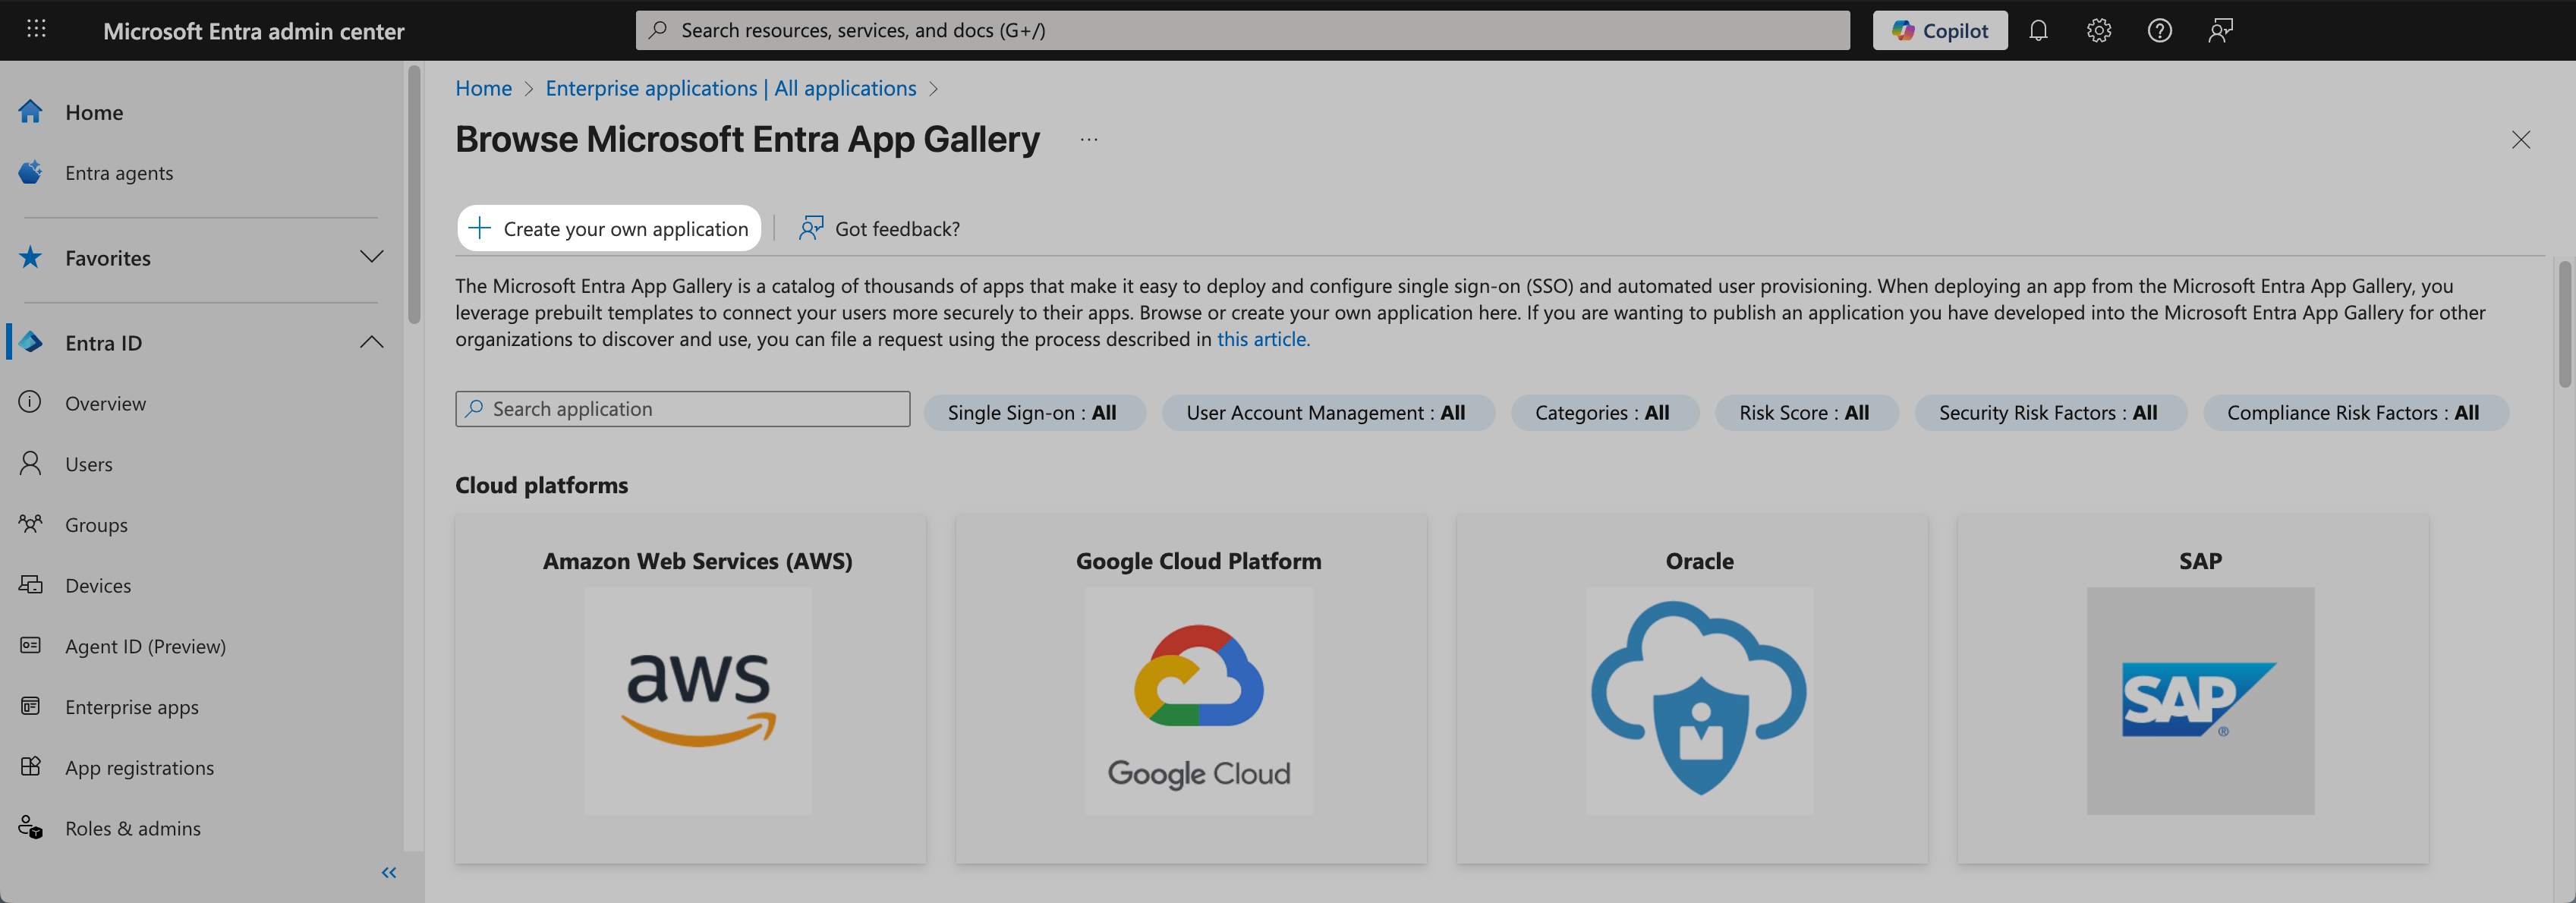
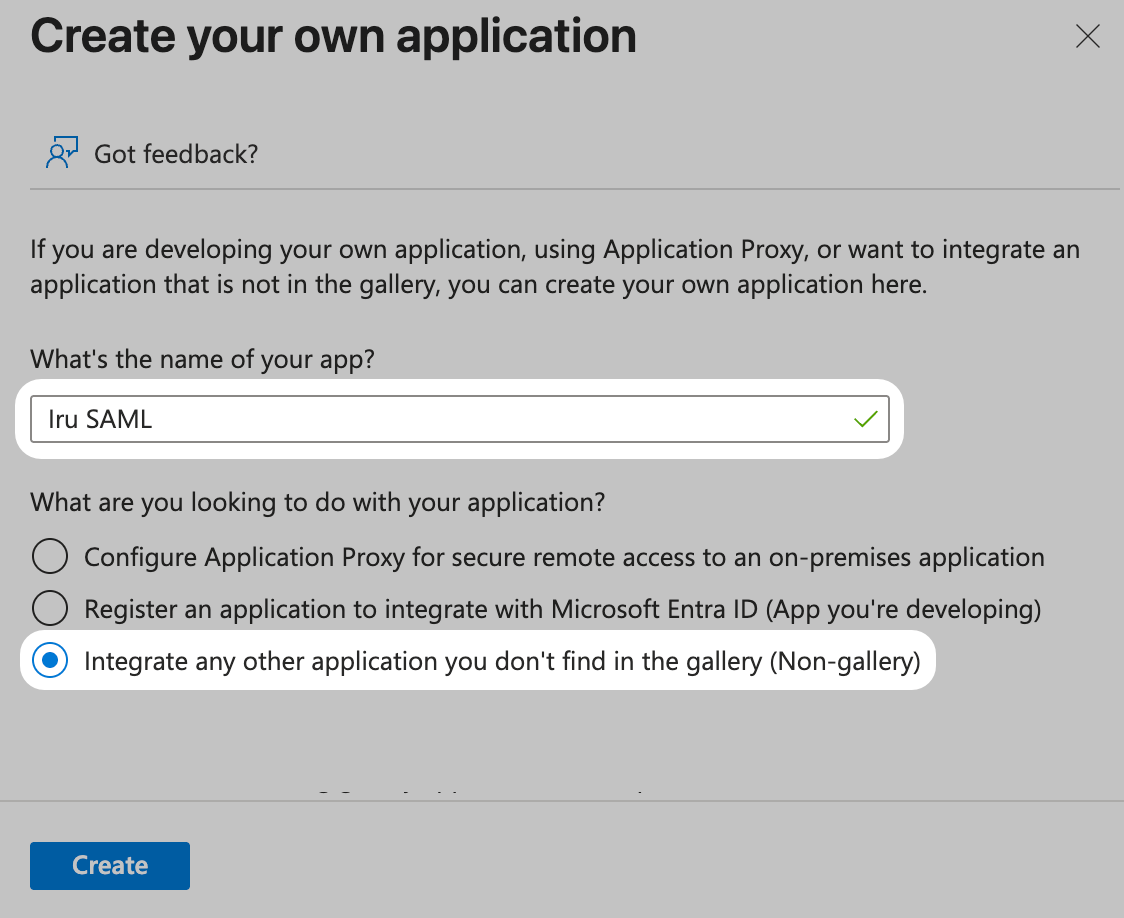
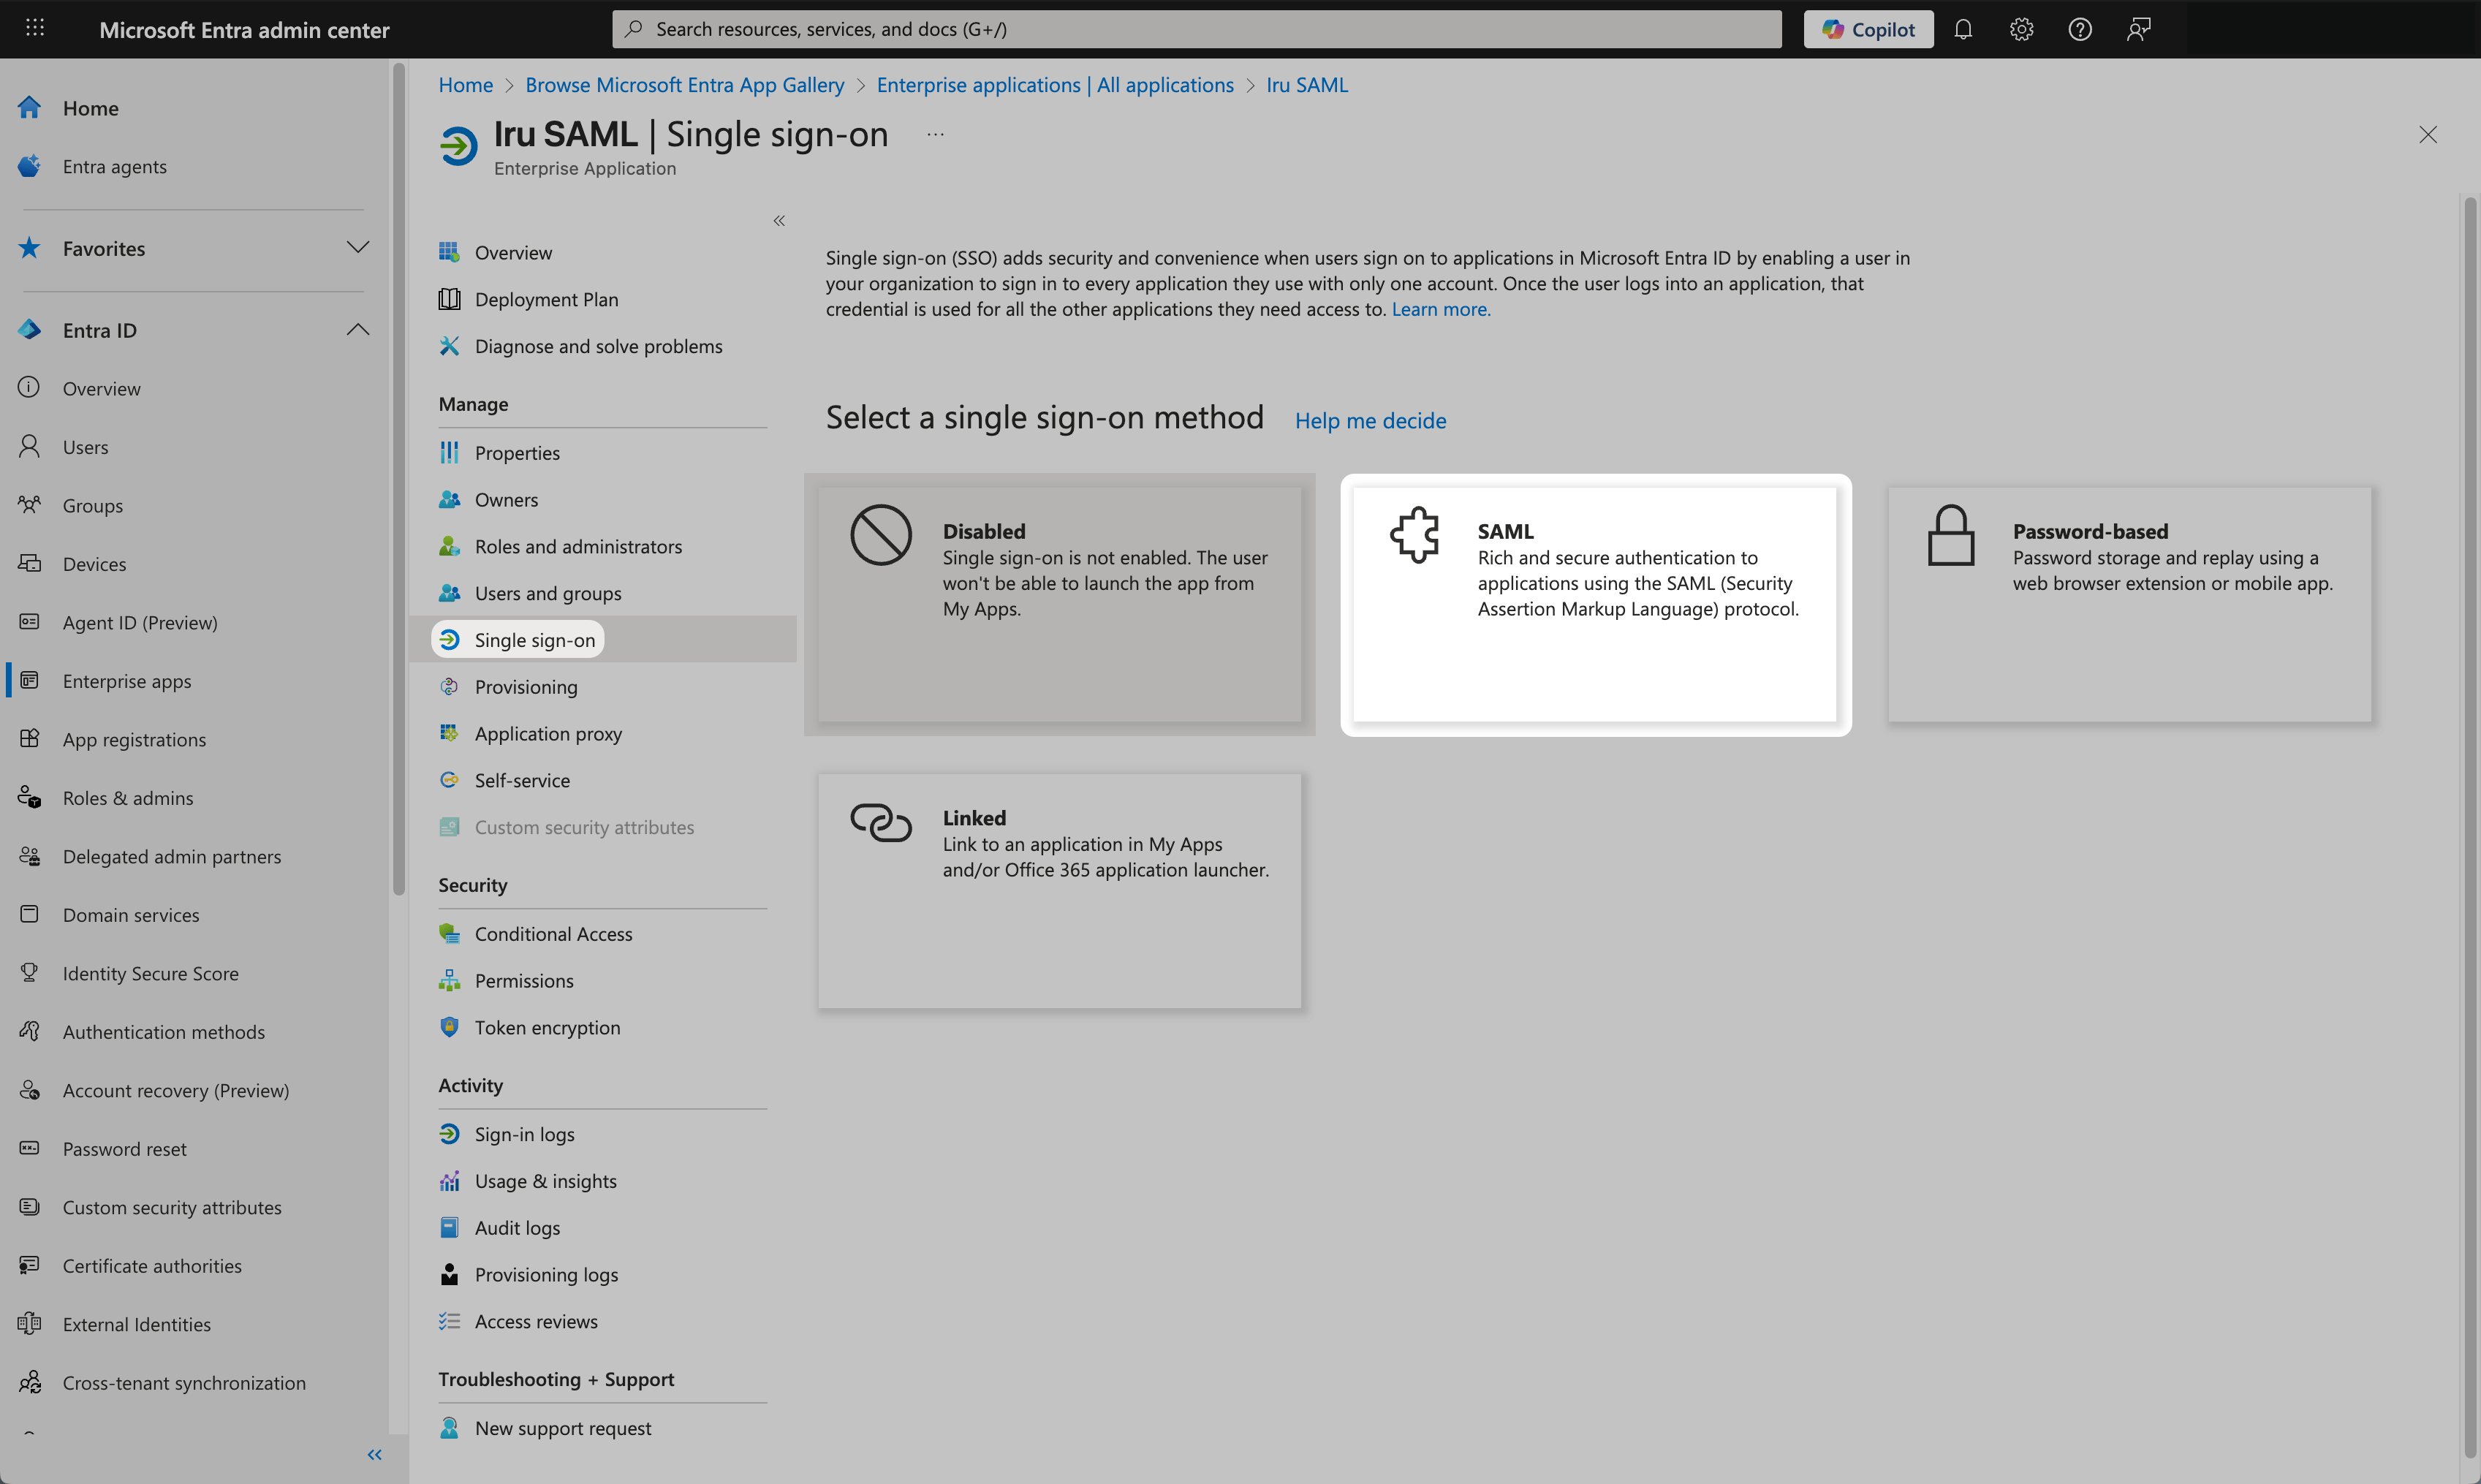
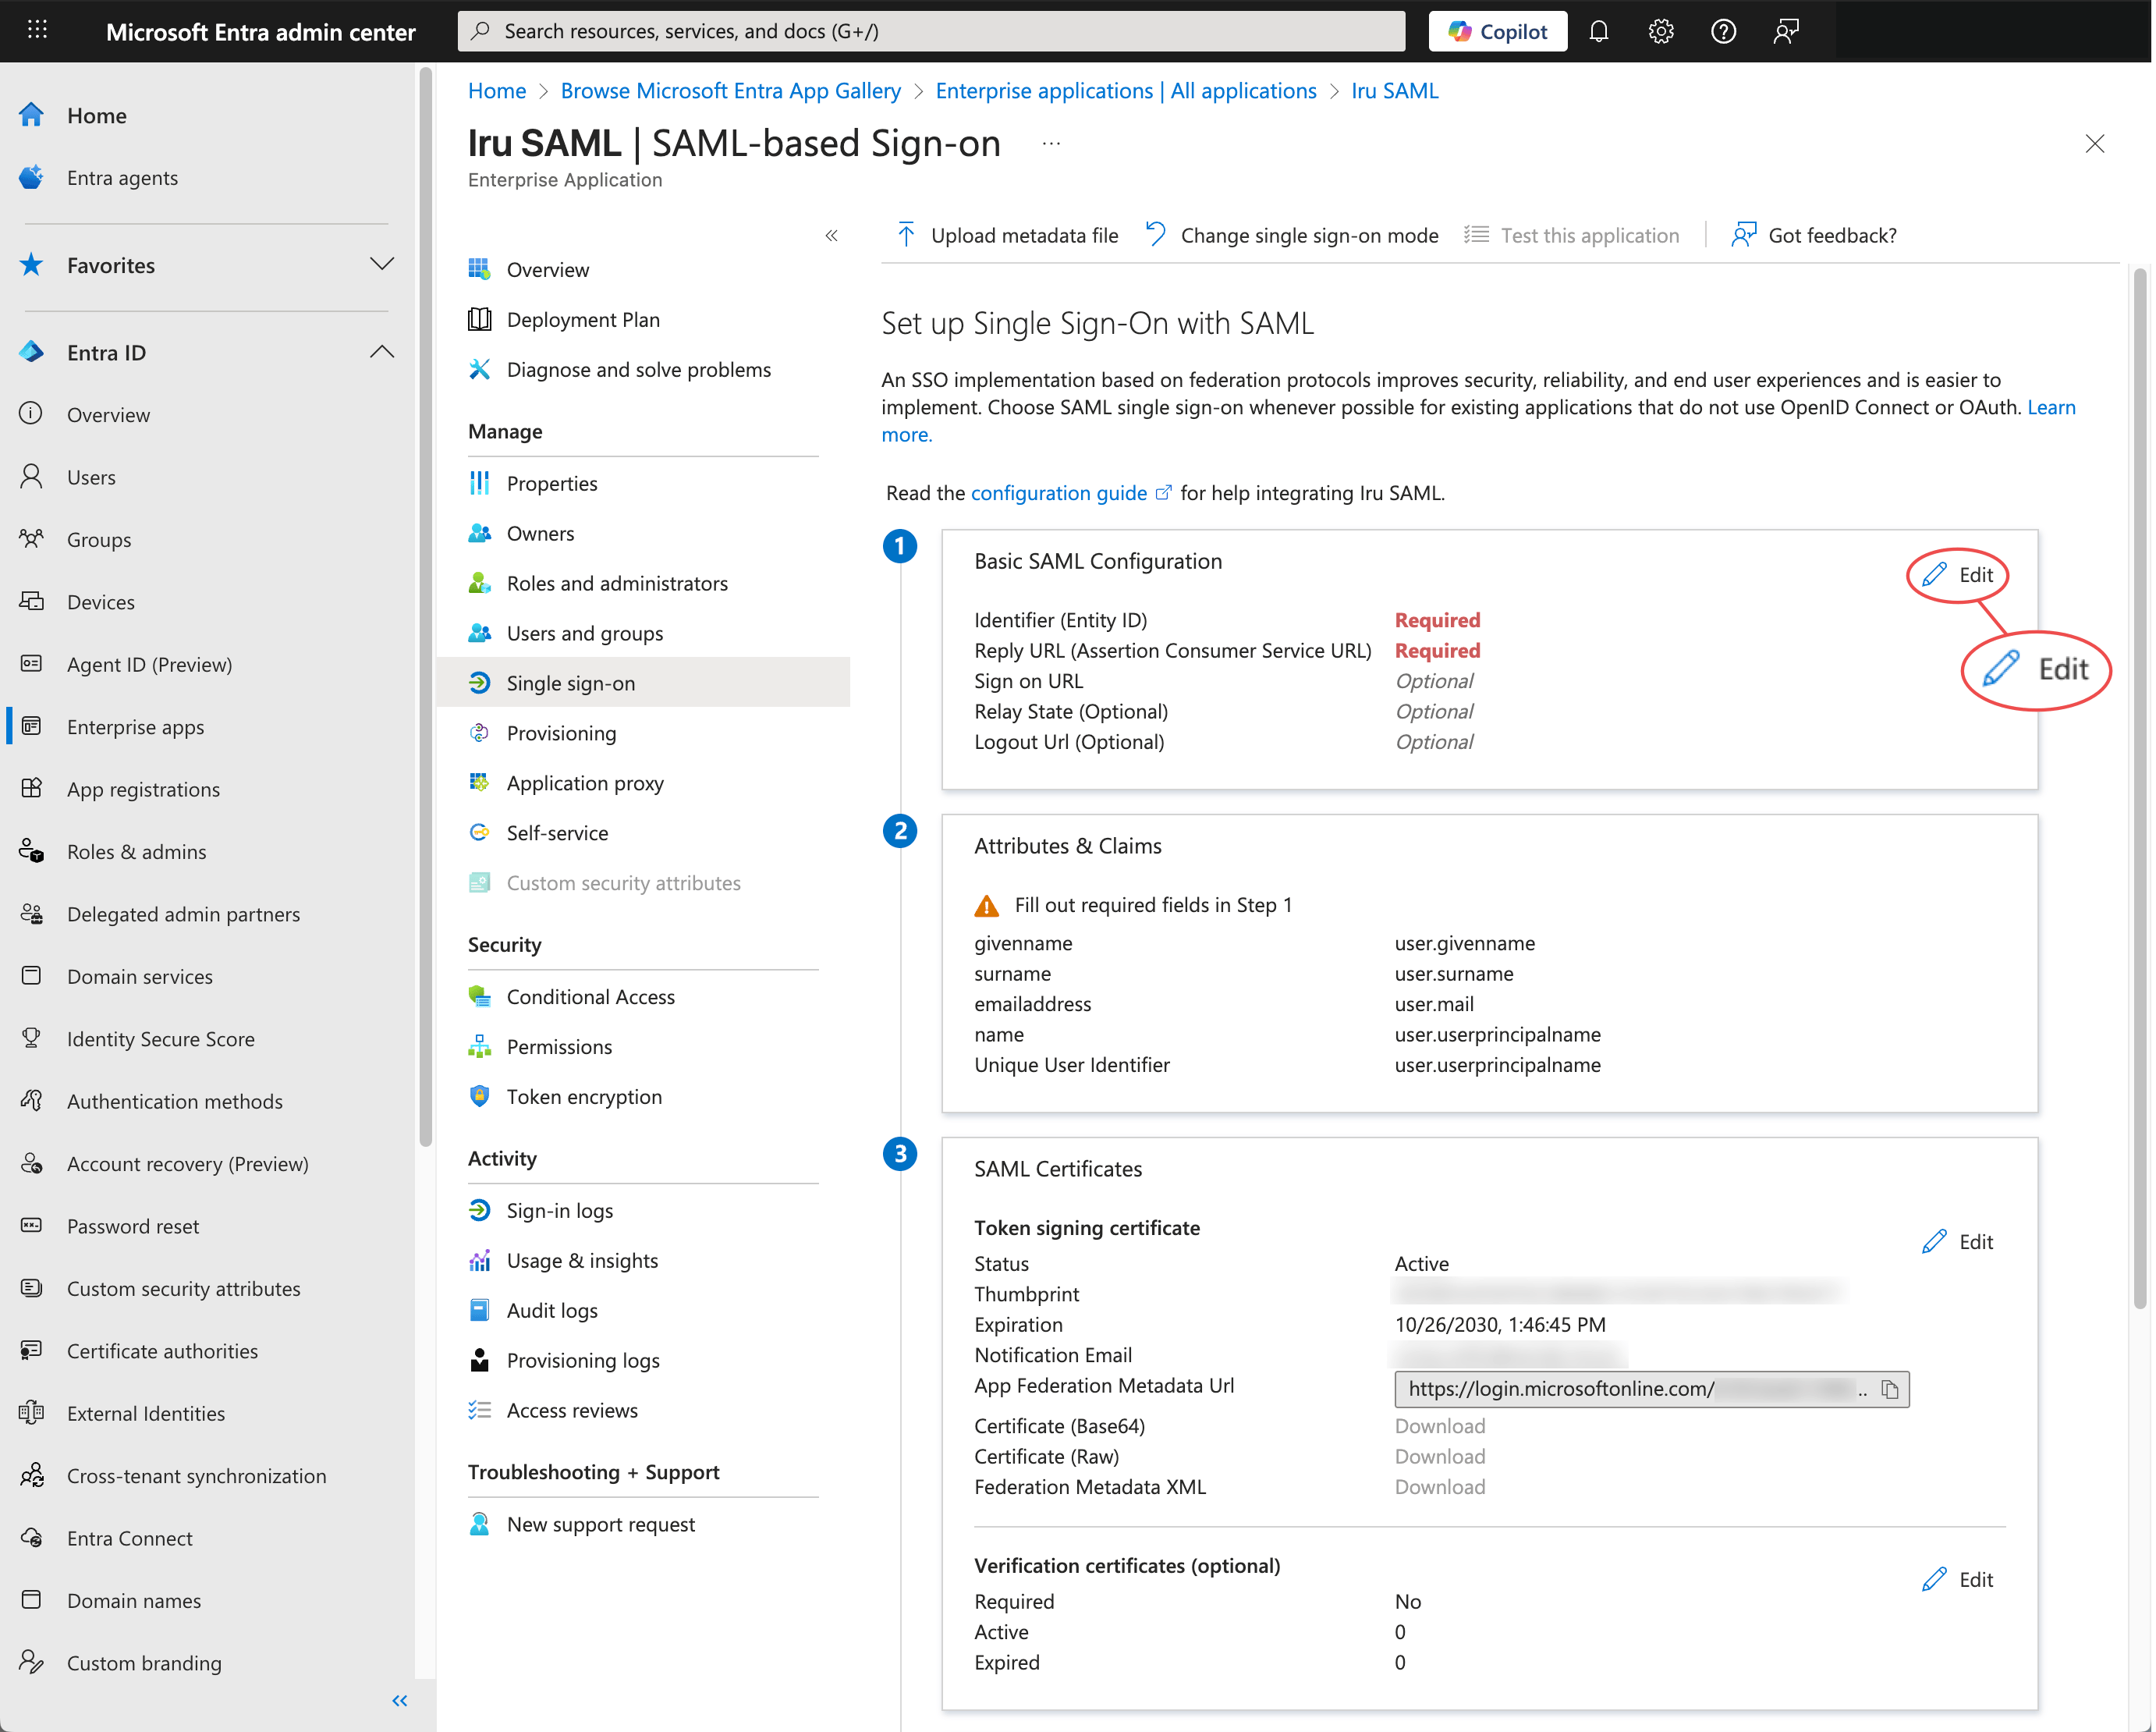
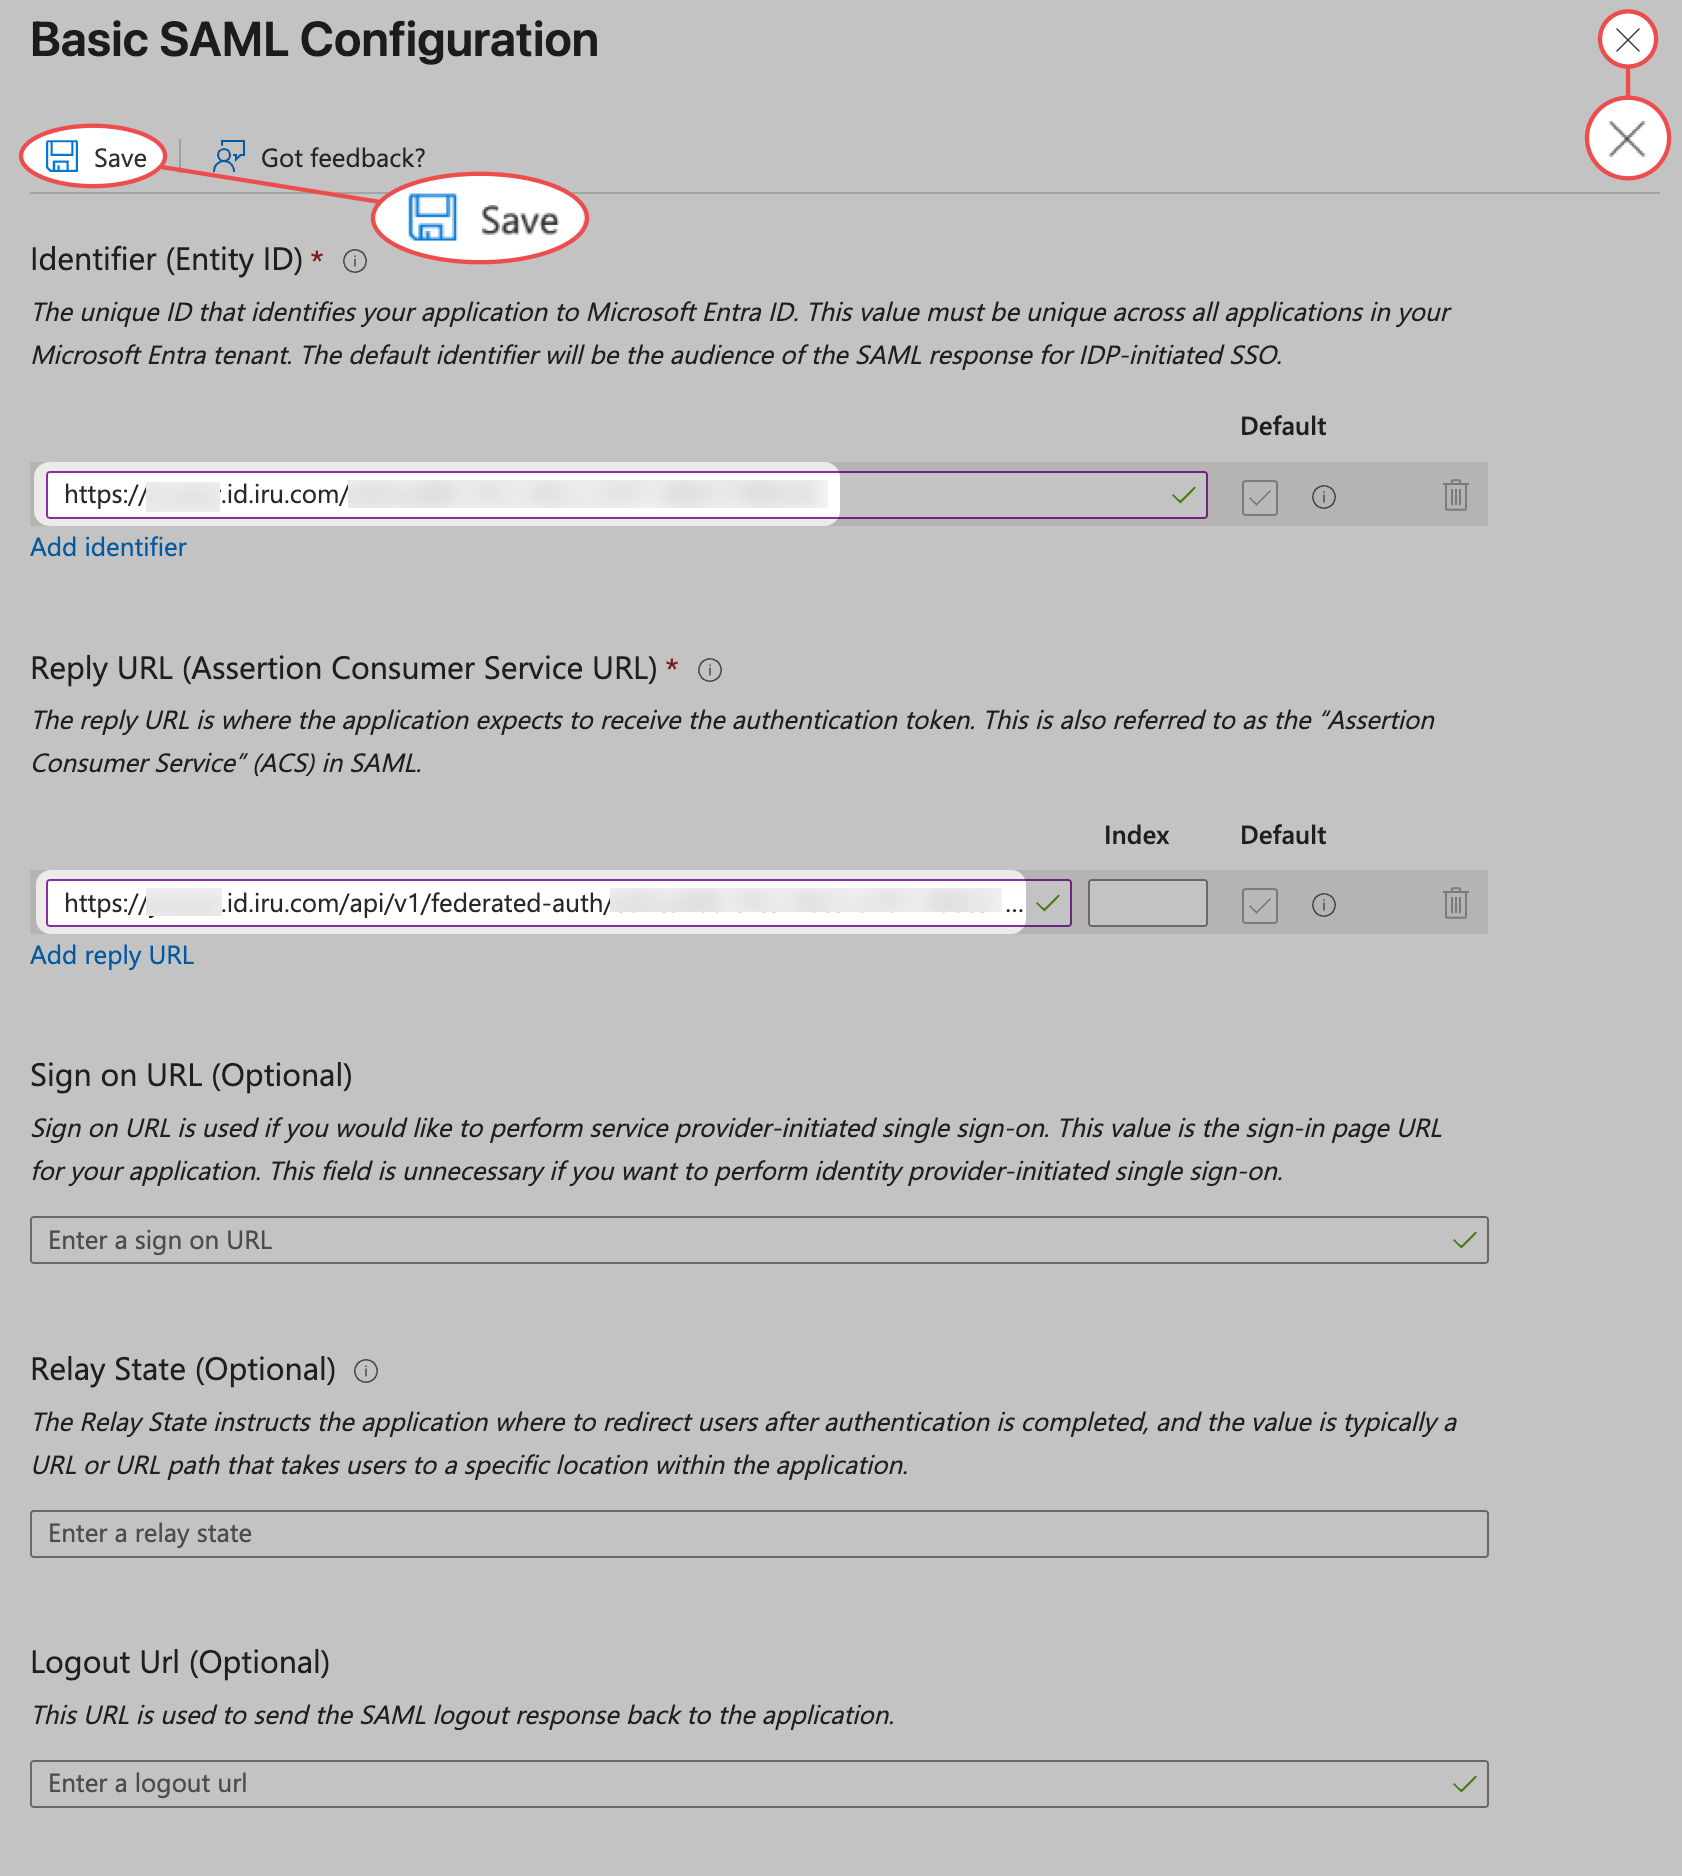
Sie müssen zunächst die Ersteinrichtung in Iru Endpoint abschließen, um die für Microsoft Entra ID erforderlichen Konfigurationsinformationen zu erhalten. Nachdem Sie die Entity ID und die ACS-URL kopiert haben, wechseln Sie zur Registerkarte Konfiguration in Microsoft Entra ID und fahren Sie mit Konfigurieren der Microsoft Entra ID-Anwendung fort.
1

Zur Schaltfläche des Kontomenüs navigieren

Wählen Sie in Iru Endpoint in der Seitenleiste die Schaltfläche Kontomenü aus.
2

Authentifizierungseinstellungen öffnen

Wählen Sie im Menü die Option Zugriff aus.
Screenshot des Kontomenüs mit hervorgehobener Option Access
3

Verwaltung und Authentifizierung auswählen

Wählen Sie die Registerkarte Verwaltung und Authentifizierung aus (standardmäßig ausgewählt) und scrollen Sie nach unten zu Authentifizierungsmethoden.
4

Authentifizierungsmethode hinzufügen

Wählen Sie + Authentifizierungsmethode aus.
5

Anzeigenamen eingeben

Geben Sie einen Anzeigenamen für die SSO-Verbindung ein.
6

Authentifizierungsmethode auswählen

Wählen Sie SAML als Authentifizierungsmethode aus.
7

Verbindung erstellen

Wählen Sie Erstellen aus.
8

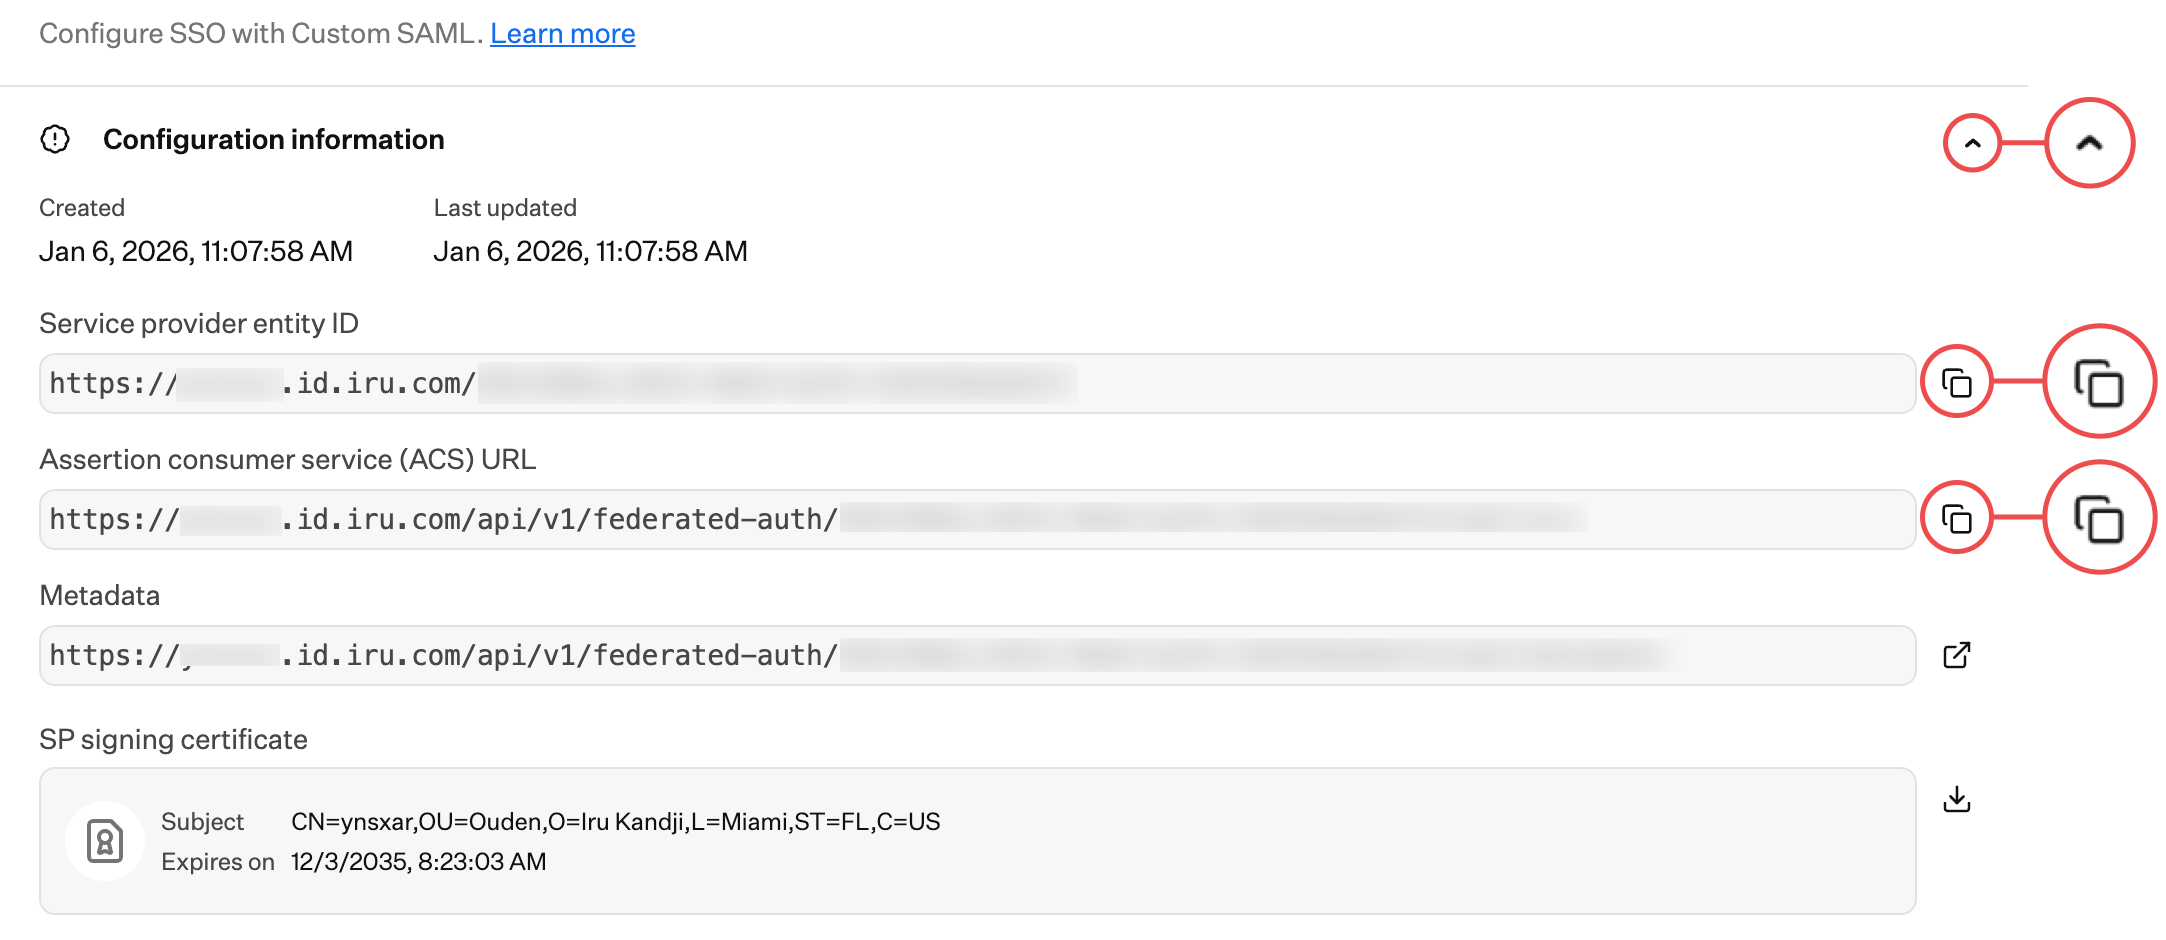
Konfigurationsinformationen

Wählen Sie Konfigurationsinformationen aus, falls dieser Abschnitt noch nicht erweitert ist.
9

Service Provider Entity ID kopieren

Kopieren Sie die Service provider entity ID zur späteren Verwendung in ein Textdokument. Sie benötigen sie für die Konfiguration in Entra ID.
10

ACS-URL kopieren

Kopieren Sie die Assertion consumer service (ACS) URL zur späteren Verwendung in ein Textdokument. Sie benötigen sie für die Konfiguration in Entra ID.
Configuration Information, Service provider entity ID und Assertion consumer service (ACS) URL
11

Tab geöffnet lassen

Lassen Sie das Konfigurationsdialogfeld von Iru Endpoint geöffnet und wechseln Sie dann zur Registerkarte Konfiguration in Microsoft Entra ID, um mit Konfigurieren der Microsoft Entra ID-Anwendung fortzufahren.

Konfigurieren der SAML-Verbindung in Iru Endpoint

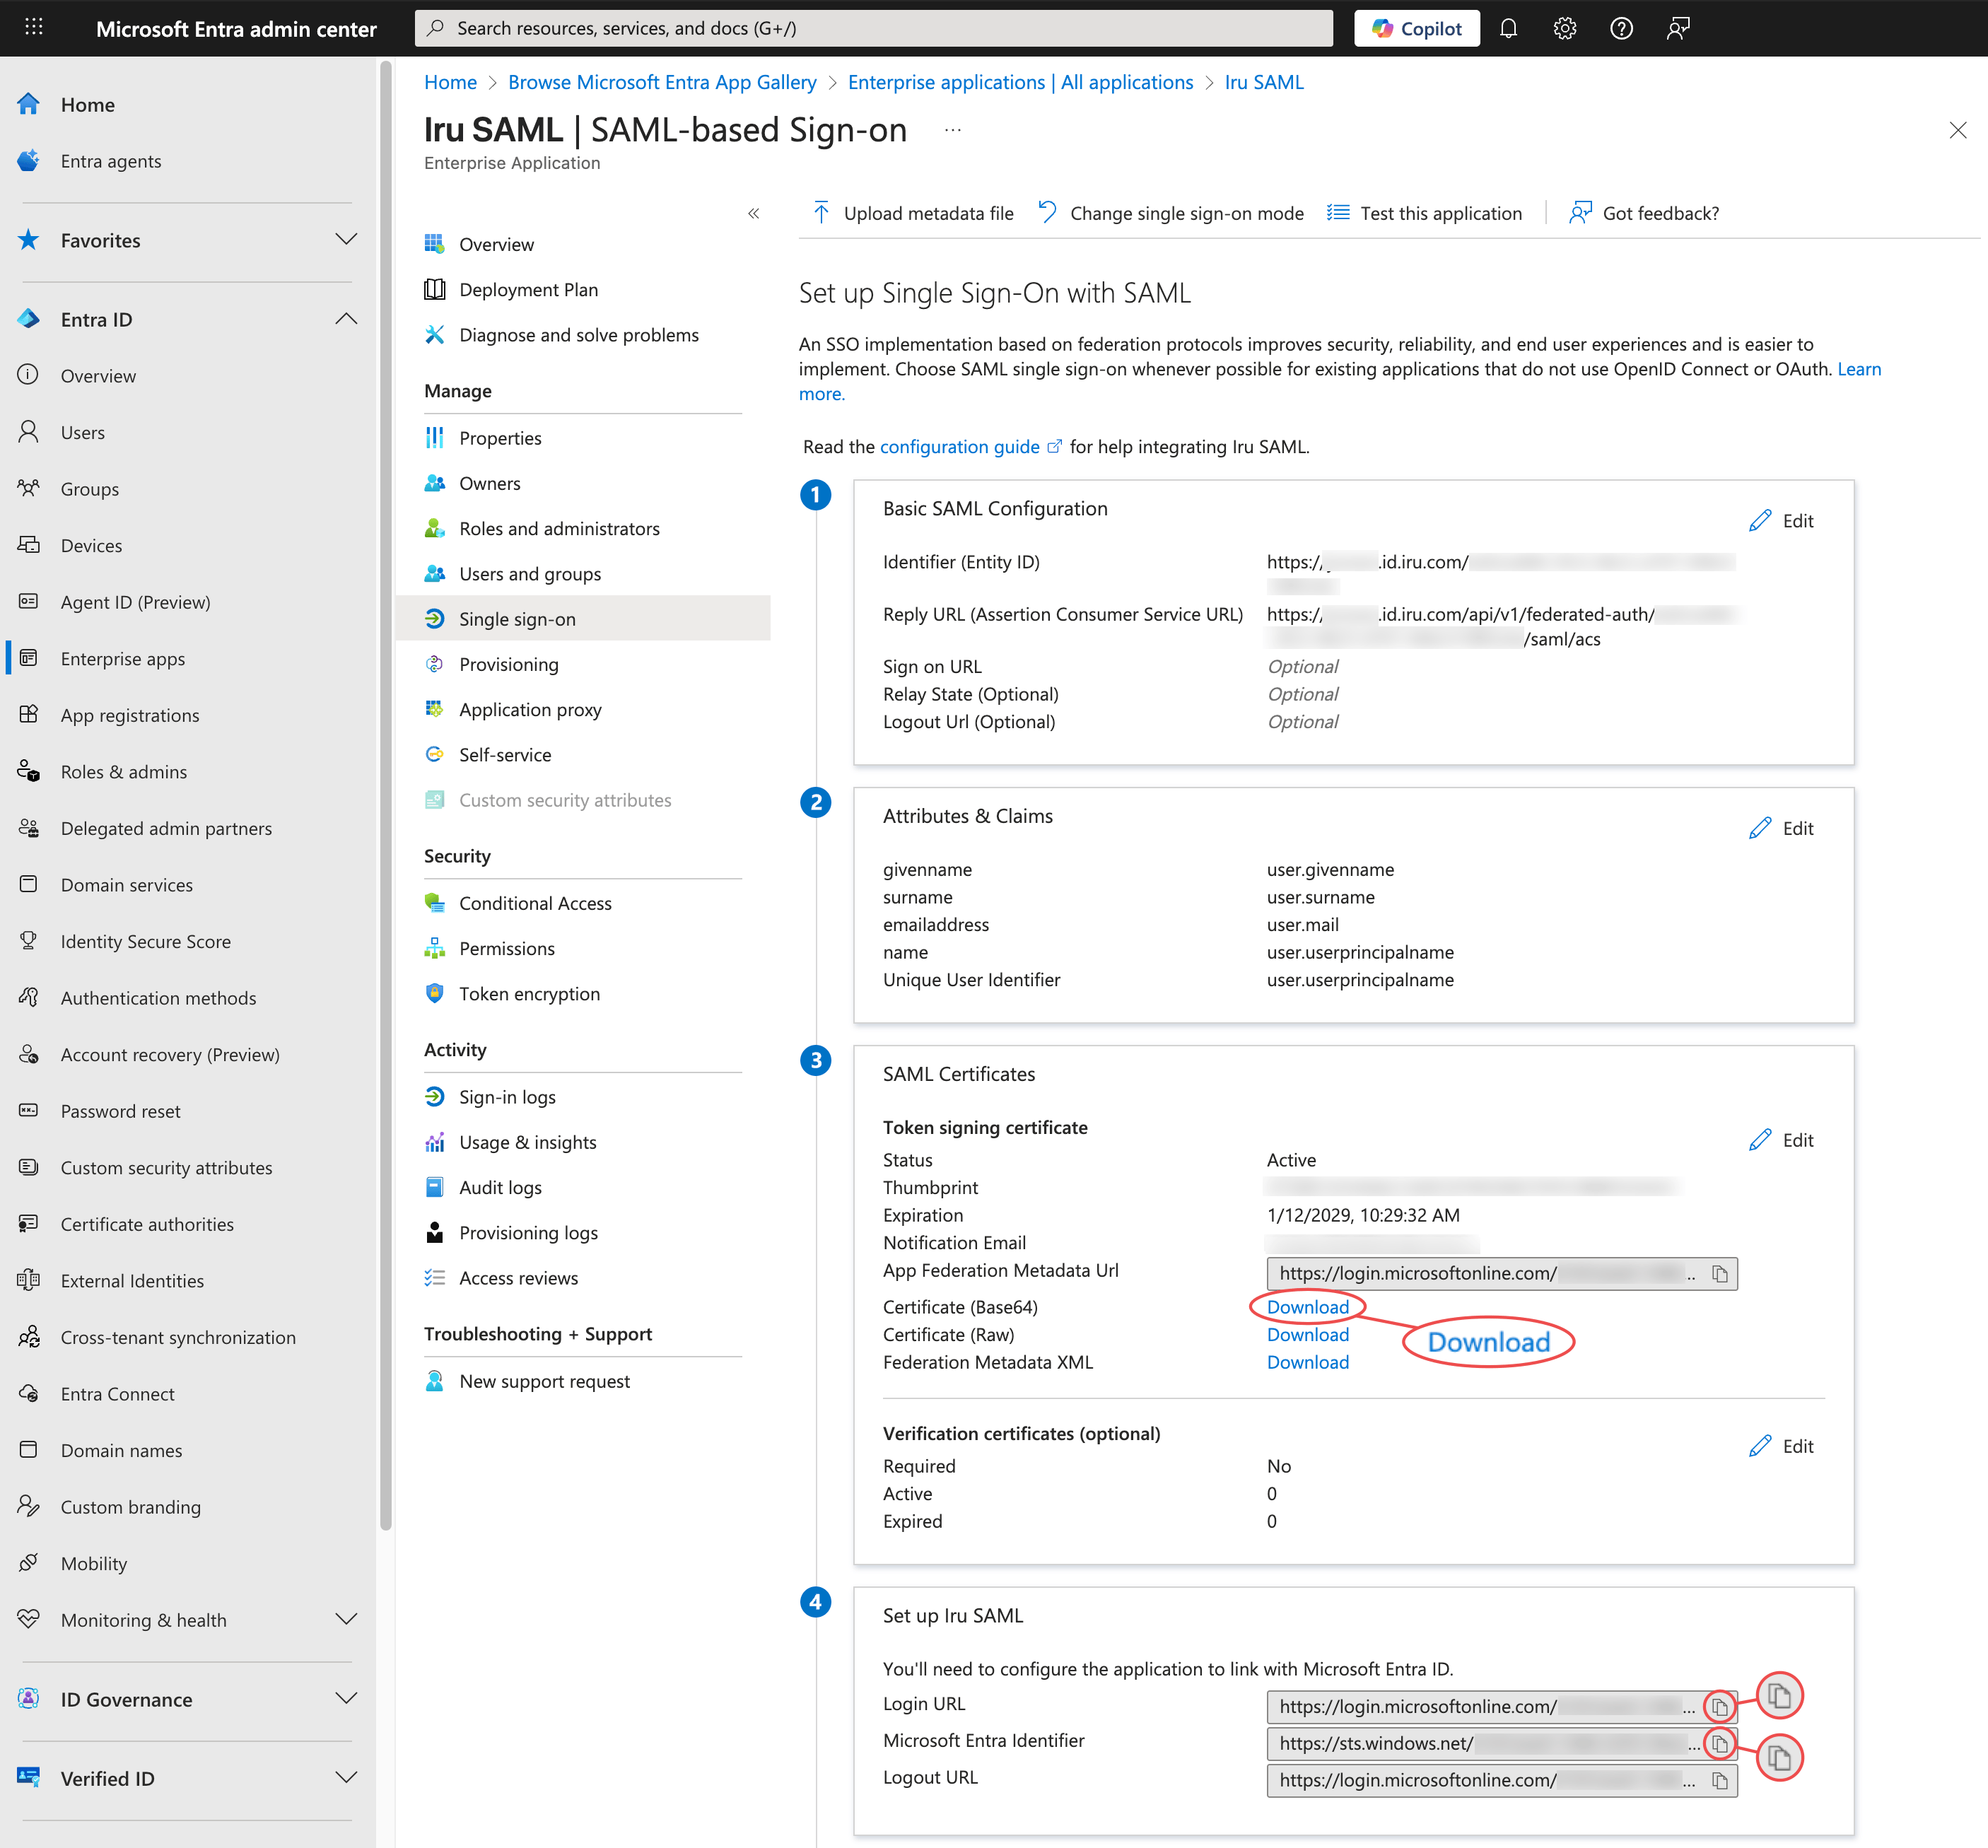
Kehren Sie nach Abschluss der Konfiguration in Microsoft Entra ID hierher zurück, um das Konfigurieren der SAML-Verbindung in Iru Endpoint abzuschließen. Sie benötigen die Single Sign-On-URL, die IdP Entity ID und das Zertifikat aus Microsoft Entra ID.
1

Zu Iru Endpoint zurückkehren

Kehren Sie zum Dialogfeld Custom SAML in Iru Endpoint zurück.
2

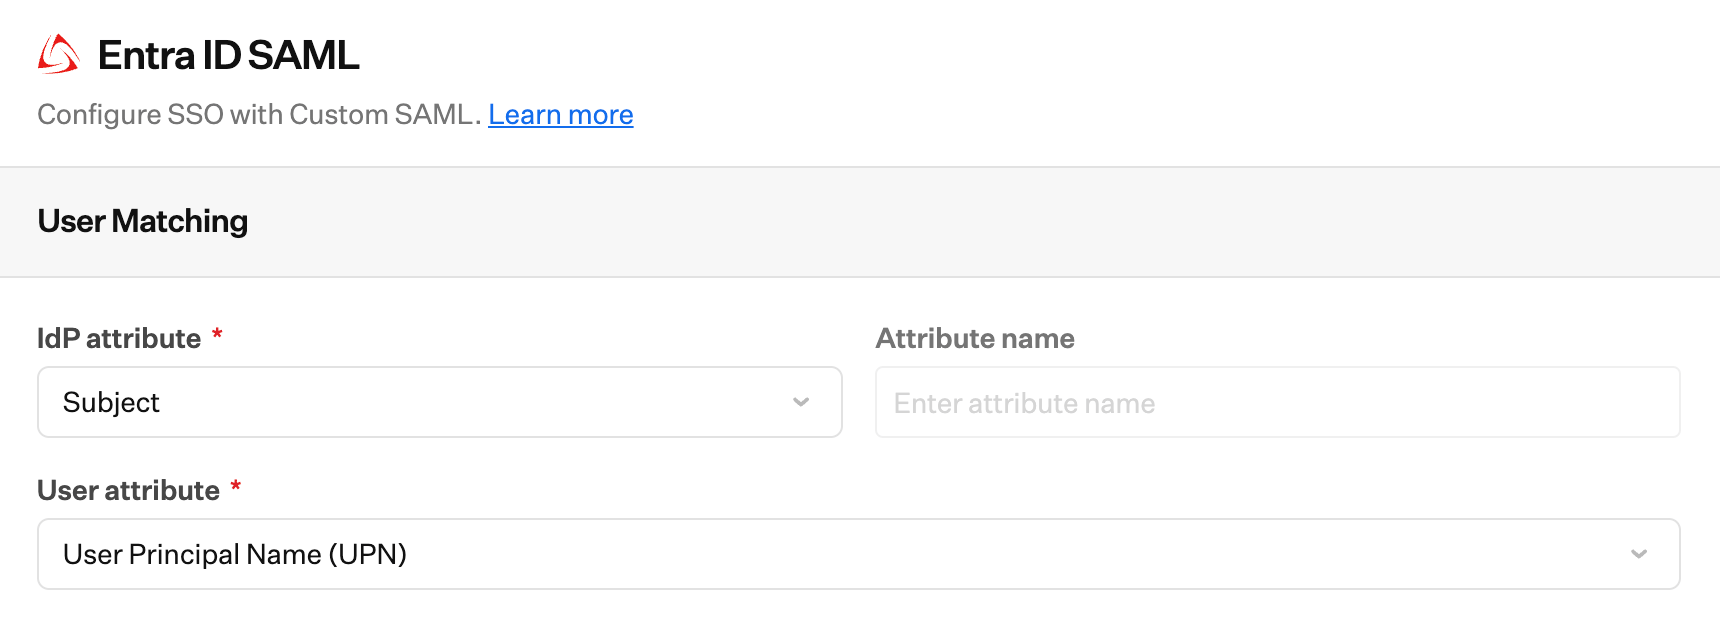
IdP-Attribut konfigurieren

Setzen Sie IdP attribute auf Betreff.
3

Attributnamen konfigurieren

Lassen Sie Attribute name leer.
4

Benutzerattribut konfigurieren

Setzen Sie User attribute auf User Principal Name (UPN).
5

IdP Entity ID hinzufügen

Fügen Sie den zuvor kopierten Microsoft Entra Identifier in das Feld IdP Entity ID ein.
6

Sign In URL hinzufügen

Fügen Sie die aus Entra ID kopierte Sign In URL ein.
7

Zertifikat hochladen

Laden Sie das aus Entra ID heruntergeladene Zertifikat hoch.
Zertifikat aus Entra ID in Iru Endpoint hochladen
8

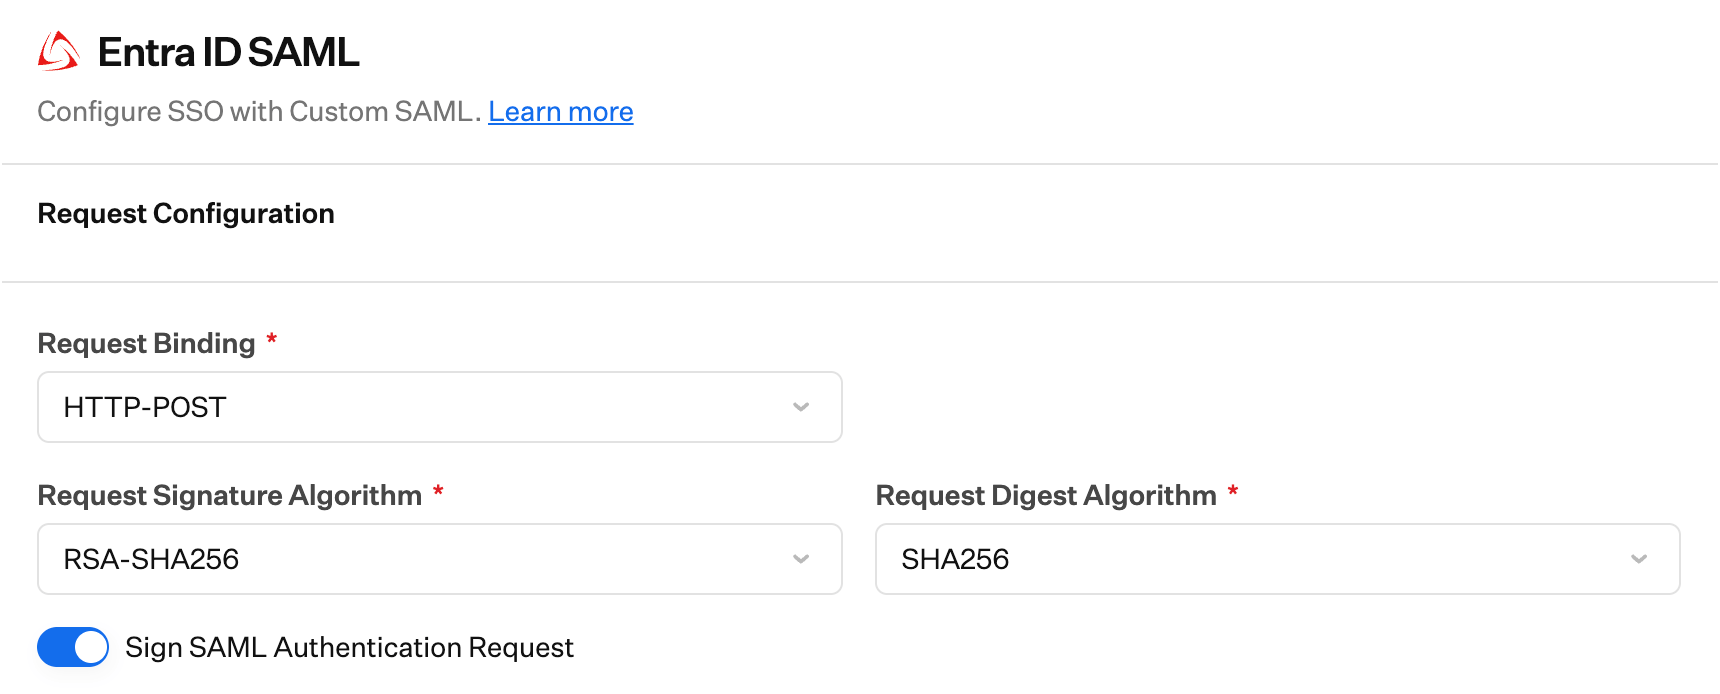
Protocol Binding festlegen

Setzen Sie Protocol Binding auf HTTP-POST.
9

Anfragealgorithmus festlegen

Stellen Sie sicher, dass Request Algorithm auf RSA-SHA256 gesetzt ist.
10

Digest-Algorithmus festlegen

Stellen Sie sicher, dass Sign Request Algorithm Digest auf SHA256 gesetzt ist.
11

Sign Request aktivieren

Stellen Sie sicher, dass Sign Request aktiviert ist.
12

Response Signature Verification festlegen

Setzen Sie Response Signature Verification auf Assertion.
13

Destination festlegen

Lassen Sie das Feld Destination leer.
14

Zulässigen Signaturalgorithmus festlegen

Setzen Sie Allowed Signature Algorithm auf RSA-SHA256.
15

Zulässigen Digest-Algorithmus festlegen

Setzen Sie Allowed Digest Algorithm auf SHA256.
16

Konfiguration speichern

Wählen Sie Speichern aus.
Save für die SAML-Konfiguration in Iru Endpoint

Für Tenant-Authentifizierung zulassen

Nachdem Sie die SAML-Verbindung in Iru Endpoint und in Ihrem Identitätsanbieter konfiguriert haben, können Sie deren Verwendung für die Tenant-Authentifizierung zulassen. Schrittweise Anleitungen finden Sie im Abschnitt Tenant-Authentifizierung zulassen und Verbindungen verwalten in unserem Support-Artikel zu Single Sign-On.

Authentifizierung auf Domain beschränken

Bei der Konfiguration der SAML-Verbindung können Sie die Authentifizierung optional auf eine oder mehrere Domains beschränken. Dies kann nützlich sein, wenn die SSO-Verbindung bei mehreren Domains authentifizieren könnte. Sie können die Authentifizierung bei Ihrem Iru-Tenant auf eine Teilmenge der verfügbaren Domains beschränken.

Single Sign-On erzwingen

Sobald Sie mindestens eine Single Sign-On-Verbindung konfiguriert haben, können Sie die Verbindungen Passkey, Google Social und Microsoft Social deaktivieren. Durch das Deaktivieren dieser Verbindungen können sich Iru Endpoint-Administratoren in Ihrem Tenant nicht mehr über diese Methoden authentifizieren. Schrittweise Anleitungen finden Sie in unserem Support-Artikel zu Single Sign-On.

Überlegungen

Sicherheit: Stellen Sie sicher, dass in Ihrem Microsoft Entra ID-Tenant geeignete Sicherheitsrichtlinien für die SSO-Authentifizierung konfiguriert sind.Benutzerverwaltung: Benutzer müssen sowohl in Microsoft Entra ID als auch in Iru Endpoint vorhanden sein, um sich erfolgreich per SSO authentifizieren zu können.Testen: Testen Sie die SSO-Integration immer mit einer kleinen Gruppe von Benutzern, bevor Sie sie in Ihrer gesamten Organisation einführen.

Testen der Integration

1

Benutzer zum Admin-Team hinzufügen

Fügen Sie in Iru Endpoint einen Benutzer zum Admin Team hinzu, indem Sie New User auswählen.
2

Benutzerinformationen ausfüllen

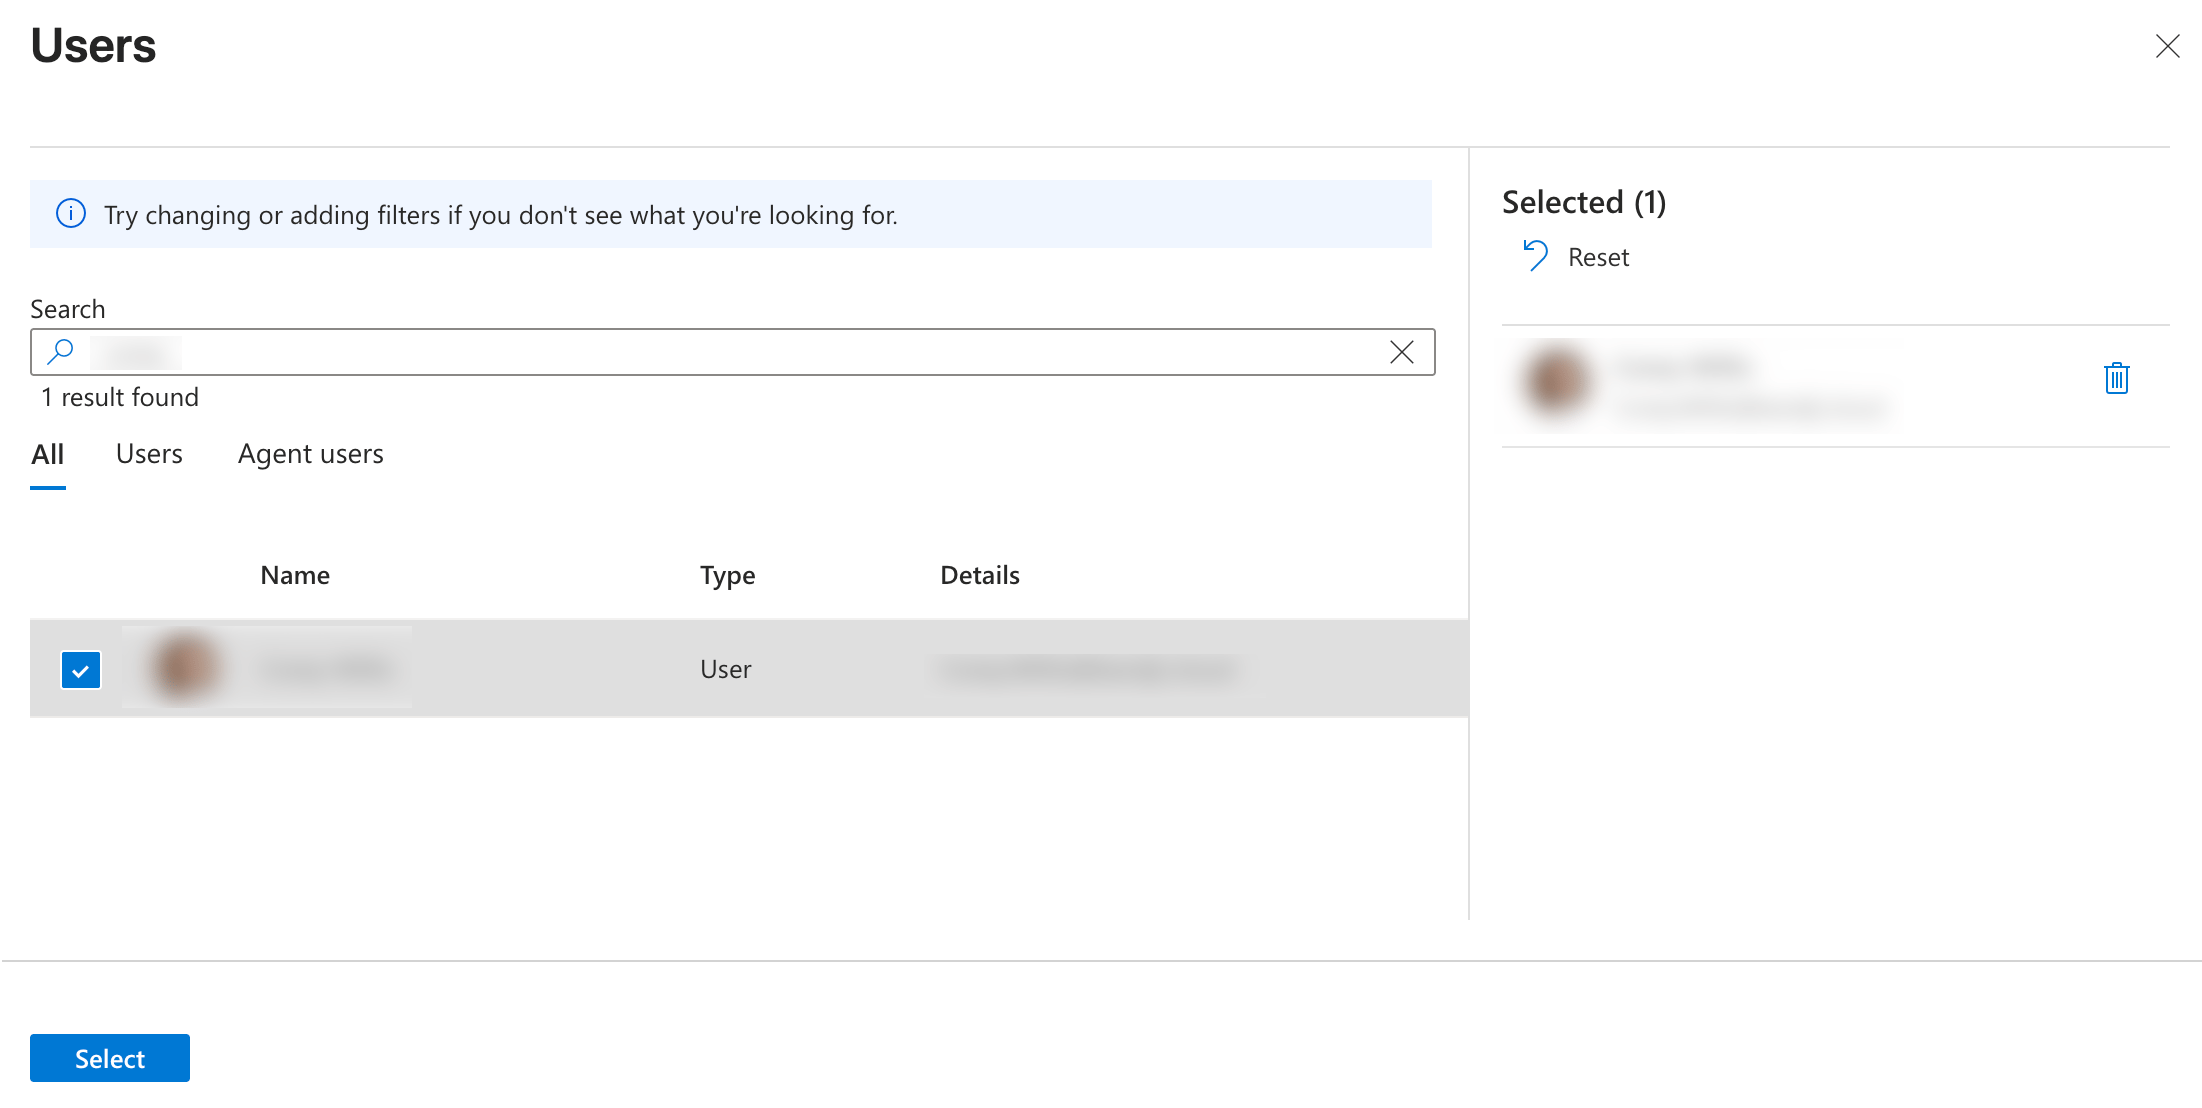
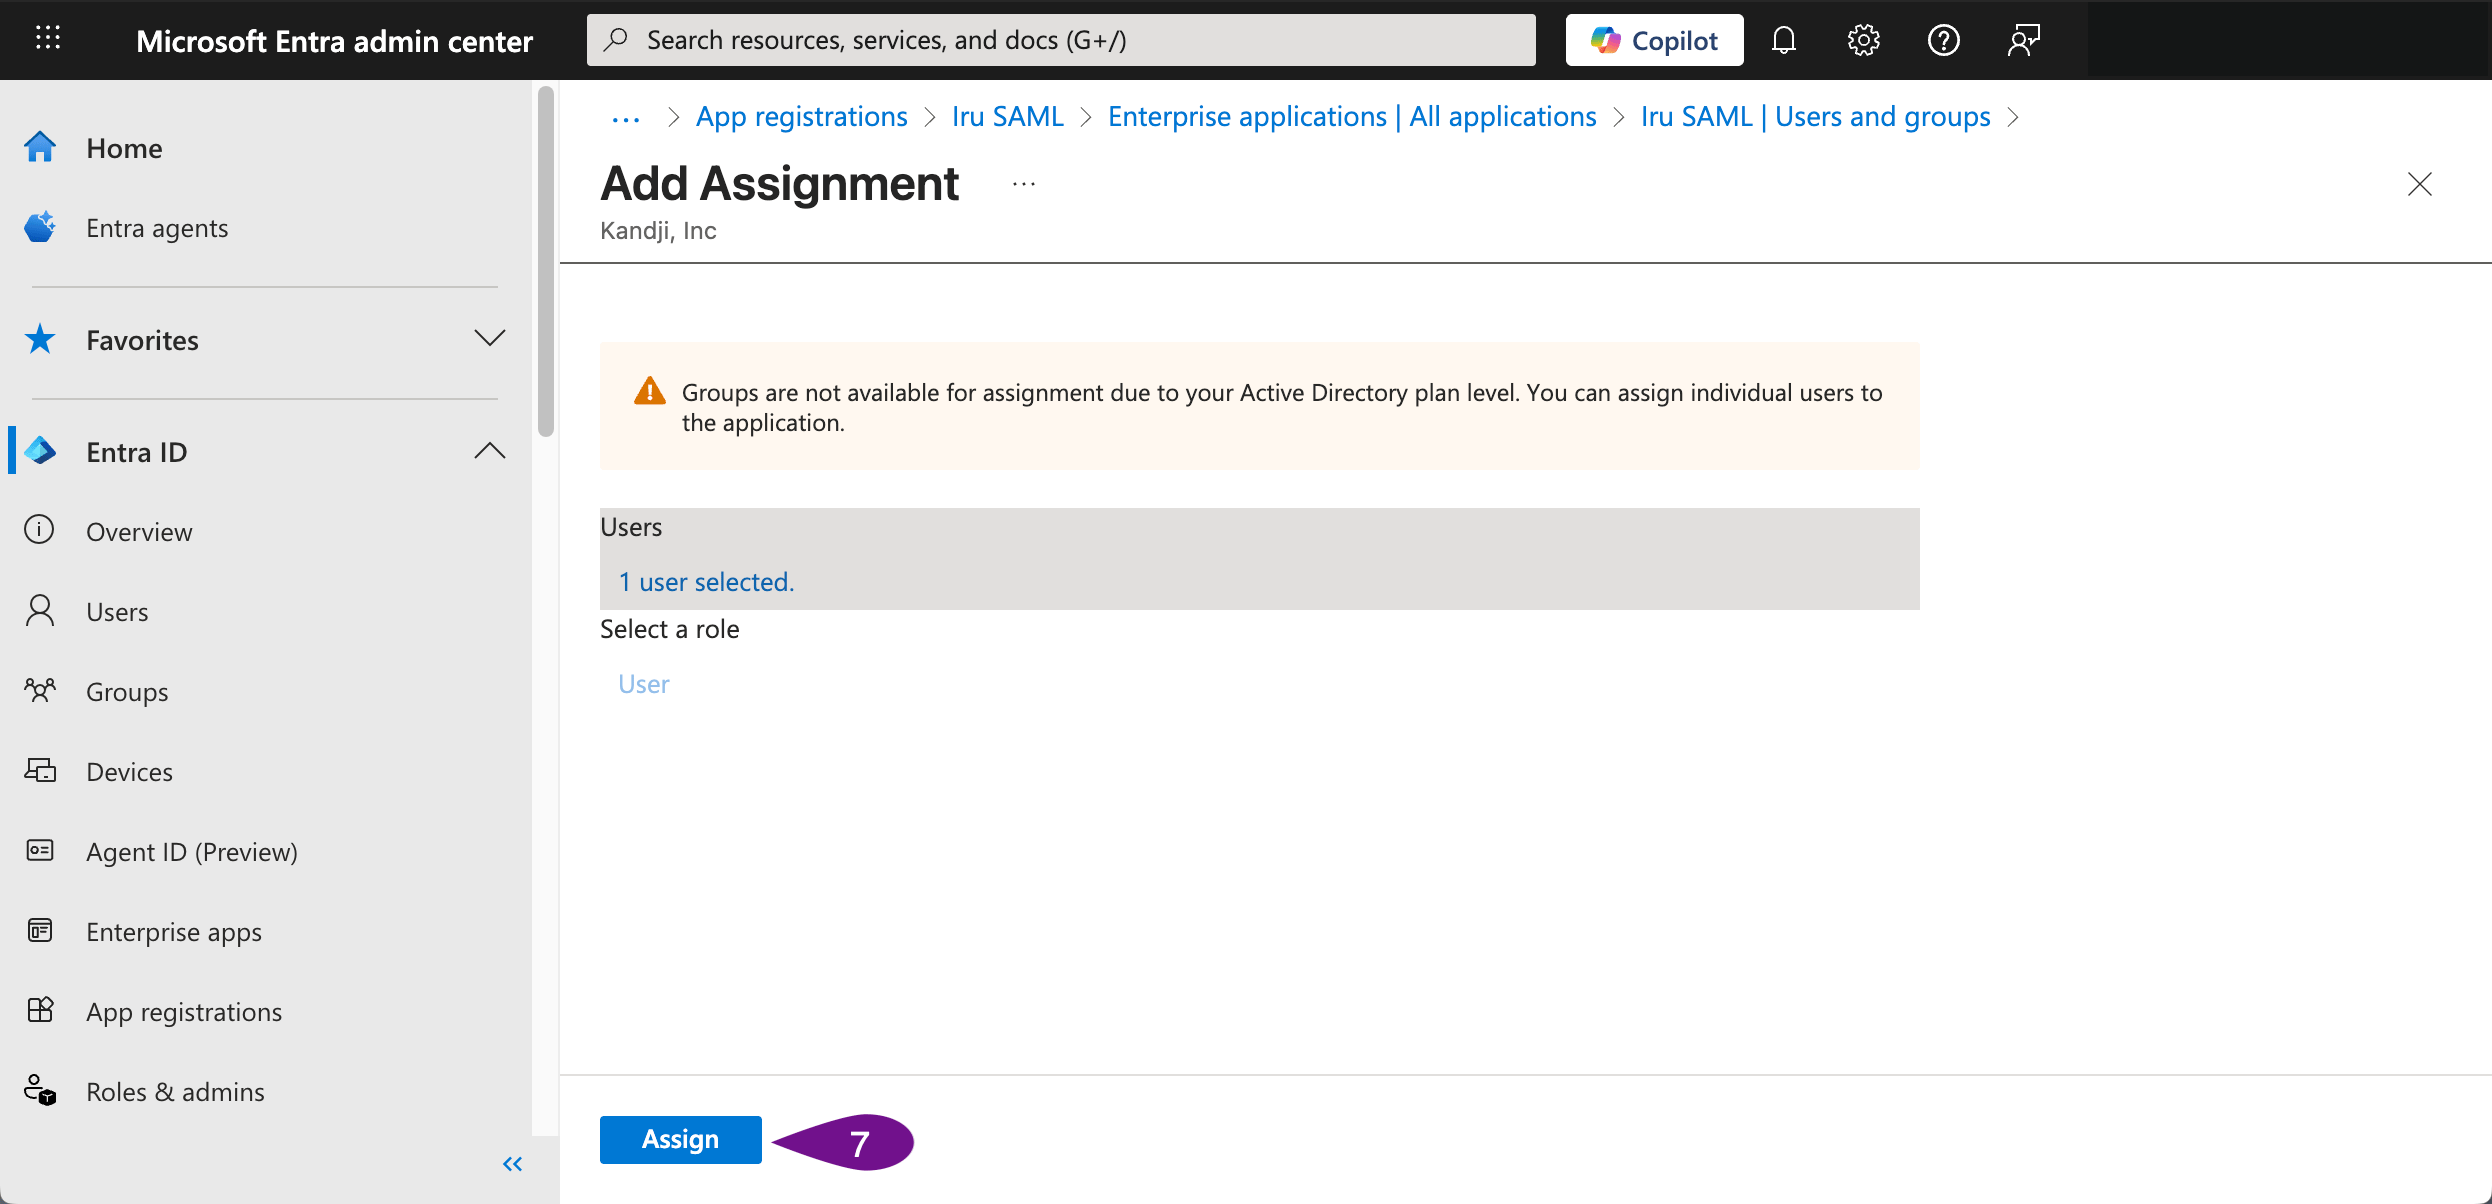
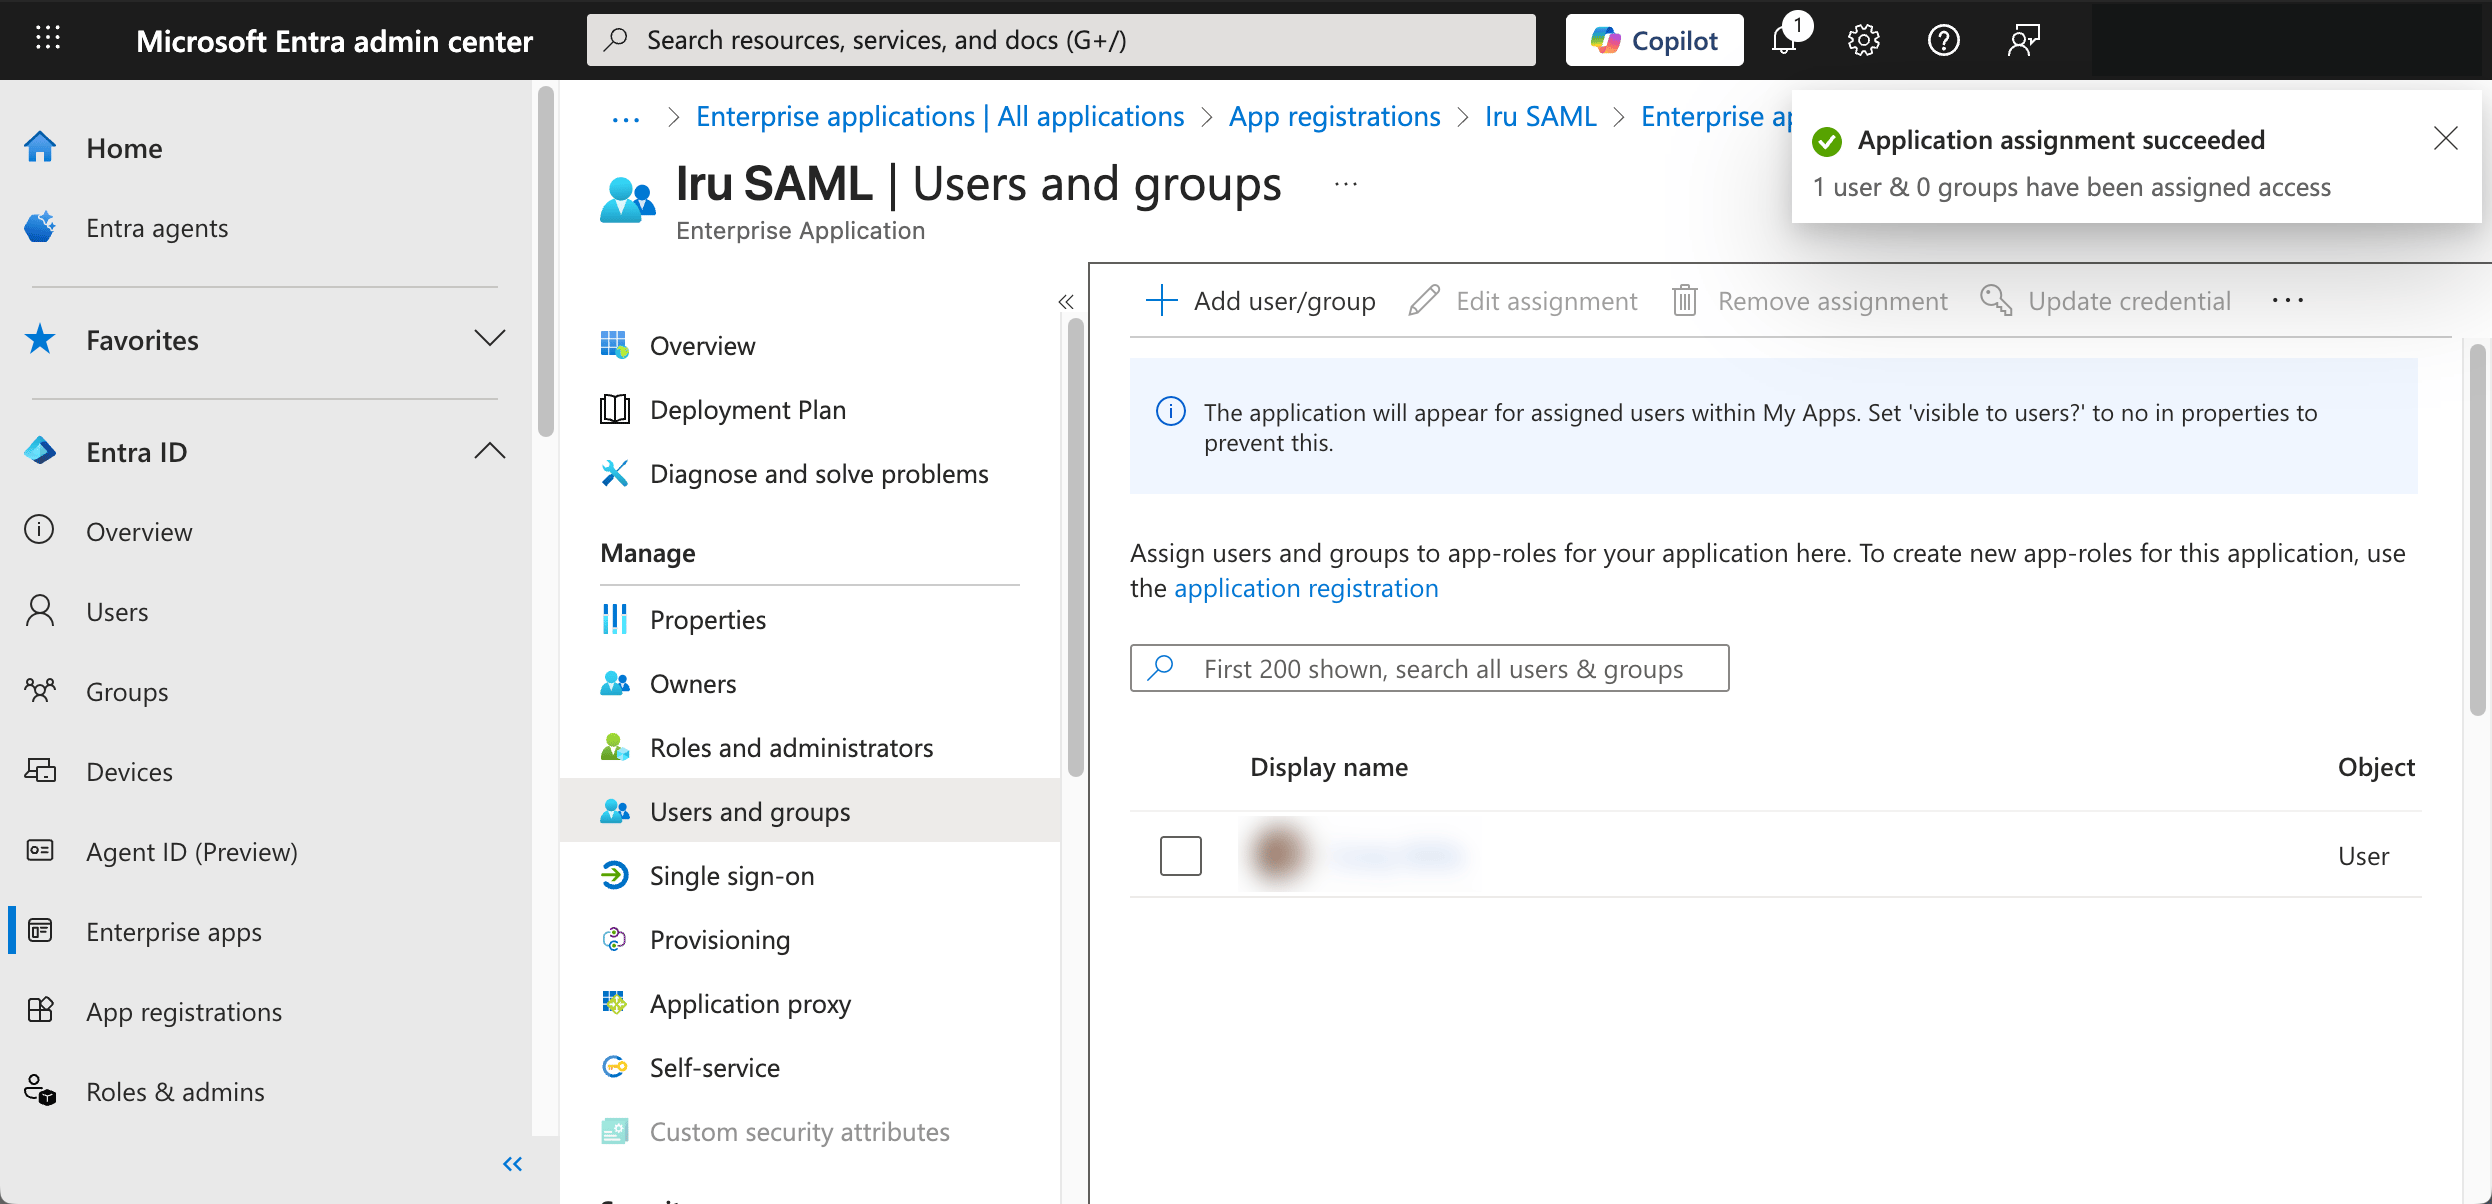
Füllen Sie alle zugehörigen Benutzerinformationen aus. Dieser Benutzer muss in Microsoft Entra ID vorhanden und der Iru Endpoint-SSO-App in Ihrem Microsoft Entra ID-Tenant zugewiesen sein.
3

Benutzer absenden

Wählen Sie Senden aus.
4

Einladungsfenster schließen

Schließen Sie nach dem Absenden der Einladung das Fenster Invite User.
5

Seite Access aktualisieren

Aktualisieren Sie die Seite Access in Iru Endpoint. Der soeben hinzugefügte Benutzer sollte angezeigt werden.
6

SSO-Anmeldung testen

Prüfen Sie die E-Mails des Benutzers, nehmen Sie die Einladung an und melden Sie sich mit der neuen SAML-SSO-Verbindung bei Iru Endpoint an.