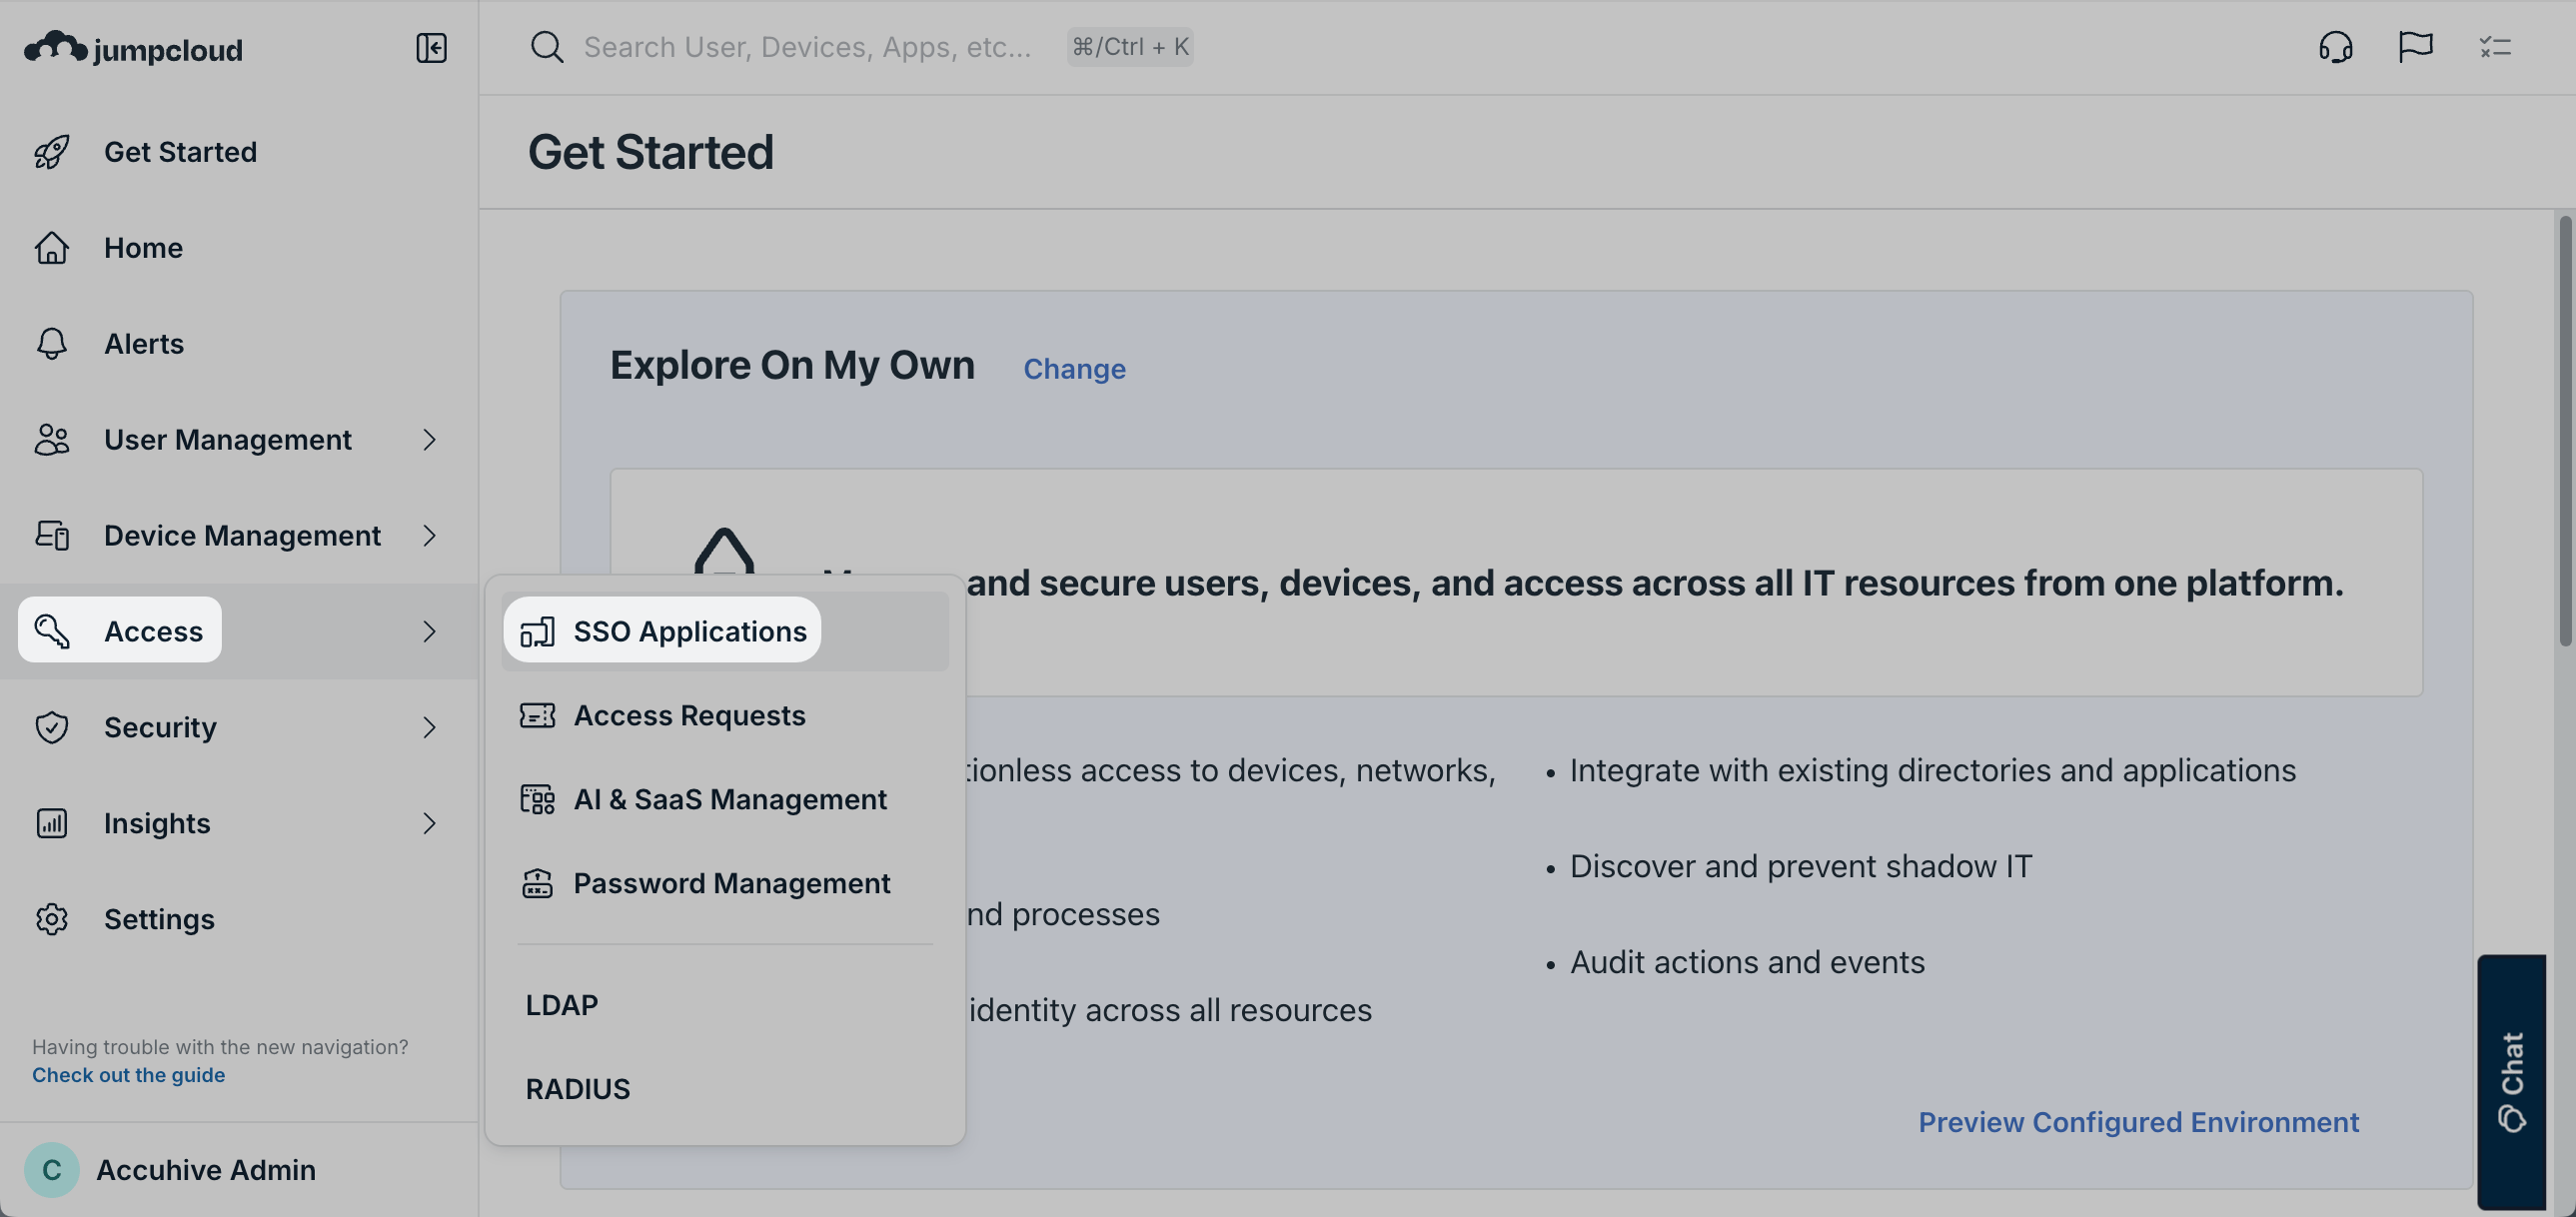
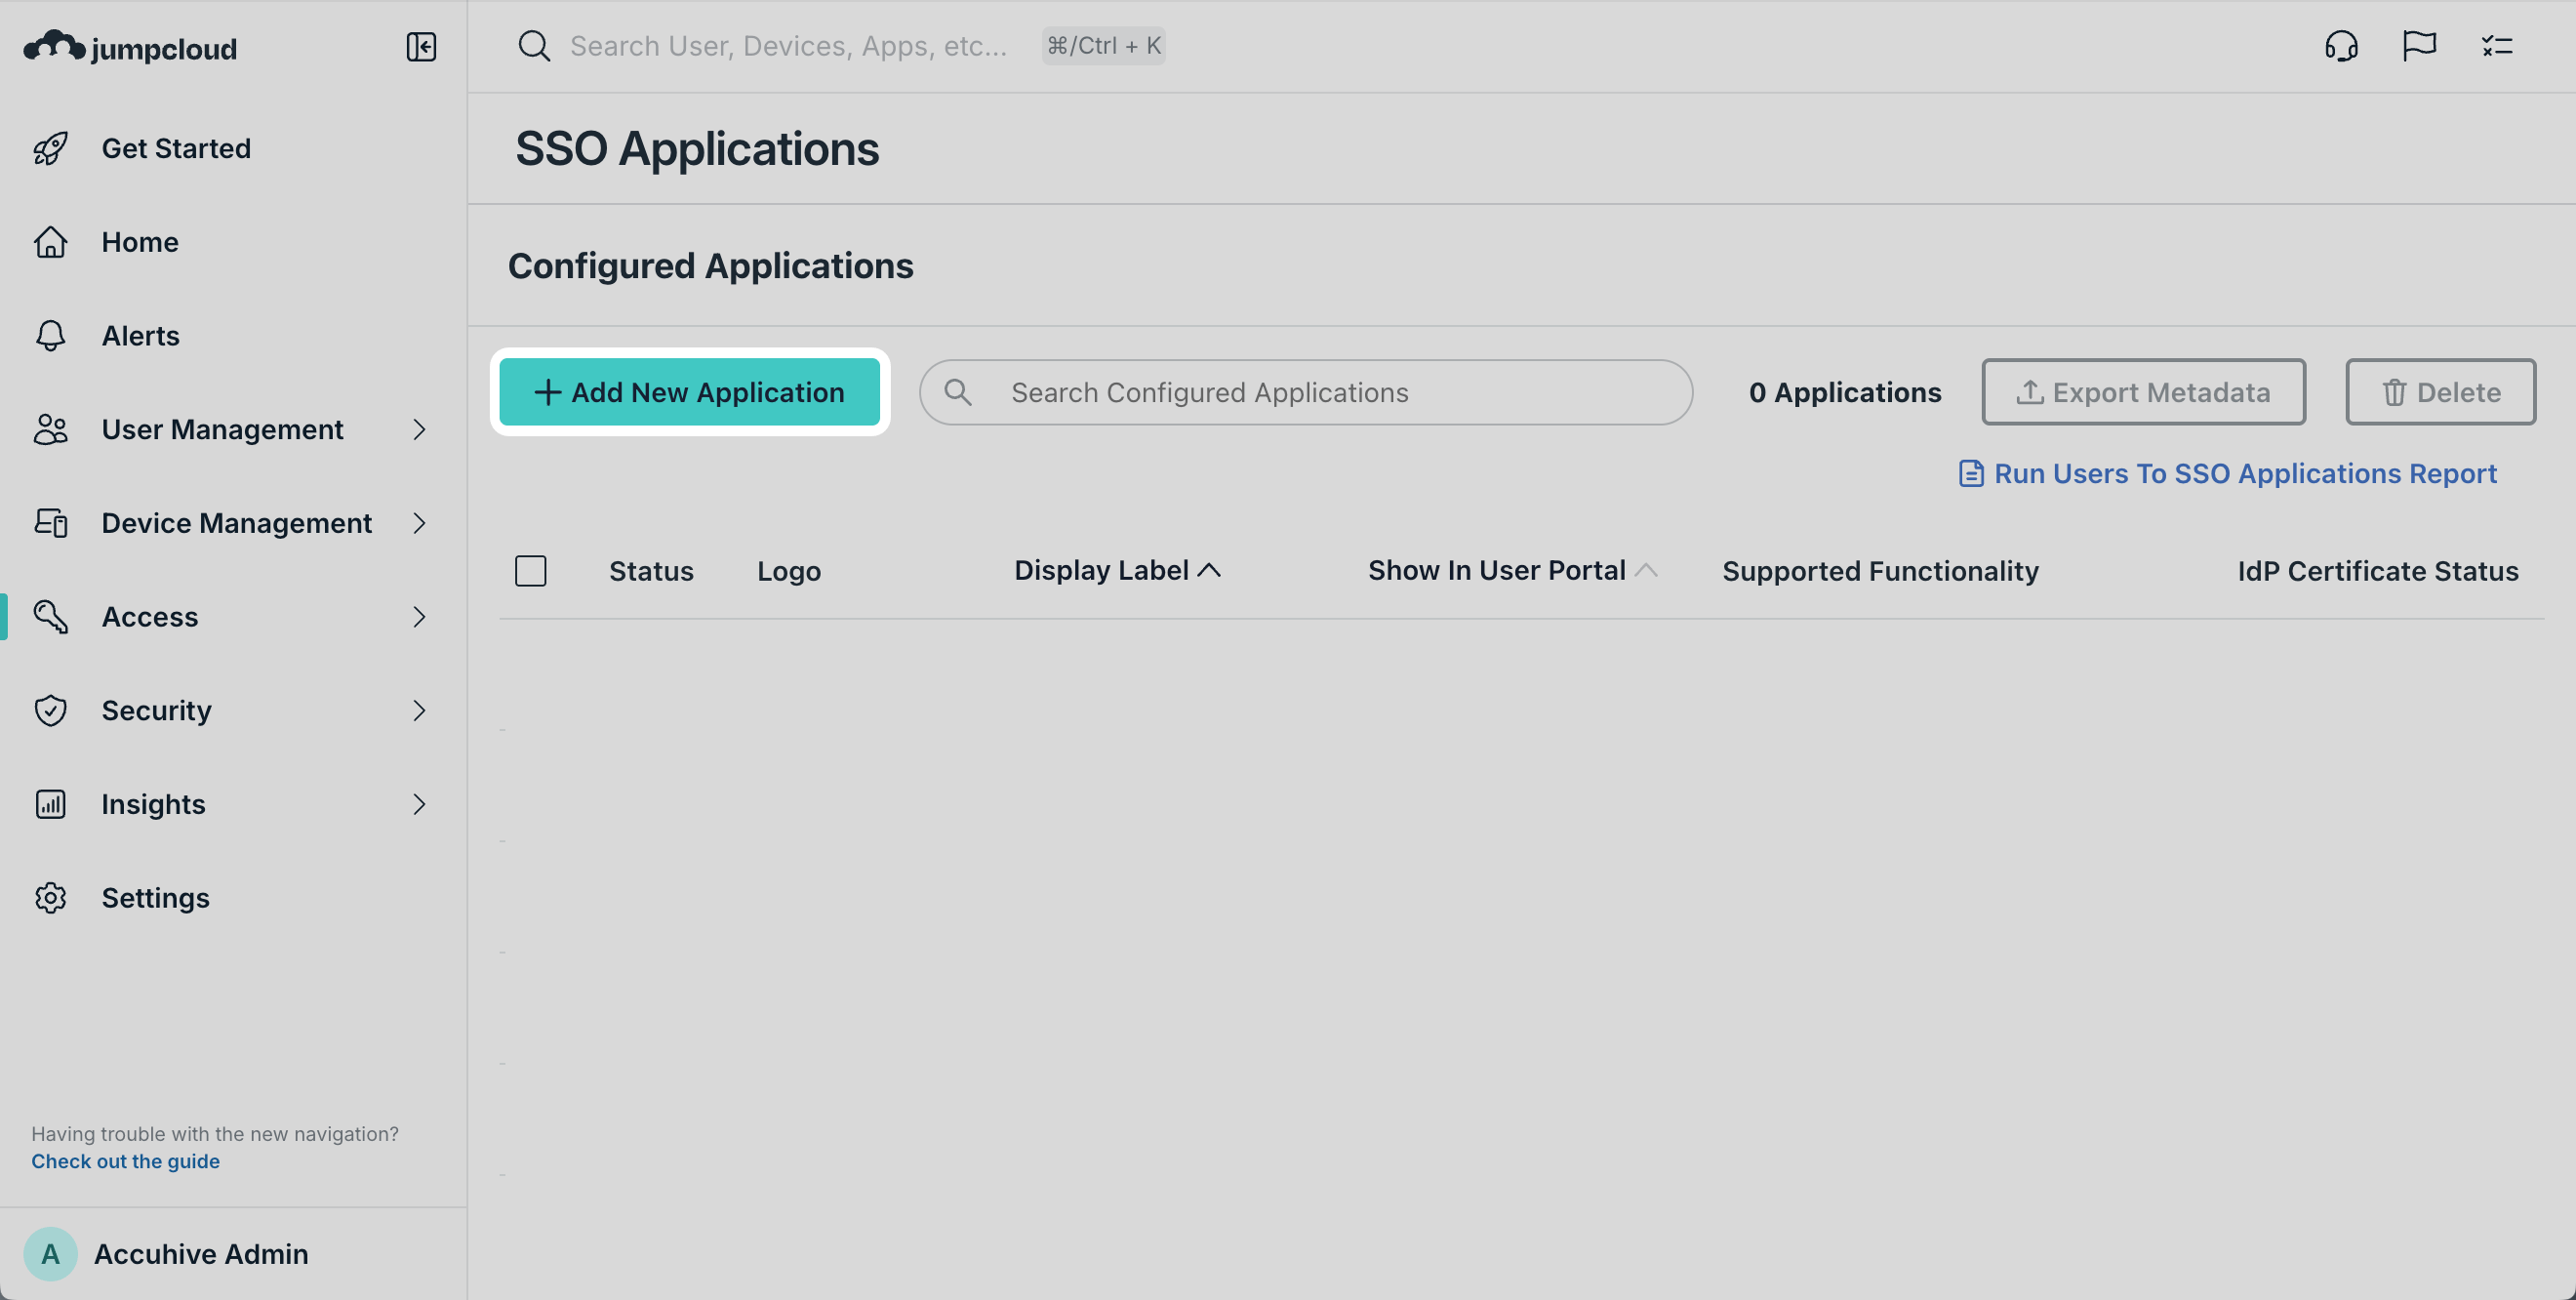
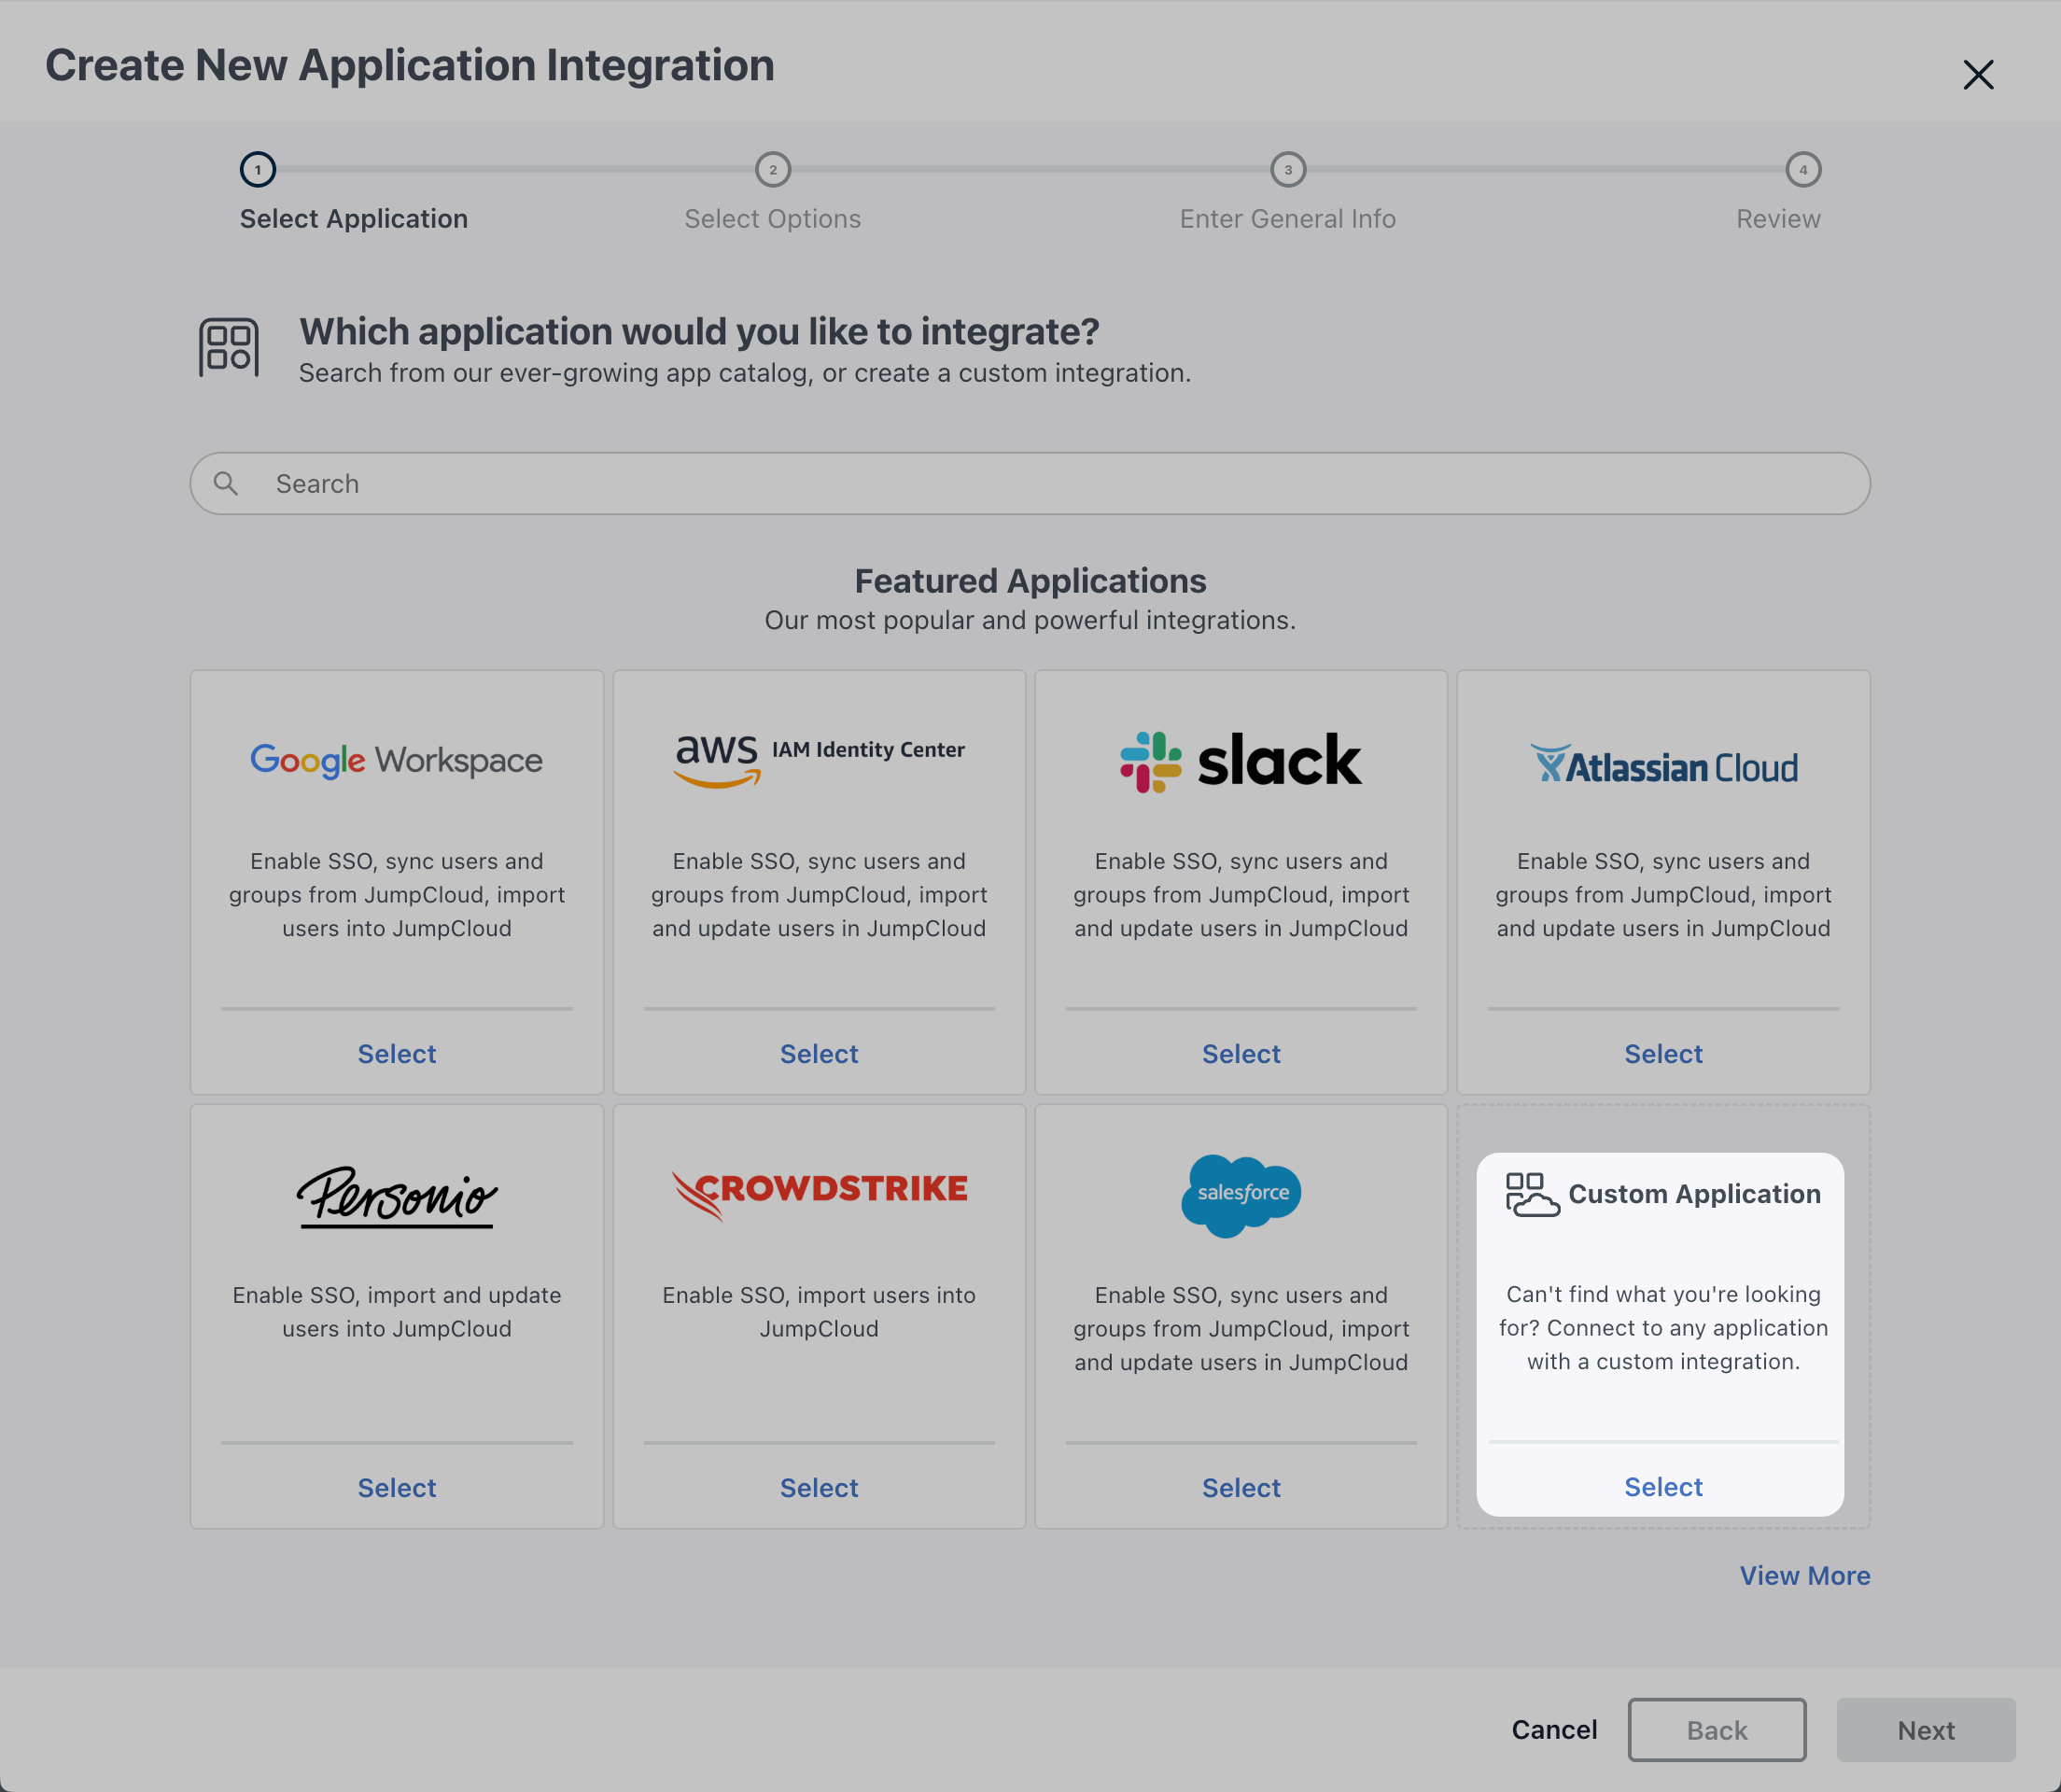
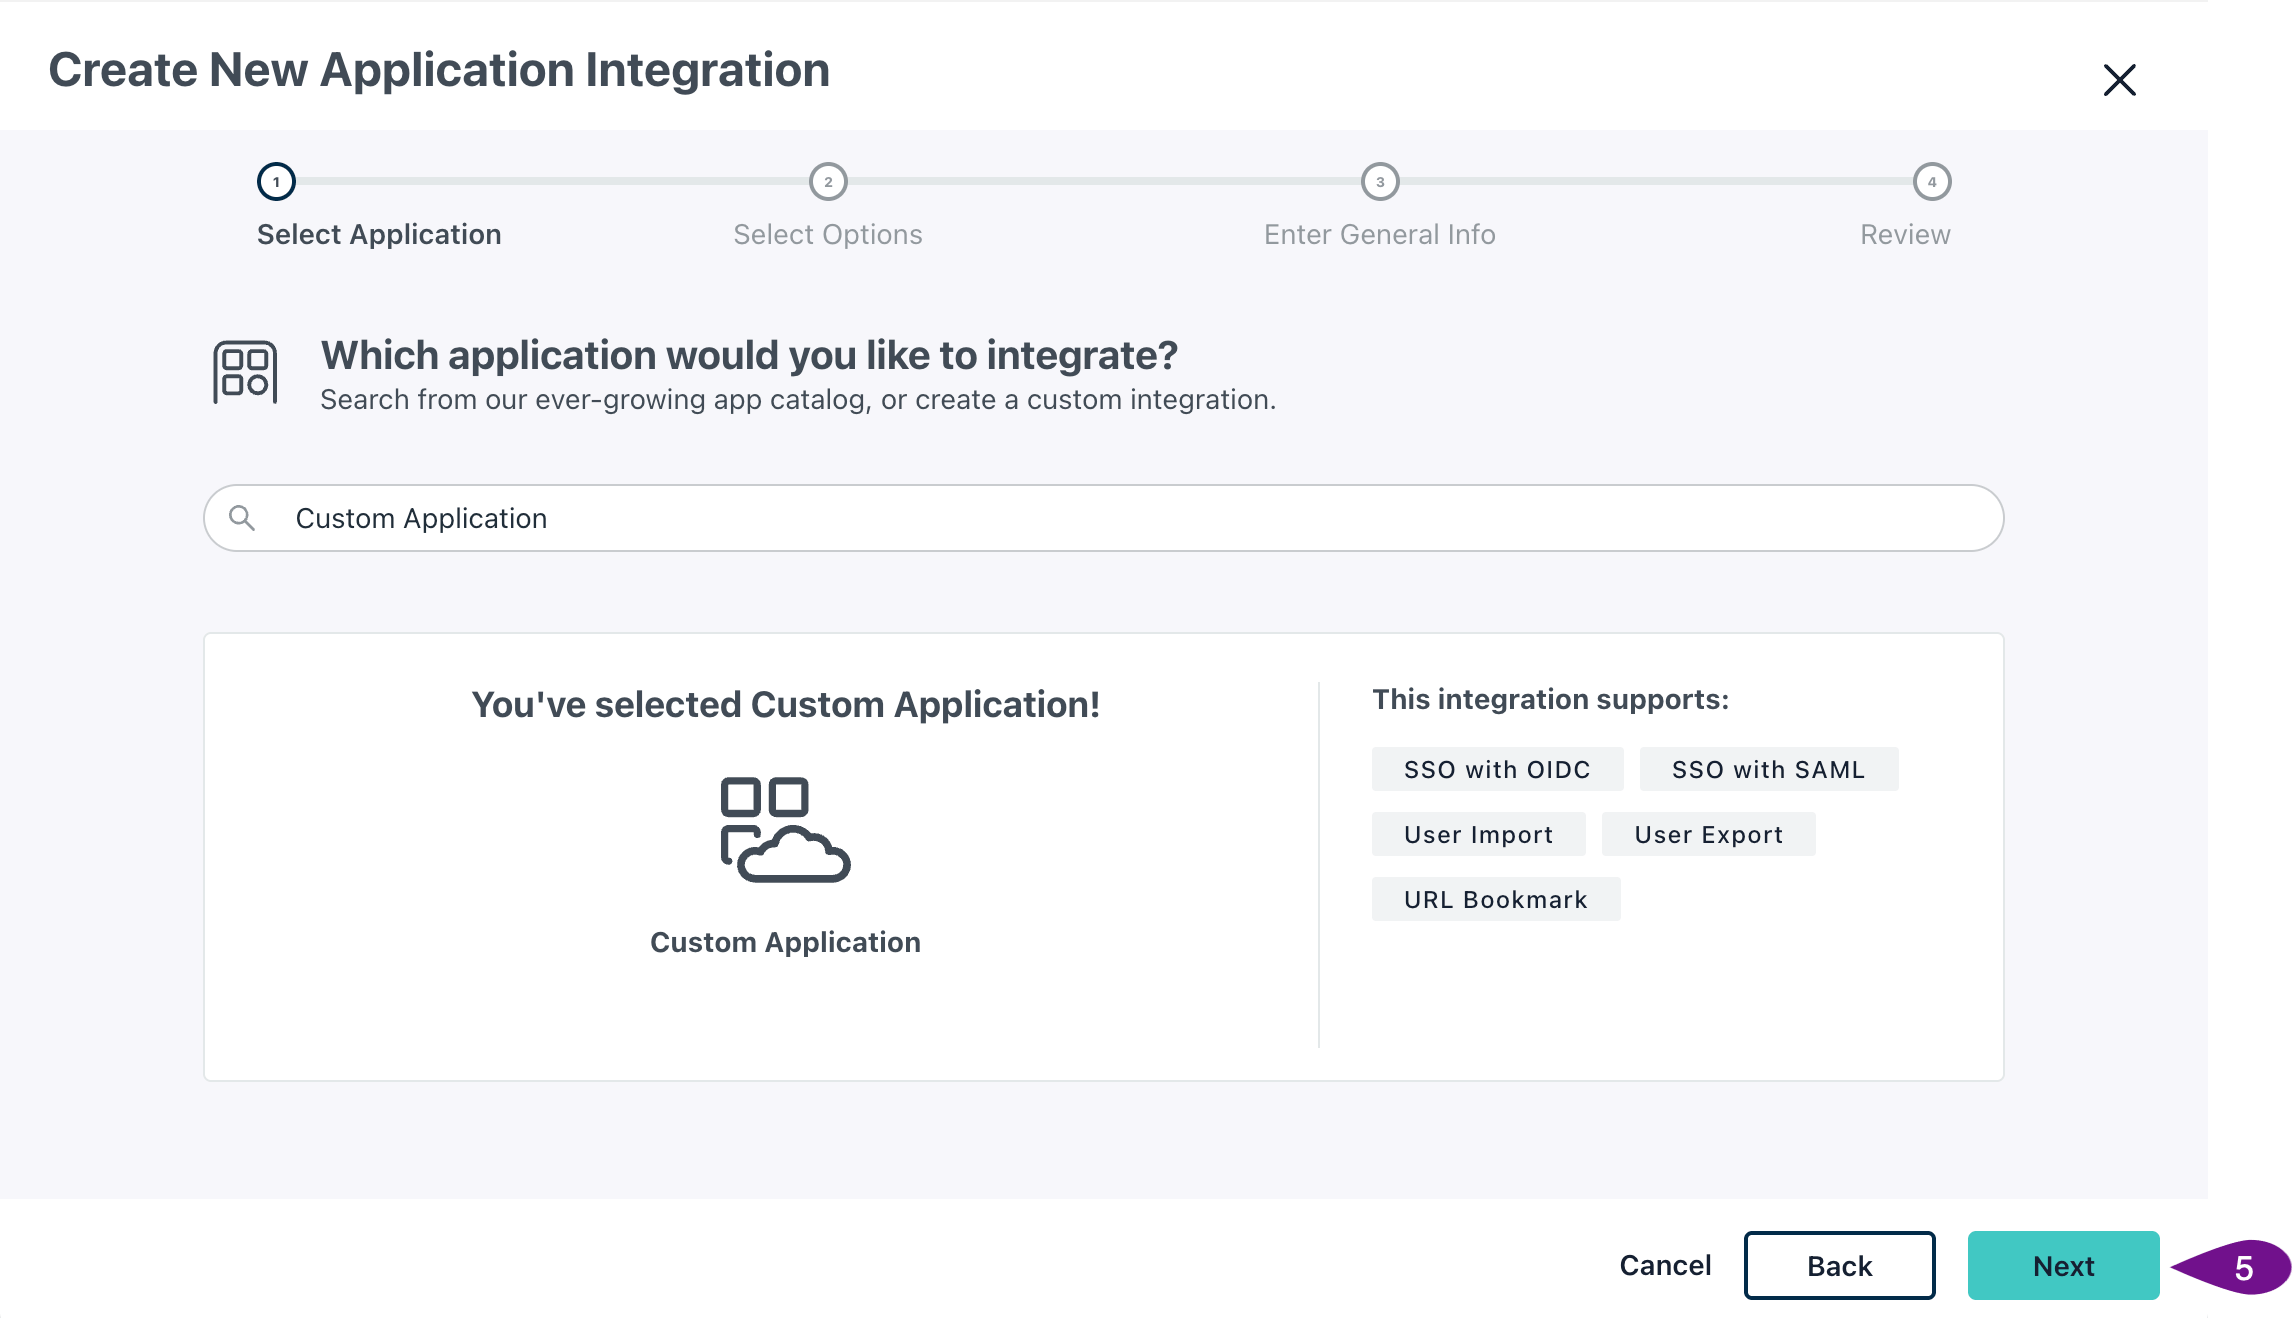
Über die JumpCloud-SAML-Integration
Mit der JumpCloud-SAML-Integration in Iru Endpoint können Sie eine SAML-basierte SSO-Integration mit JumpCloud für Benutzer einrichten, die mit ihren JumpCloud-Anmeldedaten auf Iru Endpoint zugreifen.Funktionsweise
Wenn Benutzer versuchen, auf Iru Endpoint zuzugreifen, werden sie zur Authentifizierung an JumpCloud weitergeleitet. Nach erfolgreicher Authentifizierung sendet JumpCloud eine SAML-Assertion an Iru Endpoint zurück, das die Identität des Benutzers validiert und Zugriff gewährt. SSO kann für die Anmeldung bei der Iru Endpoint-Web-App und für Require Authentication mit Automated Device Enrollment verwendet werden.- Konfiguration in der Iru-Web-App
- Konfiguration der JumpCloud-Anwendung
Einrichten der SAML-Verbindung
Zur Schaltfläche des Kontomenüs navigieren
Authentifizierungseinstellungen öffnen

Verwaltung und Authentifizierung auswählen
Authentifizierungsmethode hinzufügen
Anzeigenamen eingeben
Authentifizierungsmethode auswählen
Verbindung erstellen
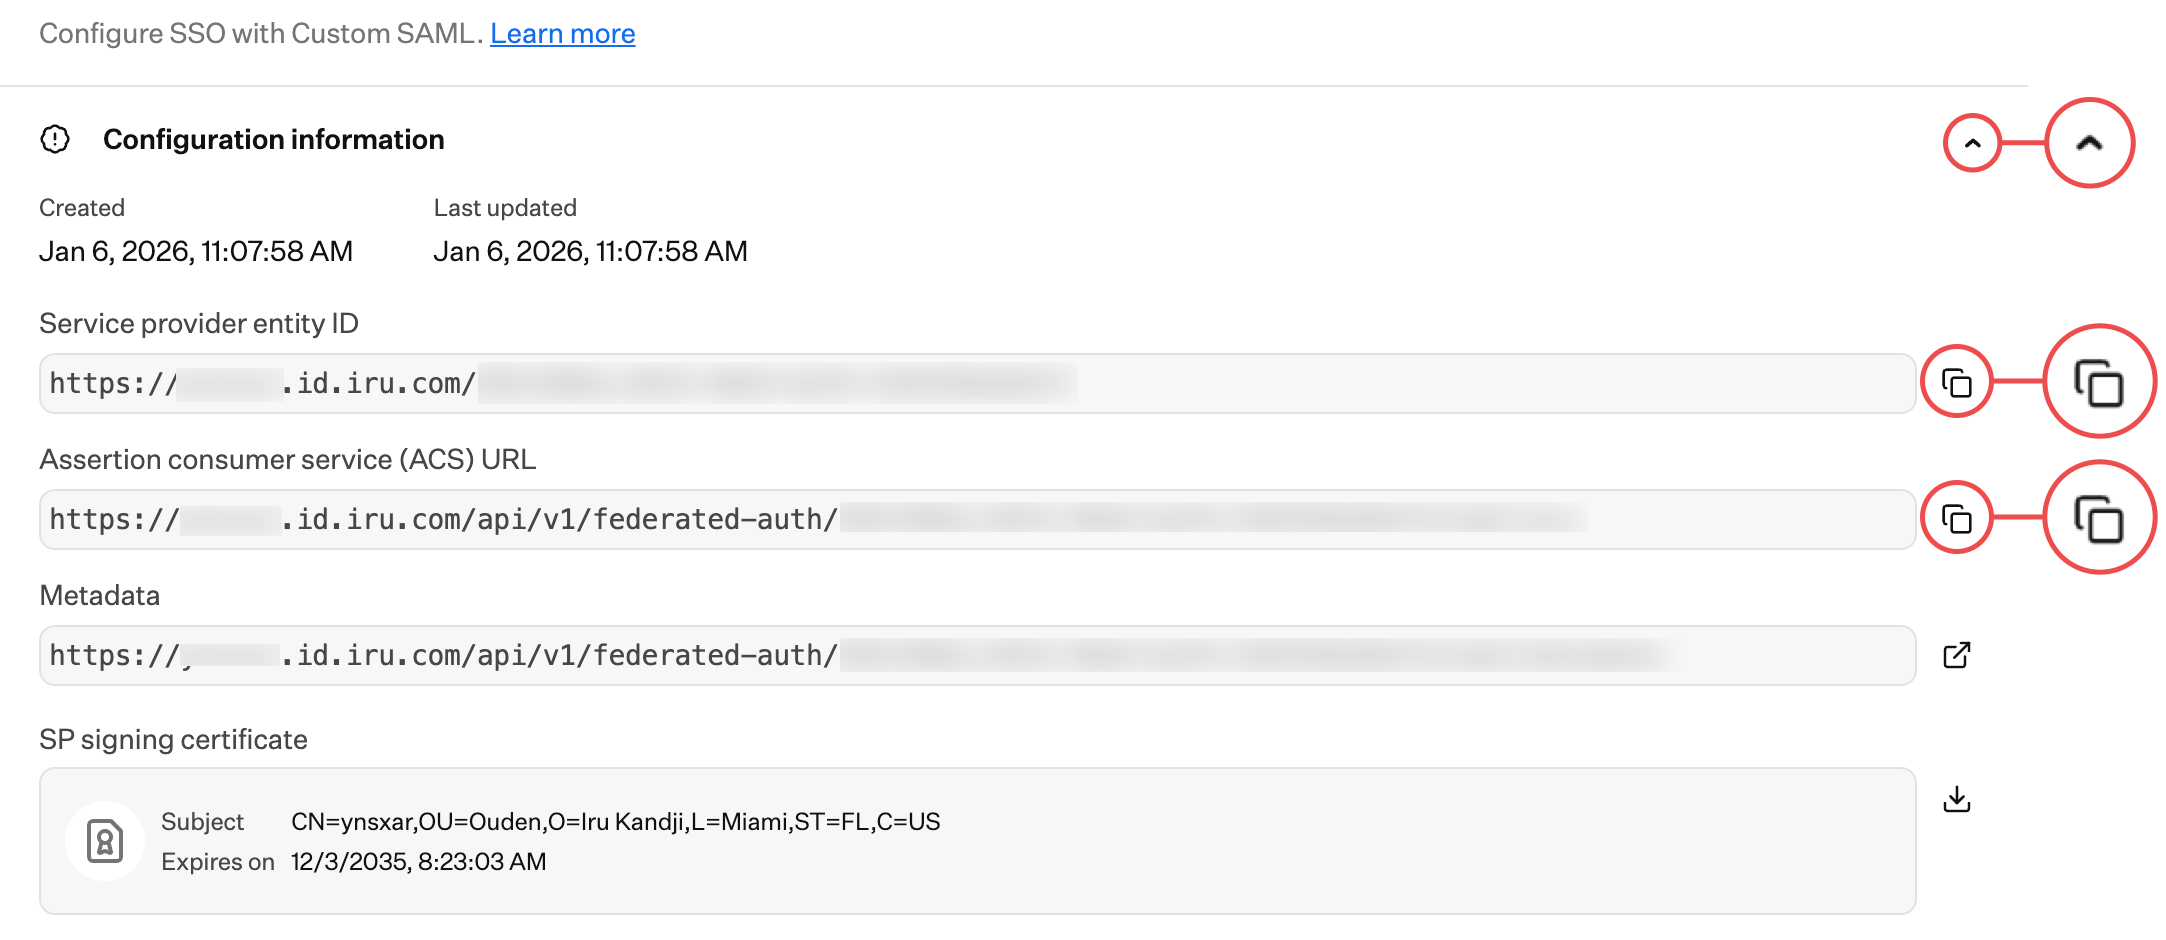
Konfigurationsinformationen
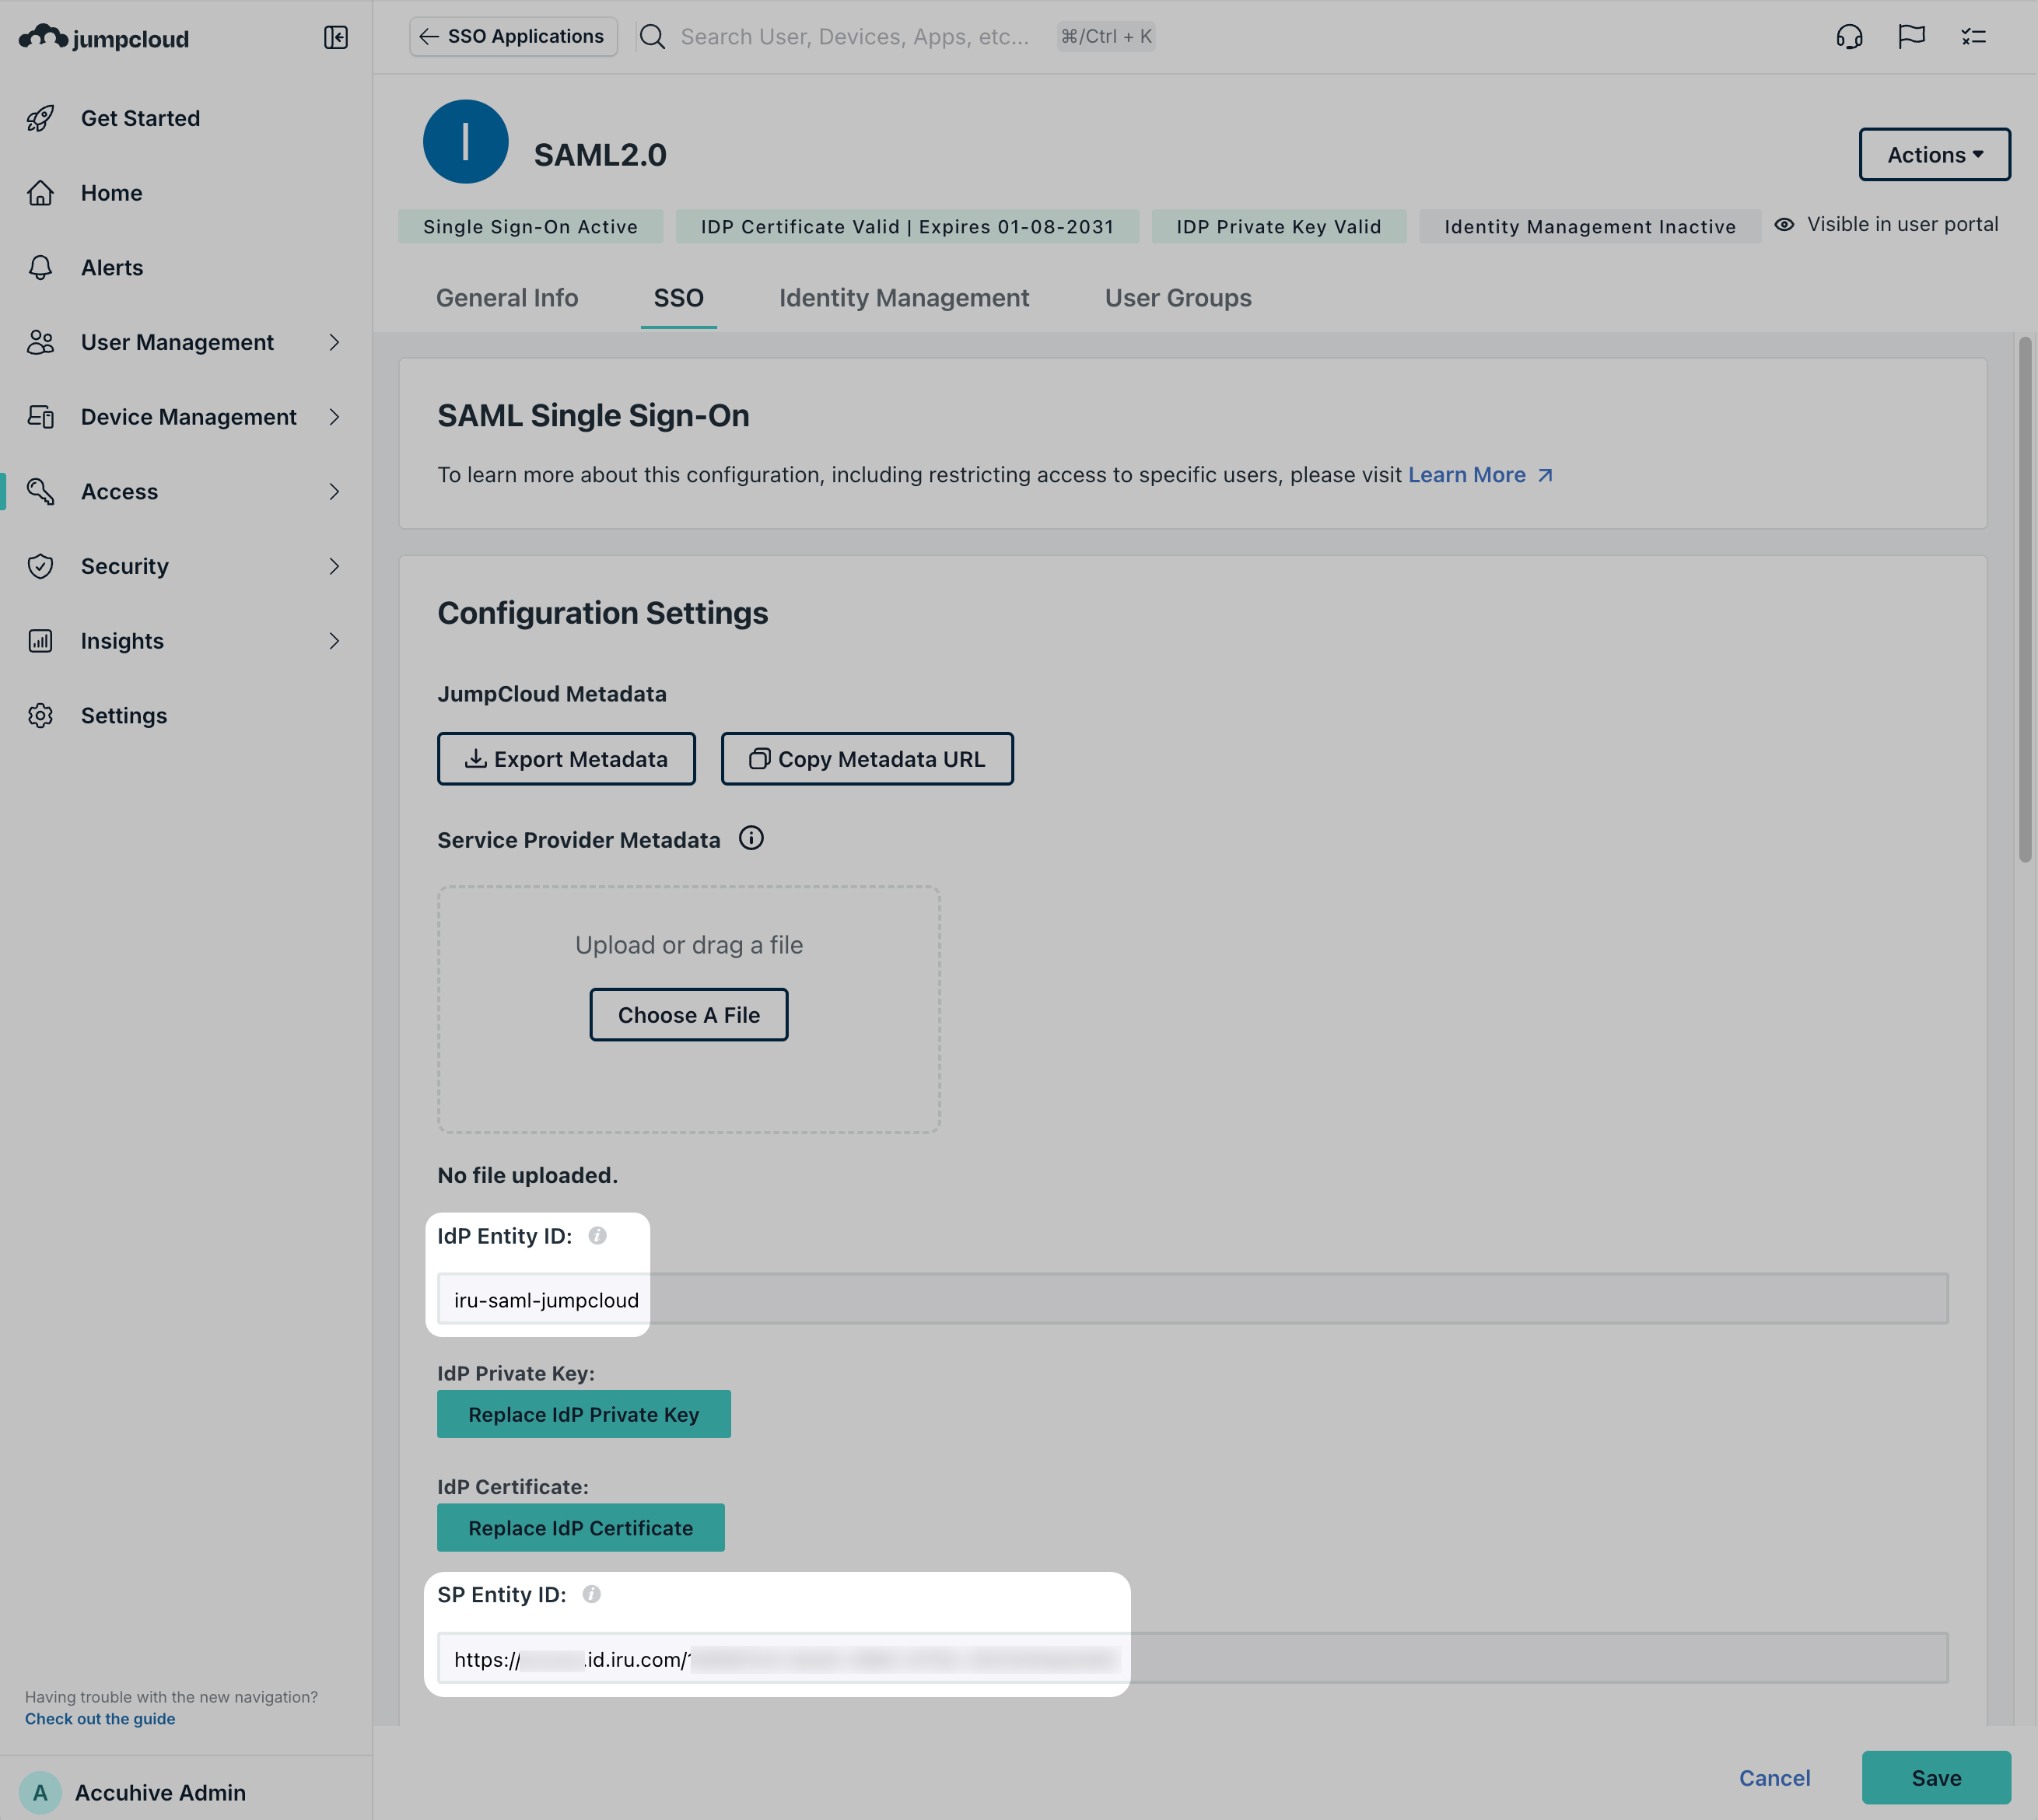
Service Provider Entity ID kopieren
ACS-URL kopieren
Tab geöffnet lassen
Konfigurieren der SAML-Verbindung in Iru Endpoint
Zu Iru Endpoint zurückkehren
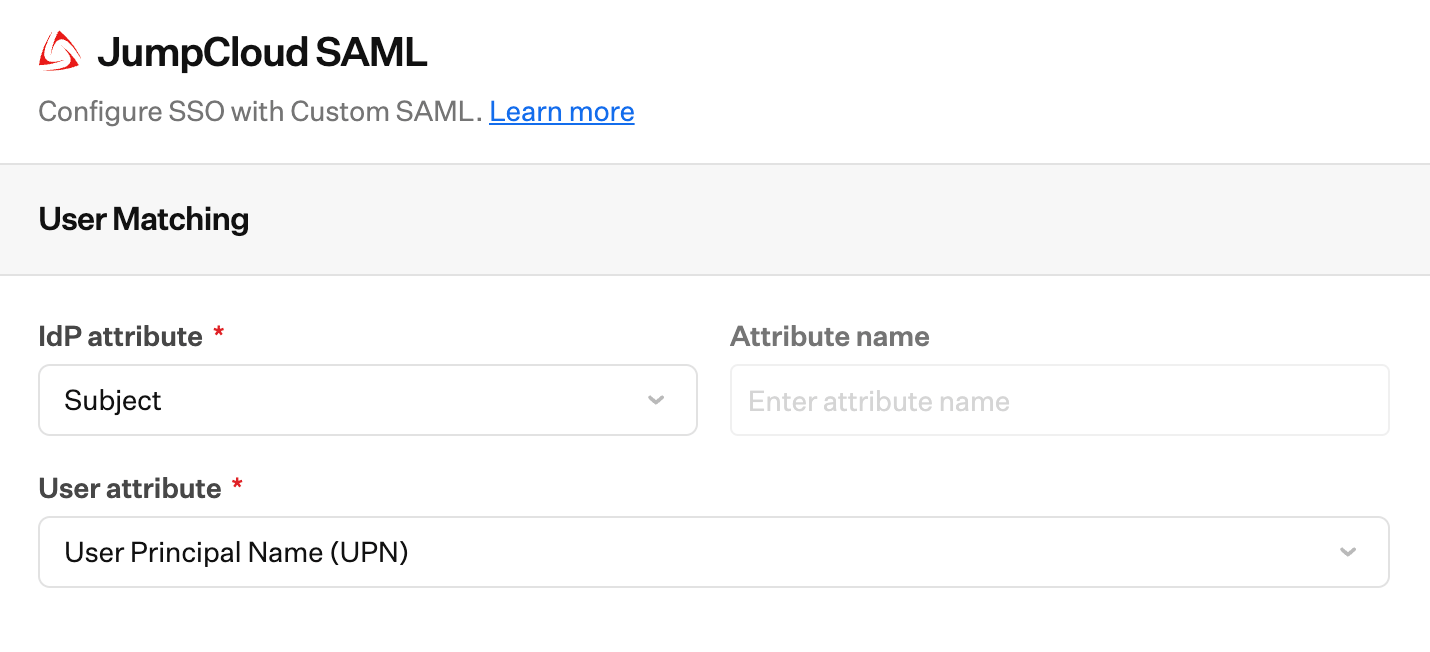
IdP-Attribut konfigurieren
Attributnamen konfigurieren
Benutzerattribute konfigurieren
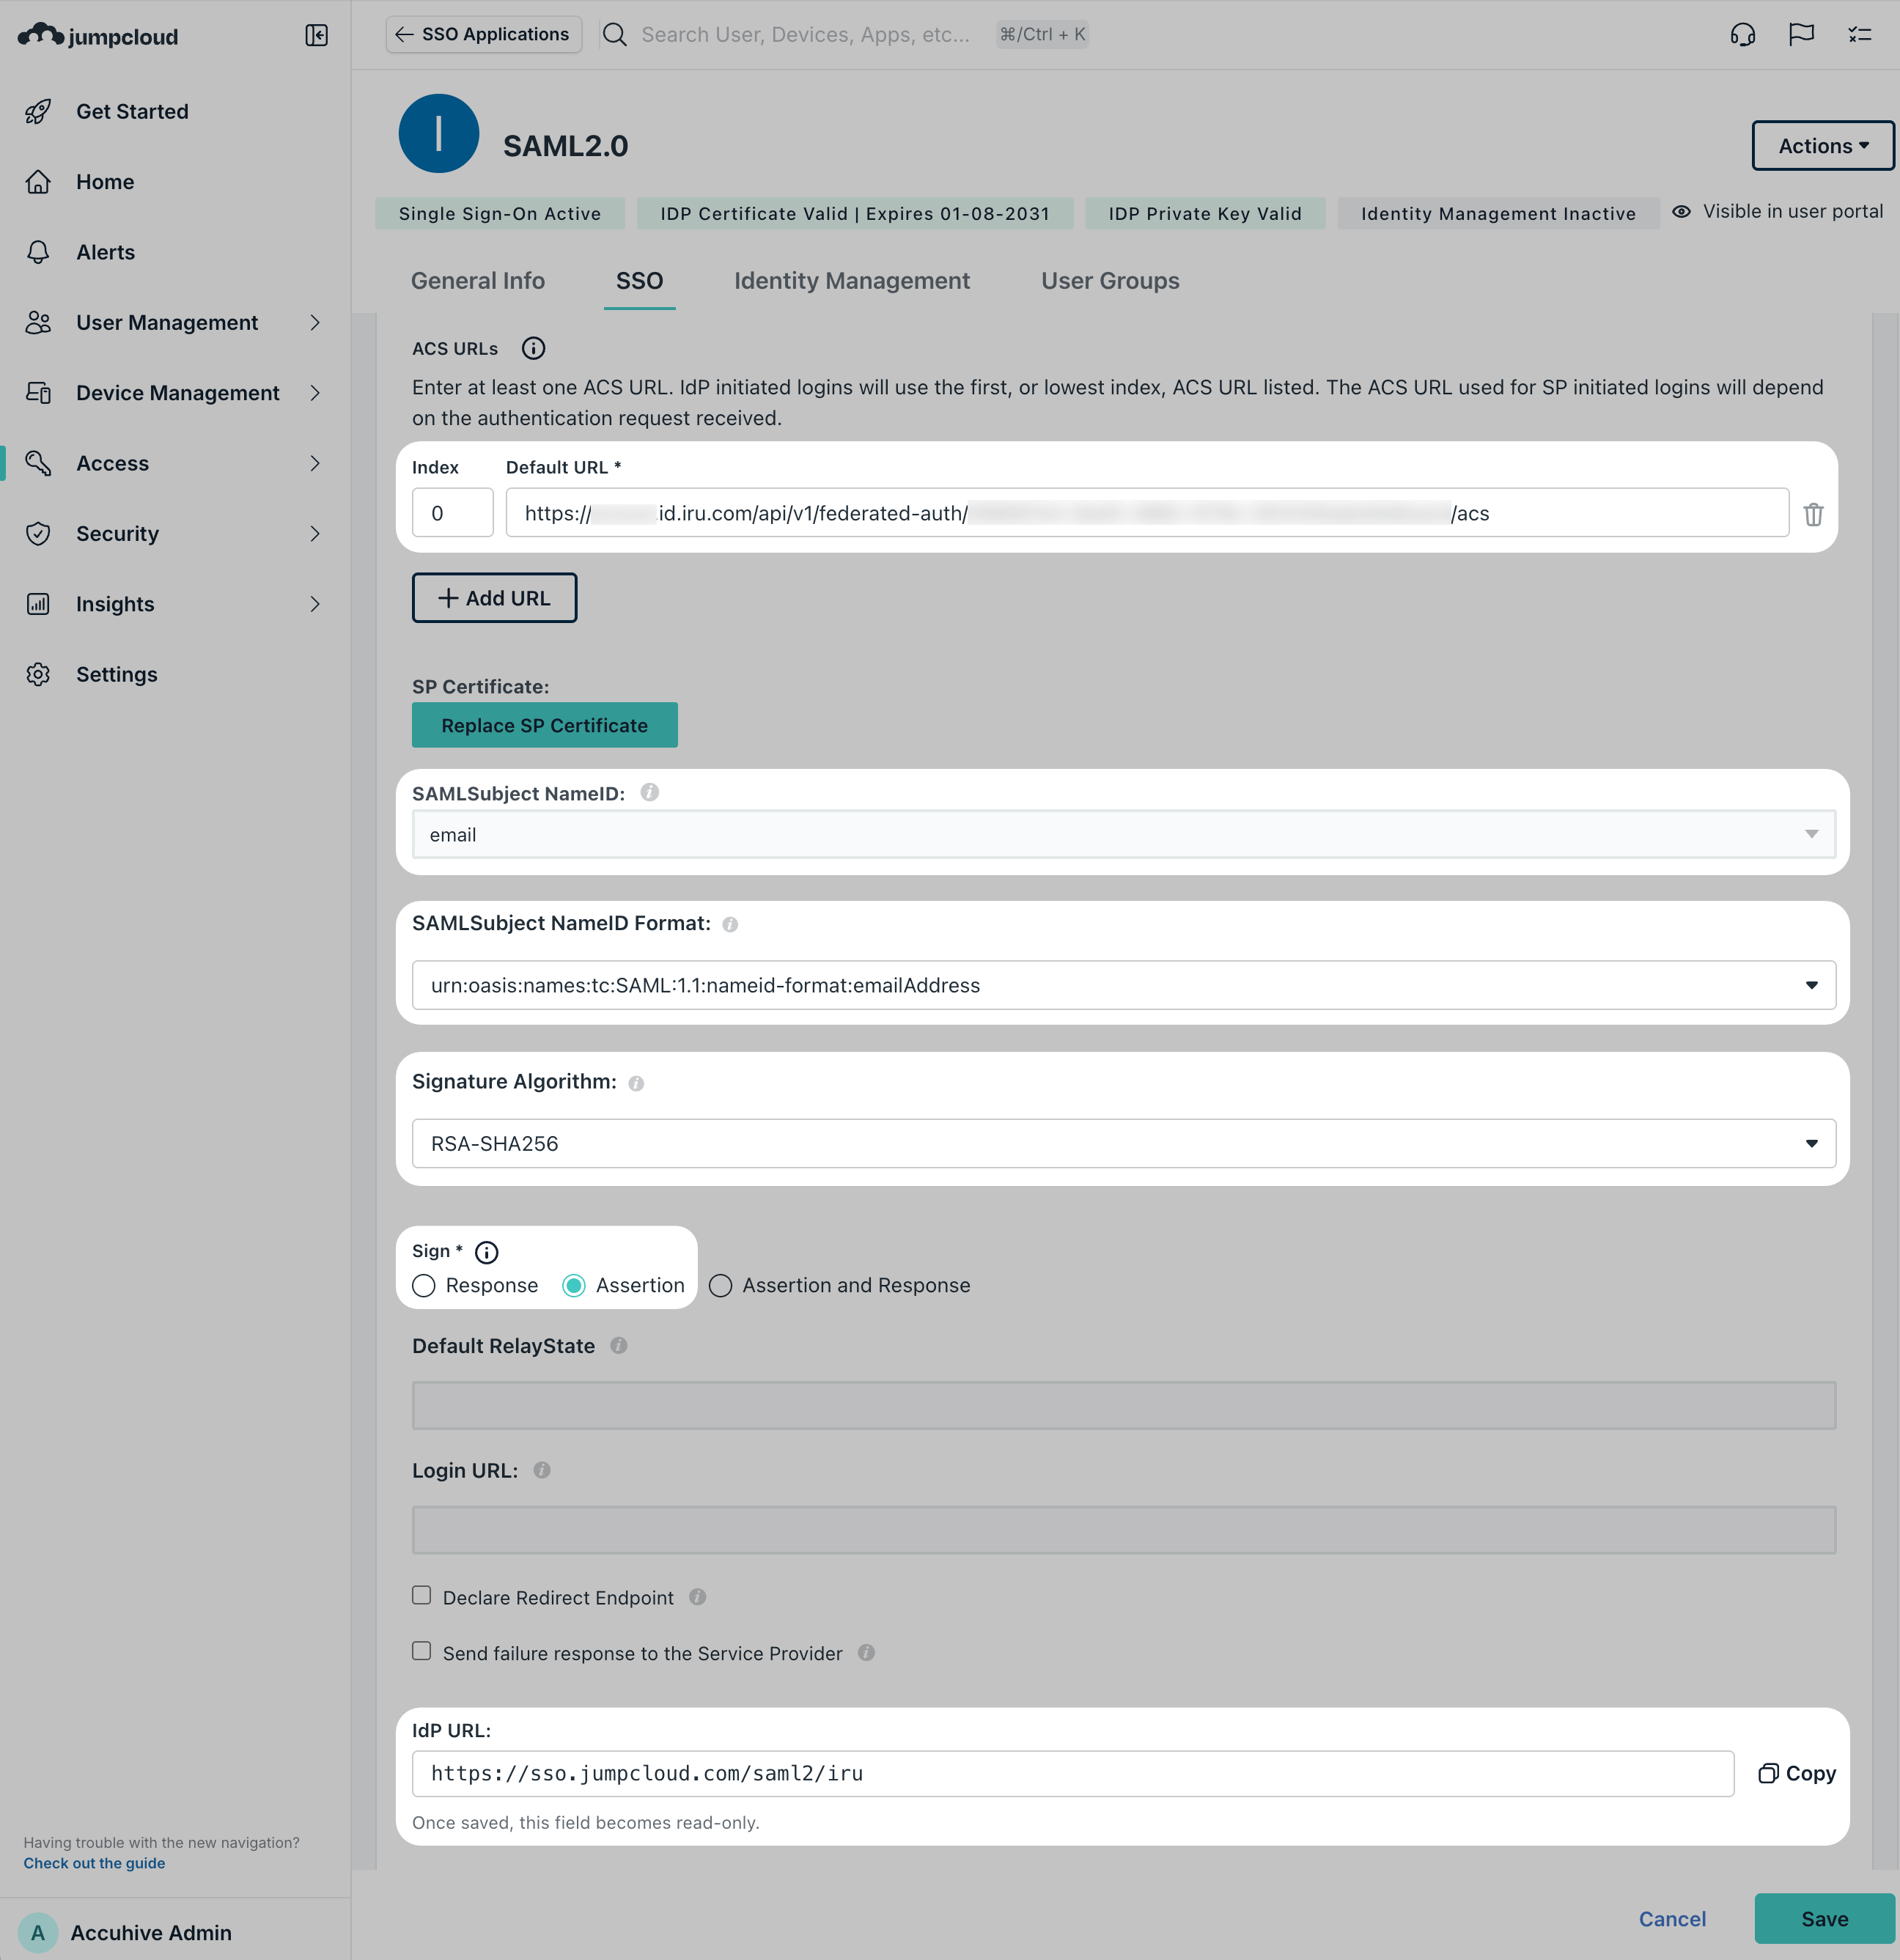
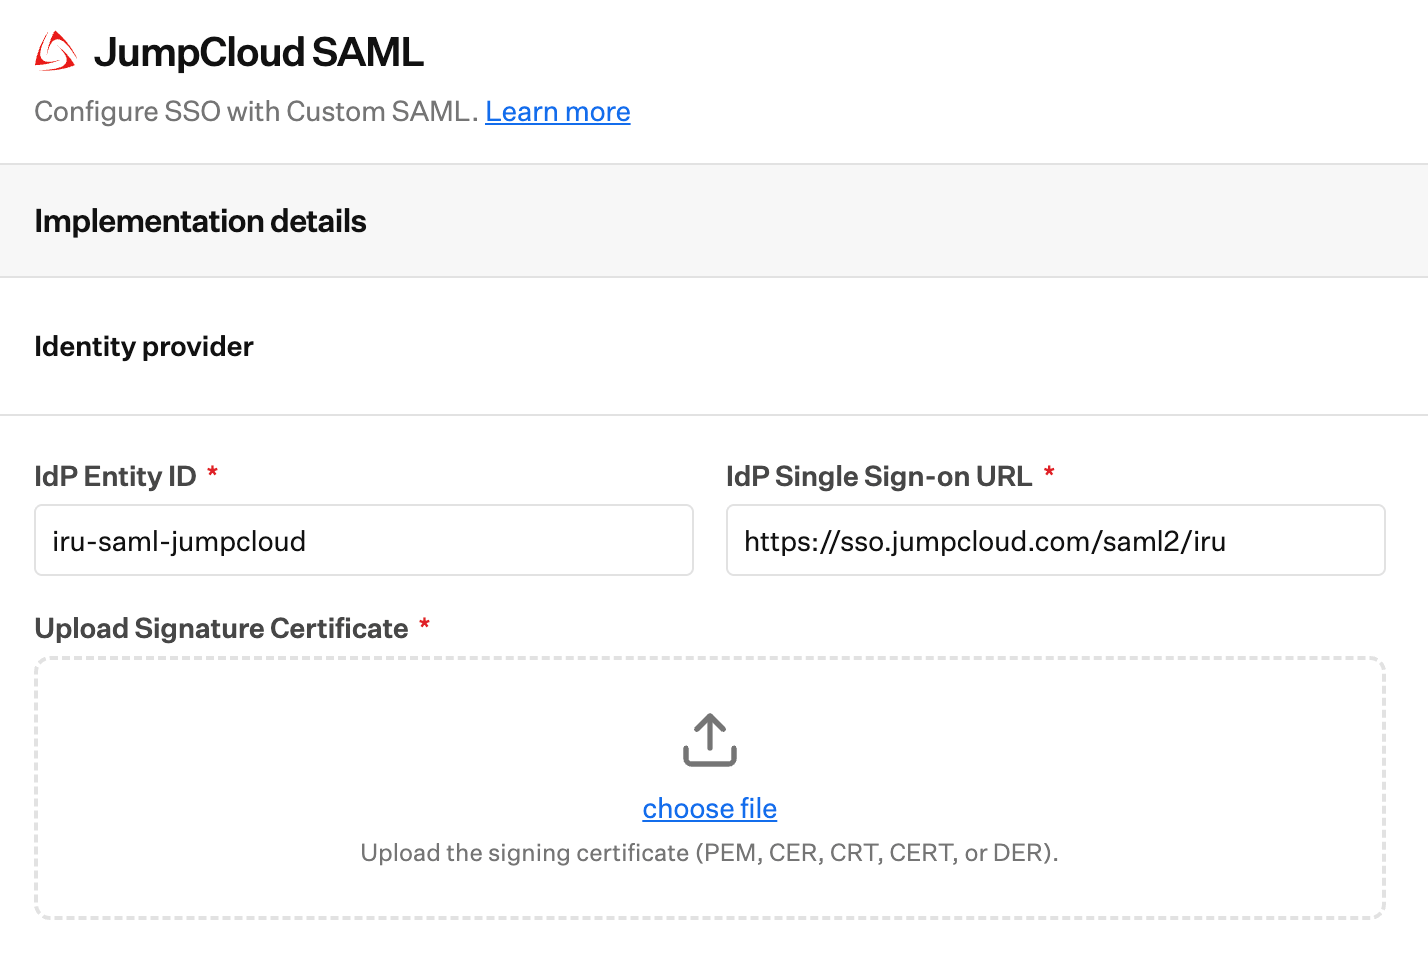
IdP Entity ID hinzufügen
Sign-in URL hinzufügen
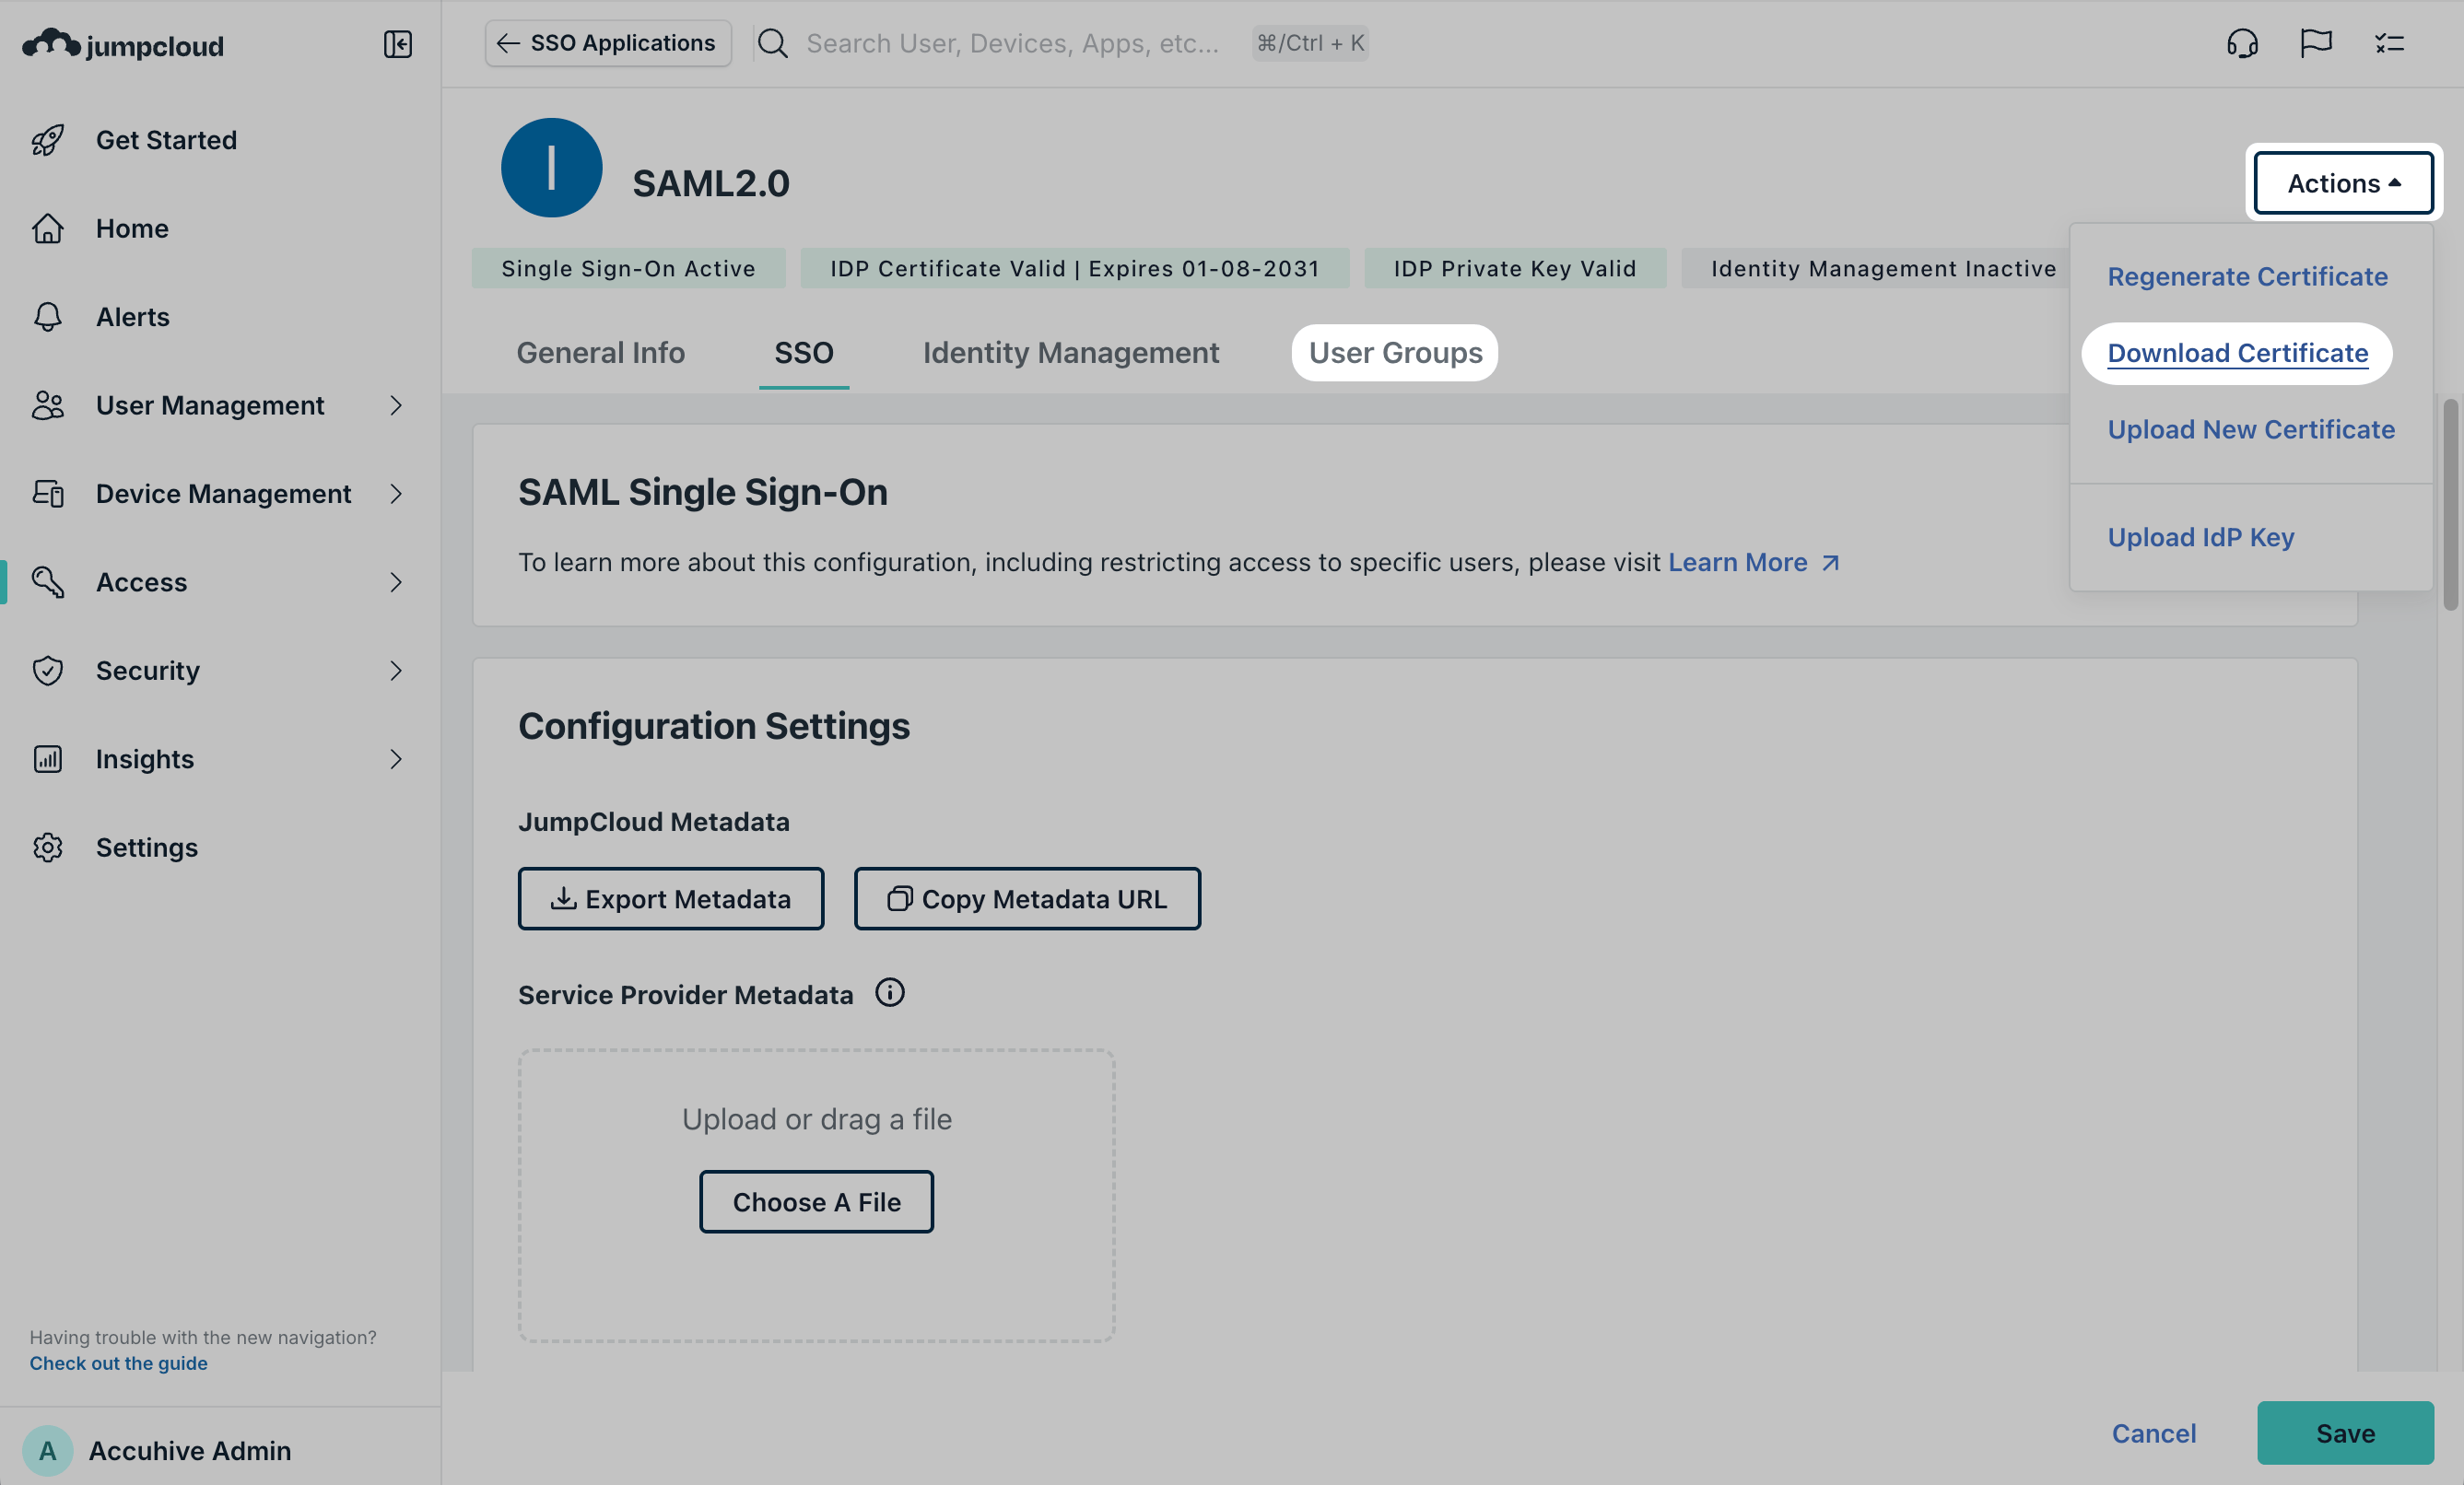
Zertifikat hochladen
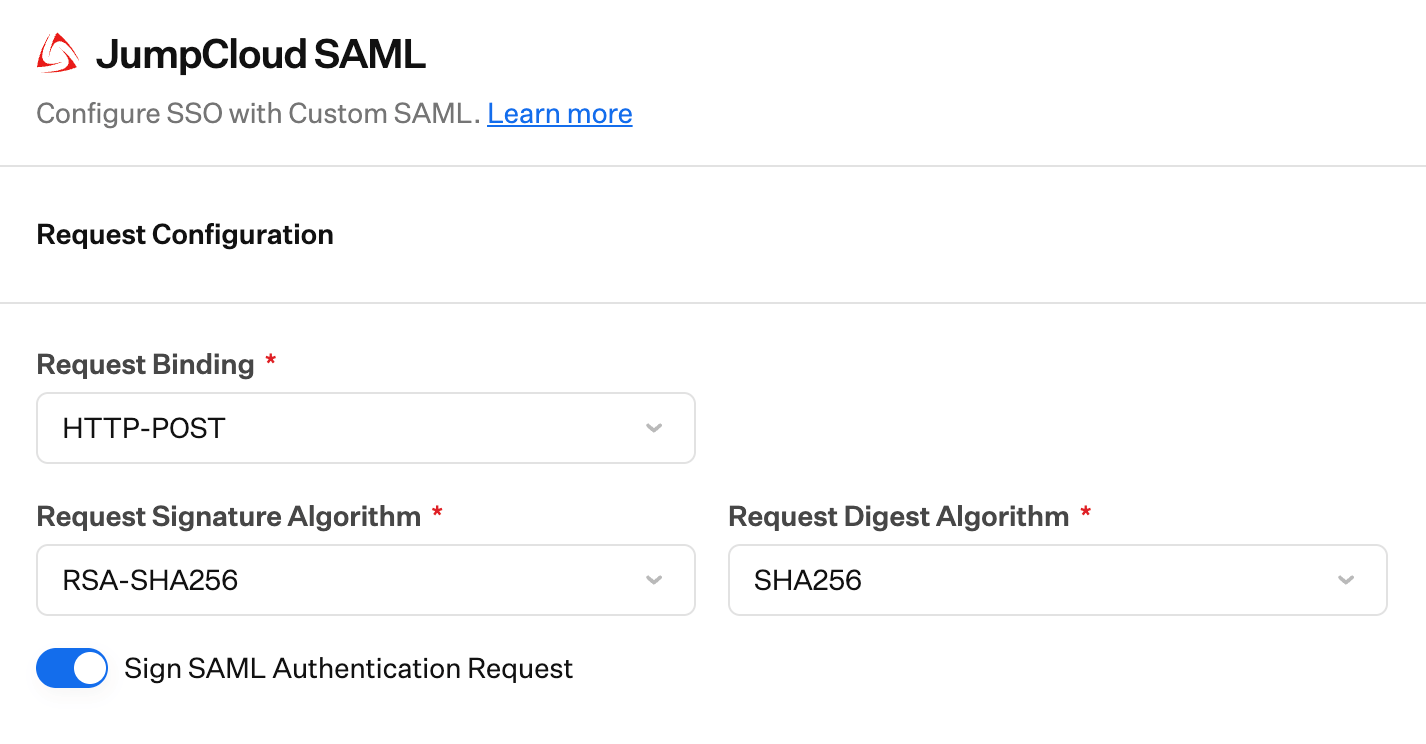
Request Binding festlegen
Signaturalgorithmus der Anfrage festlegen
Digest-Algorithmus der Anfrage festlegen
Signieren von Anfragen aktivieren
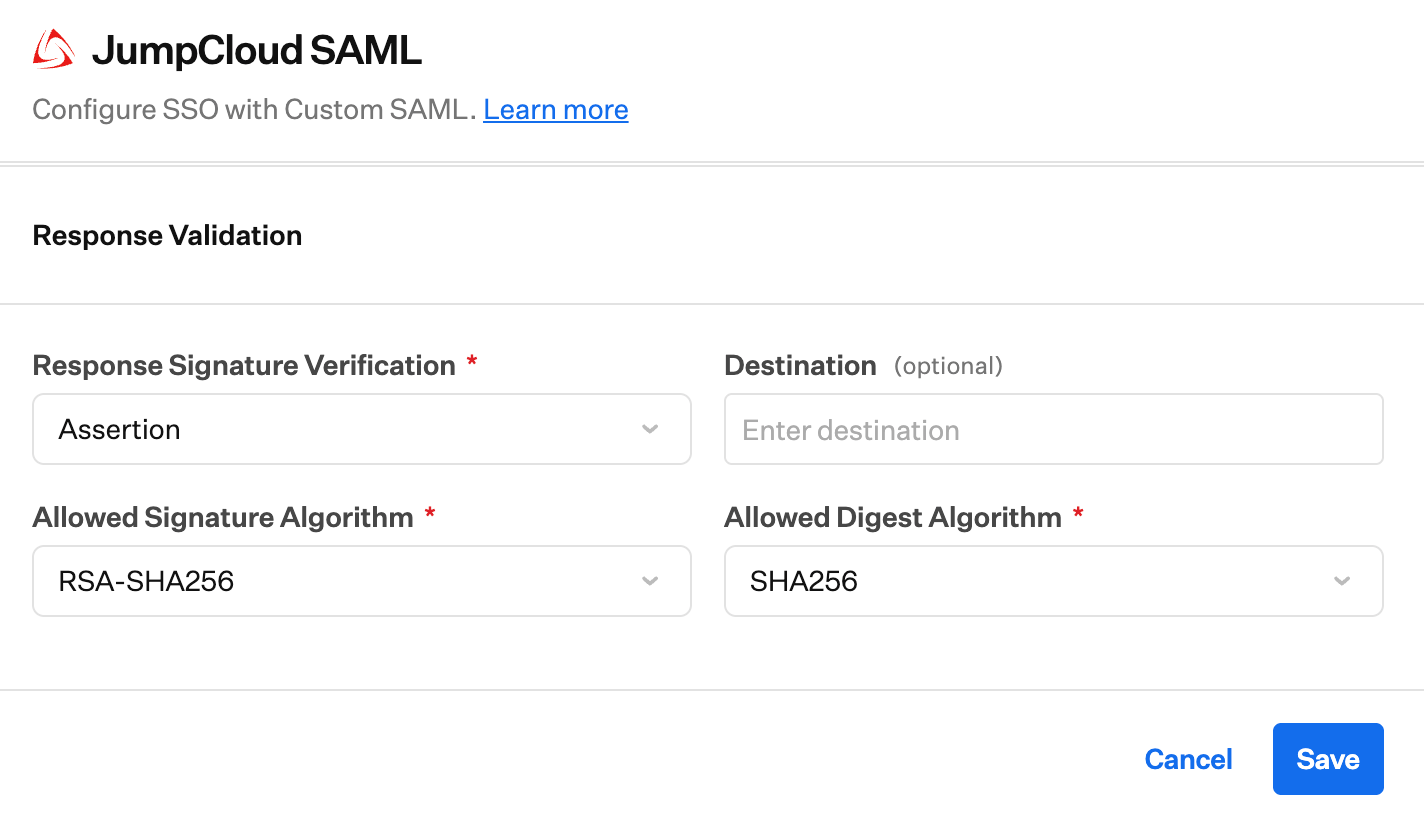
Response Signature Verification festlegen
Destination festlegen
Zulässigen Signaturalgorithmus festlegen
Zulässigen Digest-Algorithmus festlegen
Konfiguration speichern
Für Tenant-Authentifizierung zulassen
Nachdem Sie die SAML-Verbindung in Iru Endpoint und in Ihrem Identitätsanbieter konfiguriert haben, können Sie deren Verwendung für die Tenant-Authentifizierung zulassen. Schrittweise Anleitungen finden Sie im Abschnitt Tenant-Authentifizierung zulassen und Verbindungen verwalten in unserem Support-Artikel zu Single Sign-On.Authentifizierung auf Domain beschränken
Bei der Konfiguration der SAML-Verbindung können Sie die Authentifizierung optional auf eine oder mehrere Domains beschränken. Dies kann nützlich sein, wenn die SSO-Verbindung bei mehreren Domains authentifizieren könnte. Sie können die Authentifizierung bei Ihrem Iru-Tenant auf eine Teilmenge der verfügbaren Domains beschränken.Single Sign-On erzwingen
Sobald Sie mindestens eine Single Sign-On-Verbindung konfiguriert haben, können Sie die Verbindungen Passkey, Google Social und Microsoft Social deaktivieren. Durch das Deaktivieren dieser Verbindungen können sich Iru Endpoint-Administratoren in Ihrem Tenant nicht mehr über diese Methoden authentifizieren. Schrittweise Anleitungen finden Sie in unserem Support-Artikel zu Single Sign-On.Testen der Integration
Benutzer zum Admin-Team hinzufügen
Benutzerinformationen ausfüllen
Benutzer absenden
Einladungsfenster schließen
Seite Access aktualisieren
SSO-Anmeldung testen