

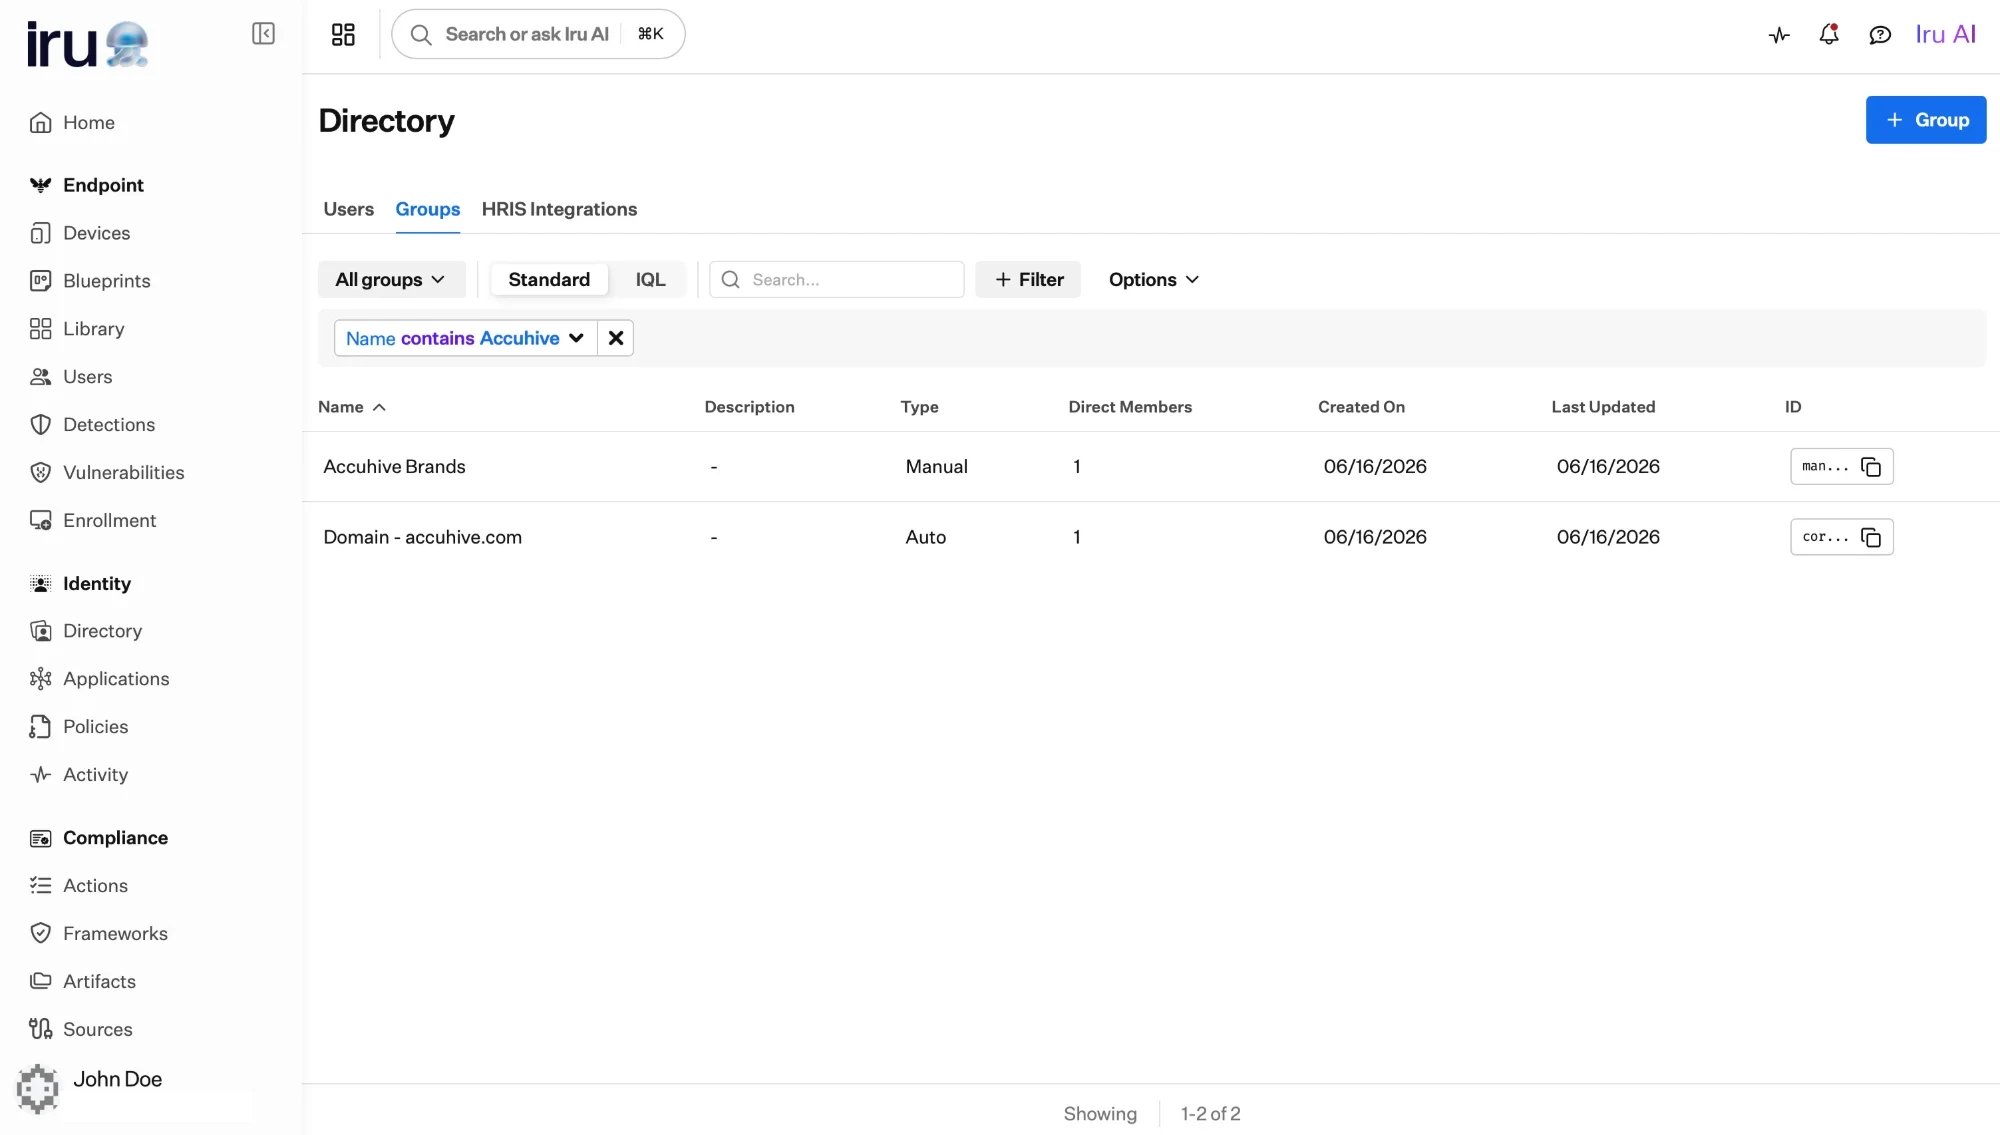
Groups 카탈로그에는 모든 그룹이 유형(Manual, Auto 또는 기본 제공) 및 직접 구성원 수와 함께 나열됩니다.
세 가지 그룹 유형
Iru Identity에는 세 가지 그룹 유형이 있습니다. 모두 같은 카탈로그를 공유하고 애플리케이션에 할당할 수 있으며, 차이점은 멤버십이 결정되는 방식입니다.수동
구성원을 직접 선택하고 다른 그룹을 중첩할 수 있습니다. 멤버십은 사용자가 변경할
때만 변경됩니다.
기본 제공
모든 조직에 자동으로 제공됩니다. 예를 들어 모든 사용자를 포함하는 그룹입니다.
자동
멤버십이 프로필 속성에서 계산되며 프로필이 변경되면 자동으로 업데이트됩니다.
기본 제공 그룹
기본 제공 그룹은 별도의 설정 없이 모든 조직에 존재합니다. 대표적인 예는 항상 모든 사용자를 포함하는 그룹으로, 모든 사람에게 무언가를 부여하는 편리한 방법입니다. Iru가 관리하므로 멤버십이 자동으로 유지됩니다.어떤 유형을 사용해야 합니까?
- 멤버십이 속성을 따르는 경우
- 모든 사람이 받아야 하는 경우
- 적합한 규칙이 없는 경우
**Auto Group**을 사용하세요. “Engineering”의 모든
사용자 또는 특정 사무실의 모든 사용자가 동일한 액세스를 받아야 하는 경우, 이를
나타내는 속성을 기준으로 그룹을 만드세요. 그러면 사용자가 합류하고, 이동하고, 떠날 때
멤버십이 자동으로 유지됩니다.
그룹에 액세스 할당
그룹은 여러 사용자에게 한 번에 액세스를 부여하기 위해 존재합니다. 개인을 할당하는 것과 같은 방식으로 애플리케이션에 그룹을 할당합니다. 중첩된 그룹의 구성원을 포함하여 그룹의 모든 사용자가 액세스 권한을 얻습니다. 그룹을 통해 최종적으로 액세스 권한을 갖게 되는 전체 사용자 집합이 애플리케이션의 유효 사용자입니다. 그룹에서 사용자를 제거하면 액세스가 제거되고, 사용자를 추가하면 애플리케이션 자체를 변경하지 않고도 액세스가 부여됩니다. 전체 할당 워크플로는 액세스 할당을 참조하세요.다음 단계
수동 그룹
그룹을 직접 만들고 롤업을 위해 그룹을 중첩합니다.
자동 그룹
프로필 속성에서 그룹 멤버십을 계산합니다.
속성 정의
Auto Groups의 기반이 되는 프로필 필드를 구성합니다.
액세스 부여
애플리케이션에 그룹을 할당하고 유효 사용자를 검토합니다.