

정책은 하나 이상의 애플리케이션에 할당되어야만 적용됩니다. 애플리케이션의
정책은 해당 애플리케이션에 대한 로그인을 관리합니다.
애플리케이션에 정책 할당을 참조하세요.
정책 구조
정책은 조건 트리로 배열된 규칙 세트입니다. Iru는 정책을 평가할 때마다 트리를 위에서부터 탐색합니다.- 분기 조건은 컨텍스트에 따라 로그인을 다른 경로로 보냅니다. 예를 들어 정책이 로그인하는 기기 종류에 따라 분기하므로, macOS 기기는 macOS 요구 사항에 대해, Windows 컴퓨터는 Windows 요구 사항에 대해 검사됩니다.
- 요구 사항 조건은 무언가가 참인지 확인합니다. 예를 들어 기기의 디스크가 암호화되어 있는지 또는 관리되고 있는지 확인합니다. 충족되지 않은 각 요구 사항은 위반으로 기록됩니다.
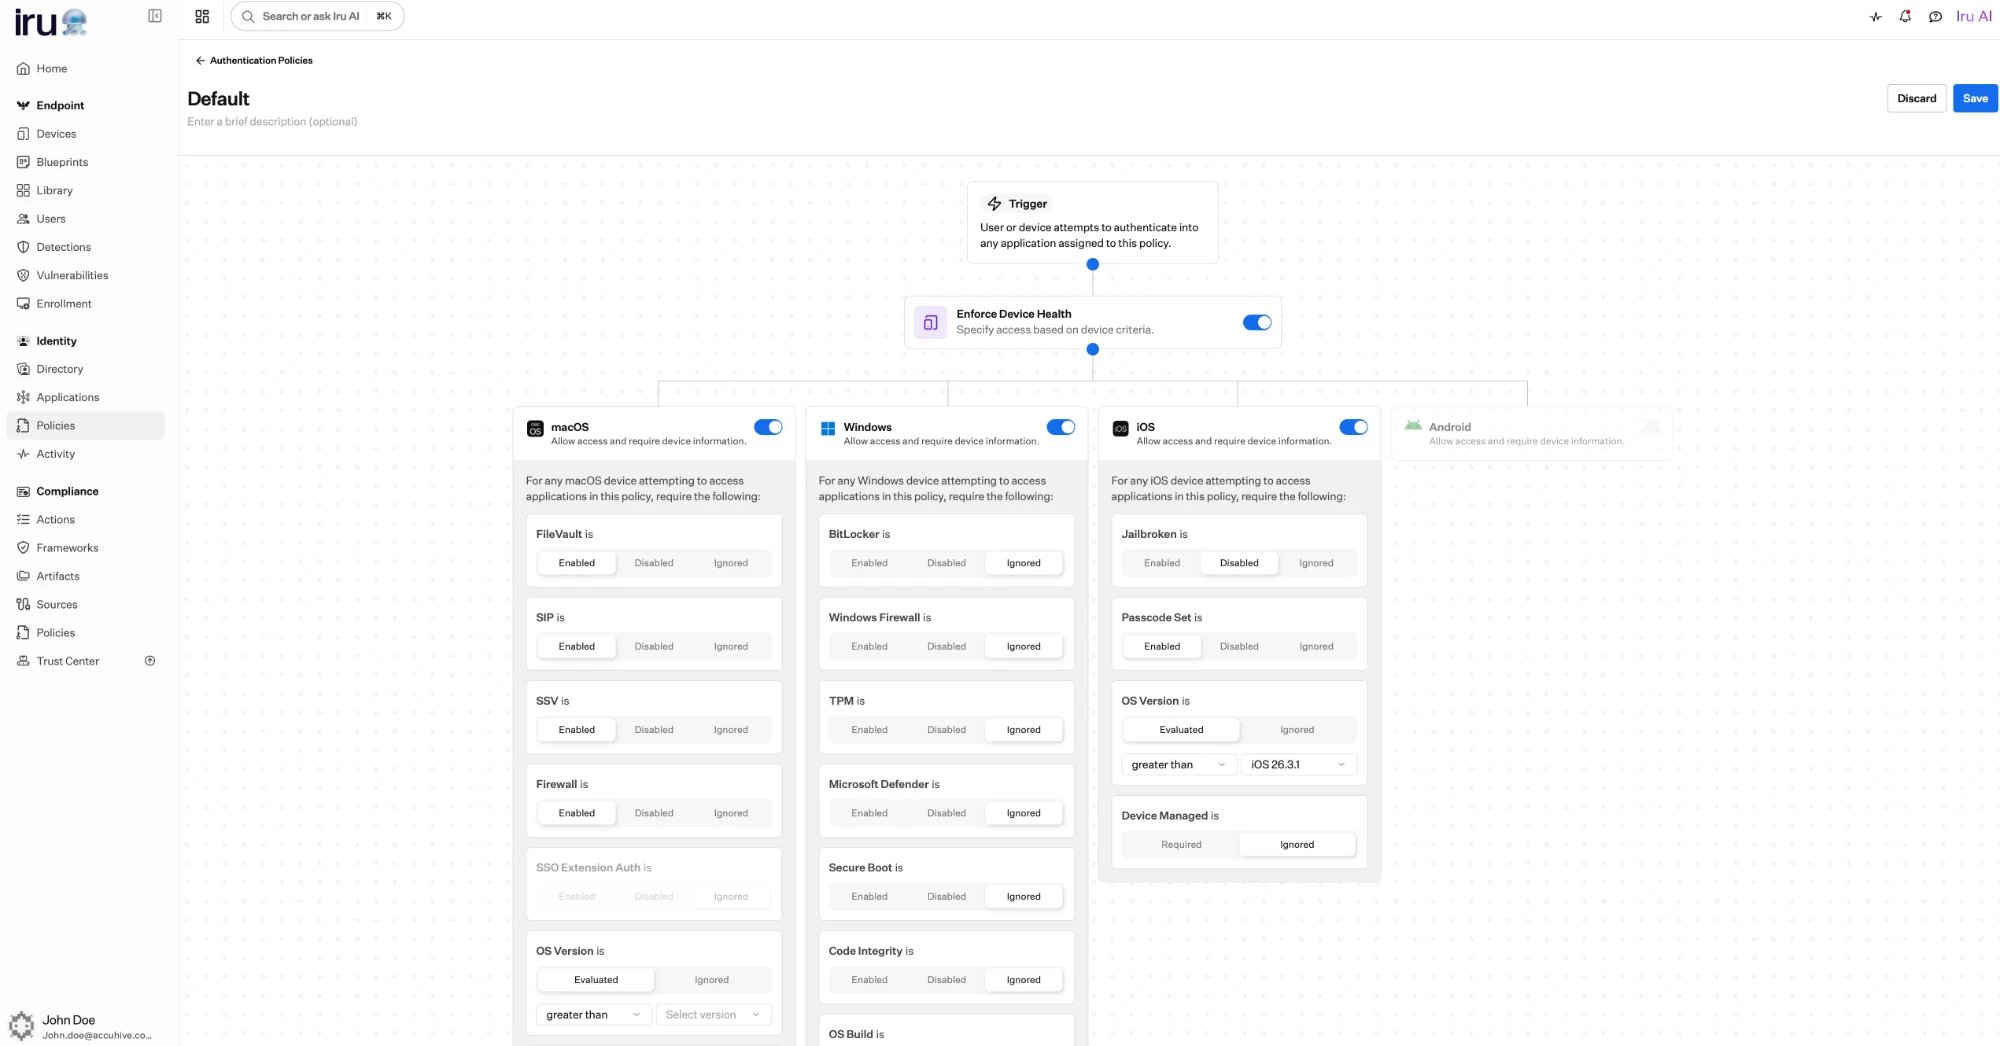
정책 빌더: Trigger가 Enforce Device Health로 이어지고 플랫폼별로 분기됩니다. 각 플랫폼에는 Enabled, Disabled 또는 Ignored로 설정된 자체 기기 상태 요구 사항이 있습니다.
로그인 시 정책 평가 방식
애플리케이션에 대한 모든 로그인은 결정을 생성하며, Iru는 위반을 포함하여 해당 결정을 기록하므로 나중에 활동 로그에서 발생한 일을 검토할 수 있습니다.정책은 로그인이 허용되는지 여부와 이를 위해 참이어야 하는 조건을
결정합니다. 사용자에게 애플리케이션이 할당되었는지 여부는 별도의 검사입니다.
누군가 앱에 접근하려면 둘 다 성공해야 합니다.
액세스 할당을 참조하세요.
정책이 요구할 수 있는 항목
로그인에는 패스키 또는 Iru Access 인증기가 항상 필요합니다. 이는 모든 사람에게 기본 제공되며 정책으로 켜는 것이 아닙니다. 정책이 그 위에 추가하는 것은 기기 신뢰로, 어떤 기기가 로그인할 수 있고 어떤 상태여야 하는지를 정합니다.신뢰할 수 있는 기기
알려지고 정상이며 관리되는 기기(예: 디스크 암호화가 켜진 기기)에서의 로그인을
요구합니다. 기기 신뢰를 참조하세요.
특정 플랫폼
선택한 기기 플랫폼에서만 로그인을 허용하고 나머지는 거부합니다.
기기 상태 태세
디스크 암호화, 방화벽 또는 최소 OS 버전과 같은 플랫폼별 신호를 요구합니다.
기기 신뢰를 참조하세요.
정책이 실패할 때 발생하는 일
로그인이 정책의 요구 사항을 충족하지 않으면 Iru는 이를 거부하고 그 이유를 하나 이상의 위반으로 기록합니다. 각 위반에는 충족되지 않은 요구 사항, 정책이 기대한 값, 실제로 확인된 값이 기록됩니다. 예를 들어 디스크 암호화가 활성화되어야 하는데 비활성화된 것으로 확인된 경우입니다.정책 구성
1
정책 생성
Policies → Authentication policies에서 Add policy를 선택하고 명확한 이름과
설명을 지정합니다. 이름은 애플리케이션에 할당할 때 정책을 식별하는 방법입니다.
2
각 로그인이 충족해야 하는 조건 선택
로그인이 충족해야 하는 조건을 추가합니다. 특정 기기 플랫폼에서만 로그인을 허용하고,
각 플랫폼에 대해 디스크 암호화가 켜져 있거나 기기가 관리되고 있는 등의 기기 상태
신호를 요구할 수 있습니다. 사용 가능한 전체 신호는
기기 신뢰를 참조하세요.
3
애플리케이션에 정책 할당
정책이 관리해야 하는 애플리케이션에 정책을 연결합니다. 그 시점부터 해당 앱에 대한
모든 로그인이 이 정책에 따라 평가됩니다.
4
경험 확인
테스트 사용자로 할당된 앱에 로그인하여 결과를 확인합니다. 예기치 않게 액세스가
거부되면 활동 로그에서 기록된 위반을
검토하세요.
애플리케이션에 정책 할당
정책은 애플리케이션에 연결될 때까지 아무 작업도 하지 않습니다. 각 정책은 범위가 지정된 애플리케이션 목록을 유지하며, 대시보드의 정책 페이지에서 애플리케이션을 연결하거나 분리합니다. 애플리케이션에 할당된 정책은 누군가 해당 애플리케이션에 로그인할 때마다 Iru가 평가하는 정책입니다.다음 단계
인증기
사용자가 모든 로그인에서 본인임을 증명하는 데 사용하는 자격 증명.
기기 신뢰
알려지고 정상이며 관리되는 기기를 액세스 조건으로 요구합니다.
위험 및 적응형 액세스
로그인의 신뢰도에 따라 액세스가 조정되도록 합니다.
로그인 경험
사용자 측에서 평가가 어떻게 보이는지 확인합니다.