

AD CS 인증서 배포는 Mac 컴퓨터, iPhone, iPad, Apple TV 기기, Apple Vision Pro를 지원합니다
Active Directory Certificate Services란?
Microsoft Active Directory Certificate Services(AD CS)는 조직이 내부용 인증서를 발급, 검증, 해지할 수 있는 온프레미스 공개 키 인프라(PKI)를 생성합니다. Iru Endpoint AD CS 통합은 기존 Microsoft AD CS 설정과 함께 작동하여 AD CS에서 인증서를 요청합니다. 그런 다음 Library Items를 통해 해당 인증서를 Mac 컴퓨터, iPhone, iPad, Apple TV 기기, Apple Vision Pro에 푸시하여 인증서 기반 인증을 활성화하므로 사용자가 엔터프라이즈 Wi-Fi 네트워크와 같은 회사 리소스에 액세스할 수 있습니다.Kandji와 Iru Endpoint AD CS 비교
Kandji에서 AD CS는 레거시 Connector(Auth0 로그인)를 사용합니다. Iru로 업그레이드한 후 Iru Endpoint는 업데이트된 Connector(Iru ID 및 등록 승인)를 사용합니다. Kandji AD CS 배포를 Iru로 이전하려면 AD CS와 함께 Kandji에서 Iru로 마이그레이션을 참조하십시오. 이미 Iru Endpoint에서 업데이트된 Connector를 실행 중이고 최신 빌드가 필요한 경우 Iru AD CS Connector 업데이트를 참조하십시오. Iru Connector는 레거시 Kandji 설정보다 Windows Server, .NET, TPM, 방화벽 요구 사항이 더 엄격합니다. 호스트 체크리스트와 설치 단계는 AD CS Connector 설치를, Connector 세대별 허용 목록 차이는 네트워크 요구 사항을 참조하십시오.인증서 요청 흐름
다이어그램은 Iru Endpoint, 네트워크의 AD CS Connector, Microsoft AD CS, 등록된 기기 간에 인증서 요청이 이동하는 방식을 요약합니다.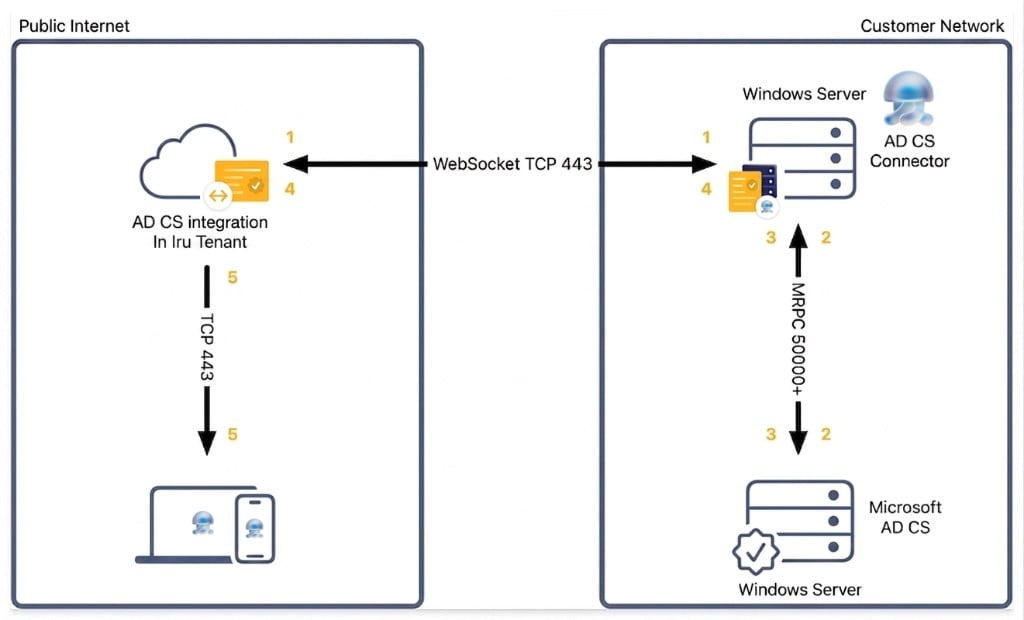
1
Iru Endpoint에서 인증서 요청 전송
Iru Endpoint는 TCP 포트 443을 통한 WebSocket 연결로 Iru Endpoint AD CS Connector에 인증서 요청을 보냅니다.
2
키 쌍 생성 및 서명 요청 제출
AD CS Connector는 인증서 키 쌍을 로컬에서 생성한 다음 DCE/RPC를 사용하여 Microsoft AD CS에 인증서 서명 요청을 보냅니다. 개인 키는 Library Items를 통해 관리 엔드포인트에 전달됩니다. Connector는 기기 ID 개인 키를 저장하지 않습니다.
3
AD CS에서 인증서 발급
AD CS는 요청을 처리하고 인증서를 발급한 후 서명된 인증서를 AD CS Connector로 다시 보냅니다.
4
암호화된 인증서 번들을 Iru Endpoint로 반환
AD CS Connector는 WebSocket 연결을 통해 암호화된 .p12 파일과 요청 ID를 Iru Endpoint로 다시 보냅니다.
5
클라이언트 기기에 인증서 전달
Iru Endpoint는 구성 프로필 페이로드를 통해 인증서 번들(.p12 파일)을 클라이언트 기기에 전달합니다.
AD CS 설정 경로
다이어그램을 롤아웃 체크리스트로 사용하십시오. 왼쪽의 네트워크 허용 목록부터 시작하여 **네트워크 요구 사항**의 지침과 엔터프라이즈 네트워크에서 Iru 사용의 AD CS 통합 네트워크 요구 사항 표를 완료한 다음, 왼쪽에서 오른쪽 순서로 가이드를 따르십시오. 각 문서는 다음 작업을 안내하는 다음 단계로 끝납니다.네트워크 허용 목록
엔터프라이즈 네트워크에서 Iru 사용
엔터프라이즈 네트워크에서 Iru 사용
AD CS의
컴퓨터 인증서 템플릿
컴퓨터 인증서 템플릿
Iru Endpoint에서
AD CS 통합 구성
AD CS 통합 구성
Windows Server에
AD CS Connector 설치
AD CS Connector 설치
필요한 경우
강력한 인증서 매핑
강력한 인증서 매핑
Library Items
기기에 배포
기기에 배포
네트워크 요구 사항
Connector를 설치하거나 통합 마법사를 완료하기 전에 다음을 확인하십시오.네트워크 경로 및 방화벽 규칙
네트워크 경로 및 방화벽 규칙
호스트 이름, 포트, 프로토콜, 업데이트된 Connector와 레거시 Connector 행의 차이점은 엔터프라이즈 네트워크에서 Iru 사용의 AD CS 통합 네트워크 요구 사항 섹션을 참조하십시오. 업데이트된 Connector는 Auth0을 사용하지 않습니다. 해당 문서에 설명된 대로 Iru 웹 앱, Iru Identity, 테넌트 API,
adcsconn 대상을 허용하십시오.네트워크에 남아 있는 레거시 Connector
네트워크에 남아 있는 레거시 Connector
마이그레이션 중에 아직 레거시 Connector를 실행하는 호스트가 있으면 각 호스트가 업데이트된 Connector를 실행할 때까지 해당 문서의 레거시 Auth0 허용 목록 행을 유지하십시오. 전체 교체 워크플로는 AD CS와 함께 Kandji에서 Iru로 마이그레이션을 참조하십시오.
다음 단계
이 개요를 마친 후:1
발급 CA에서 컴퓨터 인증서 템플릿 만들기
AD CS 통합: 컴퓨터 인증서 템플릿 만들기를 참조하십시오.
Connector 버전
업데이트된 Connector
업데이트된 AD CS Connector는 통합 > Active Directory Certificate Services에서 다운로드하는 Iru Endpoint 패키지입니다. 로그인에 Iru ID를 사용하며 로그인 후 등록 URL을 표시합니다. Approve AD CS connector registration에서 Connector 호스트를 승인하십시오. 제품 및 보안 업데이트는 이 패키지에 대해서만 제공됩니다. 설치 프로그램은 2.x 버전입니다.레거시 Connector
레거시 AD CS Connector는 Kandji 테넌트용 릴리스입니다. Auth0 기반 로그인을 사용합니다. Iru Endpoint는 이에 대한 업데이트를 제공하지 않습니다. 테넌트를 Iru로 업그레이드한 후 Windows Server에서 레거시 Connector를 제거하고 Iru 테넌트에서 업데이트된 Connector를 설치하십시오.Iru AD CS Connector 업데이트
테넌트가 이미 Iru Endpoint에서 실행 중이고 Windows Server에 최신 업데이트된 Connector 빌드가 필요한 경우 또는 이미 Iru ID로 등록된 호스트에서 Connector를 새로 고치는 경우 이 워크플로를 사용하십시오.이 섹션은 Iru 테넌트의 업데이트된 Connector 빌드에 대한 내용입니다. AD CS와 함께 Kandji에서 이전하는 경우 먼저 AD CS와 함께 Kandji에서 Iru로 마이그레이션을 완료하십시오.
1
최신 빌드 다운로드 및 설치
통합 > Active Directory Certificate Services에서 최신 Iru Endpoint AD CS Connector를 다운로드하십시오. 기존 Connector 카드에서는 대신 작업 메뉴(…)를 열고 Redownload Connector를 선택하십시오. Connector Windows Server에서 설치 프로그램을 실행하십시오. 업데이트 프로그램이 새 빌드를 설치하기 전에 이전 빌드를 제거할 수 있습니다.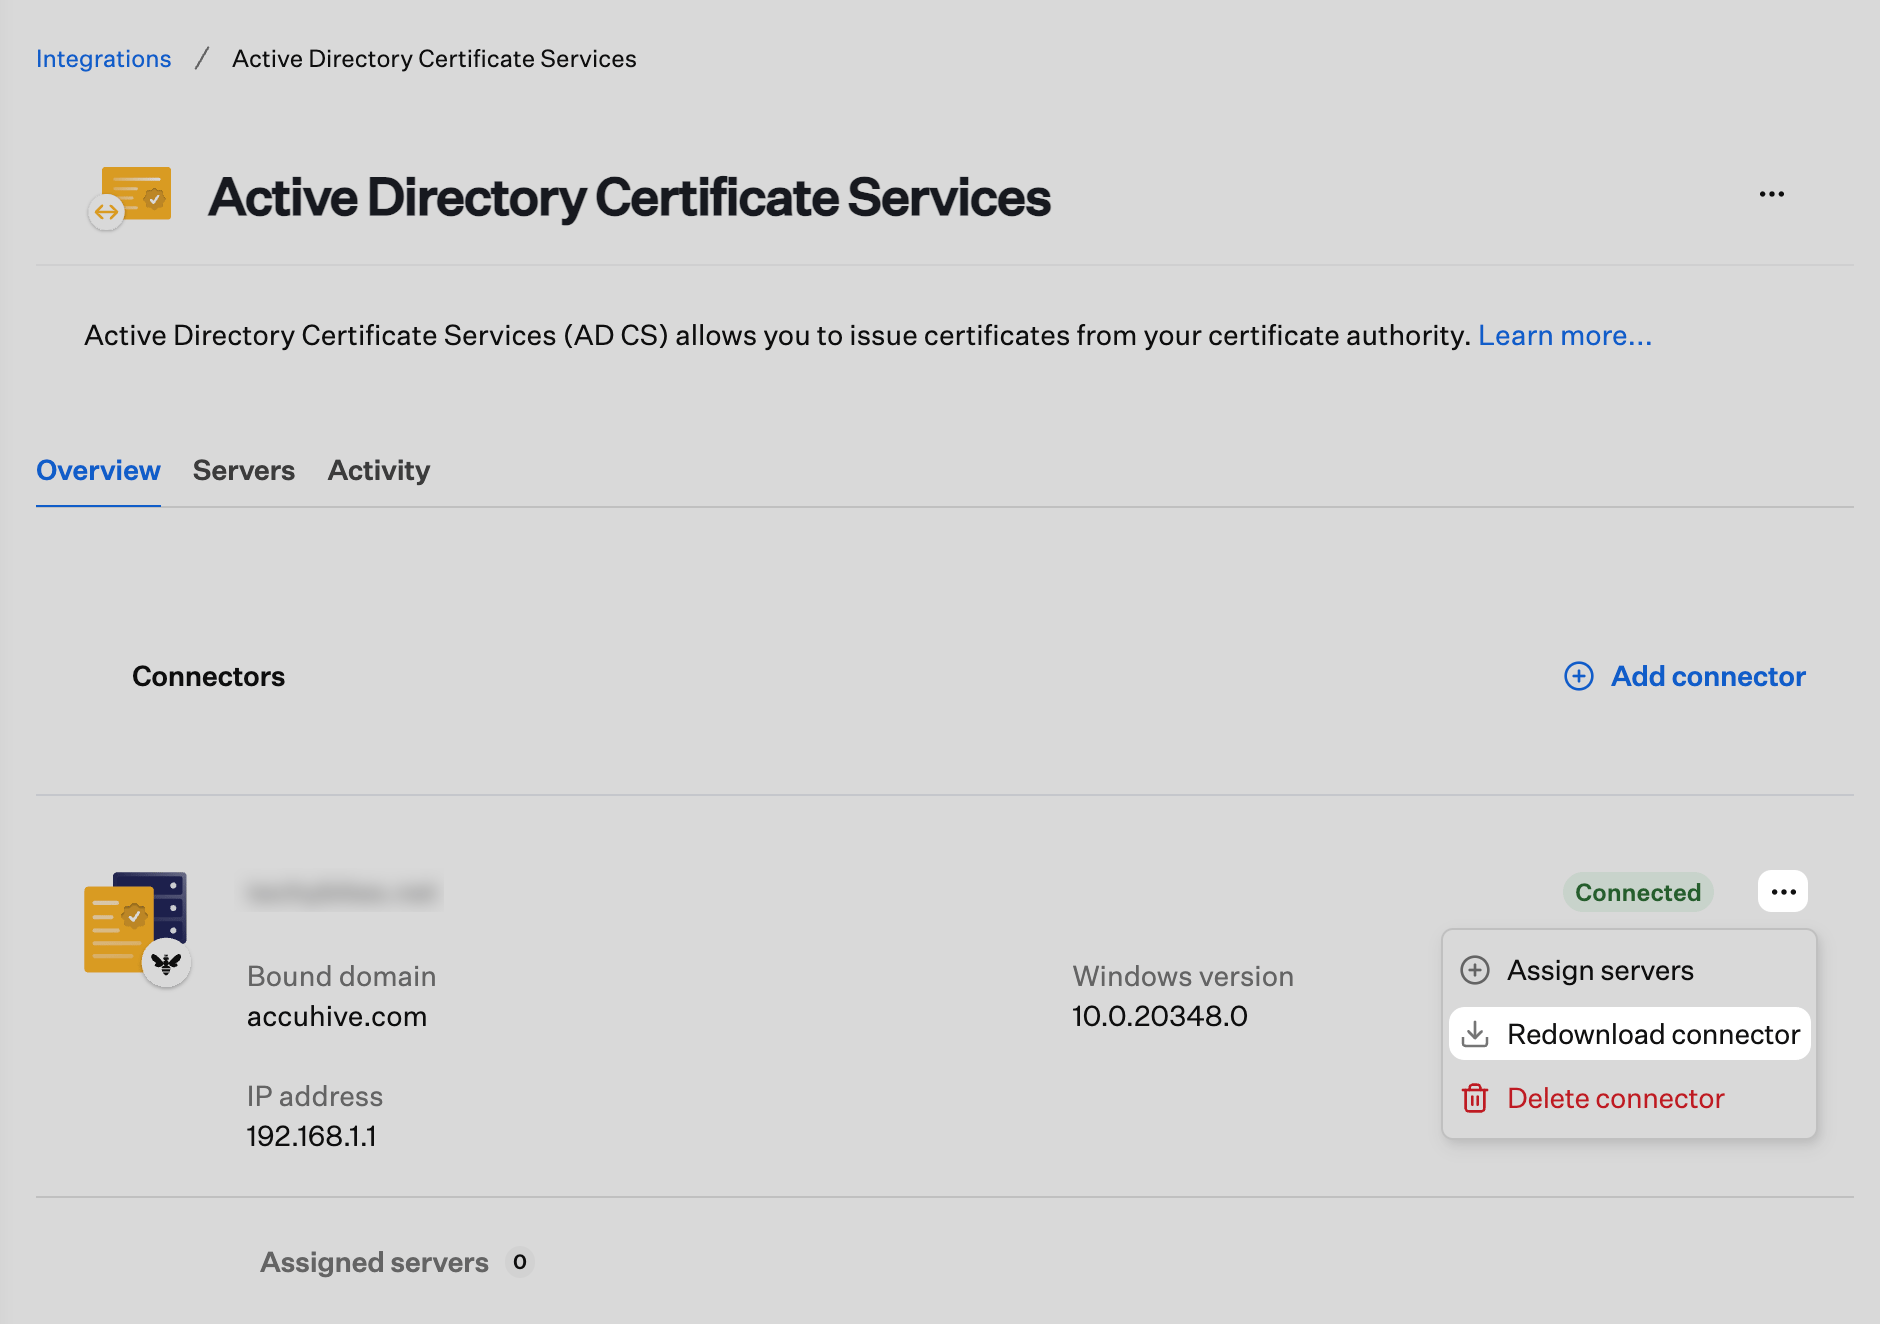
2
로그인 및 등록 승인
Connector 앱에서 메시지가 표시되면 Iru 테넌트 URL을 다시 입력하고 로그인을 완료하십시오. 브라우저에서 등록 URL을 열고 Iru Endpoint에서 요청하면 Approve AD CS connector registration에서 기기를 승인하십시오. 단계별 초기화는 AD CS Connector 설치의 초기화를 참조하십시오.
3
Connector 상태 확인
Connector 앱에 연결됨이 표시되고 통합 카드에 활성이 표시되는지 확인하십시오. Control Panel > Programs and Features(Windows Server 2019 이상에서는 설정 > 앱 > Installed apps)에서 설치된 Iru Endpoint AD CS Connector 버전이 예상한 현재 2.x 빌드인지 확인하십시오.
4
필요한 경우 발급 CA 할당 및 오래된 레거시 행 제거
레거시 Connector 행 옆에 새로운 업데이트된 Connector 등록이 표시되면 새 Connector 카드에서 서버 할당을 열고 레거시 Connector에 할당되었던 각 발급 CA를 연결하십시오. 업데이트된 Connector가 연결됨 상태이고 CA가 할당되면 레거시 Connector 카드의 작업 메뉴(…)를 열고 해당 항목을 삭제하십시오. 이미 업데이트된 Connector를 실행하는 호스트에서 빌드만 업그레이드하고 동일한 Connector 카드가 활성 상태로 유지되는 경우에는 CA를 다시 할당하거나 레거시 행을 삭제할 필요가 없습니다.
5
선택 사항: Connector를 다른 Windows Server로 이동
새 도메인 가입 Windows Server를 사용하려면 해당 서버에 최신 Connector를 다운로드하여 설치하고 등록을 완료한 다음, 새 Connector 카드의 서버 할당을 사용하여 발급 CA를 이전 Connector 항목에서 이동하십시오. 완료되면 이전 서버를 해제하십시오.
AD CS와 함께 Kandji에서 Iru로 마이그레이션
Windows Server에서 AD CS Connector를 교체하기 전에 Iru로의 플랫폼 업그레이드를 완료하십시오. 테넌트 마이그레이션 직후에는 서버에서 레거시 Connector를 제거하고 업데이트된 Connector를 등록할 때까지 Iru Endpoint에 레거시 Connector가 여전히 연결됨으로 표시될 수 있습니다.Kandji 웹 앱에서 AD CS는 레거시 Connector를 사용합니다. 업그레이드 후 사이드바에서 계정 메뉴 버튼을 선택하고 통합을 여십시오. Iru Endpoint에서는 설정이 더 이상 해당 위치에 없습니다.
1
테넌트를 Iru로 업그레이드
Iru로 업그레이드를 따르십시오. 설정 > 액세스에서 Start migration을 선택하고, 인증 연결을 구성하고, 고지 사항에 동의한 다음 Complete migration을 선택하십시오. 새 Iru 도메인(
{{subdomain}}.iru.com)에 로그인하십시오. 테넌트 업그레이드가 완료되면 AD CS와 함께 Kandji에서 Iru로 마이그레이션으로 돌아와 아래 다음 단계를 계속 진행하여 AD CS Connector를 교체하십시오.2
Iru Endpoint에서 AD CS 통합 열기
사이드바에서 계정 메뉴 버튼을 선택한 다음 통합을 선택하십시오. Active Directory Certificate Services를 여십시오. Windows Server에 레거시 Connector가 설치되어 있으면 통합에 여전히 연결됨이 표시될 수 있습니다.
3
Windows Server에서 레거시 Connector 제거
Connector 호스트에서 Control Panel > Programs and Features(또는 설정 > 앱 > Installed apps)를 여십시오. 레거시 Iru Endpoint AD CS Connector(또는 Kandji 시절의 AD CS Connector 항목)를 찾아 제거하십시오. 제거가 완료될 때까지 안내를 따르십시오. 레거시 빌드는 일반적으로 1.0.0.x 버전입니다. 필요한 경우 WebView 런타임 제거를 포함한 전체 제거 단계는 AD CS Connector 설치의 AD CS Connector 제거를 참조하십시오.
4
Connector에 Disconnected가 표시되는지 확인
Iru Endpoint에서 Active Directory Certificate Services 페이지를 새로 고치십시오. 서버에서 레거시 패키지를 제거하면 Connector에 Disconnected가 표시되어야 합니다.
5
업데이트된 Connector 다운로드
Add connector를 선택한 다음 Iru 테넌트에서 Iru Endpoint AD CS Connector 설치 프로그램을 다운로드하십시오. 브라우저가 다운로드를 차단하면 Keep 또는 Keep anyway를 선택하여 파일을 저장하십시오. 설치와 등록을 완료할 때까지 통합에 새 Connector가 보류 중으로 표시됩니다.
6
업데이트된 Connector 설치
설치 프로그램을 Windows Server로 전송하여 실행하십시오. Authenticate with Certificate Authority에서 CA 정책에 서비스 계정이 필요한 경우가 아니면 Local System을 선택한 다음 Install을 선택하십시오. 설치가 완료되면 닫기를 선택하십시오. AD CS Connector 설치의 설치를 참조하십시오.
7
로그인 및 등록 승인
시작 메뉴에서 Iru Endpoint AD CS Connector를 여십시오. Enter Iru domain에 Iru 테넌트 URL(예: Iru Endpoint 웹 앱에 표시되는 것과 동일한 호스트 이름인
{{subdomain}}.iru.com)을 입력하십시오. 로그인을 완료하고 등록 URL을 연 다음, 메시지가 표시되면 Approve AD CS connector registration에서 기기를 승인하십시오. Connector 앱에 연결됨이 표시되어야 합니다.8
연결 및 Connector 버전 확인
Iru Endpoint에서 AD CS 통합을 새로 고치고 Connector에 연결됨이 표시되는지 확인하십시오. Windows Server에서 Programs and Features를 다시 열고 설치된 Iru Endpoint AD CS Connector가 레거시 1.0.0.x 릴리스가 아닌 2.x 빌드인지 확인하십시오.
9
발급 CA 할당 및 레거시 행 제거
AD CS 개요 페이지에서 새 Connector 카드의 서버 할당을 열고 레거시 Connector에 할당되었던 각 발급 CA를 연결하십시오. 업데이트된 Connector가 연결됨 상태이고 CA가 할당되면 레거시 Connector 카드의 작업 메뉴(…)를 열고 해당 항목을 삭제하십시오.