

AD CS 인증서 배포는 Mac 컴퓨터, iPhone, iPad, Apple TV 기기, Apple Vision Pro를 지원합니다
사전 요구 사항
발급 CA에서 컴퓨터 인증서 템플릿을 만들거나 복제하기 전에 다음을 확인하십시오.템플릿 복제 및 게시 권한
템플릿 복제 및 게시 권한
Computer 템플릿을 복제하고, 보안을 조정하고(예: AD CS Connector 컴퓨터 개체 또는 서비스 계정에 대한 읽기 및 등록), 발급을 위해 템플릿을 게시할 수 있는 충분한 권한이 필요합니다.
인증서 템플릿에 필요한 설정
다음은 인증서 템플릿에서 구성해야 하는 탭과 설정입니다.- 템플릿 유형: 사용하는 템플릿은 기본 Computer 템플릿을 기반으로 해야 합니다.
- Certificate Authority 호환성: Windows Server 2016
- 인증서 받는 사람: Windows 10/Windows Server 2016
- 주체 이름: Supply in the request
- 보안: Connector에 등록하는 ID에만 읽기 및 등록을 부여하십시오(Connector가 Local System으로 실행되는 경우 Connector 호스트 컴퓨터 계정, 설치 시 Connector가 Service Account를 사용하는 경우 전용 서비스 계정). 다른 도메인 가입 컴퓨터가 등록할 수 없도록 Domain Computers와 같은 광범위한 상속 항목을 제거하십시오.
AD CS 컴퓨터 인증서 템플릿 만들기
1
Certificate Authority 열기
도메인의 인증 기관(CA)에 로그인하십시오.
2
Certificate Authority 스냅인 열기
서버에서 시작 메뉴를 열고 Certificate Authority 스냅인을 검색하십시오.
3
발급 CA 선택
Certificate Authority 스냅인에서 발급 CA를 선택하십시오. Iru Endpoint AD CS 통합에 AD CS 서버를 추가할 때 이 스냅인에 표시되는 발급 CA 이름이 필요합니다.
4
Certificate Templates 관리 열기
Certificate Templates 폴더를 마우스 오른쪽 버튼으로 클릭하고 Manage를 선택하십시오.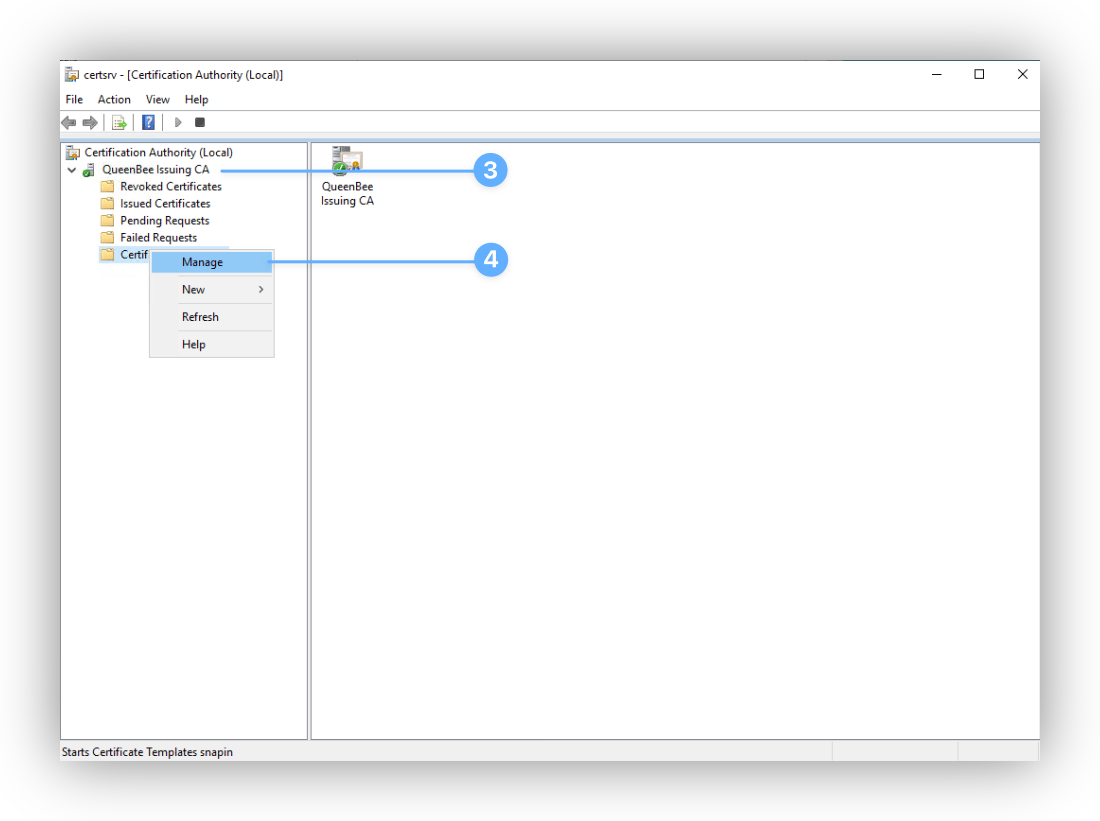
5
Computer 템플릿 복제
Certificate Templates 창에서 Computer 템플릿을 찾아 마우스 오른쪽 버튼으로 클릭한 다음 Duplicate Template을 선택하십시오.
6
General 탭 열기
Properties 창에서 General 탭을 선택하십시오.
7
템플릿 이름 설정
표시 이름과 템플릿 이름을
IruEndpointDevice와 같이 설정하십시오. AD CS 인증서 설정이 포함된 Library Items를 만들 때 템플릿 이름이 필요합니다.8
호환성 설정 열기
다음으로 Compatibility 탭을 선택하십시오.
9
Certificate Authority 호환성 설정
Certificate Authority에서 Windows Server 2016을 선택하십시오. 변경 대화 상자에서 OK를 선택하십시오.
10
Certificate Recipients 호환성 설정
Certificate Recipients에서 Windows 10 / Windows Server 2016을 선택하십시오. 변경 대화 상자에서 OK를 선택하십시오.
11
Subject Name 설정 열기
Subject Name 탭을 선택하십시오.
12
Subject Name을 Supply in the request로 설정
Supply in the request 옵션을 선택하고 경고 대화 상자에서 OK를 선택하십시오.
13
보안 설정 열기
보안 탭을 선택하십시오.
14
Connector 컴퓨터 계정 추가(Local System 등록)
아래 단계에서는 Connector 호스트 컴퓨터 계정을 추가합니다. Connector가 Windows Server에서 Local System으로 실행되는 경우 이 방법을 사용하십시오(AD CS Connector 설치의 기본값).Groups or user names에서 추가를 선택하십시오.
15
Object Types 열기
Select Users, Computers, Service Accounts, or Groups 창에서 Object Types를 선택하십시오.
16
Computers 개체 유형 선택
Object Types 창에서 Computers를 선택하십시오.
17
Object Types 선택 확인
OK를 선택하십시오.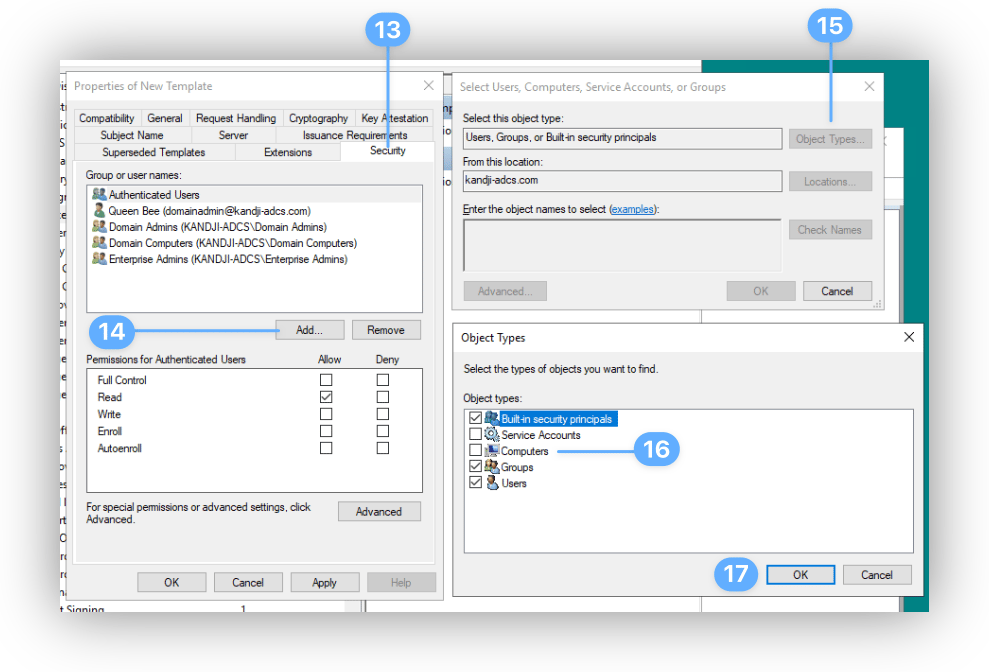
18
Connector 호스트 컴퓨터 검색
개체 이름 검색 필드에 AD CS Connector를 호스팅하는 데 사용할 Windows Server의 이름을 입력하십시오. 아래 스크린샷에서는 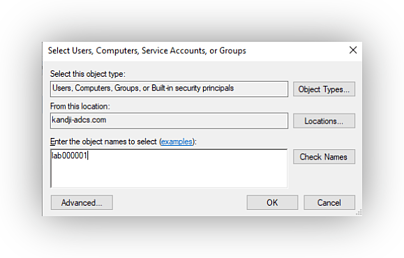
lab000001이 사용되는 컴퓨터 이름입니다.19
컴퓨터 계정에 Read 및 Enroll 부여
Groups or user names에서 Connector 호스트 컴퓨터가 선택된 상태로 권한 섹션의 허용 아래에서 읽기 및 등록을 선택하십시오.
20
광범위한 기본 권한 제거
Domain Computers와 같이 대규모 그룹에 등록을 부여하는 상속된 주체를 제거하십시오. 이전 단계에서 읽기 및 등록을 부여한 계정(Connector 호스트 컴퓨터 계정 또는 서비스 계정)만 남겨 두십시오.
21
템플릿 적용 및 저장
Apply를 선택한 다음 OK를 선택하십시오.
22
템플릿 발급 메뉴 열기
기본 Certificate Authority 스냅인으로 돌아가 Certificate Templates를 다시 마우스 오른쪽 버튼으로 클릭하고 New > Certificate Template to issue를 선택하십시오.
23
새 템플릿 선택
생성한 템플릿(이 예에서는
IruEndpointDevice)을 선택하십시오.24
템플릿 발급 확인
OK를 선택하십시오.
25
목록에 템플릿이 표시되는지 확인
템플릿이 목록에 표시되는지 확인하십시오.
다음 단계
템플릿이 발급 목록에 표시되면:1
Iru Endpoint에서 AD CS 구성
AD CS 통합: 통합 구성에서 통합 마법사를 실행하고 Connector 설치 프로그램을 다운로드하십시오.