이 가이드는 Mac 컴퓨터에 적용됩니다

Microsoft Entra ID Mac 로그인을 사용한 Passport 정보

Microsoft Entra ID Mac 로그인을 사용한 Passport는 사용자가 Microsoft Entra ID 사용자 이름과 암호로 Mac 로그인 창에서 로그인하도록 합니다. 웹 로그인(MFA가 필요한 경우를 포함하여 Passport 웹 보기에서 Microsoft Entra ID 로그인)의 경우 Microsoft Entra ID로 Passport 구성 - 웹 로그인을 사용하세요.

중요한 Entra ID Passport 업데이트

2026년 6월 15일부터 적용 변경이 테넌트에 해당되는 경우 Microsoft Entra ID는 Passport 로그인에 대한 조건부 액세스를 다르게 처리합니다. 영향을 받는지 확인하려면 2026년 6월 15일 이전 필수 변경 사항을 참조하세요. Microsoft는 이 문서에서 변경 사항을 설명합니다.Passport를 처음 설정하는 경우 이 문서의 처음부터 계속 진행하세요. 설정 지침에는 이미 이러한 업데이트가 포함되어 있습니다.

작동 방식

Passport는 Microsoft Entra ID 테넌트와 통합되어 표준 사용자 이름 및 암호 필드를 사용하여 macOS 로그인 화면에서 사용자를 인증합니다. 사용자가 Entra ID 자격 증명을 입력하면 Passport는 테넌트와 대조하여 이를 확인하고 로컬 Mac 사용자 계정을 생성하거나 업데이트합니다.

사전 요구 사항

  • Passport 앱에 올바른 권한을 부여할 수 있는 Microsoft Entra ID 관리자 계정에 대한 액세스 권한.

앱 등록 생성

1

Microsoft Entra 관리 센터에 로그인

전역 관리자 계정을 사용하여 Microsoft Entra 관리 센터에 로그인합니다.
2

Identity로 이동

포털 메뉴를 열고 Identity를 선택합니다.
3

App registrations 액세스

Identity 메뉴의 애플리케이션에서 App registrations를 선택합니다.
4

새 등록 시작

App registrations 페이지의 메뉴에서 + New registration을 선택합니다.
5

애플리케이션 세부 정보 구성

Register an application 대화 상자에서 새 애플리케이션의 이름(예: Iru Passport Mac 로그인)을 입력합니다.
6

지원되는 계정 유형 설정

지원되는 계정 유형에서 드롭다운을 열고 Single tenant only를 선택합니다(이 옵션에는 테넌트 이름도 표시됨, 예: Single tenant only - Accuhive). Passport는 조직 내에서만 단일 테넌트여야 합니다. Microsoft Entra ID에 애플리케이션 등록을 참조하세요.
7

리디렉션 URI 구성

Redirect URI 섹션의 Select a platform 드롭다운에서 Web을 선택합니다.
8

리디렉션 URI 입력

URI 필드에 다음을 입력합니다: https://localhost.redirect
9

등록 완료

등록을 선택합니다.

애플리케이션 세부 정보 구성

1

보안 문서 준비

이 OIDC 앱의 값을 임시로 저장할 수 있는 보안 텍스트 문서를 엽니다. Passport Library Item을 구성할 때 이 세부 정보가 필요합니다.
2

Application ID 복사

개요 페이지에서 Application (client) ID를 임시 보안 텍스트 문서에 복사합니다.
3

Endpoints 액세스

Overview 페이지에서 Endpoints를 선택합니다.
4

메타데이터 문서 복사

OpenID Connect metadata document(ID 공급자 URL)를 임시 보안 텍스트 문서에 복사합니다.
5

인증 설정 액세스

왼쪽에서 인증을 선택한 다음 설정을 선택합니다.
6

공용 클라이언트 흐름 허용

Allow public client flows를 Enabled로 설정합니다.
7

인증 설정 저장

저장을 선택합니다.
8

Token configuration 액세스

왼쪽에서 Token configuration을 선택합니다.
9

선택적 클레임 추가

Add optional claim을 선택합니다.
10

토큰 유형 구성

Token type으로 ID를 선택합니다.
11

클레임 선택

Claim으로 preferred_username을 선택합니다.
12

클레임 추가

추가를 선택합니다.
13

그룹 클레임 추가

Token configuration 페이지에서 Add groups claim을 선택합니다.
14

그룹 선택

모든 그룹을 선택합니다.
Entra ID SAML은 최대 150개의 보안 그룹만 지원합니다. 보안 그룹이 150개를 초과하는 경우 모든 그룹을 사용하지 말고 특정 그룹을 선택해야 합니다. 자세한 내용은 Microsoft의 Microsoft Entra ID를 사용하여 애플리케이션에 대한 그룹 클레임 구성 문서를 참조하세요.
15

그룹 클레임 추가

추가를 선택합니다.
토큰 구성을 완료하면 두 개의 선택적 클레임이 모두 표시됩니다.

API 권한 구성

1

API Permissions 액세스

API Permissions를 선택합니다.
2

권한 추가

Add a permission을 선택합니다.
3

Microsoft Graph 선택

Microsoft Graph를 선택합니다.
4

위임된 권한 선택

Delegated permissions를 선택합니다.
5

OpenID 권한 펼치기

OpenID permissions 섹션이 펼쳐져 있는지 확인합니다. 펼쳐져 있지 않으면 OpenID permissions 옆의 펼치기 아이콘을 선택합니다.
6

email 권한 선택

email을 선택합니다.
7

profile 권한 선택

profile을 선택합니다.
8

User.Read 권한 검색

Select permissions 필드에 User.Read를 입력합니다.
9

User.Read 선택 확인

User 섹션에서 User.Read가 이미 선택되어 있는지 확인합니다. User.Read가 선택되어 있지 않으면 선택합니다.
10

권한 추가

Add permissions를 선택합니다.
11

관리자 동의 부여

API permissions 페이지에서 **Grant admin consent for [your tenant]**를 선택합니다.
12

관리자 동의 확인

예를 선택합니다.
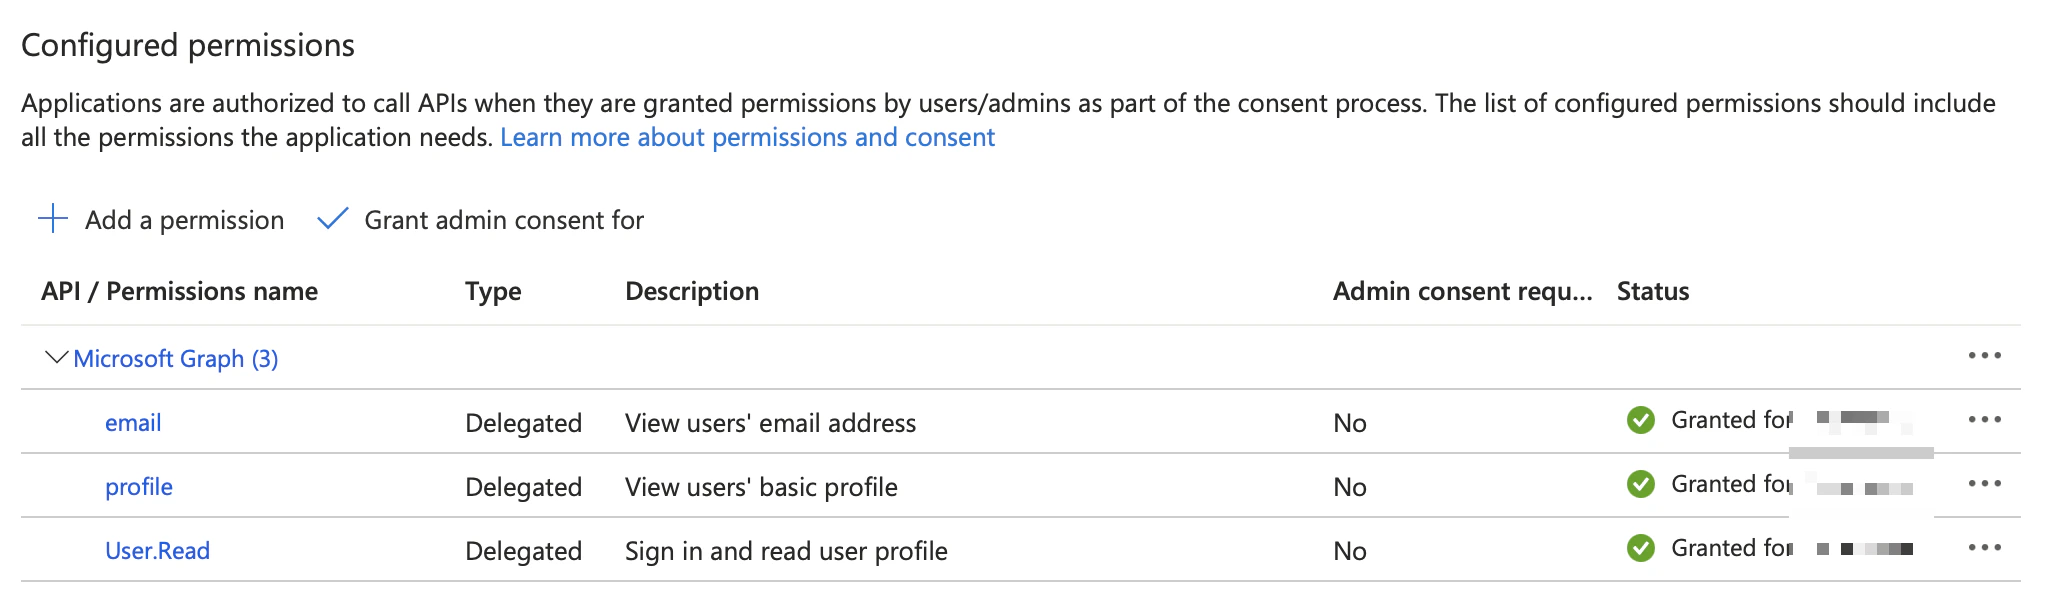
아래와 유사한 알림이 표시되고 각 권한 옆의 Status 열에 “Granted for [your tenant] …” 메시지가 표시됩니다.
테넌트에 대해 부여됨 상태가 표시된 Microsoft Entra ID API 권한

사용자 및 그룹 할당

기본적으로 새 App registration을 생성하면 “Assignment required?” 속성이 “No”로 설정됩니다. 그러나 Passport 엔터프라이즈 앱이 할당을 요구하도록 설정된 경우 다음 단계에 따라 사용자가 Passport 앱을 사용할 수 있도록 할당하세요.
1

Enterprise Applications 액세스

왼쪽의 Entra ID 탐색 메뉴에서 Enterprise Apps를 선택합니다.
2

Passport 앱 선택

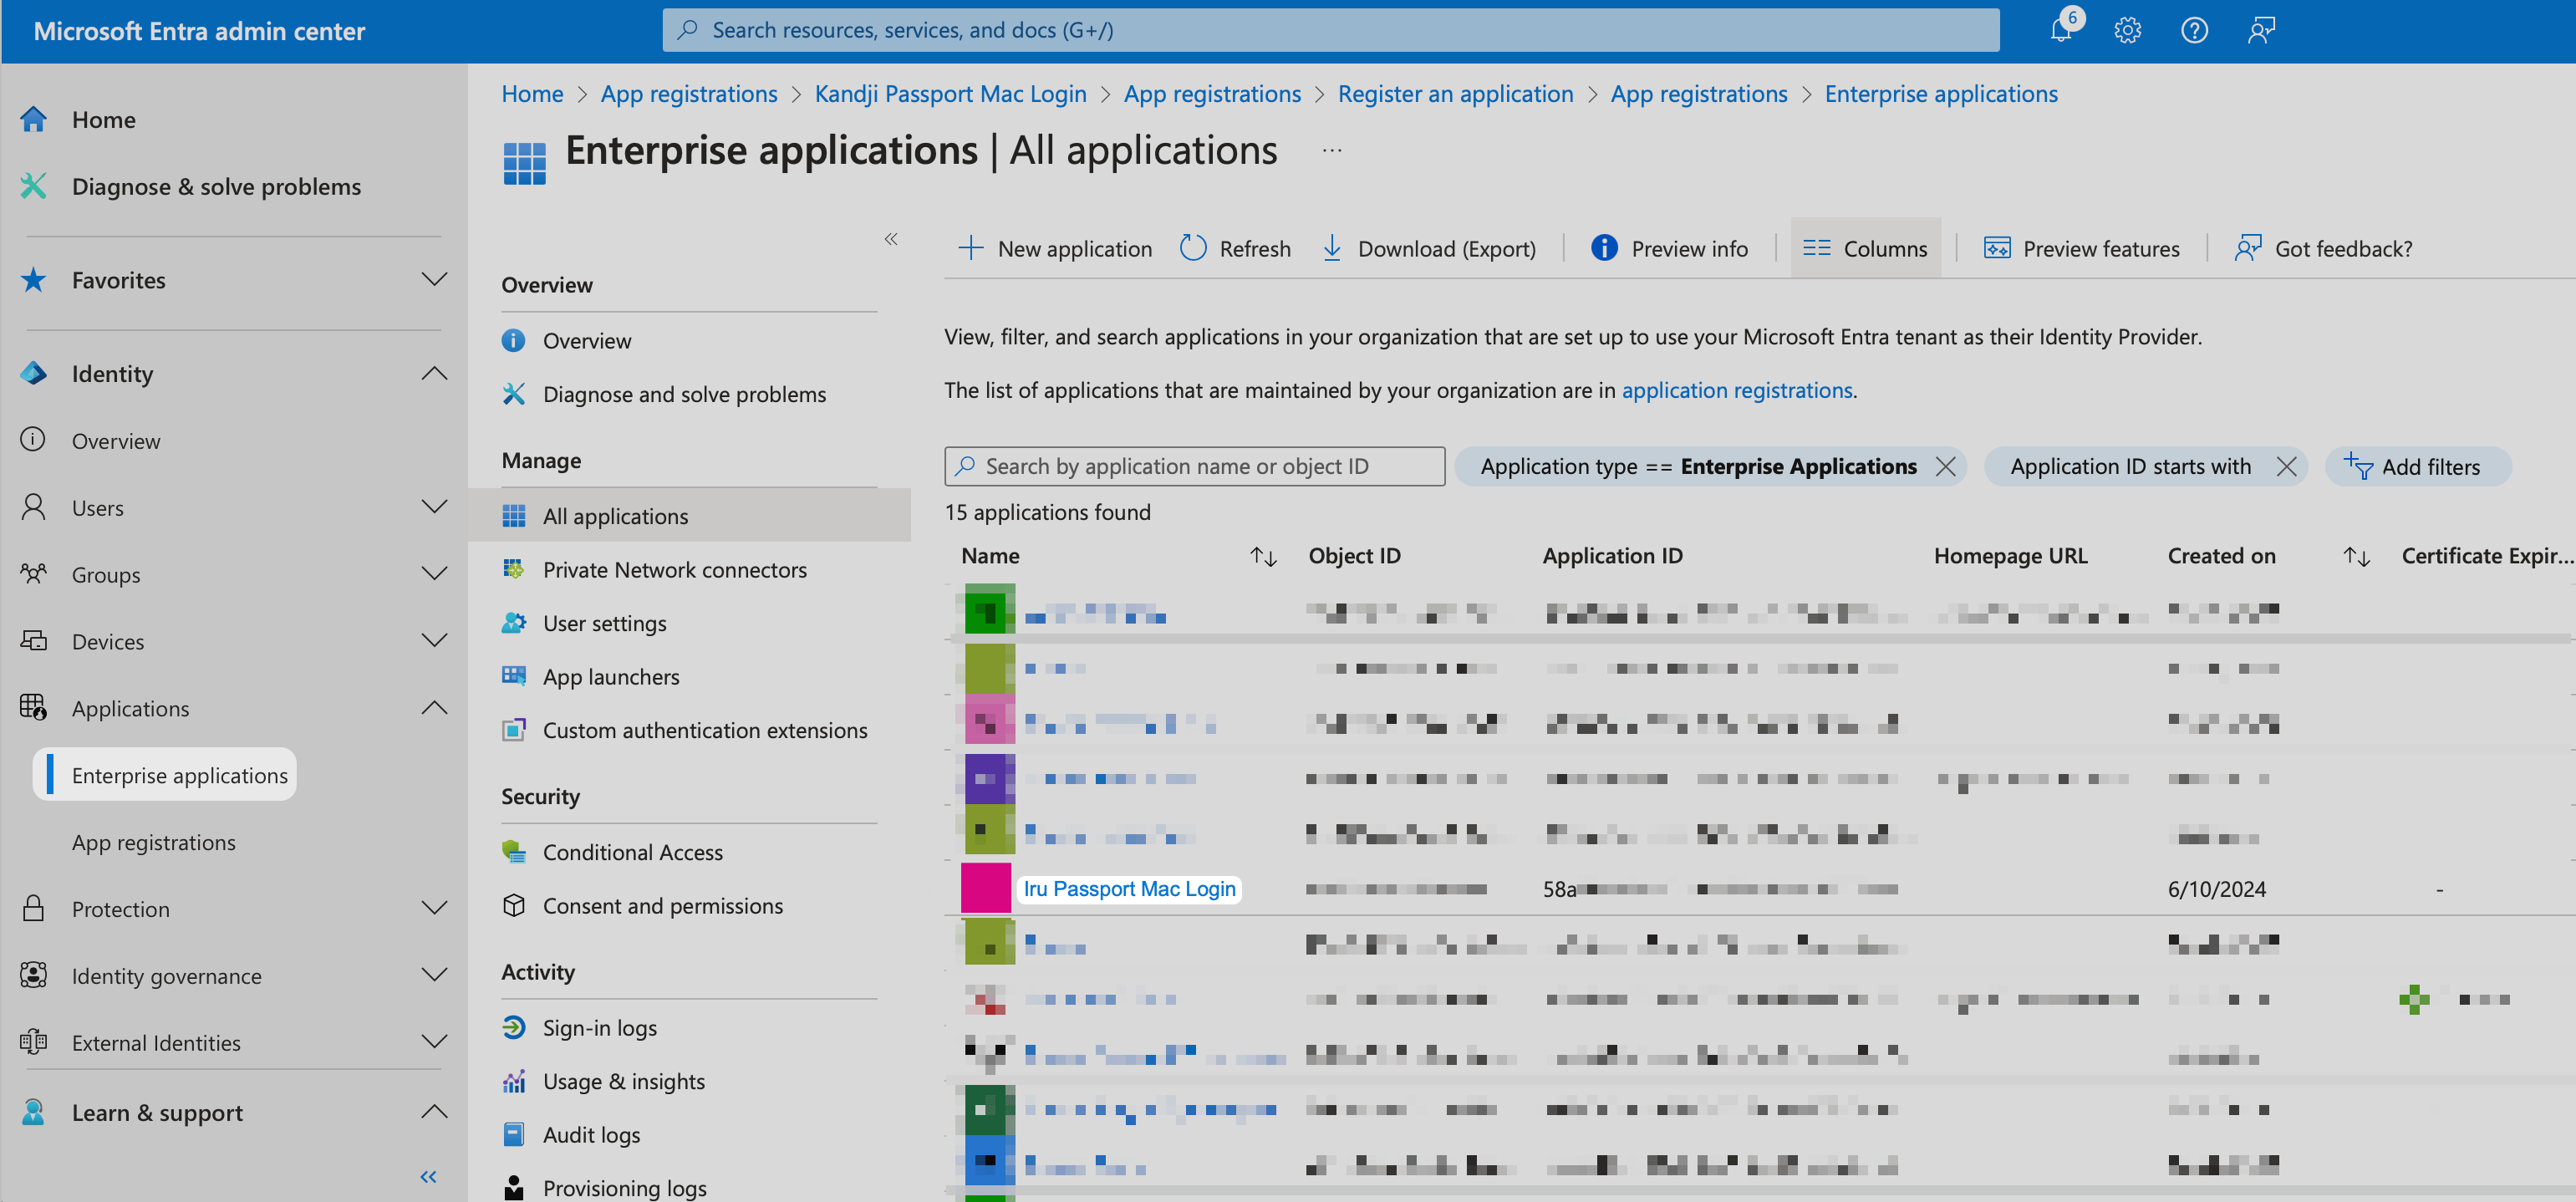
All applications 목록에서 Iru Passport Mac 로그인 또는 이전 섹션에서 App registration에 지정한 이름을 선택합니다.
Iru Passport Mac 로그인이 있는 Entra ID Enterprise applications 목록
3

Properties 액세스

관리에서 Properties를 선택합니다.
4

로고 추가(선택 사항)

선택적으로 엔터프라이즈 앱에 로고를 추가합니다.
5

할당 요구 사항 확인

Assignment required? 설정을 확인합니다. “No”로 설정되어 있으면 이 섹션의 나머지 부분을 건너뛸 수 있습니다. Entra ID의 모든 사용자가 Passport 앱을 사용할 수 있습니다.
6

표시 여부 구성

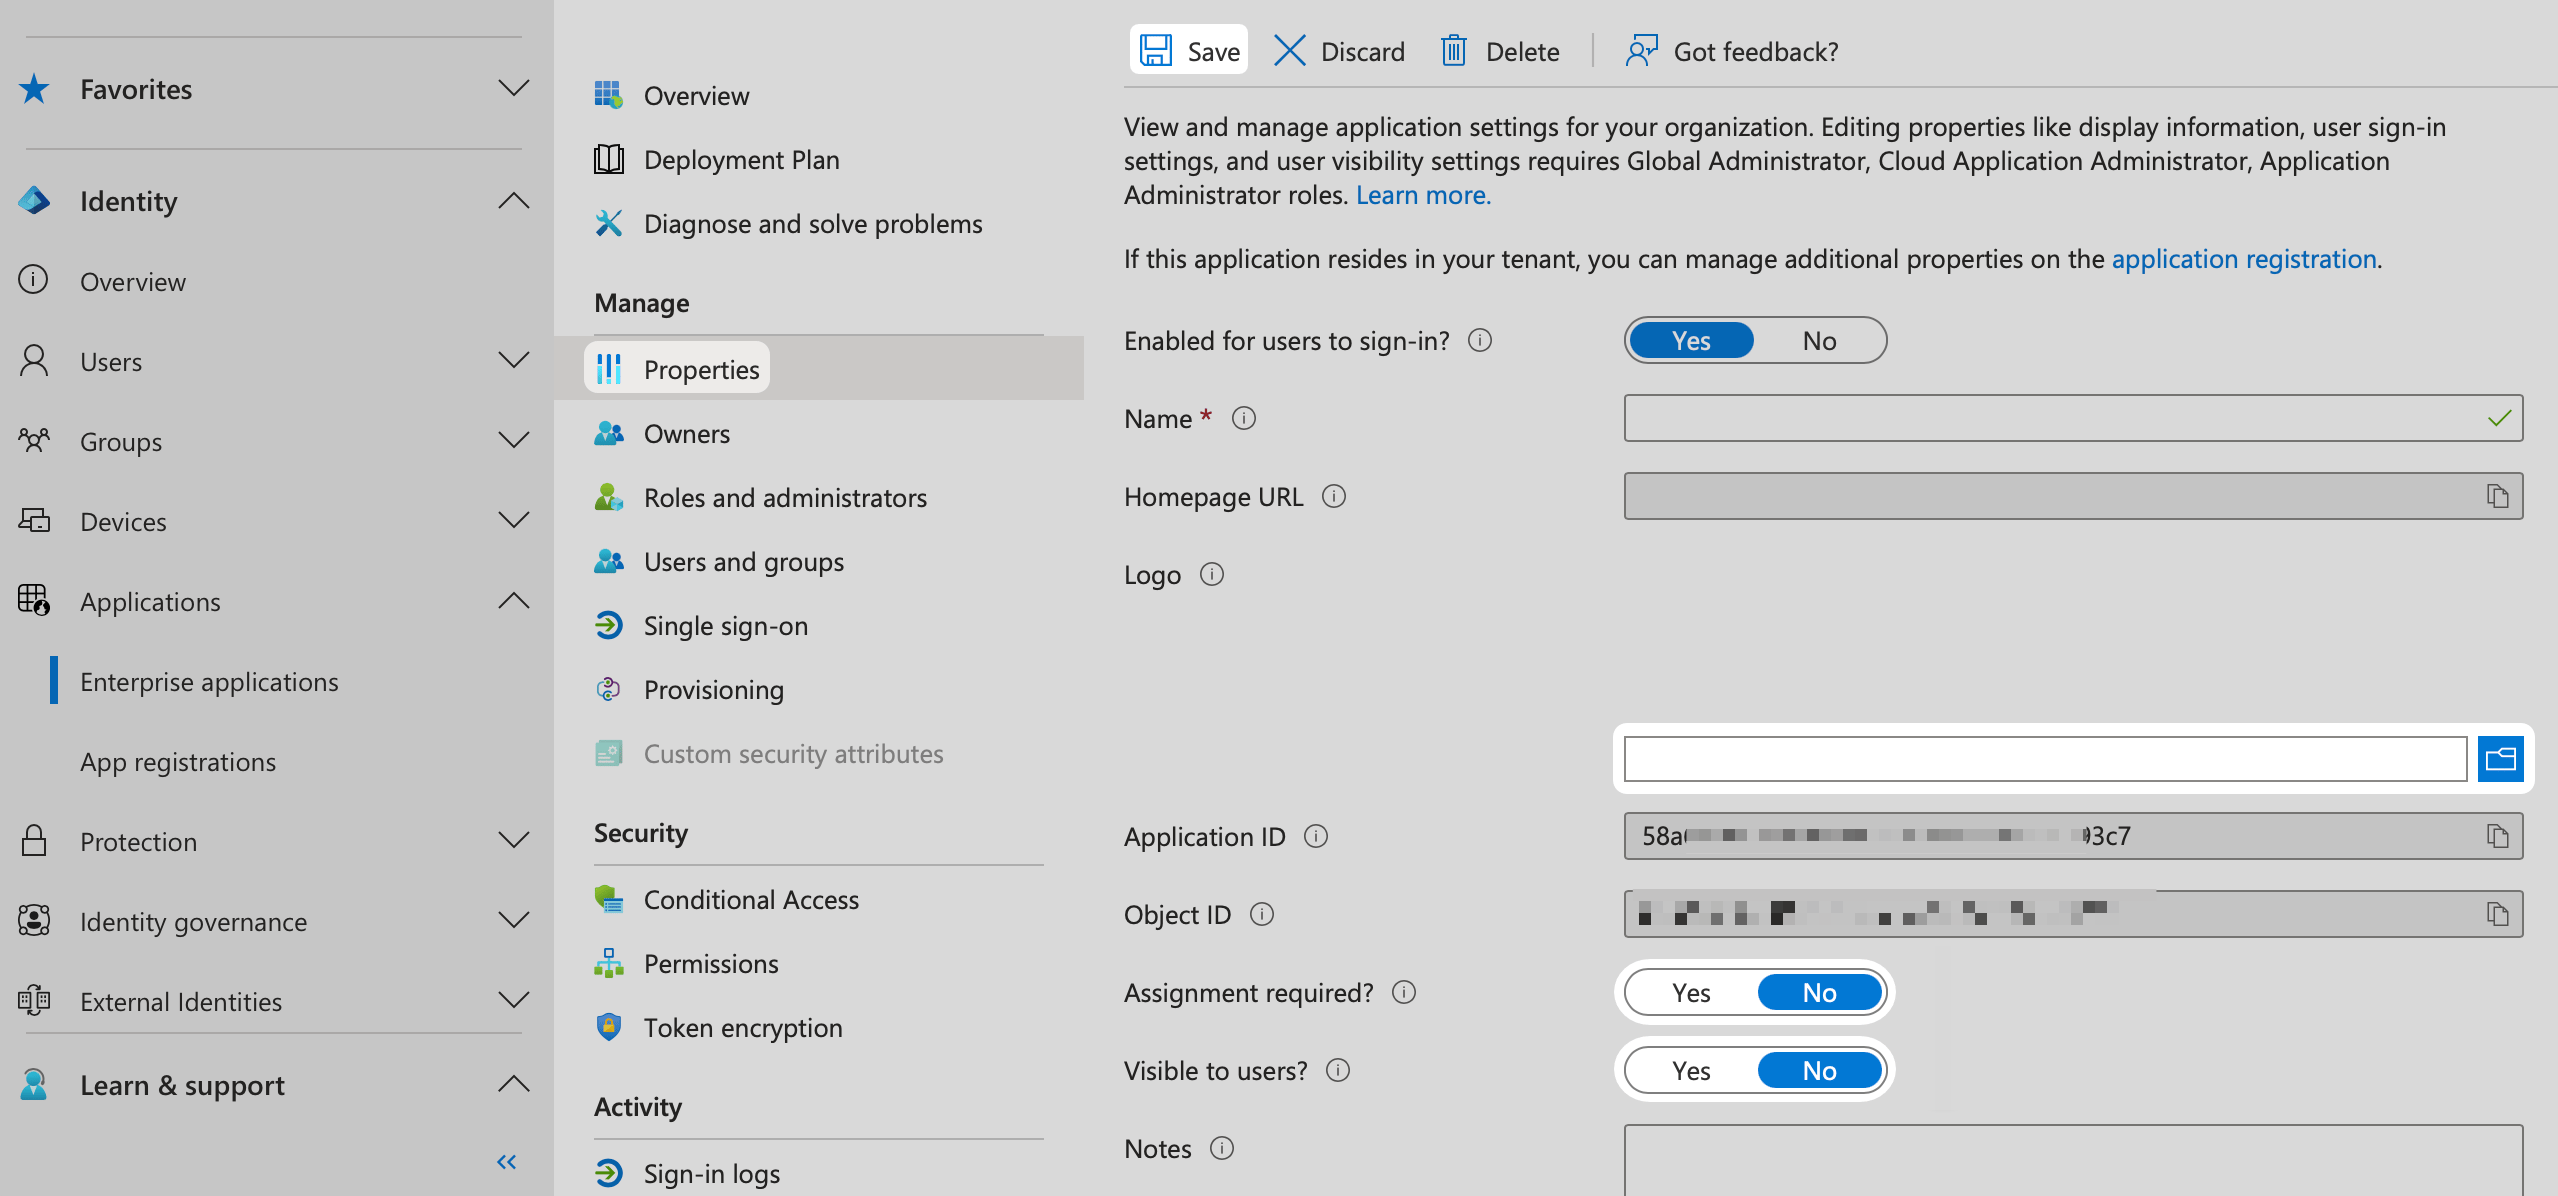
**Visible to users?**가 아니요로 설정되어 있는지 확인하세요. 그렇지 않으면 사용자의 포털에 앱이 표시됩니다. Passport 앱은 macOS 로그인 창을 대체하는 용도로만 유용합니다.
7

속성 저장

저장을 선택합니다.
Visible to users가 No로 설정된 Entra ID Passport Properties
8

Users and Groups 액세스

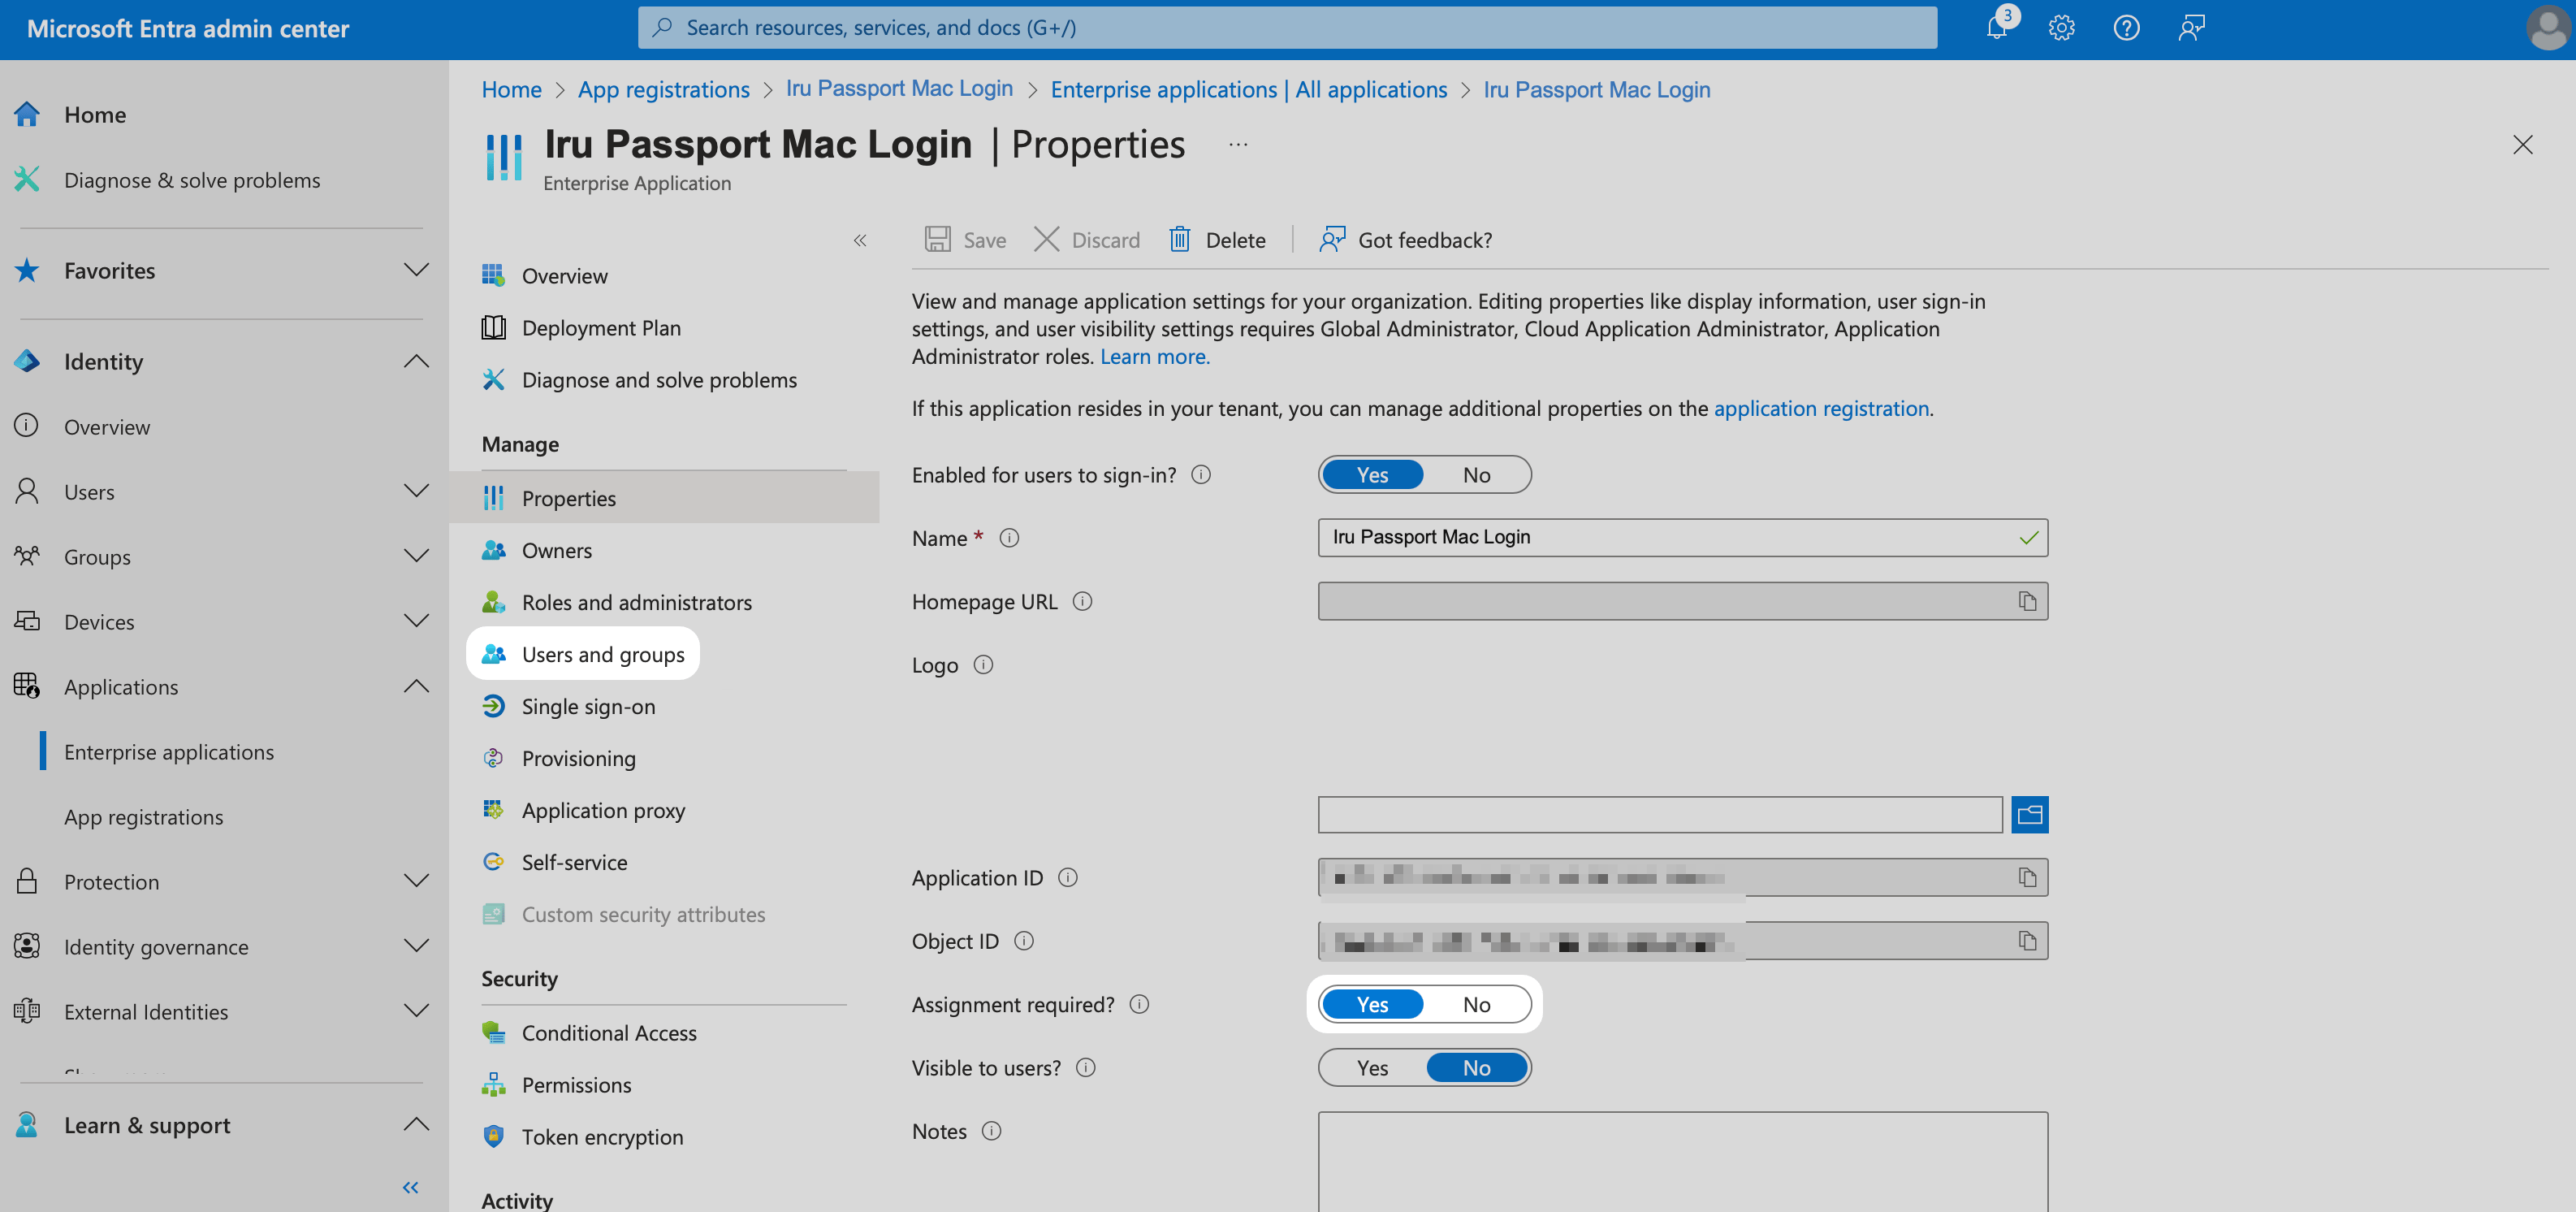
Assignment required? 설정이 “No”로 설정되어 있으면 이 섹션의 나머지 단계를 건너뛰고 다음 섹션으로 진행할 수 있습니다. “Yes”로 설정되어 있으면 다음 단계를 진행하여 사용자와 그룹을 할당하세요.
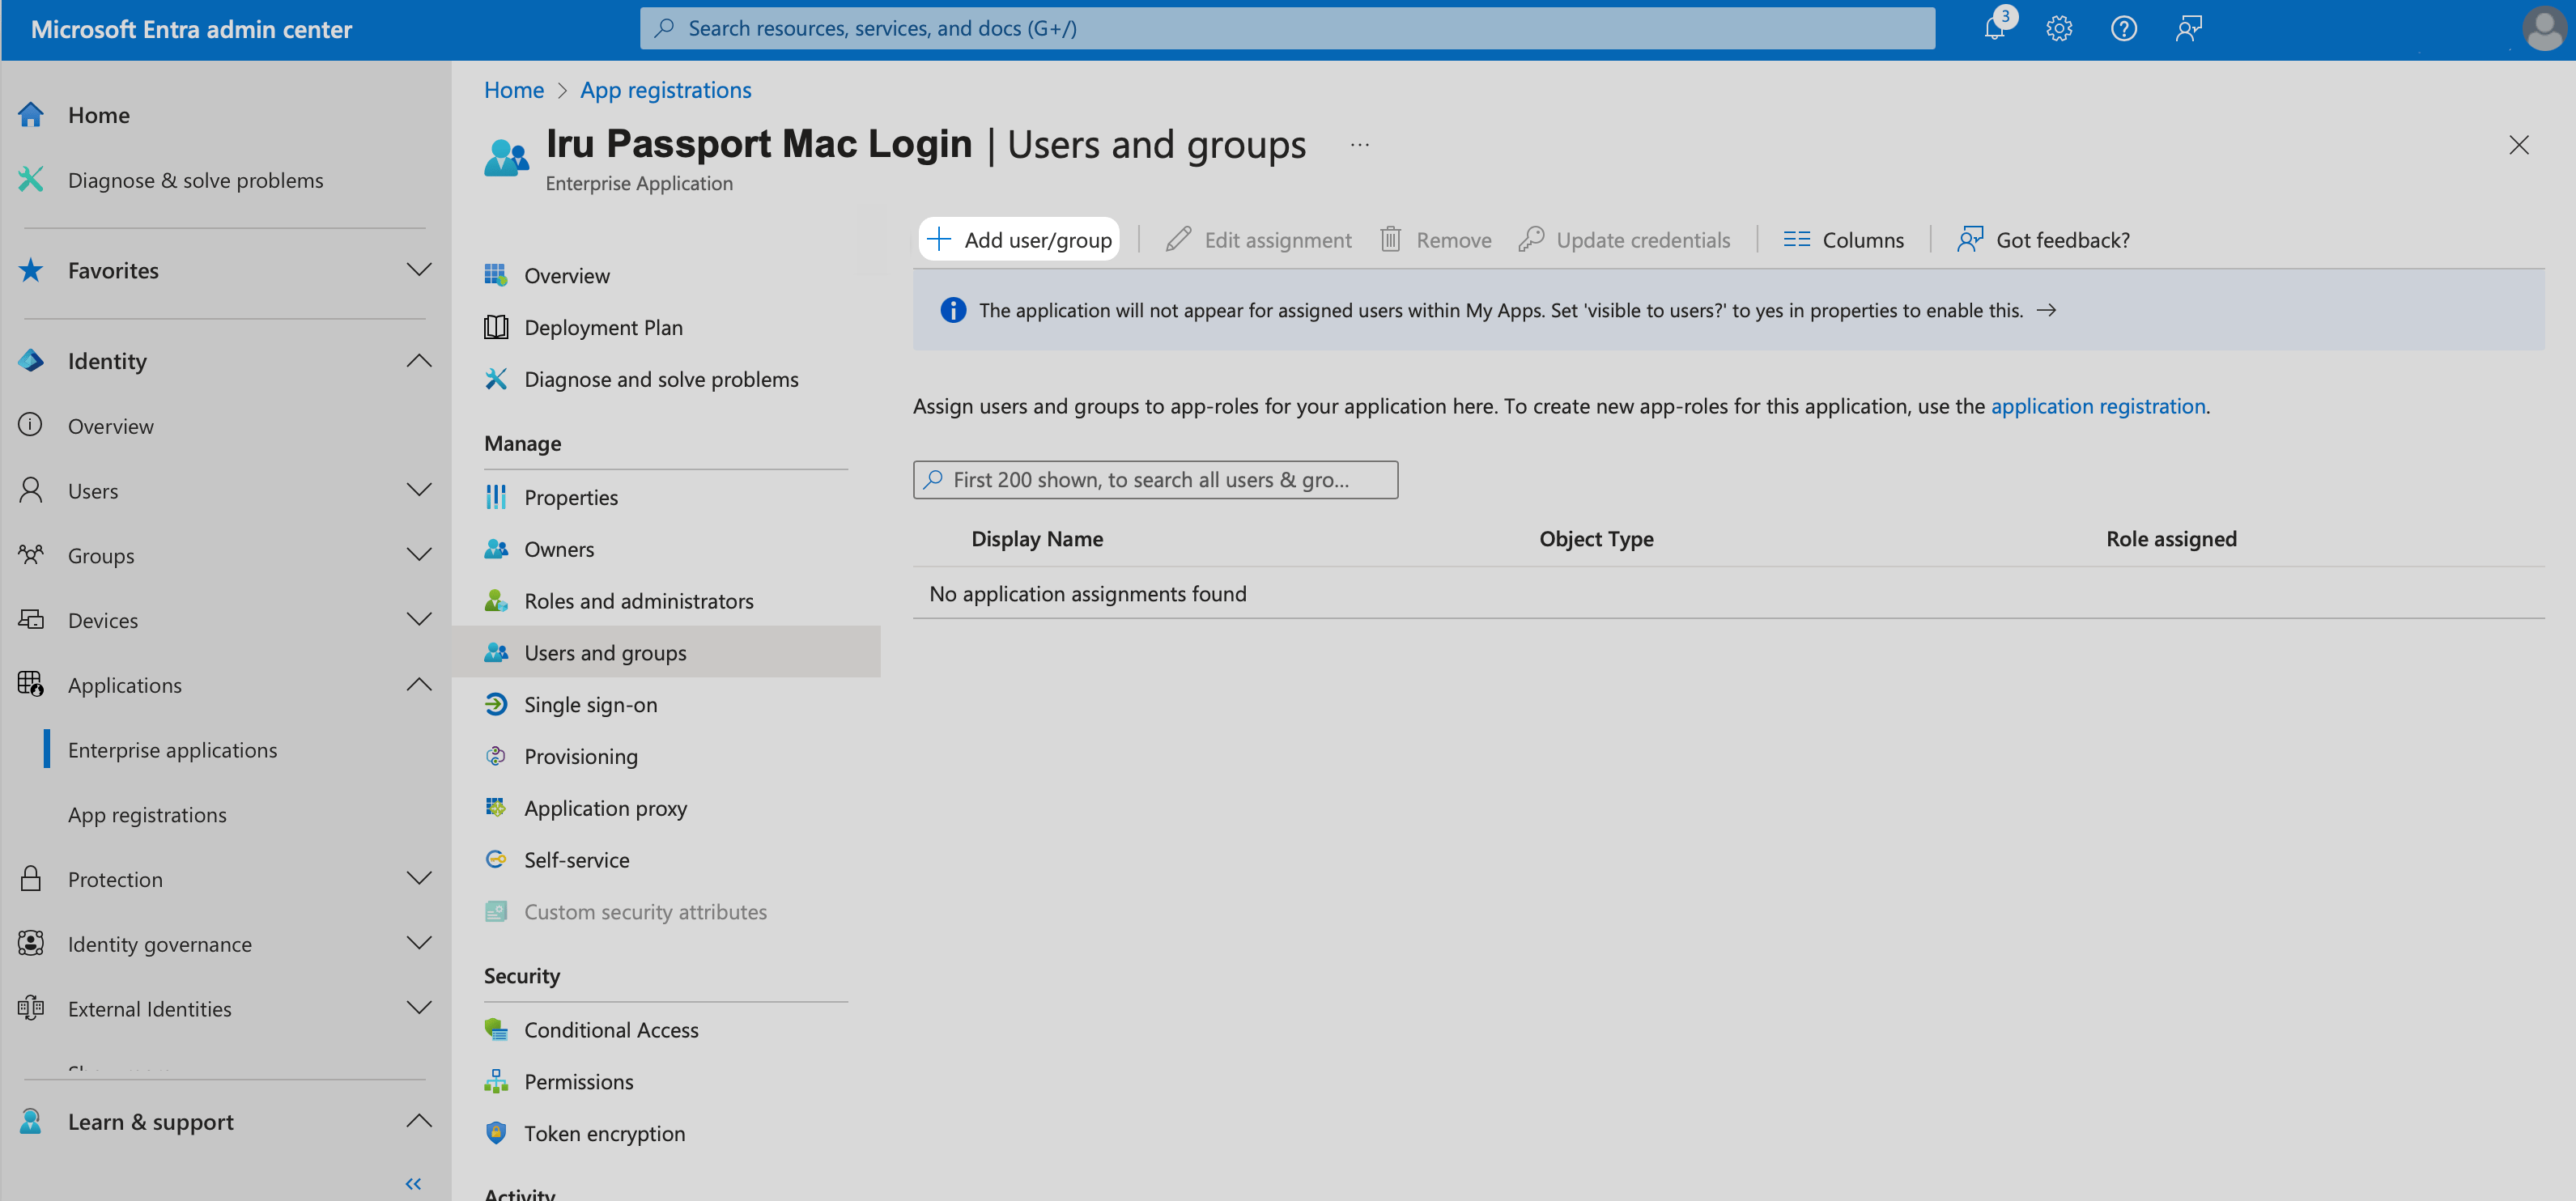
관리에서 Users and Groups를 선택합니다.
Assignment required가 Yes이고 Users and groups가 있는 Entra ID Passport Properties
9

사용자 또는 그룹 추가

메뉴에서 + Add user/group을 선택합니다.
10

사용자 및 그룹 선택

Add Assignment 대화 상자에서 Users and groups 아래의 링크를 선택합니다.
할당이 없는 Entra ID Passport Users and groups
11

사용자 및 그룹 고르기

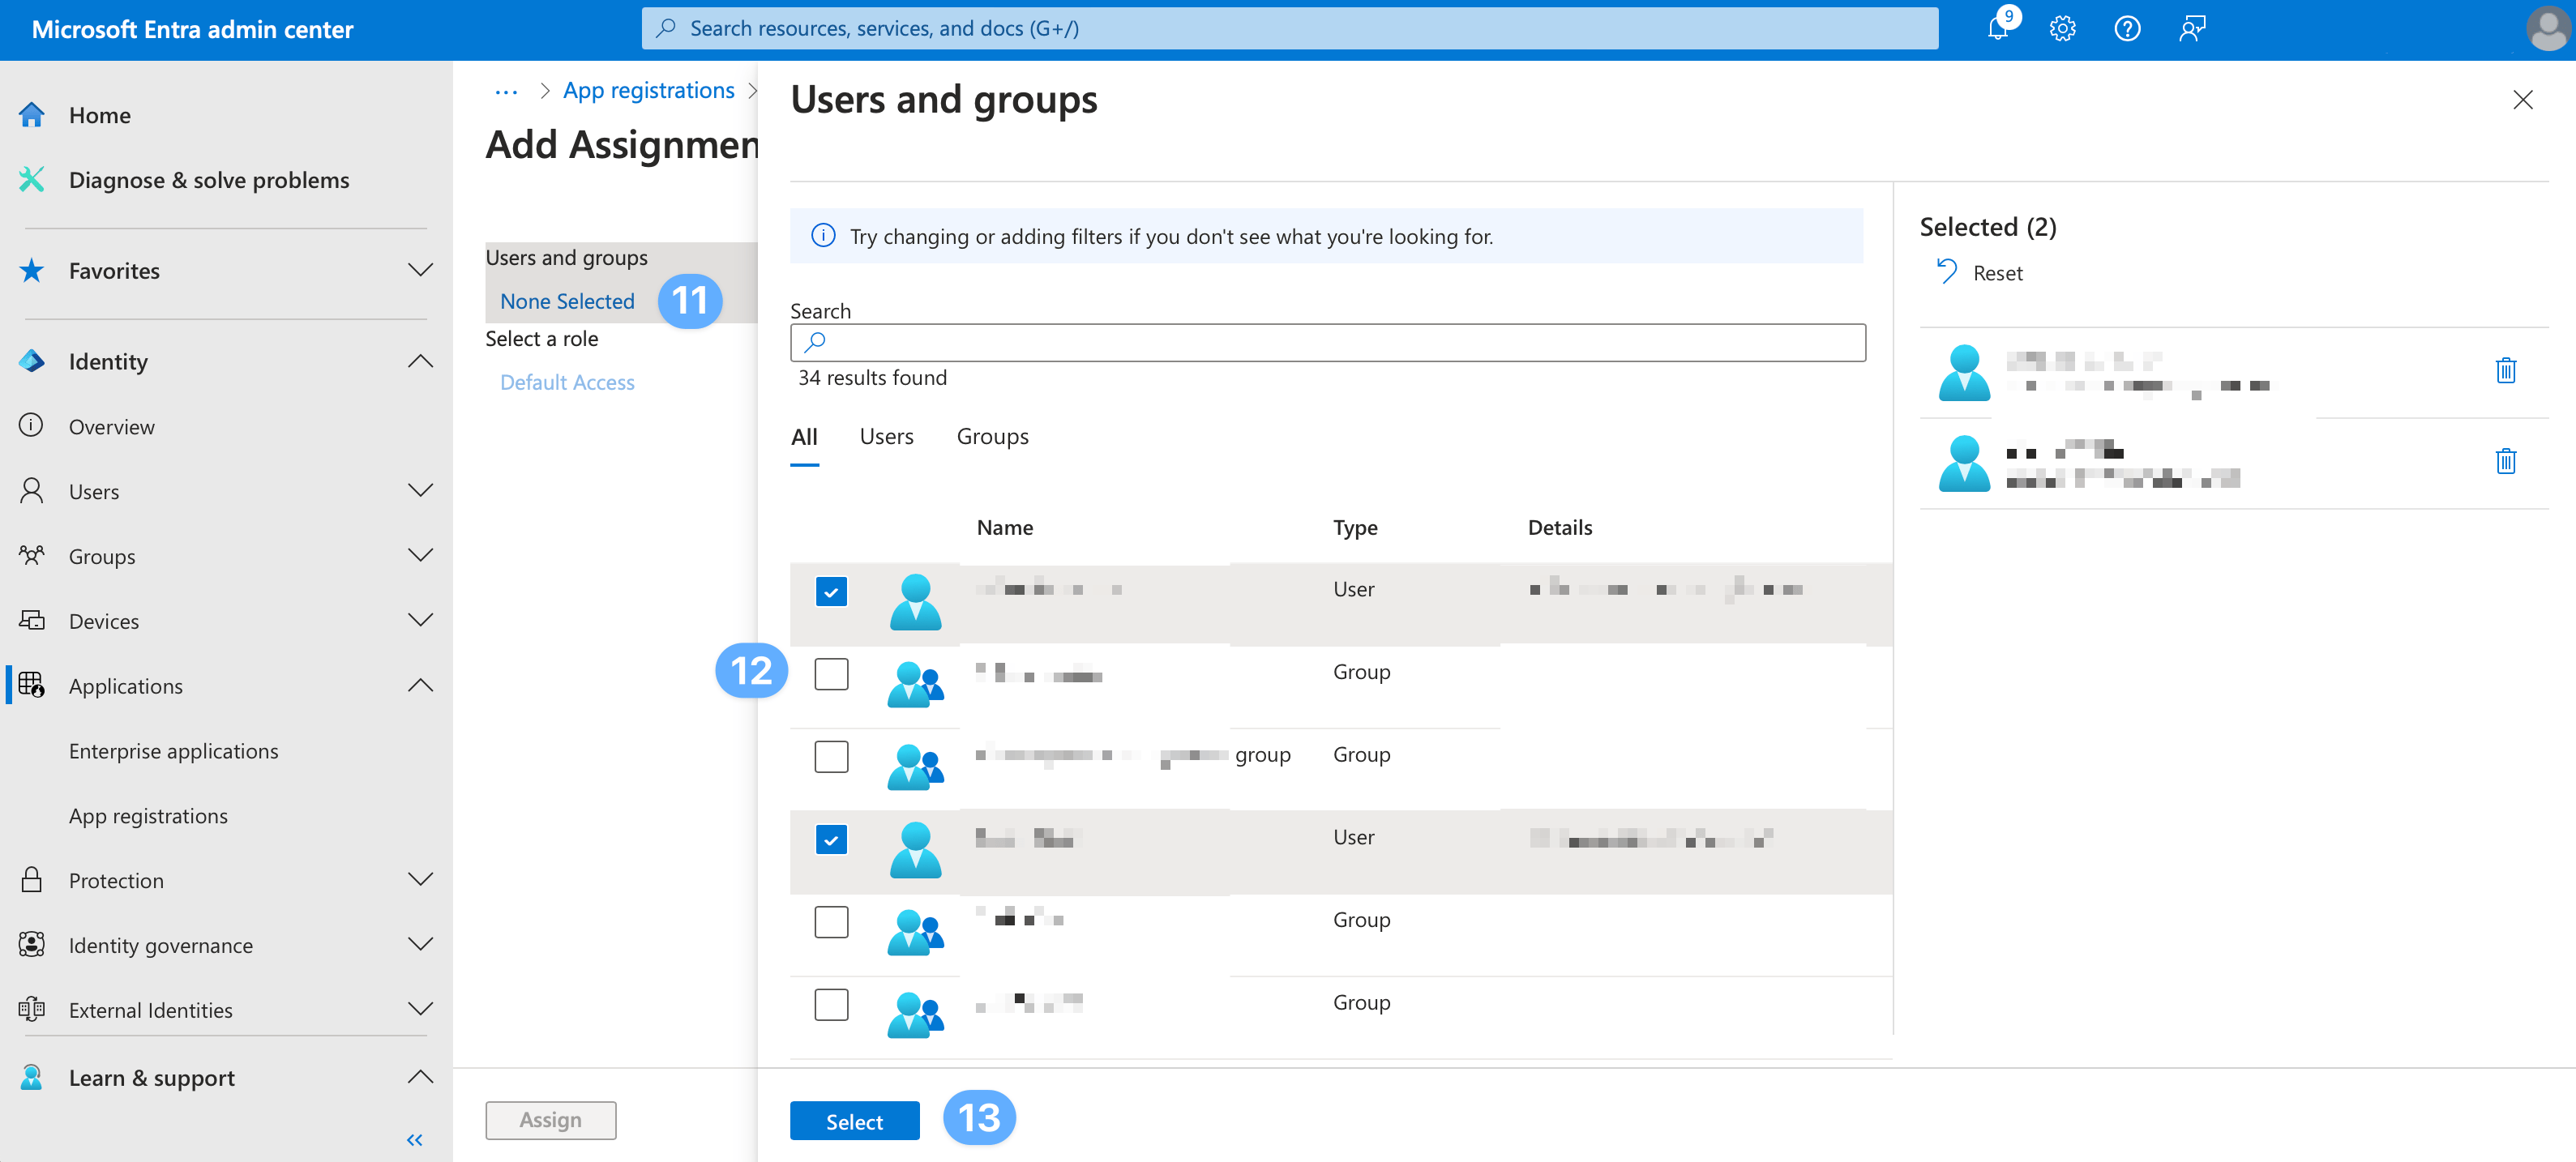
사용자 및 보안 그룹 목록이 표시됩니다. 특정 사용자나 그룹을 검색하거나 목록에 표시된 여러 사용자와 그룹을 선택할 수 있습니다.
12

선택 확인

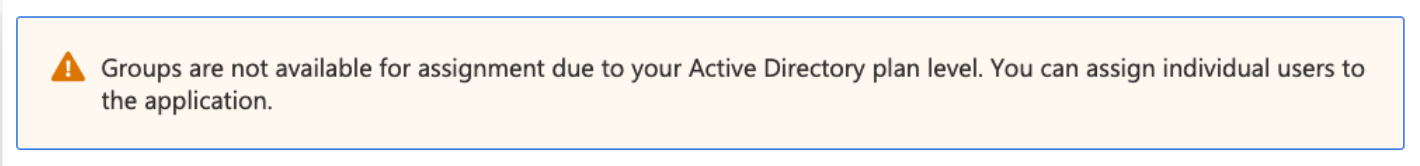
사용자와 그룹을 선택한 후 선택을 선택합니다.아래 메시지가 표시되면 무료 계층을 사용 중이라는 의미입니다. Passport 엔터프라이즈 앱에는 사용자만 추가할 수 있으며 그룹은 추가할 수 없습니다.
Active Directory 플랜 수준으로 인해 그룹을 할당할 수 없음
13

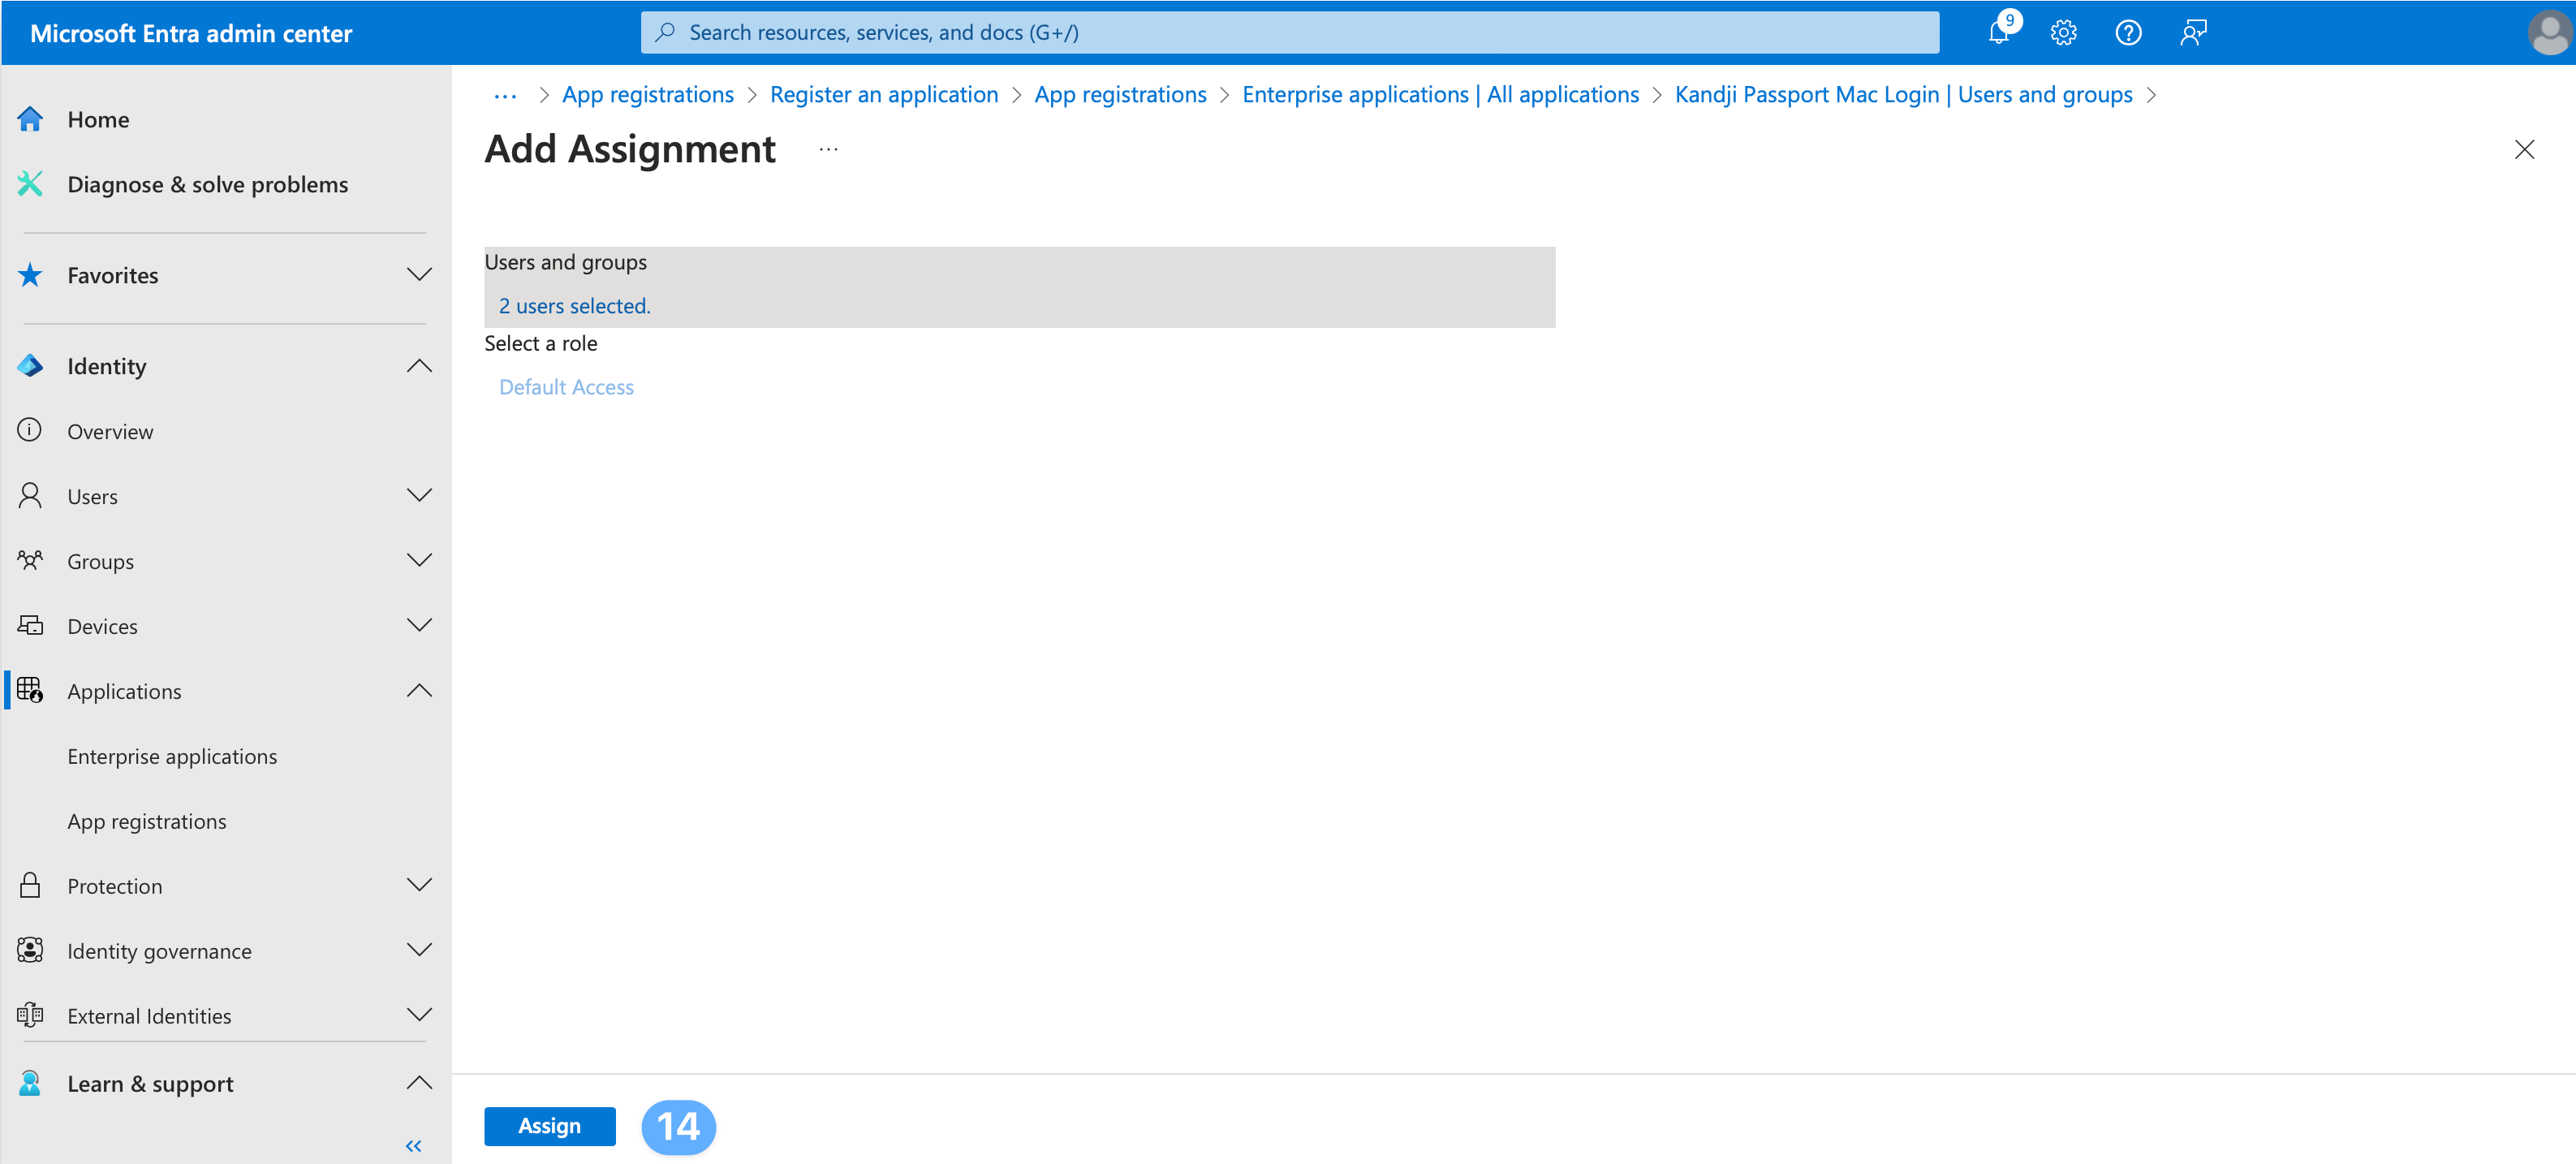
할당 완료

할당을 선택하여 앱에 대한 사용자 및 그룹 할당을 완료합니다.
Select가 있는 Entra ID Add Assignment 사용자 및 그룹 선택기
14

할당 확인

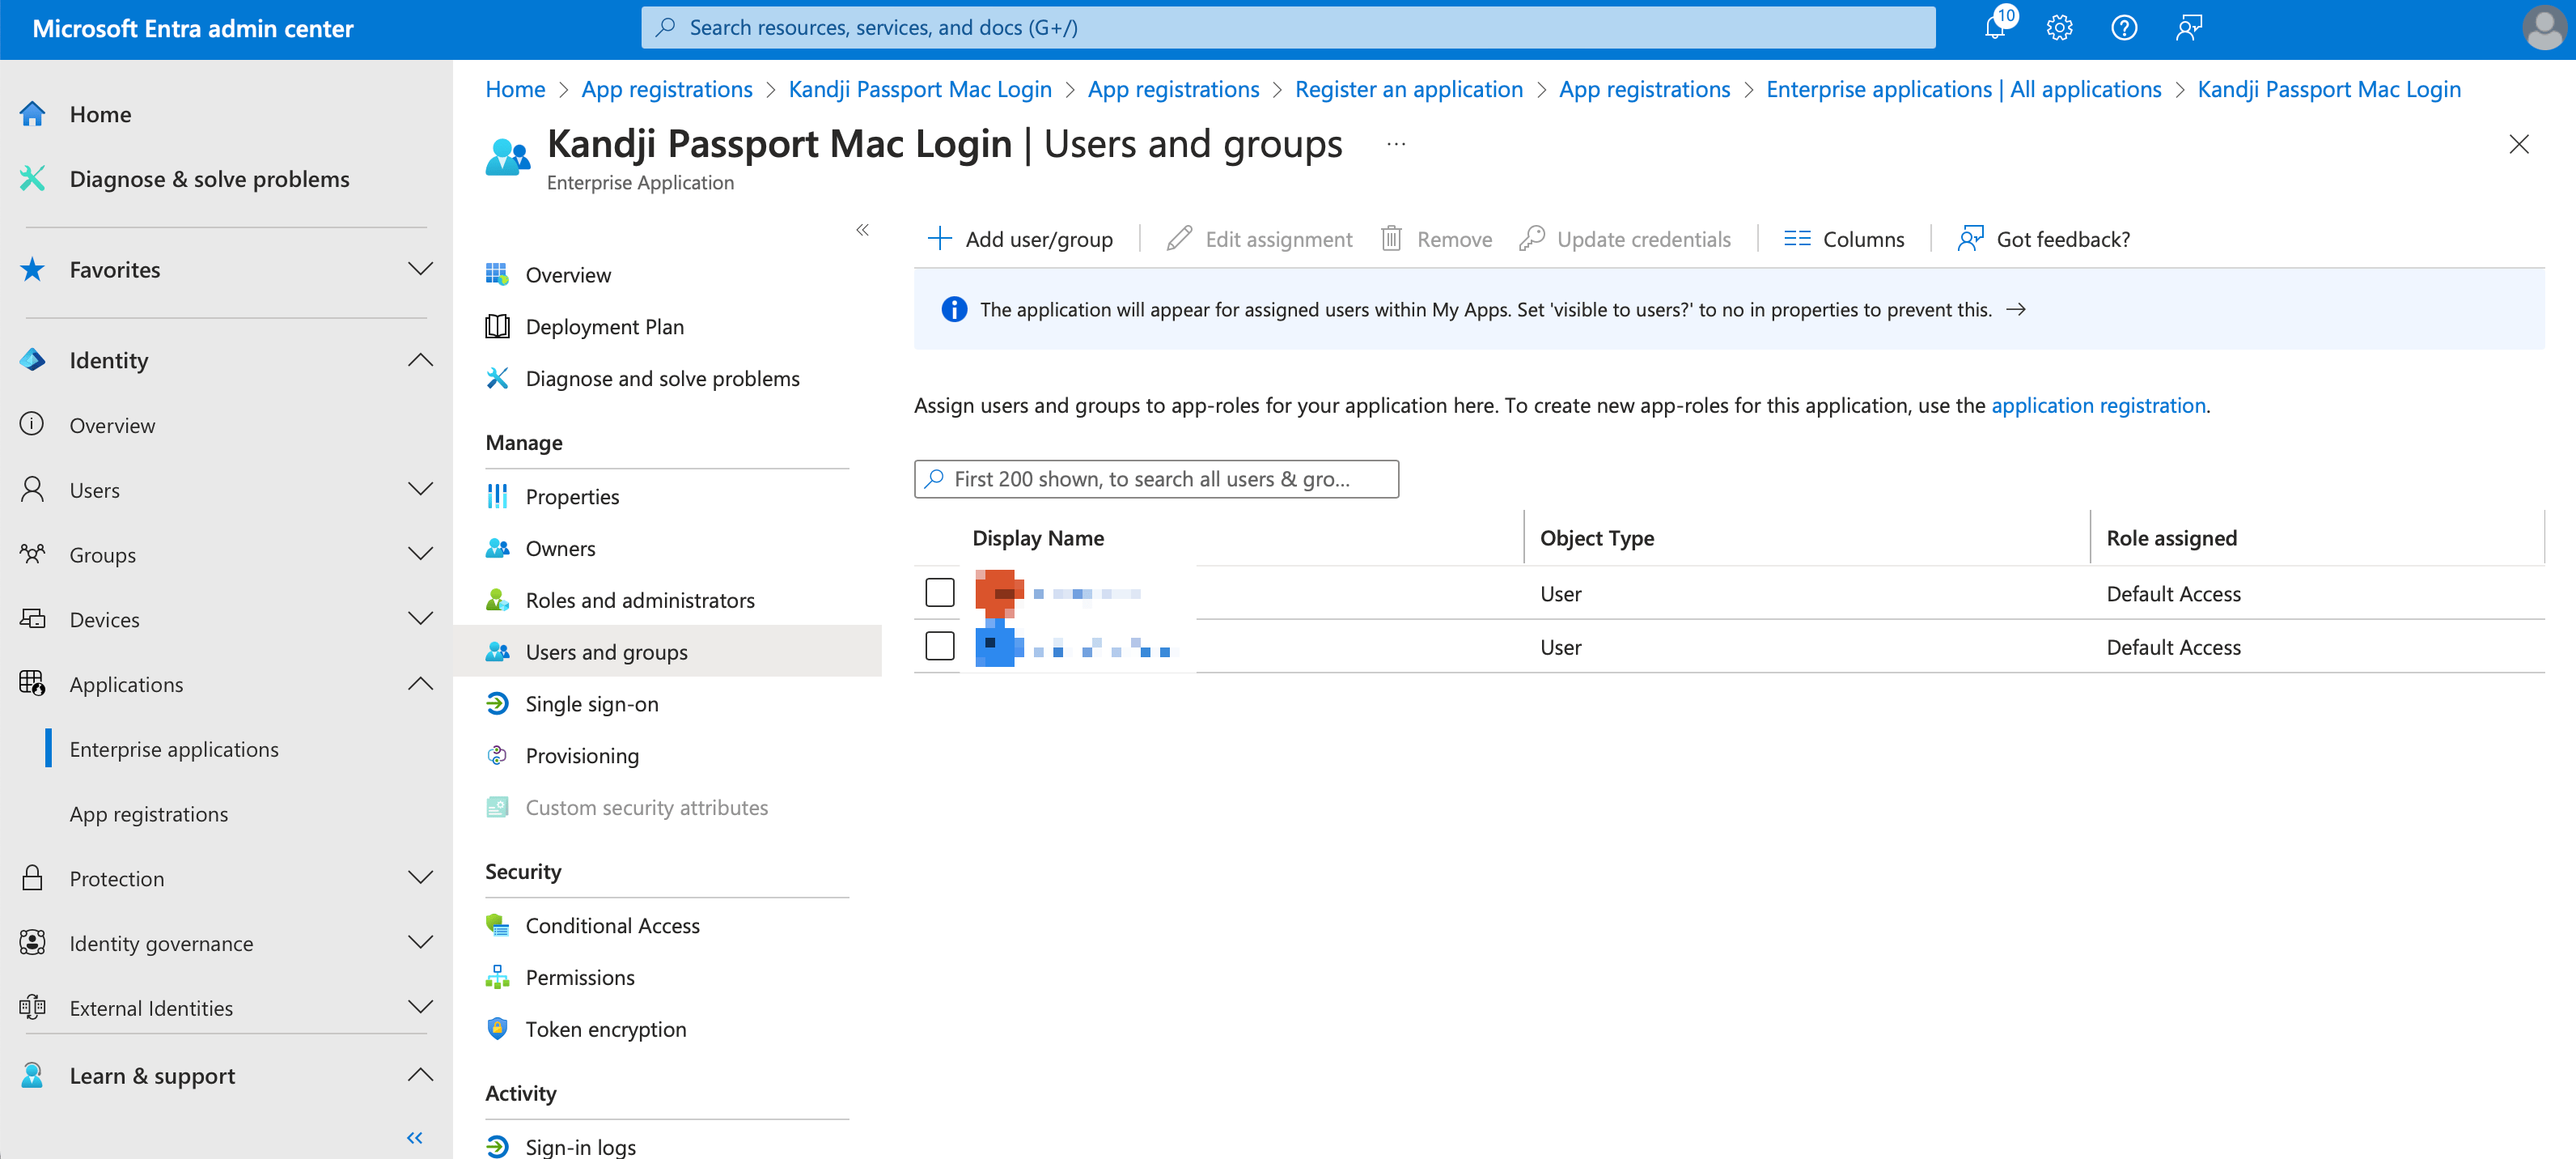
추가한 사용자와 그룹이 Users and groups 목록에 표시되는지 확인합니다.
사용자가 선택되고 Assign 버튼이 있는 Entra ID Add Assignment
15

구성 검토

Entra ID 구성의 이 부분이 완료되면 Microsoft Entra ID 환경에 대한 이 문서의 나머지 섹션을 검토하세요.
사용자가 할당된 Entra ID Passport Users and groups

Microsoft Entra ID 조건부 액세스 고려 사항

Microsoft Entra ID 조건부 액세스는 Microsoft Entra ID Premium 이상에 포함되어 있습니다. Microsoft Entra ID 조건부 액세스 정책을 켜기 전에 사용자별 MFA와 보안 기본값을 모두 끄세요.
아래 단계를 완료하여 Passport - CA Policy API를 등록하고, 해당 범위를 Passport 앱에 추가하며, 해당 앱을 적용 가능한 정책에서 제외합니다. 조건부 액세스를 사용하지 않는 경우 이 섹션을 건너뛰세요. 완료되면 Iru Endpoint 탭의 인증 모드에서 **Additional scopes (optional)**에 범위를 추가합니다.

Passport - CA Policy API 애플리케이션 생성

Passport가 기본 범위 이외의 범위를 요청할 수 있도록 이 애플리케이션 등록을 생성합니다.
1

App registrations 열기

Microsoft Entra 관리 센터에 로그인하고 Entra ID > App registrations를 엽니다.
2

애플리케이션 등록

+ New registration을 선택합니다. 이름으로 Passport - CA Policy API를 입력하고, 지원되는 계정 유형에서 Single tenant only를 선택한 다음, Redirect URI는 비워 둡니다. 등록을 선택합니다.
3

Microsoft Graph에 대한 관리자 동의 부여

API permissions를 엽니다. 관리자 동의가 아직 부여되지 않은 경우 **Grant admin consent for [your tenant]**를 선택합니다.
4

API 노출

왼쪽 탐색에서 Expose an API를 엽니다.
5

범위 추가

+ Add a scope를 선택합니다.
6

Application ID URI 설정

Application ID URI를 검토합니다. Entra ID는 기본값(예: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a)을 제안합니다. 기본값을 사용해도 됩니다. 저장 후 계속을 선택합니다. 이 URI는 복사할 필요가 없으며, 아래 범위 URI 복사에서 범위 URI를 복사합니다.
7

Passport 범위 구성

Scope name에 공백이나 특수 문자 없이 Passport를 입력합니다. Who can consent는 기본값으로 둡니다. Admin consent 필드에 표시 이름과 설명을 입력한 다음 Add scope를 선택합니다.
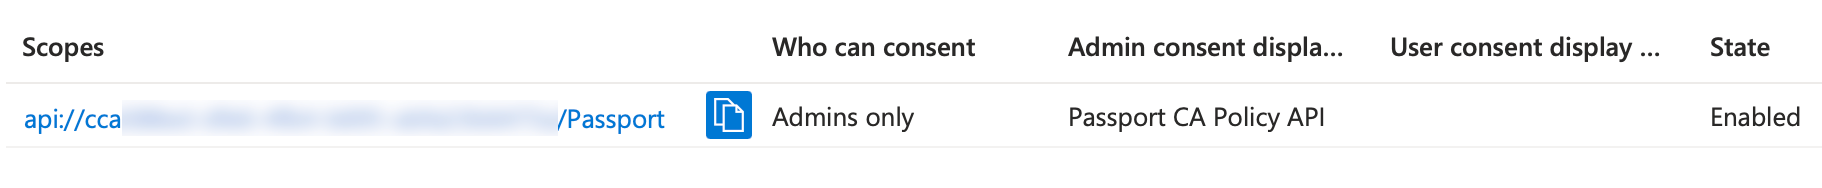
Passport 범위 URI와 Enabled 상태가 표시된 Microsoft Entra ID Expose an API 범위 목록
8

범위 URI 복사

Scopes 목록의 범위 URI(예: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a/Passport) 옆에서 복사를 선택합니다. Iru Endpoint 탭의 인증 모드에서 Add Additional scopes에 사용할 수 있도록 저장해 둡니다.

Passport 앱 등록에 사용자 지정 범위 추가

1

Passport 앱 등록 열기

아직 로그인하지 않았다면 Microsoft Entra 관리 센터에 로그인하고 Entra ID > App registrations를 엽니다. Passport Mac 로그인에 사용하는 애플리케이션을 엽니다.
2

API 권한 추가

API permissions를 열고 + Add a permission을 선택합니다.
3

Passport - CA Policy API 선택

APIs my organization uses 탭을 열고 Passport - CA Policy API를 선택합니다.
4

Passport 위임된 권한 추가

Delegated permissions를 선택하고 Passport 권한을 선택한 다음 Add permissions를 선택합니다.
5

관리자 동의 부여

**Grant admin consent for [your tenant]**를 선택합니다.
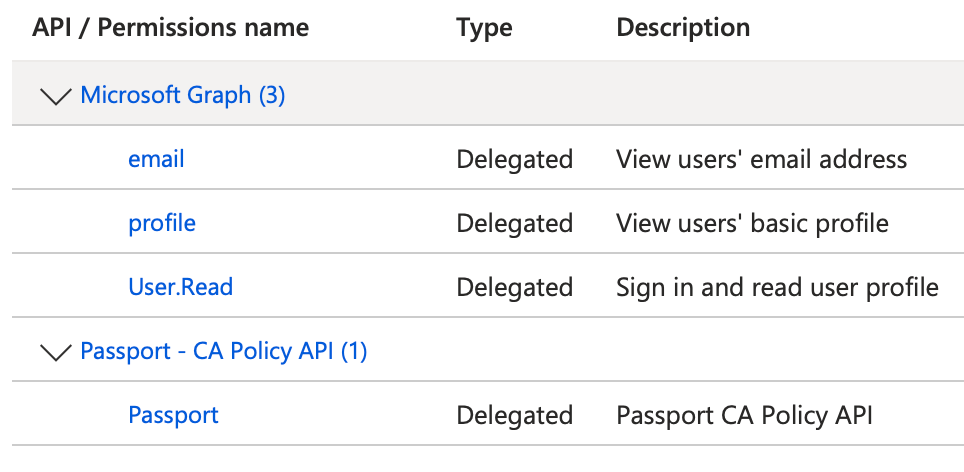
Microsoft Graph 및 Passport - CA Policy API 위임된 권한이 표시된 Passport용 Microsoft Entra ID API 권한

All resources 정책에서 Passport - CA Policy API 제외

조건부 액세스를 사용하는 경우 All resources로 범위가 지정된 각 정책에서 Passport - CA Policy API를 제외하세요. All resources로 범위가 지정된 정책에는 openid 범위를 사용하는 로그인이 포함됩니다. Passport - CA Policy API를 제외하면 Passport가 Mac 로그인에서 암호 확인 및 동기화에 사용하는 ROPG에 대한 MFA 요구 사항이 제거됩니다.
1

조건부 액세스 열기

Microsoft Entra 관리 센터에서 Protection > Conditional Access > Policies를 엽니다.
2

All resources로 범위가 지정된 정책 열기

All resources로 범위가 지정된 각 정책을 선택한 다음 Target resources를 엽니다.
3

Passport - CA Policy API 제외

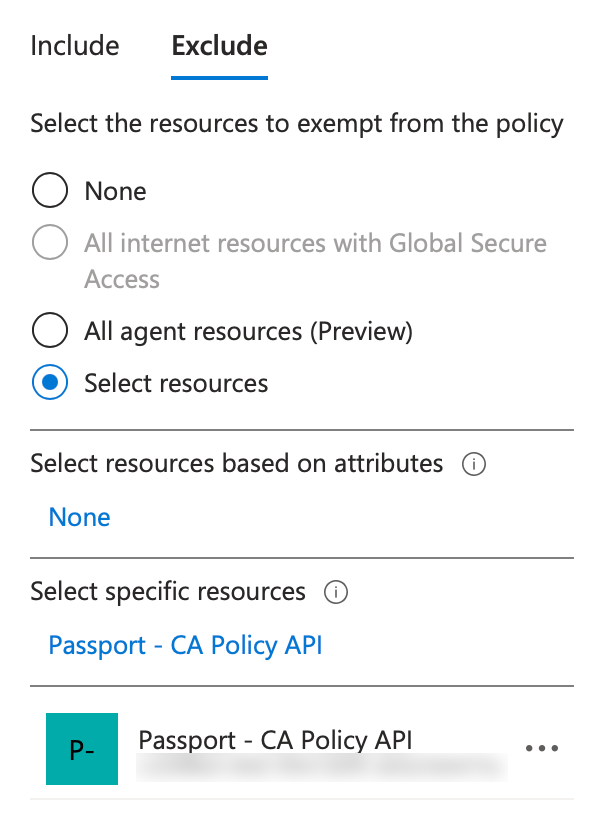
Exclude 탭을 열고 Select resources를 선택한 다음 Passport - CA Policy API를 선택합니다. 선택을 선택한 다음 저장을 선택합니다.
Select specific resources에서 Passport - CA Policy API가 선택된 Microsoft Entra ID 조건부 액세스 정책 Exclude 탭
4

각 All resources 정책에 대해 반복

All resources로 범위가 지정된 모든 조건부 액세스 정책에 대해 이 단계를 반복합니다.
저장이 실패하면 Passport - CA Policy API가 공용 클라이언트 흐름을 허용하지 않는지 확인하세요. 앱에 리디렉션 URI가 구성되어 있으면 제거하고 다시 시도하세요.

Passport를 사용한 사용자 계정 프로비저닝

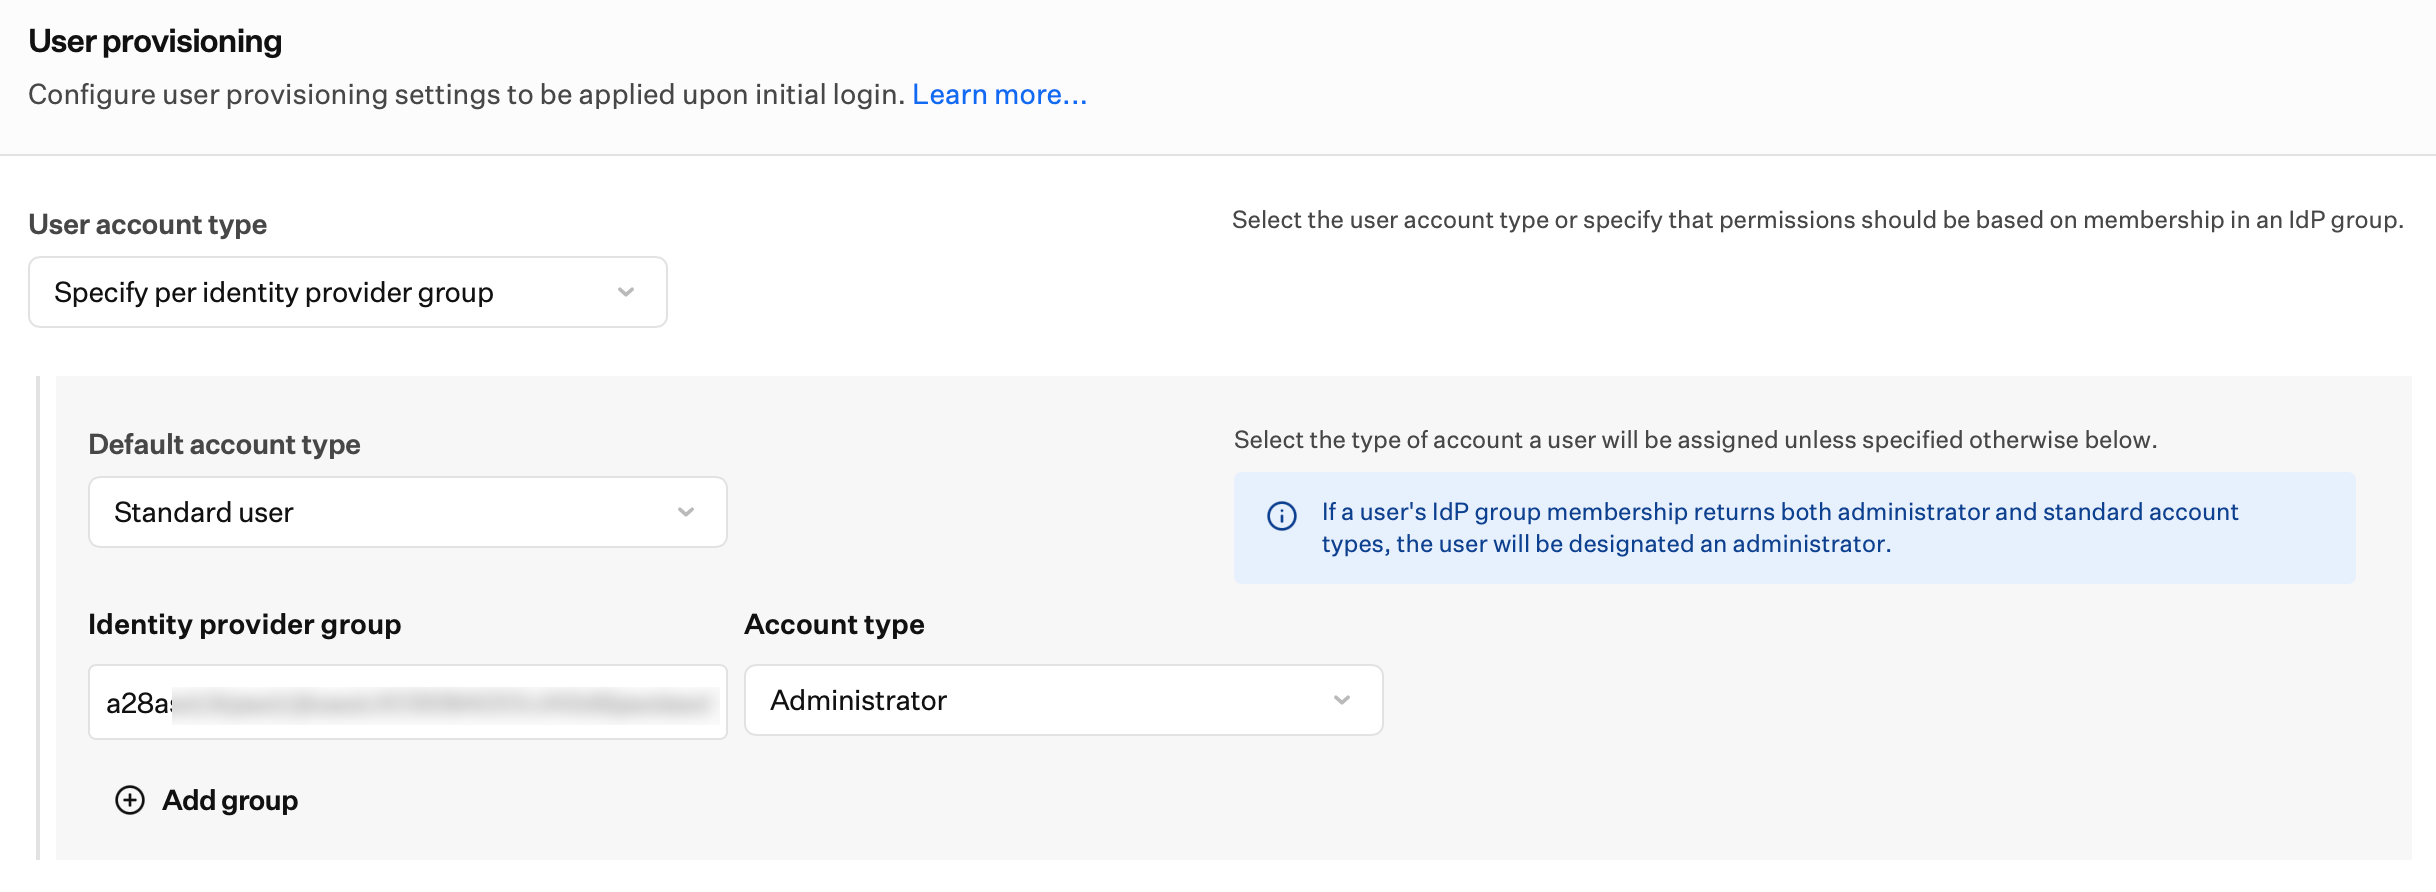
Passport가 Entra ID 보안 그룹 멤버십을 기반으로 각 사용자의 Mac 계정 유형을 설정하도록 하려면 이 섹션의 단계에 따라 Microsoft Entra 관리 센터에서 각 그룹의 Object ID를 수집하세요. 이 값은 Passport Library Item Iru Endpoint 탭의 사용자 프로비저닝에서 사용합니다. 이 모드에 대한 자세한 내용은 Passport Library Item 구성의 사용자 프로비저닝을 참조하세요.Microsoft Entra ID에서 SAML 어설션에 지원되는 보안 그룹 수는 150개입니다. 대규모 조직에서는 사용자가 속한 그룹 수가 Microsoft Entra ID가 토큰에 그룹 클레임을 내보내기 전에 적용하는 제한을 초과할 수 있습니다. 이 제한을 초과하면 Microsoft Entra ID가 토큰에서 그룹 클레임을 생략합니다.
1

Groups 액세스

Microsoft Entra 관리 센터에 로그인합니다. 왼쪽의 Identity 탐색 메뉴에서 그룹을 열고 모든 그룹을 선택합니다.
2

그룹 선택

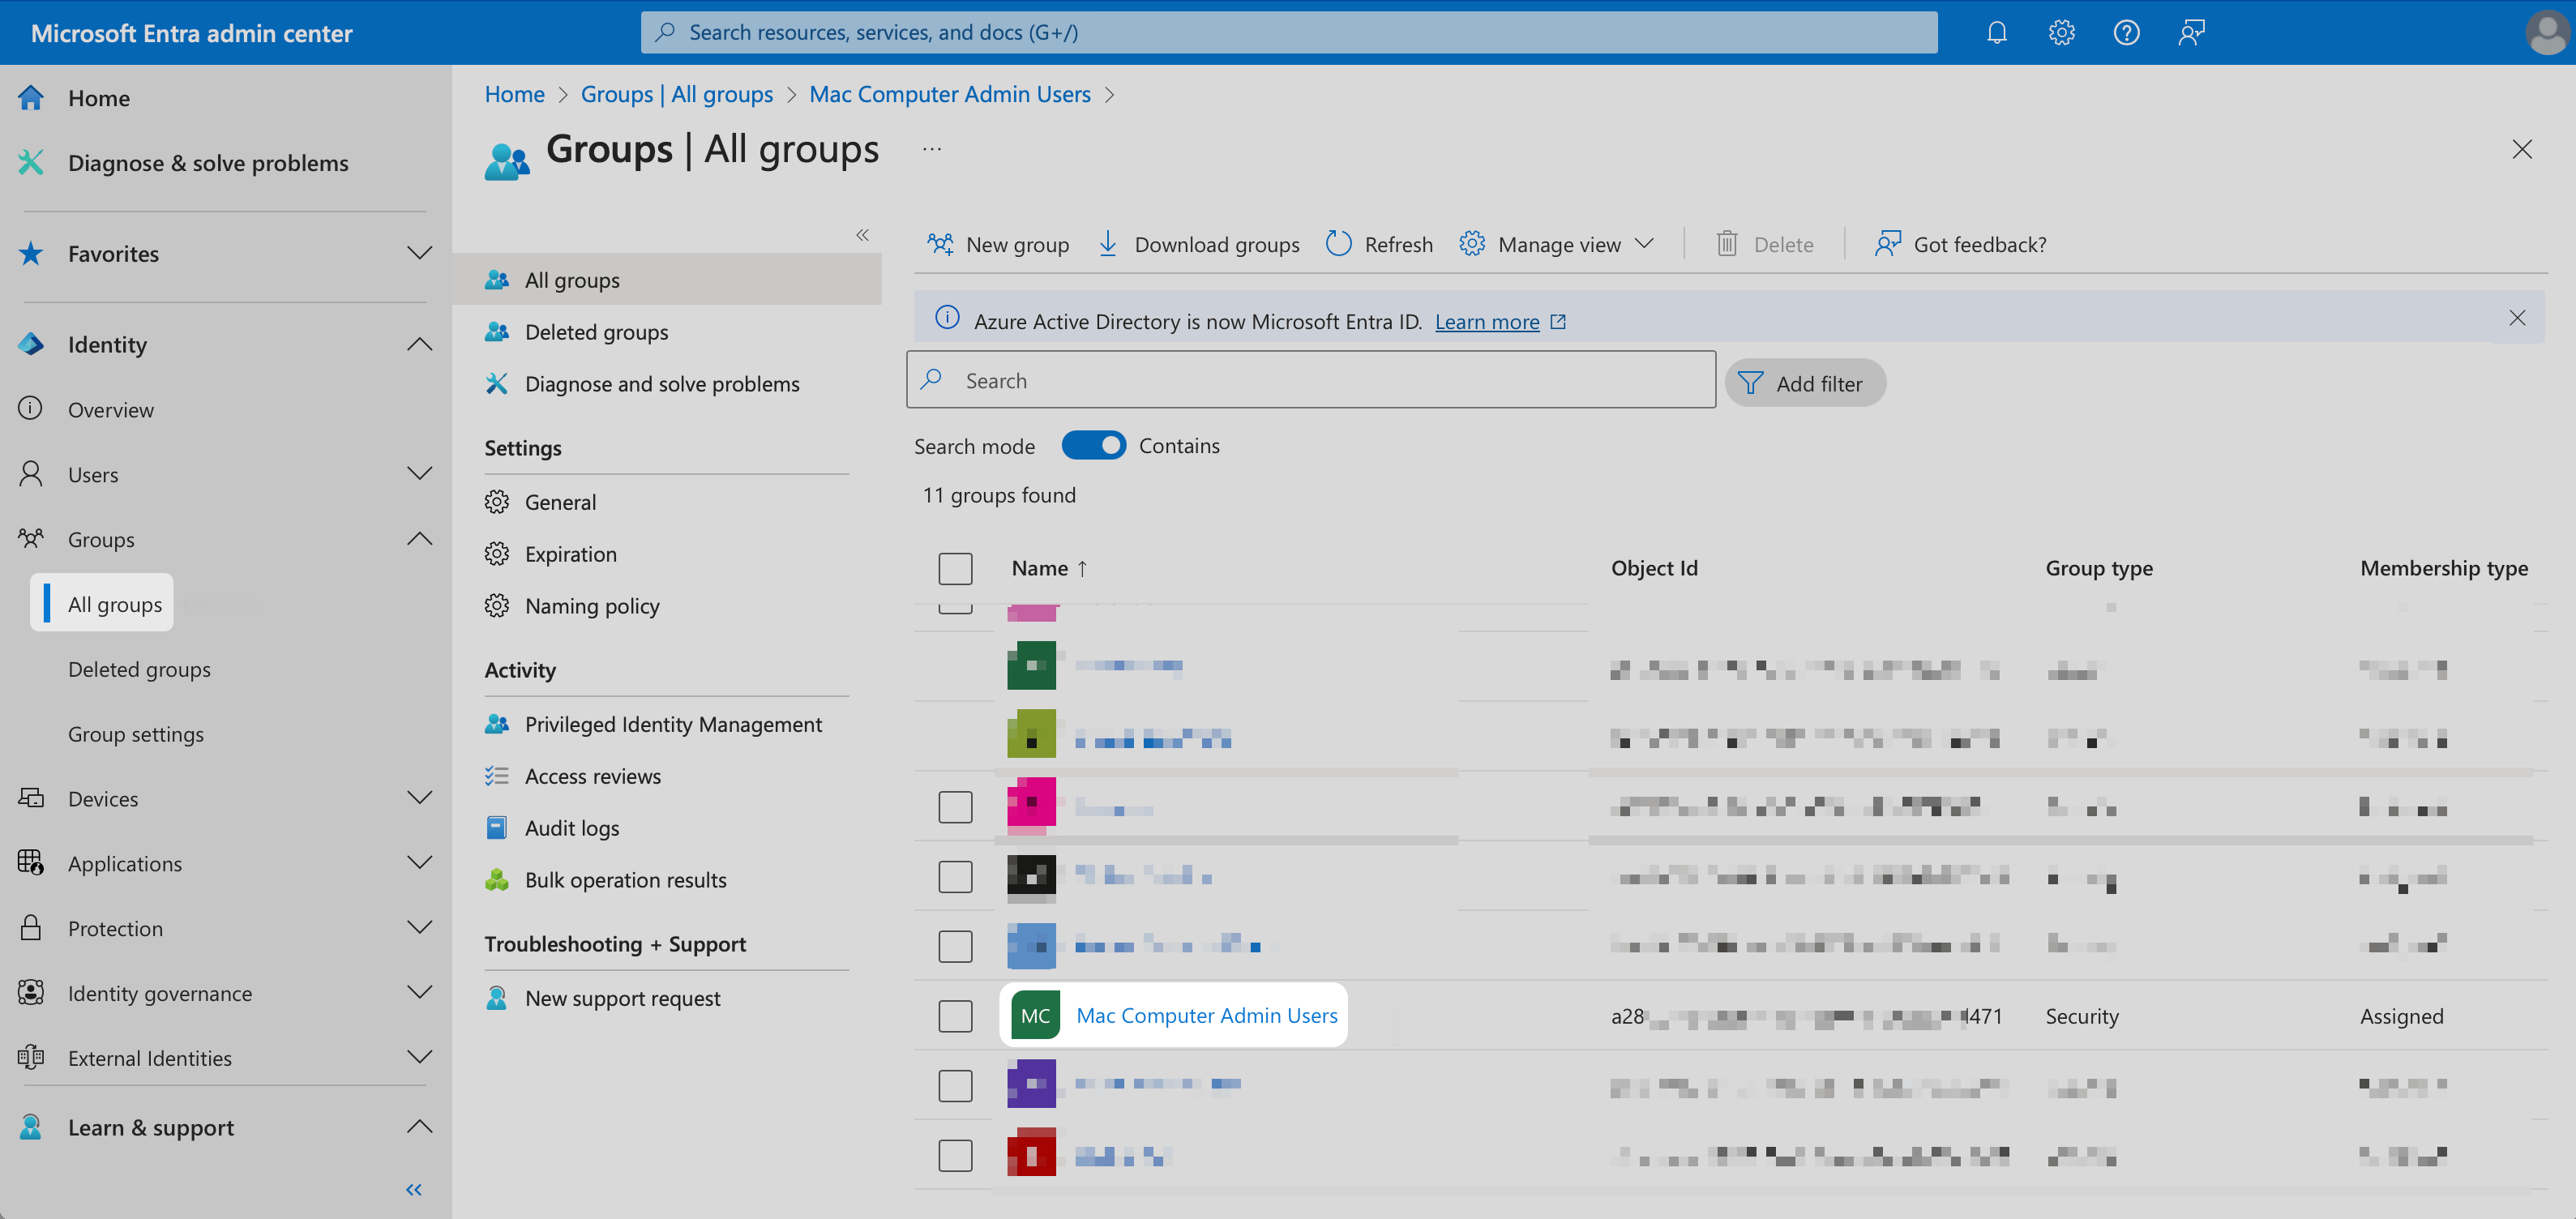
사용할 그룹을 선택합니다.
Mac Computer Admin Users가 있는 Entra ID 모든 그룹 목록
3

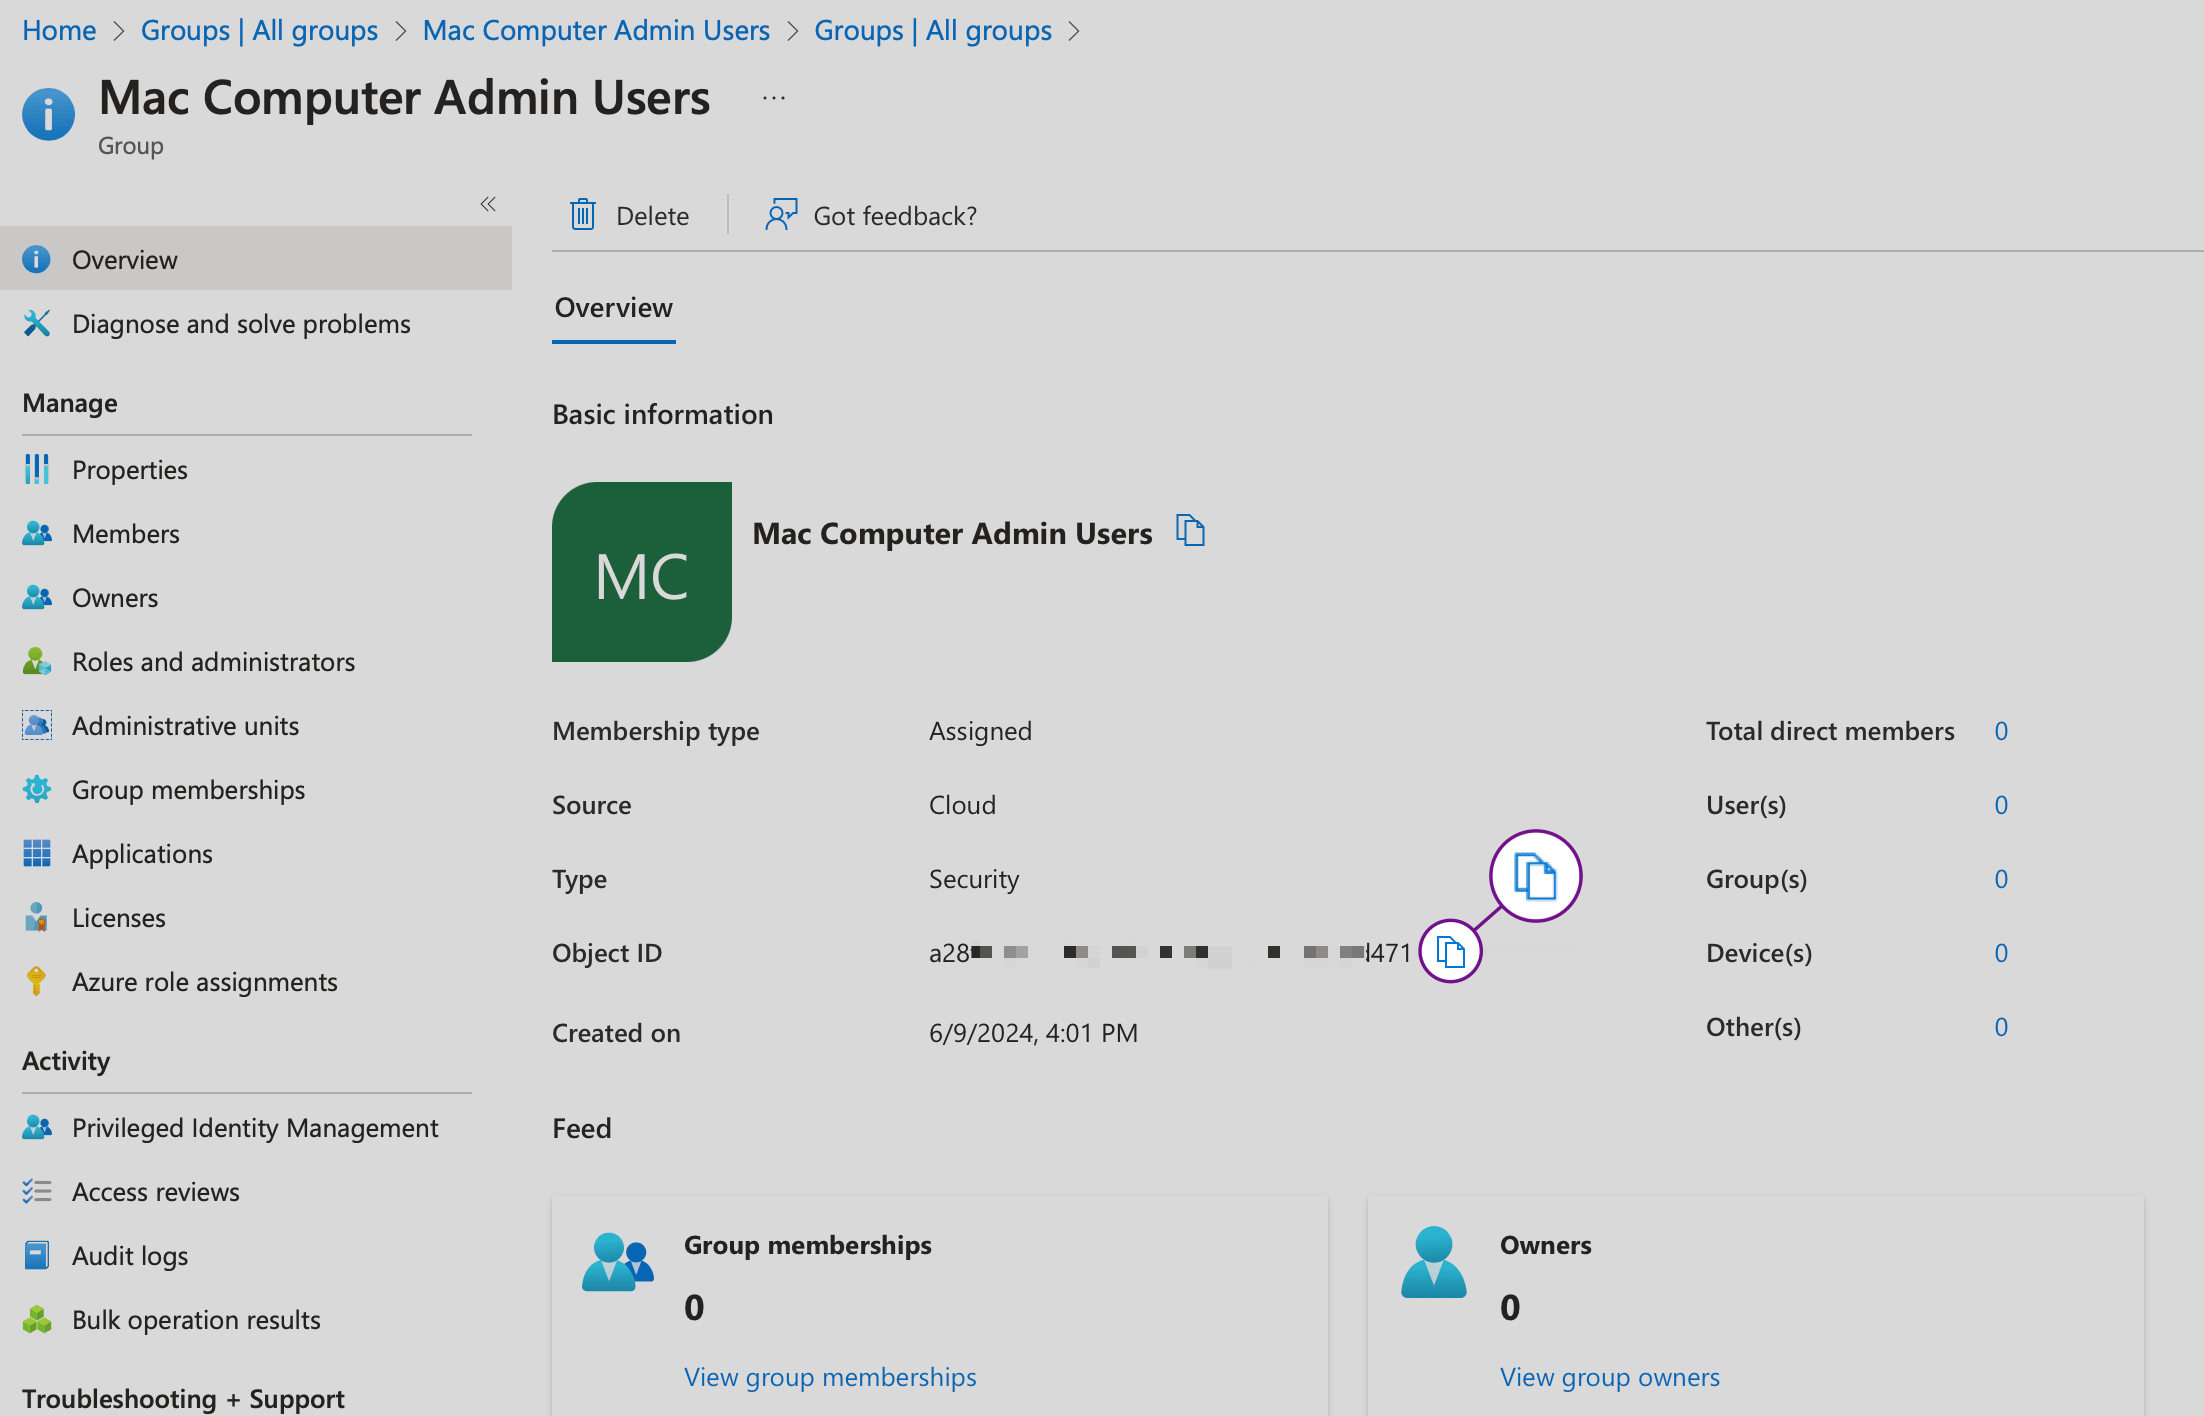
Object ID 복사

해당 그룹의 Object ID를 복사합니다.
Object ID가 있는 Entra ID 그룹 Overview
4

추가 Entra ID 그룹에 대해 반복

사용할 각 추가 Entra ID 그룹에 대해 그룹 선택 및 Object ID 복사를 반복합니다. Iru Endpoint 탭에 입력할 때까지 Object ID 값을 보안 문서에 보관하세요.
Iru Endpoint 탭의 Passport Library Item에서 인증 모드 및 사용자 프로비저닝을 구성하세요.

2026년 6월 15일 이전 필수 변경 사항

2026년 6월 15일에 Microsoft Entra ID는 All resources(이전 All cloud apps)를 대상으로 하고 리소스 제외를 포함하는 정책에 대해 조건부 액세스를 더 광범위하게 적용하기 시작합니다. openid, profile, email, User.Read를 포함한 기본 범위만 요청하는 로그인도 해당 정책의 적용을 받게 됩니다.
조건부 액세스 라이선스가 없는 경우 이 변경 사항은 조직에 적용되지 않습니다. 이 변경 사항은 정책이 하나 이상의 리소스 제외와 함께 All resources를 대상으로 하고 사용자가 기본 범위만 요청하는 애플리케이션을 통해 로그인하는 경우에만 적용됩니다. 이러한 정책 구성을 사용하지 않으면 영향을 받지 않습니다. 리소스 제외 없이 All resources를 대상으로 하는 정책도 이 변경 사항에 해당하지 않습니다.
Passport Mac 로그인은 공용 클라이언트로서 이러한 범위를 요청합니다. 이 변경 사항이 테넌트에 적용되고 이미 Mac 로그인을 사용하고 있다면 2026년 6월 15일 이전에 아래의 관련 업데이트를 완료하세요. 이를 건너뛰면 적용이 시작된 후 로그인 및 암호 동기화가 중단될 수 있습니다. 이 문서를 사용하여 Passport Mac 로그인을 처음 구성하는 경우 위의 Microsoft Entra ID 및 Iru Endpoint 탭에 이미 이러한 업데이트가 포함되어 있습니다. 자세한 내용은 조건부 액세스의 기본 범위 적용을 참조하세요.

이러한 업데이트를 건너뛰는 경우

2026년 6월 15일 이전에 준비하지 않으면:
  • 새 사용자가 Passport로 로그인하지 못할 수 있습니다.
  • 암호 동기화 및 상태 관리가 작동하지 않을 수 있습니다.
  • Microsoft Entra ID에 추가 로그인 실패 이벤트가 기록될 수 있습니다.

조건부 액세스 정책을 사용하지 않는 경우

조건부 액세스를 사용하지 않거나 테스트하는 동안 테넌트 전체에서 이전 동작을 유지하려는 경우:
1

자리 표시자 애플리케이션 등록

기본 범위에 대한 사용자 지정 대상 리소스 역할을 할 단일 테넌트 애플리케이션을 Microsoft Entra ID에 등록합니다. 등록 중에 추가 구성은 필요하지 않습니다. 동작 사용자 지정의 Create an application을 참조하세요.
2

관련 정책에서 애플리케이션 제외

이전 동작을 유지해야 하는 각 조건부 액세스 정책에서 Target resources에서 자리 표시자 애플리케이션을 제외합니다. Microsoft 문서의 Exclude the application from the relevant policy를 참조하세요.
3

기본 범위 설정에서 애플리케이션 선택

Baseline scopes settings를 열고 Customize behavior를 선택한 다음 자리 표시자 애플리케이션을 선택하고 저장을 선택합니다. Microsoft 문서의 Select the application in the Baseline scopes settings UX를 참조하세요.
4

Passport Library Item 변경 필요 없음

Iru Endpoint에서 Passport Library Item을 변경할 필요가 없습니다.
이 Entra ID 설정은 Passport뿐만 아니라 기본 범위를 요청하는 모든 애플리케이션에 영향을 줍니다.

조건부 액세스 정책을 사용하는 경우

Passport Mac 로그인과 함께 조건부 액세스를 사용하는 경우 2026년 6월 15일 이전에 아래 단계를 완료하세요.

Passport - CA Policy API 애플리케이션 생성

1

App registrations 열기

Microsoft Entra 관리 센터에 로그인하고 Entra ID > App registrations를 엽니다.
2

애플리케이션 등록

+ New registration을 선택합니다. 이름으로 Passport - CA Policy API를 입력하고, 지원되는 계정 유형에서 Single tenant only를 선택한 다음, Redirect URI는 비워 둡니다. 등록을 선택합니다.
3

Microsoft Graph에 대한 관리자 동의 부여

API permissions를 엽니다. 관리자 동의가 아직 부여되지 않은 경우 **Grant admin consent for [your tenant]**를 선택합니다.
4

API 노출

왼쪽 탐색에서 Expose an API를 엽니다.
5

범위 추가

+ Add a scope를 선택합니다.
6

Application ID URI 설정

Application ID URI를 검토합니다. Entra ID는 기본값(예: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a)을 제안합니다. 기본값을 사용해도 됩니다. 저장 후 계속을 선택합니다. 이 URI는 복사할 필요가 없으며, 아래 범위 URI 복사에서 범위 URI를 복사합니다.
7

Passport 범위 구성

Scope name에 공백이나 특수 문자 없이 Passport를 입력합니다. Who can consent는 기본값으로 둡니다. Admin consent 필드에 표시 이름과 설명을 입력한 다음 Add scope를 선택합니다.
Passport 범위 URI와 Enabled 상태가 표시된 Microsoft Entra ID Expose an API 범위 목록
8

범위 URI 복사

Scopes 목록의 범위 URI(예: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a/Passport) 옆에서 복사를 선택합니다. Passport Library Item 업데이트에 사용할 수 있도록 저장해 둡니다.

Passport 앱 등록에 사용자 지정 범위 추가

1

Passport 앱 등록 열기

아직 로그인하지 않았다면 Microsoft Entra 관리 센터에 로그인하고 Entra ID > App registrations를 엽니다. Passport Mac 로그인에 사용하는 애플리케이션을 엽니다.
2

API 권한 추가

API permissions를 열고 + Add a permission을 선택합니다.
3

Passport - CA Policy API 선택

APIs my organization uses 탭을 열고 Passport - CA Policy API를 선택합니다.
4

Passport 위임된 권한 추가

Delegated permissions를 선택하고 Passport 권한을 선택한 다음 Add permissions를 선택합니다.
5

관리자 동의 부여

**Grant admin consent for [your tenant]**를 선택합니다.
Microsoft Graph 및 Passport - CA Policy API 위임된 권한이 표시된 Passport용 Microsoft Entra ID API 권한

All resources 정책에서 Passport - CA Policy API 제외

All resources로 범위가 지정된 정책에는 openid 범위를 사용하는 로그인이 포함됩니다. Passport - CA Policy API를 제외하면 Passport가 Mac 로그인에서 암호 확인 및 동기화에 사용하는 ROPG에 대한 MFA 요구 사항이 제거됩니다.
1

조건부 액세스 열기

Microsoft Entra 관리 센터에서 Protection > Conditional Access > Policies를 엽니다.
2

All resources로 범위가 지정된 정책 열기

All resources로 범위가 지정된 각 정책을 선택한 다음 Target resources를 엽니다.
3

Passport - CA Policy API 제외

Exclude 탭을 열고 Select resources를 선택한 다음 Passport - CA Policy API를 선택합니다. 선택을 선택한 다음 저장을 선택합니다.
Select specific resources에서 Passport - CA Policy API가 선택된 Microsoft Entra ID 조건부 액세스 정책 Exclude 탭
4

각 All resources 정책에 대해 반복

All resources로 범위가 지정된 모든 조건부 액세스 정책에 대해 이 단계를 반복합니다.
저장이 실패하면 Passport - CA Policy API가 공용 클라이언트 흐름을 허용하지 않는지 확인하세요. 앱에 리디렉션 URI가 구성되어 있으면 제거하고 다시 시도하세요.

Passport Library Item 업데이트

1

Passport Library Item 열기

Iru Endpoint에서 Library를 열고 Microsoft Entra ID Mac 로그인용으로 구성된 Passport Library Item을 편집합니다.
2

범위 URI 추가

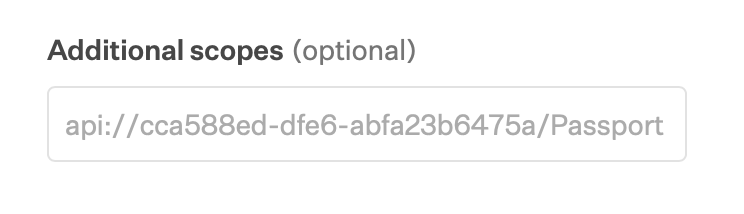
Iru Endpoint 탭에서 Passport - CA Policy API 애플리케이션 생성에서 얻은 범위 URI를 **Additional scopes (optional)**에 붙여넣은 다음 저장을 선택합니다.
Passport - CA Policy API 범위 URI가 표시된 Passport Library Item Additional scopes 필드
3

다른 Passport Library Item에 대해 반복

Microsoft Entra ID Mac 로그인용으로 구성된 모든 Passport Library Item에 대해 범위 URI 추가를 반복합니다.
이러한 업데이트를 완료한 후 등록된 Mac에서 Passport 로그인을 테스트하세요. 로그인에 실패하면 Microsoft Entra ID(이전 Azure AD)를 사용한 Passport 문제 해결을 참조하세요.

Microsoft Entra ID 문제 해결

Entra ID로 Passport 로그인에 실패하면 Microsoft Entra ID(이전 Azure AD)를 사용한 Passport 문제 해결을 참조하세요.