このガイドは Mac コンピュータおよび Windows コンピュータに適用されます
EDR Library Item の構成について
EDR Library Item は Iru Endpoint EDR の中核となるコンポーネントです。組織のセキュリティ要件を満たすように、検知設定、ポスチャモード、エンドユーザーへの通知、カスタムの許可リストとブロックリストを構成します。EDR Library Item を追加する
この Library Item を Iru Endpoint の Library に追加するには、Library の概要の手順に従います。1
EDR Library Item を追加する
Iru Endpoint Web App を開き、Library に移動します。新しい EDR Library Item を追加し、名前 を付けます。
2
Blueprints に割り当てる
保護するデバイスを含む Blueprints に Library Item を割り当てます。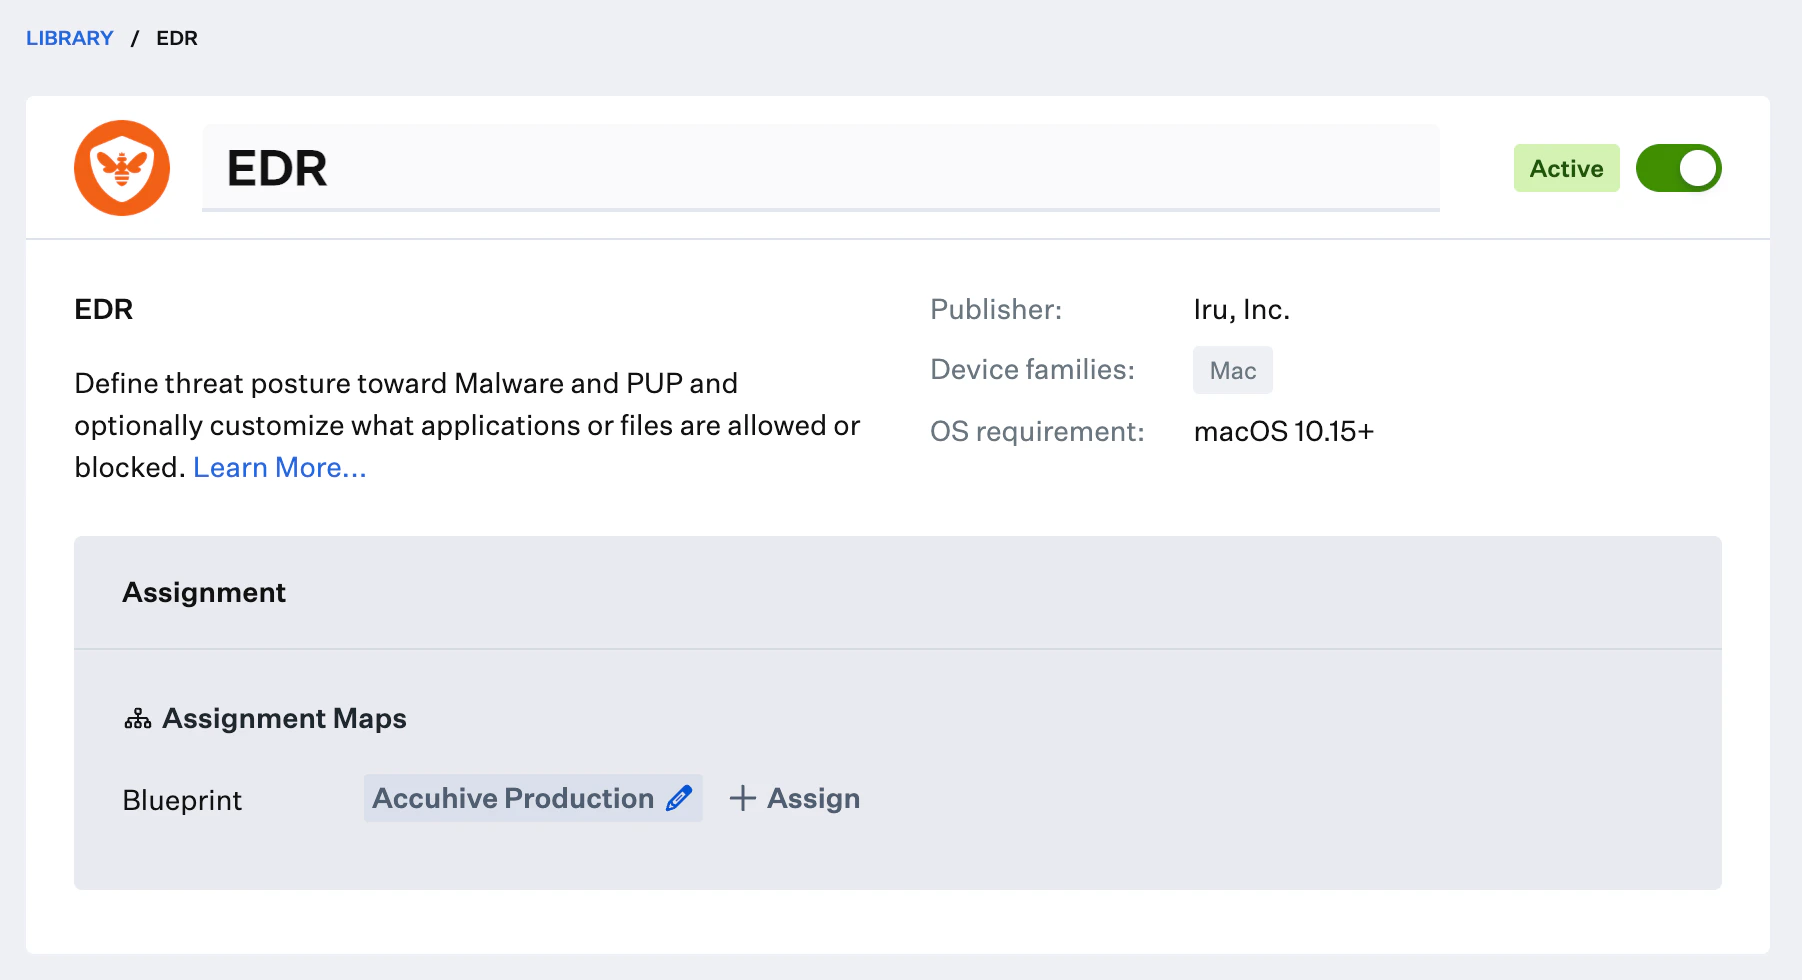
- macOS
- Windows
ファイル検知の設定を構成する
Malware と PUP のポスチャモードの設定をそれぞれ構成します。Detect モードは、既知の悪意のある項目をスキャンして報告します。Protect モードは、既知の悪意のある項目をスキャンして報告し、自動的に隔離します。1
Malware のポスチャを構成する
Malware Posture で Detect または Protect を選択します。
2
PUP のポスチャを構成する
PUP Posture で Detect または Protect を選択します。
3
通知の設定を構成する
Malware または PUP のいずれかのポスチャが Protect に設定されている場合、Send user alerts トグルが使用可能になり、エンドユーザーへの通知を有効または無効にできます。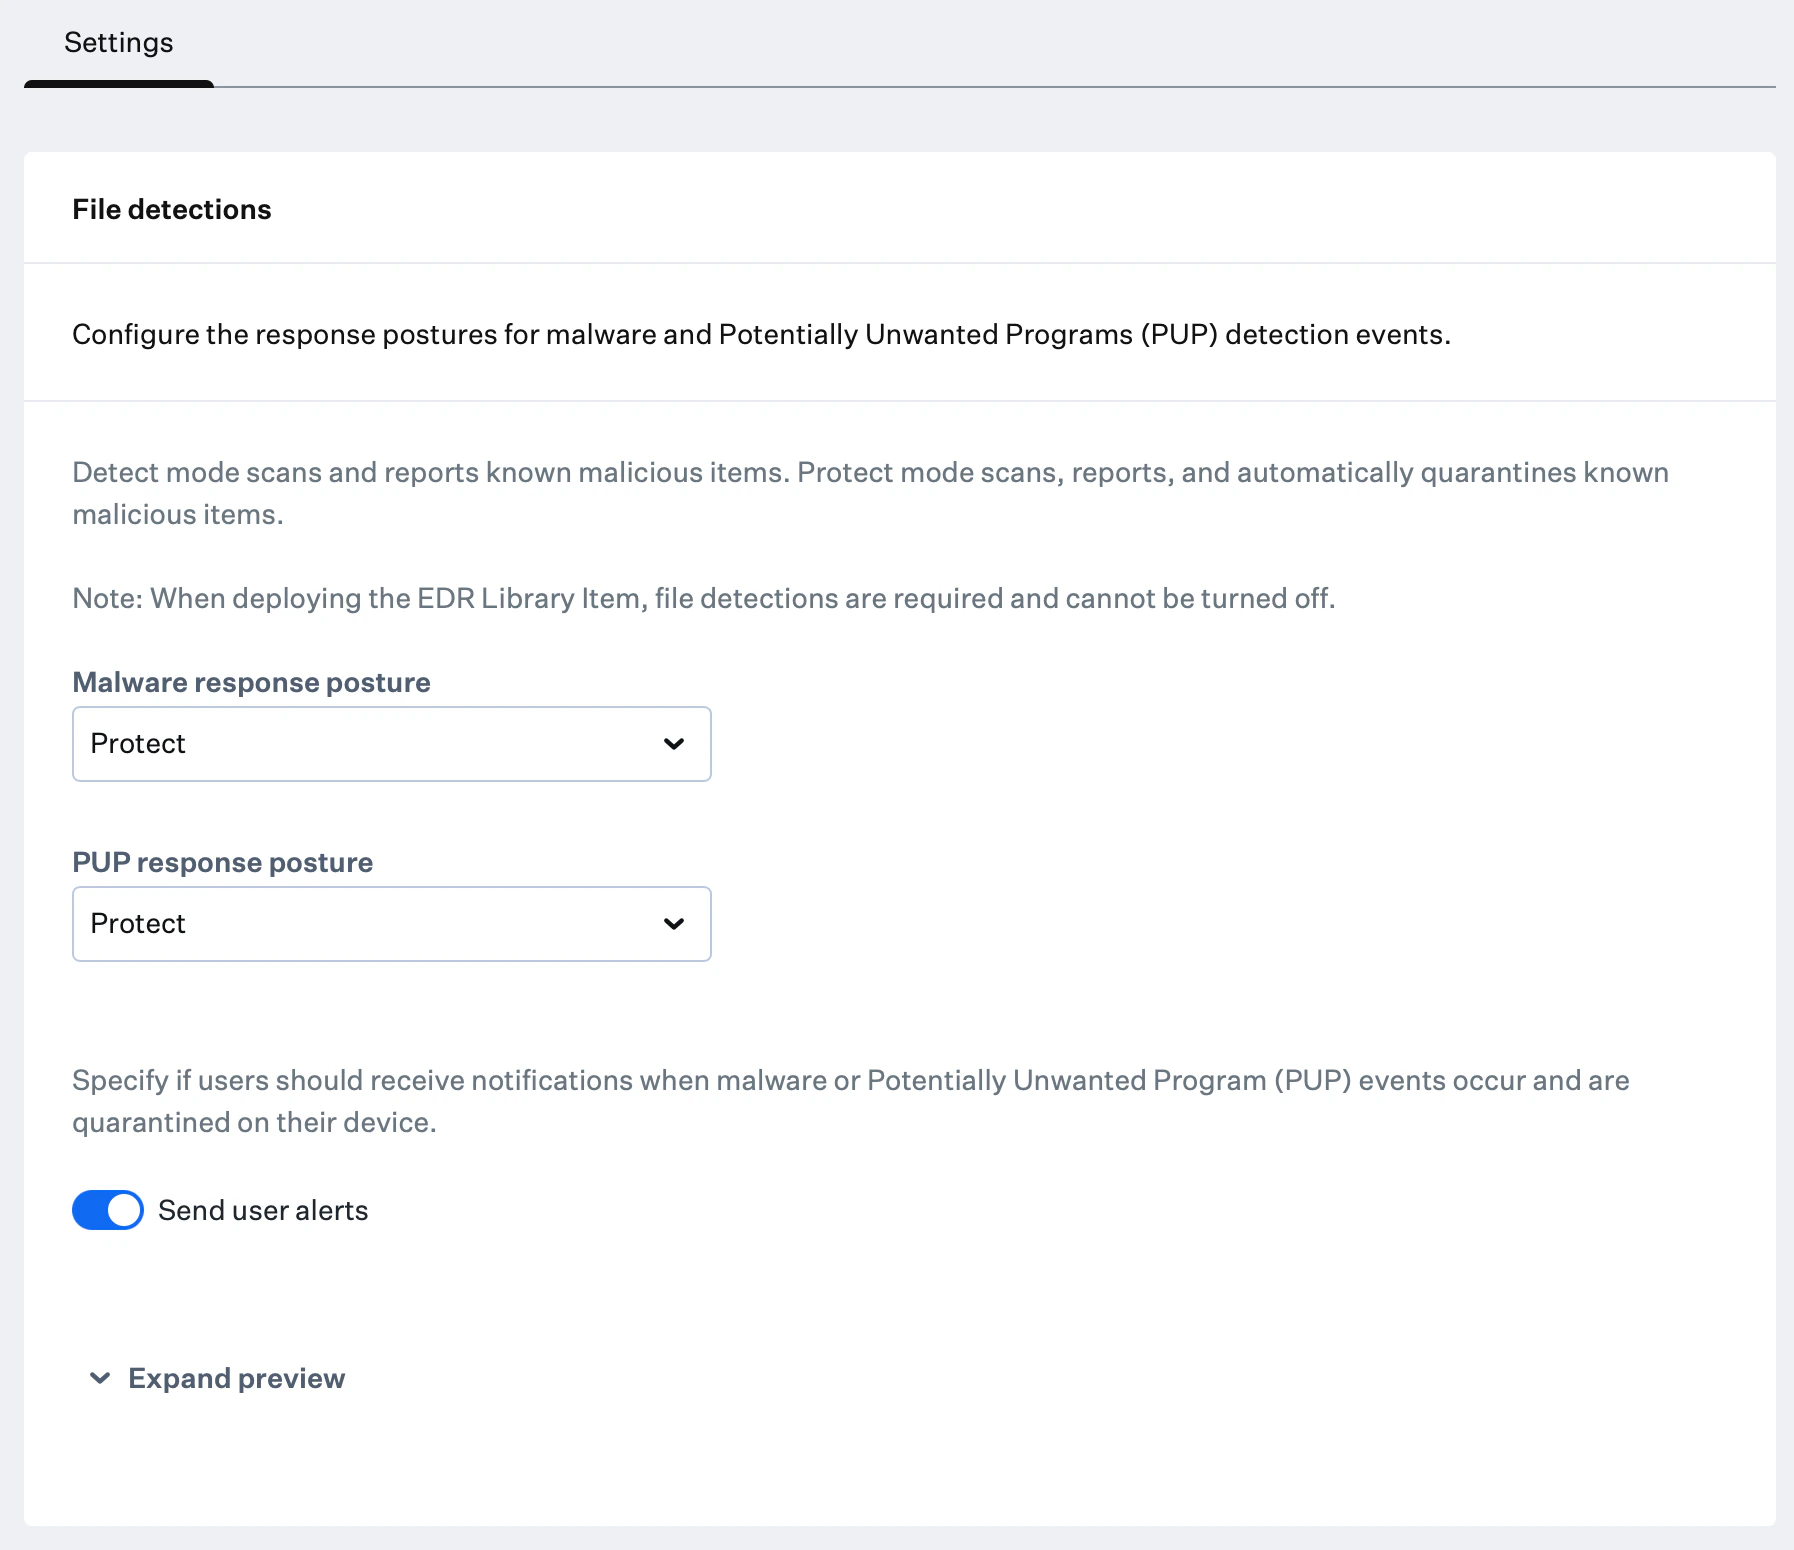
Expand preview を選択すると、ユーザー通知のサンプルを確認できます。
振る舞い検知を構成する
振る舞い検知は、新しい EDR Library Item を作成するとデフォルトでオンになりますが、特定のワークフローに合わせてオフにすることもできます。1
振る舞い検知を有効にする
スイッチを切り替えて、Behavioral detections を有効にします。
2
悪意のある振る舞いのポスチャを構成する
Malicious behavior posture で、Detect または Protect のいずれかを選択します。
- Detect モードは、悪意のある振る舞いの検知を特定して報告します
- Protect モードは、悪意のある振る舞いの検知を特定して報告し、ブロックします
3
通知の設定を構成する
Malicious behavior posture が Protect に設定されている場合、Send user alerts トグルが使用可能になり、ユーザーへの通知を有効または無効にできます。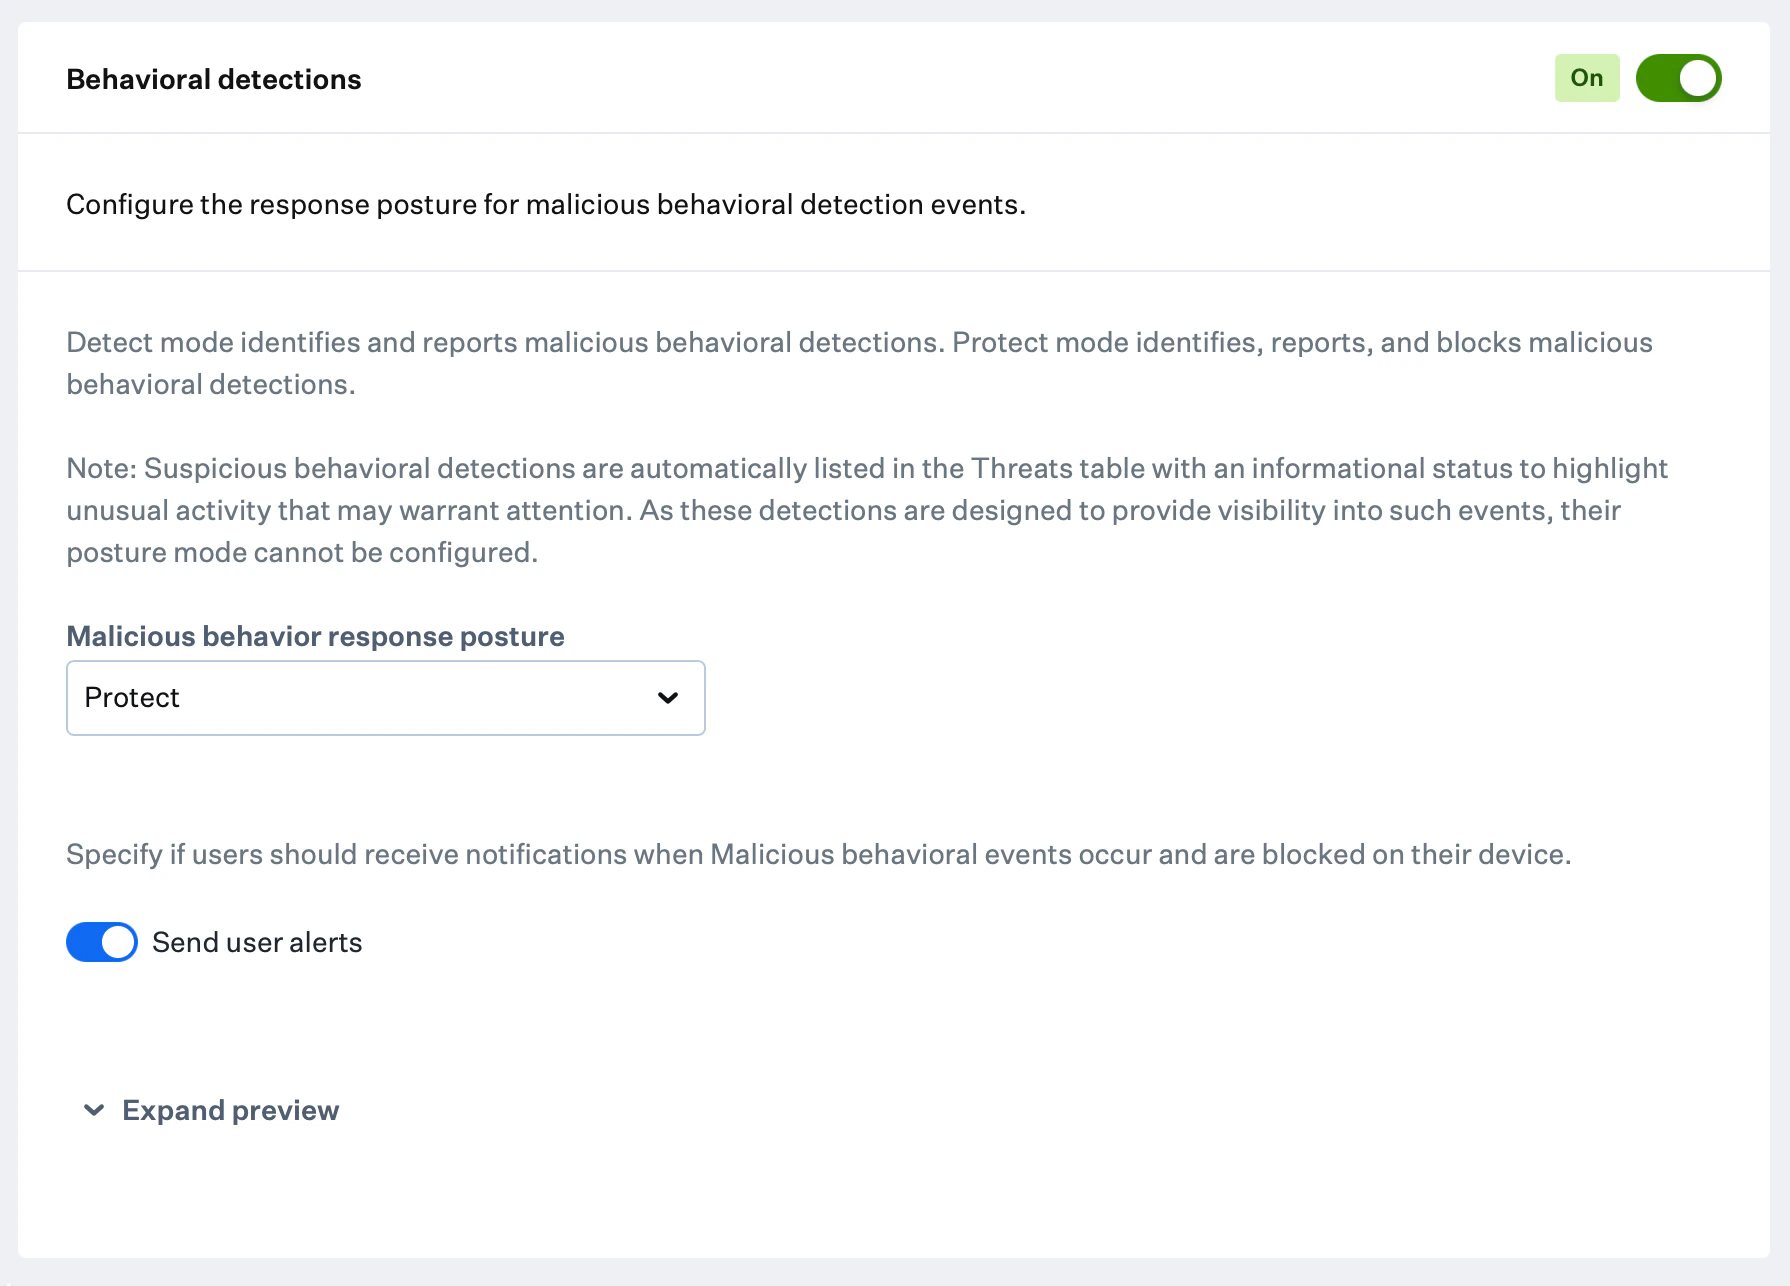
Expand preview を選択すると、ユーザー通知のサンプルを確認できます。
Self Service のセキュリティイベント
エンドユーザーは、Self Service を開き、左側のナビゲーションメニューから Security events を選択すると、Mac コンピュータで隔離されたファイルとブロックされたプロセスのリストを表示できます。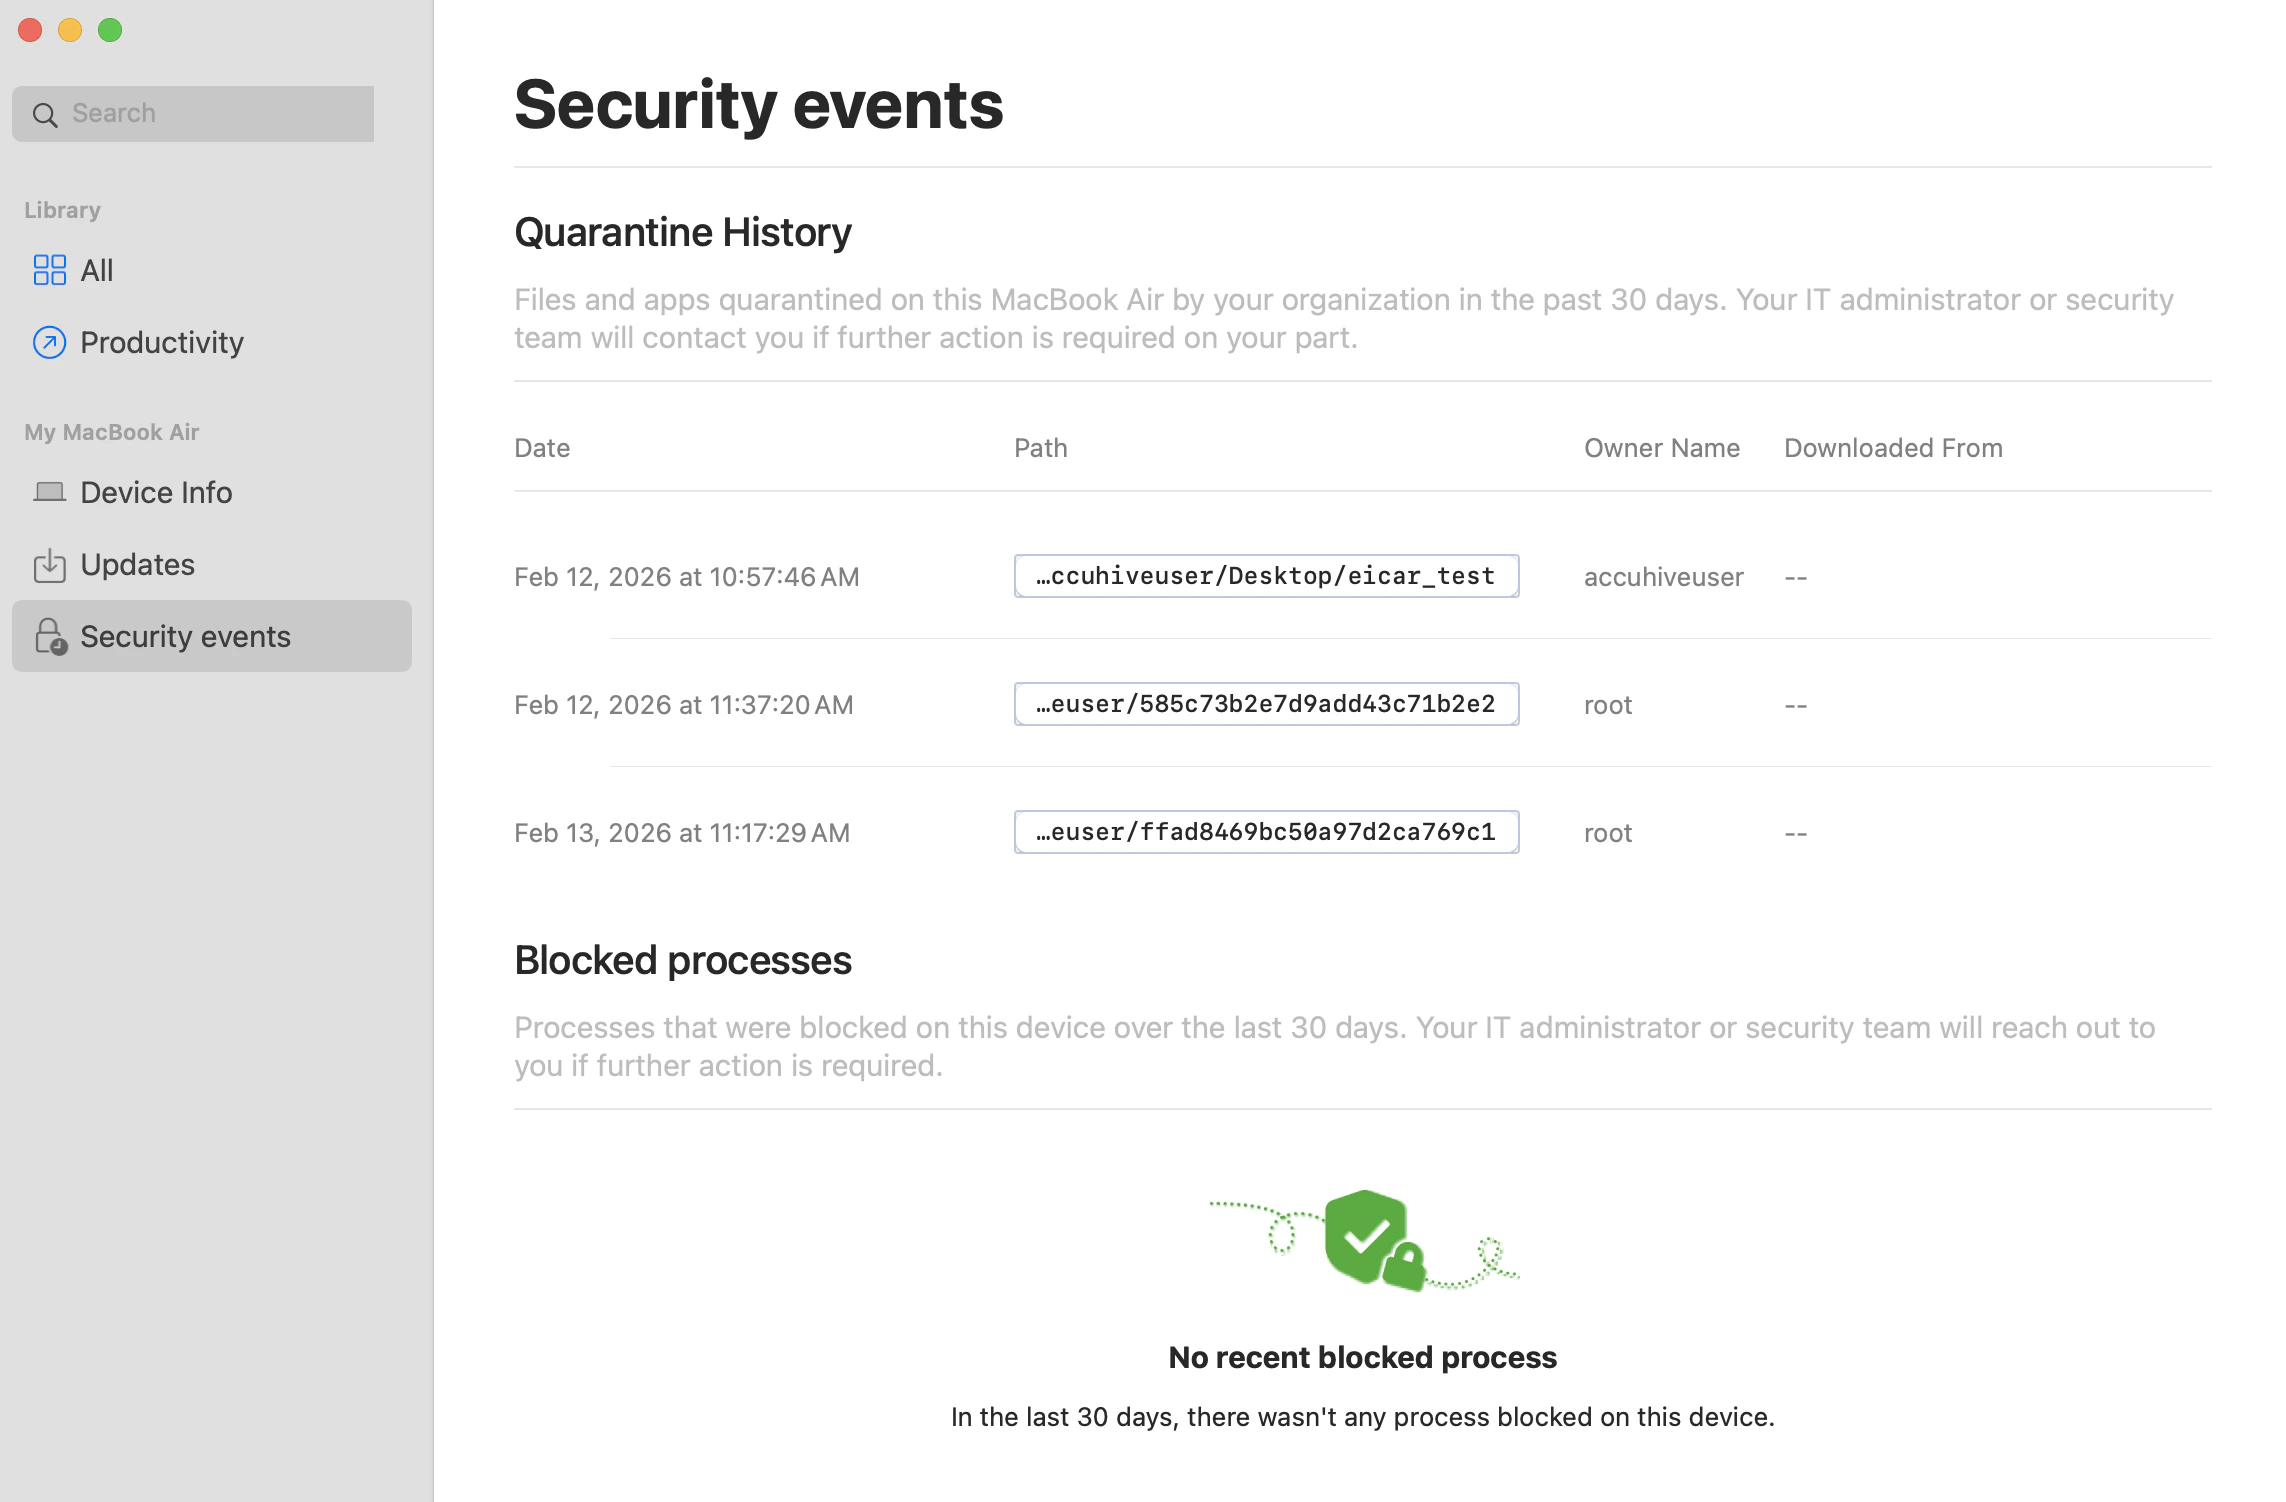
許可リストとブロックリストを構成する
許可リストとブロックリストを使用すると、Iru Endpoint EDR の脅威フィードに含まれているかどうかにかかわらず、特定のファイルやアプリケーションを環境内で常に許可またはブロックできます。1
新しい項目を追加する
+ Add item ボタンを選択します。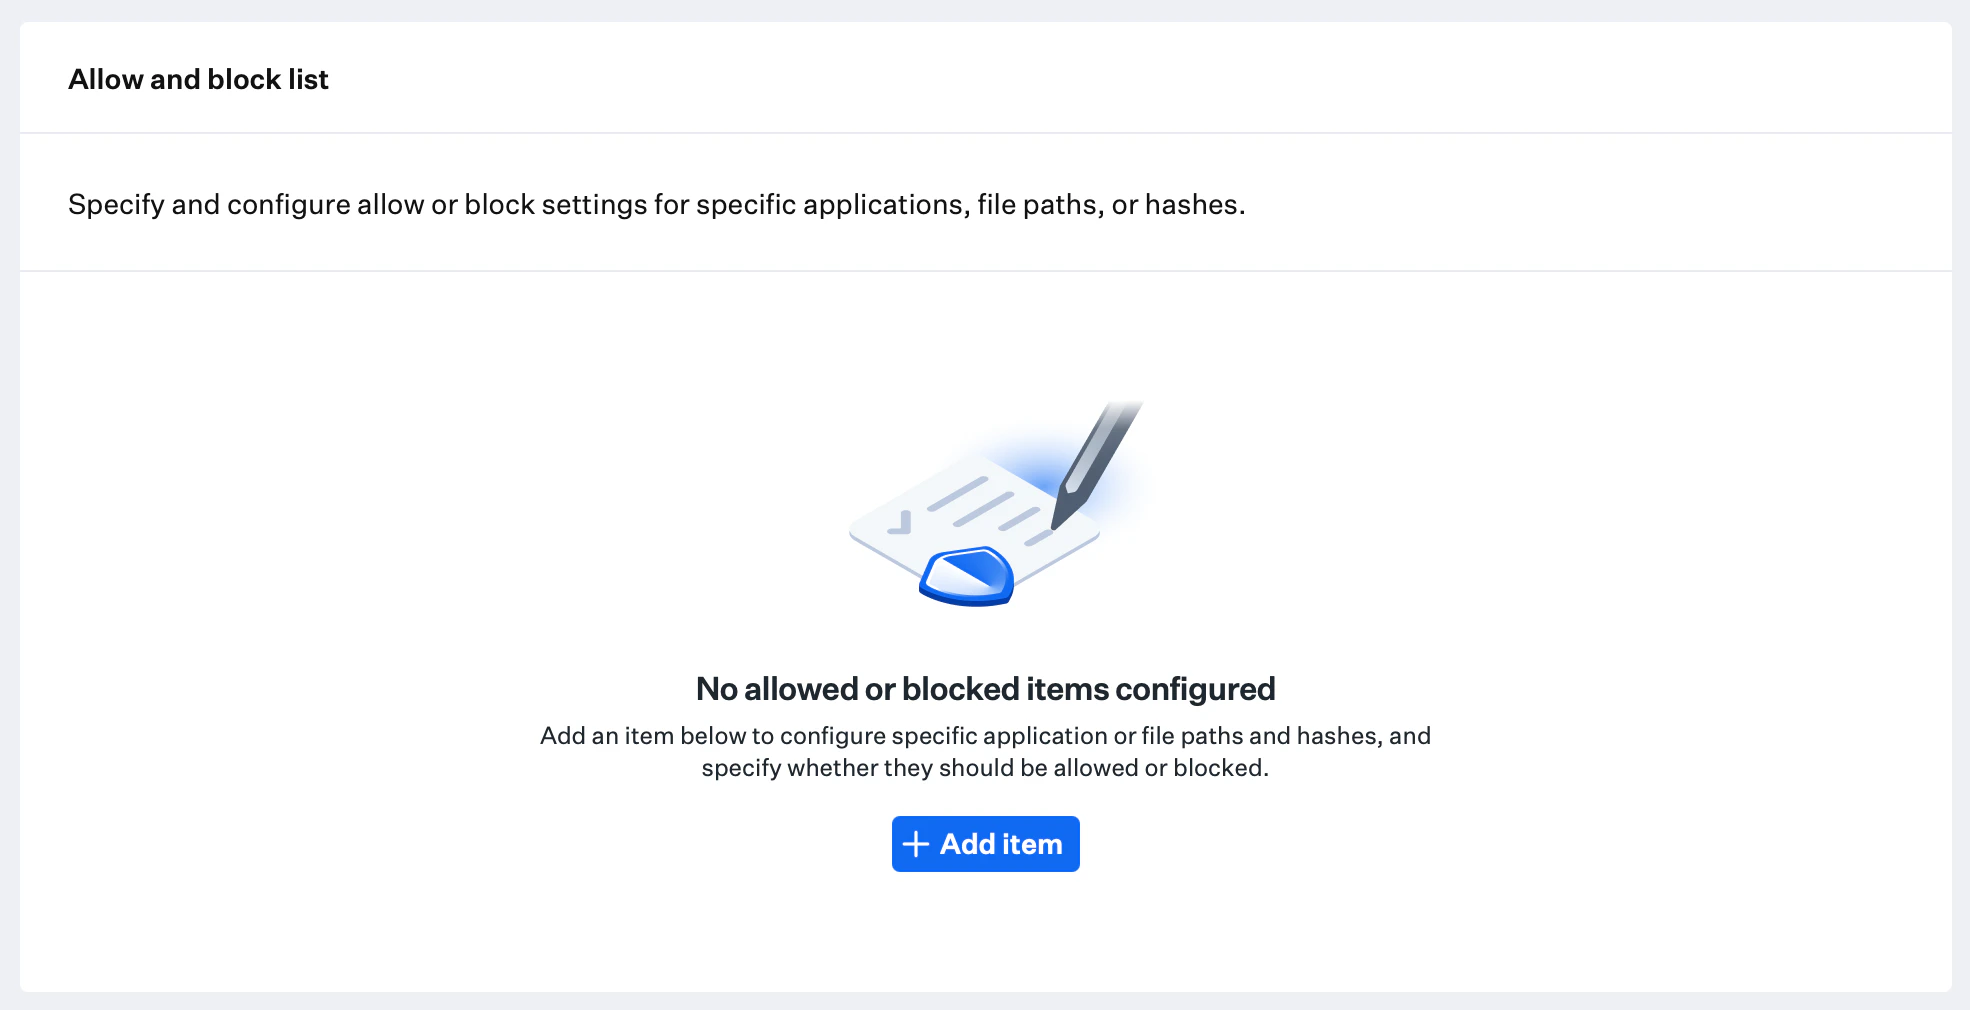
2
項目の詳細を構成する
項目に 名前 を付けます。
3
項目のアクションを設定する
ファイルまたはアプリケーションを許可するには 許可 を選択します。ブロックするには Block を選択します。
4
項目の種類を選択する
ファイルまたはアプリケーションの項目の種類として Hash または パス を指定します。
5
項目の情報を入力する
パス を選択した場合は、アプリケーションまたはファイルのパスを入力します。Hash を選択した場合は、ファイルのハッシュを入力します。パス のエントリでは、ワイルドカードによる照合がサポートされています。
*は、単一のパスセグメント内の文字に一致します。**は、1 つ以上のディレクトリ階層に一致します(再帰的な照合)。
/usr�2�file.bin。6
リストに項目を追加する
追加 を選択して、許可リストとブロックリストに項目を追加します。必要に応じて、左下隅の Add another item を切り替えると、続けて項目を追加できます。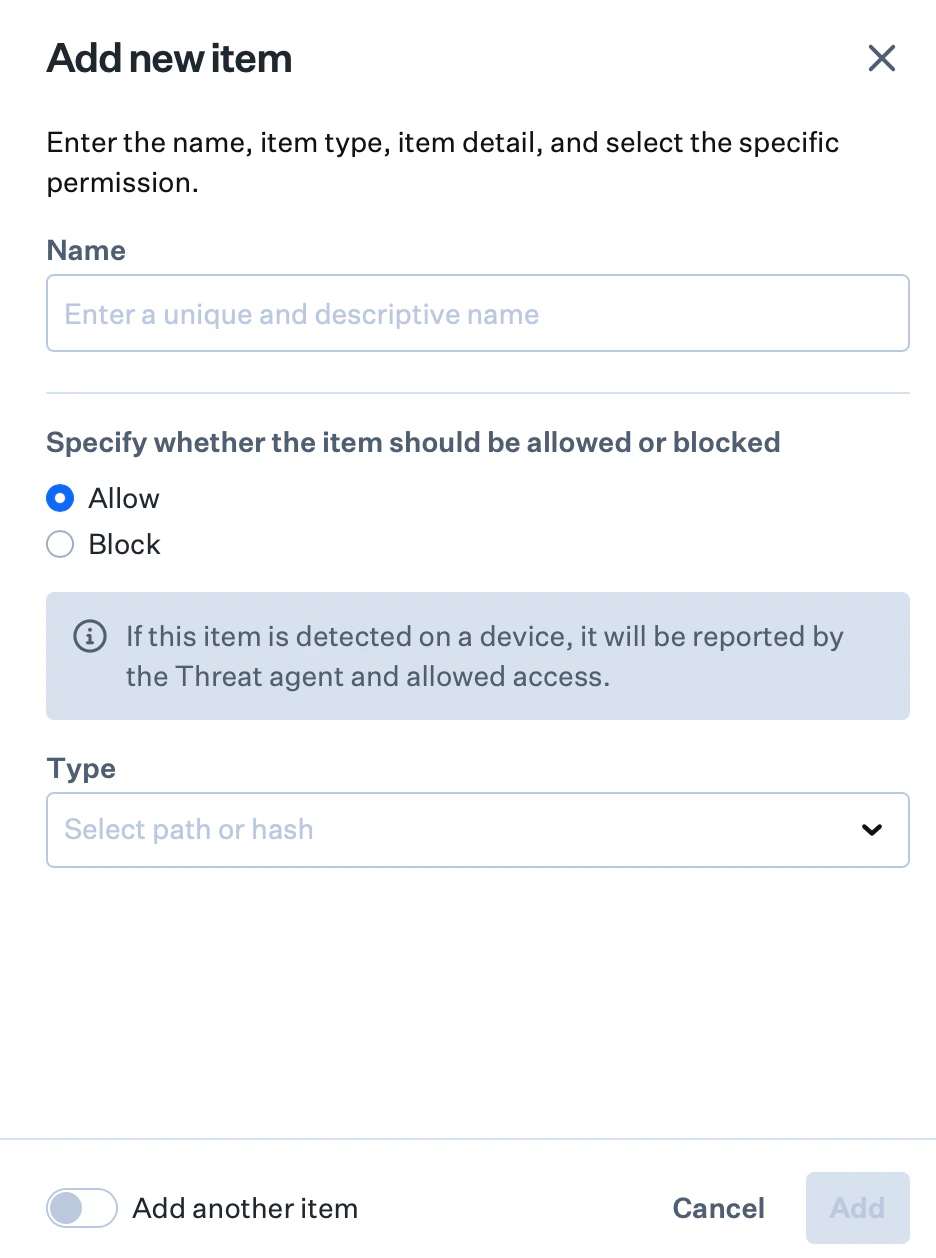
7
構成を保存する
右下隅の 保存 を選択します。設定は、割り当てられた Blueprints の登録済みデバイスに自動的に展開され、有効になります。
ハッシュ値を確認する
Hash の項目の種類はファイルでのみサポートされています。パス の項目の種類はファイルとアプリケーションの両方でサポートされています。
考慮事項
- ポスチャモードの選択:ブロックせずに可視性を得るには Detect を、既知の脅威を積極的に隔離するには Protect を選択してください
- 振る舞い検知:脅威を監視するには振る舞い検知を有効にしてください。パフォーマンスや誤検知率への影響を考慮してください
- ユーザーアラートの管理:ファイルが隔離された際のセキュリティ意識とユーザーエクスペリエンスのバランスを取るように、ユーザーアラートを構成してください
- デバイスの隔離:EDR には、侵害されたデバイスをネットワークから隔離するためのデバイスの隔離機能があります
- 許可リストとブロックリストの管理:正当なアプリケーションがブロックされないようにしつつ、悪意のあるソフトウェアが確実に特定されるよう、リストを正確に維持してください
- ハッシュとパスの構成:特定のファイルバージョンにはハッシュベースのエントリを、頻繁にアップデートされる可能性のあるアプリケーションにはパスベースのエントリを使用してください
- テストと検証:広く展開する前に、パイロットデバイスで構成の変更をテストしてください
次のステップ
展開を検証するには、EDR のマルウェア検知のテストを参照してください。EDR Library Item の編集履歴を表示する
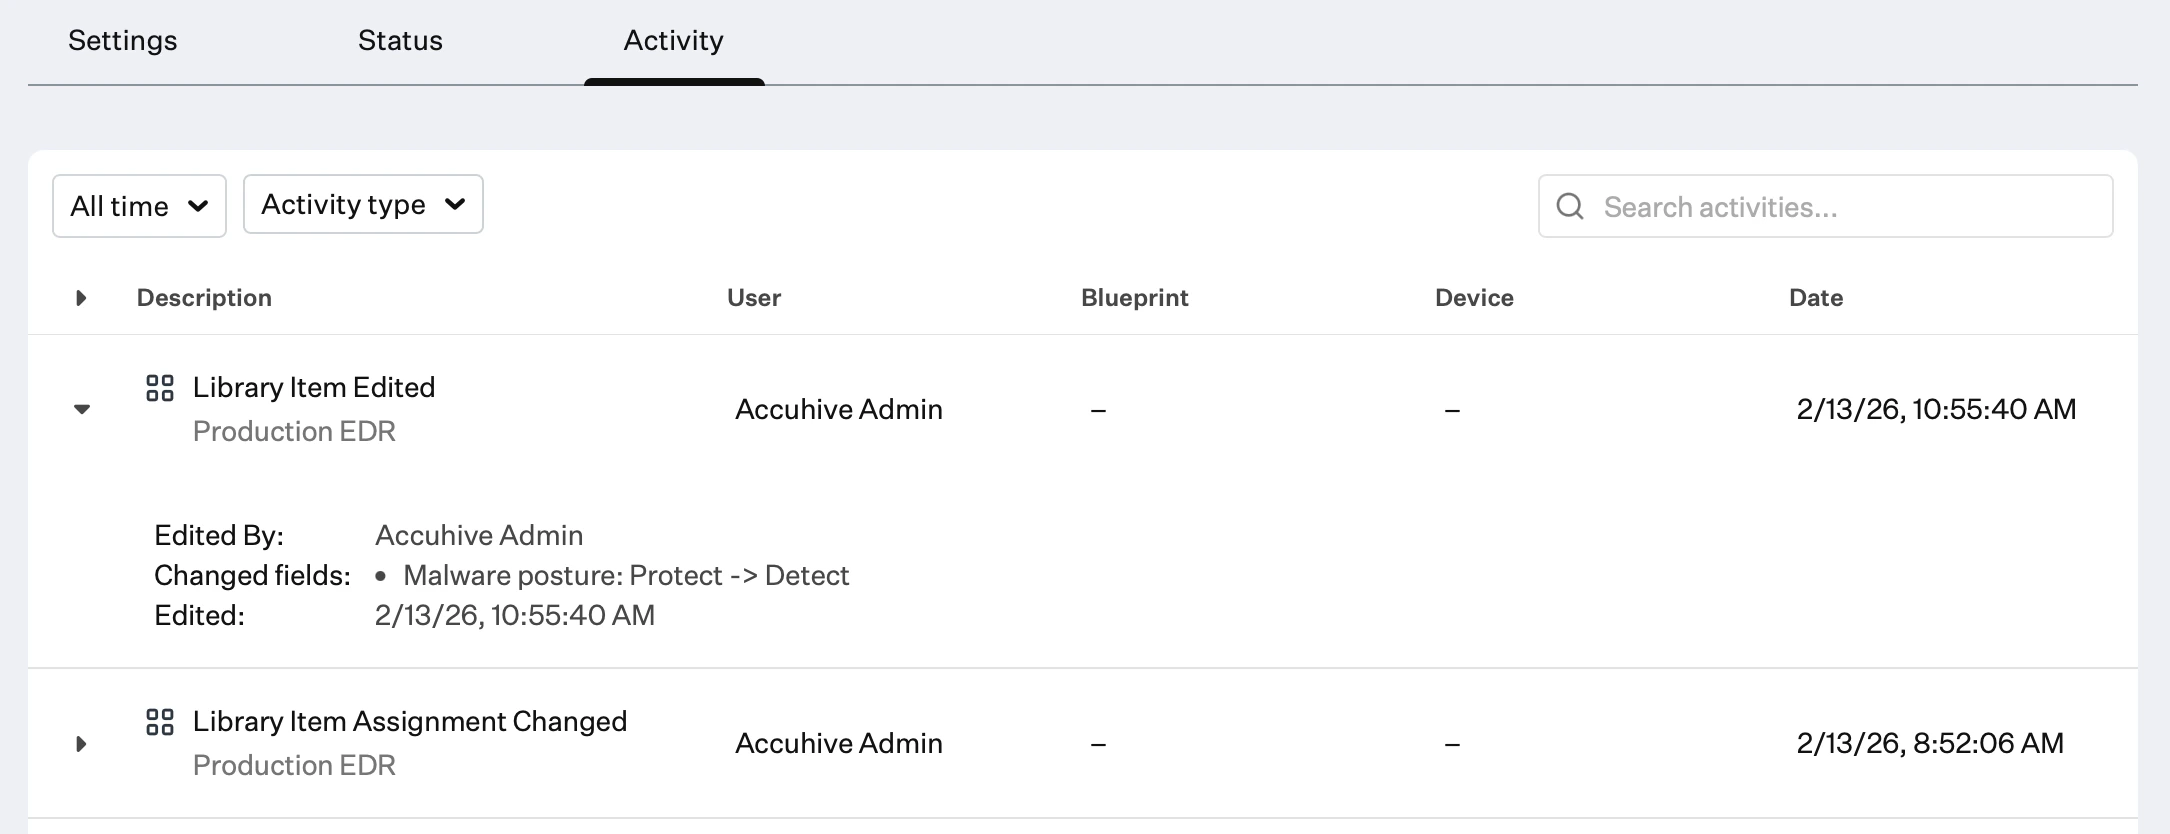
EDR Library Item への変更は、Library Item の Activity タブまたは Activity ページで監査できます。変更された構成、以前の状態、変更を行ったユーザーが表示されます。1
アクティビティログにアクセスする
EDR Library Item で アクティビティ を選択するか、右上のナビゲーションバーにある アクティビティ アイコンを選択して Activity ページを開きます。
2
変更を確認する
確認するエントリの Library Item Edited の横にある開閉用の三角形を選択します。