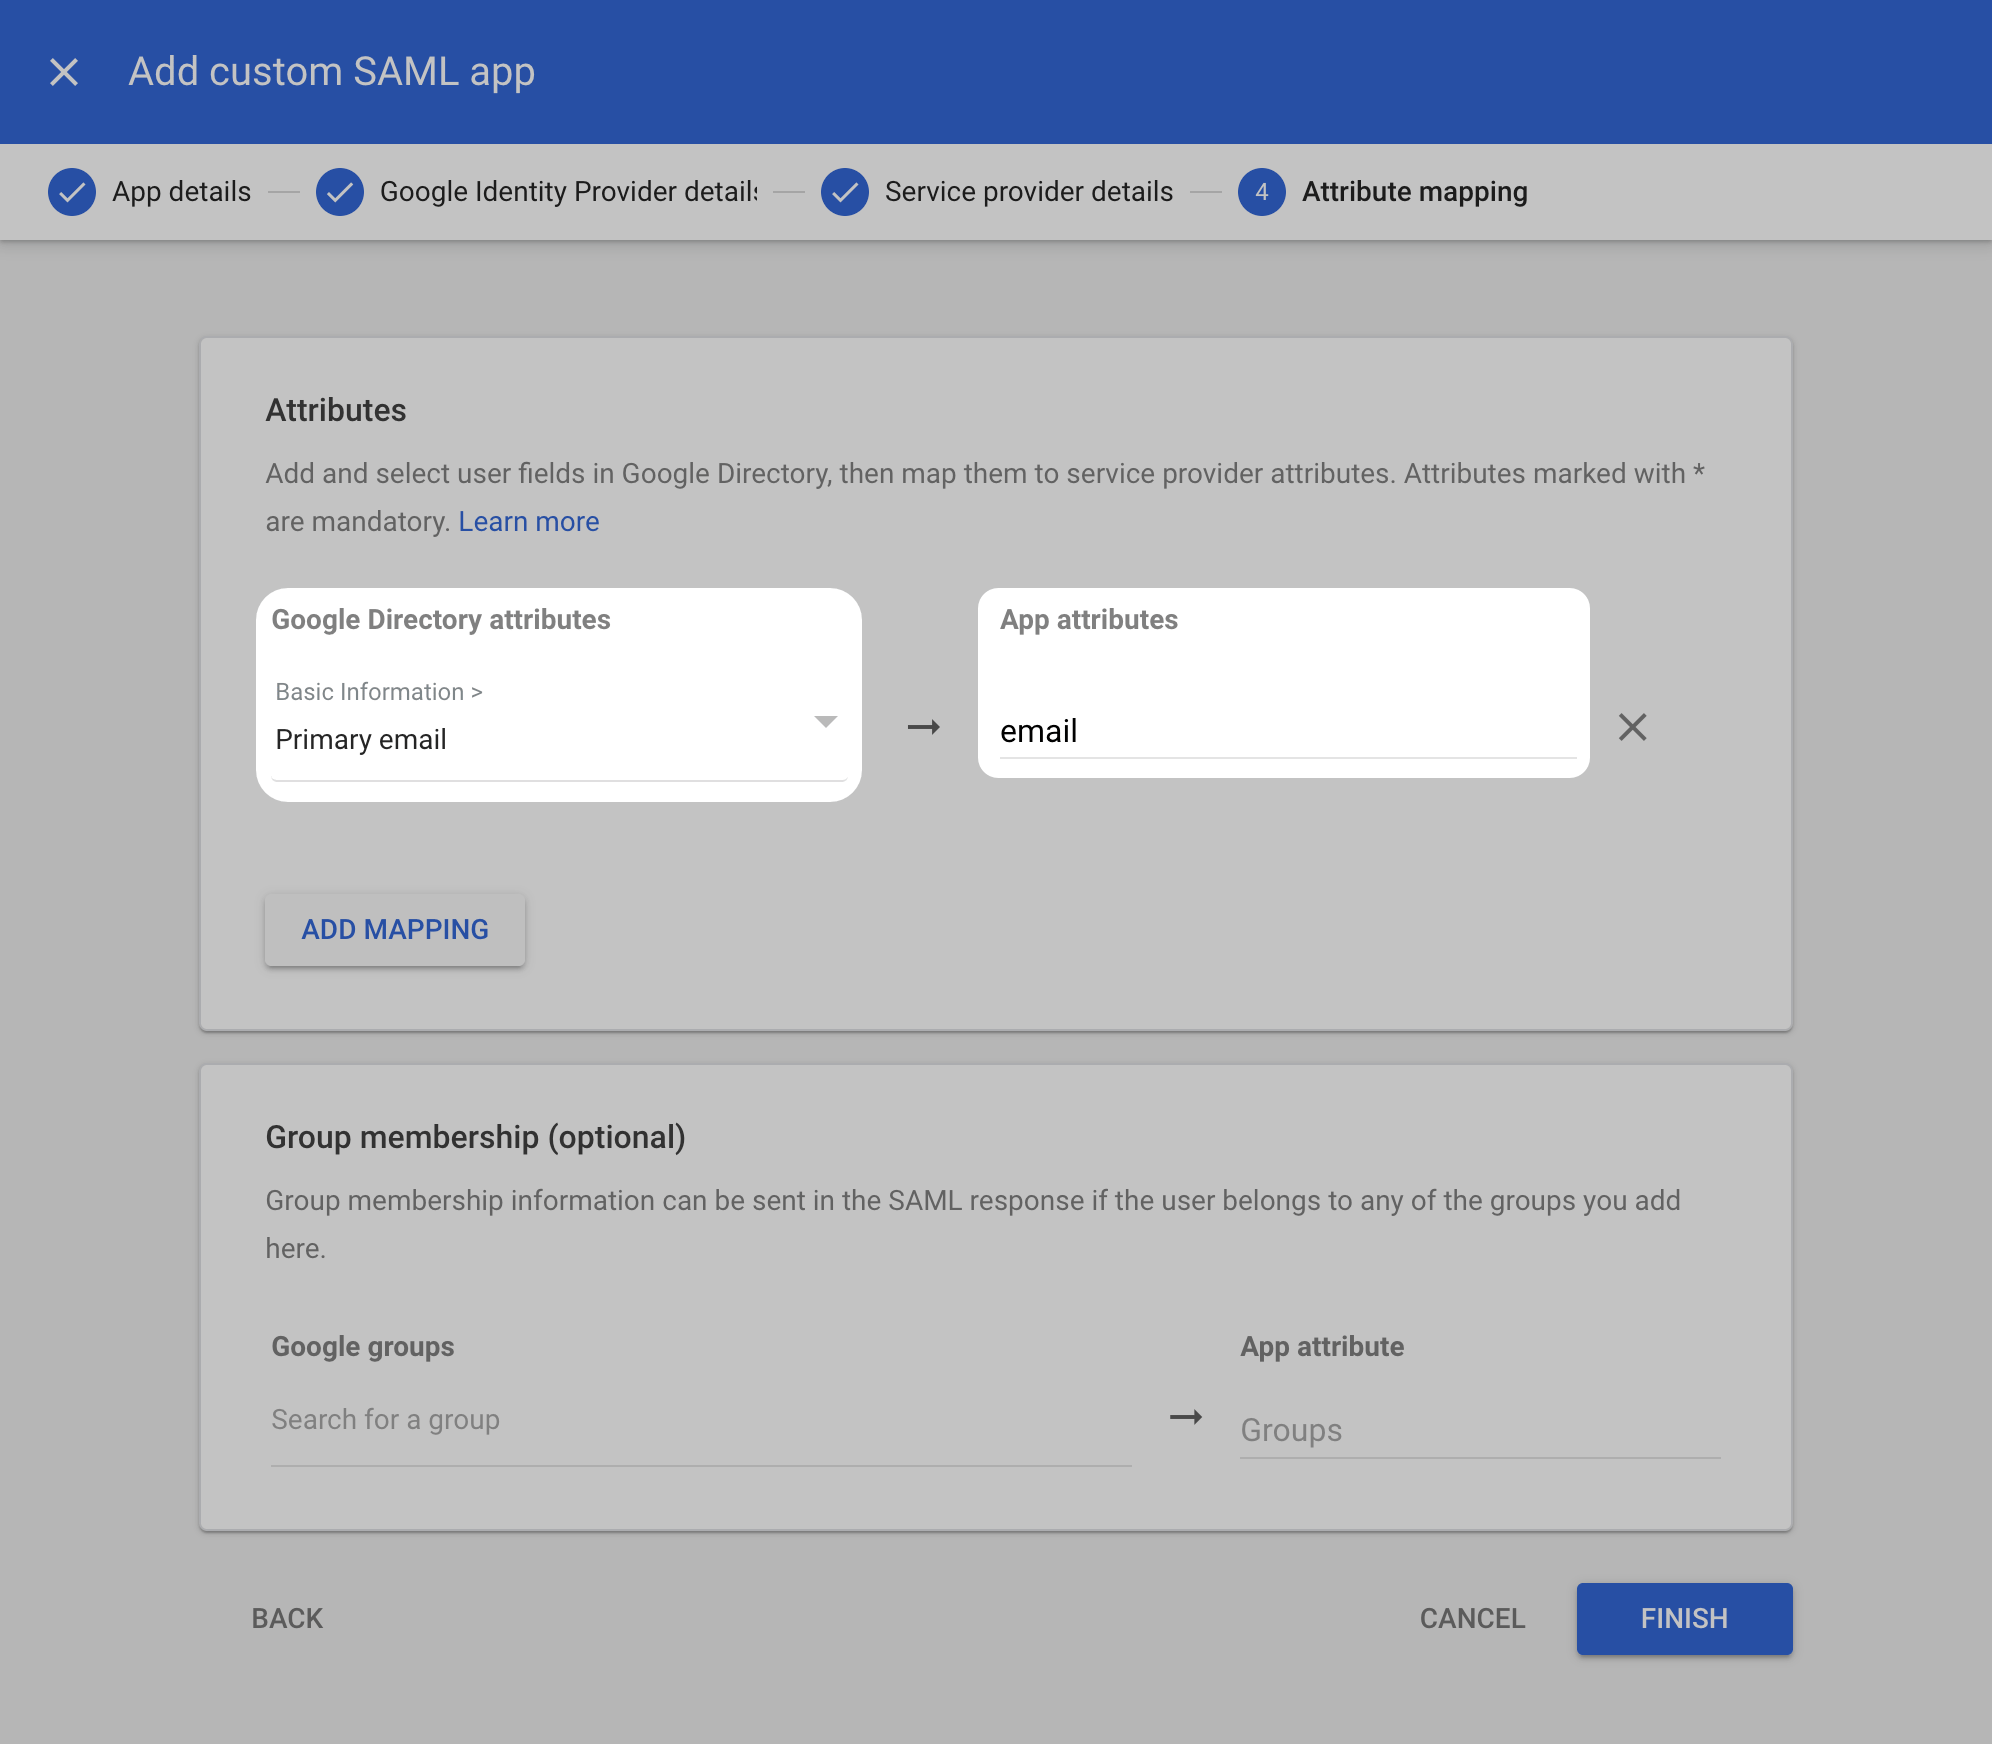
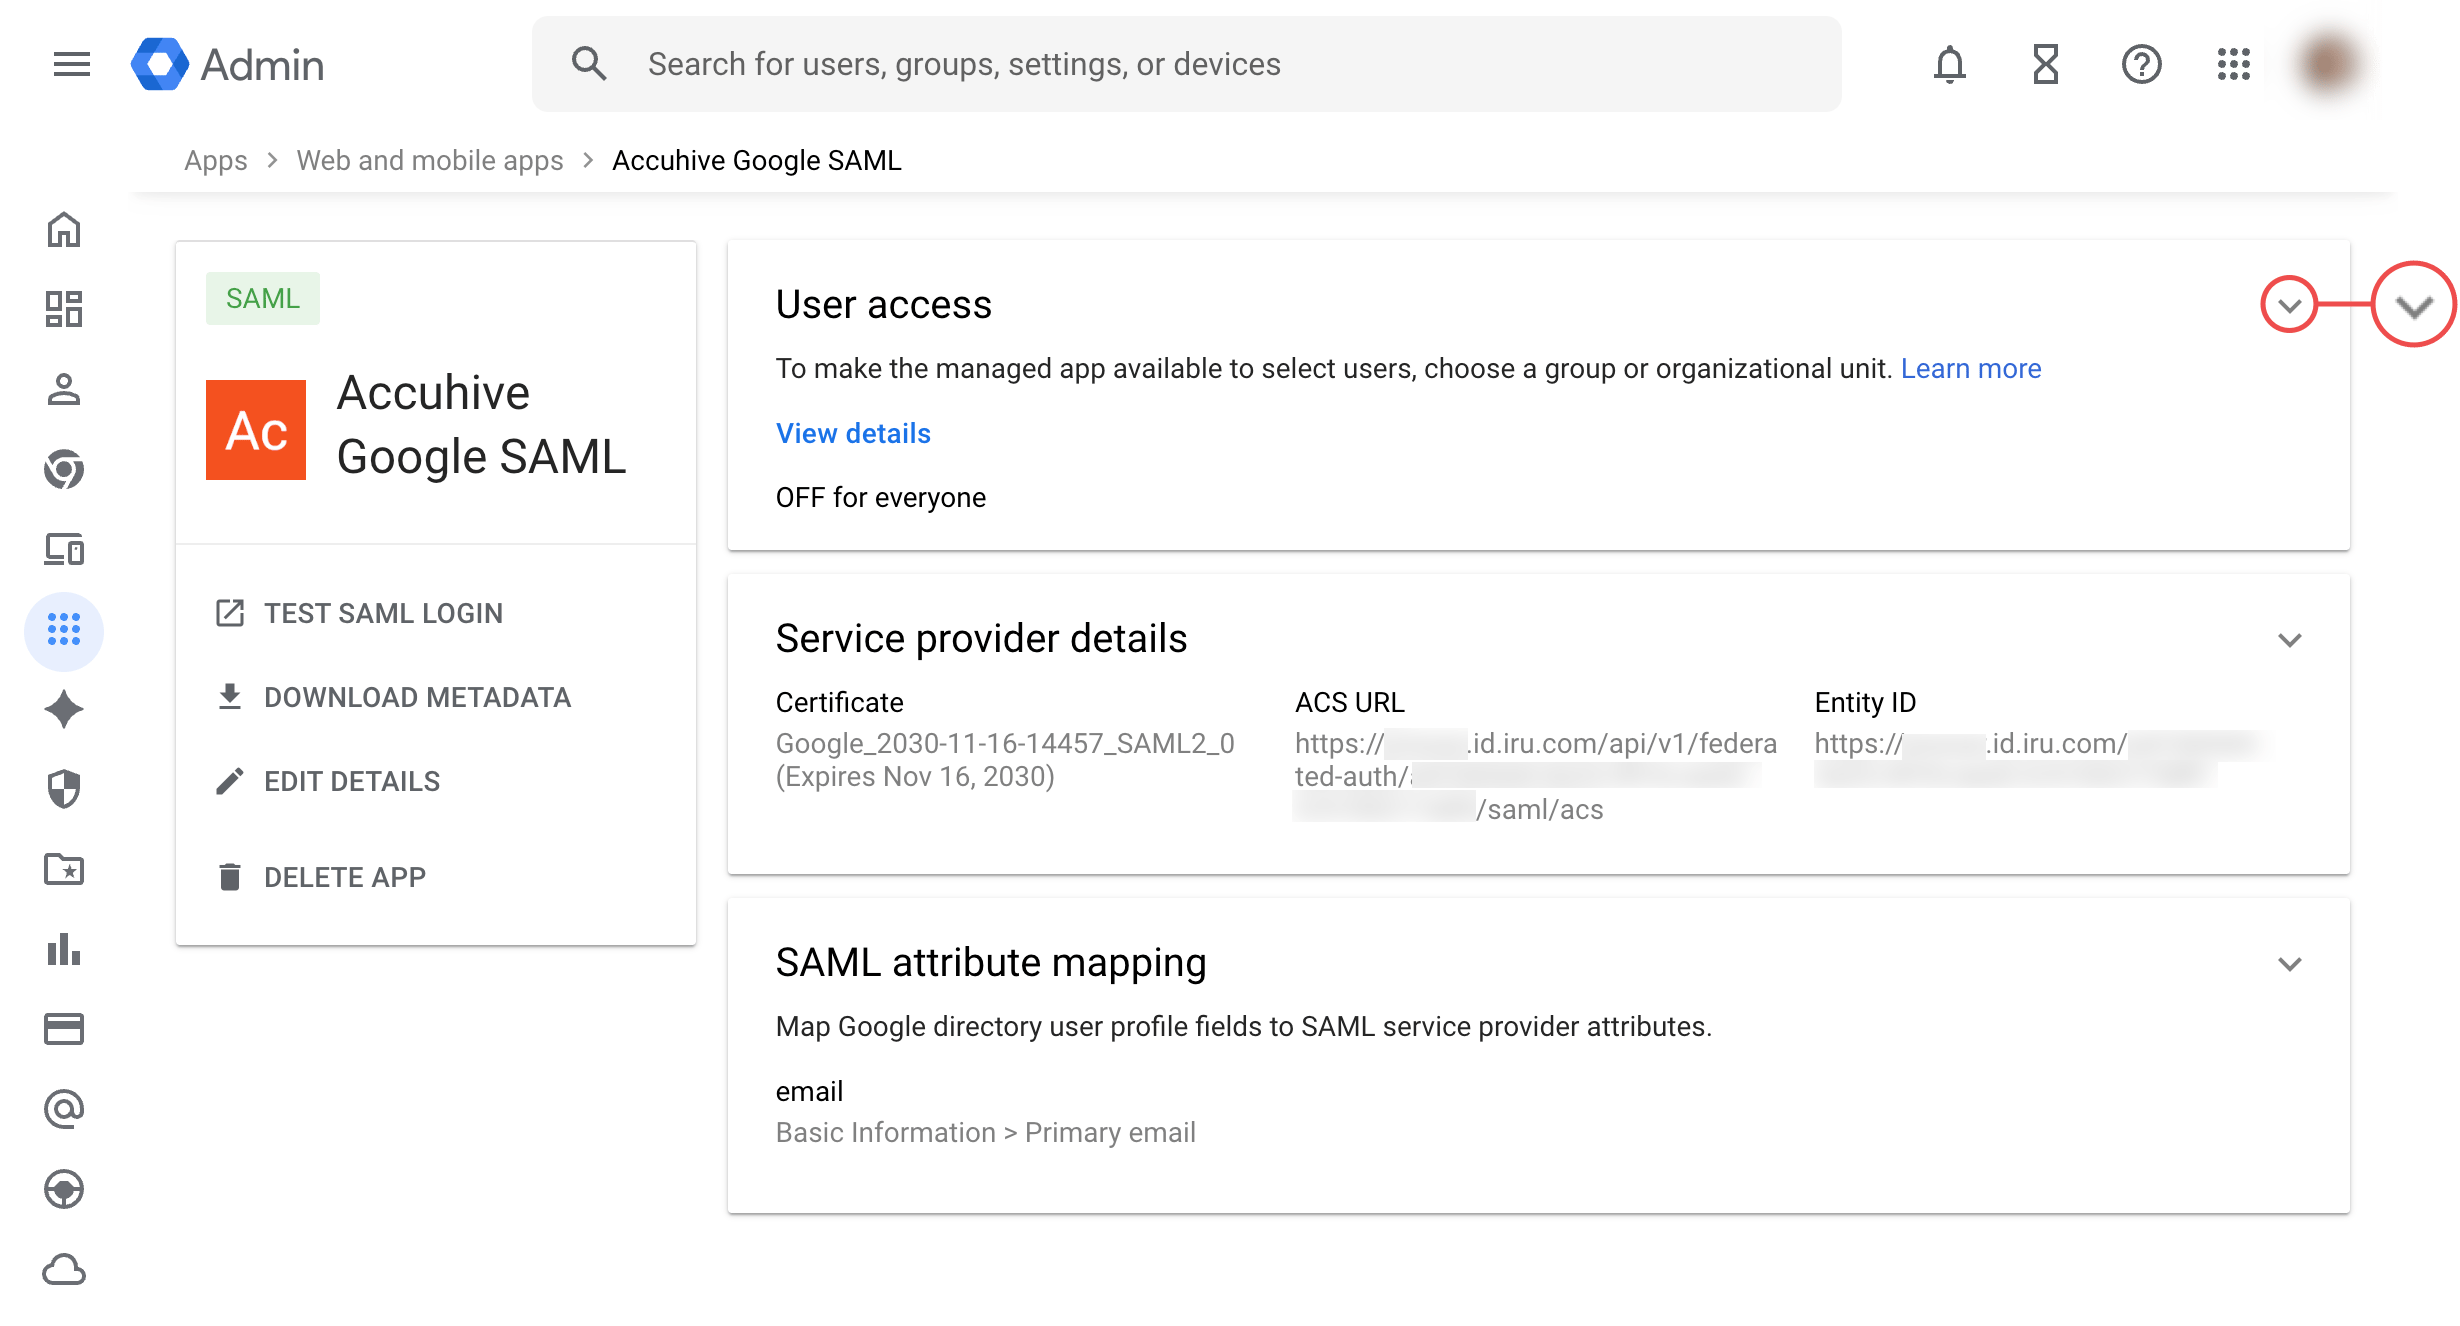
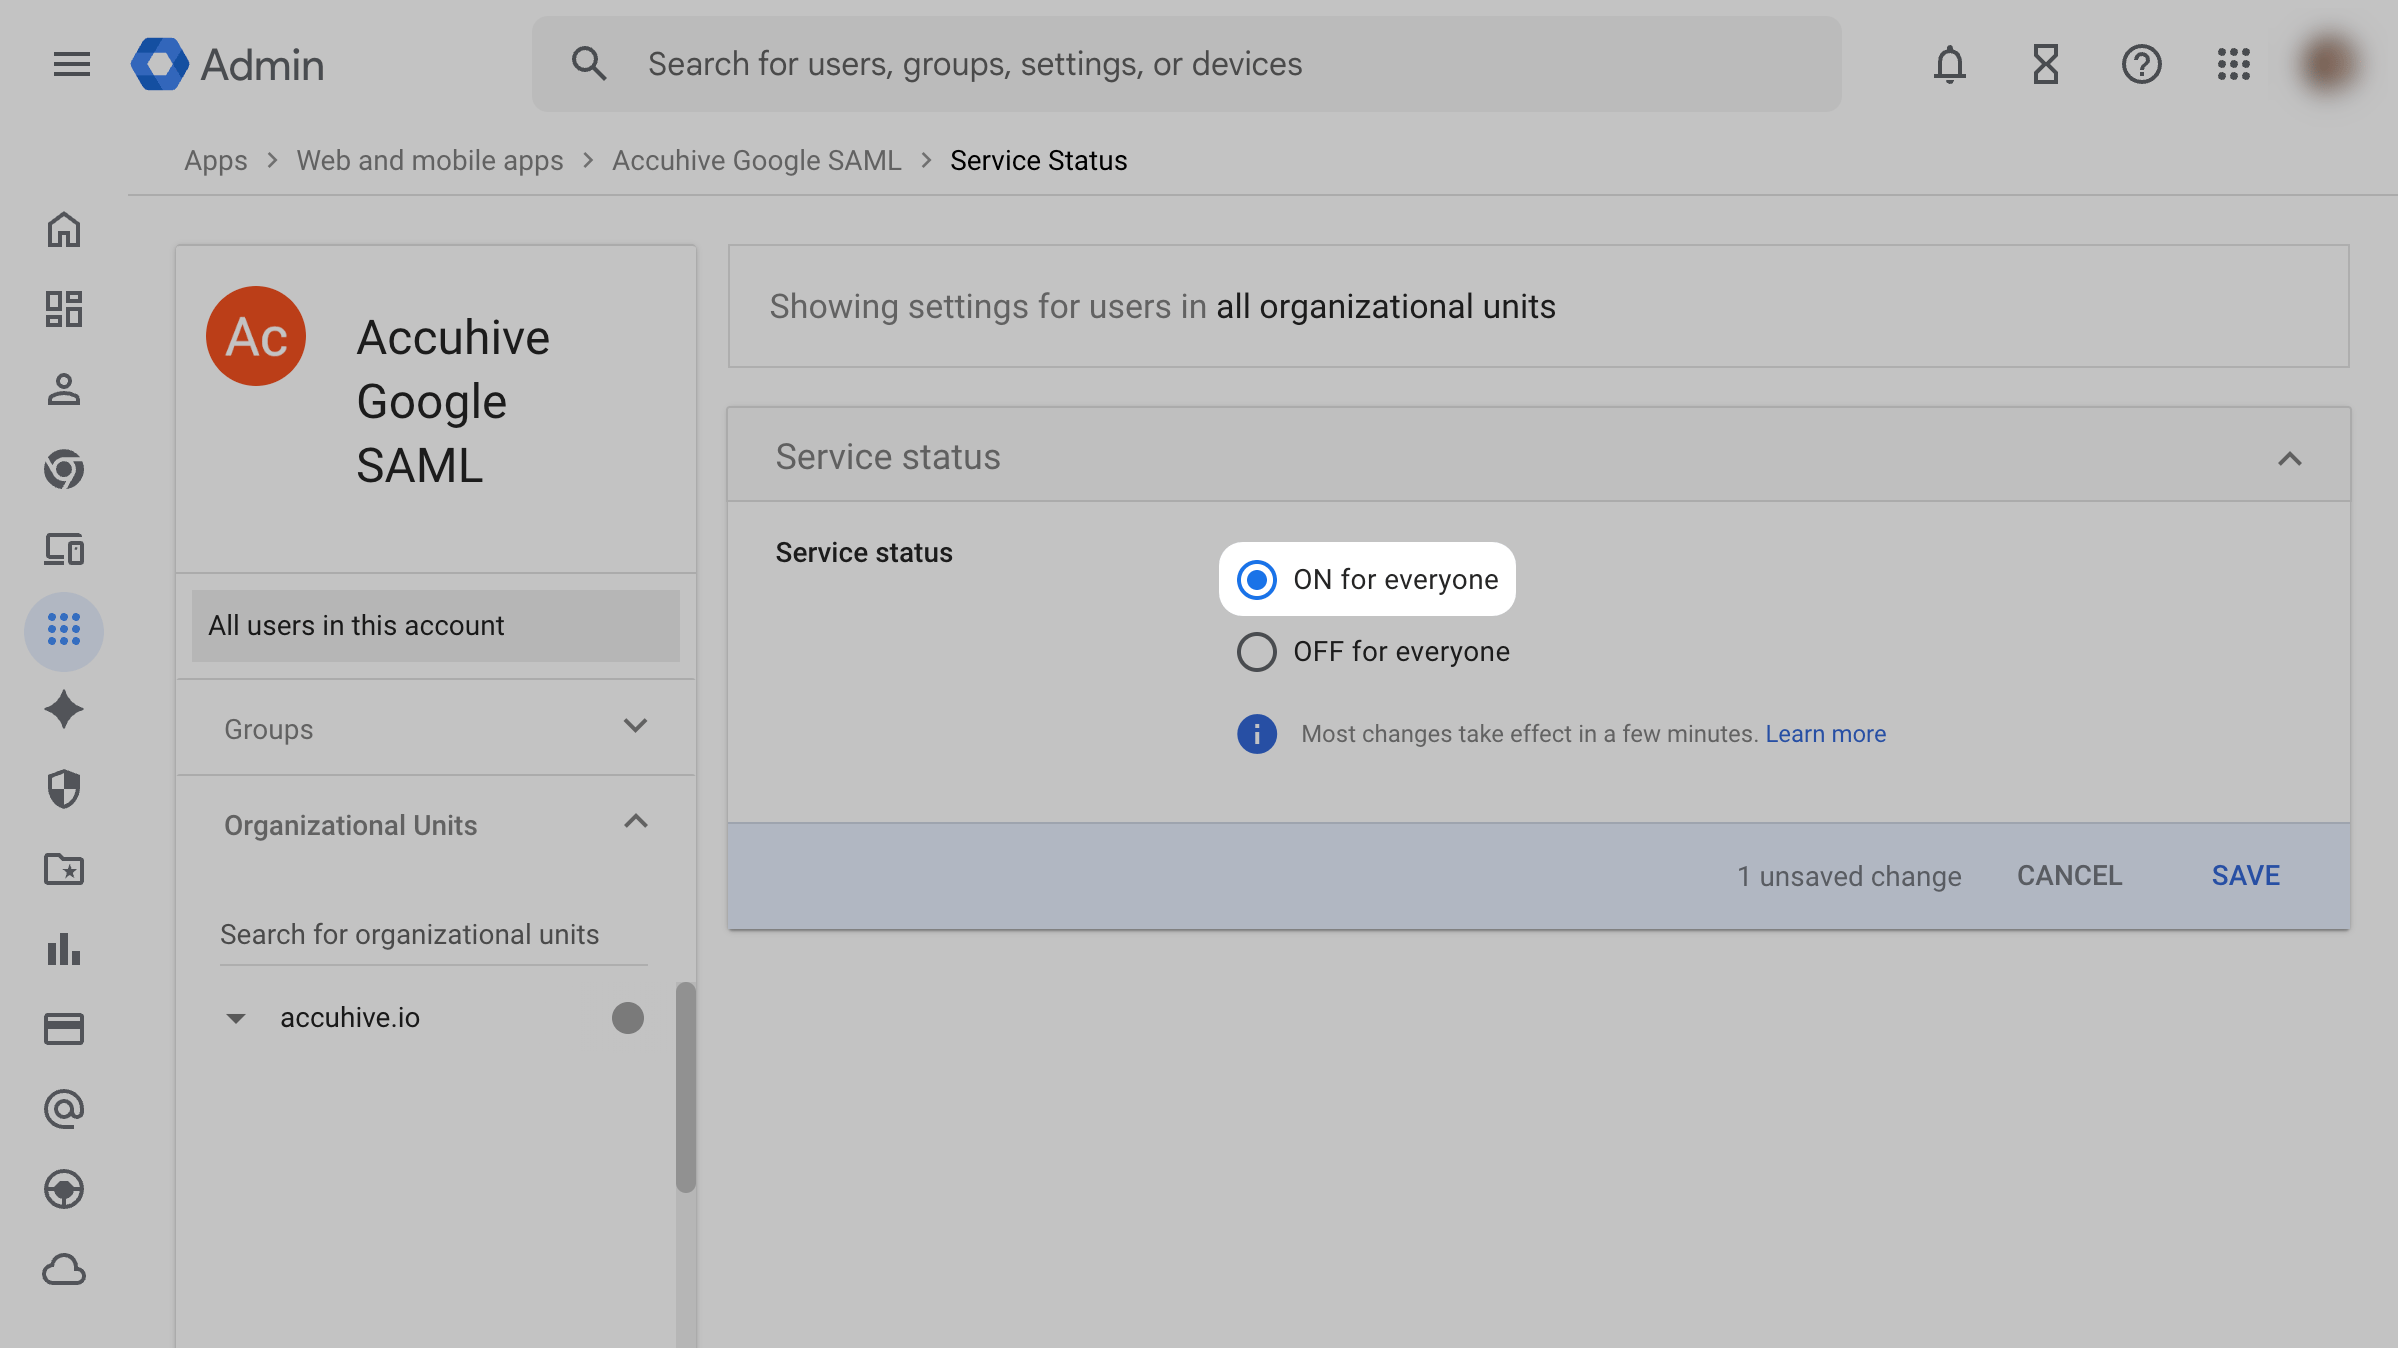
Acerca de la integración SAML de Google Workspace

La integración SAML de Google Workspace en Iru Endpoint te permite configurar una integración SSO basada en SAML con Google Workspace para que los usuarios accedan a Iru Endpoint con sus credenciales de Google Workspace.

Cómo funciona

Cuando los usuarios intentan acceder a Iru Endpoint, se les redirige a Google Workspace para autenticarse. Tras una autenticación correcta, Google Workspace envía una aserción SAML de vuelta a Iru Endpoint, que valida la identidad del usuario y le concede acceso. El SSO se puede usar para iniciar sesión en la aplicación web de Iru Endpoint y para requerir autenticación con Automated Device Enrollment.

Configurar la conexión SAML

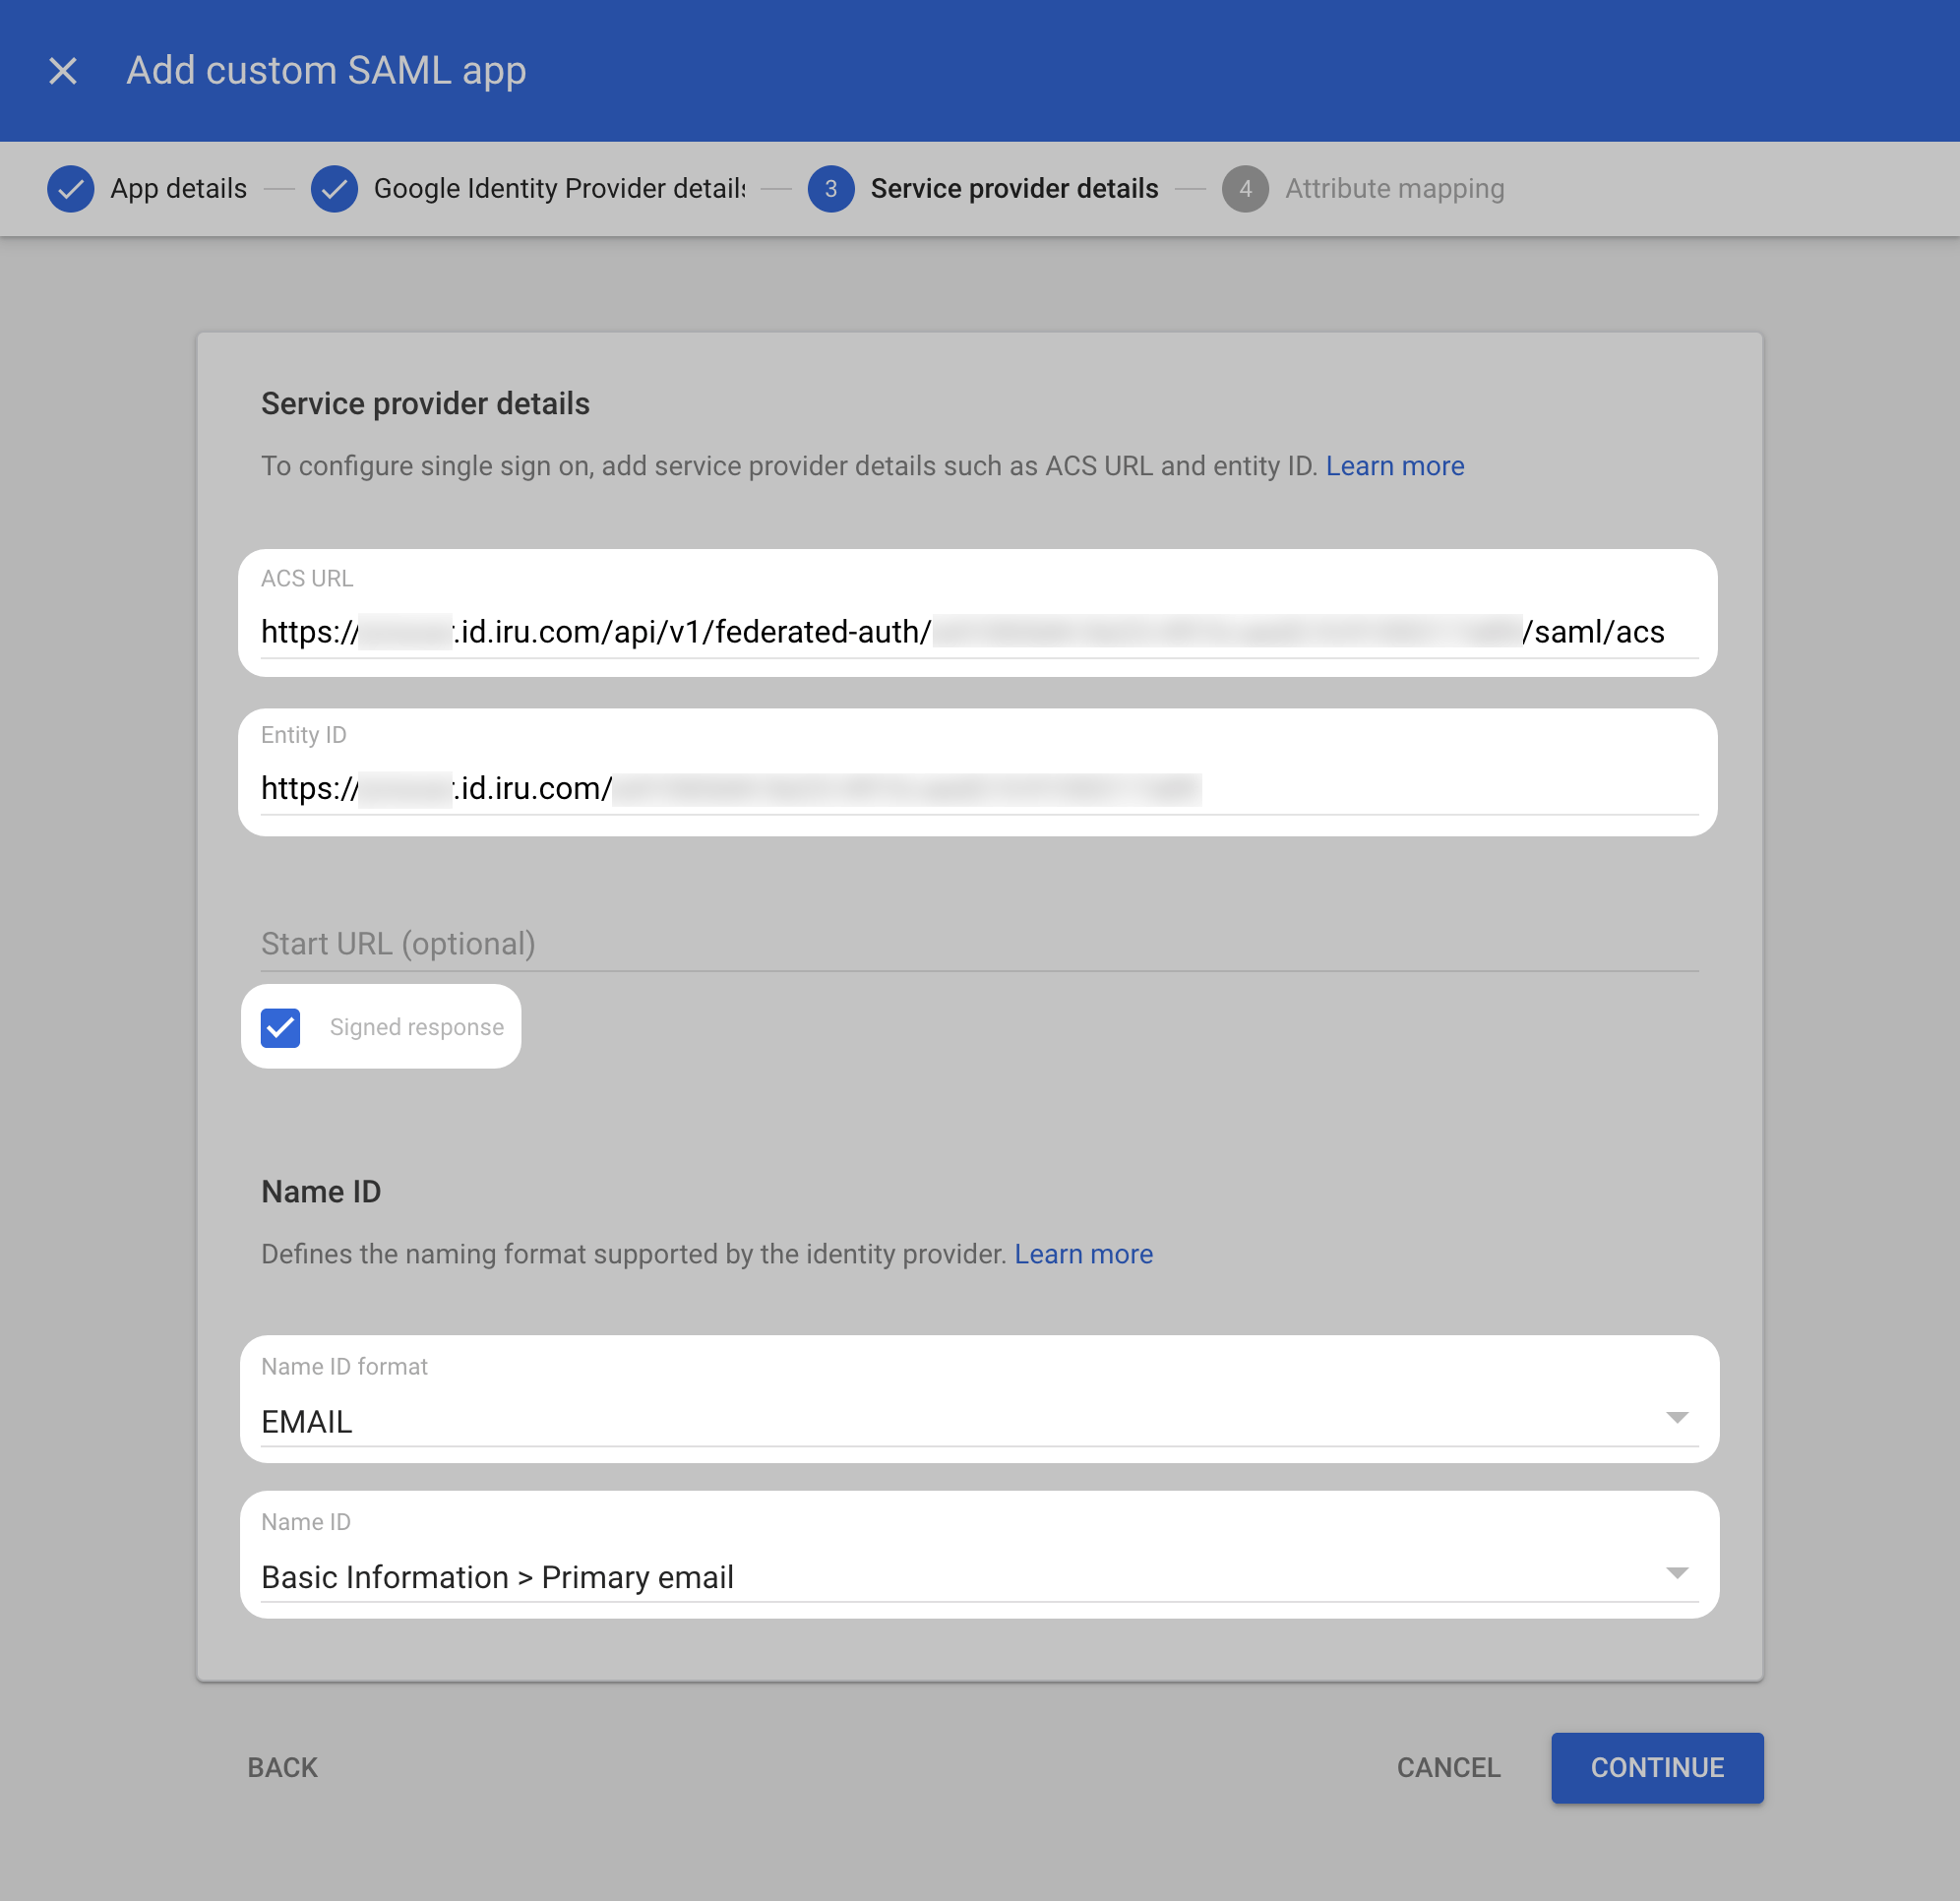
Primero debes completar la configuración inicial en Iru Endpoint para obtener la información de configuración necesaria para Google Workspace. Después de copiar el Entity ID y la ACS URL, cambia a la pestaña Configuración de Google Workspace y continúa con Configurar la aplicación de Google Workspace.
1

Ir al botón del menú de la cuenta

En Iru Endpoint, en la barra lateral, selecciona el Botón del menú de la cuenta.
2

Acceder a la configuración de autenticación

Selecciona la opción Acceso en el menú.
Captura de pantalla del menú de la cuenta con la opción Access resaltada
3

Seleccionar Administración y autenticación

Selecciona la pestaña Administración y autenticación (seleccionada de forma predeterminada) y desplázate hacia abajo hasta Métodos de autenticación.
4

Agregar un método de autenticación

Selecciona + Método de autenticación.
5

Ingresar el nombre visible

Ingresa un nombre visible para la conexión SSO.
6

Seleccionar el método de autenticación

Selecciona SAML como método de autenticación.
7

Crear la conexión

Selecciona Crear.
8

Información de configuración

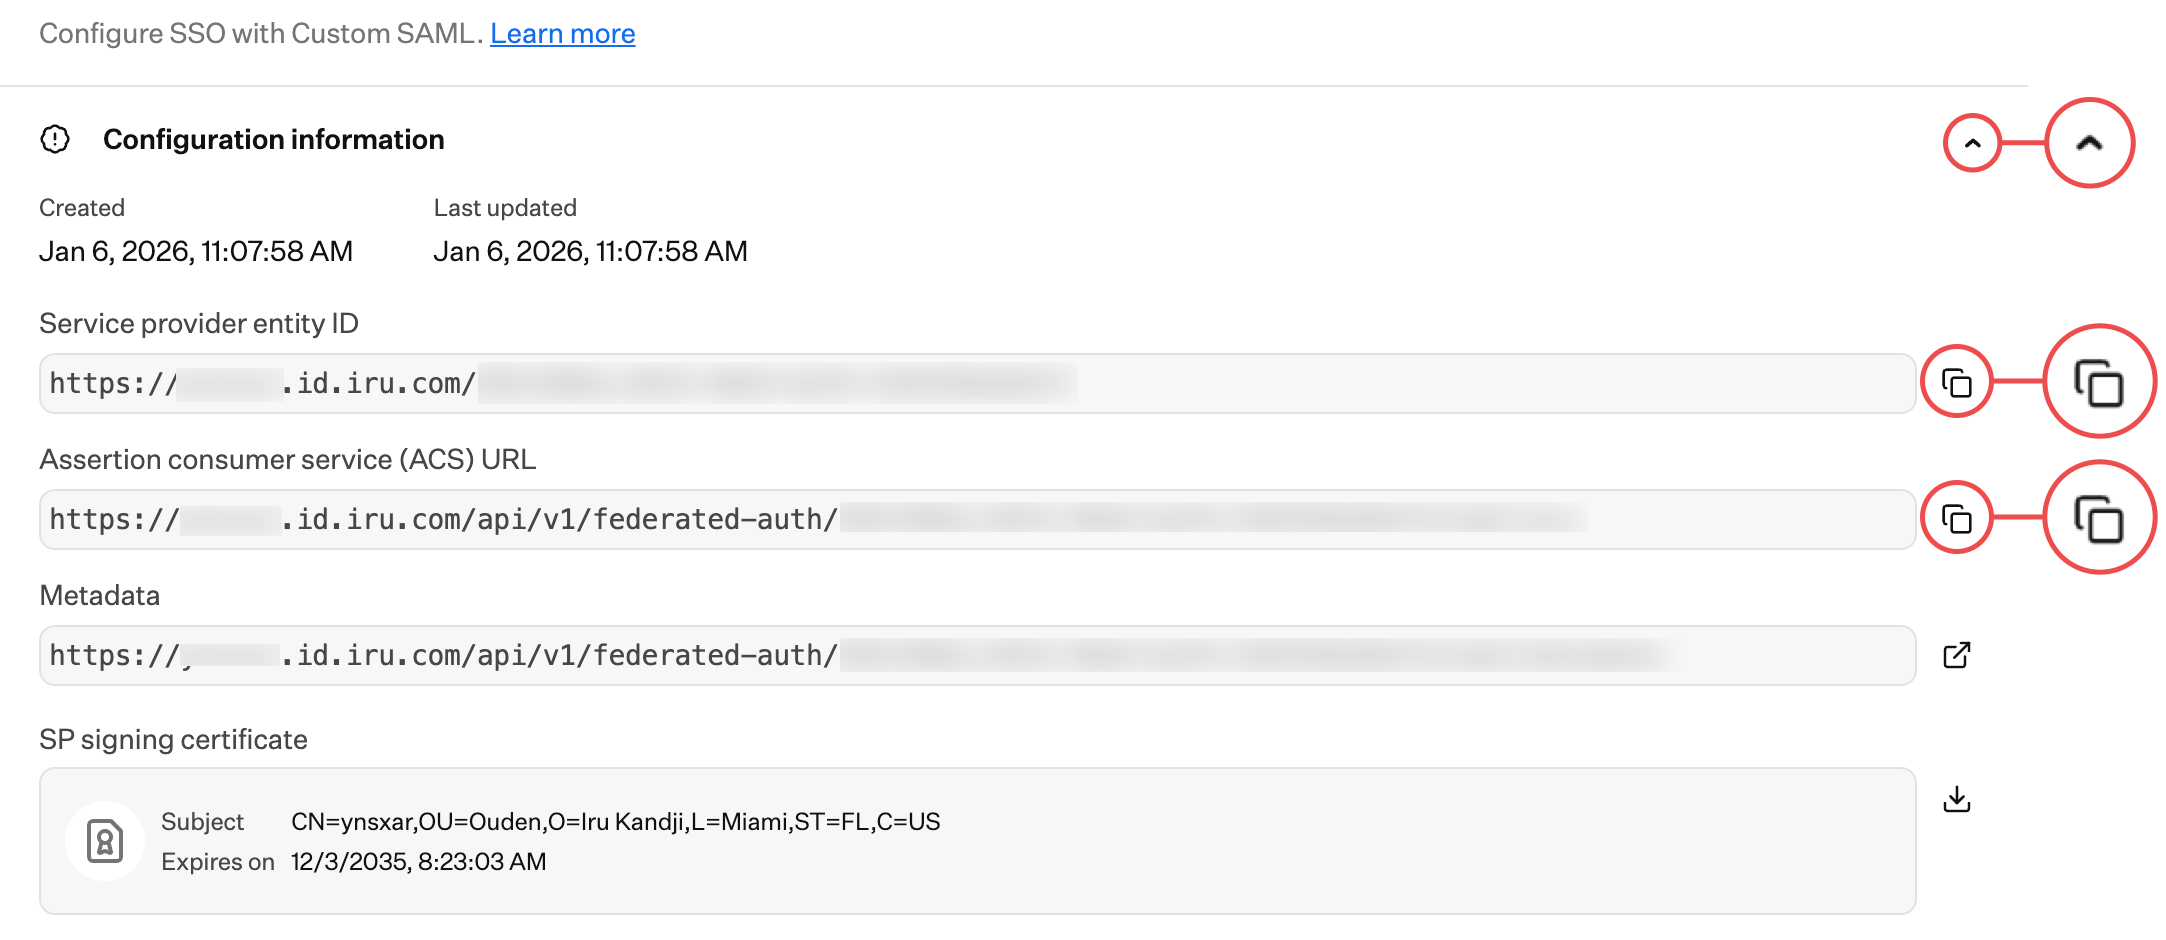
Selecciona Información de configuración si esa sección aún no está expandida.
9

Copiar el Service Provider Entity ID

Copia el Service provider entity ID en un documento de texto para usarlo más adelante. Lo necesitarás para la configuración de Google Workspace.
10

Copiar la ACS URL

Copia la Assertion consumer service (ACS) URL en un documento de texto para usarla más adelante. La necesitarás para la configuración de Google Workspace.
Configuration Information, Service provider entity ID y Assertion consumer service (ACS) URL
11

Mantener la pestaña abierta

Mantén abierto el modal de configuración de Iru Endpoint y luego cambia a la pestaña Configuración de Google Workspace para continuar con Configurar la aplicación de Google Workspace.

Configurar la conexión SAML de Iru Endpoint

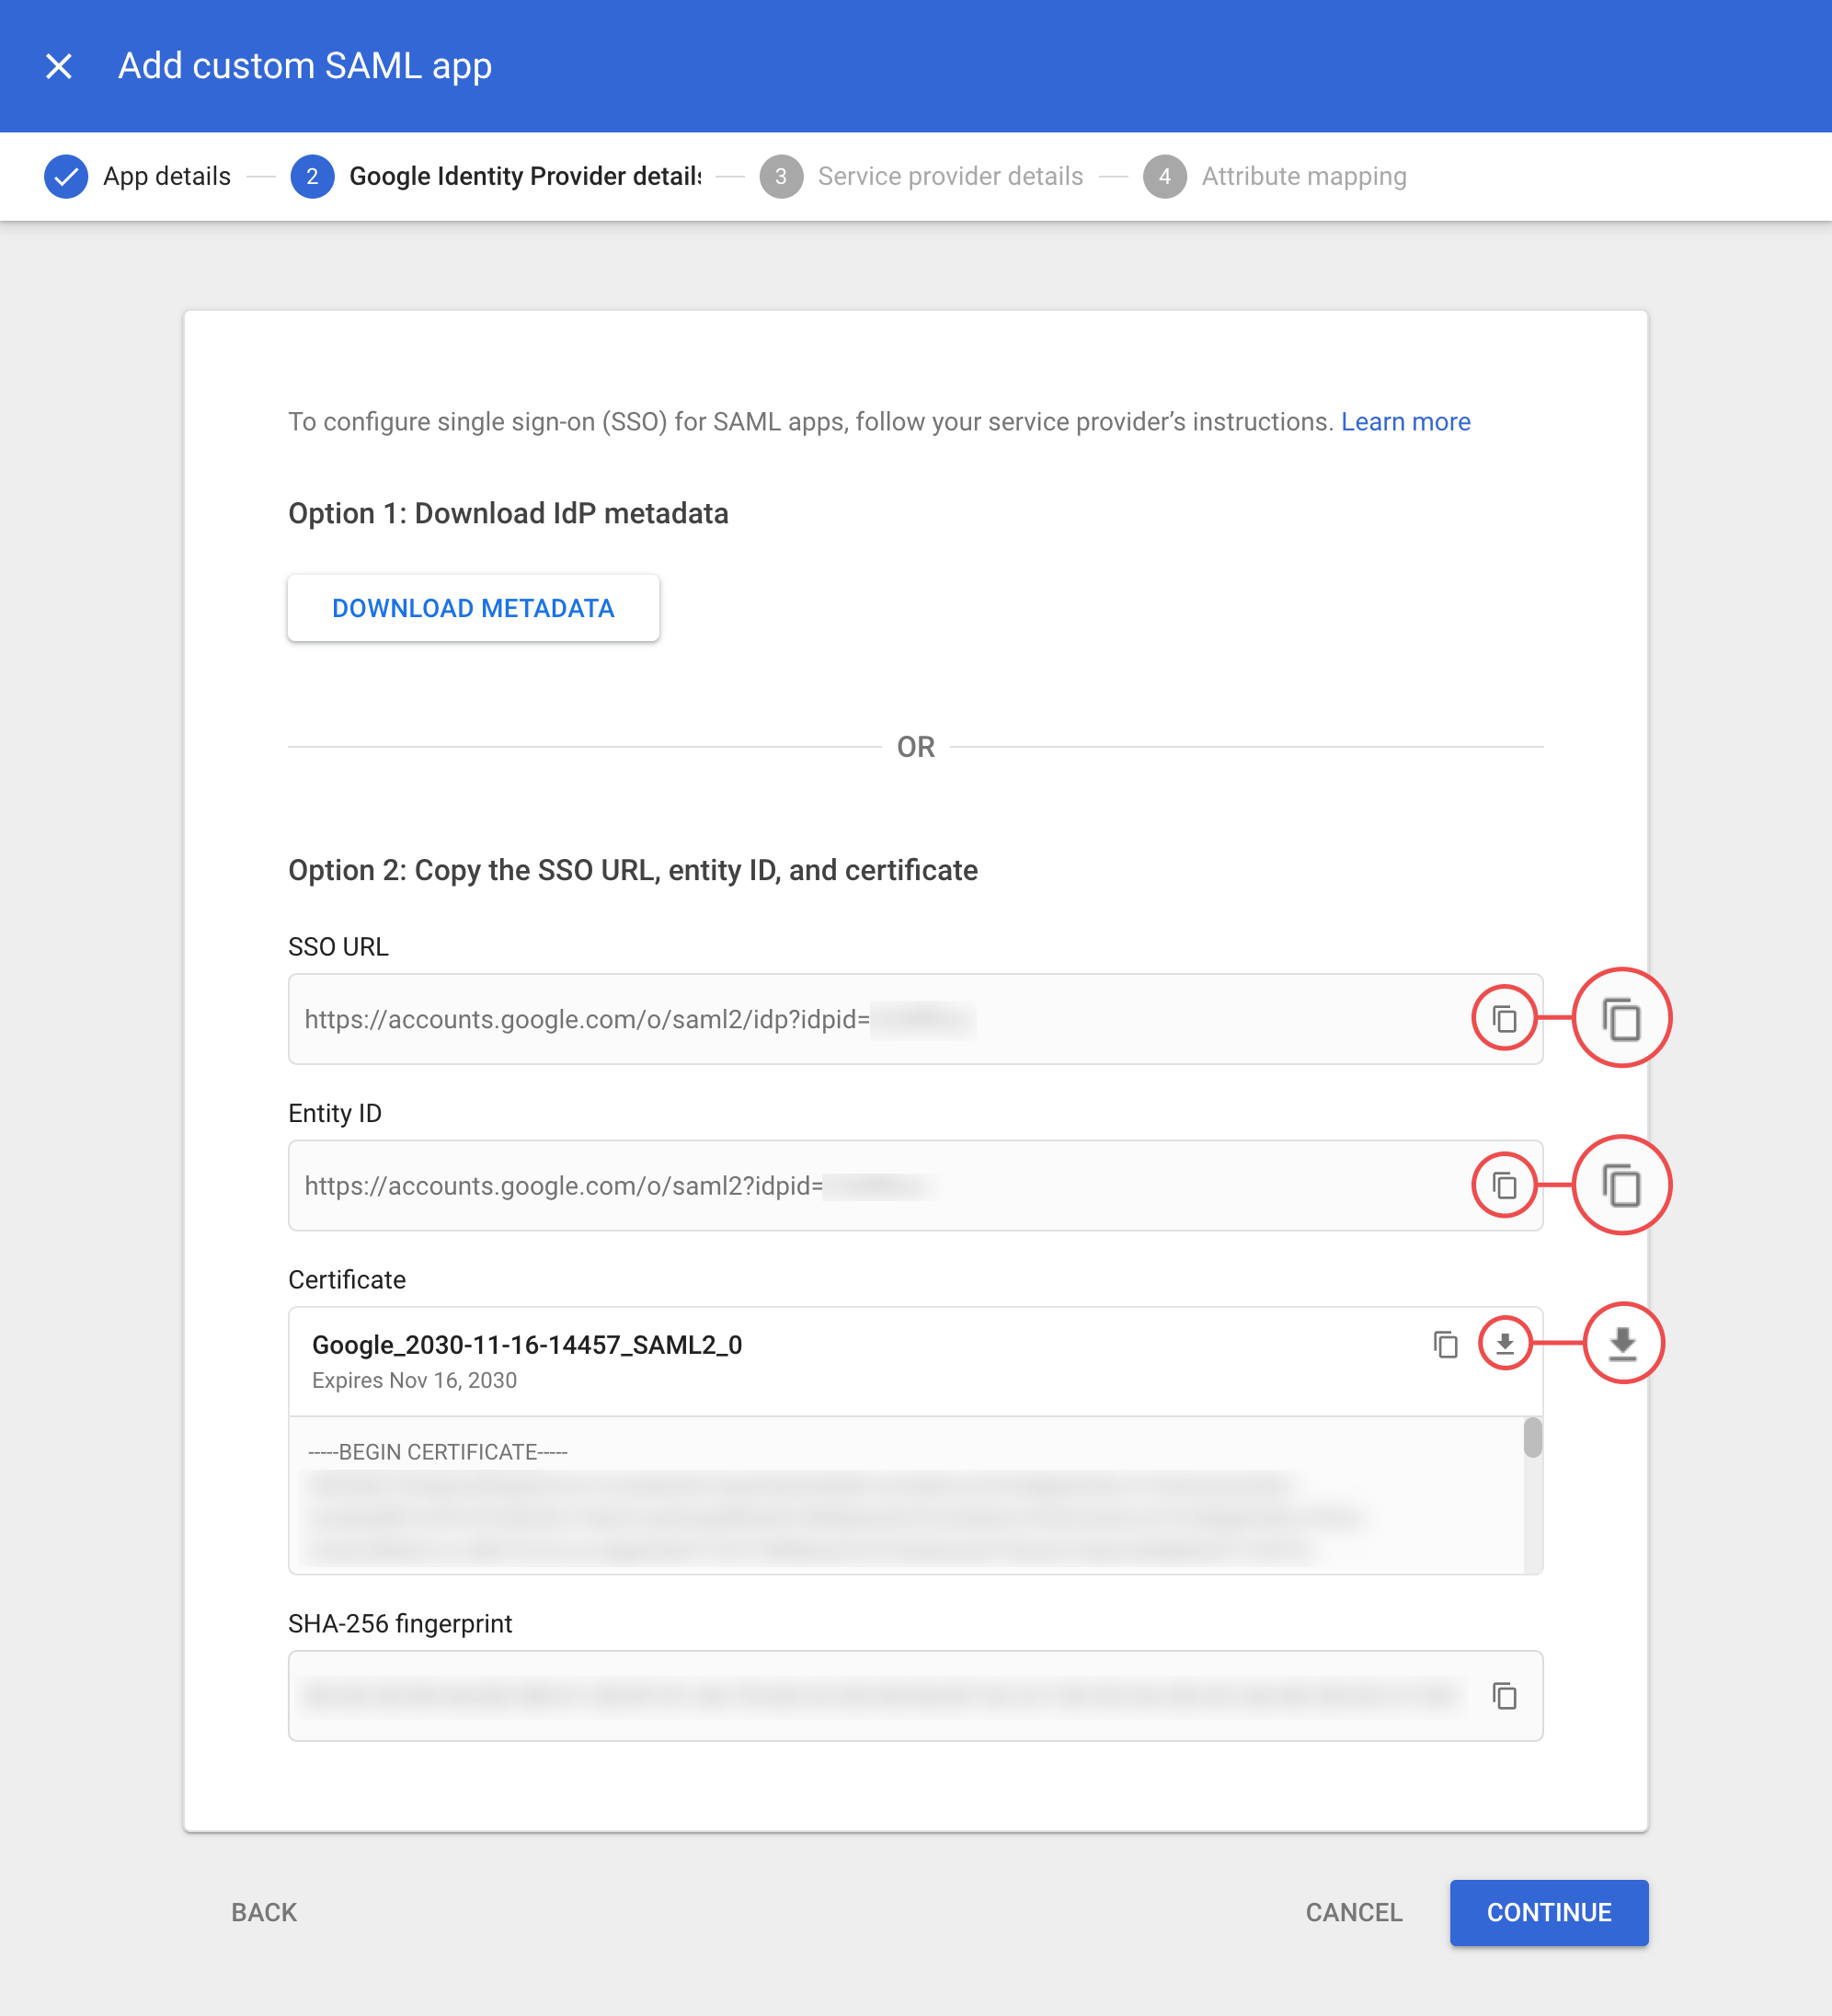
Después de completar la configuración de Google Workspace, vuelve aquí para terminar de configurar la conexión SAML de Iru Endpoint en Iru Endpoint. Necesitarás la SSO URL, el Entity ID y el certificado de Google Workspace.
1

Volver a Iru Endpoint

Vuelve al modal Custom SAML en Iru Endpoint.
2

Coincidencia de usuarios

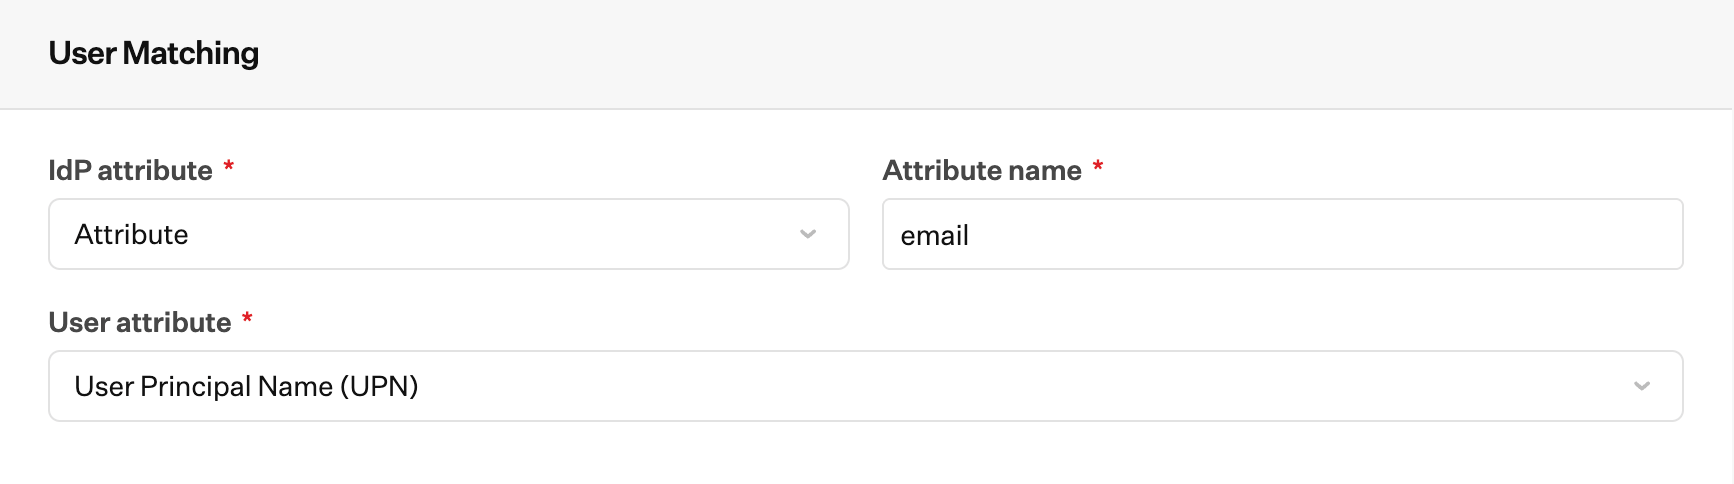
Desplázate hacia abajo hasta la sección User Matching.
3

Establecer el atributo del IdP

Establece IdP attribute en Attribute.
4

Establecer el nombre del atributo

Establece Attribute name en email.
5

Establecer el atributo de usuario

Establece User attribute en User Principal Name (UPN).
User attribute de Iru Endpoint establecido en User Principal Name UPN
6

Proveedor de identidad

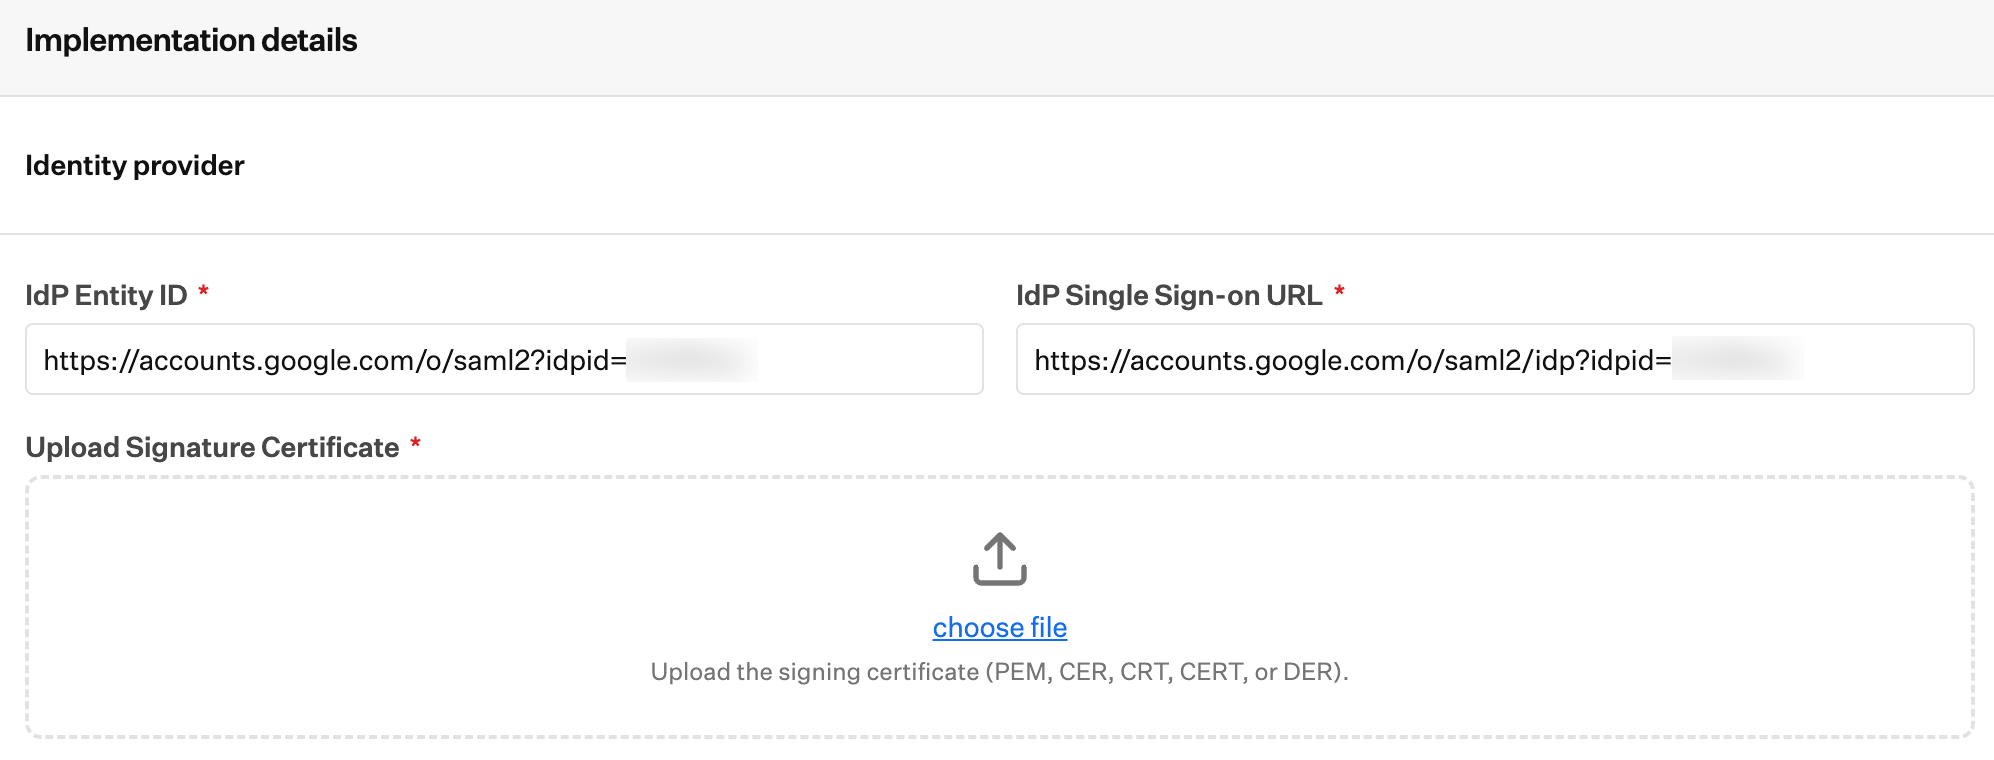
Desplázate hacia abajo hasta la sección Proveedor de identidad.
7

Agregar el IdP Entity ID

Pega el Entity ID que copiaste de Google Workspace en el campo IdP Entity ID.
8

Agregar la IdP Single Sign-in URL

Pega la IdP Single Sign-in URL que copiaste de Google Workspace.
9

Cargar el certificado

Carga el certificado que descargaste de Google Workspace.
Carga del certificado de Google Workspace en Iru Endpoint
10

Configuración de la solicitud

Desplázate hacia abajo hasta la sección Request Configuration.
11

Establecer Request Binding

Establece Request Binding en HTTP-POST.
12

Establecer el algoritmo de firma de la solicitud

Asegúrate de que Request Signature Algorithm esté establecido en RSA-SHA256.
13

Establecer el algoritmo de digest de la solicitud

Asegúrate de que Sign Request Algorithm Digest esté establecido en SHA256.
14

Habilitar Sign SAML Authentication Request
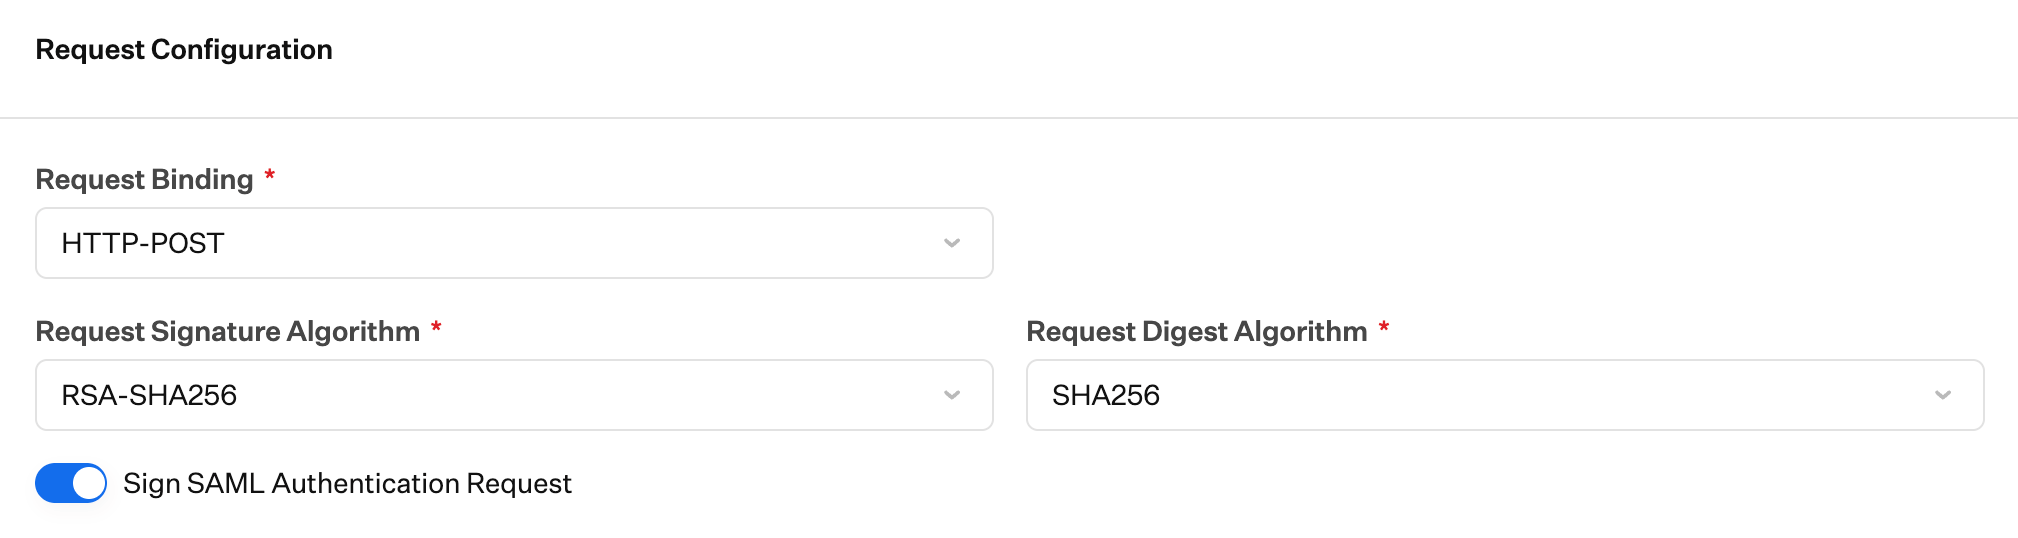
Asegúrate de que Sign SAML Authentication Request esté habilitado.
Sign SAML Authentication Request habilitado en Request Configuration
15

Validación de la respuesta

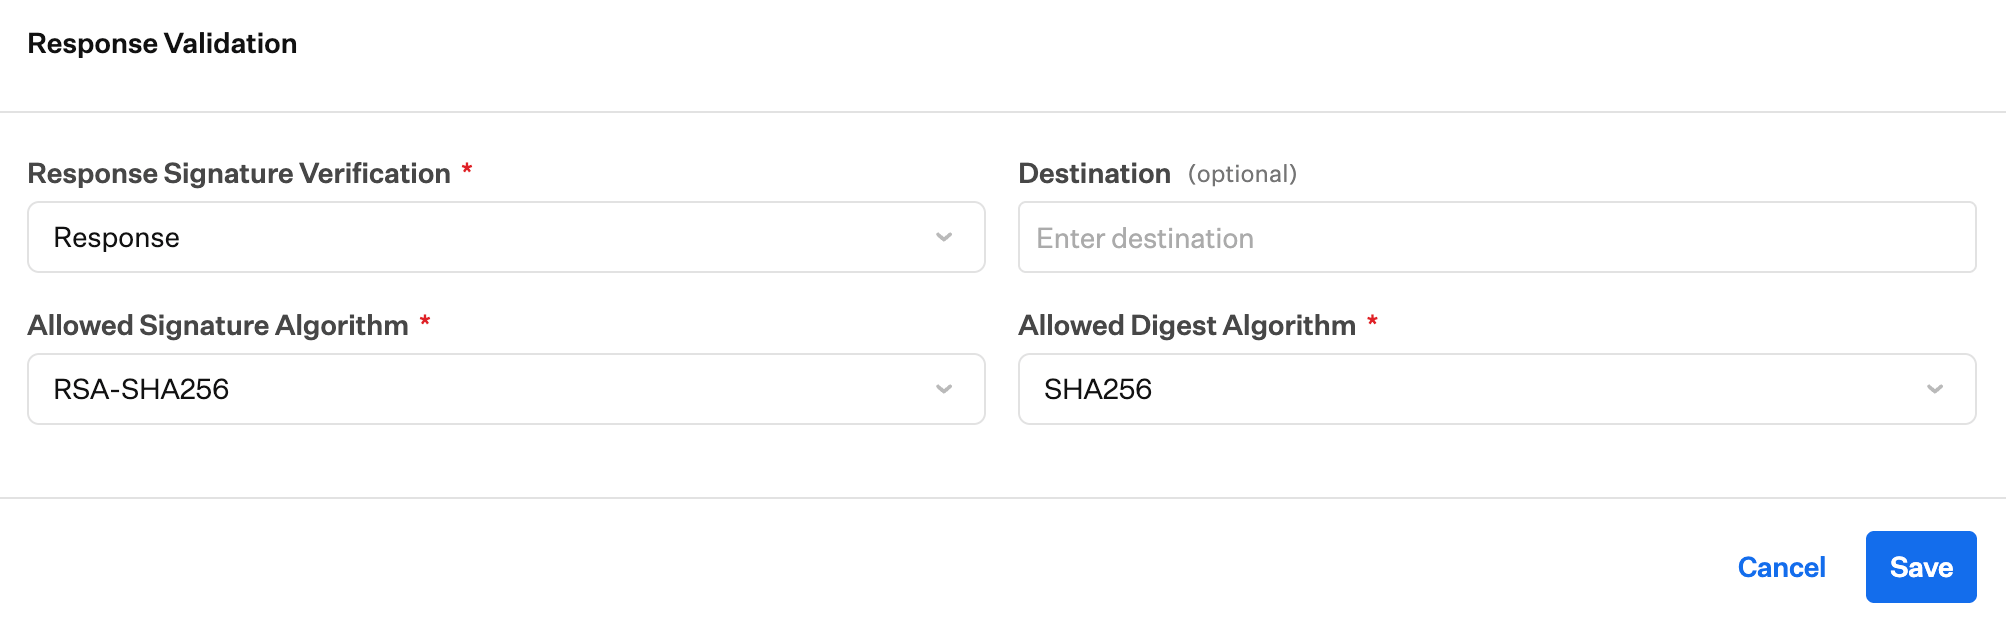
Desplázate hacia abajo hasta la sección Response Validation.
16

Establecer la verificación de firma de la respuesta

Establece Response Signature Verification en Response.
17

Establecer el destino

Deja en blanco el campo opcional Destination.
18

Establecer el algoritmo de firma permitido

Establece Allowed Signature Algorithm en RSA-SHA256.
19

Establecer el algoritmo de digest permitido

Establece Allowed Digest Algorithm en SHA256.
20

Guardar la configuración

Selecciona Guardar.
Botón Save de la configuración SAML en Iru Endpoint

Permitir la autenticación en el tenant

Una vez que hayas configurado la conexión SAML en Iru Endpoint y en tu proveedor de identidad, puedes permitir su uso para la autenticación en el tenant. Para obtener instrucciones paso a paso, consulta la sección Permitir la autenticación en el tenant y administrar conexiones de nuestro artículo de soporte sobre inicio de sesión único.

Limitar la autenticación a un dominio

Al configurar la conexión SAML, puedes limitar opcionalmente la autenticación a uno o más dominios. Esto puede ser útil cuando la conexión SSO podría autenticar en varios dominios. Puedes limitar la autenticación en tu tenant de Iru a un subconjunto de los dominios disponibles.

Exigir el inicio de sesión único

Una vez que hayas configurado al menos una conexión de inicio de sesión único, puedes deshabilitar las conexiones Passkey, Google Social y Microsoft Social. Deshabilitar estas conexiones impedirá que los administradores de Iru Endpoint de tu tenant se autentiquen mediante esos métodos. Consulta nuestro artículo de soporte sobre inicio de sesión único para obtener instrucciones paso a paso.

Probar la integración

1

Agregar un usuario al equipo de administradores

Agrega un usuario al Admin Team en Iru Endpoint seleccionando New User.
2

Completar la información del usuario

Completa toda la información correspondiente del usuario. Este usuario debe existir en Google Workspace y debe estar asignado a la app SSO de Iru Endpoint en tu tenant de Google Workspace.
3

Enviar el usuario

Selecciona Enviar.
4

Cerrar la ventana de invitación

Una vez enviada la invitación, cierra la ventana Invite User.
5

Actualizar la página Access

Actualiza la página Access en Iru Endpoint. Deberías ver el usuario que acabas de agregar.
6

Probar el inicio de sesión con SSO
Revisa el correo electrónico del usuario, acepta la invitación e inicia sesión en Iru Endpoint con la nueva conexión SSO SAML.

Consideraciones

Seguridad: asegúrate de que tu tenant de Google Workspace tenga configuradas las políticas de seguridad adecuadas para la autenticación SAML. Administración de usuarios: los usuarios deben existir tanto en Google Workspace como en Iru Endpoint para autenticarse correctamente mediante SSO. Pruebas: prueba siempre la integración SSO con un grupo pequeño de usuarios antes de implementarla en toda tu organización. Asignación de atributos: una asignación de atributos correcta es fundamental para que la autenticación de usuarios y la sincronización de perfiles funcionen.