

Dieses Library Item ist für Android-Geräte verfügbar
Ein Android Restrictions Library Item hinzufügen
Um dieses Library Item zu Ihrer Iru Endpoint Library hinzuzufügen, folgen Sie den Schritten im Artikel Library-Übersicht.1
Zur Library navigieren
Navigieren Sie zur Iru Endpoint Library.
2
Library Item hinzufügen
Wählen Sie oben rechts Library Item hinzufügen.
3
Android Restrictions auswählen
Wählen Sie Android Restrictions und dann unten rechts Add and configure.
4
Einschränkungen konfigurieren
Konfigurieren Sie die Einstellungen unter Android Restrictions.
5
Konfiguration speichern
Wählen Sie Speichern.
Referenz zu Android-Einschränkungen
Diese Steuerelemente spiegeln wider, was Iru aus der Android Management API bereitstellt. Wählen Sie diejenigen aus, die Ihrer Richtlinie entsprechen.Zugriff auf geschäftliche Kontakte aus Apps im persönlichen Profil
Zugriff auf geschäftliche Kontakte aus Apps im persönlichen Profil
Legen Sie fest, wie persönliche Apps auf Kontakte im Work Profile zugreifen können, einschließlich Kontaktsuchen und eingehender Anrufe.
- Zulassen: Persönliche Apps können geschäftliche Kontakte verwenden, sofern Sie keine bestimmten Apps zum Blockieren auflisten.
- Verweigern: Persönliche Apps können geschäftliche Kontakte nicht verwenden, sofern Sie keine bestimmten Apps zum Zulassen auflisten.
- Allow for system apps only: System-Apps können geschäftliche Kontakte verwenden; Sie pflegen eine Liste weiterer Apps, die sie verwenden dürfen.
Ausnahme hinzufügen
Ausnahme hinzufügen
Wählen Sie Add exception. Verwenden Sie in der Auswahl Search the Play Store in der eingebetteten Ansicht (wählen Sie für jede App Auswählen und wiederholen Sie dies nach Bedarf), oder öffnen Sie die Registerkarte Add package name, geben Sie App name und Package name ein (zum Beispiel Google Chrome und
com.android.chrome), wählen Sie für jede Zeile Hinzufügen und dann Fertig. Sie können auch bei der Einschränkung + Add app wählen, um der Tabelle eine weitere Zeile hinzuzufügen.Die Zeile über der Tabelle lautet Except deny for, wenn Zulassen ausgewählt ist, Except allow for, wenn Verweigern ausgewählt ist, oder and, wenn Allow for system apps only ausgewählt ist. Jede Zeile enthält App name und Package name.Profilübergreifende Datenfreigabe
Profilübergreifende Datenfreigabe
Legen Sie fest, wie Daten aus einem Profil mit Apps im anderen Profil geteilt werden können. Dies gilt nur für die einfache Datenfreigabe über App-Intents, wie sie z. B. im Android Sharesheet angezeigt wird. Kopieren und Einfügen zwischen Profilen ist eine separate Einstellung. Verwenden Sie Disallow cross profile copy & paste für die Zwischenablage.
- Zulassen: Apps können Daten zwischen Work Profile und persönlichem Profil teilen.
- Verweigern: Apps können keine Daten zwischen Profilen teilen.
- Deny work to personal: Apps können keine Daten aus dem Work Profile in das persönliche Profil teilen.
Profilübergreifendes Kopieren und Einfügen verbieten
Profilübergreifendes Kopieren und Einfügen verbieten
Steuert, ob Text zwischen Work Profile und persönlichem Profil kopiert und eingefügt werden kann.
- Nicht aktiviert: Text kann in beide Richtungen zwischen den Profilen kopiert und eingefügt werden.
- Aktiviert: Aus dem persönlichen Profil kopierter Text kann nicht in das Work Profile eingefügt werden, und aus dem Work Profile kopierter Text kann nicht in das persönliche Profil eingefügt werden.
Kamerazugriff verbieten
Kamerazugriff verbieten
Deaktiviert den Kamerazugriff für die Profil- oder Gerätebereiche, die Sie in der Tabelle aktivieren.
Bildschirmaufnahme verbieten
Bildschirmaufnahme verbieten
Beschränkt die Bildschirmaufnahme für die ausgewählten Bereiche. Verwenden Sie die Kontrollkästchen Work profile und Personal profile. Nur diese drei Kombinationen sind gültig:
Privaten Bereich verbieten
Privaten Bereich verbieten
Blockiert die Erstellung eines privaten Bereichs. Ein vorhandener privater Bereich kann entfernt werden, wenn diese Einschränkung angewendet wird.
Anzahl der Tage begrenzen, die das Work Profile pausiert werden kann
Anzahl der Tage begrenzen, die das Work Profile pausiert werden kann
Legen Sie bei Aktivierung unter Max days fest, wie lange das Work Profile pausiert bleiben kann. Während das Work Profile pausiert ist, kann das Gerät Befehle und Richtlinienaktualisierungen zurückstellen.
Widgets des Work Profile verbieten
Widgets des Work Profile verbieten
Legen Sie fest, ob Anwendungen im Work Profile Widgets zum Startbildschirm des Geräts hinzufügen dürfen. Beachten Sie, dass dies das Hinzufügen von Verknüpfungen zu geschäftlichen Apps auf dem Startbildschirm nicht verhindert.
App-Funktionen des Work Profile verbieten
App-Funktionen des Work Profile verbieten
Steuert, ob Apps im Work Profile App-Funktionen bereitstellen können und ob Apps im persönlichen Profil diese Funktionen aufrufen können. Verwenden Sie die Kontrollkästchen Work profile und Personal profile. Nur diese drei Kombinationen sind gültig:
Apps aus unbekannten Quellen verbieten
Apps aus unbekannten Quellen verbieten
Blockiert die Installation von Apps aus unbekannten Quellen für die ausgewählten Bereiche. Verwenden Sie die Kontrollkästchen Work profile und Personal profile. Nur diese drei Kombinationen sind gültig:
Android Developer Mode verbieten
Android Developer Mode verbieten
Gilt in der Regel für den Bereich Gerät.
Standard-App-Berechtigungen
Standard-App-Berechtigungen
Gilt für das Work Profile. Legt die Standardantwort auf Laufzeitberechtigungsanfragen geschäftlicher Apps fest:
- Prompt: Der Endbenutzer wird gefragt, ob er jede Berechtigungsanfrage zulassen oder ablehnen möchte.
- Grant: Berechtigungsanfragen werden automatisch zugelassen.
- Verweigern: Berechtigungsanfragen werden automatisch abgelehnt.
Anmeldedaten-Manager
Anmeldedaten-Manager
Legt den Standard für Anmeldedaten-Manager-Apps (Passwort-Manager und Passkey-Anbieter) im Work Profile fest. Erfordert Android 14 oder höher.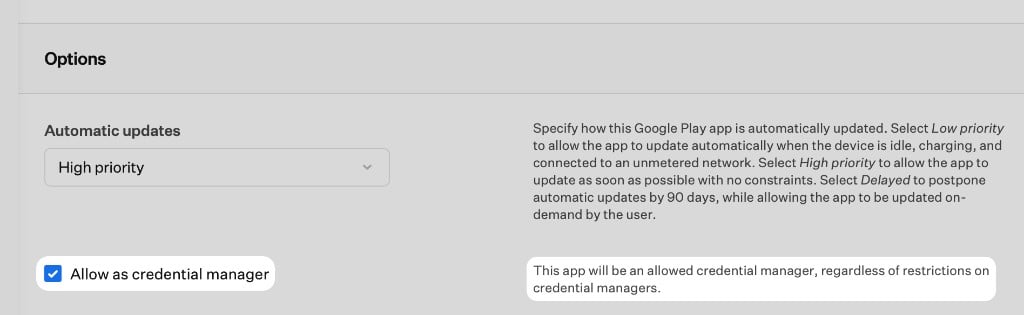
- Block all (Standard): Im Work Profile sind keine Anmeldedaten-Manager verfügbar, es sei denn, Sie lassen eine bestimmte App zu. Dies entspricht dem Standard der Android Management API.
- Allow system app credential managers: Vorinstallierte OEM-Standard-Anmeldedaten-Manager (zum Beispiel Google Password Manager oder Samsung Pass) sind verfügbar. Anmeldedaten-Manager von Drittanbietern bleiben blockiert, sofern Sie sie nicht einzeln zulassen.
Anmeldung mit verwaltetem Google-Konto erforderlich
Anmeldung mit verwaltetem Google-Konto erforderlich
Aktivieren Sie das Kontrollkästchen Require sign-in with managed Google Account, um auf unternehmenseigenen Geräten mit Work Profile ein verwaltetes Google-Konto vorauszusetzen. Das Konto muss zur verwalteten Google-Domain gehören, die für Ihre Android Enterprise-Integration verwendet wird. Ein persönliches Google-Konto oder ein Konto aus einer anderen Domain erfüllt die Anforderung nicht.Wählen Sie unter Require eine der folgenden Optionen:
- Any managed Google Account: Der Endbenutzer kann sich mit einem beliebigen verwalteten Google-Konto dieser Domain anmelden.
- A specific managed Google Account: Der Endbenutzer muss sich mit einem bestimmten Konto anmelden. Geben Sie eine E-Mail-Adresse ein oder tippen Sie
$, um eine globale Variable wie$EMAILzu verwenden. Verwenden Sie eine E-Mail-Adresse in Kleinbuchstaben. Der Wert muss eine E-Mail-Adresse oder eine globale Variable sein, bevor Sie speichern können.
$EMAIL verwendet, benötigt das Gerät einen zugewiesenen Benutzer, dessen E-Mail-Adresse ein verwaltetes Google-Konto ist. Wenn $EMAIL leer ist, erfüllt kein Konto die Anforderung auf diesem Gerät.Diese Anforderung entfernt keine Konten, die sich bereits auf dem Gerät befinden. Wenn Sie das erforderliche Konto ändern, nachdem sich ein Endbenutzer angemeldet hat, bleibt das vorhandene Konto bestehen.Legen Sie unter If the device is not compliant with this requirement die Tagesschwellenwerte fest. Diese Aktionen gelten immer. Sie können kein verwaltetes Google-Konto ohne Eskalation vorschreiben.- Block the entire device oder Block the work profile eine festgelegte Anzahl von Tagen nach Nichteinhaltung. Geben Sie
0bis29ein.0blockiert sofort. - Erase the entire device eine festgelegte Anzahl von Tagen nach Nichteinhaltung. Geben Sie
1bis30ein. Dieser Wert muss später als die Blockierung liegen.
Die Konfigurationsoptionen hängen von der Android-Version und der Hardware ab. Die Iru Web App zeigt an, was Sie für jedes Library Item festlegen können.
Überlegungen
Work Profile oder geräteweit
Einige Einschränkungen gelten für das gesamte Gerät, andere nur für das Work Profile oder das persönliche Profil. Iru zeigt den Geltungsbereich neben jedem Steuerelement an.
Kombinationen der Bereichs-Kontrollkästchen
Verwenden Sie für Disallow screen capture und Disallow apps from unknown sources beide nicht aktiviert, nur Work profile oder beide Profile. Personal profile allein ist nicht gültig.
Android Developer Mode
Der Developer Mode ist auf verwalteten Android-Geräten standardmäßig deaktiviert. Um ihn zuzulassen, deaktivieren Sie Disallow Android Developer Mode in diesem Library Item.
Anmeldung mit verwaltetem Google-Konto erforderlich
Nur für unternehmenseigene Geräte mit Work Profile. Das Konto muss zur verwalteten Google-Domain Ihrer Android Enterprise-Integration gehören. Der Endbenutzer kann die Anmeldung während der Registrierung überspringen. Compliance-Aktionen gelten immer. Legen Sie die Tagesschwellenwerte für Blockieren und Löschen fest.
Anmeldedaten-Manager
Nur Android 14+ und Work Profile. Block all entspricht dem API-Standard. Lassen Sie einen Drittanbieter über Allow as credential manager in seinem Google Play-App Library Item zu.
Grenzen der Android Management API
Sie erhalten nur die Steuerelemente, die die Android Management API bereitstellt. Apple- und Android-Richtlinien lassen sich nicht immer eins zu eins zwischen den Plattformen abbilden.
Testempfehlungen
Testen Sie auf repräsentativen Geräten und Android-Versionen, bevor Sie einen breiten Rollout durchführen. OEMs können dieselbe Richtlinie leicht unterschiedlich interpretieren.