

このガイドは Mac コンピュータおよび Windows コンピュータに適用されます
脅威イベントについて
Endpoint Detection and Response(EDR)は、デバイス上でマルウェアや望ましくない可能性のあるプログラム(PUP)を特定すると、脅威イベントを作成します。各脅威イベントには、脅威名、分類、関係するプロセス、検知日、現在のステータスなどの詳細が含まれます。EDR が設定された Blueprints にリンクされたデバイスのすべての脅威イベントは、Detections ページで確認できます。また、これらのイベントは個々のデバイスレコードでも確認できます。- macOS
- Windows
脅威イベントは、Detect と Protect の両方のポスチャで作成されます。Protect ポスチャでは、脅威は隔離もされます。
仕組み
脅威イベントは、Iru Endpoint EDR が管理対象デバイス上で潜在的なセキュリティリスクを特定すると、自動的に作成されます。システムは脅威イベントを脅威中心のテーブルビューに整理し、ファイル検知の場合はファイルハッシュごとに、振る舞い検知の場合は検知ルールごとにイベントをグループ化します。この構造により、Mac フリート全体における脅威の影響を簡単に評価できます。グループ化された各イベントには、脅威に関する詳細なインサイトを提供するサイドパネルがあり、セキュリティチームは検知された脅威の範囲と重大度をすばやく把握できます。イベント情報について
脅威中心のテーブルビューの各脅威イベントには、InfoSec チームが脅威を調査するのに役立つ重要な情報が表示されます。- Threat ID:検知された脅威の SHA-256 ハッシュ値を表示します
- Process:脅威の原因となった、最近検知されたプロセスを表示します
- Classification:脅威イベントの分類カテゴリを示します
- Detection Date:EDR が脅威を特定した日付を記録します
- デバイス:脅威イベントの影響を受けた Mac デバイスの合計数を表示します
- Threat Status:グループ化された脅威イベントについて、すべてのデバイスにおける Detected、Remediated、Released の件数
検知の重大度レベルについて
Iru Endpoint EDR には重大度のスコアリング機能があり、InfoSec チームが検知された脅威の重要度をすばやく評価できます。各検知イベントには、Critical、High、Medium、Low、Informational の 5 つの重大度レベルのいずれかが割り当てられます。 検知テーブルには、各検知の重大度レベルを表示する Severity 列があります。ファイル検知と振る舞い検知の両方で、重大度に基づいて検知を並べ替え・フィルタできます。 Detections ページには Detections By Severity の円グラフもあり、重大度レベル別に整理された検知の内訳が視覚的に表示されます。脅威の分類について
Iru Endpoint EDR は、ファイル検知の脅威を 4 つのカテゴリ(マルウェア、望ましくない可能性のあるプログラム(PUP)、無害、不明)に、振る舞い検知の脅威を 2 つのカテゴリ(悪意のある、疑わしい)に分類します。ファイル検知の分類
- Malware:デバイス、個人、または組織に害を与えるように設計された悪意のあるソフトウェアを指します
- Potentially Unwanted Program (PUP):デバイス上で望ましくない可能性のあるアプリケーションです。PUP は多くの場合、システムリソースを大量に使用してパフォーマンスに影響を与えたり、不要な広告を表示したり、個人情報を収集したりします。マルウェアとは異なり、PUP は害を与えることを目的としておらず、通常は他のソフトウェアとともに意図せずインストールされます。バンドルされたパッケージに含まれていることがよくあります
- Benign:最初は悪意があるとフラグが付けられたものの、さらなる分析の結果、悪意がないと判断されたファイルの分類です。無害の脅威イベントが表示される場合は、検知または隔離の時点でその項目が EDR Library Item のブロックリストに含まれていた可能性があります
- Unknown:利用可能なデータに基づいて、Iru Endpoint EDR が悪意のあるものか無害なものかを明確に分類できないファイルのカテゴリです。より多くの情報が利用可能になった場合や、ファイルが再分析された場合に、分類が変わることがあります。
振る舞い検知の分類
- Malicious:害を与えることを意図した振る舞いのアクティビティを指す分類です
- Suspicious:直ちに害を示すものではないものの、さらなる調査のために注意が必要な振る舞いのアクティビティを指す分類です
脅威のステータスについて
すべての脅威イベントにはステータスが関連付けられています。脅威イベントのステータスには次のものがあります。ファイル検知のステータス
- Quarantined:Protect ポスチャで自動的に隔離された、検知済みの脅威(macOS)
- Not Quarantined:Detect ポスチャで隔離されなかった、検知済みの脅威
- Released:最初は隔離されたものの、後で解放されて元の場所に復元された脅威(macOS)
- Resolved:最後に検知されたファイルパスにもう存在せず、エージェントによって隔離されなかった、検知済みの脅威
振る舞い検知のステータス
- Detected:悪意のある振る舞いのアクティビティが特定されたが、ブロックされなかった(Detect ポスチャ)
- Blocked:悪意のある振る舞いのアクティビティが特定され、ブロックされた(Protect ポスチャ)
- Informational:疑わしい振る舞いのアクティビティが検知され、可視性のためにフラグが付けられた
macOS では、Malware と PUP を隔離するかどうかは、EDR Library Item で構成されたポスチャモードによって決まります。環境でポスチャモードを構成する方法の詳細については、EDR Library Item を構成するを参照してください。
検知を表示する
1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
検知の種類でフィルタする
検出タイプ フィルタを使用して、同じテーブルに File detections、Behavioral detections、またはその両方を表示します。
脅威イベントをフィルタする
表示と修復を容易にするため、ファイル検知と振る舞い検知の両方の脅威イベントをステータスに基づいてフィルタできます。1
期間を設定する
Detections ページの上部で、Viewing の横にある期間(デフォルトは Last 30 days)を選択し、脅威イベントを Last 7 days や Custom date range などの期間に絞り込みます。
2
Classification を選択する
Classification でフィルタして、特定の種類の脅威のみを表示します。ファイル検知の場合は malware、PUP、benign、unknown を、振る舞い検知の場合は malicious または suspicious を選択します。
3
Threat status を選択する
Threat status を選択して、修復の状態でフィルタします(ファイル検知の場合は Quarantined、Not quarantined、Released、Resolved、振る舞い検知の場合は Detected、Blocked、Informational)。1 つまたは複数を選択できます。
4
ステータスを選択する
ステータス でフィルタして、ワークフローの状態(New(過去 24 時間)、開く、クローズ、Archived)に焦点を当てます。これにより、対応が必要なものと処理済みのものをトリアージできます。
5
Severity を選択する
Severity(Critical、High、Medium、Low、Informational)でフィルタして、最初に調査または修復する脅威の優先順位を付けます。
6
Tags を選択する
Tags でフィルタして、管理者が定義した特定のタグを持つ脅威のみを表示するか、All のままにしてすべてのタグを含めます。
7
MITRE でフィルタする(振る舞い検知)
MITRE フィルタを使用して、MITRE ATT&CK のテクニックでリストを絞り込みます。特定のテクニックを検索または選択すると、選択したテクニックに一致する振る舞いイベントのみが表示されます。
8
フィルタをクリアする
Clear all を選択すると、すべてのフィルタが削除され、選択した期間のデフォルトのビューに戻ります。
サイドパネル
脅威中心のテーブルビューでは、グループ化された各イベントにサイドパネルがあり、脅威イベントの行を選択して開くと、その脅威に関する詳細情報にアクセスできます。 ファイル検知の場合、サイドパネルには次の情報が含まれます。- 脅威に関連付けられた最新のファイル名
- グループ化された脅威イベントについて、すべてのデバイスにおけるすべての脅威ステータス(Detected、Remediated、Released)のグローバルビュー
- すべてのデバイスにおける最初と最後の検知日
- 脅威に関連して見つかったすべての一意のファイルパスに関するインサイト
- グループ化されたイベントに関連付けられた最新のプロセス名
- すべてのデバイスにおけるすべての脅威ステータス(Detected、Remediated、Released)のグローバルビュー
- 悪意のある、または疑わしいアクティビティの説明
- 振る舞いのアクティビティに関連付けられたマルウェアファミリー
- 追加のコンテキストを提供する情報タグ
- すべてのデバイスにおける最初と最後の検知日
デバイスカード
サイドパネルのデバイスカードは、悪意のあるファイルが見つかったデバイスを表します。サイドパネルからは、アクティブなセキュリティインシデント中にデバイスをネットワークから隔離するためのデバイスの隔離などの対応アクションも実行できます。 ファイル検知の場合、これらのカードには次のような情報が表示されます。- デバイス名
- シリアル番号
- Blueprint と Library Item
- マルウェアと PUP のポスチャモード
- 対応が必要なイベント
-
脅威イベントの詳細:
- Threat Status - デバイス上の脅威の現在のステータス。
- パス - 脅威が検知されたファイルパス。
- ユーザー - 脅威が検知されたときにプロセスに関連付けられていたユーザー。
- Detection Date - EDR が脅威を特定した日付。
- Quarantine Date - EDR が脅威を隔離した日付。
- Resolved Date - Web アプリで脅威が解決済みとしてマークされた日付。
- Release Date - デバイス上で脅威が隔離から解放された日付。
- Application Bundle Path - アプリケーションバンドルへのパス。
- デバイス名
- シリアル番号
- Blueprint と Library Item
- 悪意のある振る舞い検知のポスチャモードの情報
-
脅威イベントの詳細:
- Threat Status - デバイス上の脅威の現在のステータス。
- Detection date - EDR が脅威を特定した日付。
- Rule version - 現在のルールバージョン
-
親プロセスとターゲットプロセスの情報:
- 親プロセスとターゲットプロセスの名前
- 親プロセスとターゲットプロセスの ID
- プロセスの所有者
- 親プロセスとターゲットプロセスのイメージパス
- 親プロセスとターゲットプロセスのコマンドライン引数
- 親プロセスとターゲットプロセスの SHA-256 ハッシュ
サイドパネルで脅威イベントを表示する
ファイル検知の場合
1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
検出タイプ を File detections に設定する
検出タイプ フィルタで File detections を選択して、ファイルベースの脅威イベントに焦点を当てます。
3
サイドパネルを開く
任意の脅威イベントを選択してサイドパネルを開きます。
4
デバイスカードを表示する
デバイス タブで、悪意のあるハッシュが検知されたすべてのデバイスのデバイスカードを表示します。任意のデバイスカードを選択して展開すると、関連する脅威イベントが表示されます。このビューから、地球儀アイコンを使用してデバイスをネットワークから隔離することもできます。
振る舞い検知の場合
1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
検出タイプ を Behavioral detections に設定する
検出タイプ フィルタで Behavioral detections を選択して、振る舞いの脅威イベントに焦点を当てます。
3
サイドパネルを開く
任意の脅威イベントを選択してサイドパネルを開きます。
脅威のステータスを再確認する
Malware または PUP のポスチャモードが Detect に設定されている場合、サイドパネルで脅威のステータスを手動で確認して、脅威がファイルパスにまだ存在するかどうかを確認できます。脅威がもう存在しない場合、ステータスは「Not quarantined」から「Resolved」に更新されます。脅威がまだ存在する場合、ステータスは変更されません。1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
サイドパネルを開く
任意の脅威イベントを選択してサイドパネルを開きます。
3
デバイスカードを展開する
目的のデバイスカードを選択して展開し、デバイスの脅威イベントを表示します。この展開されたビューから、デバイスの隔離などの対応アクションにもアクセスできます。
4
ステータスを再確認する
Recheck status を選択します。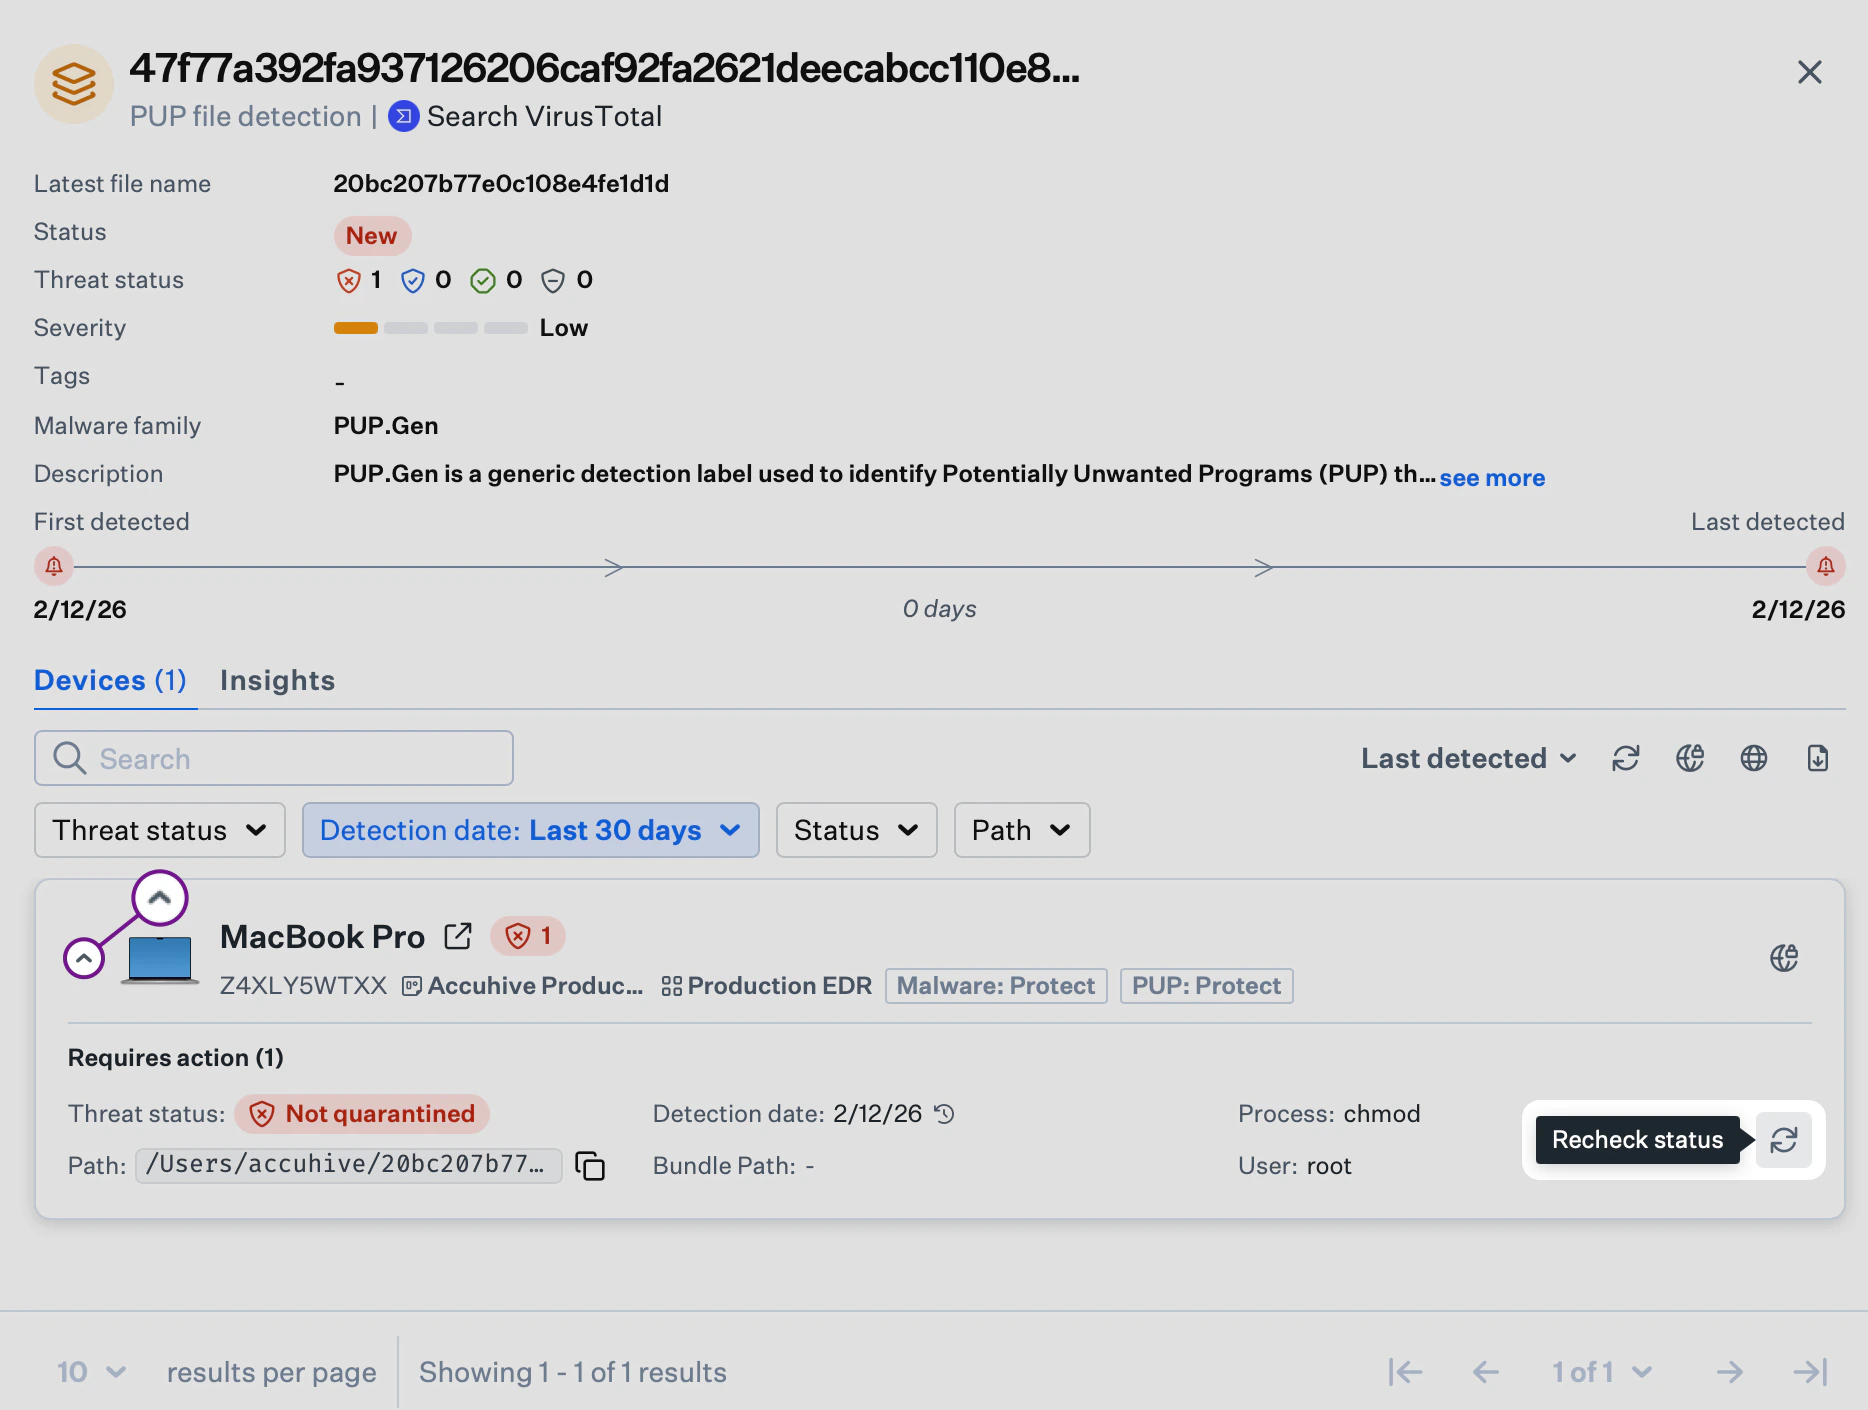
macOS では、脅威が最初に検知されてデバイスから削除された場合、EDR Library Item の Malware または PUP のポスチャモードが Protect モードに設定されると、ステータスが Not quarantined から Resolved に変わります。この更新は、これらの設定を持つ新しい Blueprint がデバイスに適用された場合にも行われます。
脅威イベントを解放する
組織で使用しているセキュリティツールやアプリケーションなど、誤って隔離された特定のファイルやアプリケーションについて、InfoSec チームが脅威イベントを解放する必要がある場合があります。脅威イベントを解放すると、関連付けられた EDR Library Item の許可リストにその項目が追加されます。脅威イベントの解放アクションは、EDR Library Item に割り当てられた Blueprints にのみ適用されます。脅威を解放すると、その脅威が検知されたすべての Mac コンピュータで解放されます。
1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
サイドパネルを開く
任意の脅威イベントを選択してサイドパネルを開きます。
3
デバイスカードを展開する
目的のデバイスカードを選択して展開し、デバイスの脅威イベントを表示します。
4
解放を開始する
Release threat を選択します。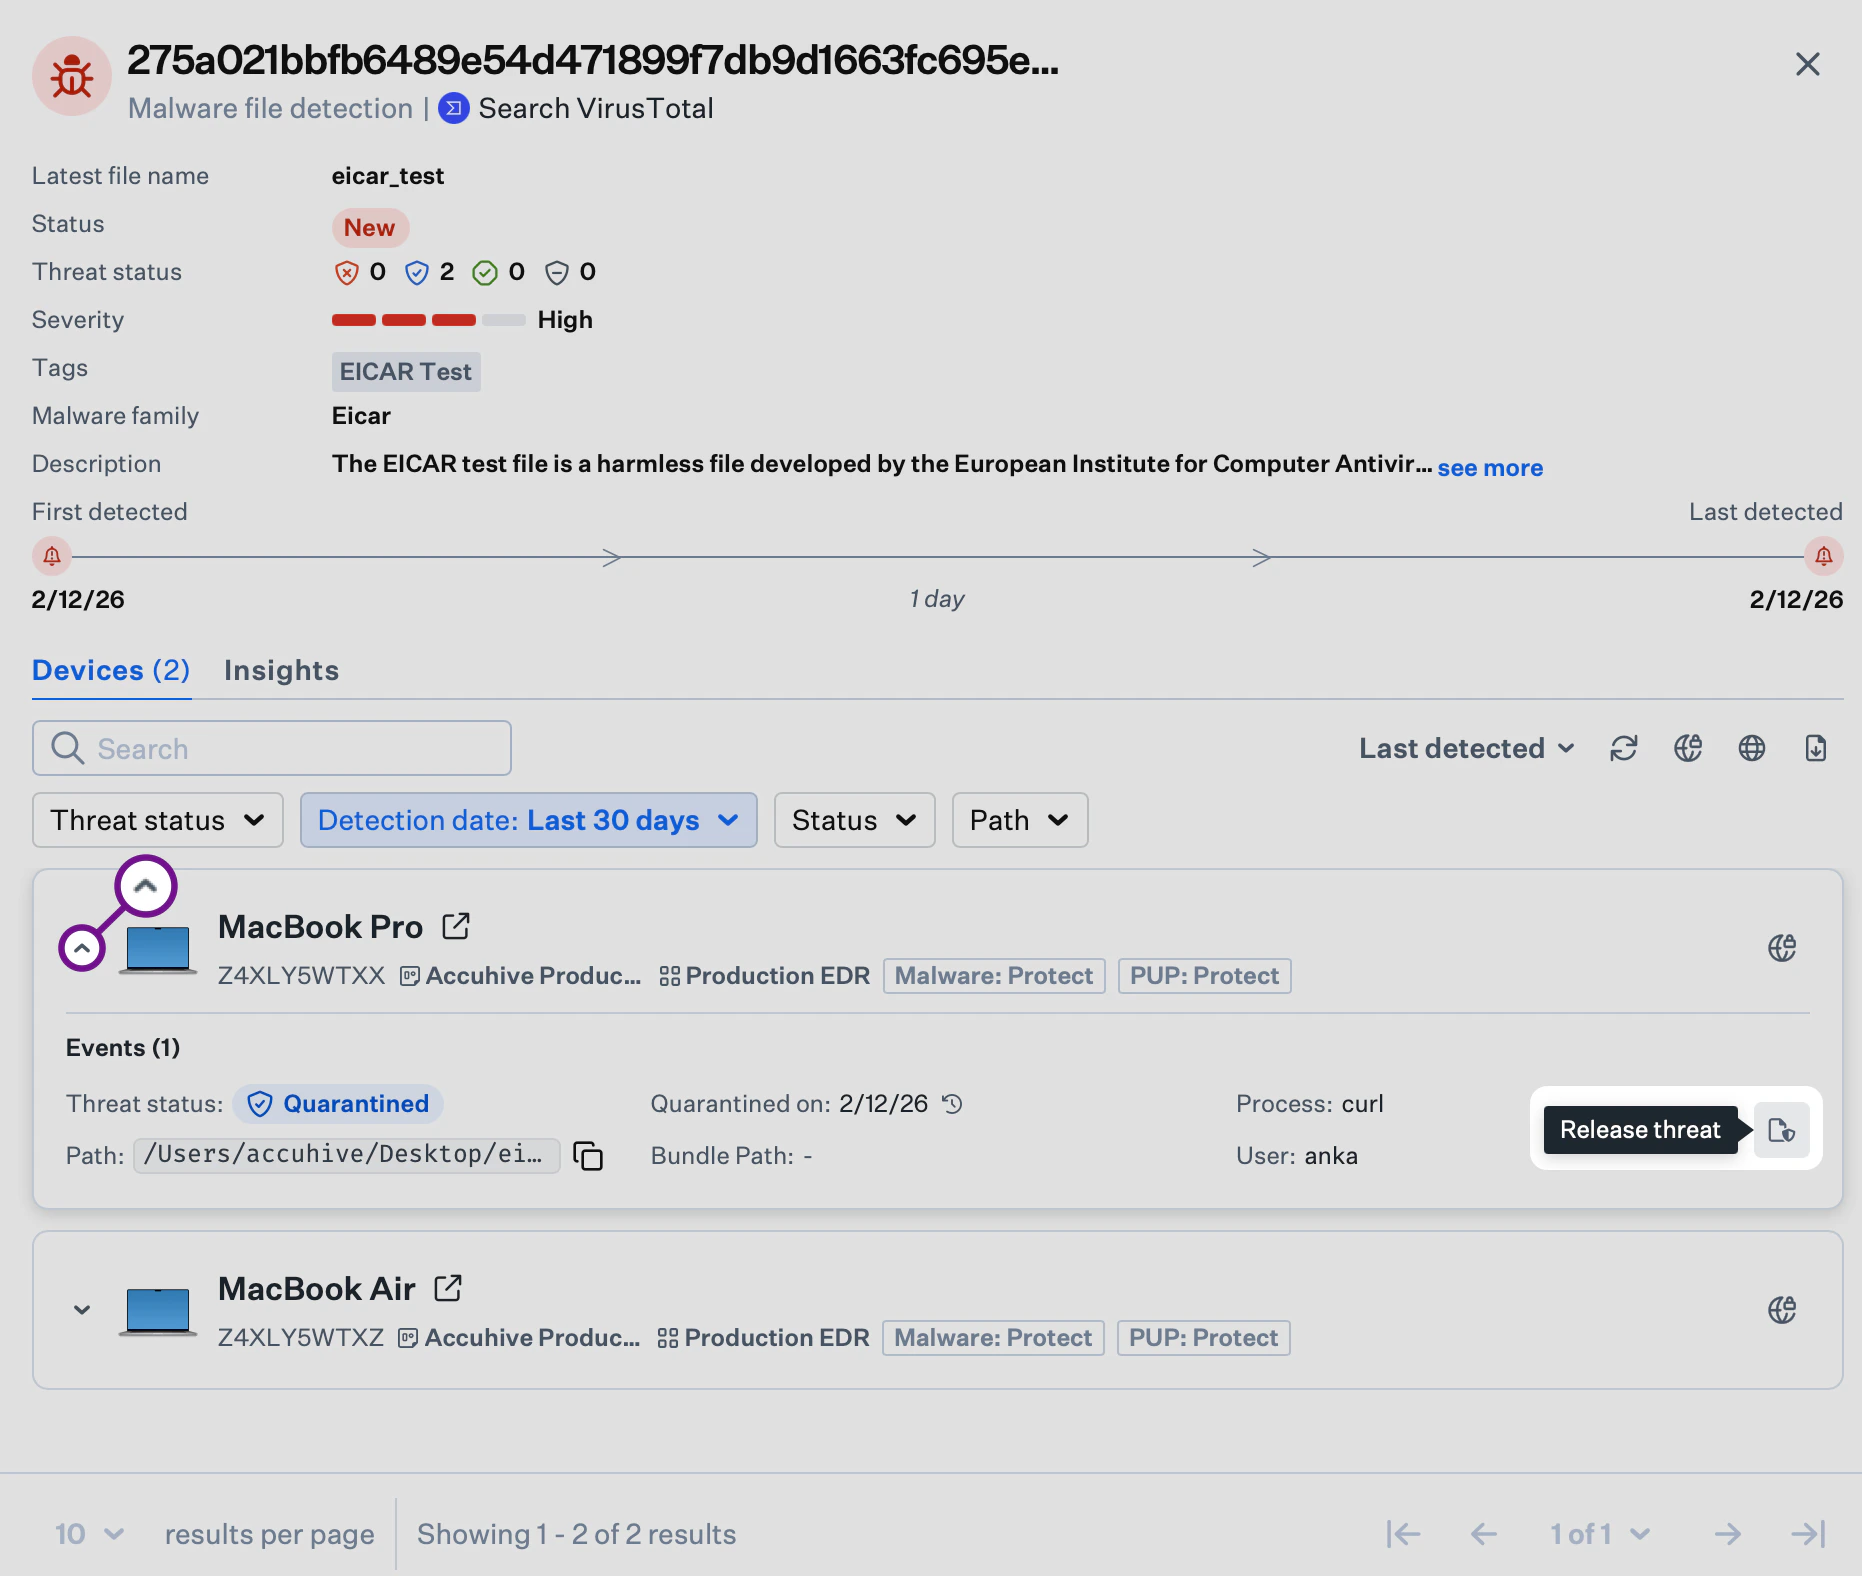
5
項目名を入力する
Item Name を入力します。
6
内部メモを追加する
必要に応じて、脅威イベントを解放する理由を記載した内部メモを入力します。
7
解放を確認する
RELEASE と入力して脅威を解放します。
8
解放を完了する
Add and Release を選択して、脅威を許可リストに追加し、脅威を解放します。
VirusTotal で検索する
VirusTotal はファイルと URL を分析します。脅威イベントから、Iru Endpoint Web アプリを離れることなく VirusTotal でハッシュを検索できます。1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
脅威イベントを選択する
目的の脅威イベントを選択してサイドパネルを開きます。
3
VirusTotal で検索する
サイドパネルの上部にある Search VirusTotal を選択します。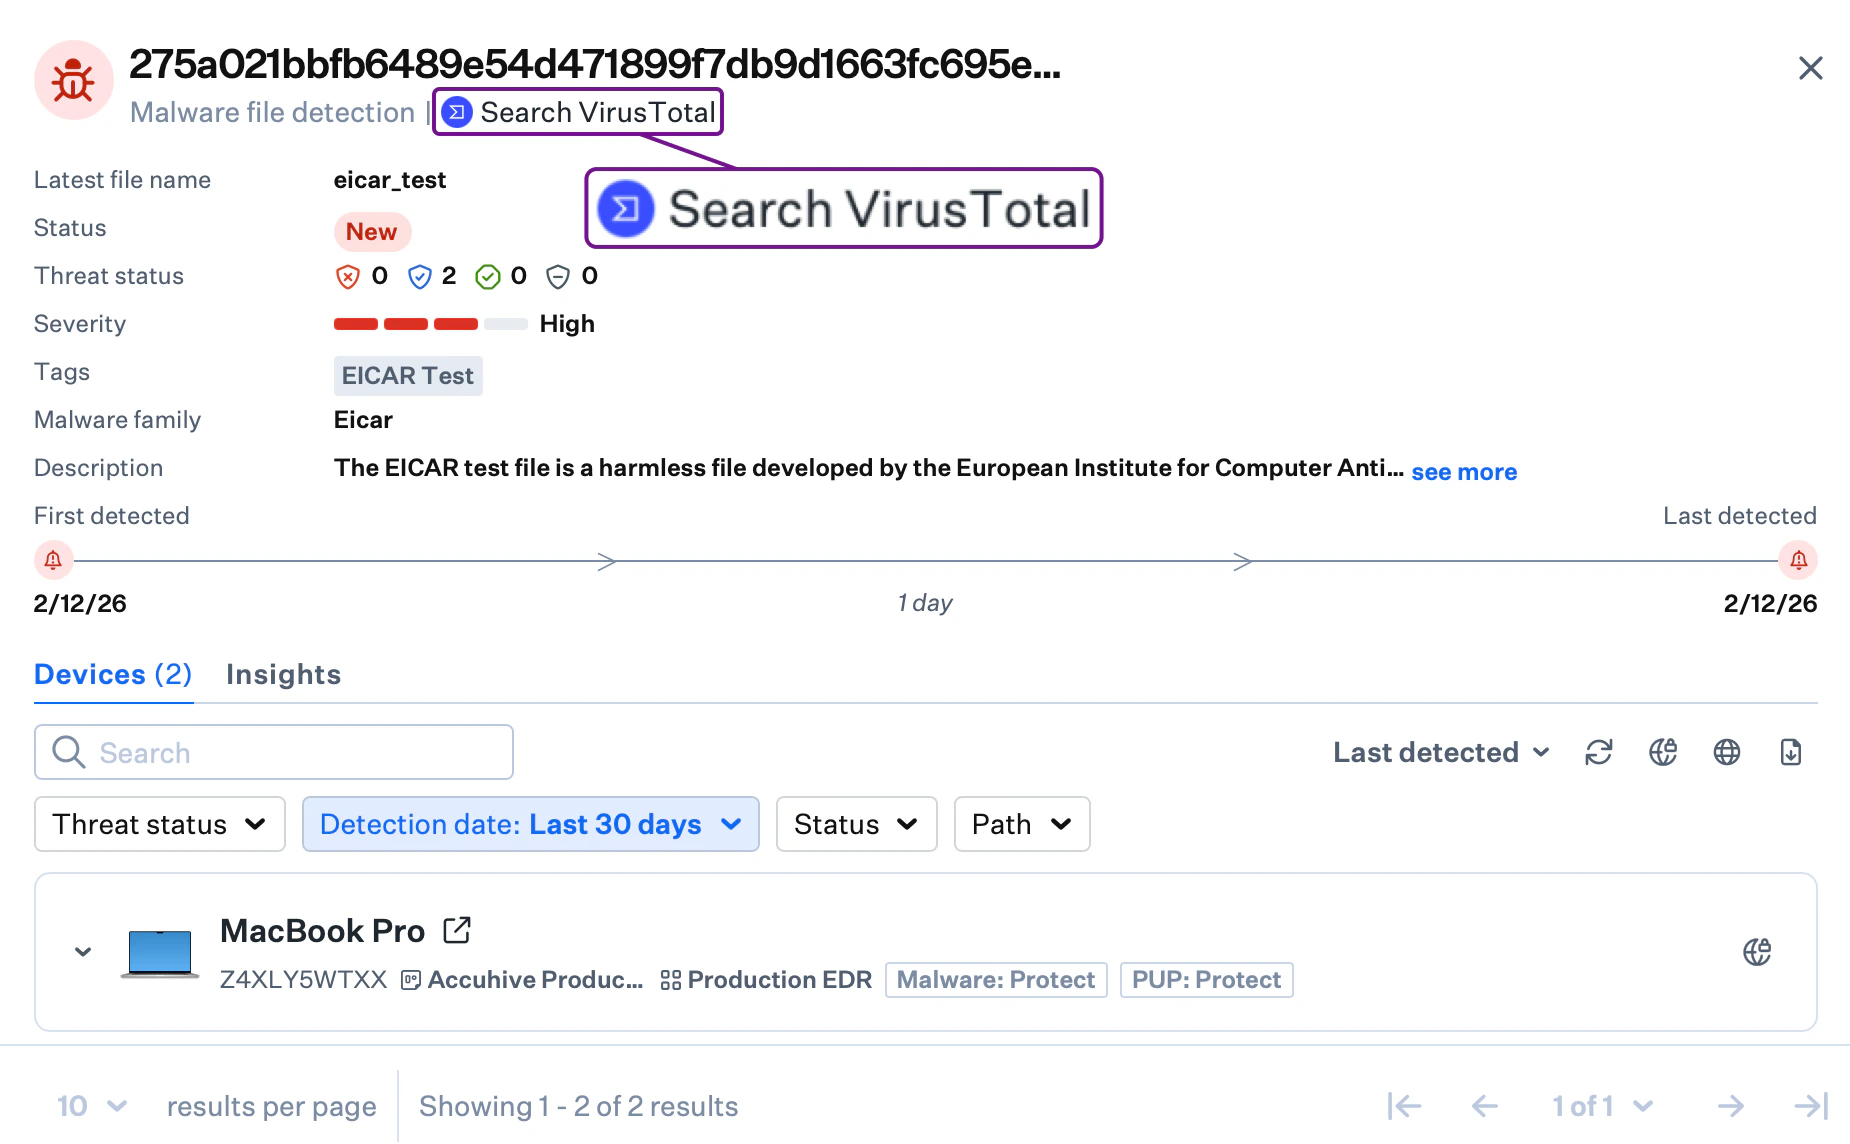
Iru Endpoint EDR は、VirusTotal で検知がない、または悪意がないと見なされているハッシュであっても、マルウェアまたは PUP として分類することがあります。これは、Iru Endpoint EDR が複数の脅威ソースを利用しているためであり、想定どおりの動作です。
脅威イベントを CSV でエクスポートする
Iru Endpoint API を使用するほかに、InfoSec チームと IT チームは管理コンソールから脅威イベントのリストを直接エクスポートできます。脅威中心のビューにあるエクスポートアイコンは、現在のフィルタ設定を適用し、各脅威イベントに関する詳細情報を個別の列に含む CSV ファイルを生成します。この機能は、メインの Detections モジュールのビューと、デバイスレコードの Detections タブの両方で使用できます。1
検出に移動する
左側のナビゲーションバーで、検出(Endpoint の下)を選択します。
2
検知の種類でフィルタする(任意)
必要に応じて、エクスポートする前に 検出タイプ フィルタを使用して File detections または Behavioral detections を選択します。
3
データをエクスポートする
脅威イベントのリストビューの右端にある エクスポート アイコンを選択します。CSV のエクスポートファイルが自動的にダウンロードされます。
考慮事項
- 脅威の分類:適切な脅威評価のため、ファイル検知の分類(マルウェア、PUP、無害、不明)と振る舞い検知の分類(悪意のある、疑わしい)の違いを理解してください
- ステータスの管理:正確なセキュリティ体制を維持し、適切な修復の追跡を確保するため、脅威のステータスを定期的に確認・更新してください
- 重大度による優先順位付け:重大度レベル(Critical、High、Medium、Low、Informational)を使用して、脅威への対応の優先順位を付け、リソースを効果的に割り当ててください
- ポスチャの構成:macOS では、セキュリティ要件に基づいて、EDR Library Item が適切なポスチャモード(Detect または Protect)で構成されていることを確認してください。Windows の EDR は、ファイル検知に Detect モードを使用します。
- 脅威の調査:サイドパネルとデバイスカードを使用して、ファイルパス、ユーザーのコンテキスト、検知のタイムラインを確認してください
- 誤検知の管理:誤って隔離される可能性のある正当なアプリケーションについては、適切な記録とともに脅威の解放プロセスを使用して解放できるよう準備しておいてください
- 外部での検証:VirusTotal の連携を使用して、脅威インテリジェンスを相互参照し、脅威の分類を検証してください
- データのエクスポート:脅威の分析、レポート、他のセキュリティツールとの連携には、CSV エクスポートを使用してください
- 一括操作:複数のデバイスにわたって広範な脅威に対処する場合は、デバイスの一括隔離機能を含め、一括アクションを使用して効率的に脅威を管理することを検討してください
- 定期的なモニタリング:タイムリーな対応とセキュリティインシデントの適切な分類を確保するため、脅威イベントの定期的な確認プロセスを確立してください