

このガイドは Mac コンピュータに適用されます
振る舞い検知のテストについて
振る舞い検知のテストでは、Iru Endpoint EDR が疑わしいアクティビティや悪意のあるアクティビティをリアルタイムで特定し、対応できることを検証します。このテスト方法では、実際の攻撃の振る舞いをシミュレートして、EDR システムが正しく構成され、想定どおりに機能していることを確認します。仕組み
振る舞い検知のテストでは、制御されたシミュレーション手法を使用して、実際のセキュリティリスクをもたらすことなく EDR の対応をトリガーします。テストのプロセスでは、悪意のある振る舞いを模倣する特定のコマンドやスクリプトを実行し、構成したポスチャモードに基づいて EDR システムがこれらのアクティビティを正しく特定して対応することを確認できます。前提条件
- EDR Library Item の構成:EDR Library Item で振る舞い検知が有効になっており、デバイスに正常に適用されていることを確認してください。デバイスレコードの Status タブにある EDR Library Item の横に緑色のドットが表示されていることで確認できます。
ターミナルを使用して単一の検知をテストする
1
ターミナルを開く
ターミナルを開きます。
2
EICAR コマンドを実行する
次のコマンドを実行して、振る舞いイベントをトリガーします。
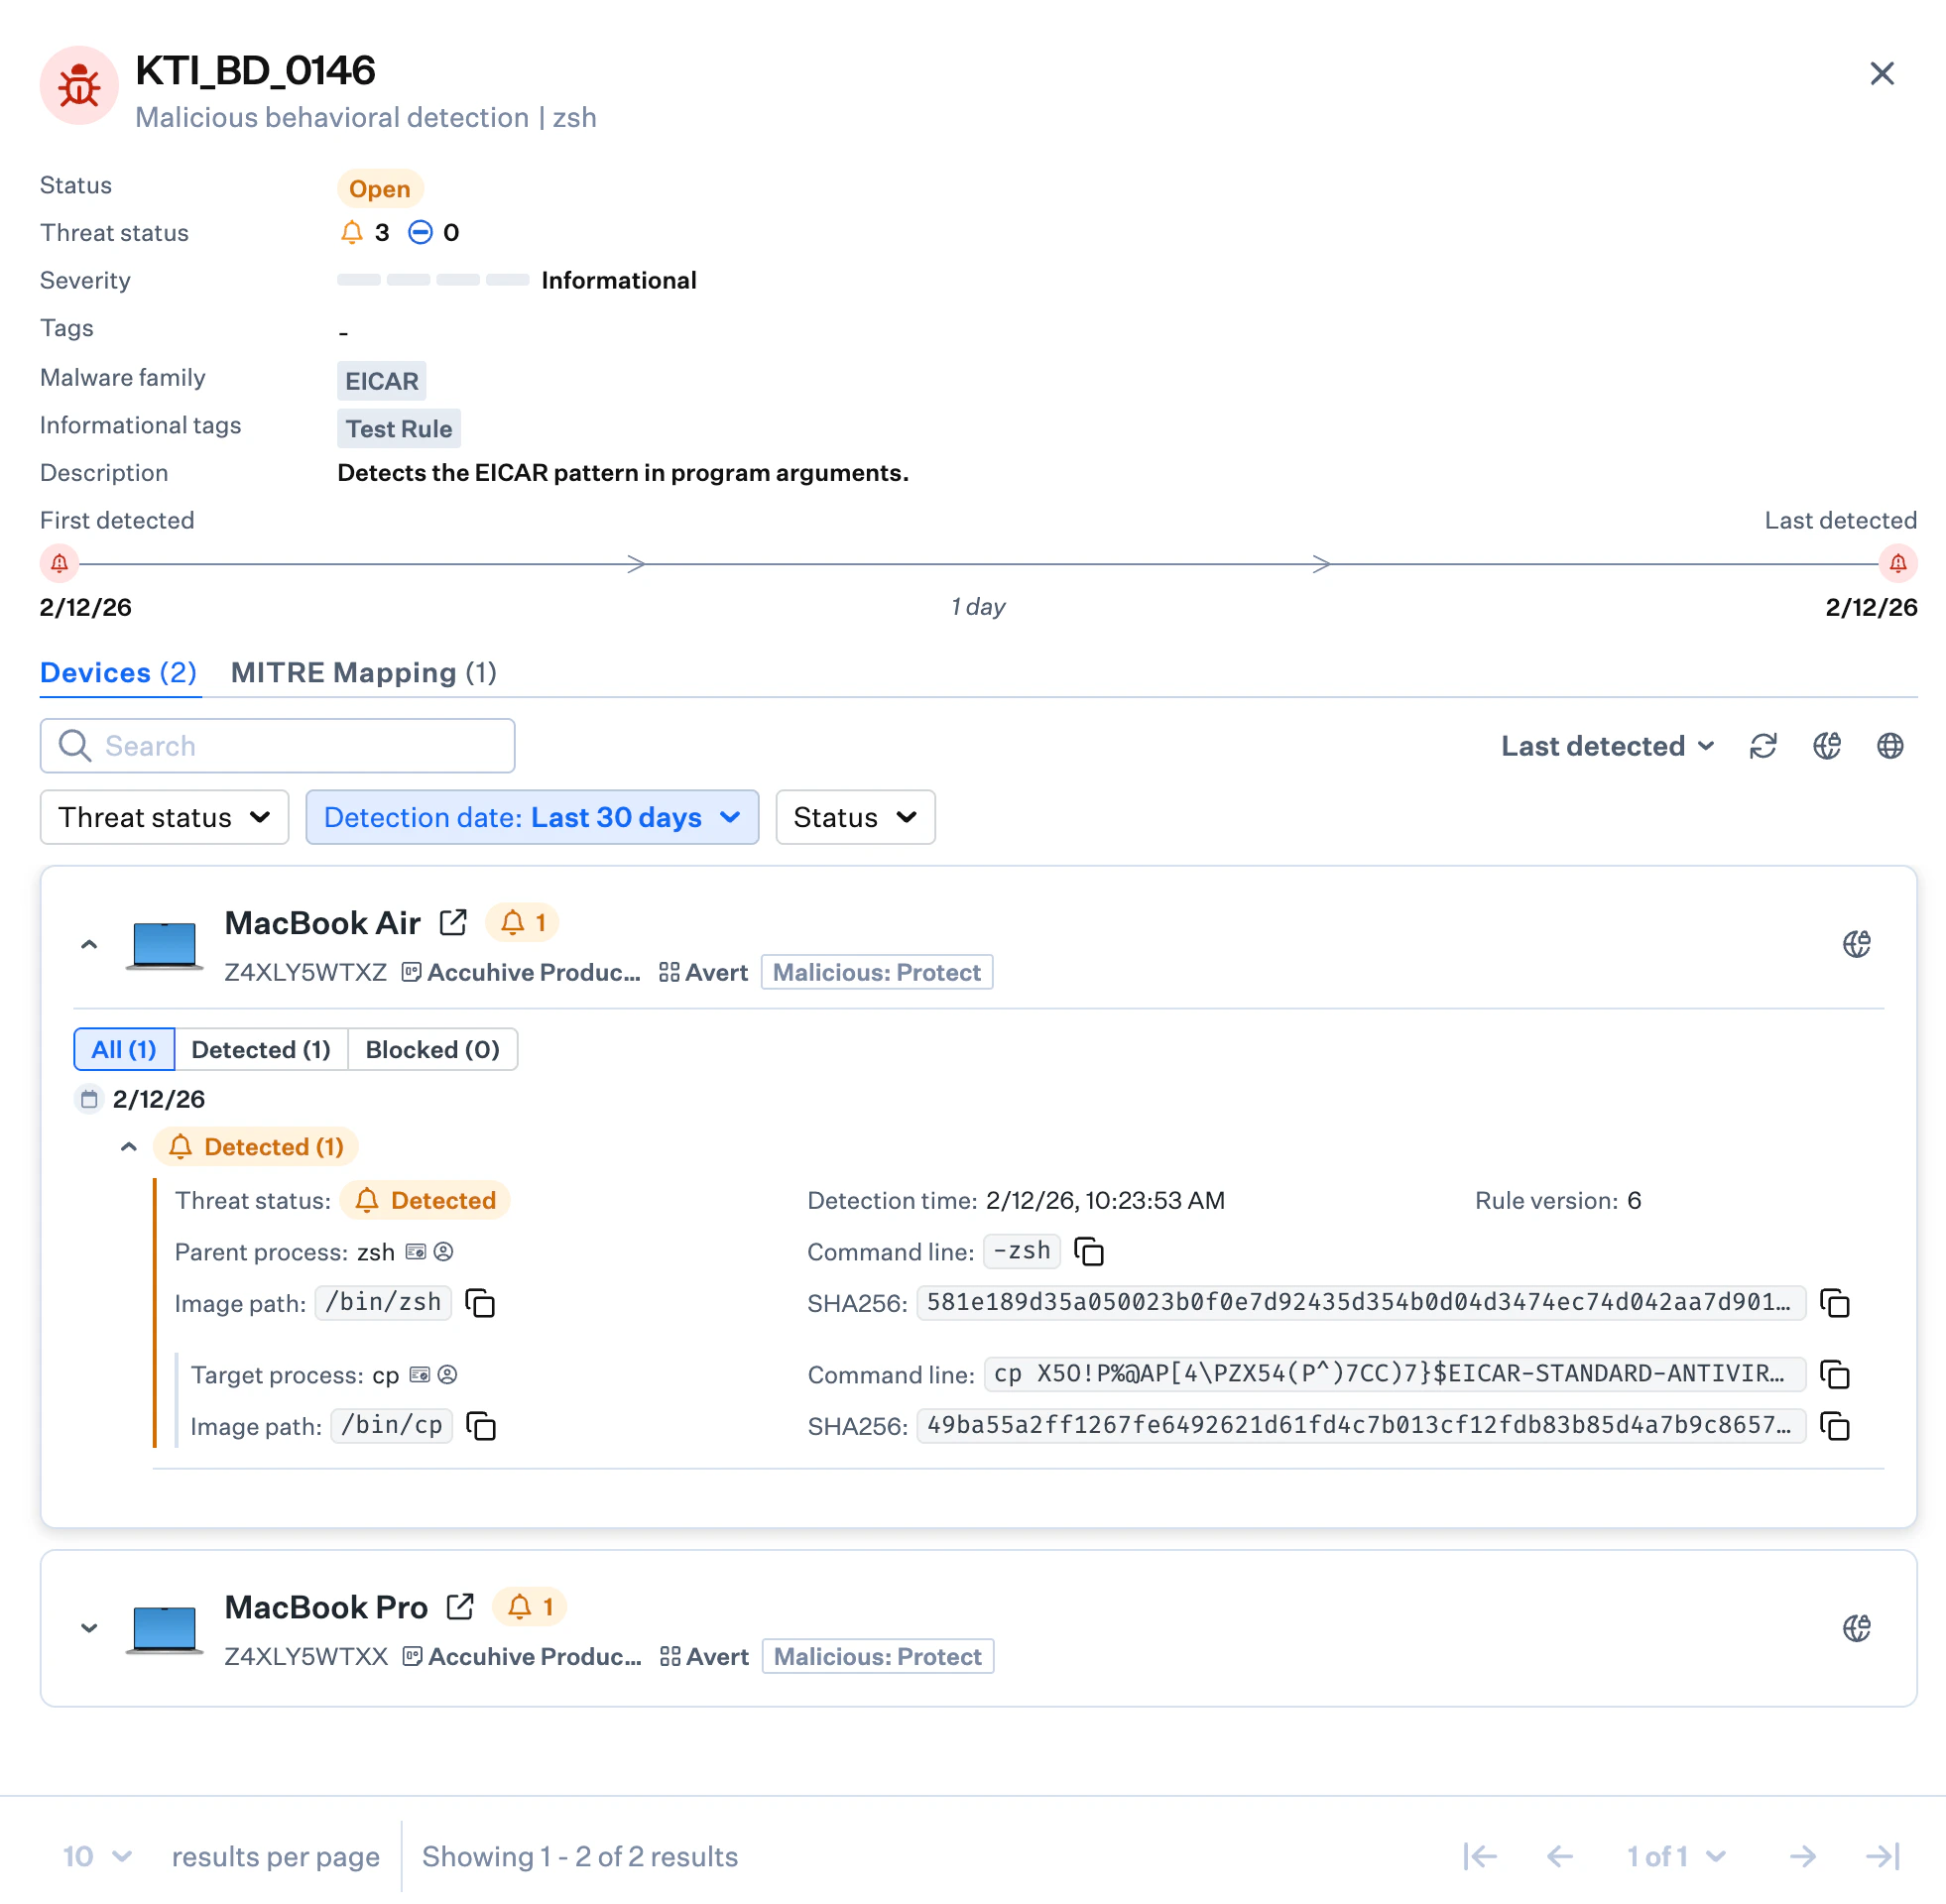
Detect モードでの想定される結果
EDR Library Item の Malicious behavior のレスポンスポスチャが Detect モードに設定されている場合:- Iru Endpoint EDR はこのテストを悪意のある振る舞いのアクティビティとして特定します。これは、Detections モジュール(左側のナビゲーションの Endpoint の下にある 検出 を選択)とデバイスレコード内の 検出 タブの両方で、Detected のステータスで報告されます。
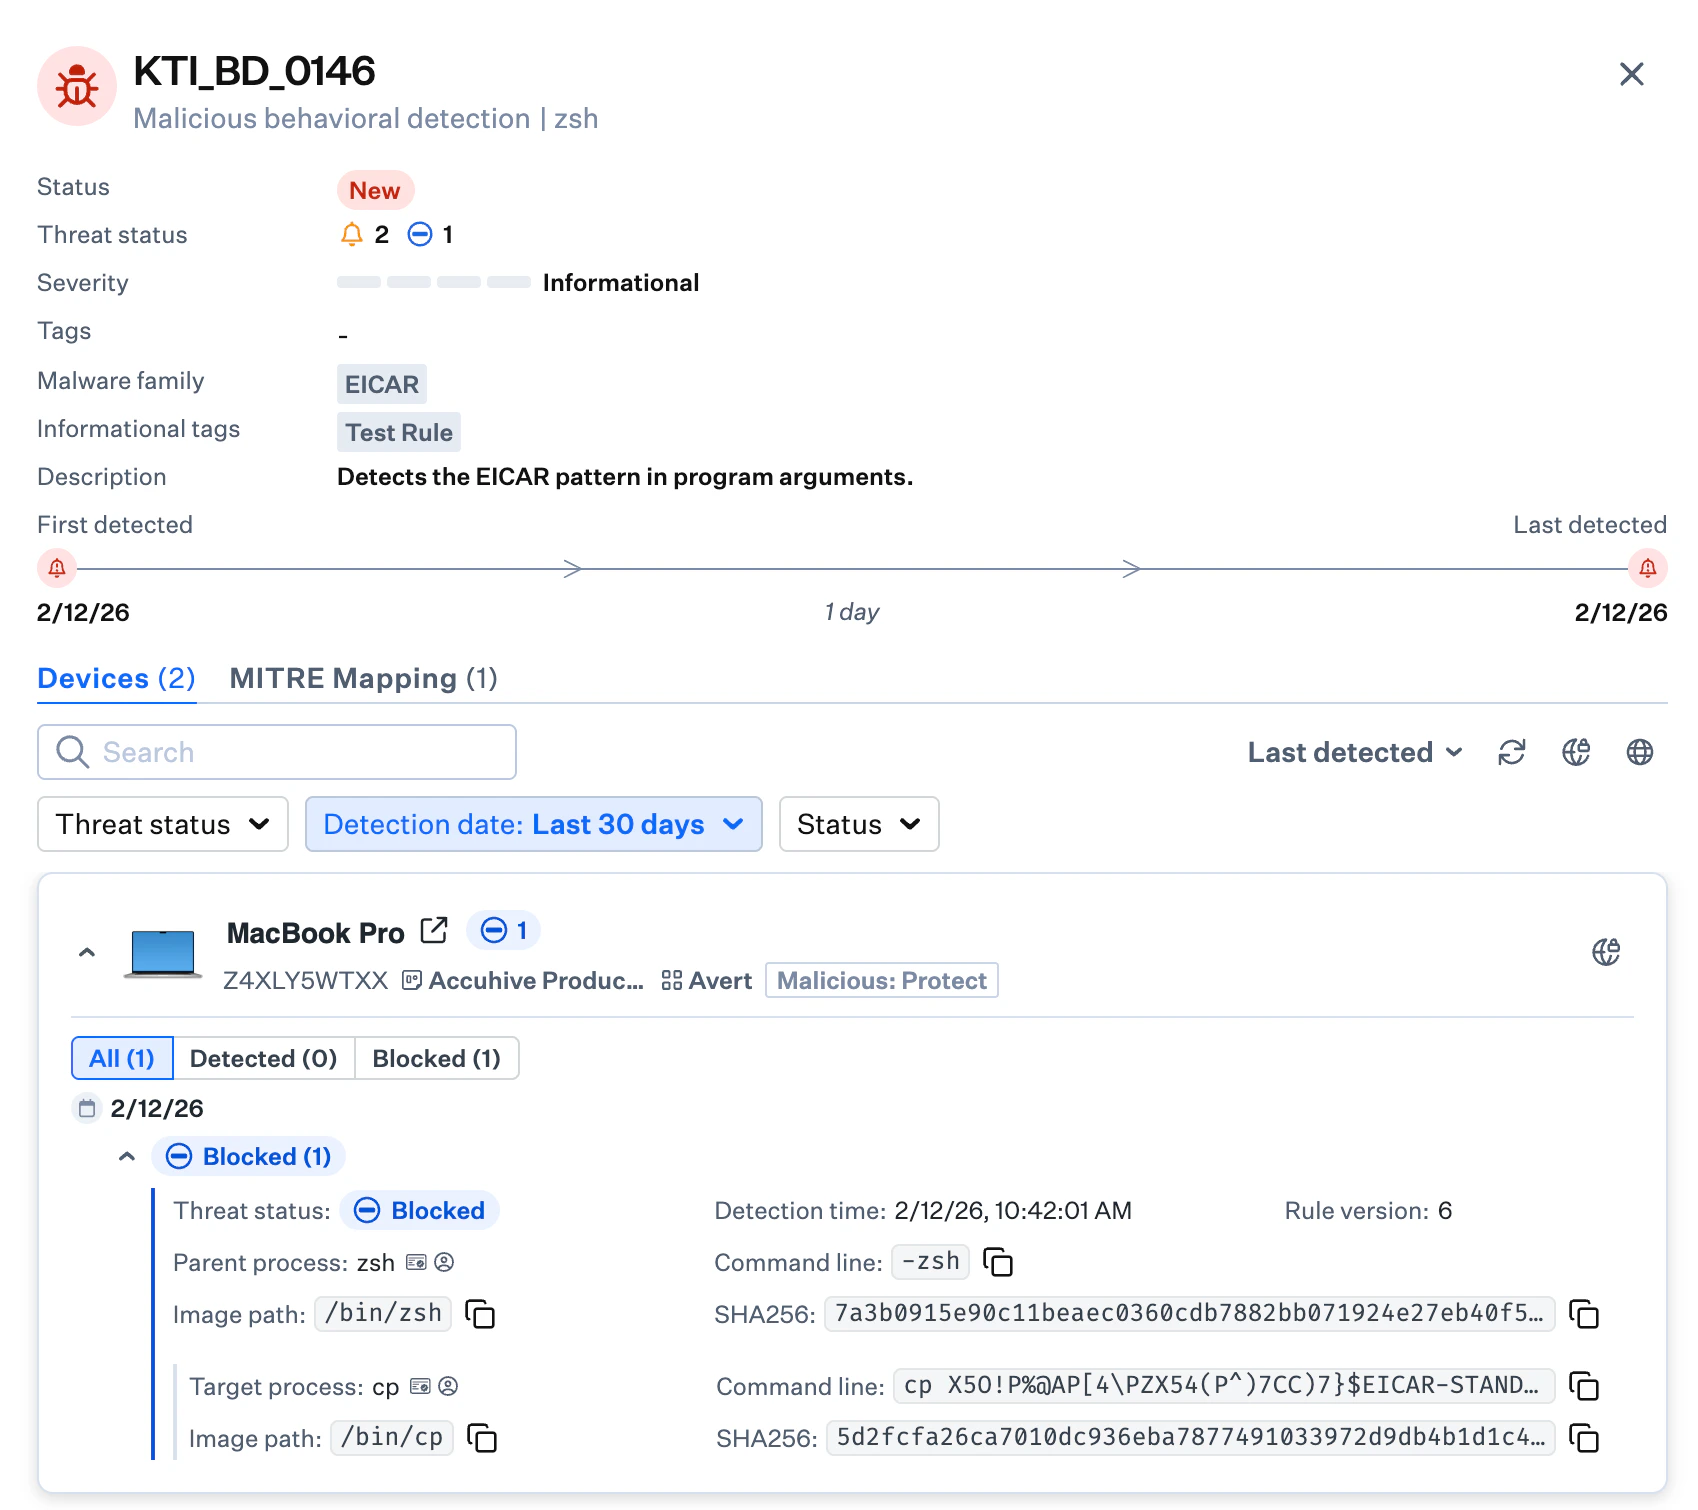
Protect モードでの想定される結果
EDR Library Item の Malicious behavior のレスポンスポスチャが Protect モードに設定されている場合:- Iru Endpoint EDR はこのテストを悪意のあるアクティビティとして認識し、ブロックします。これは、Detections モジュール(左側のナビゲーションの Endpoint の下にある 検出 を選択)とデバイスレコード内の 検出 タブの両方で、Blocked のステータスで反映されます。
攻撃シミュレーションスクリプトを使用して複数の検知をテストする
前提条件
このスクリプトを実行するには、Apple の Xcode Developer Tools が必要です。スクリプトを実行したときに Xcode Developer Tools がない場合は、インストールを求めるプロンプトが表示されます。スクリプトをダウンロードして実行する
次の方法では、GitHub から EDR Test スクリプトをダウンロードして実行する必要があります。このスクリプトはデバイス上で疑わしい振る舞いをシミュレートし、その結果として得られる検知は攻撃シナリオに近いものになります。 スクリプトの実行に危険はありませんが、EDR Library Item の Malicious behavior のレスポンスポスチャと PUP のレスポンスポスチャを Protect に設定しておく必要があります。これにより、このスクリプトによってシミュレートされた振る舞いがブロックされ、最適なエクスペリエンスが得られます。1
ターミナルを開く
ターミナルを開きます。
2
スクリプトをダウンロードする
次のコマンドを実行してスクリプトをダウンロードするか、GitHub リポジトリからダウンロードできます。
3
スクリプトを実行可能にする
次のコマンドを実行して、スクリプトを実行可能にします。
4
スクリプトを実行する
次のコマンドを実行して、スクリプトを実行します。
Protect モードでの想定される結果
Library Item の Malicious behavior のレスポンスポスチャが Protect モードに設定されている場合:- Iru Endpoint EDR は実行中の振る舞いを悪意のあるもの、または疑わしいものとして認識し、フラグを付けるかブロックします
- これは 7 件の振る舞い検知として反映されます。これらは、検出タイプ が Behavioral detections に設定されている場合に、検出 ページ(左側のナビゲーション)とデバイスレコードの 検出 タブで確認できます
- 検出タイプ が File detections に設定されている場合、検出 ページ(左側のナビゲーション)とデバイスレコードの 検出 タブに 1 件のファイル検知が表示されます
考慮事項
- 安全なテスト環境:どちらのテスト方法も、実際のセキュリティリスクをもたらすことなく攻撃の振る舞いをシミュレートする、制御された悪意のない手法を使用しています
- ポスチャモードの検証:Detect モードと Protect モードの両方をテストし、振る舞い検知の構成と対応機能が適切であることを確認してください
- リアルタイムの対応:振る舞い検知は、疑わしいアクティビティが検知されるとすぐにトリガーされ、リアルタイムの保護機能を示すはずです
- 両方のテスト方法:単一の検知と攻撃シミュレーションの両方を使用して、振る舞い検知を検証してください
- スクリプトの安全性:攻撃シミュレーションスクリプトは安全に設計されており、システムに実際の害を与えることはありませんが、常に管理された環境でテストしていることを確認してください
- 検知の確認:適切な検知と報告を確認するため、振る舞い検知がメインの Detections モジュールと個々のデバイスレコードの両方に表示されることを必ず確認してください
- 定期的なテスト:EDR の機能を継続的に確保するため、振る舞い検知のテストを定期的なセキュリティ検証の手順に組み込んでください
- チームのトレーニング:振る舞い検知のテストをトレーニングツールとして活用し、セキュリティチームが脅威の検知と対応のワークフローを理解できるようにしてください
- パフォーマンスへの影響:テスト中にシステムのパフォーマンスを監視し、通常の操作中に EDR がデバイスのパフォーマンスに大きな影響を与えないことを確認してください
- ドキュメント:セキュリティコンプライアンスと監査のドキュメントの一部として、振る舞い検知のテスト結果を記録してください