

이 가이드는 Mac 컴퓨터 및 Windows 컴퓨터에 적용됩니다
보안 운영 작업 정보
보안 운영(SecOps) 작업은 엔드포인트 보안 또는 EDR 워크플로에서 사용할 수 있는 제어 기능으로, 관리자가 Iru Endpoint 웹 앱에서 탐지를 검토하고 상태 업데이트, 세부 정보 조사, 손상된 기기 격리 또는 기타 대응 작업과 같은 후속 단계를 수행할 수 있도록 합니다. Iru Endpoint Detection & Response에서 이러한 작업은 Detections 페이지에 표시되며, 검토 및 해결 진행 상황을 추적하기 위해 탐지의 Status를 업데이트하는 기능이 포함됩니다.작동 방식
보안 운영 작업은 상태 추적 및 태그 지정 시스템을 통해 위협 관리에 대한 체계적인 접근 방식을 제공합니다. Endpoint Detection의 Detections 페이지에 있는 상태 작업을 사용하면 탐지 이벤트를 처리하면서 이를 추적하고 업데이트할 수 있습니다. 관리자는 탐지를 수동으로 열기 또는 종료됨으로 표시할 수 있으며, Iru Endpoint는 탐지가 처음 발생한 시점이나 해결된 후 경과한 시간과 같은 시점에 따라 다른 상태를 자동으로 할당합니다. 이를 통해 새로운 항목, 주의가 필요한 항목, 처리된 항목을 파악할 수 있는 일관된 워크플로가 만들어져 위협을 분류하고 기기 전반의 진행 상황을 추적하기가 더 쉬워집니다. 상태 열은 모든 플랫폼의 파일 탐지에 대한 탐지 테이블에서 사용할 수 있습니다. Mac 컴퓨터에서는 행위 기반 탐지에도 사용할 수 있습니다.탐지 상태 유형 이해
탐지 이벤트는 다음 네 가지 상태 중 하나를 가질 수 있습니다.- New: 지난 24시간 이내에 발생함
- 열기: 아직 닫힘으로 표시되지 않음
- 종료됨: 수동으로 Closed로 표시하여 해결됨
- Archived: 30일 이상 닫힌 상태임
상태별 탐지 이벤트 필터링
탐지 페이지에서 상태별로 탐지 이벤트를 필터링할 수 있습니다.- 이벤트 필터: 기본적으로 New, 열기 및 종료됨 이벤트를 표시합니다. Archived 이벤트는 선택하지 않으면 숨겨집니다.
- 기기 필터: 사이드 패널에 있으며 열기 또는 종료됨 탐지별로 기기를 필터링할 수 있습니다.
탐지 상태 변경
상태를 정기적으로 업데이트하면 탐지 목록을 정확하게 유지하고 활성 위협에 대한 필터링을 개선하는 데 도움이 됩니다.
1
탐지 선택
확인란을 사용하여 탐지를 선택합니다.
2
상태 변경에 액세스
작업 모음에서 Change Status를 선택합니다.
3
새 상태 선택
드롭다운 메뉴에서 새 상태를 선택합니다.
4
변경 사항 적용
Change를 선택하여 적용합니다.
플랫폼별 대응 작업
- macOS
- Windows
기기 격리
기기 격리는 기기가 손상되었거나 활성 위협을 받고 있는 것으로 의심될 때 관리자가 즉시 네트워크에서 기기를 격리할 수 있는 중요한 보안 운영 기능입니다. 탐지 사이드 패널에서 Mac 컴퓨터에 대한 기기 격리에 액세스할 수 있습니다.기기 격리는 두 가지 격리 수준을 제공합니다.- Partial Isolation: 원격 해결 작업을 위해 MDM 에이전트 연결을 유지하면서 기기를 네트워크에서 연결 해제합니다
- Complete Isolation: 모든 네트워크 통신을 완전히 차단하며, 격리 해제만 사용 가능한 원격 작업입니다
탐지 구성 태그 정보
태그는 팀의 특정 운영 요구 사항에 따라 위협을 구성, 필터링 및 관리할 수 있는 유연한 방법을 제공합니다. 관리자가 정의하는 이러한 태그를 사용하면 워크플로에 맞는 사용자 지정 레이블로 탐지를 분류할 수 있습니다. Detections 페이지에는 Tags 열이 있어 각 위협과 연결된 태그를 확인할 수 있습니다. 위협에 여러 태그가 있는 경우 열 위로 마우스를 가져가면 전체 목록을 볼 수 있습니다.태그 관리
태그 생성
태그를 완전히 제어할 수 있습니다. 태그를 생성, 수정 또는 삭제하려면 Manage Tags 버튼을 선택합니다. 이를 통해 팀의 운영 요구 사항에 맞는 태그 지정 시스템을 사용자 지정하고 유지할 수 있습니다.1
태그 관리에 액세스
Detections 페이지 오른쪽 상단의 Manage Tags 아이콘을 선택합니다.
2
새 태그 추가
Add Tag를 선택합니다.
3
태그 텍스트 입력
원하는 태그 텍스트를 입력합니다. 체크 표시를 선택하여 저장하고, 추가할 태그 수만큼 반복합니다.
4
모달 닫기
모달을 닫습니다.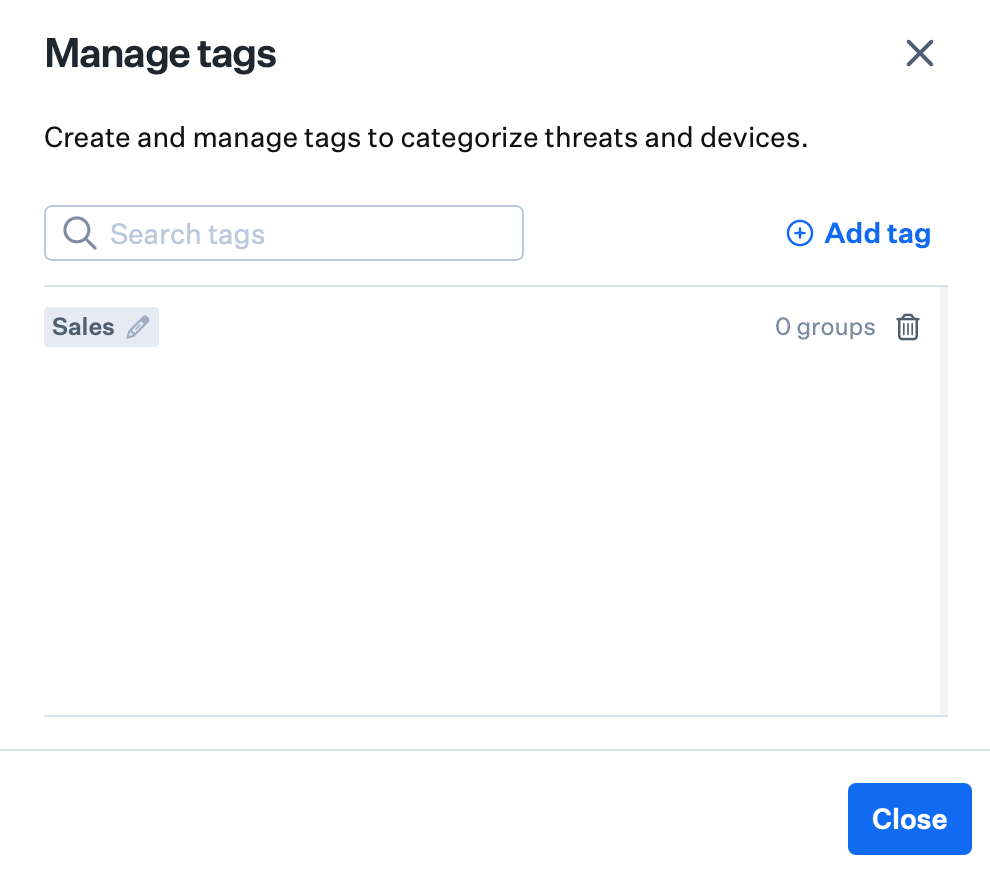
태그 업데이트
1
태그 관리에 액세스
Detections 페이지 오른쪽 상단의 Manage Tags 아이콘을 선택합니다.
2
태그 편집
편집할 태그 옆의 연필 아이콘을 선택합니다.
3
태그 텍스트 업데이트
태그 텍스트를 업데이트한 다음 체크 표시를 선택합니다.
4
모달 닫기
모달을 닫습니다.
태그 삭제
1
태그 관리에 액세스
Detections 페이지 오른쪽 상단의 Manage Tags 아이콘을 선택합니다.
2
태그 삭제
위협 오른쪽의 휴지통 아이콘을 선택합니다.
3
모달 닫기
모달을 닫습니다.
탐지에 태그 할당
1
탐지 선택
목록에서 하나 이상의 탐지를 선택합니다.
2
작업 메뉴에 액세스
왼쪽 하단의 줄임표를 선택합니다.
3
태그 할당
Assign tags를 선택하고 목록에서 태그를 선택합니다.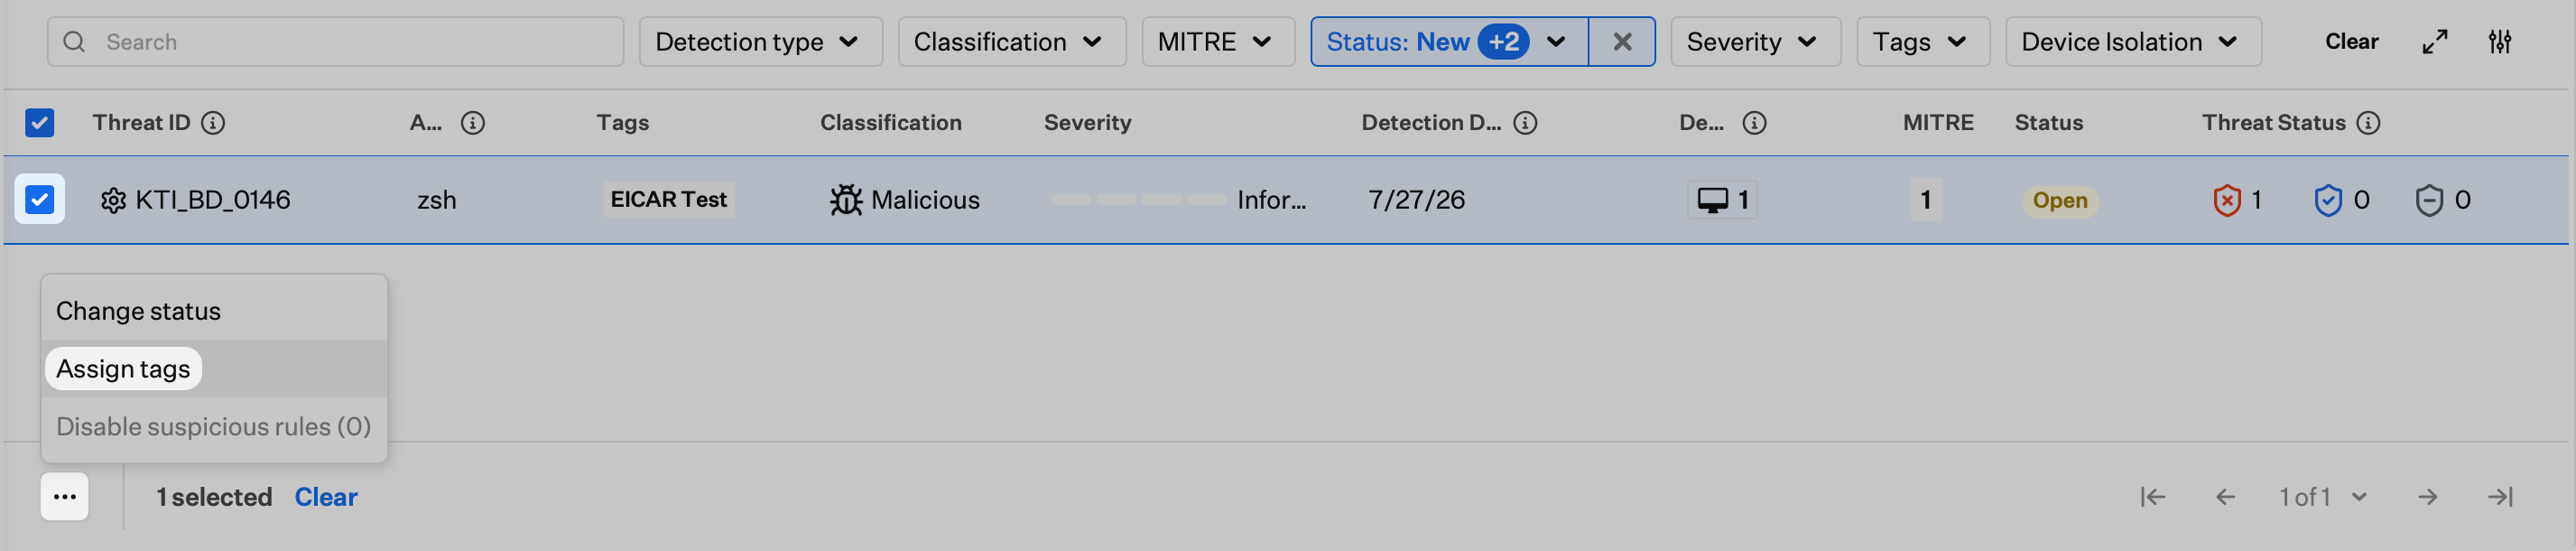
태그별 탐지 필터링
상단 필터에서 하나 이상의 태그를 선택하여 탐지 테이블을 필터링할 수 있습니다. 이를 통해 특정 유형의 위협이나 작업에 집중할 수 있습니다.고려 사항
- 상태 관리: 정확한 위협 추적을 유지하고 필터링 효과를 높이기 위해 탐지 상태를 정기적으로 업데이트하십시오
- 태그 전략: 팀의 운영 워크플로 및 위협 분류 요구 사항에 맞는 일관된 태그 지정 전략을 수립하십시오
- 일괄 작업: 일괄 상태 변경 및 태그 할당을 사용하여 여러 탐지를 동시에 효율적으로 관리하십시오
- 필터 조합: 상태 및 태그 필터를 결합하여 특정 위협 유형이나 운영 우선순위에 맞는 집중 보기를 만드십시오
- 팀 협업: 보안 팀 전체에서 일관된 위협 관리를 위해 상태 업데이트 및 태그 사용에 대한 명확한 지침을 수립하십시오
- 자동 상태: New 및 Archived 상태는 시점에 따라 Iru Endpoint에서 자동으로 관리되는 반면, 열기 및 종료됨은 수동 개입이 필요하다는 점을 이해하십시오
- 위협 우선순위 지정: 상태와 태그 조합을 사용하여 즉각적인 주의가 필요한 위협과 나중에 처리할 수 있는 위협의 우선순위를 지정하십시오