

이 가이드는 Mac 컴퓨터에 적용됩니다
행위 기반 탐지 규칙 그룹 정보
Behavioral Detection Rule Groups는 EDR 행위 기반 탐지를 세밀하게 제어할 수 있도록 합니다. 이 기능을 사용하면 환경을 모니터링하는 보안 규칙을 사용자 지정하여 필요할 때 보호 수준을 높이거나 민감도 설정을 조정하여 알림 노이즈를 줄일 수 있습니다.작동 방식
Behavioral Detection Rule Groups는 위협 모니터링의 민감도를 결정하는 구성 가능한 탐지 수준을 통해 작동합니다. 기본적으로 행위 기반 탐지는 Cautious 모드로 실행되며, 오탐을 최소화하면서 가장 심각한 위협에 집중합니다. 조직의 위험 허용 범위와 운영 요구 사항에 따라 보안 수준을 조정할 수 있습니다.탐지 수준 이해
기본적으로 행위 기반 탐지는 Cautious 모드로 실행되며, 이는 가장 심각한 위협만 알림을 트리거한다는 의미입니다. 이렇게 하면 가장 악의적인 행위자를 포착하면서 오경보를 최소한으로 유지할 수 있습니다. Moderate 또는 Aggressive를 선택하여 민감도를 높일 수 있습니다.- Cautious: 오탐이 매우 적은 명확한 악성 활동에 집중합니다
- Moderate: 관리 가능한 수준을 유지하면서 더 많은 잠재적 위협을 포착하기 위해 범위를 넓힙니다
- Aggressive: 최고 민감도이며, 더 많은 알림이 발생할 수 있습니다
규칙 그룹 이해
행위 기반 탐지는 8개의 집중 카테고리로 나뉘며, 각 카테고리는 서로 다른 유형의 의심스러운 행위를 감시합니다. 각 그룹을 독립적으로 Cautious, Moderate 또는 Aggressive로 설정할 수 있습니다.- Discovery and Information Gathering: 보안 소프트웨어 설치나 가상 머신을 식별하는 명령과 같은 의심스러운 탐색 명령을 탐지합니다
- Exploit Detection: 공개적으로 알려졌거나 비공개로 공개된 취약점에 대한 익스플로잇 시도를 탐지합니다
- Obfuscation and Encryption Detection: 데이터나 명령을 숨기기 위한 암호화 및 난독화 사용을 탐지합니다
- Persistence Mechanisms: macOS 호스트에서 지속성을 확보하기 위한 launch agent 및 daemon의 생성 또는 수정을 모니터링합니다
- Privilege Escalation Detection: 파일 권한을 조작하거나 민감한 구성 파일에 액세스하는 등 상위 수준의 액세스 권한을 얻으려는 징후를 모니터링합니다
- Script and Command Usage Monitoring: 의심스러운 명령 및 스크립트의 실행을 식별합니다
- Security Tool and System Configuration Alterations: Gatekeeper, TCC(Transparency Consent and Control) 및 엔드포인트 보안 제품과 같이 macOS를 보호하도록 설계된 보안 구성 및 도구의 변경 또는 비활성화를 탐지합니다
- User Account Alterations: 일반 사용자 상호 작용이나 시스템 관리에서 숨겨진 상태를 유지하려는 사용자 계정의 생성 또는 조작을 탐지합니다
규칙 그룹 구성
1
탐지로 이동
왼쪽 탐색 메뉴(Endpoint 아래)에서 탐지 페이지를 엽니다.
2
Rules 탭에 액세스
Rules 탭을 선택합니다.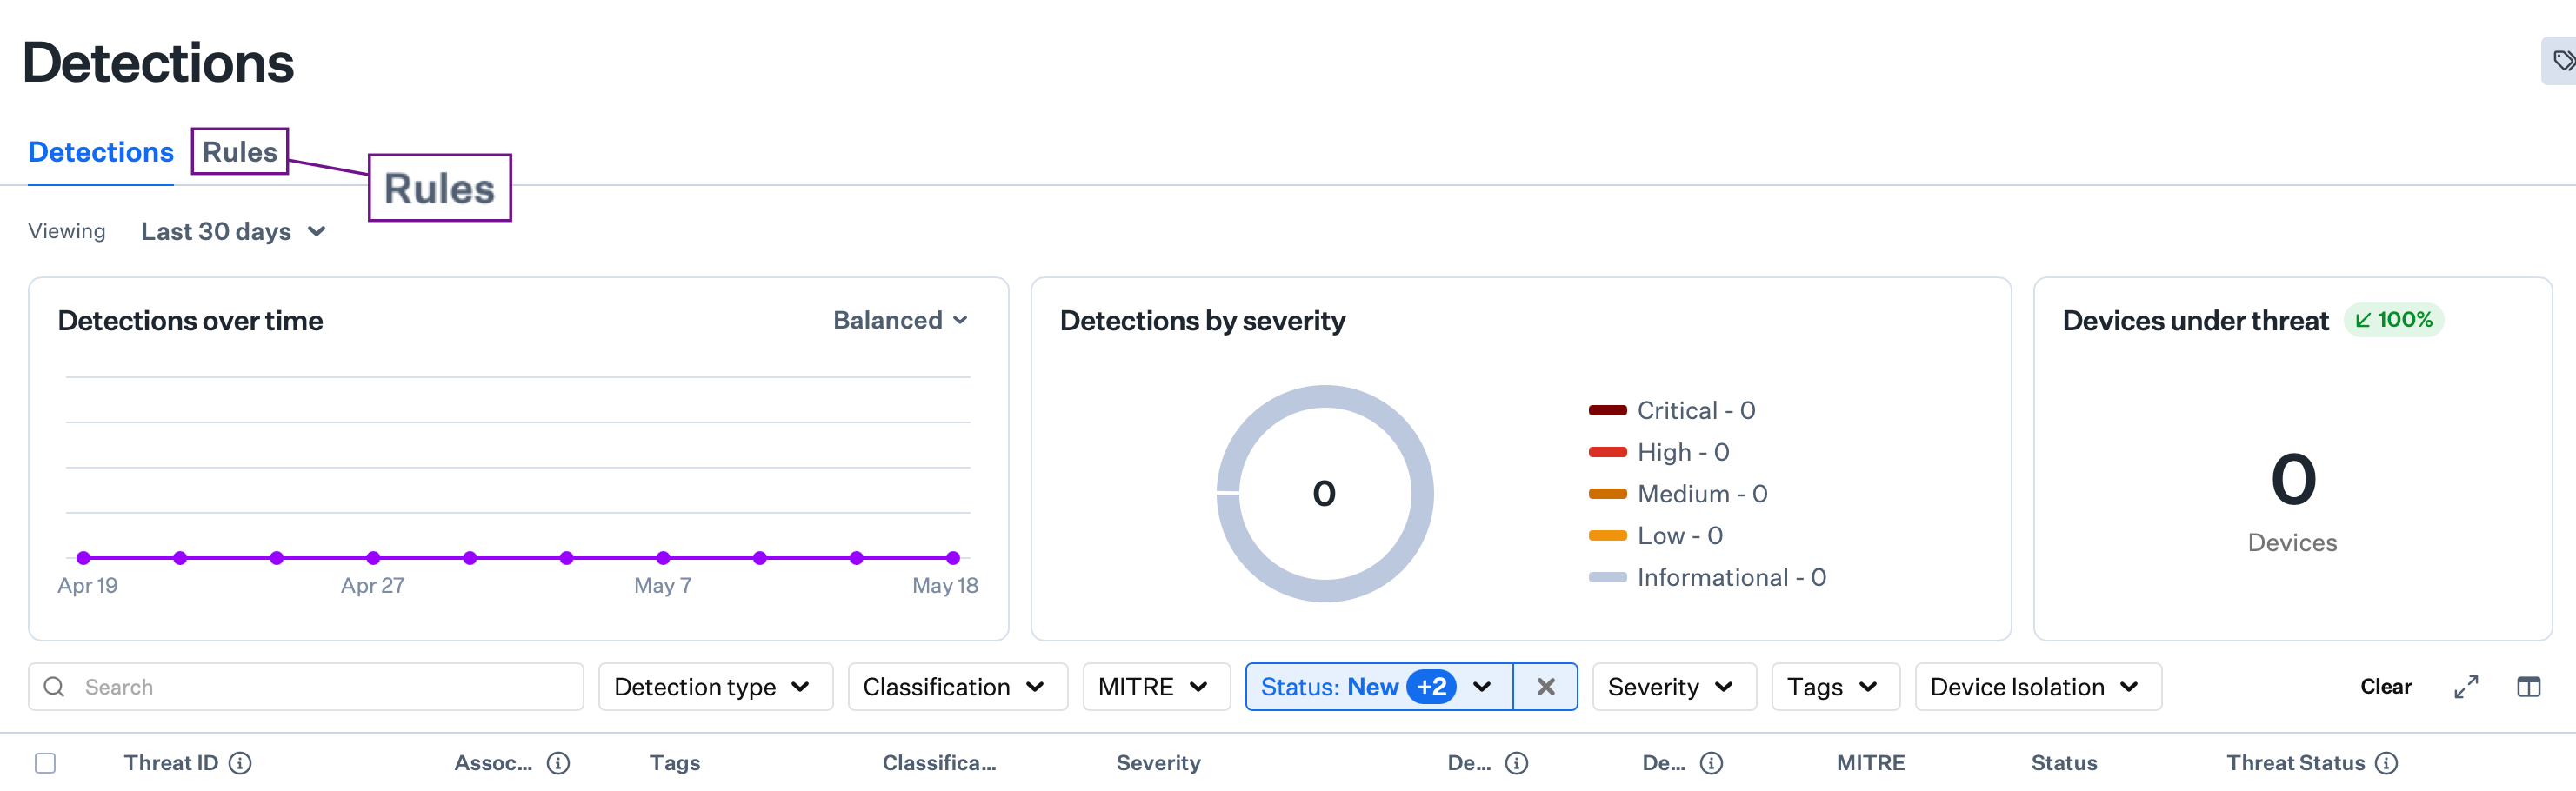
3
전역 설정 구성
규칙을 전역으로 설정하려면 Rule detection level을 선택합니다.
4
그룹 설정 구성
규칙 그룹별로 규칙을 설정하려면 Set detection level per rule group을 선택합니다.
5
탐지 수준 설정
각 규칙 그룹 유형에서 원하는 탐지 수준을 선택합니다.
6
구성 저장
완료되면 Save detection settings를 선택합니다.
규칙 예외 처리
규칙 예외는 매우 악의적인 행위를 대상으로 하지 않는 규칙에만 사용할 수 있습니다. 중요한 보안 규칙은 개별적으로 비활성화할 수 없습니다.
1
탐지 탭 열기
Detections 페이지에서 탐지 탭을 선택합니다.
2
문제가 되는 탐지 선택
위협 왼쪽의 확인란을 사용하여 원치 않는 알림을 생성하는 탐지를 선택합니다.
3
작업 메뉴에 액세스
왼쪽 하단의 줄임표를 선택합니다.
4
규칙 비활성화
Disable suspicious rules를 선택합니다.
예외 관리
비활성화한 모든 규칙은 EDR 구성의 Rules 탭 아래 Rule Exceptions 목록에 자동으로 표시됩니다. 여기에서 다음을 수행할 수 있습니다.- 비활성화한 모든 규칙 확인
- 상황이 변경되면 규칙을 다시 활성화
- 모니터링되지 않는 항목 추적
고려 사항
- 탐지 수준 균형: 알림 피로를 방지하기 위해 보안 범위와 관리 가능한 알림량 사이의 균형을 이루는 탐지 수준을 선택하십시오
- 규칙 그룹 사용자 지정: 조직의 특정 보안 요구 사항 및 위험 프로필에 따라 각 규칙 그룹을 독립적으로 구성하십시오
- 예외 관리: 비활성화된 규칙을 정기적으로 검토하여 여전히 적절한지, 보안 공백을 만들지 않는지 확인하십시오
- 중요 규칙 보호: 필수 보안 범위를 유지하기 위해 중요한 보안 규칙은 비활성화할 수 없다는 점을 이해하십시오
- 알림 조정: 보안 효과를 유지하면서 오탐을 줄이기 위해 규칙 예외를 전략적으로 사용하십시오
- 정기 검토: 규칙 그룹 설정 및 예외를 주기적으로 평가하여 현재 위협 환경 및 비즈니스 요구 사항에 부합하는지 확인하십시오
- 문서화: 규정 준수 및 감사 목적으로 규칙 예외와 그 근거를 기록하십시오
- 테스트 및 검증: 프로덕션에 배포하기 전에 통제된 환경에서 규칙 그룹 변경 사항을 테스트하십시오
- 성능 영향: 더 공격적인 설정은 기기 성능에 영향을 줄 수 있으므로 탐지 수준을 조정할 때 시스템 성능을 모니터링하십시오
- 팀 교육: 보안 팀이 다양한 탐지 수준과 규칙 예외의 영향을 이해하도록 하십시오
- 인시던트 대응: 손상된 기기에 대한 기기 격리 작업을 포함하여 규칙 그룹 설정이 인시던트 대응 워크플로 및 위협 조사 프로세스에 미치는 영향을 고려하십시오.
- 규정 준수 요구 사항: 규칙 그룹 구성을 업계의 규제 및 규정 준수 요구 사항에 맞추십시오