このガイドは Mac コンピュータに適用されます

Microsoft Entra ID Webログイン を使用した Passport について

Microsoft Entra ID Webログイン を使用した Passport では、組織の Microsoft Entra ID サインインページの Web ビューを通じてユーザーがサインインするため、ログイン時に条件付きアクセスと MFA を実行できます。Macログイン(Web ビューを使用せず、Mac のログインウインドウでユーザー名とパスワードを入力)については、Microsoft Entra ID での Passport の設定 - Macログイン を使用してください。

Entra ID Passport に関する重要な更新

2026 年 6 月 15 日以降、Microsoft Entra ID では Passport サインインの条件付きアクセスの処理方法が変わります。既存の Passport Webログイン の導入環境で更新が必要になるのは、一部のケースのみです。2026 年 6 月 15 日までに必要な変更を参照してください。Microsoft はこちらのドキュメントでこの変更について説明しています。Passport を初めて設定する場合は、この記事の最初から進めてください。設定手順には、該当する箇所にすでにこれらの更新が含まれています。

仕組み

Passport は、macOS のログイン画面で Microsoft Entra ID テナントと統合します。Webログイン モードでは、ローカルの Mac セッションが作成または更新される前に、ユーザーはその Web ビューで Entra ID のサインイン(必要な場合は MFA を含む)を完了します。

前提条件

  • Passport アプリに正しい権限を付与できる Microsoft Entra ID 管理者アカウントへのアクセス権。
  • Microsoft Entra ID の MFA 設定については、Microsoft の MFA 構成ガイドを参照してください。

アプリの登録を作成する

1

Microsoft Entra 管理センターにサインインする

グローバル管理者アカウントを使用して、Microsoft Entra 管理センターにサインインします。
2

App registrations にアクセスする

サイドバーの Entra ID カテゴリで、App registrations を選択します。
3

新しい登録を開始する

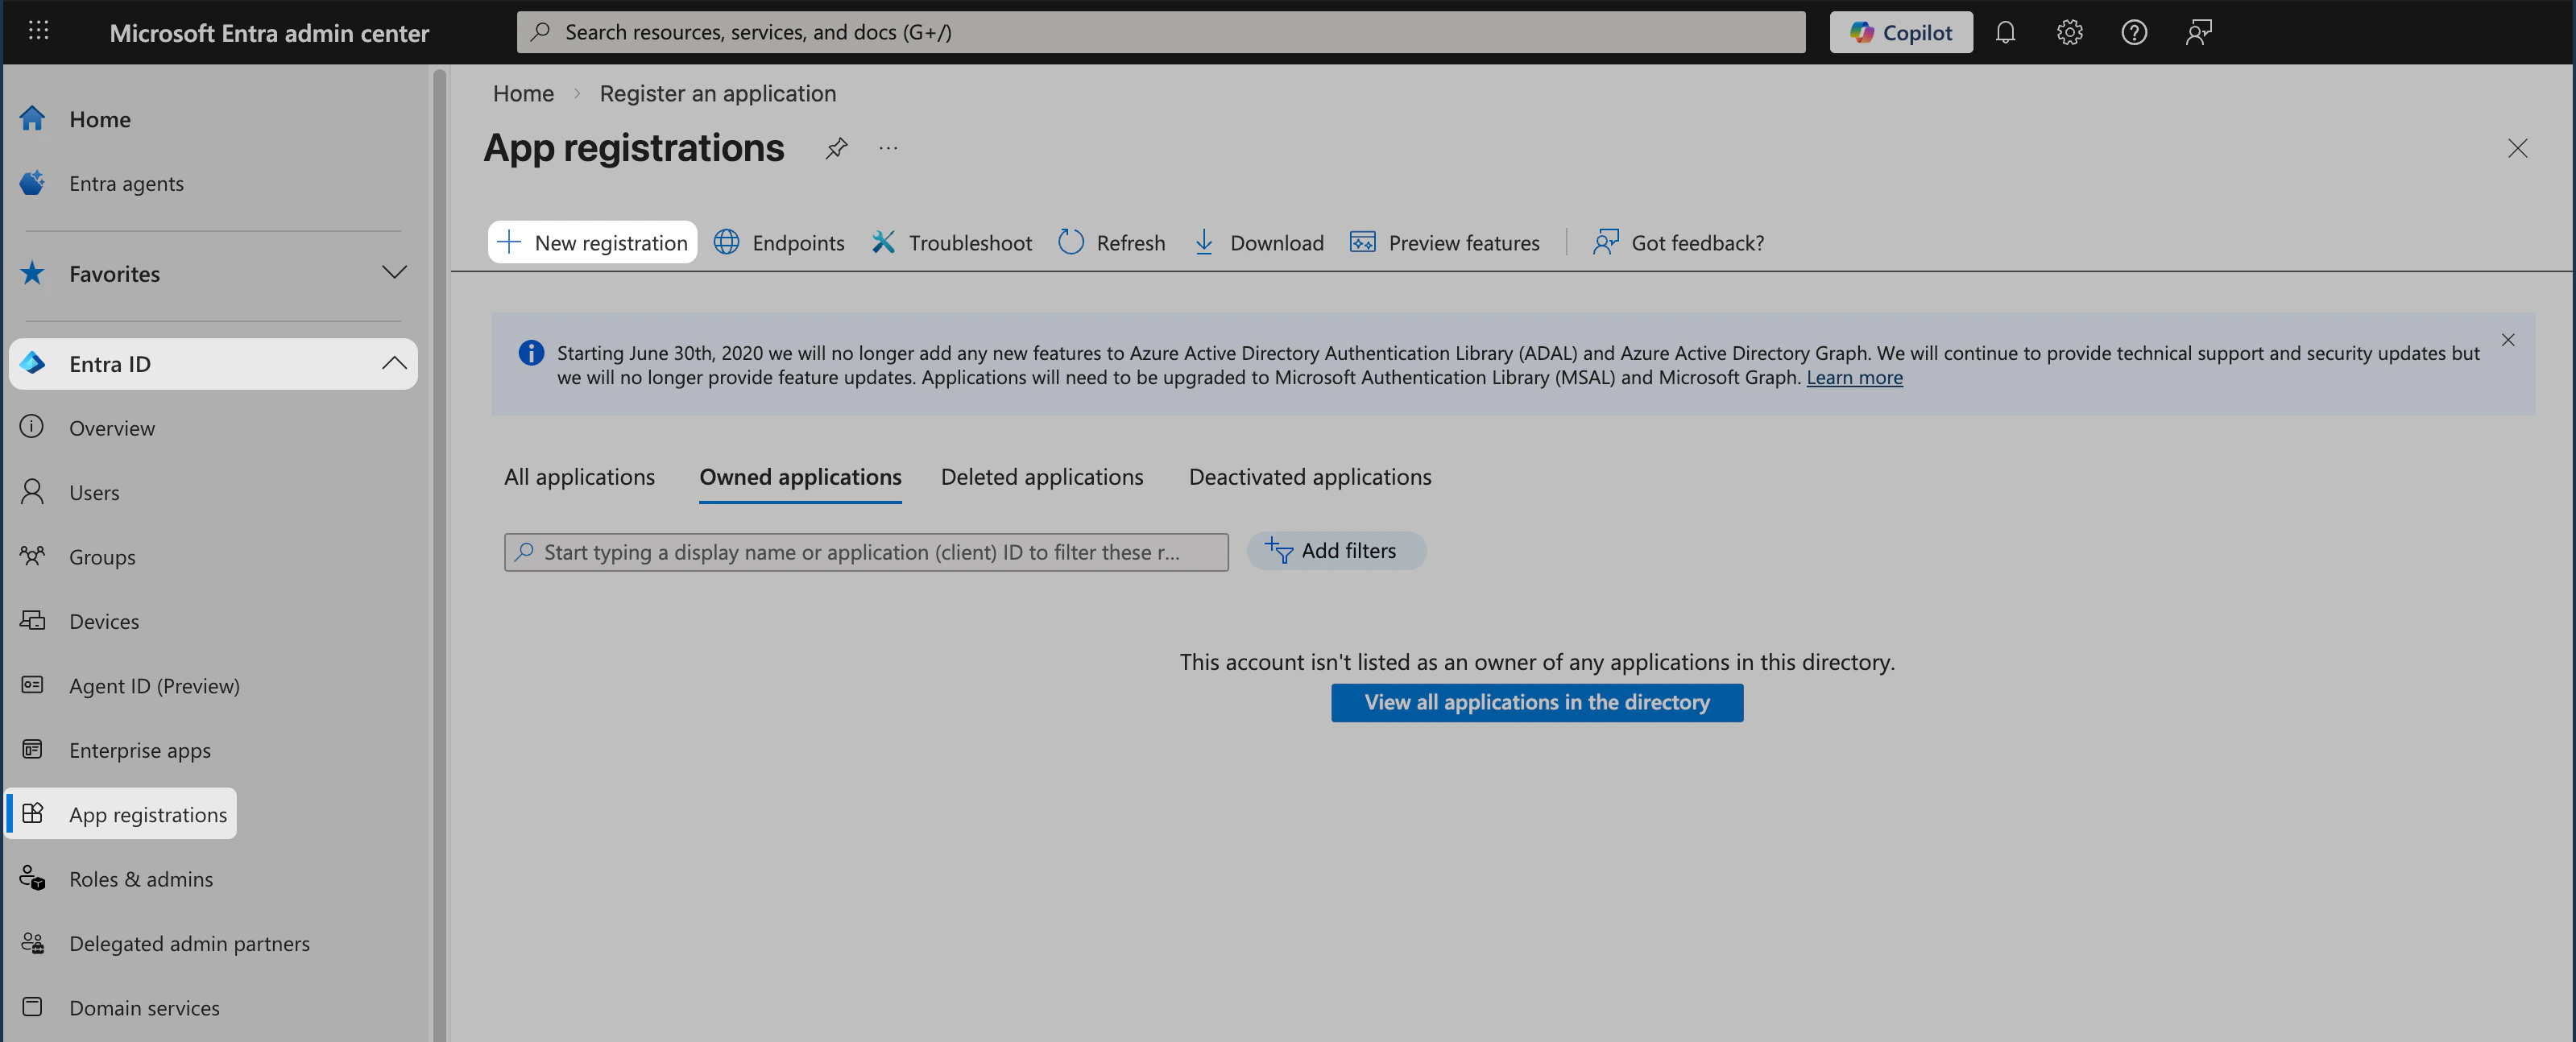
App registrations で、メニューの + New registration を選択します。
Passport 用の New registration が表示された Microsoft Entra ID の App registrations
4

アプリケーション名を設定する

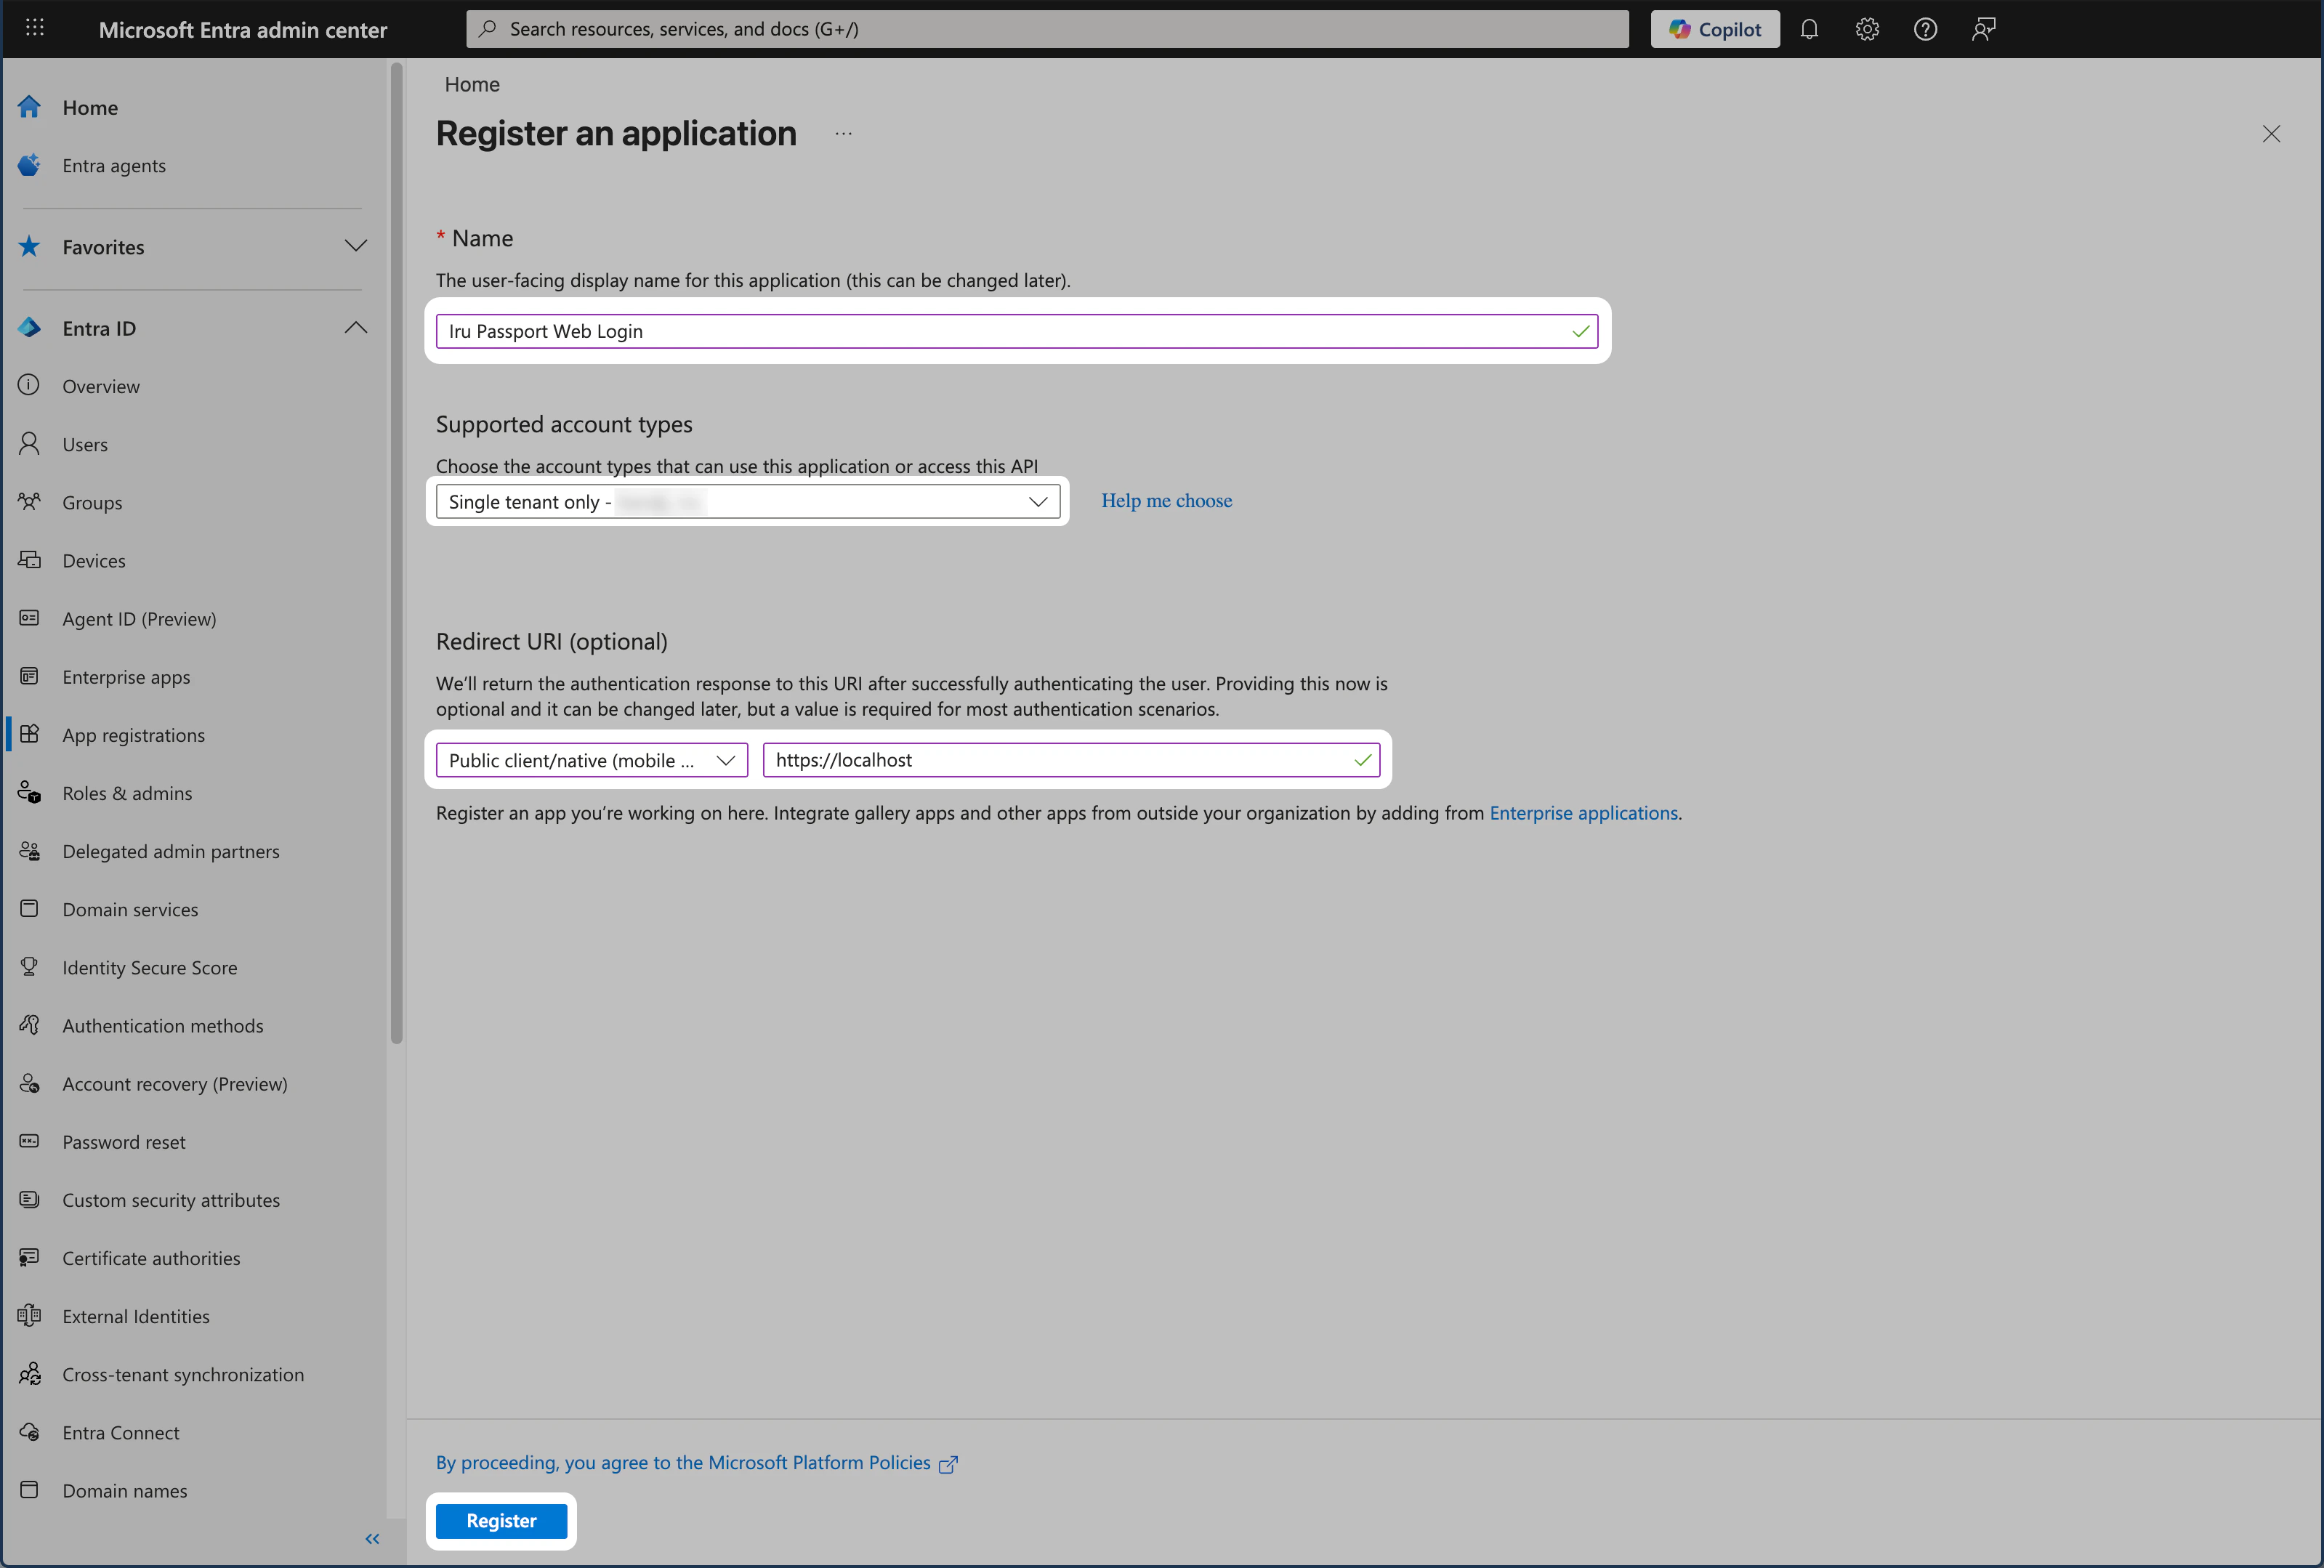
新しいアプリケーションの名前(Iru Passport Webログイン など)を入力します。
5

サポートされているアカウントの種類を設定する

サポートされるアカウントの種類 でドロップダウンを開き、Single tenant only を選択します(このオプションにはテナント名も表示されます。例: Single tenant only - Accuhive)。Passport は組織内のみのシングルテナントにする必要があります。Microsoft Entra ID でのアプリケーションの登録を参照してください。
6

リダイレクト URI のプラットフォームを設定する

Redirect URI セクションで Select a platform ドロップダウンを開き、Public client/native (mobile & desktop) を選択します。
7

リダイレクト URI を入力する

URI フィールドに https://localhost と入力します。このリダイレクト URI は、Passport Library Item を設定するときに使用します。
リダイレクト URI の制限、プラットフォームの種類、ベストプラクティスについて詳しくは、Microsoft のリダイレクト URI のドキュメントを参照してください。
8

登録を完了する

登録 を選択します。
Passport 用の名前、サポートされているアカウントの種類、リダイレクト URI が表示された Microsoft Entra ID の New registration フォーム

設定の詳細を収集する

この OIDC アプリの値を一時的に保存できる安全なテキストドキュメントを開きます。これらの詳細は、Passport Library Item を設定するときに必要になります。

Overview ペイン

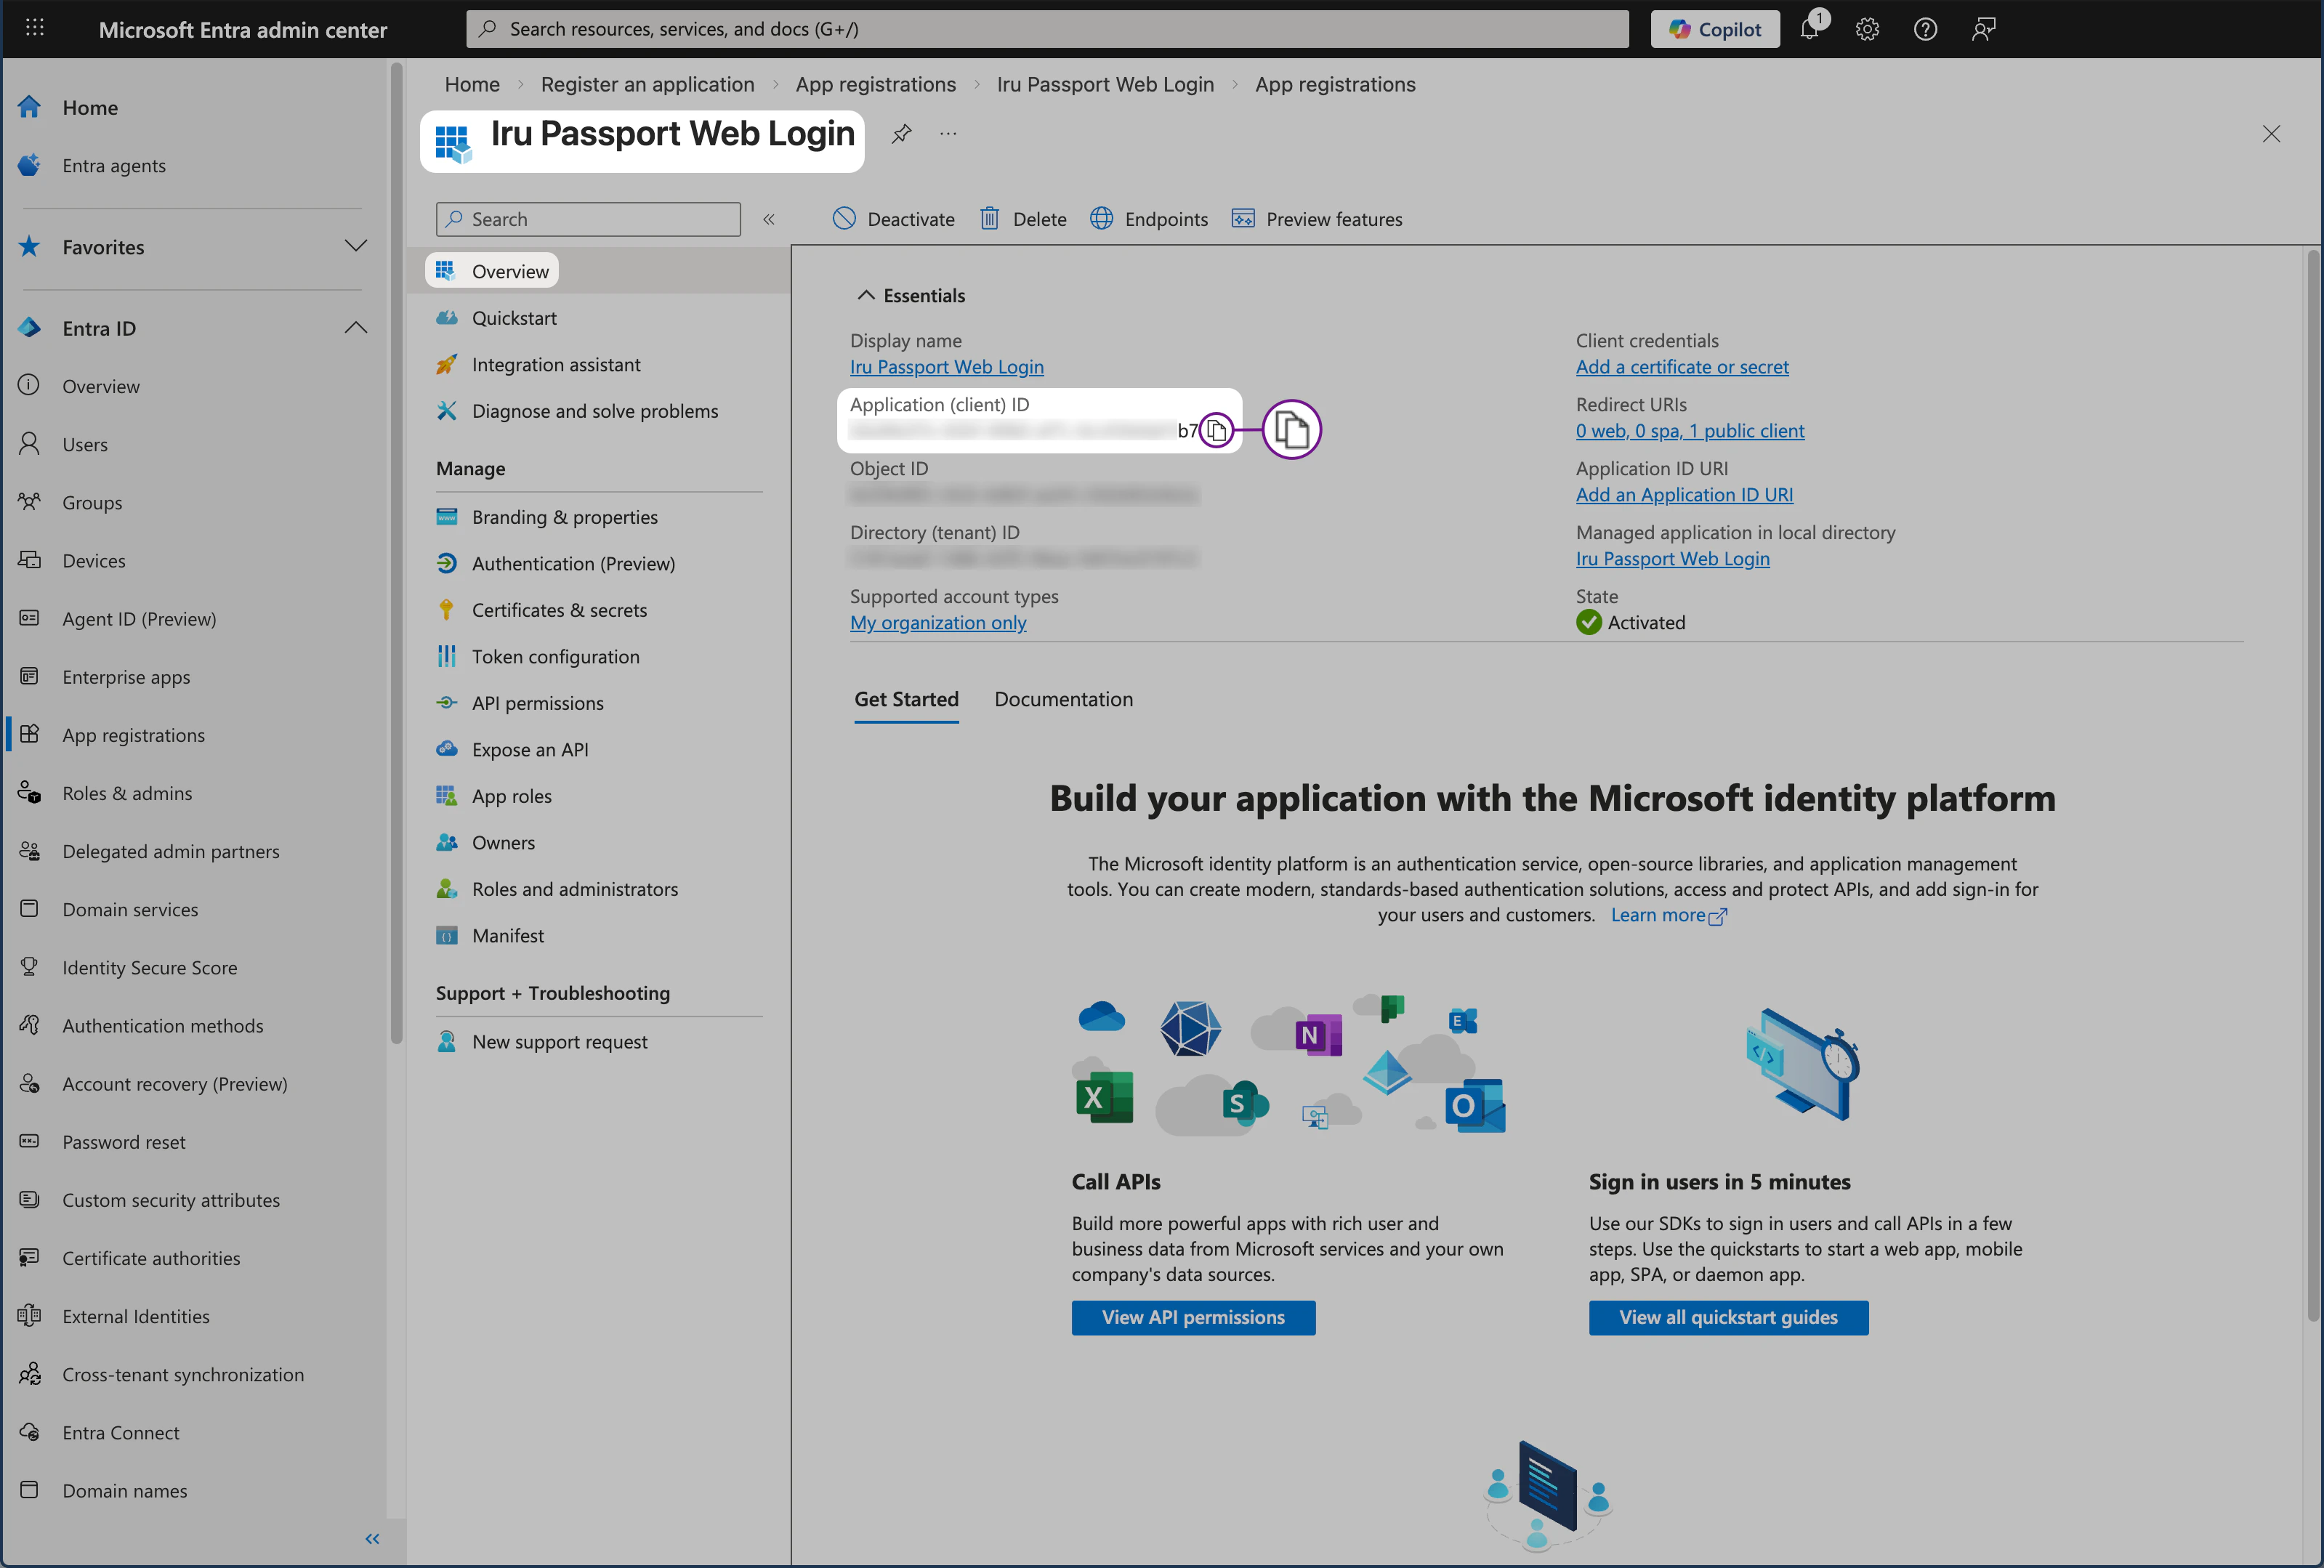
アプリの概要からアプリケーション(クライアント)ID をコピーします。これは Passport Library Item で必要になります。
1

Overview ペインを開く

左側のメニューで 概要 を選択して、そのペインを開きます。
2

Application ID をコピーする

Application (client) ID を安全なドキュメントにコピーします。
Passport の Application (client) ID が表示された Microsoft Entra ID の Overview ペイン

Endpoints ペイン

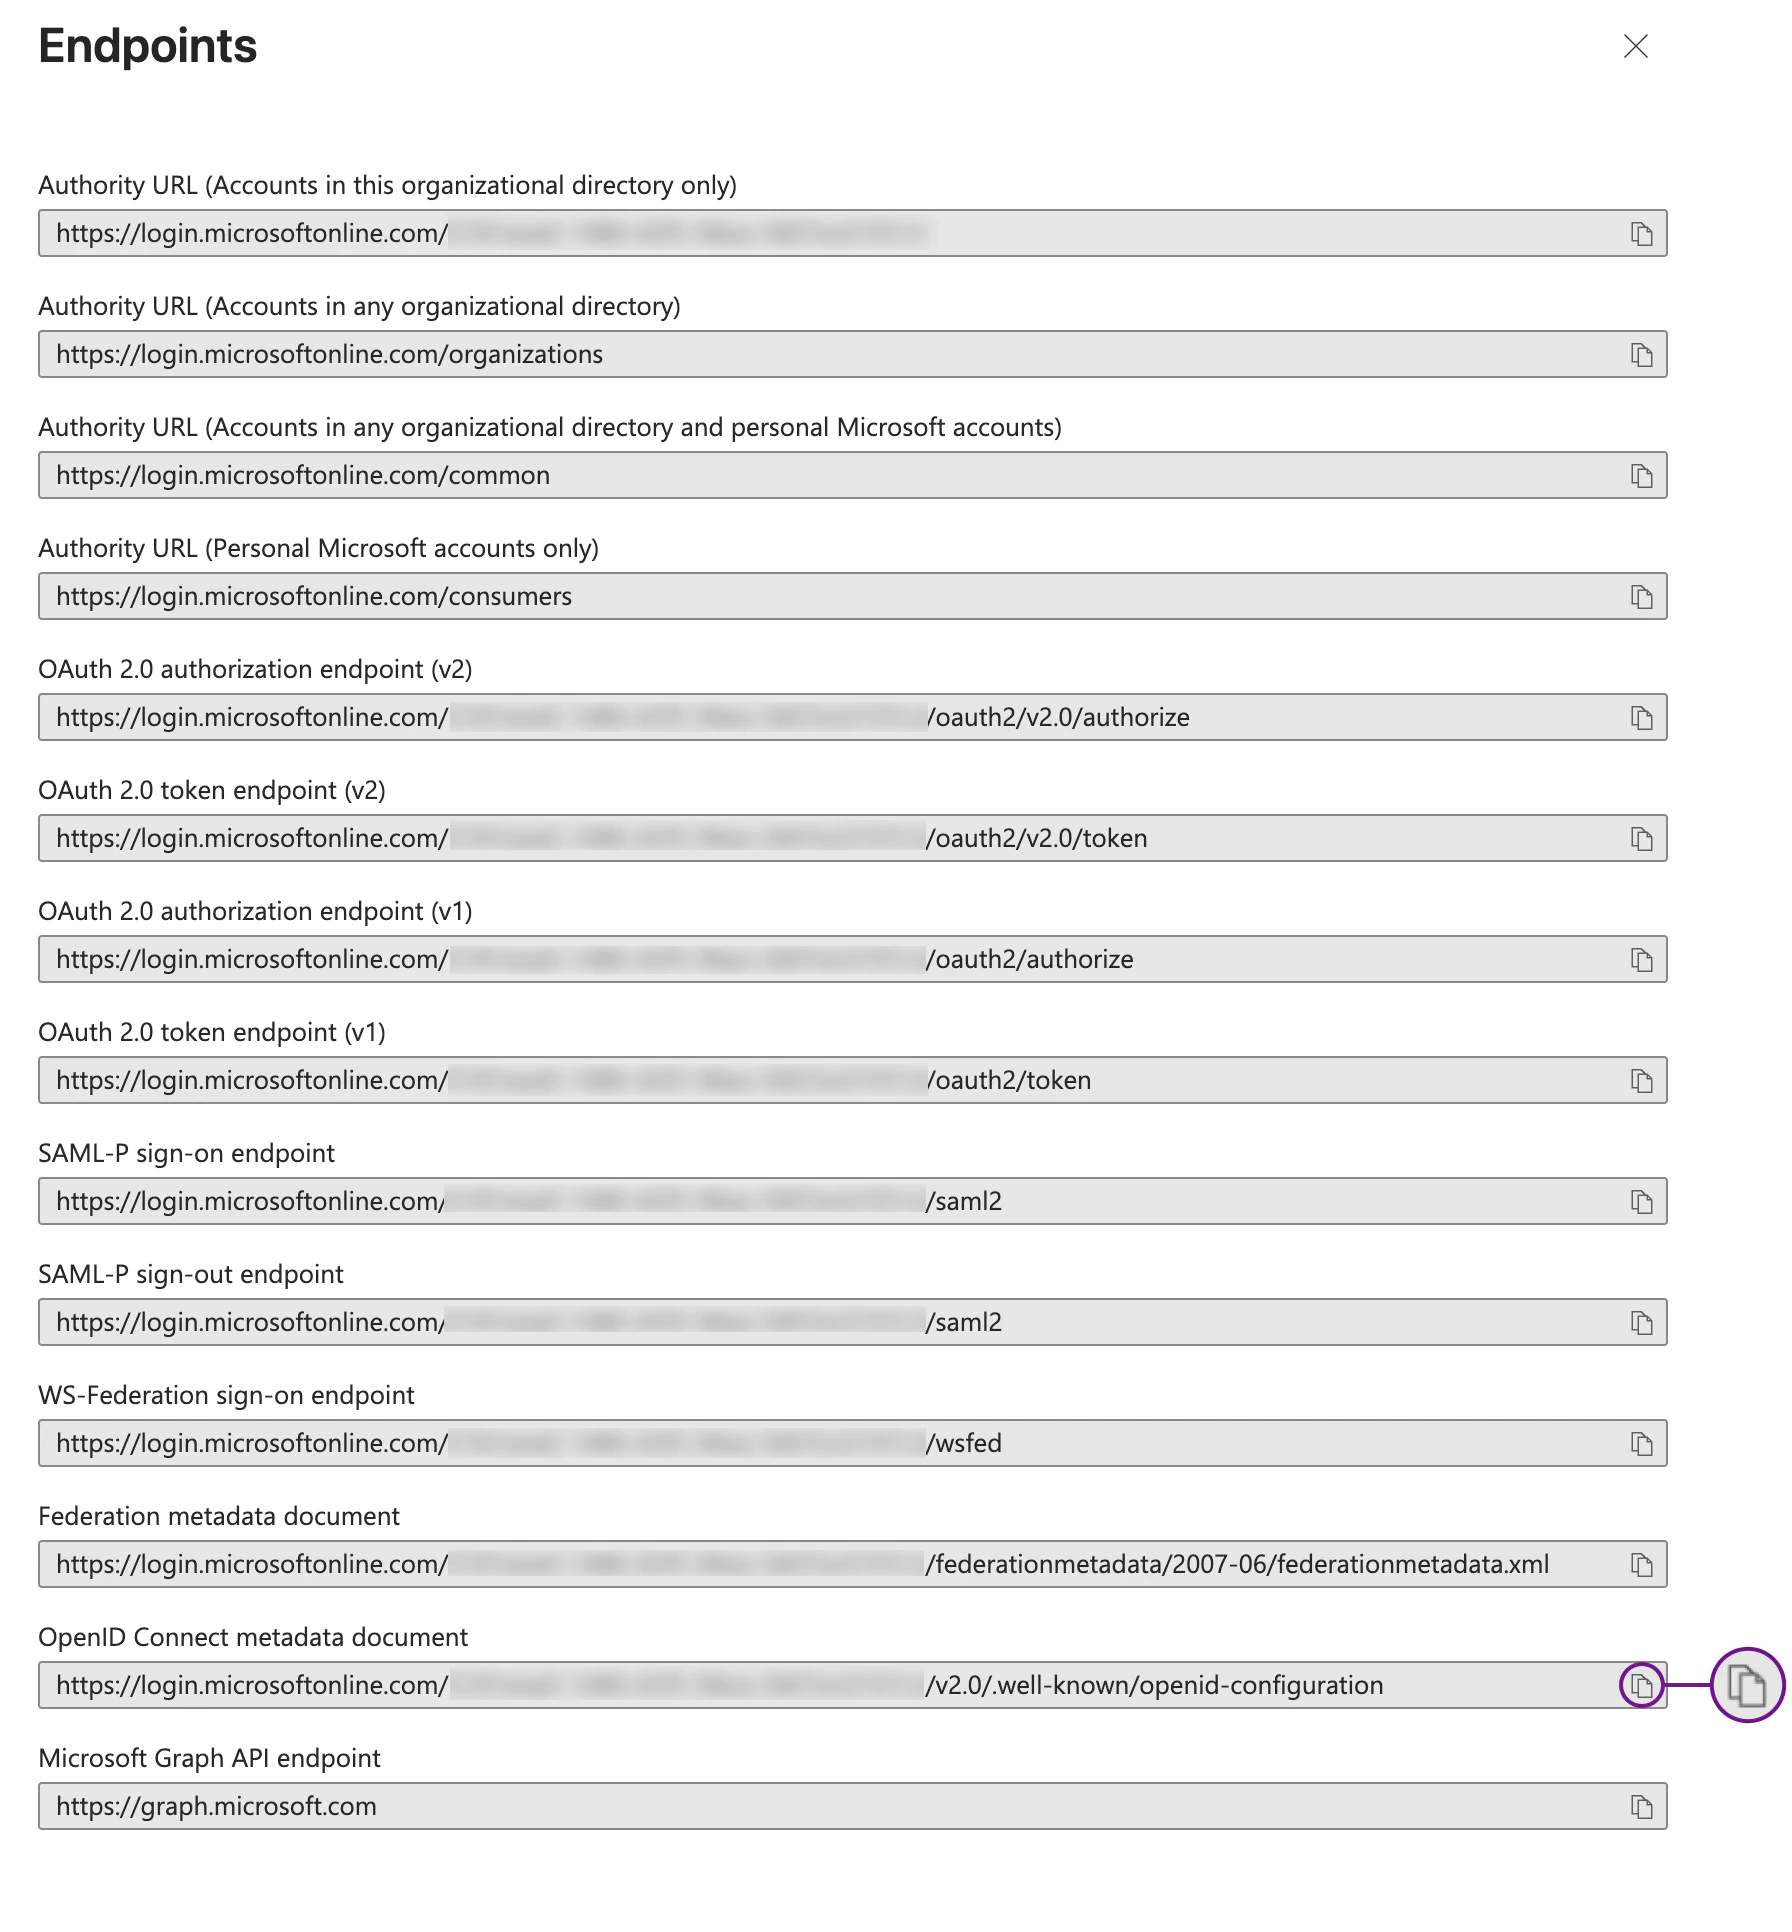
Endpoints から OpenID Connect メタデータの URL をコピーします。これは、Passport がサインインとトークンのエンドポイントを検出するために使用する ID プロバイダの URL です。
1

Endpoints ペインを開く

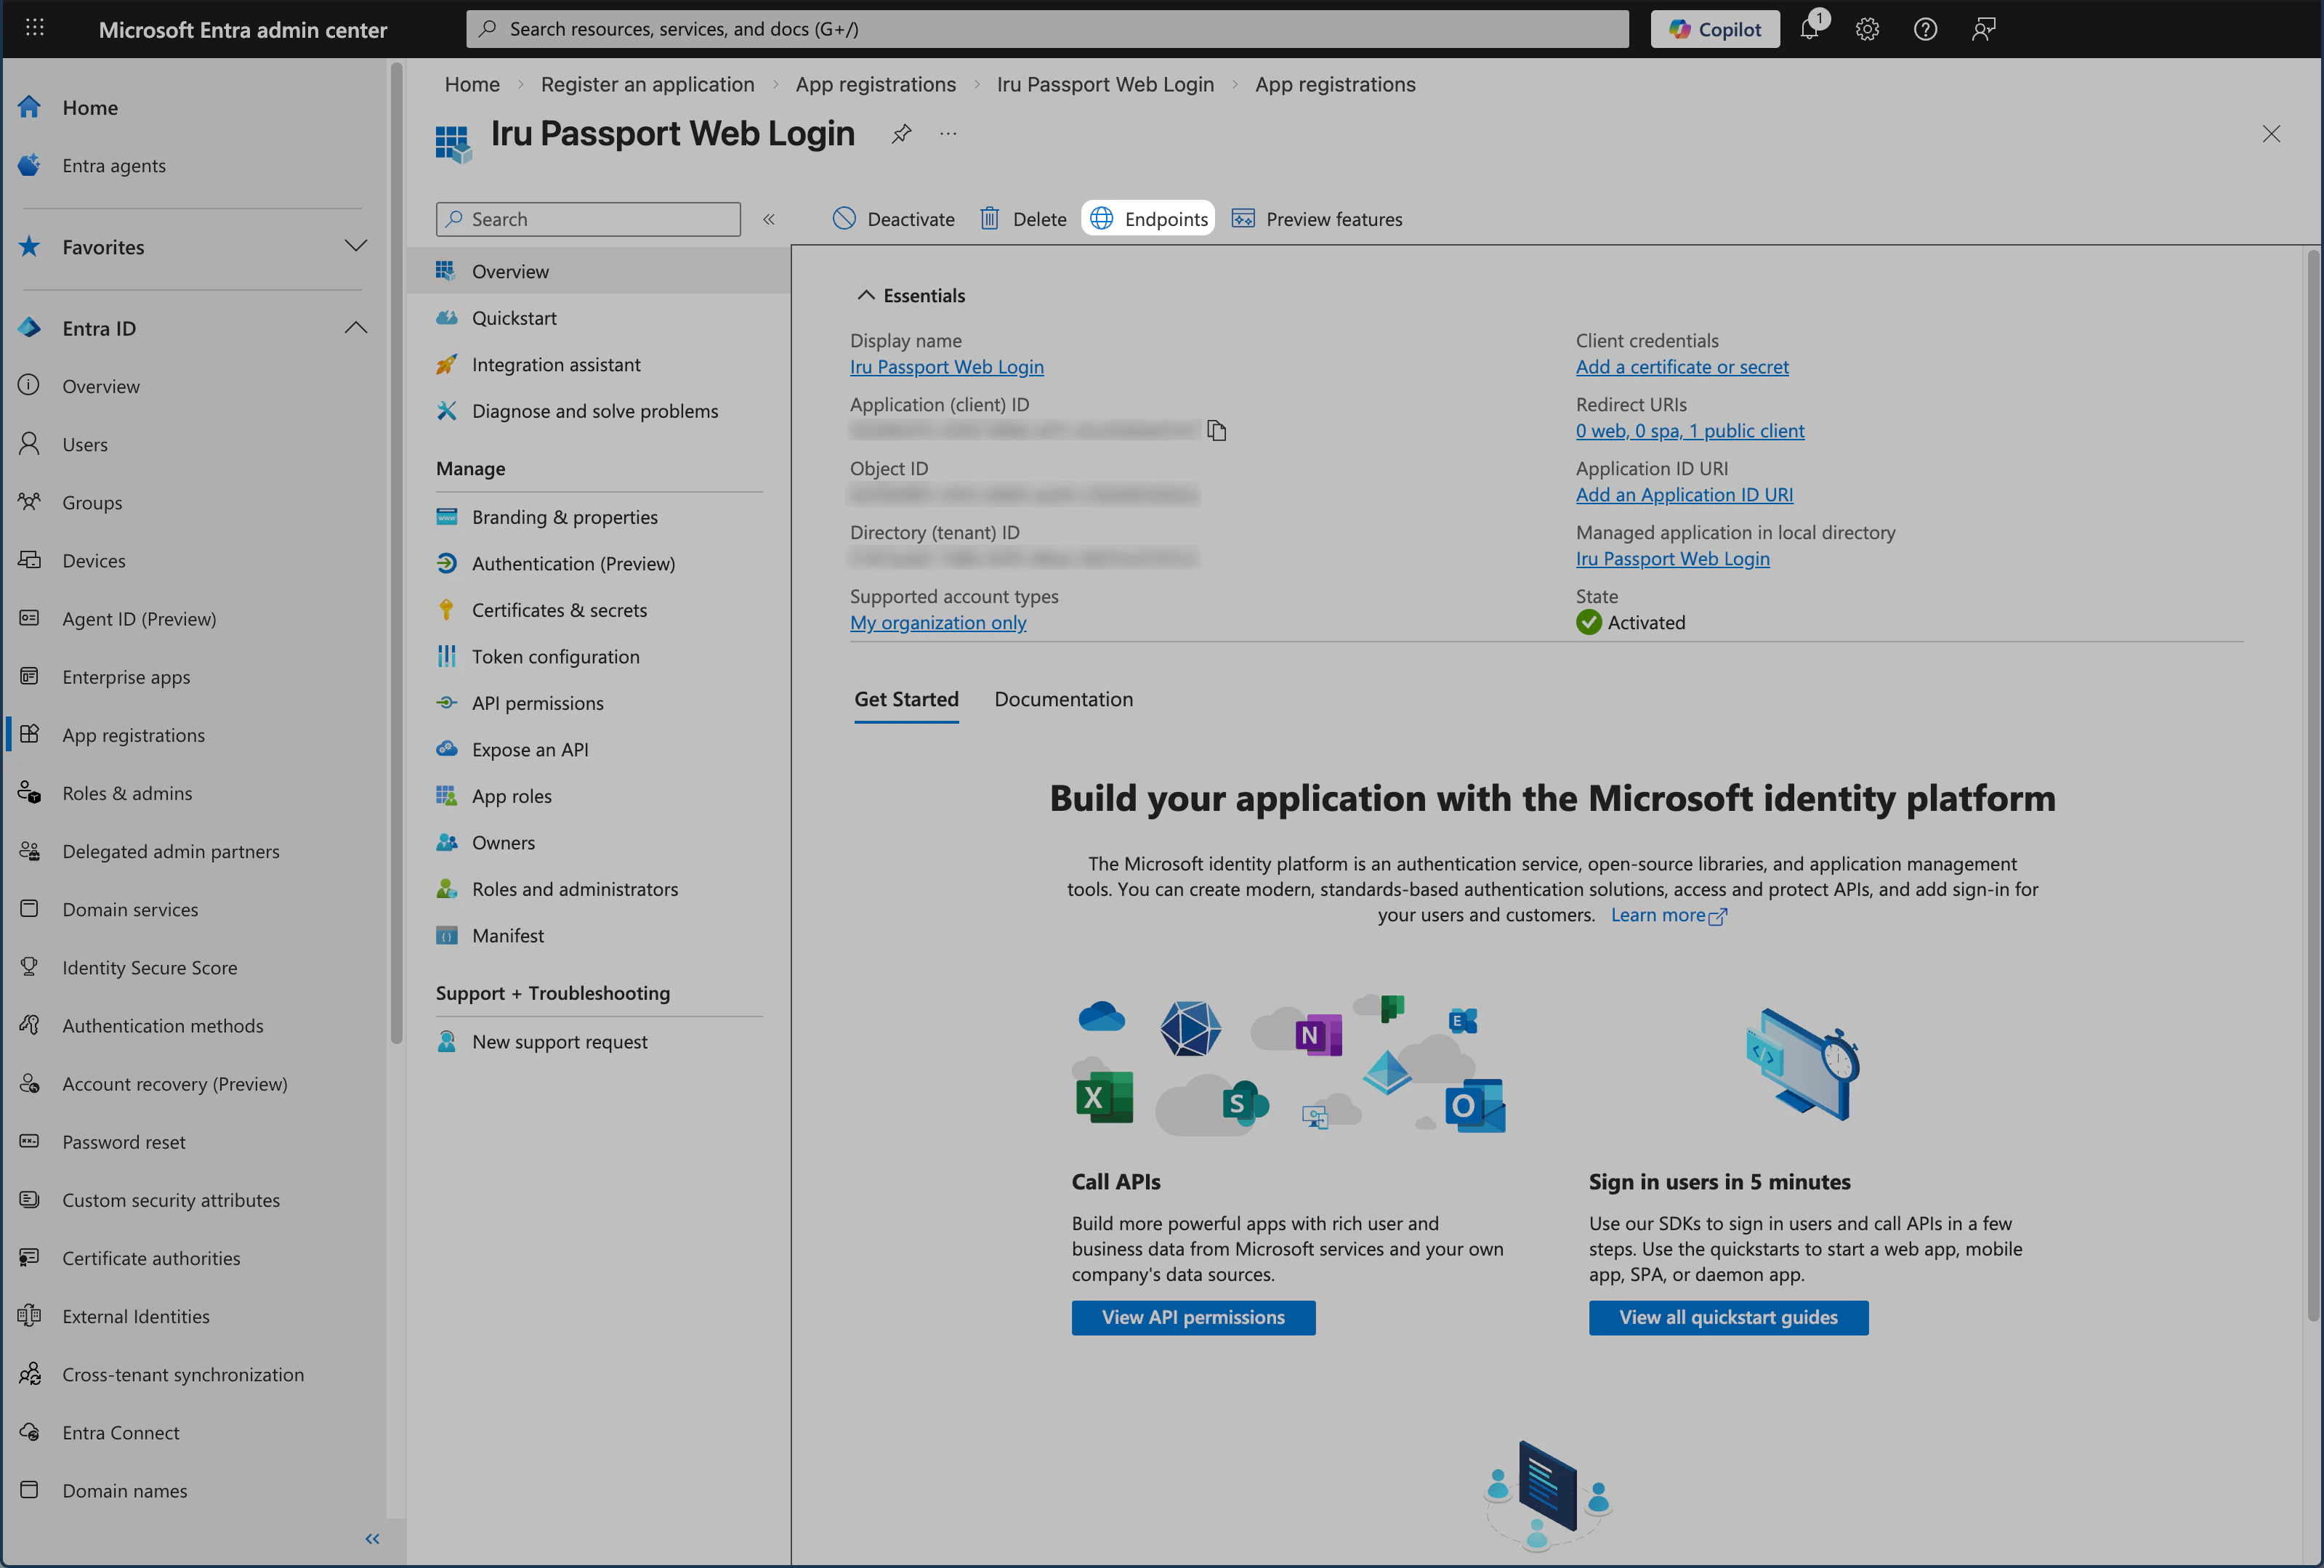
上部のメニューで Endpoints を選択して、そのペインを開きます。
Passport 用の Endpoints ペインが表示された Microsoft Entra ID のアプリの登録
2

IDプロバイダーのURL をコピーする

OpenID Connect metadata document(ID プロバイダの URL)を安全なドキュメントにコピーします。
3

Endpoints を閉じる

右上の X を選択して、Endpoints ペインを閉じます。
Passport 用のコピーオプションと閉じるボタンが表示された Microsoft Entra ID の Endpoints ペイン

Authentication (Preview) ペイン

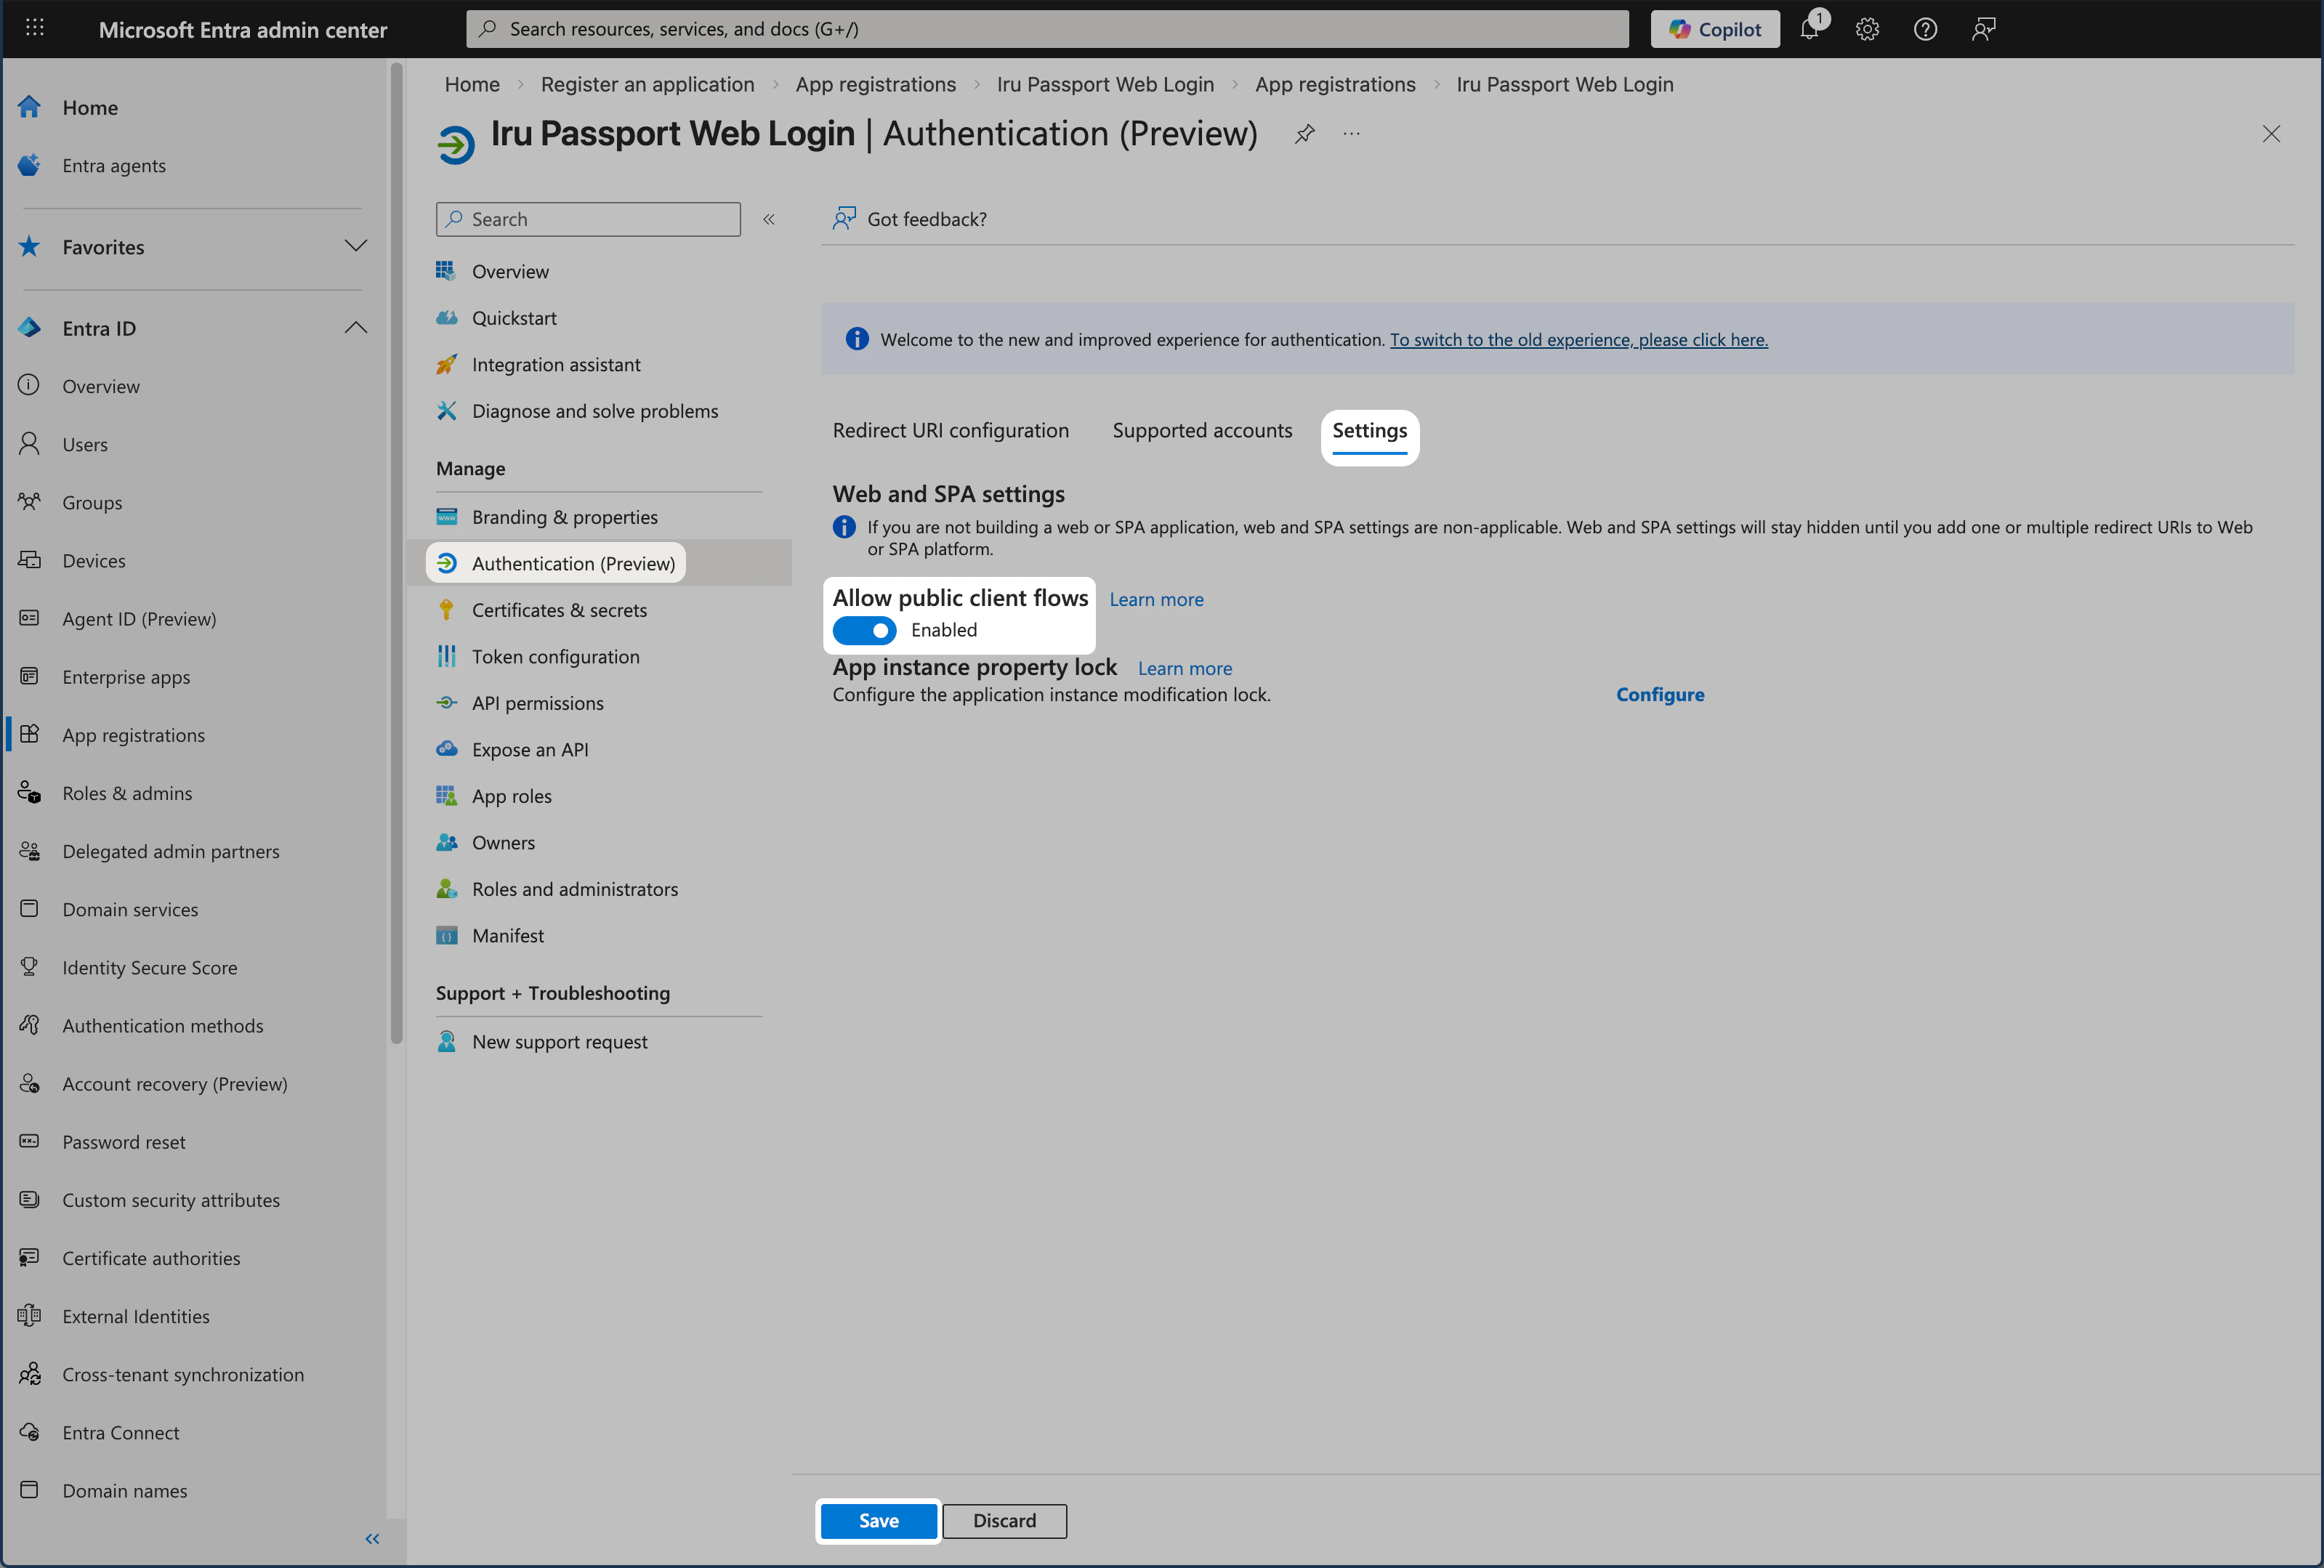
Mac アプリがクライアントシークレットなしでサインインフローを完了できるよう、パブリッククライアントフローを有効にします。
1

認証 (Preview) ペインを開く

左側のメニューで Authentication (Preview) を選択して、そのペインを開きます。
2

設定を開く

設定 タブを選択します。
3

パブリッククライアントフローを有効にする

Allow public client flows を Enabled に設定します。
4

認証設定を保存する

保存 を選択します。
Passport 用に Allow public client flows が有効になっている Microsoft Entra ID の Authentication 設定

Token Configuration ペイン

Passport が必要とするユーザー名とグループメンバーシップがトークンに含まれるよう、必要なクレームを追加します。
1

Token configuration ペインを開く

左側のメニューで Token configuration を選択して、そのペインを開きます。
2

オプションのクレームを追加する

Add optional claim を選択します。
3

トークンの種類を選択する

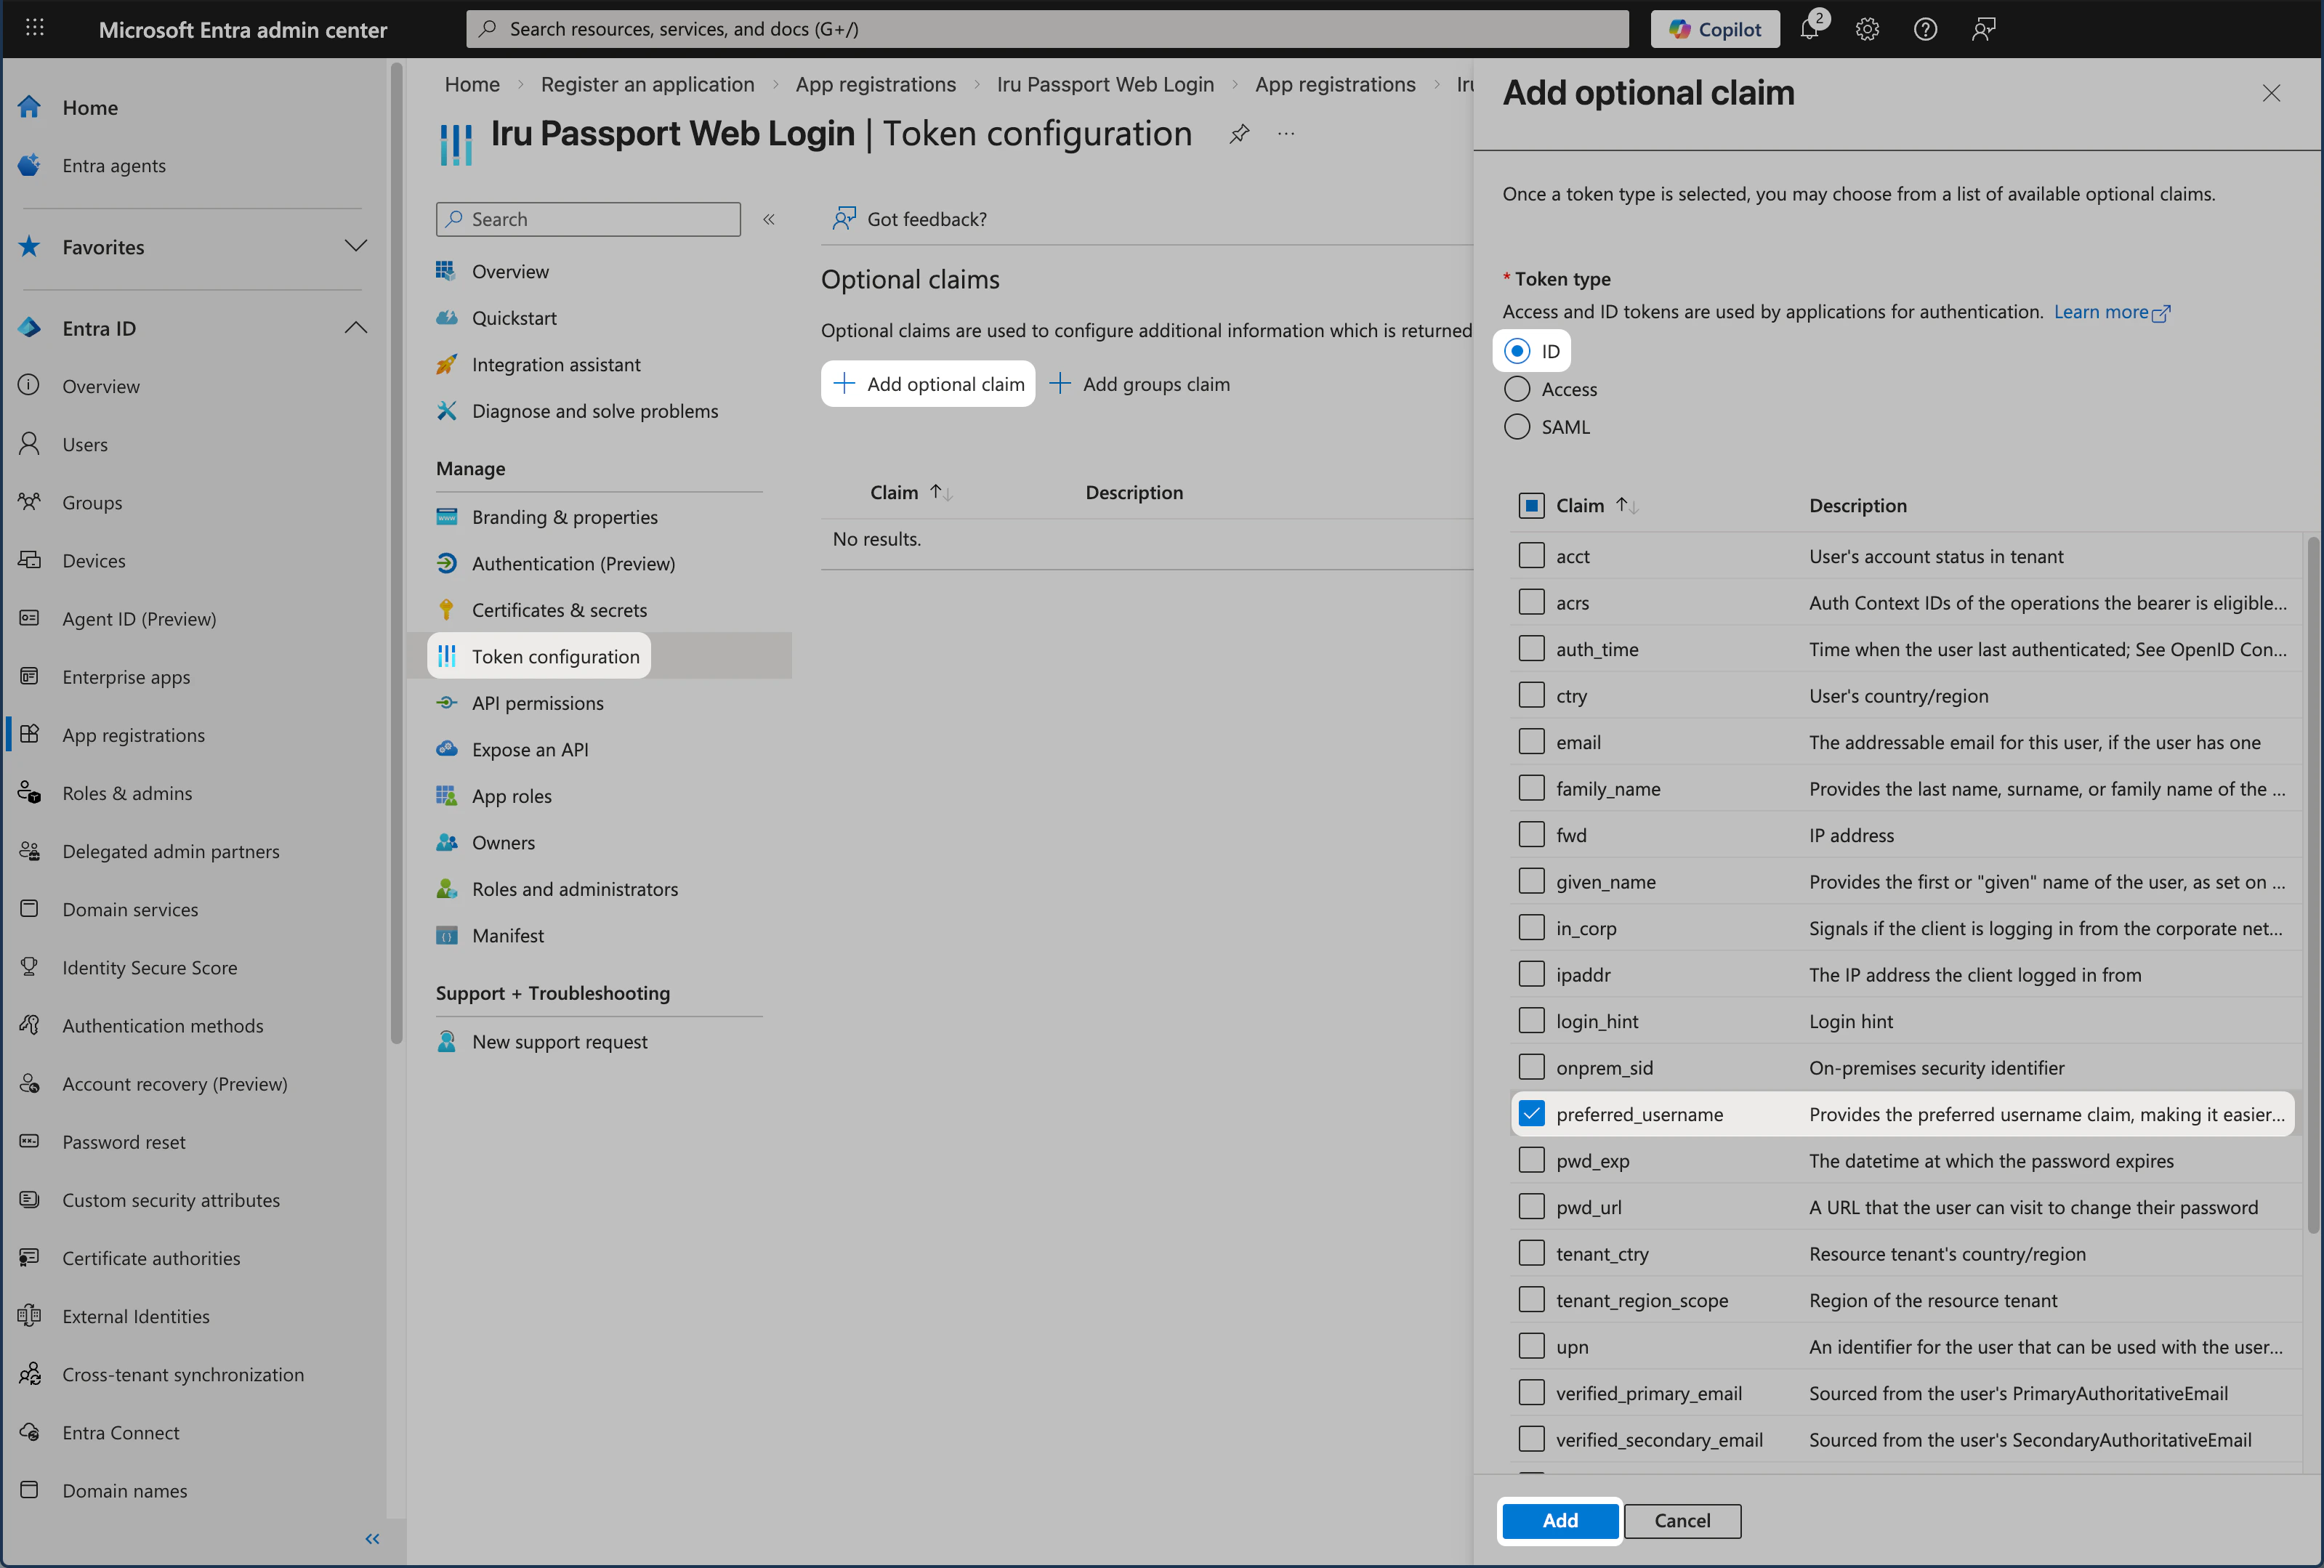
Token type で ID を選択します。
4

クレームを選択する

Claim で preferred_username を選択します。
5

クレームを追加する

追加 を選択します。
Passport 用の preferred_username オプションクレームと Add ボタンが表示された Microsoft Entra ID の Token configuration
6

グループクレームを追加する

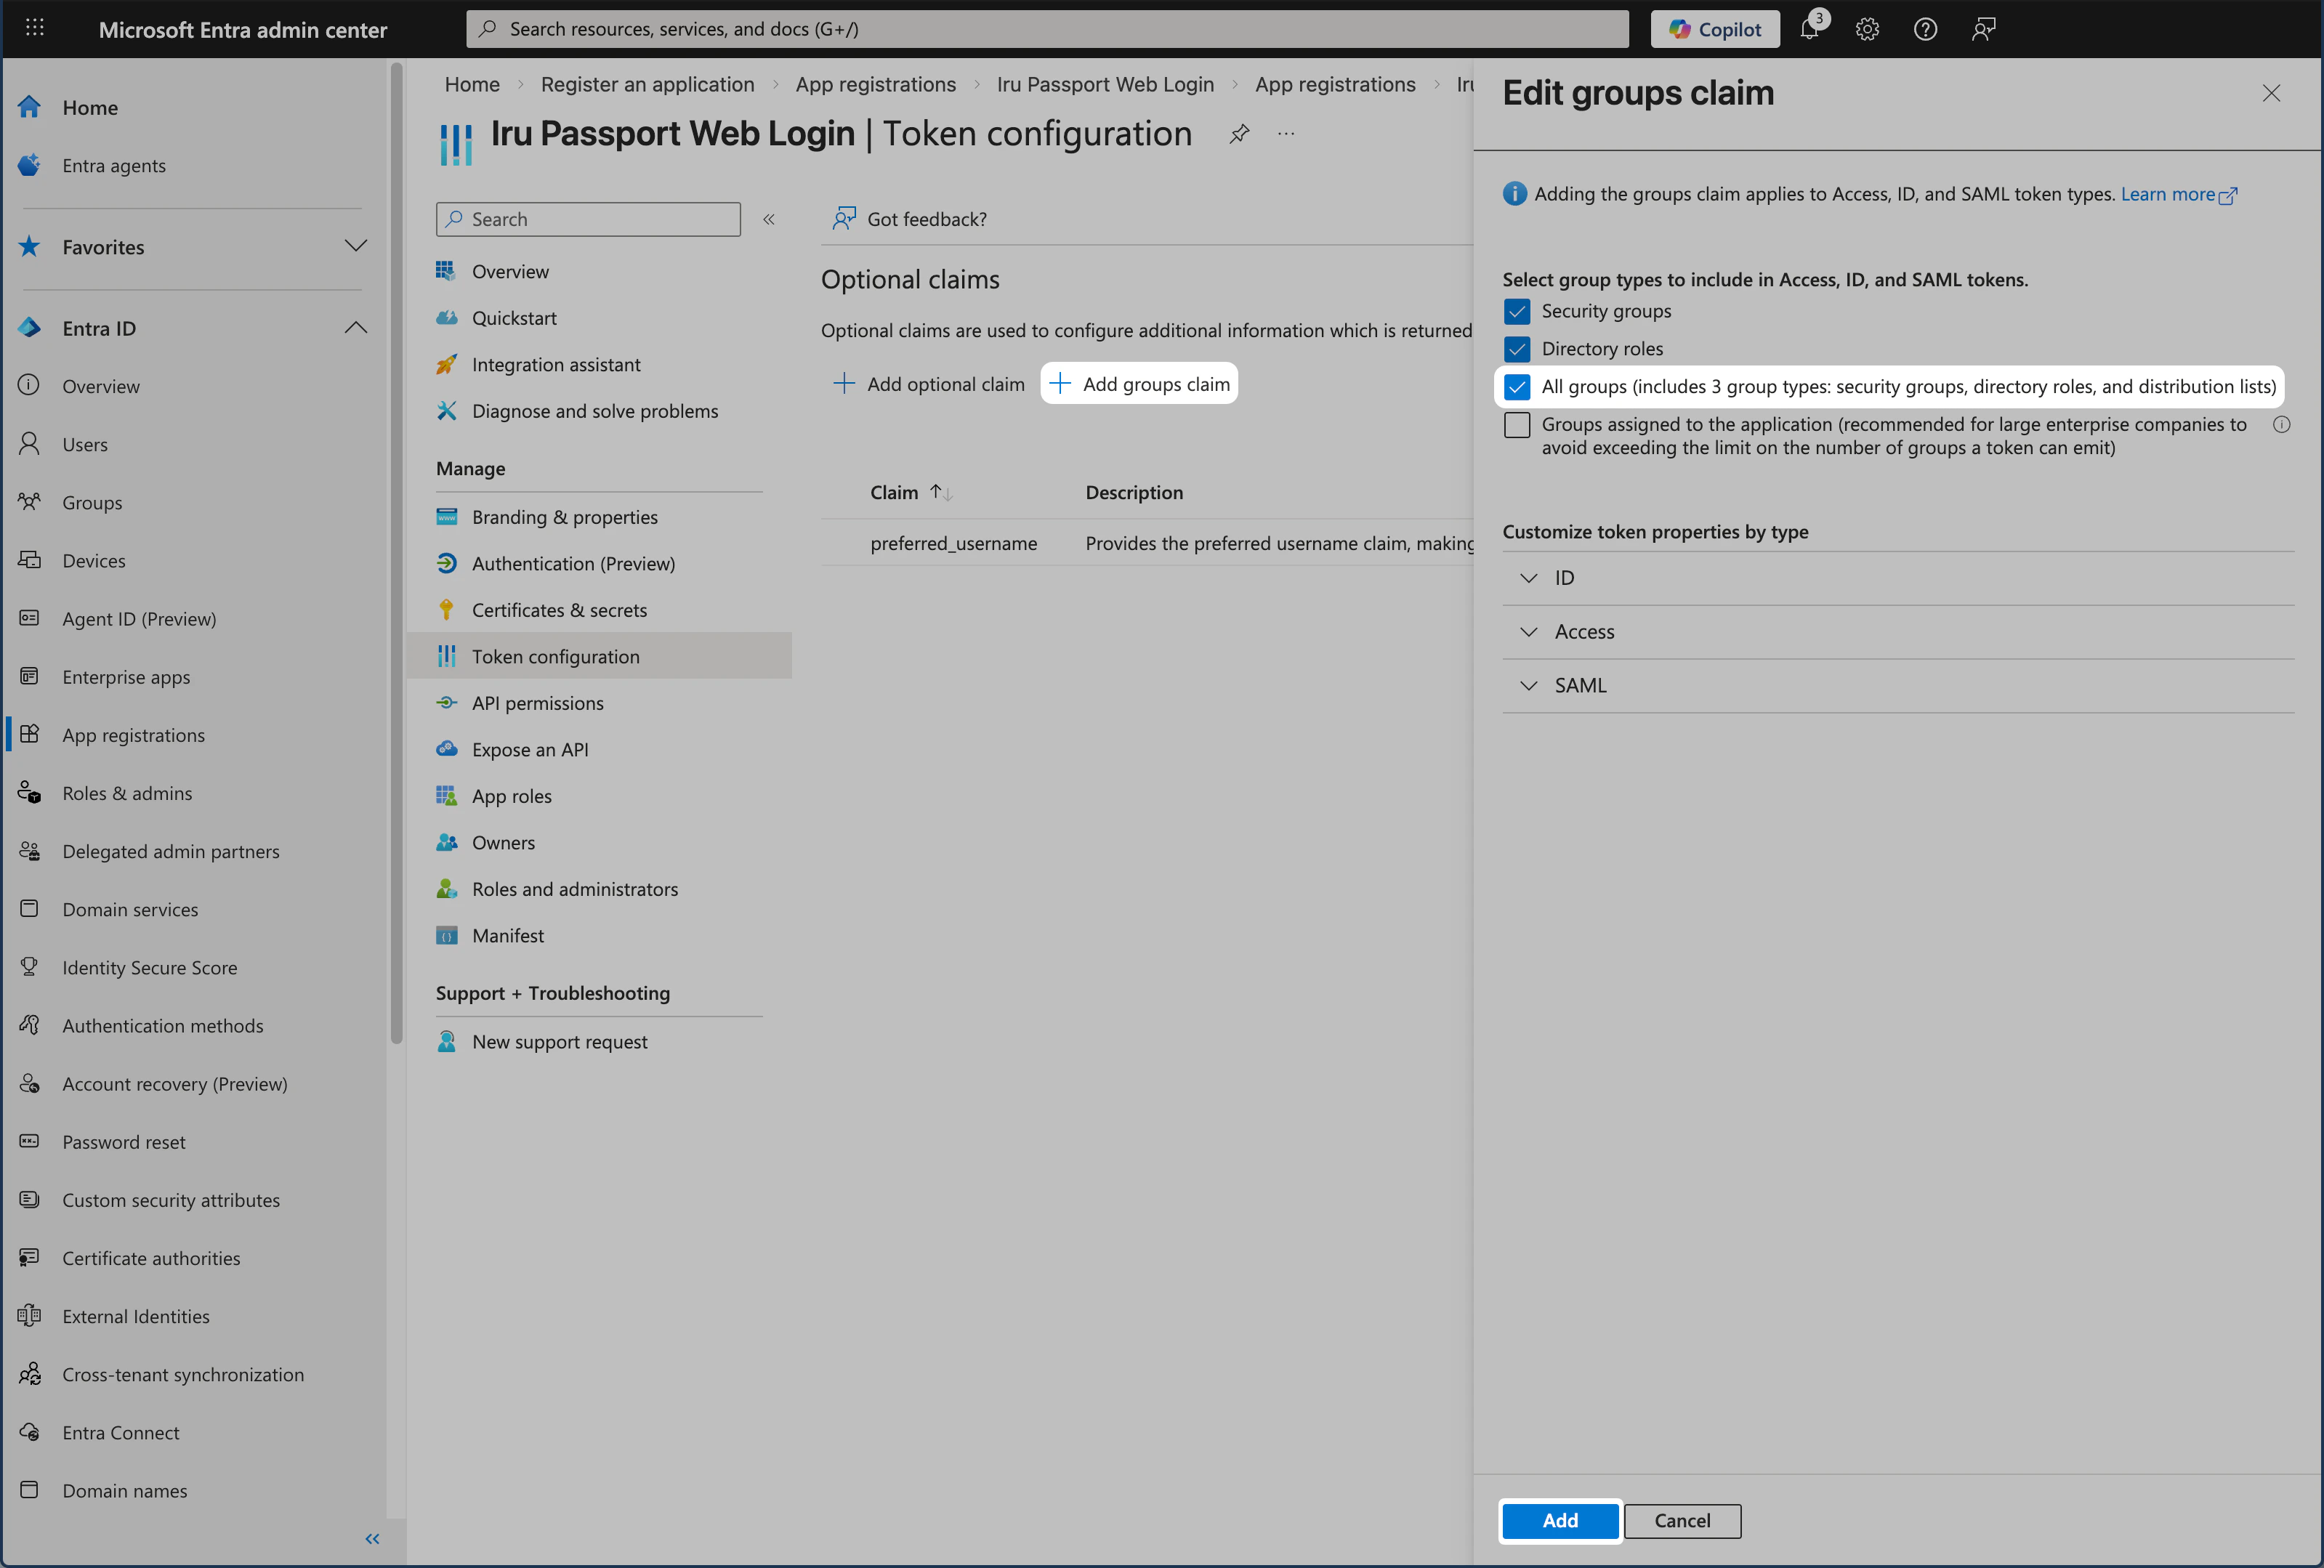
Add groups claim を選択します。
7

グループを選択する

すべてのグループ を選択します。
Entra ID SAML がサポートするセキュリティグループは最大 150 個です。セキュリティグループが 150 個を超える場合は、すべてのグループ を使用せず、特定のグループを選択してください。詳しくは、Microsoft の記事 Microsoft Entra ID を使用してアプリケーションのグループクレームを構成するを参照してください。
8

グループクレームを確定する

追加 を選択します。
Passport 用の Microsoft Entra ID の Token configuration の Add groups claim
トークンの設定が完了すると、両方のオプションのクレームが表示されます。

API のアクセス許可

Passport が必要とする Microsoft Graph のアクセス許可(email、profile、User.Read)を追加し、ユーザーがサインインできるよう管理者の同意を付与します。
1

API permissions ペインを開く

左側のメニューで API permissions を選択して、そのペインを開きます。
2

アクセス許可を追加する

Add a permission を選択します。
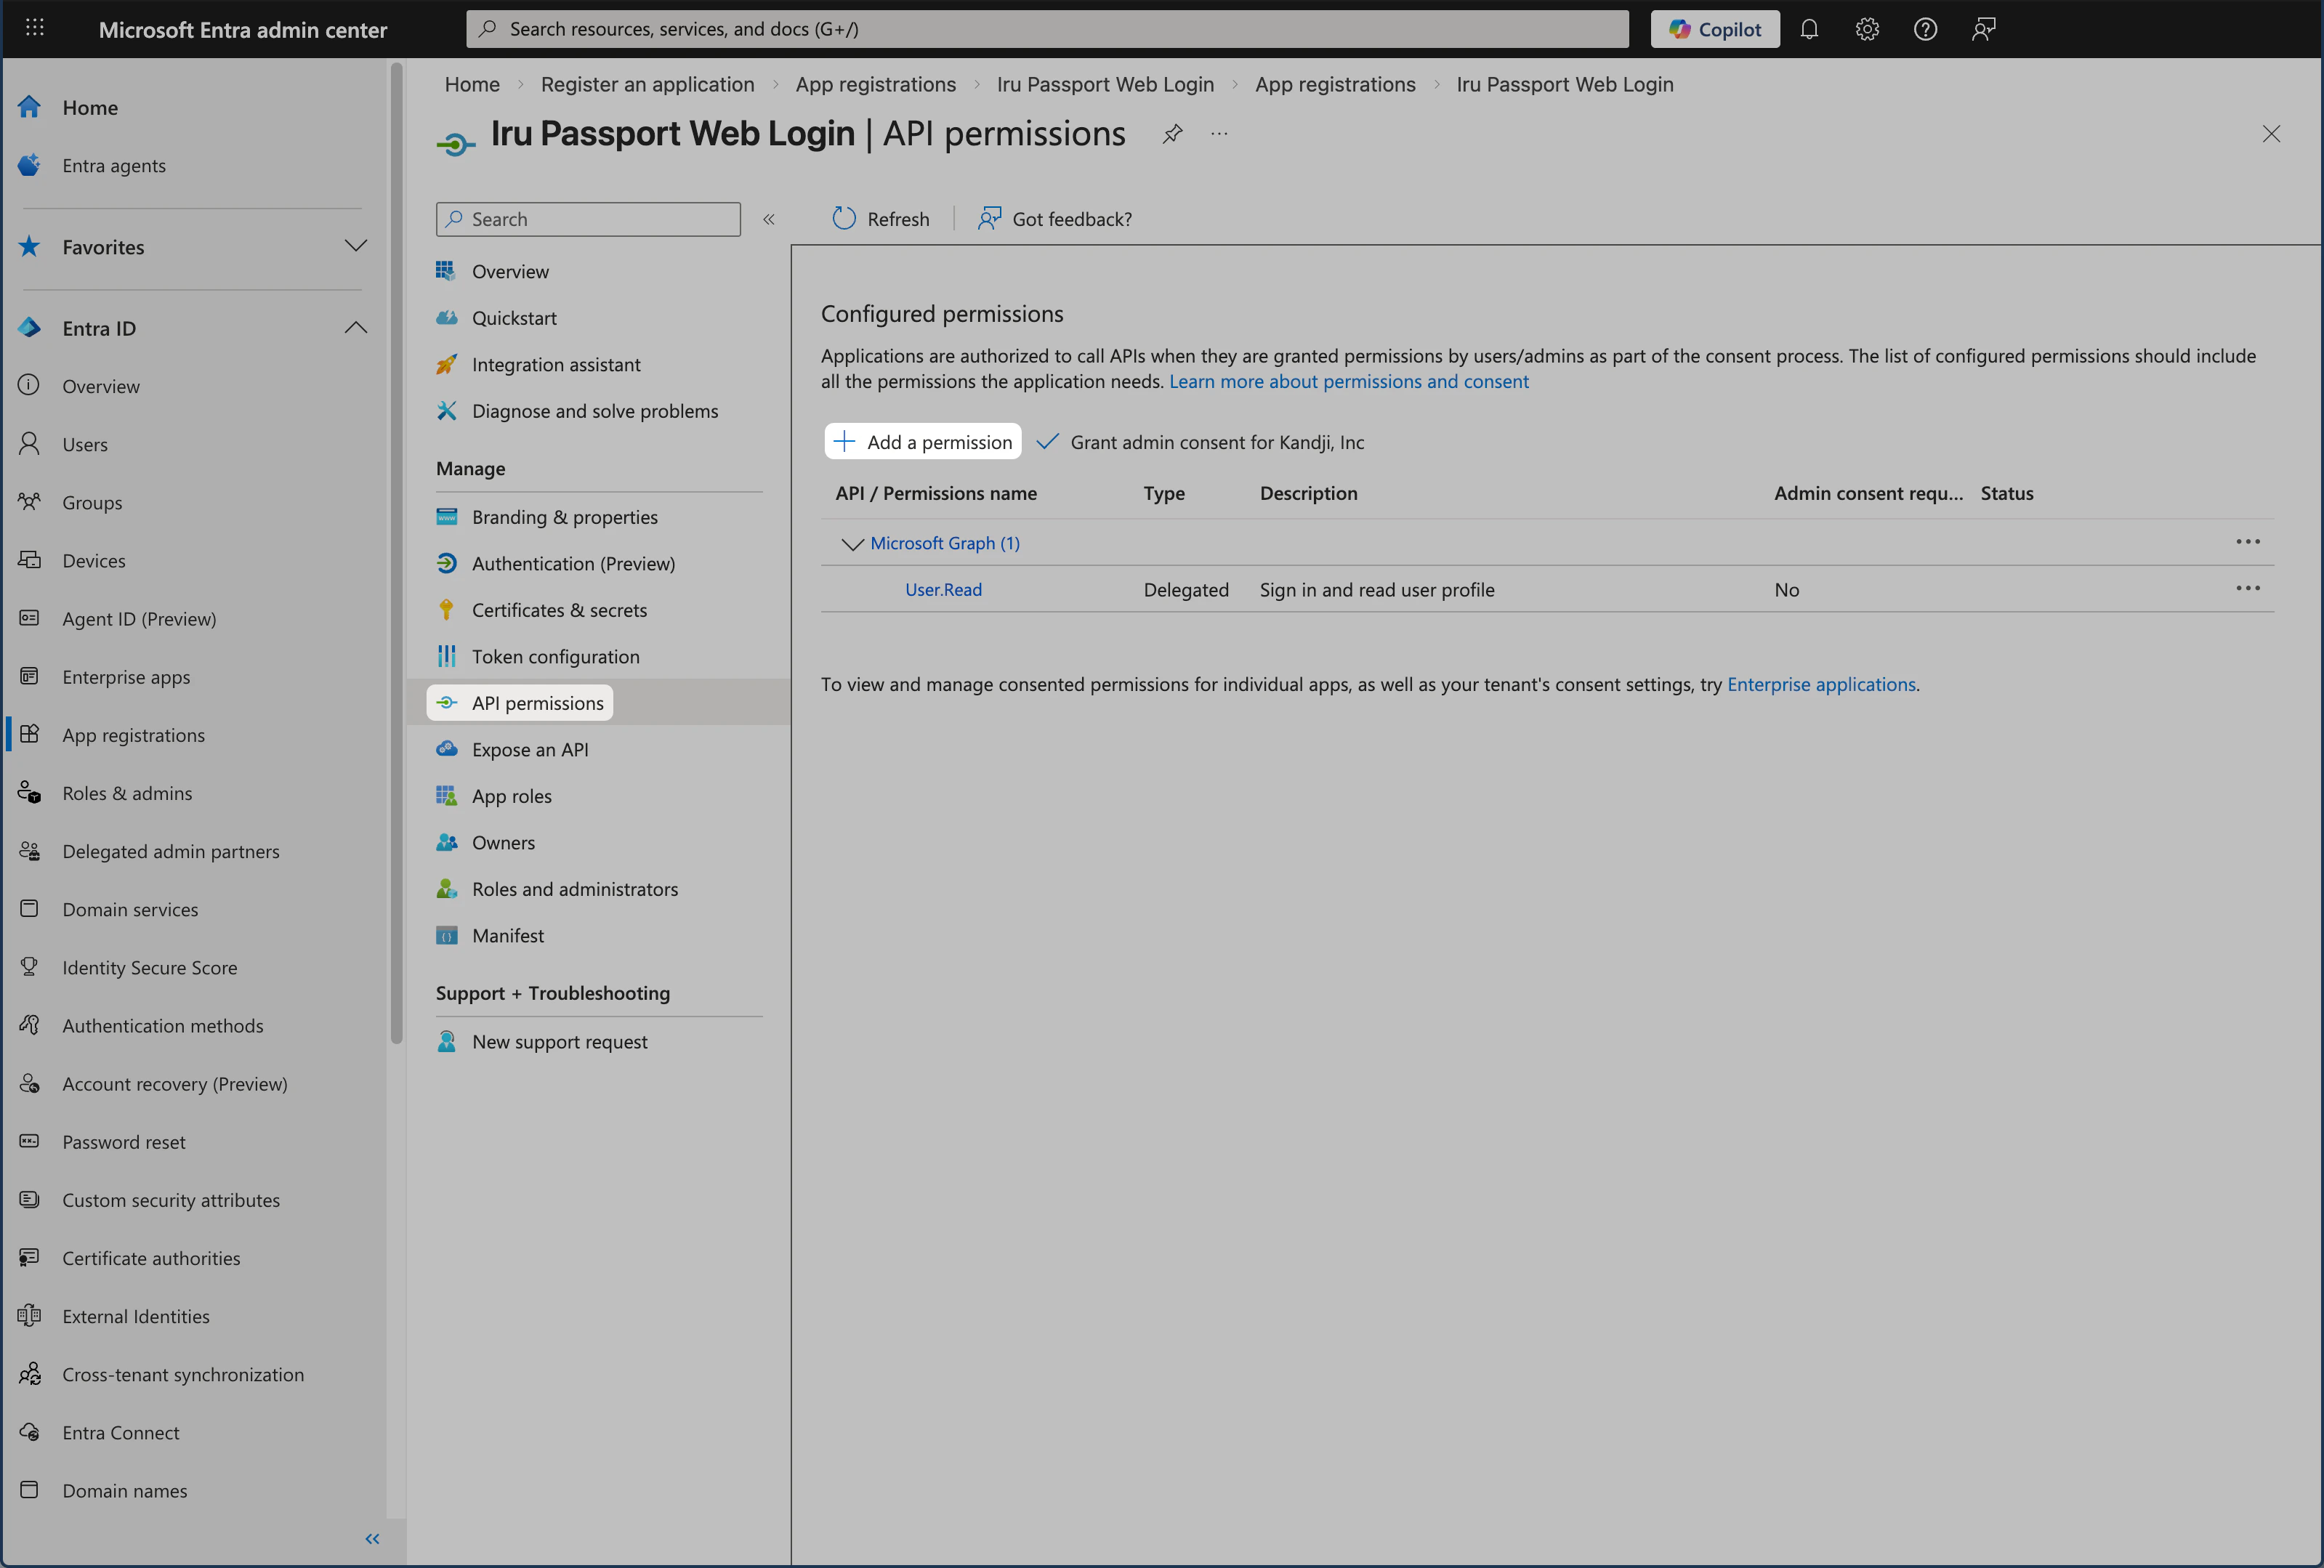
Passport 用の Add a permission が表示された Microsoft Entra ID の API permissions ペイン
3

Microsoft Graph を選択する

Microsoft Graph を選択します。
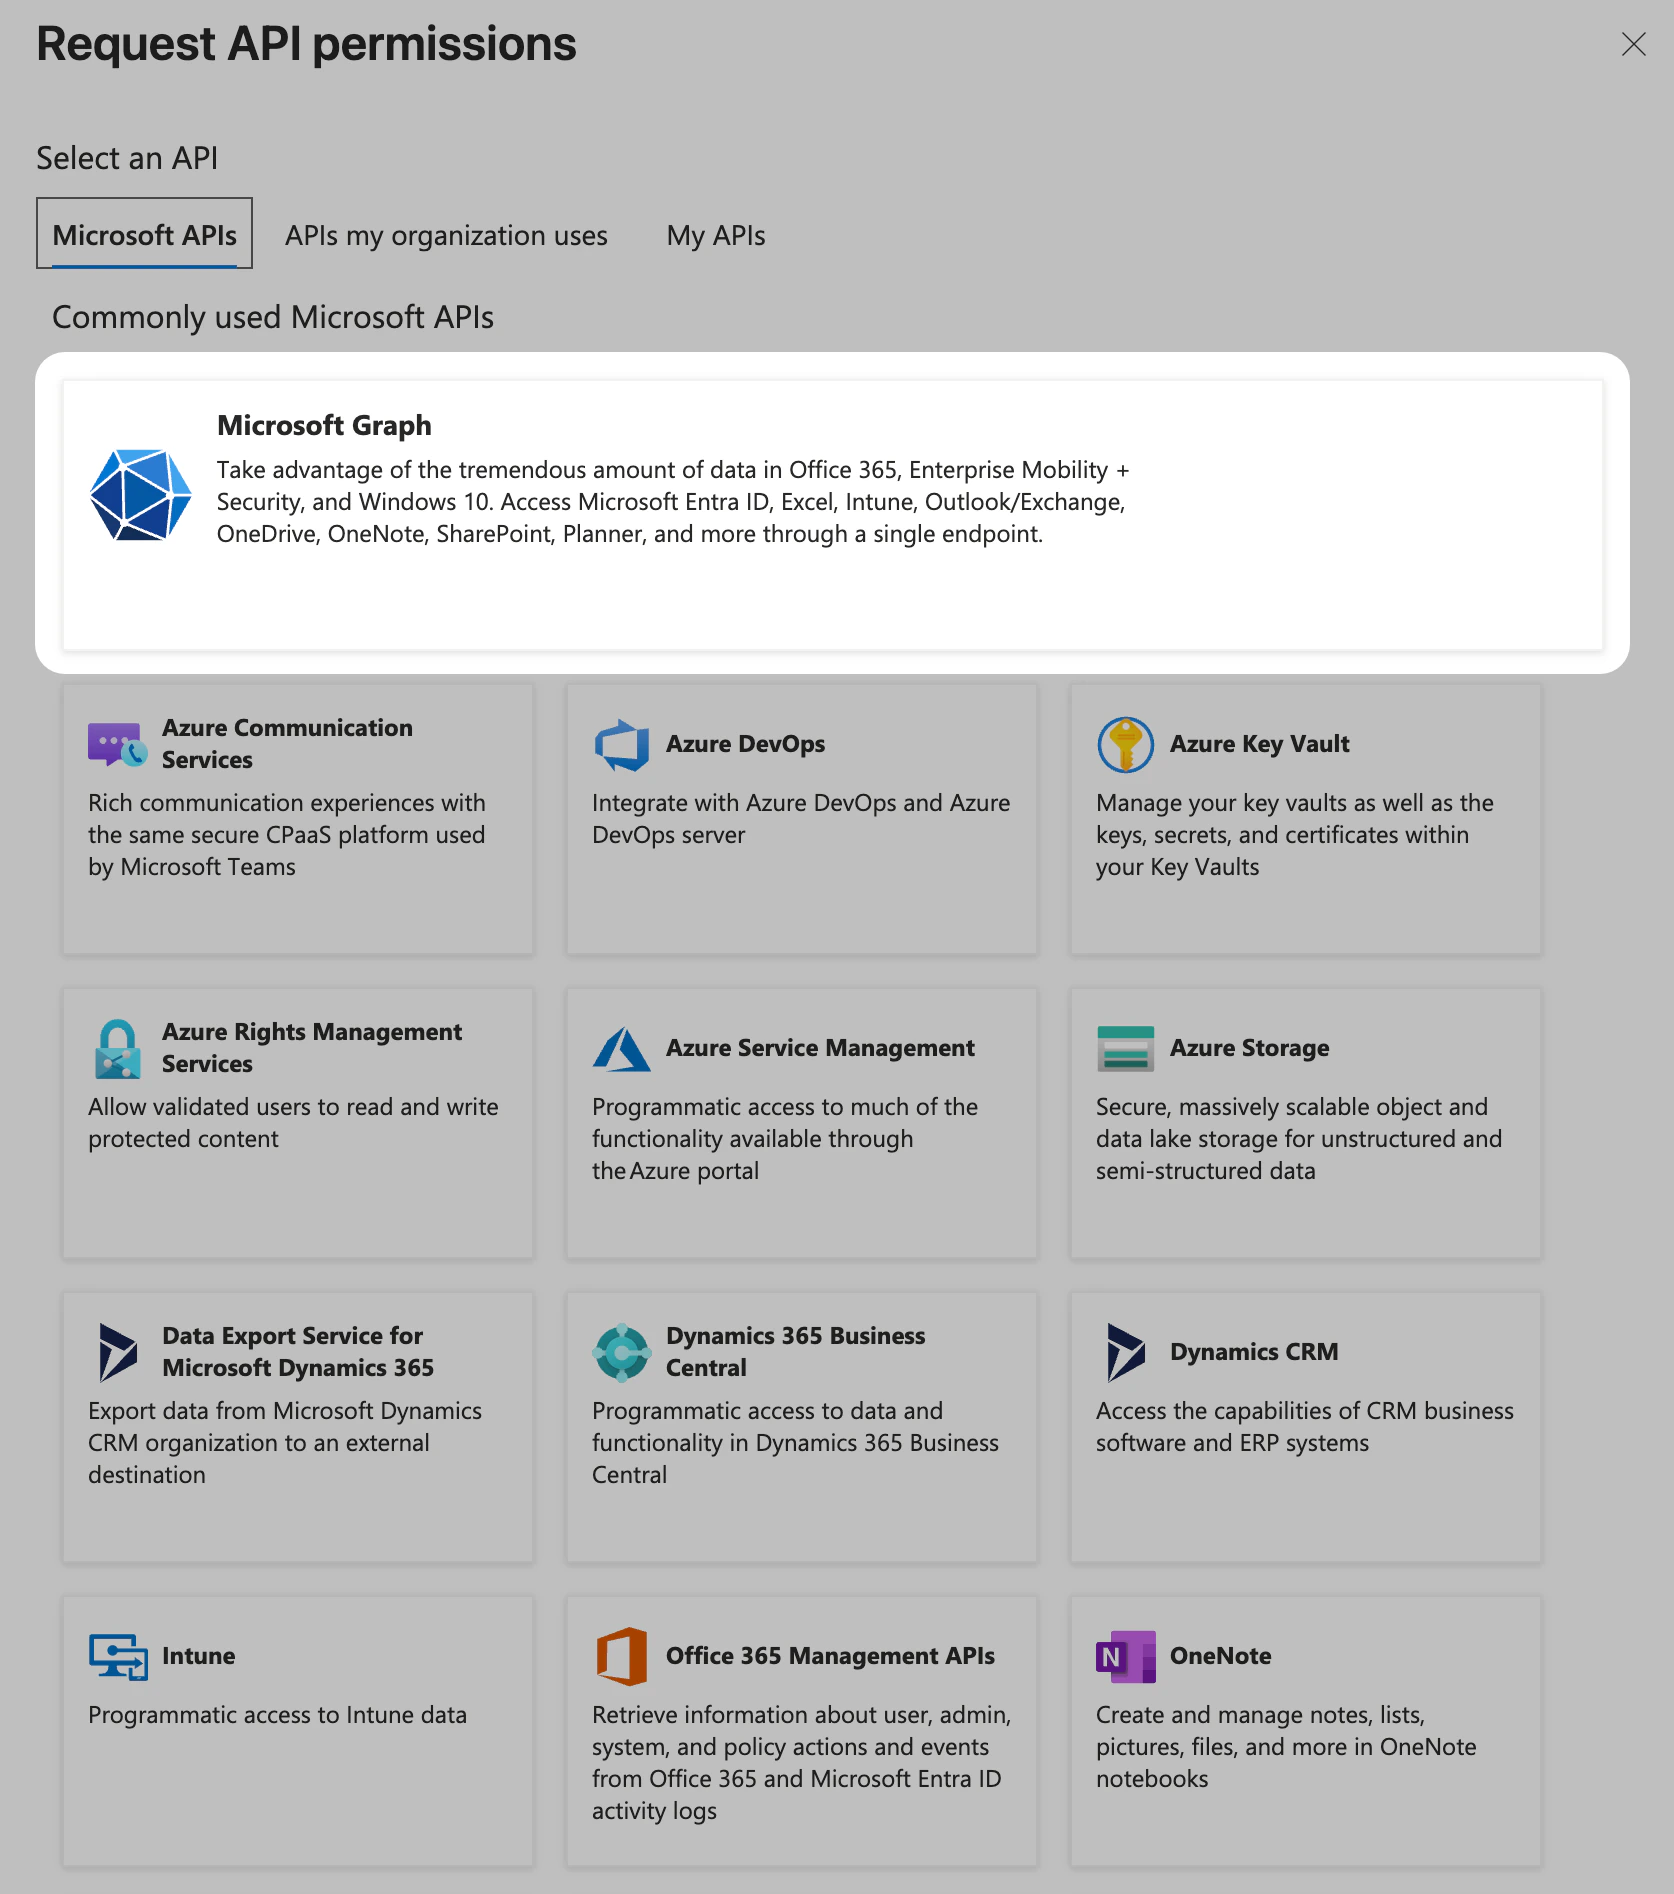
Passport 用の Microsoft Graph が表示された Microsoft Entra ID の Request API permissions
4

委任されたアクセス許可を選択する

Delegated permissions を選択します。
5

OpenID のアクセス許可を展開する

OpenID permissions セクションが展開されていることを確認します。展開されていない場合は、横にあるアイコンを選択して展開します。
6

email と profile のアクセス許可を選択する

email と profile を選択します。
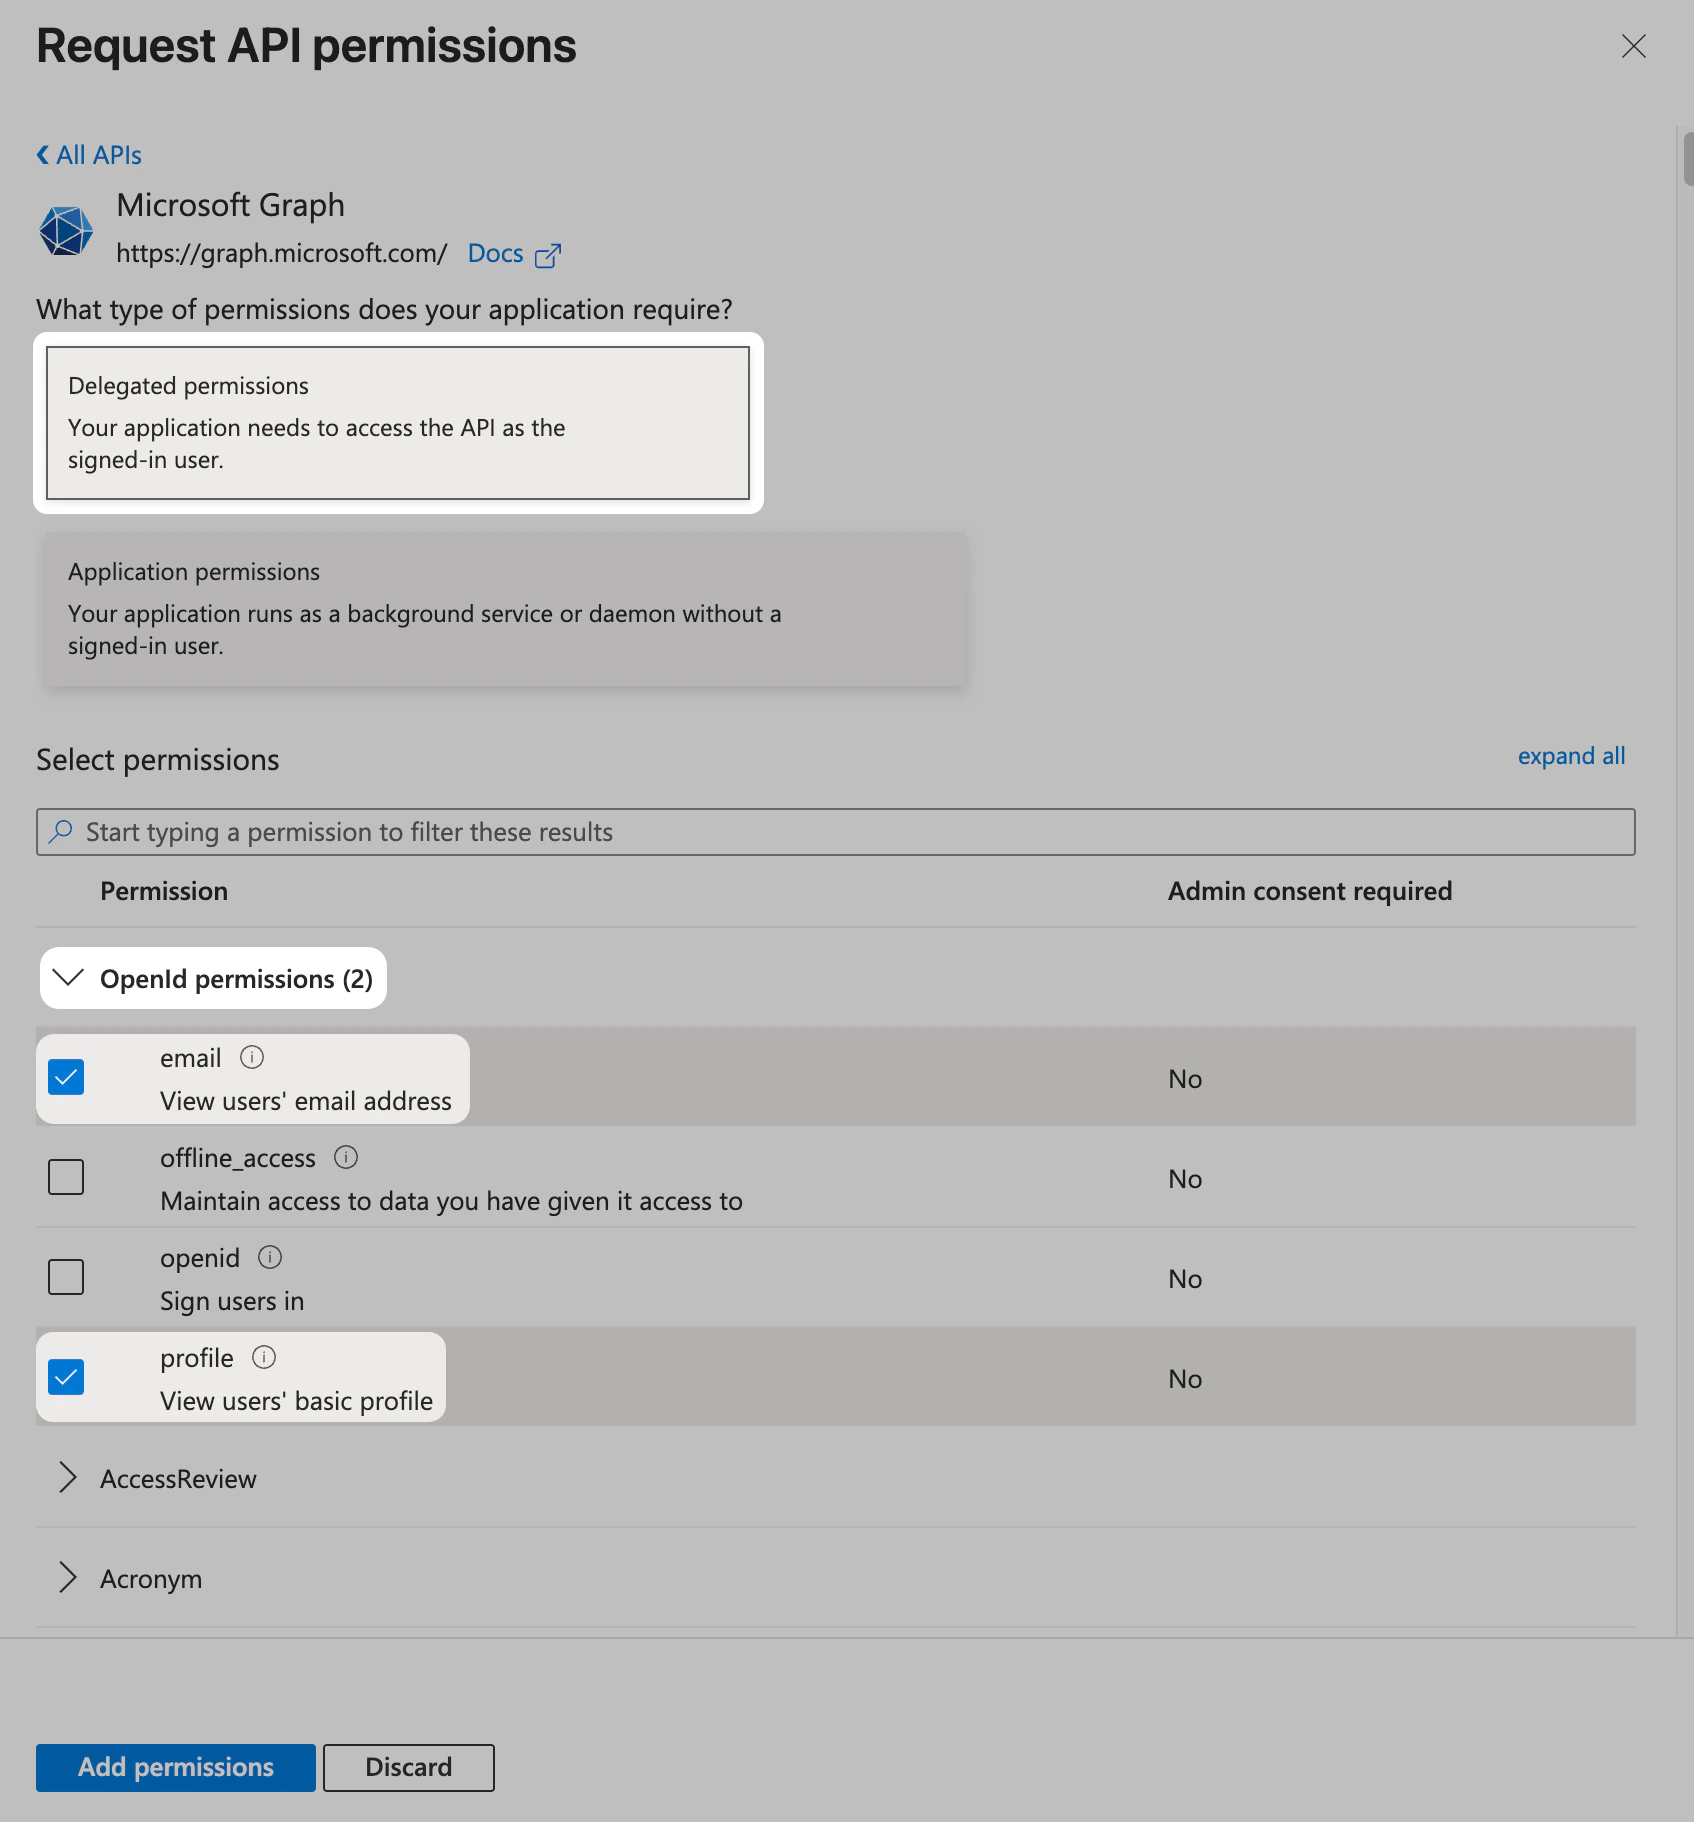
Passport 用の Delegated permissions が表示された Microsoft Entra ID の Request API permissions
7

User.Read を検索する

Select permissions 検索フィールドに User.Read と入力します。
8

User.Read の選択を確認する

User セクションで、User.Read がすでに選択されていることを確認します。選択されていない場合は、選択します。
9

アクセス許可を追加する

Add permissions を選択します。
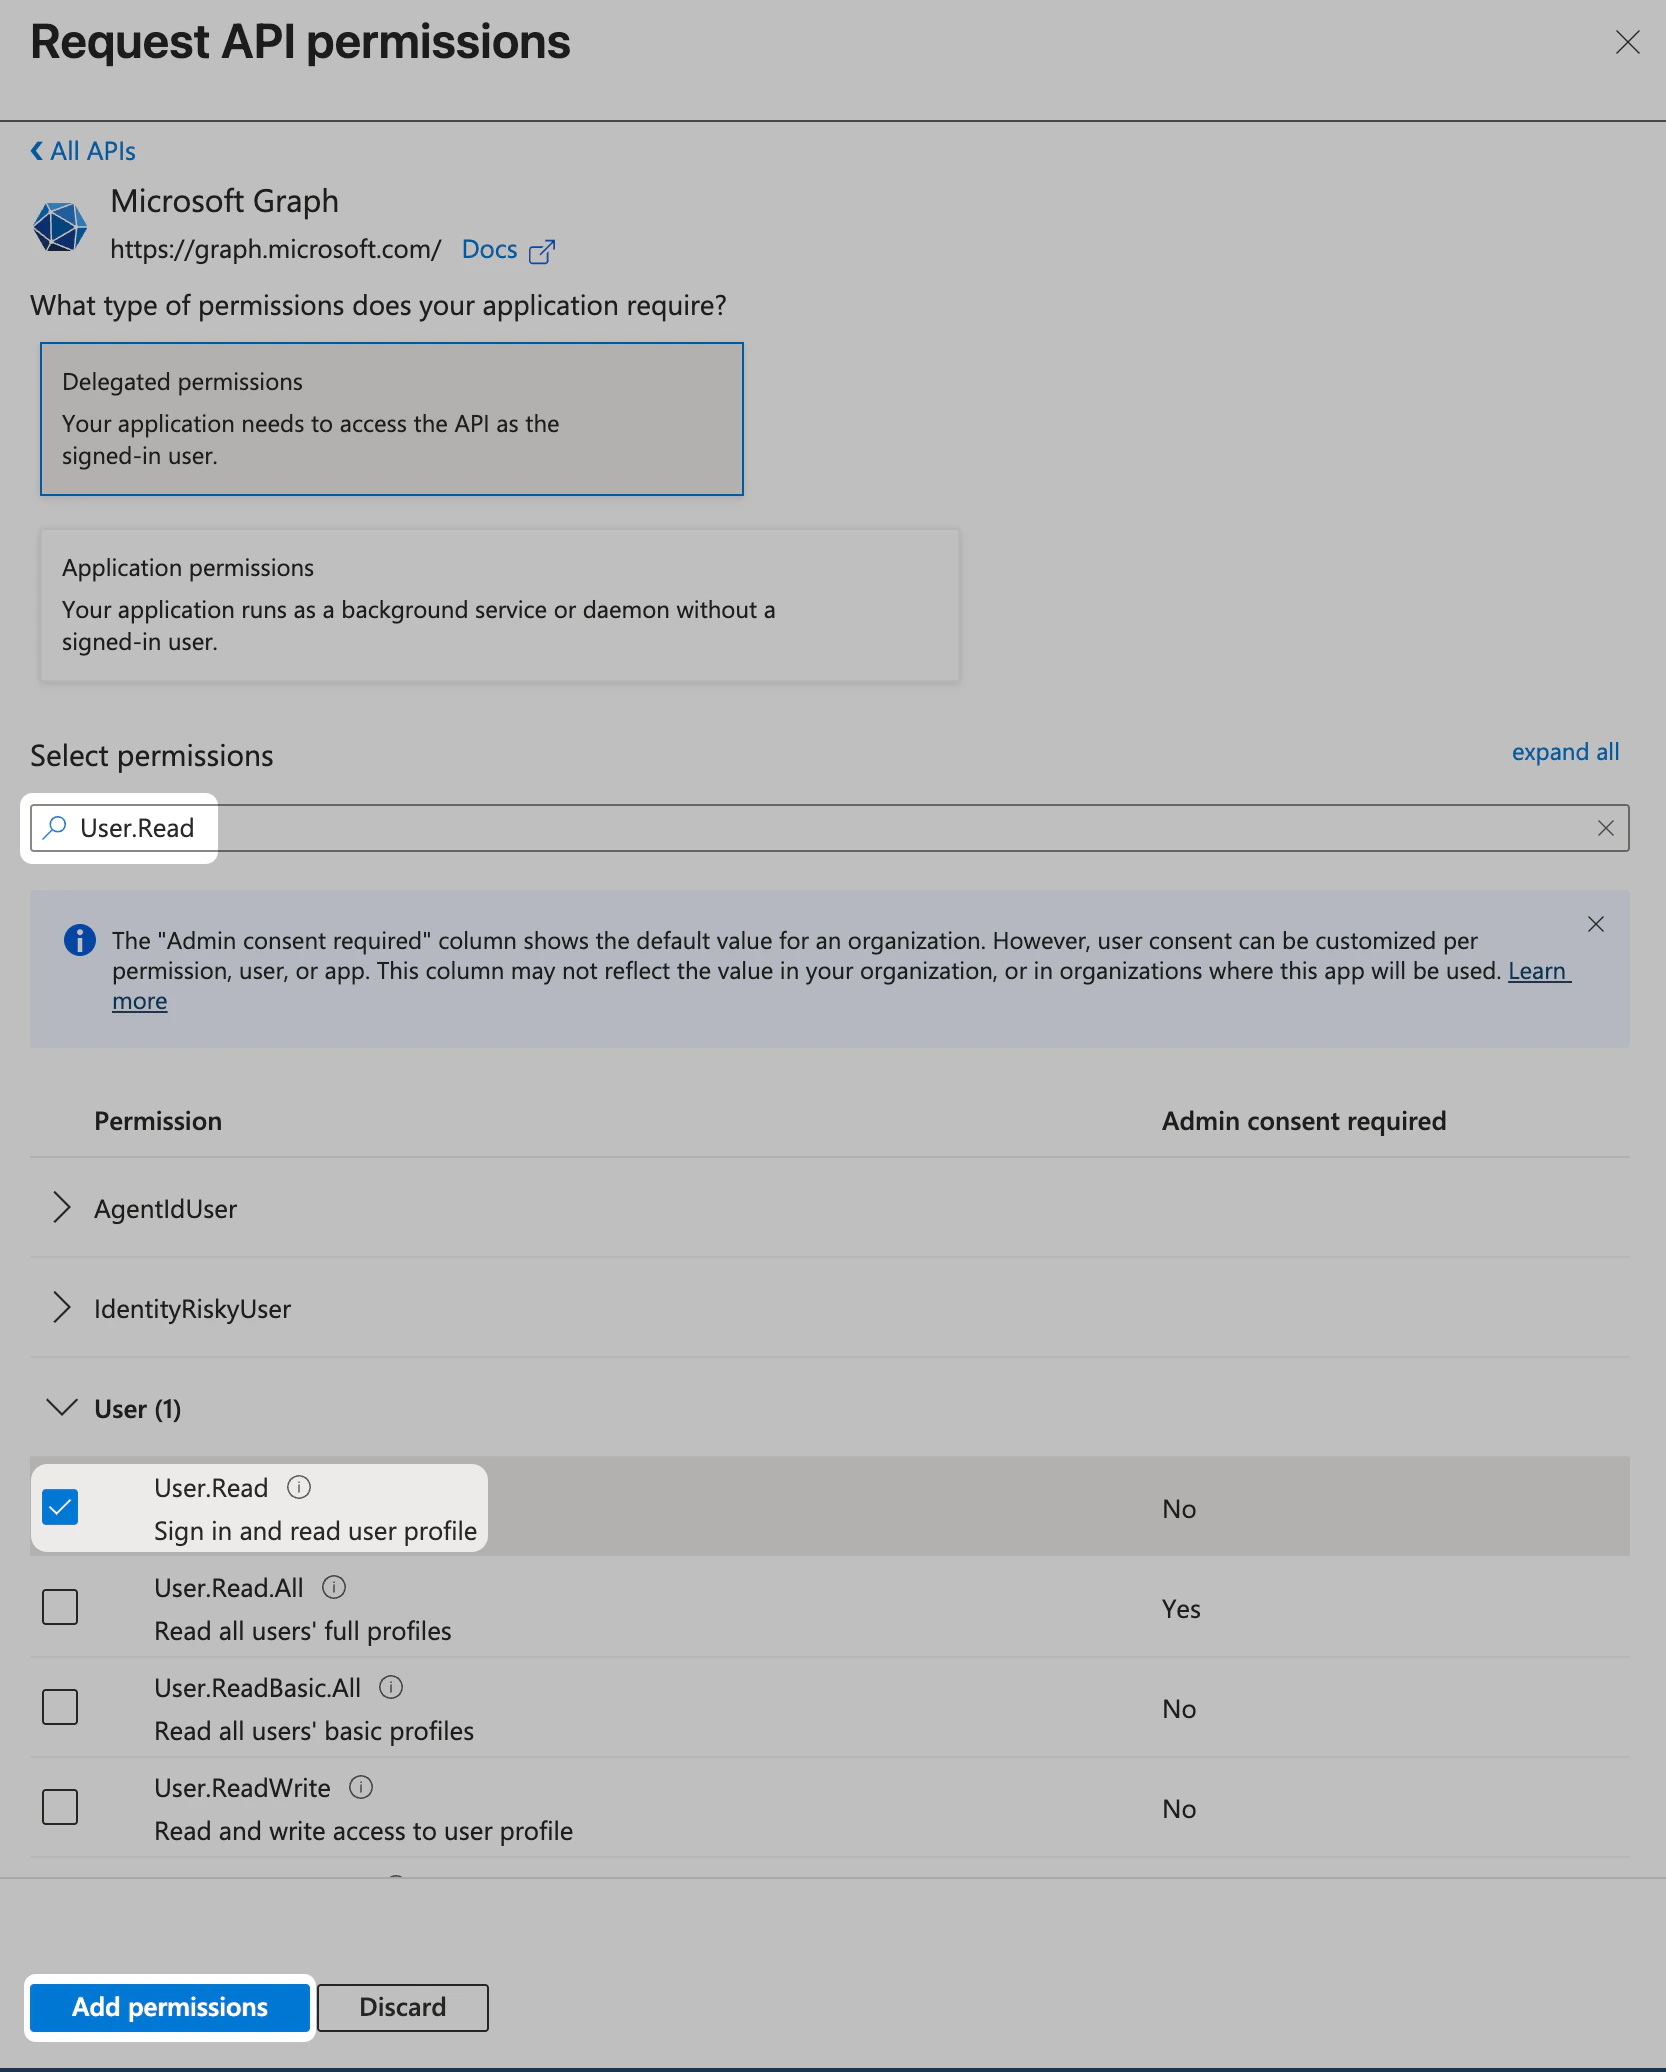
Passport 用の User.Read が表示された Microsoft Entra ID の API のアクセス許可
10

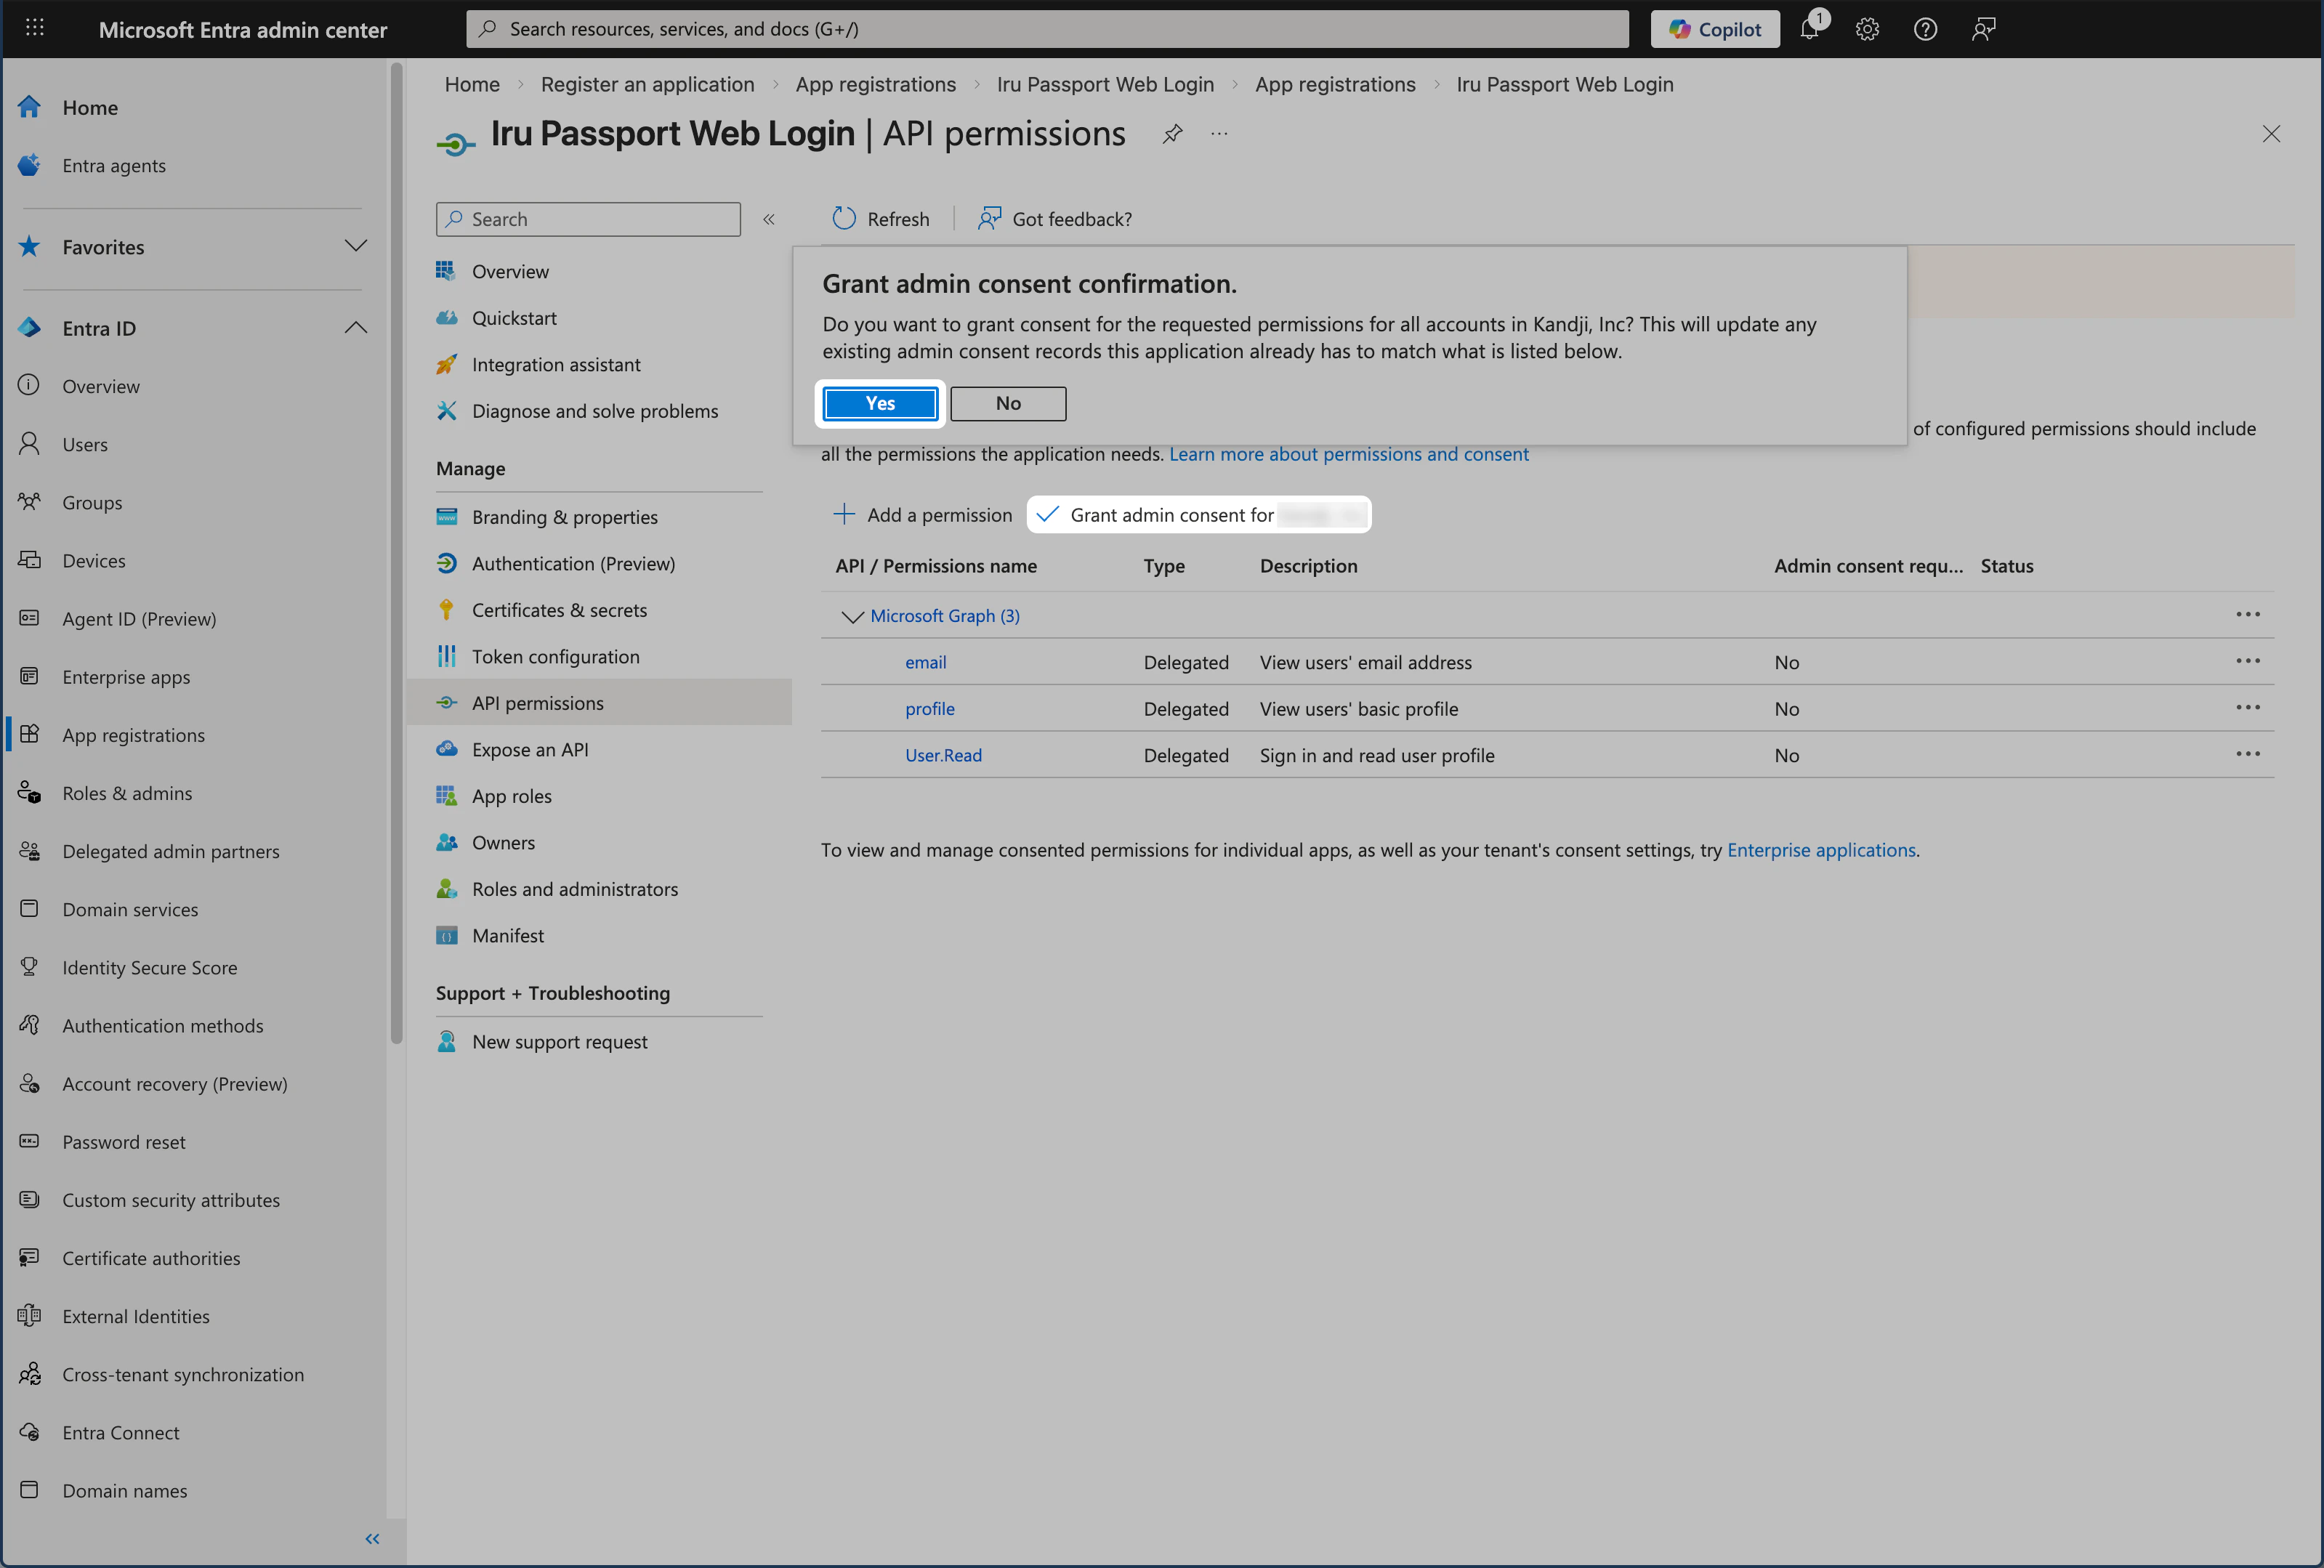
管理者の同意を付与する

Grant admin consent for [your tenant] を選択します。
11

管理者の同意を確定する

はい を選択します。
Passport 用の Microsoft Entra ID の API のアクセス許可の Add permissions
12

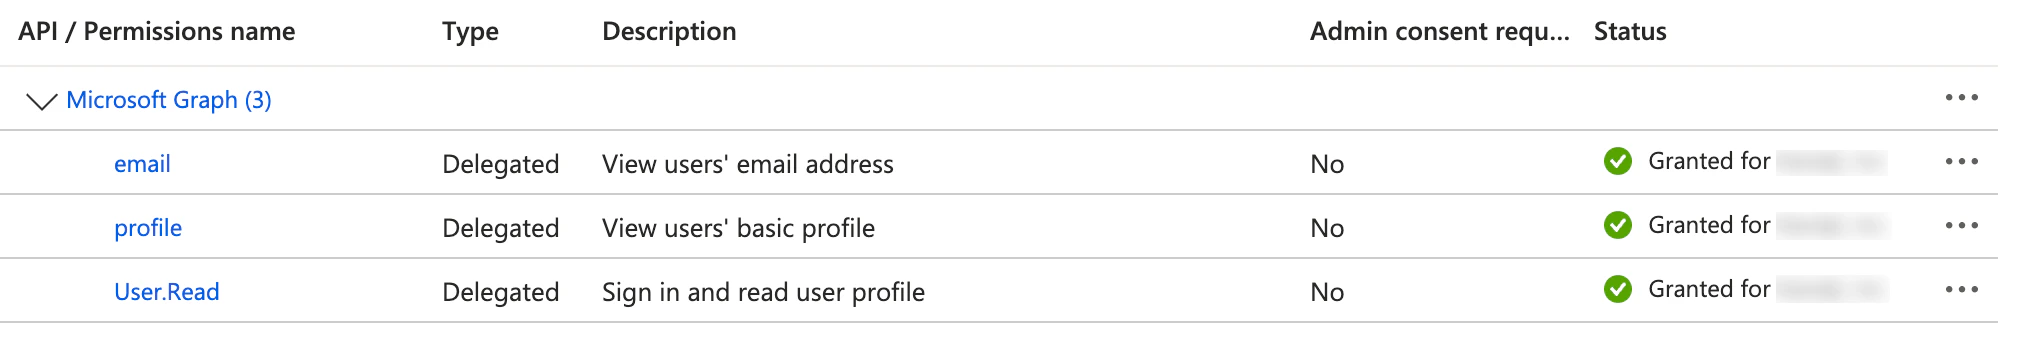
アクセス許可のステータスを確認する

各アクセス許可の ステータス 列に Granted for [your tenant] メッセージが表示されていることを確認します。
Passport 用に Status 列にテナントに対して付与済みと表示された Microsoft Entra ID の API のアクセス許可

ユーザーとグループを割り当てる

Passport アプリを使用できるユーザーと、アプリをユーザーポータルに表示するかどうかを設定します。デフォルトでは、Entra ID のすべてのユーザーがアプリを使用できます。以下の手順では、Properties の設定と、必要な場合のユーザーまたはユーザーとグループの割り当てについて説明します。
1

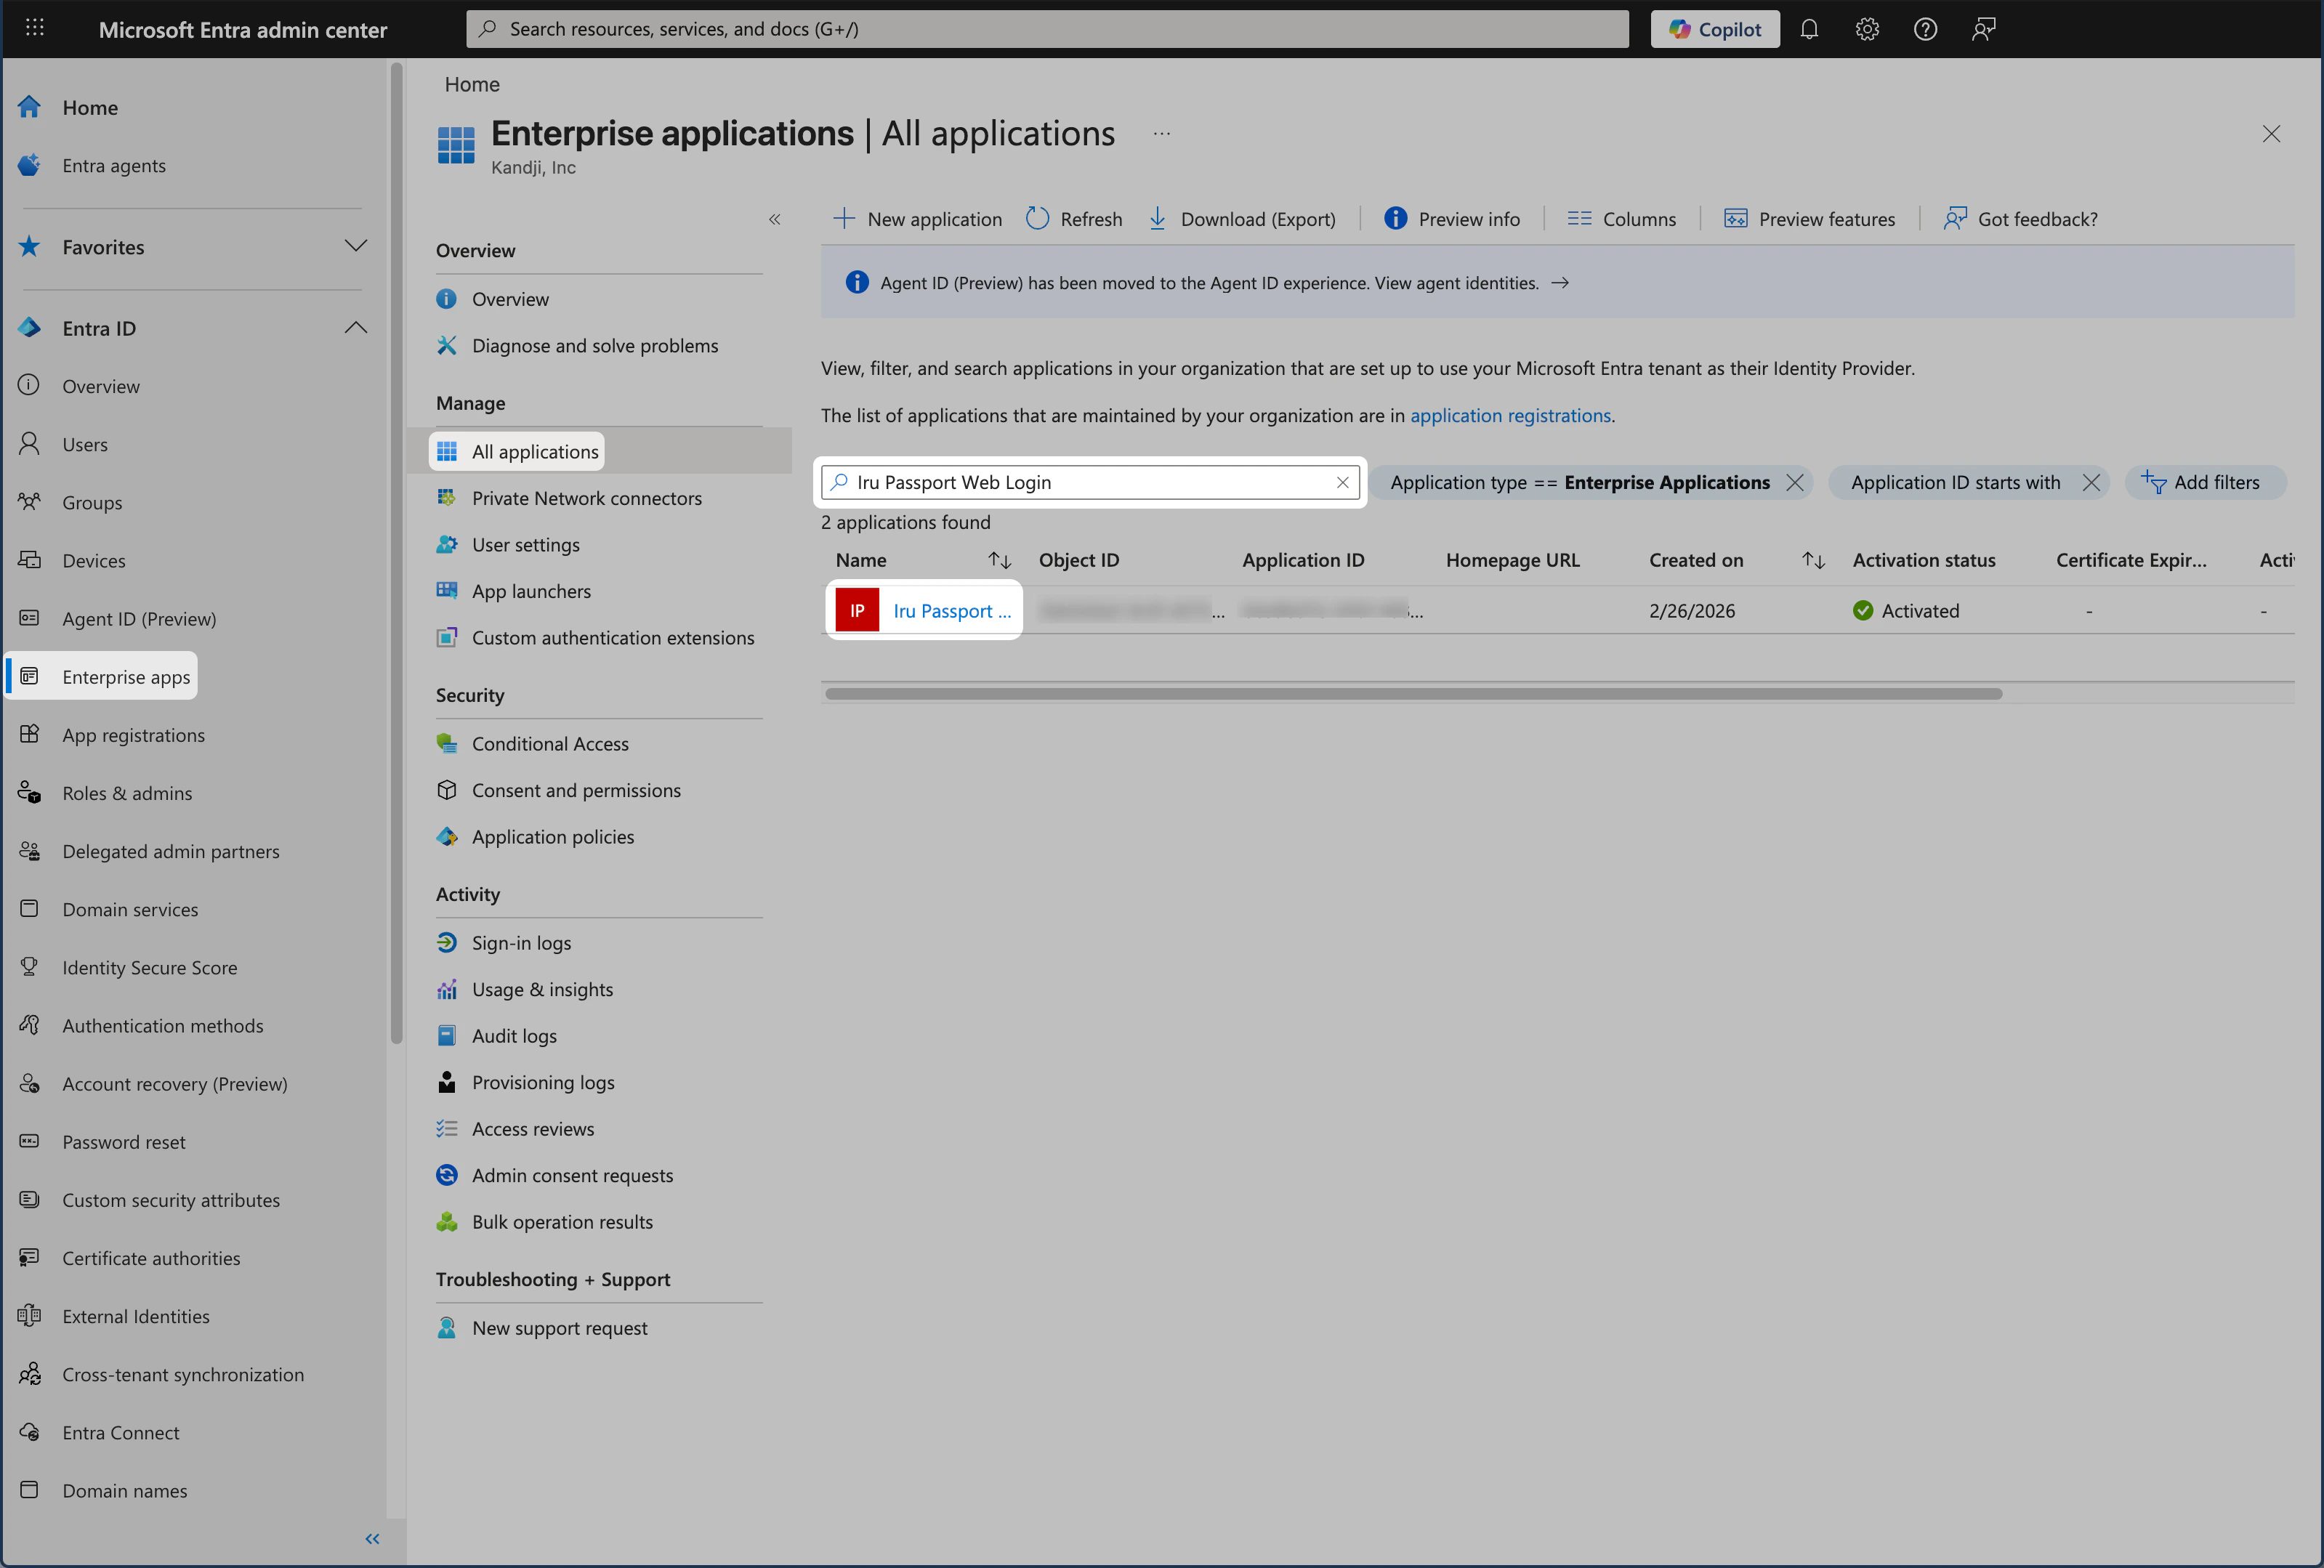
エンタープライズアプリケーションにアクセスする

左側の Entra ID ナビゲーションメニューで、Enterprise Apps を選択します。
2

Passport アプリケーションを選択する

All applications の一覧で、Iru Passport Webログイン、または前のセクションでアプリの登録に付けた名前を選択します。
Passport 用の Microsoft Entra ID のエンタープライズアプリ
3

Properties ペインを開く

左側のメニューの 管理 カテゴリで Properties を選択して、そのペインを開きます。
4

ロゴを追加する(オプション)

オプションで、エンタープライズアプリにロゴを追加します。
5

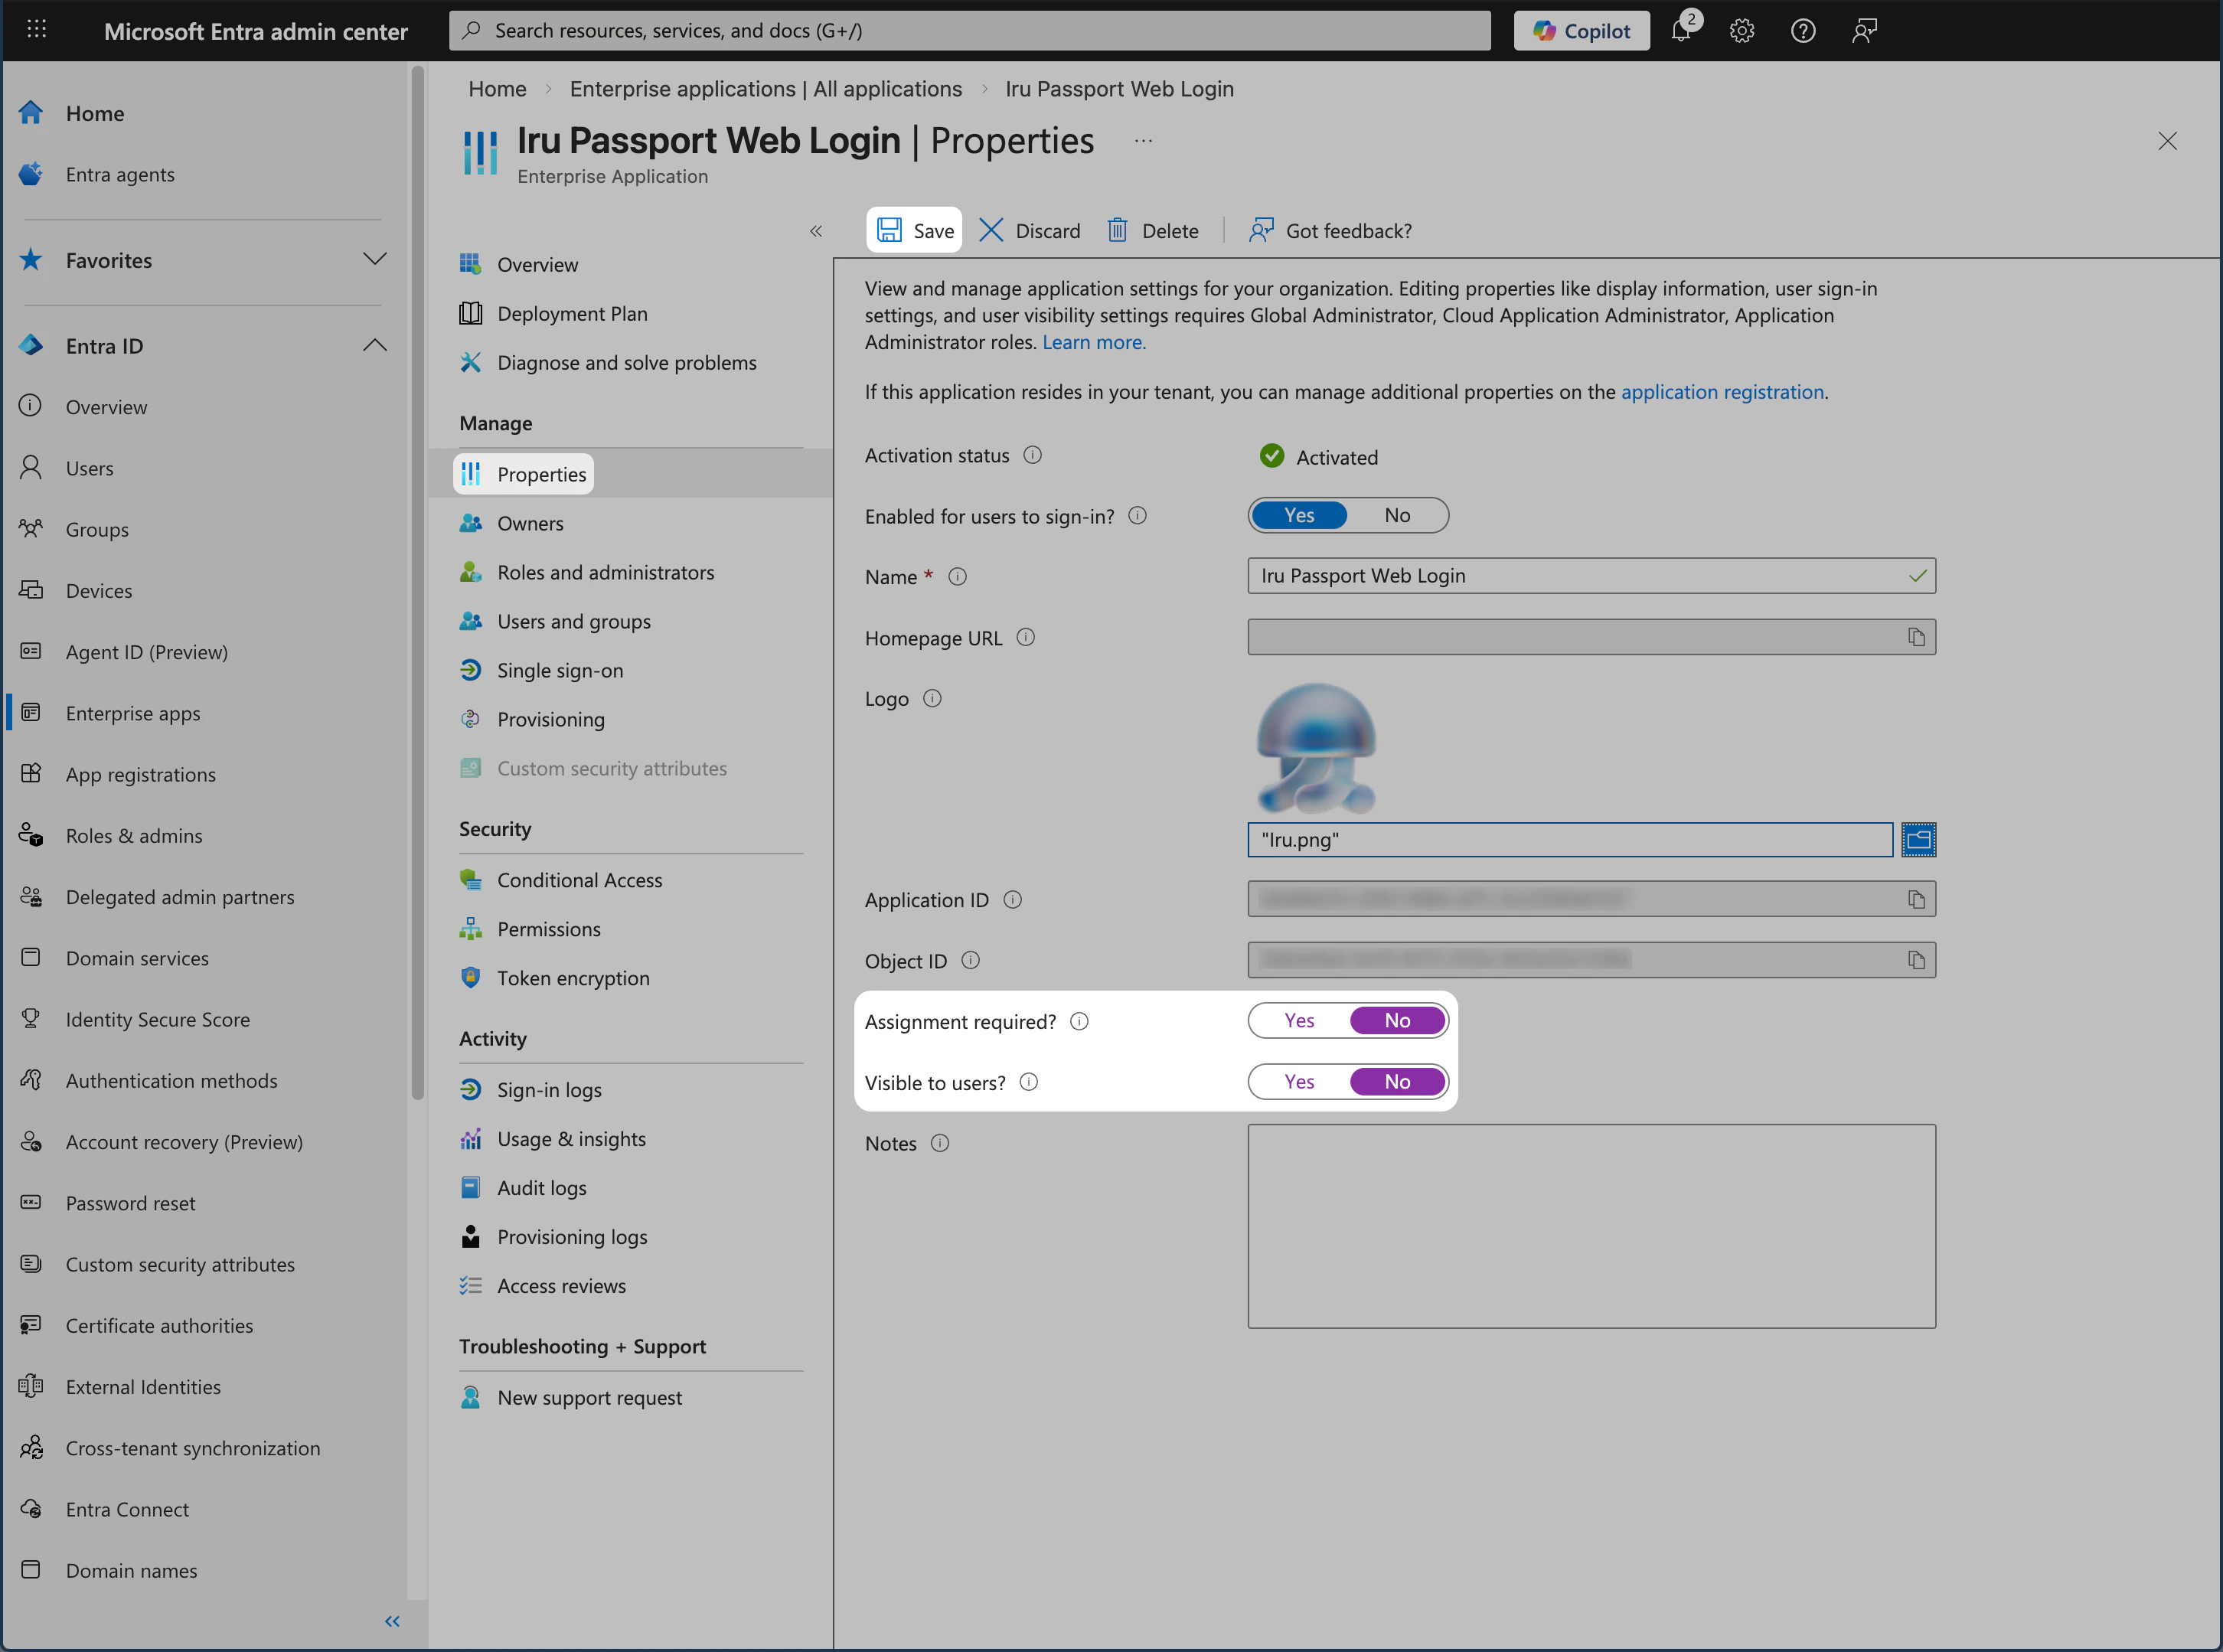
割り当ての要件を確認する

Assignment required? 設定を確認します。
  • いいえ: ユーザーまたはユーザーとグループを割り当てる必要はありません。
  • はい: ユーザーまたはユーザーとグループを割り当てる必要があります。
6

表示を設定する

Visible to users? を いいえ に設定します。はい の場合、ユーザーのポータルにアプリが表示されます。Passport アプリは macOS ログインウインドウの代替としてのみ有用です。
7

プロパティを保存する

保存 を選択します。
Passport 用の Assignment required と Visible to users が表示された Microsoft Entra ID の Properties ペイン
Assignment required? が いいえ に設定されている場合は、Passport を使用したユーザーアカウントのプロビジョニングに直接進むことができます。はい に設定されている場合は、以下の手順に進みます。

割り当てが必要な場合

Passport のエンタープライズアプリケーションで Assignment required? が はい に設定されている場合は、以下の手順に従ってユーザーまたはユーザーとグループを割り当てます。
1

Users and groups ペインを開く

左側のメニューの 管理 カテゴリで Users and groups を選択して、そのペインを開きます。
2

ユーザーまたはグループを追加する

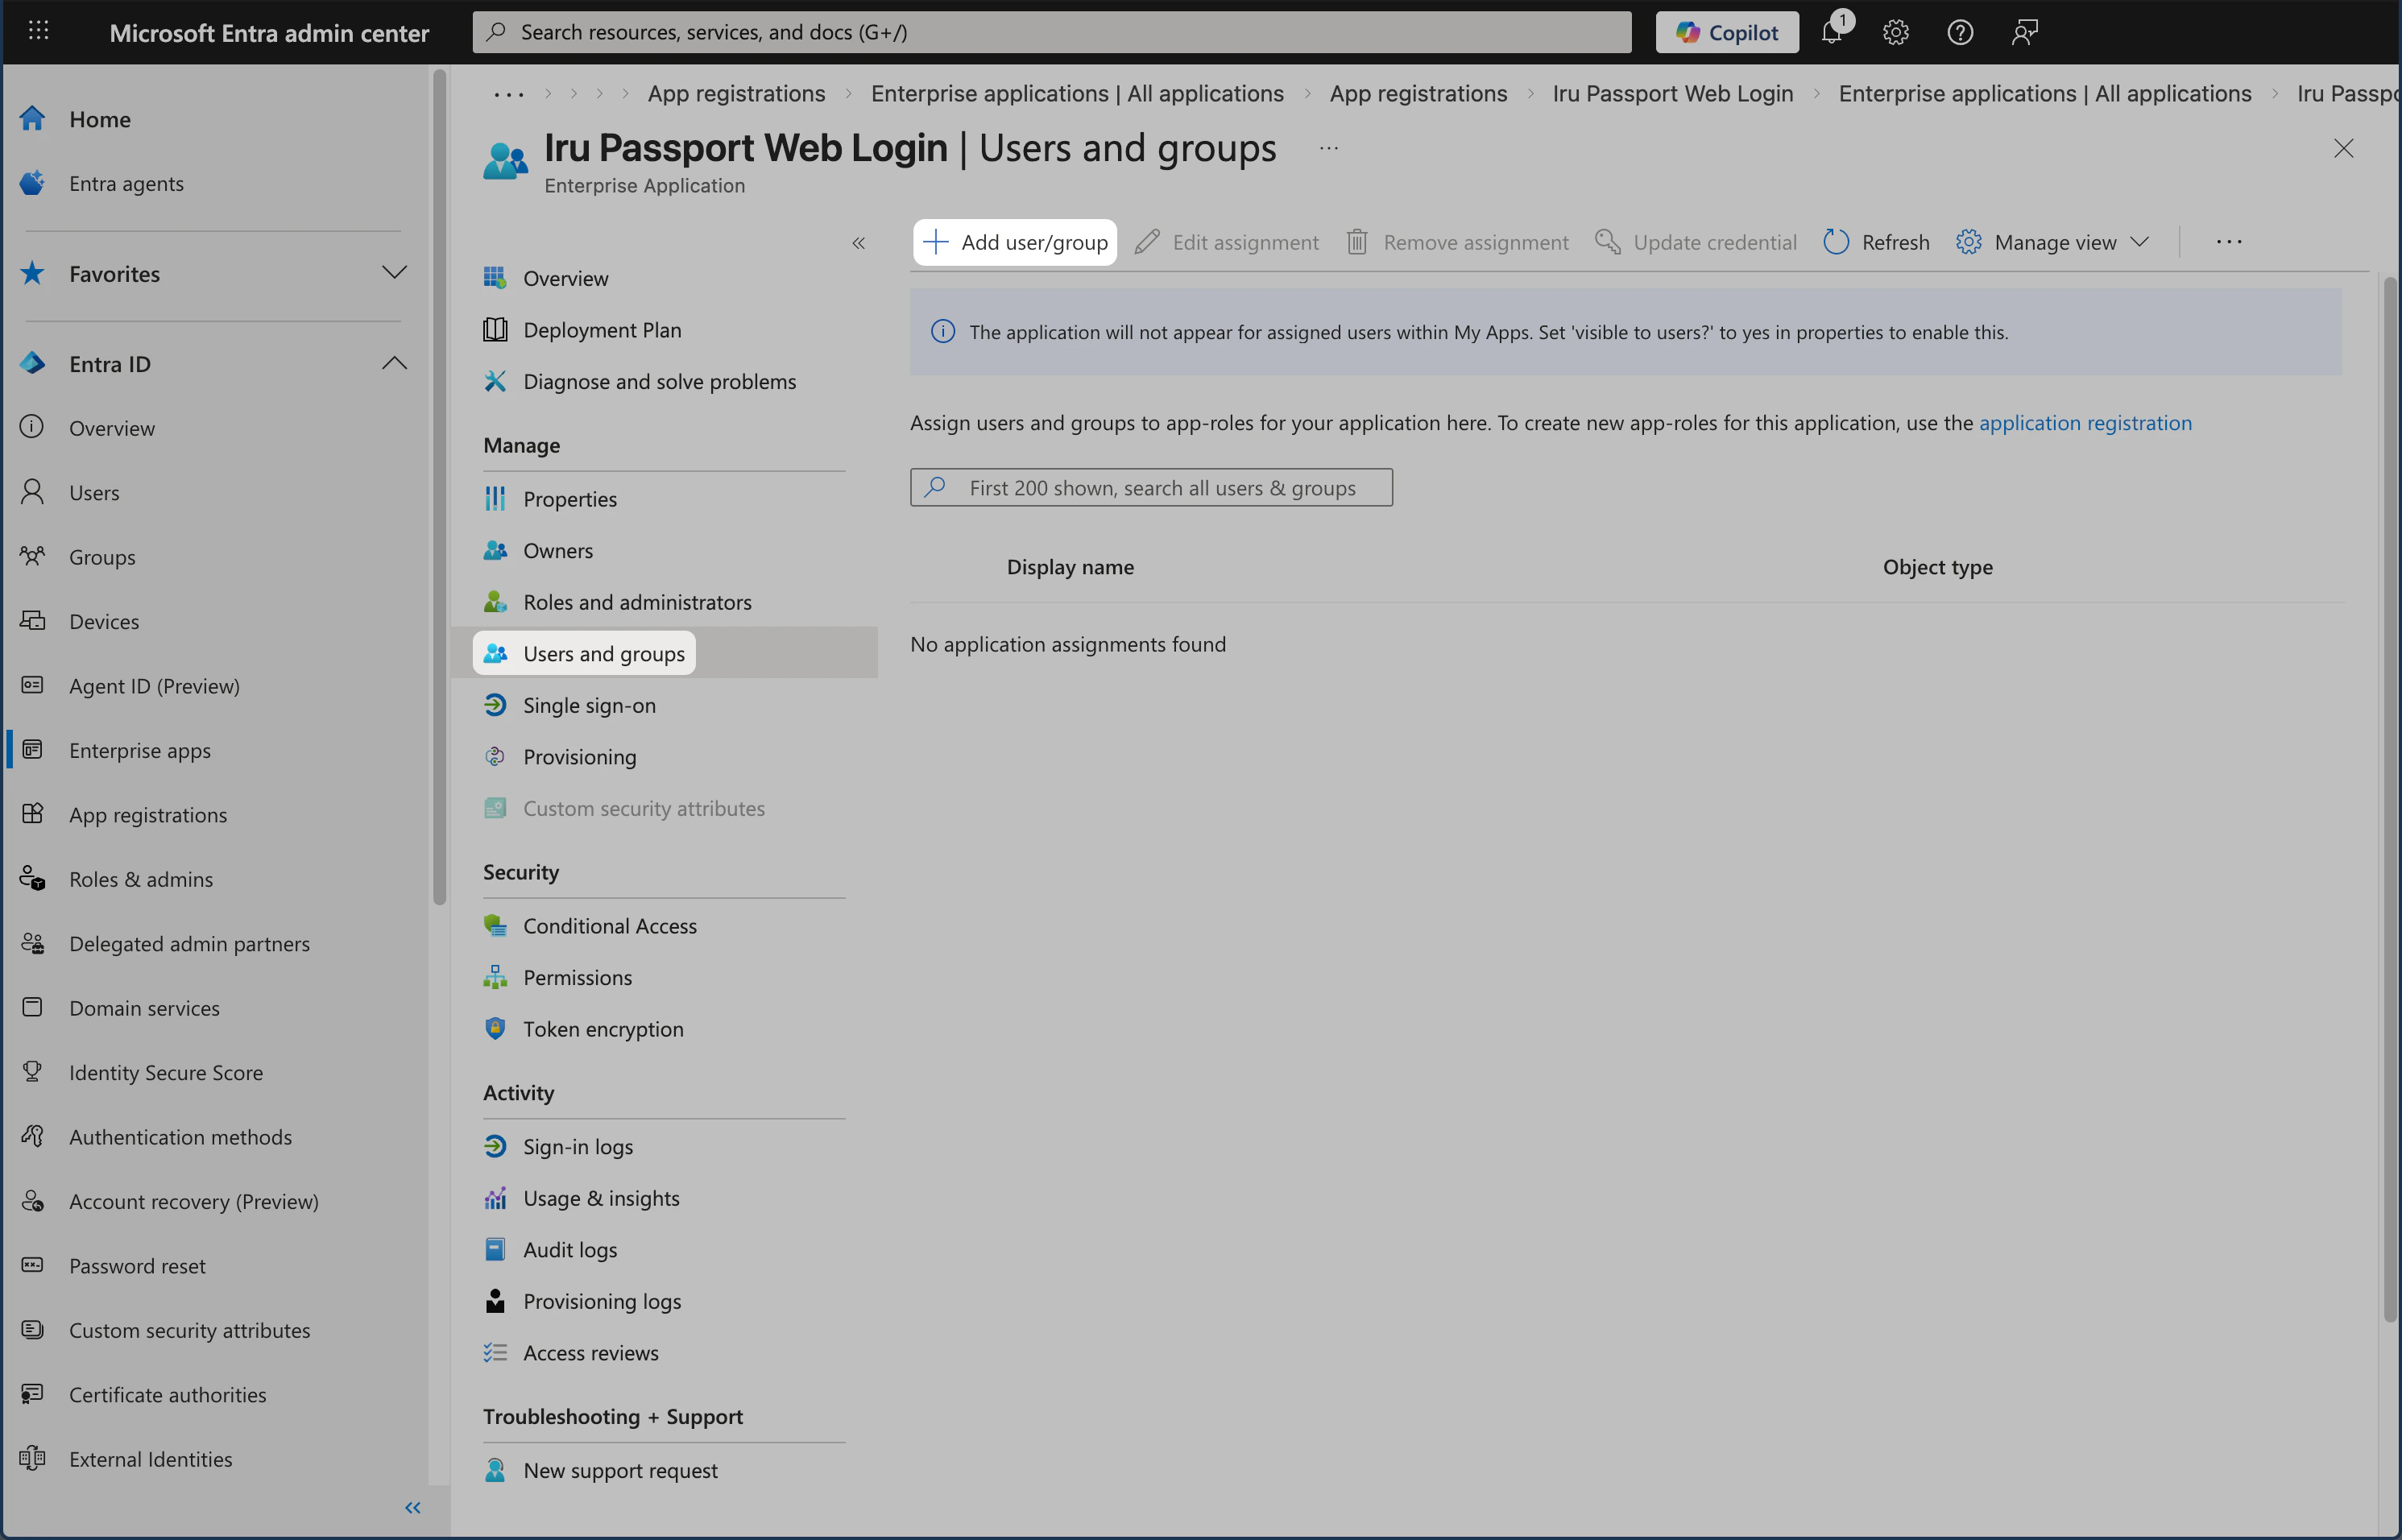
メニューで、+ Add user/group を選択します。
Passport 用の Manage の下の Microsoft Entra ID の Users and groups ペイン
3

ユーザーとグループを選択する

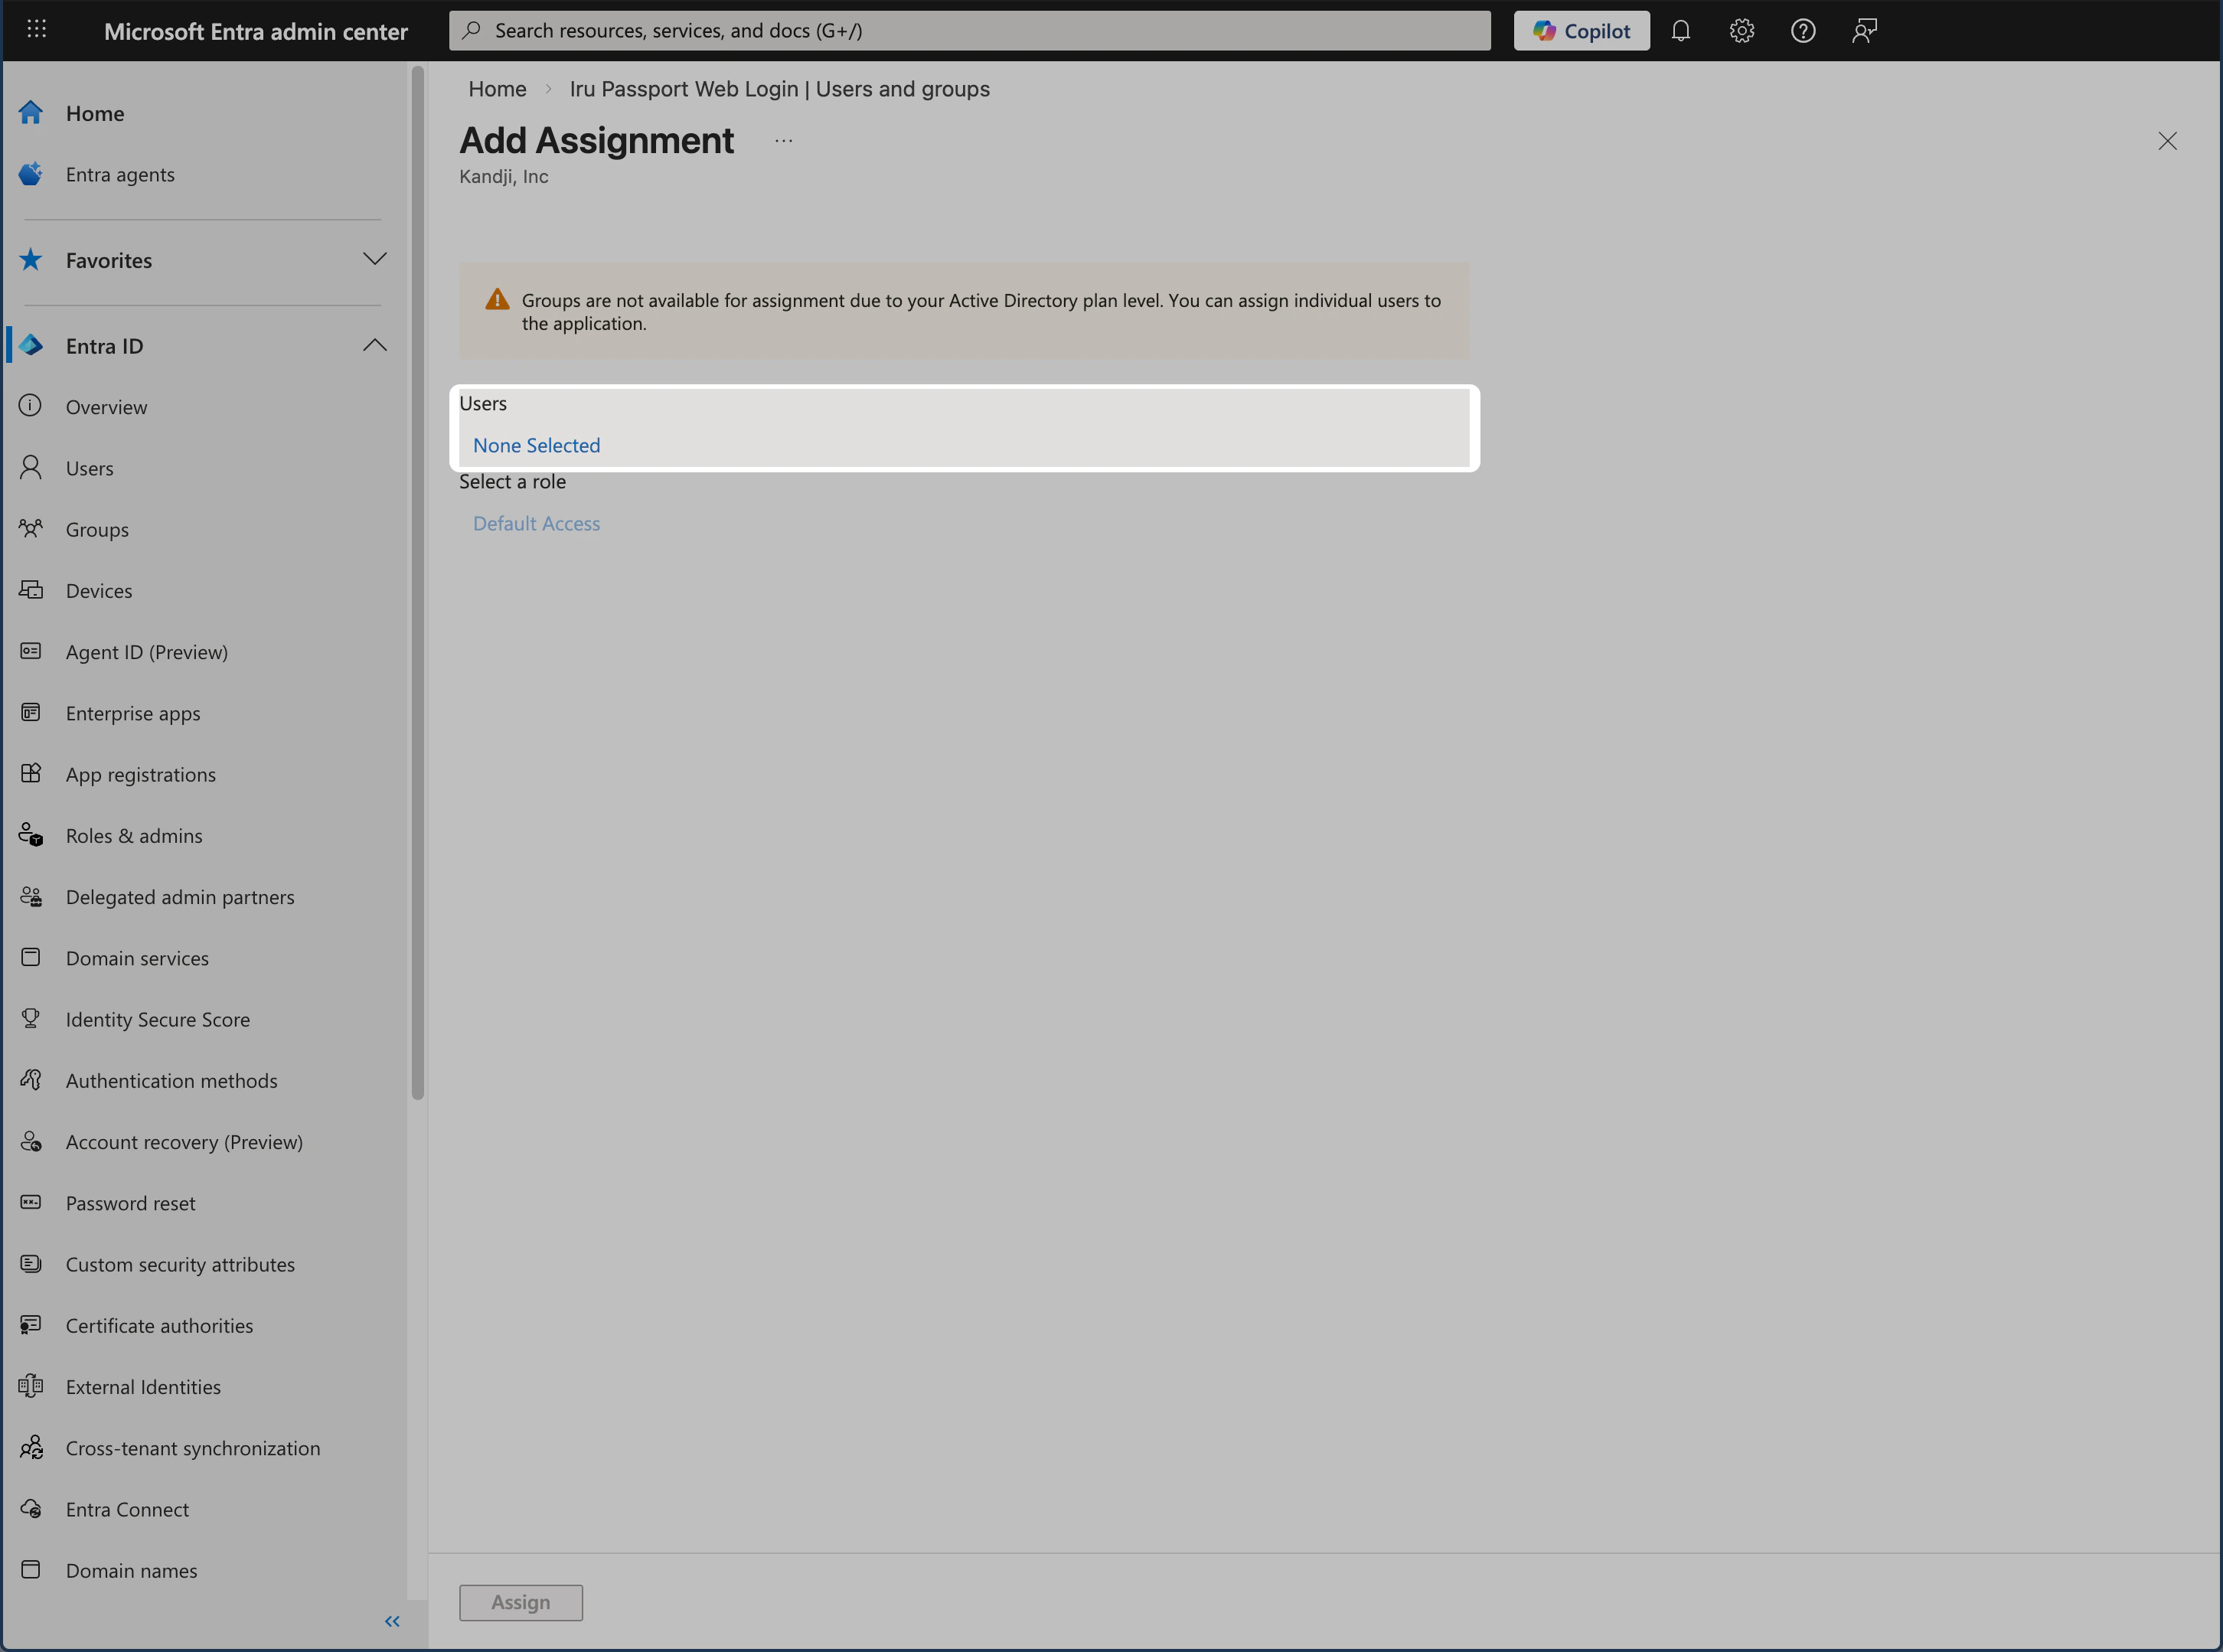
Add Assignment ページの ユーザー または Users and groups 見出しの下で、None selected リンクを選択して、アプリを使用できるユーザーを選びます。
Microsoft Entra ID のプランによっては、グループではなくユーザーのみを割り当てられる場合があります。その場合、見出しには ユーザー と表示され、グループの割り当ては使用できません。
Passport 用に Users and groups と None selected リンクが表示された Microsoft Entra ID の Add Assignment ページ
4

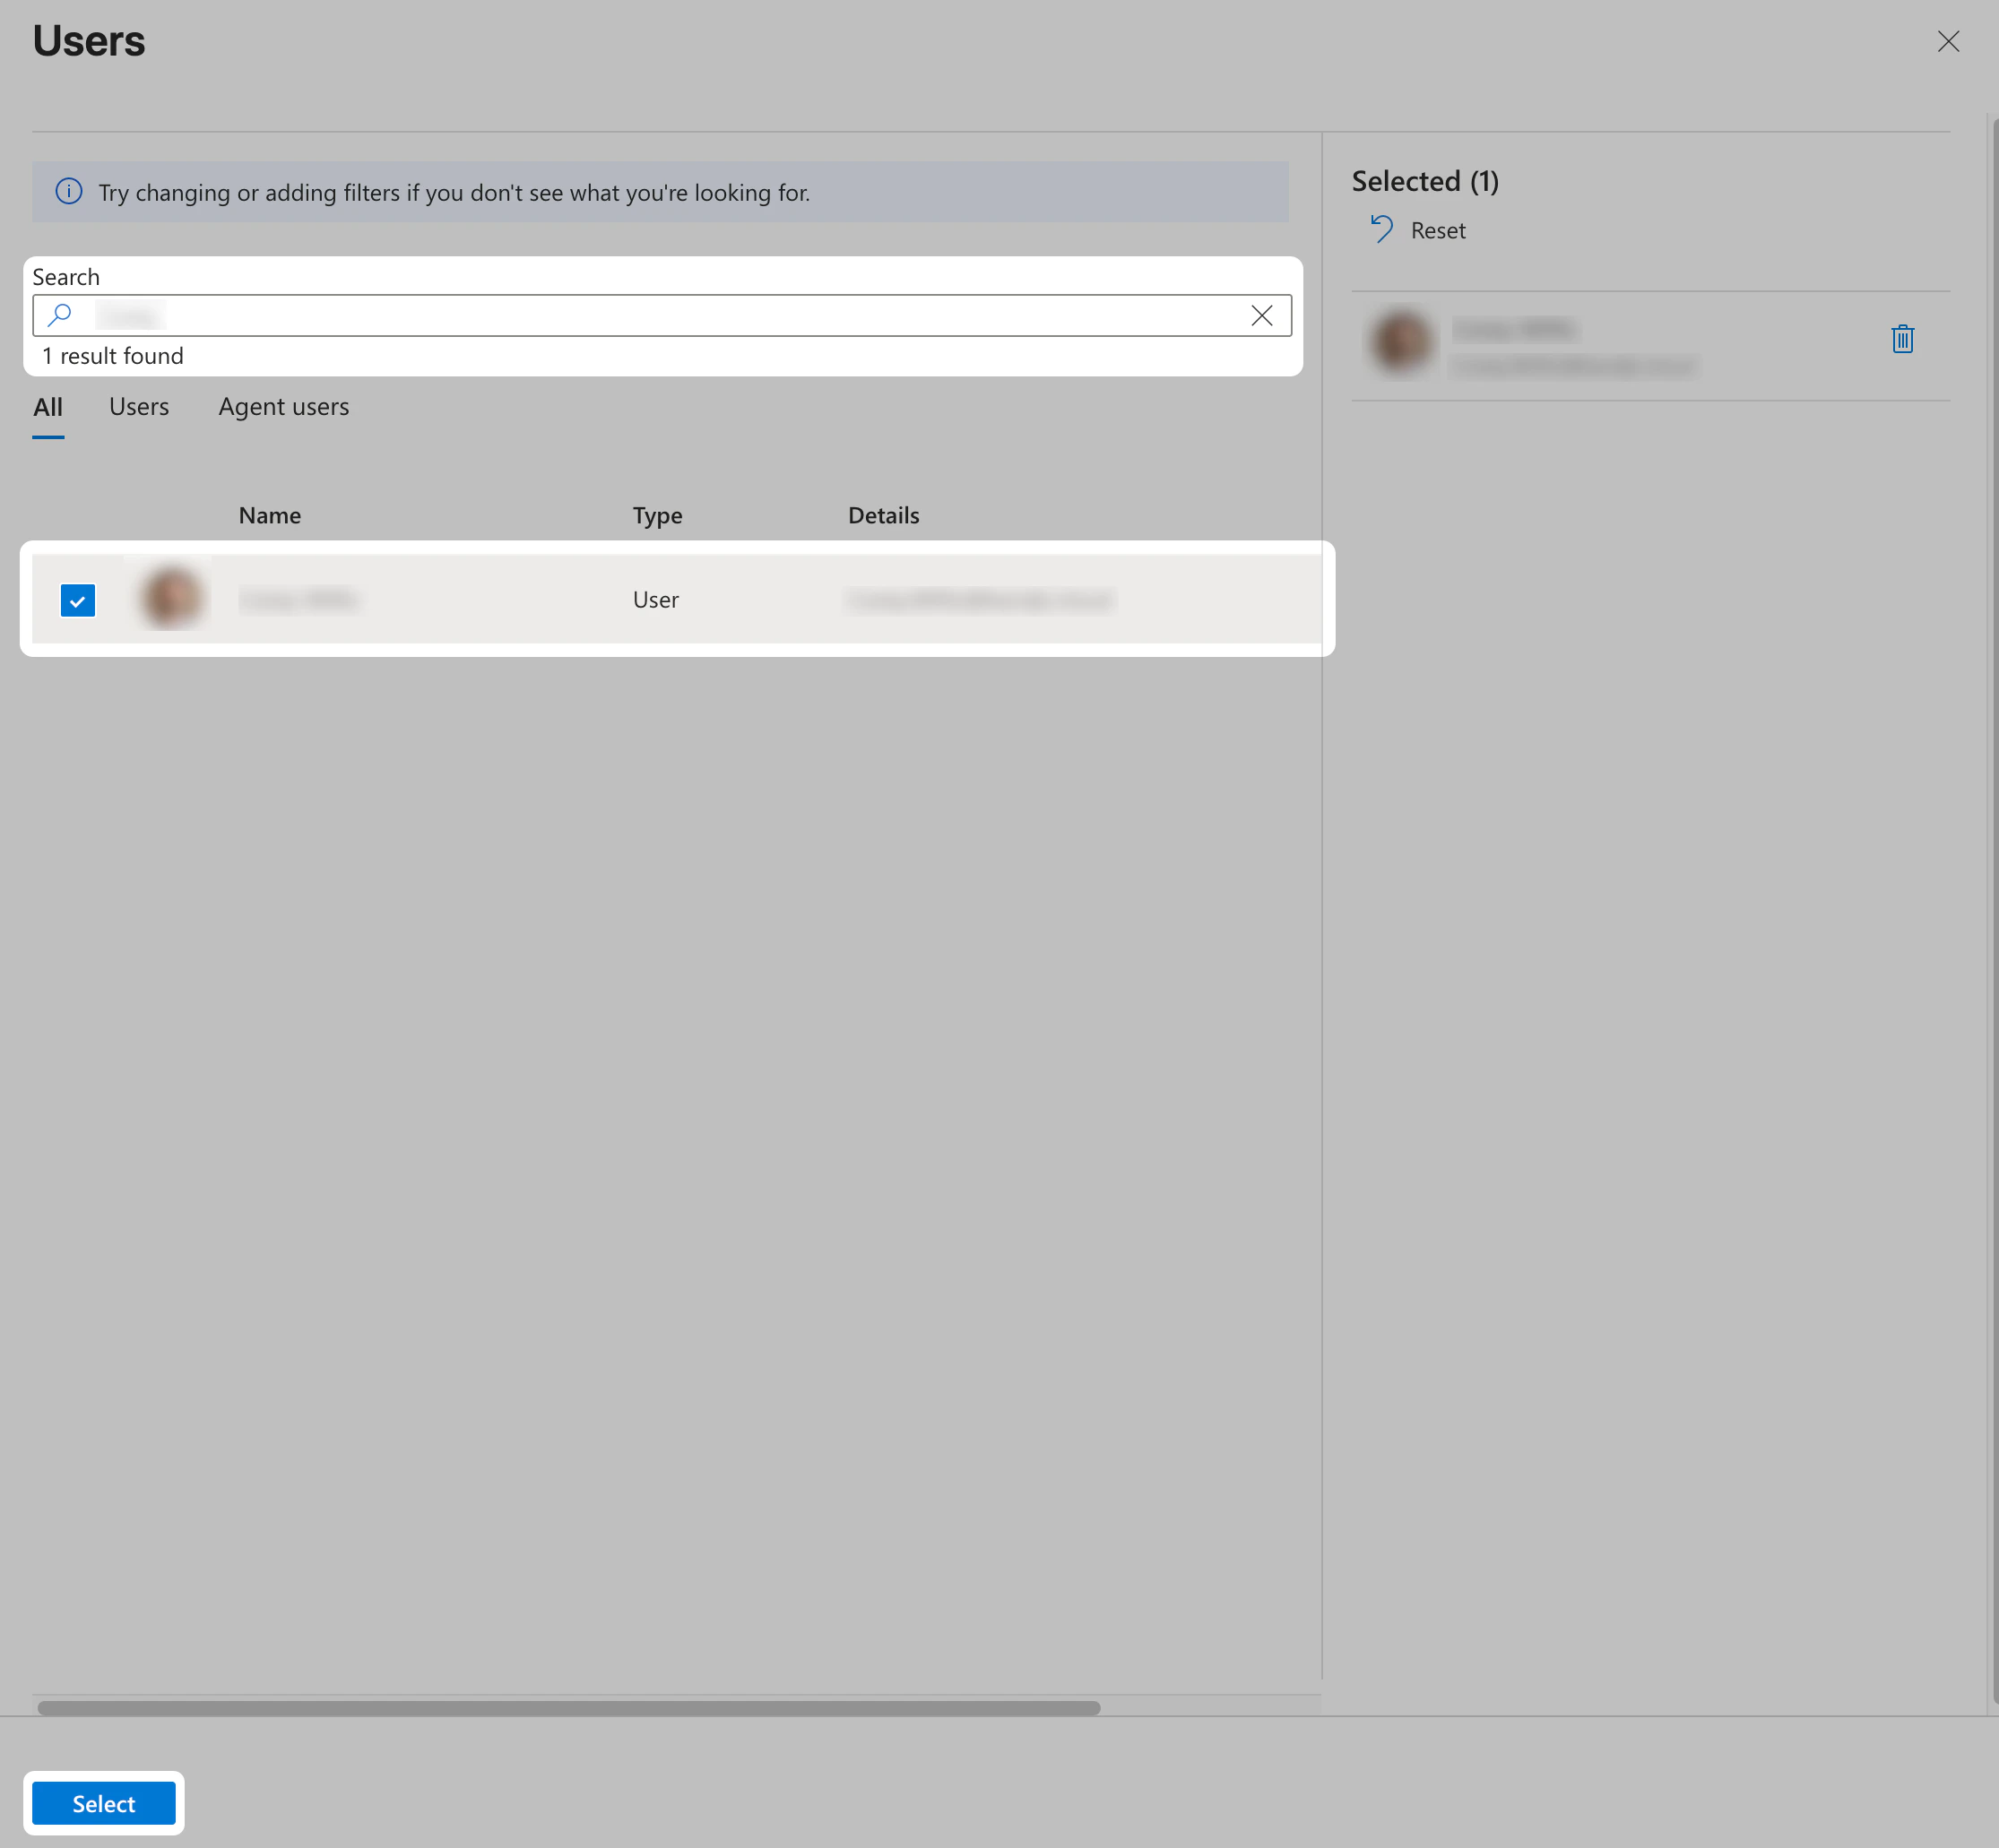
ユーザーまたはユーザーとグループを選ぶ

ユーザー、またはユーザーとセキュリティグループの一覧が表示されます。特定のユーザーやグループを検索するか、一覧に表示される複数のユーザーまたはユーザーとグループを選択できます。
5

選択を確定する

ユーザーまたはユーザーとグループを選択したら、選択 を選択します。
Passport 用の Microsoft Entra ID のユーザーまたはユーザーとグループの選択
6

割り当てを完了する

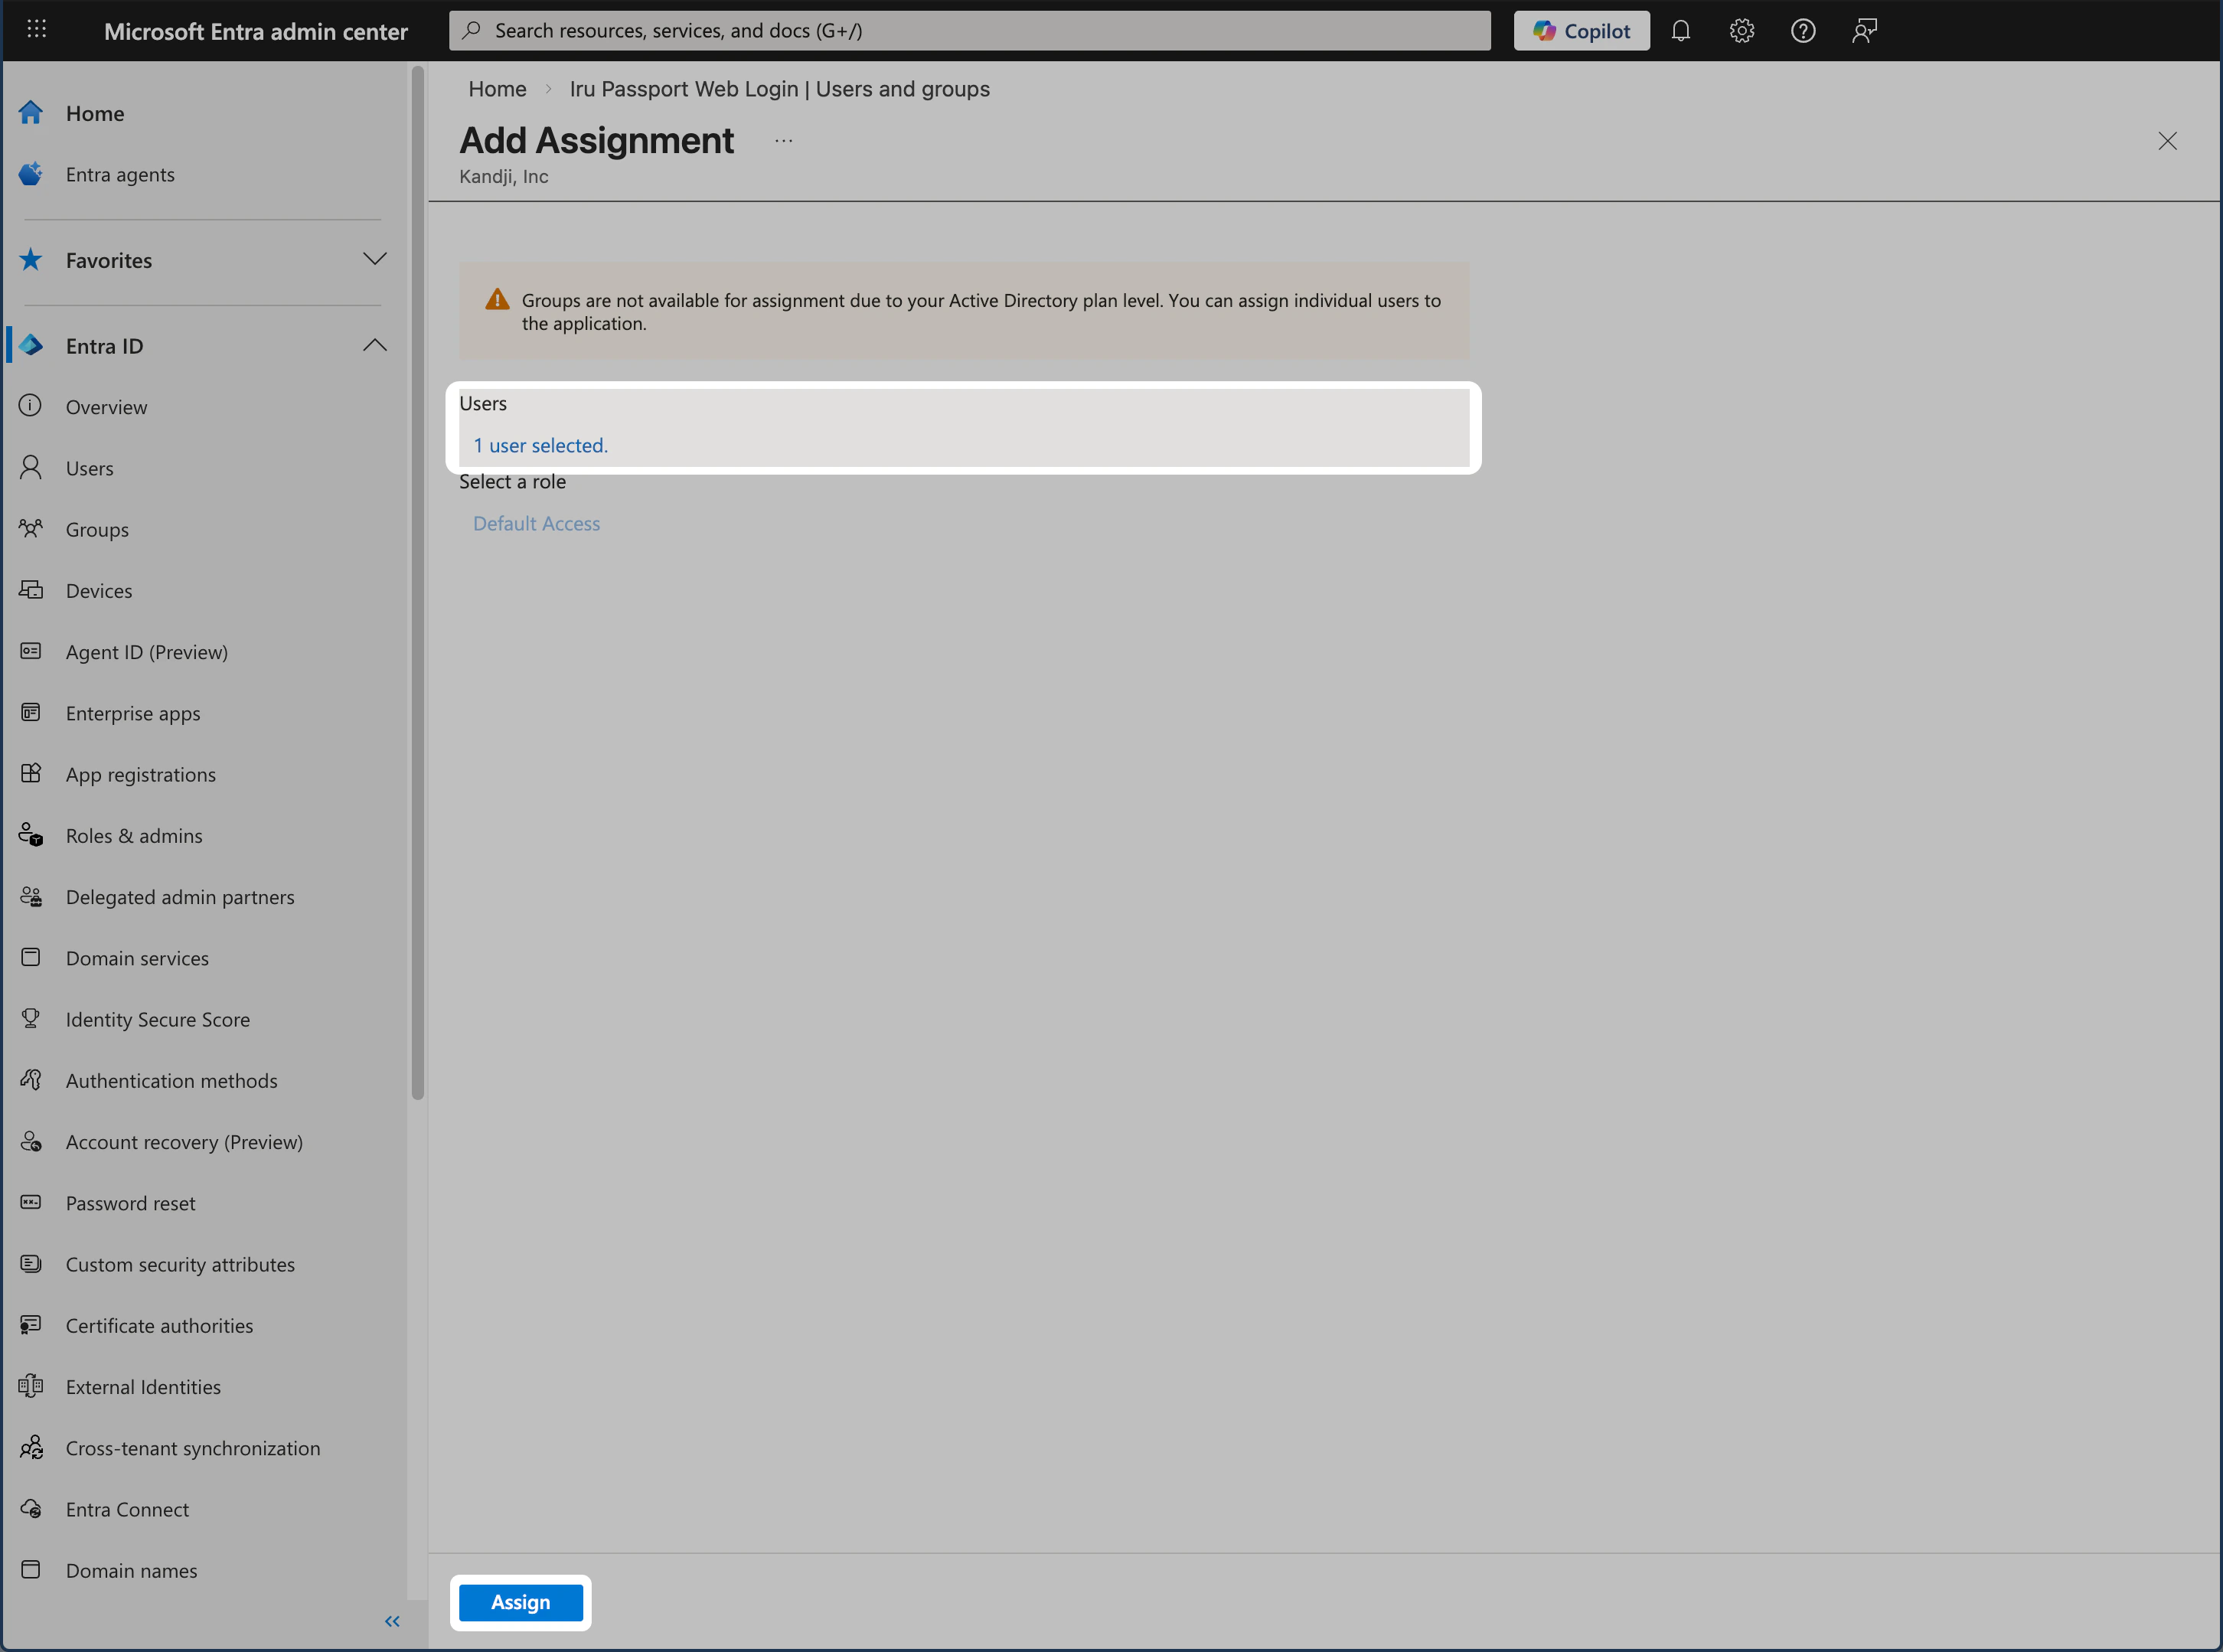
割り当て を選択して、アプリへのユーザーまたはユーザーとグループの割り当てを完了します。
Passport 用の Microsoft Entra ID のユーザーまたはグループの割り当て
7

割り当てを確認する

追加したユーザーまたはユーザーとグループが Users and groups の一覧に表示されていることを確認します。
Passport 用に割り当て済みのユーザーまたはグループが表示された Microsoft Entra ID の Users and groups 一覧
Entra ID の設定のこの部分が完了したら、Microsoft Entra ID 環境に関するこの記事の残りのセクションを確認します。

Microsoft Entra ID の条件付きアクセスに関する考慮事項

Microsoft Entra ID の条件付きアクセスは、Microsoft Entra ID Premium 以上に含まれています。Microsoft Entra ID の条件付きアクセスポリシーをオンにする前に、ユーザーごとの MFA とセキュリティの既定値群の両方をオフにしてください。
以下の手順を完了して、Passport - CA Policy API を登録し、そのスコープを Passport アプリに追加して、該当するポリシーからそのアプリを除外します。条件付きアクセスを使用しない場合は、このセクションをスキップしてください。完了したら、Iru Endpoint タブの認証モードで、Additional scopes (optional) にスコープを追加します。Passport の Webログイン では、ログイン時に Passport の Web ビューで MFA などの条件付きアクセスのチャレンジを完了します。

Passport - CA Policy API アプリケーションを作成する

Passport がベースラインスコープ以外のスコープを要求できるよう、このアプリケーションの登録を作成します。
1

App registrations を開く

Microsoft Entra 管理センターにサインインし、Entra ID > App registrations を開きます。
2

アプリケーションを登録する

+ New registration を選択します。名前に Passport - CA Policy API と入力し、サポートされるアカウントの種類 で Single tenant only を選択し、Redirect URI は空のままにします。登録 を選択します。
3

Microsoft Graph の管理者の同意を付与する

API permissions を開きます。管理者の同意がまだ付与されていない場合は、Grant admin consent for [your tenant] を選択します。
4

API を公開する

左側のナビゲーションで Expose an API を開きます。
5

スコープを追加する

+ Add a scope を選択します。
6

Application ID URI を設定する

Application ID URI を確認します。Entra ID はデフォルト値(例: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a)を提案します。デフォルトのままで問題ありません。保存して続行 を選択します。この URI をコピーする必要はありません。以下のスコープ URI をコピーするでスコープ URI をコピーします。
7

Passport スコープを設定する

Scope name に、スペースや特殊文字を含めずに Passport と入力します。Who can consent はデフォルトのままにします。Admin consent フィールドに表示名と説明を入力し、Add scope を選択します。
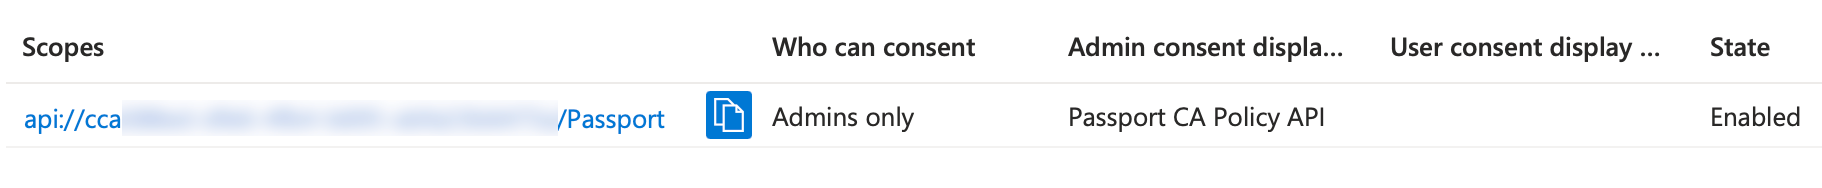
Passport のスコープ URI と Enabled 状態が表示された Microsoft Entra ID の Expose an API のスコープ一覧
8

スコープ URI をコピーする

Scopes の一覧のスコープ URI(例: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a/Passport)の横にある コピー を選択します。Iru Endpoint タブの認証モードの Add Additional scopes で使用するために保存しておきます。

Passport アプリの登録にカスタムスコープを追加する

1

Passport アプリの登録を開く

まだサインインしていない場合は、Microsoft Entra 管理センターにサインインし、Entra ID > App registrations を開きます。Passport の Webログイン に使用しているアプリケーションを開きます。
2

API のアクセス許可を追加する

API permissions を開き、+ Add a permission を選択します。
3

Passport - CA Policy API を選択する

APIs my organization uses タブを開き、Passport - CA Policy API を選択します。
4

Passport の委任されたアクセス許可を追加する

Delegated permissions を選択し、Passport のアクセス許可を選択してから、Add permissions を選択します。
5

管理者の同意を付与する

Grant admin consent for [your tenant] を選択します。
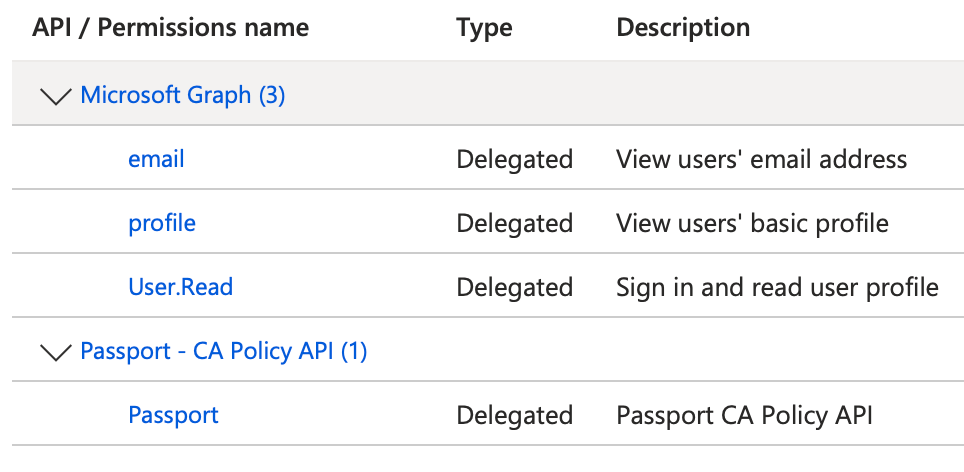
Microsoft Graph と Passport - CA Policy API の委任されたアクセス許可が表示された Passport の Microsoft Entra ID の API のアクセス許可

All resources ポリシーから Passport - CA Policy API を除外する

パスワードの検証と同期が引き続き機能するよう、All resources を対象とする各ポリシーから Passport - CA Policy API を除外します。
1

条件付きアクセスを開く

Microsoft Entra 管理センターで、Protection > Conditional Access > Policies を開きます。
2

All resources を対象とするポリシーを開く

All resources を対象とする各ポリシーを選択し、Target resources を開きます。
3

Passport - CA Policy API を除外する

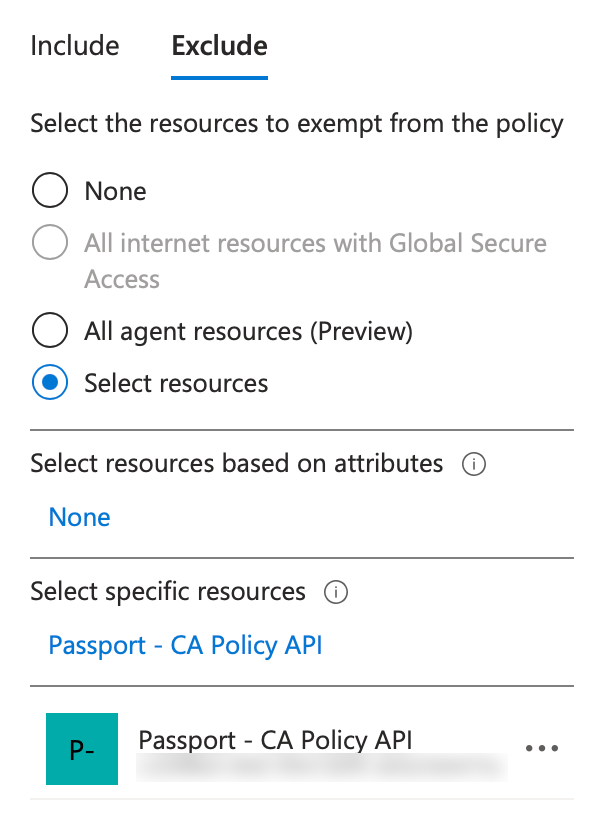
Exclude タブを開き、Select resources を選択してから、Passport - CA Policy API を選択します。選択 を選択し、保存 を選択します。
Select specific resources で Passport - CA Policy API が選択された Microsoft Entra ID の条件付きアクセスポリシーの Exclude タブ
4

All resources の各ポリシーについて繰り返す

All resources を対象とするすべての条件付きアクセスポリシーについて、これらの手順を繰り返します。
保存 が失敗する場合は、Passport - CA Policy API でパブリッククライアントフローが許可されていないことを確認してください。アプリにリダイレクト URI が設定されている場合は、それを削除してから再試行してください。

Passport を使用したユーザーアカウントのプロビジョニング

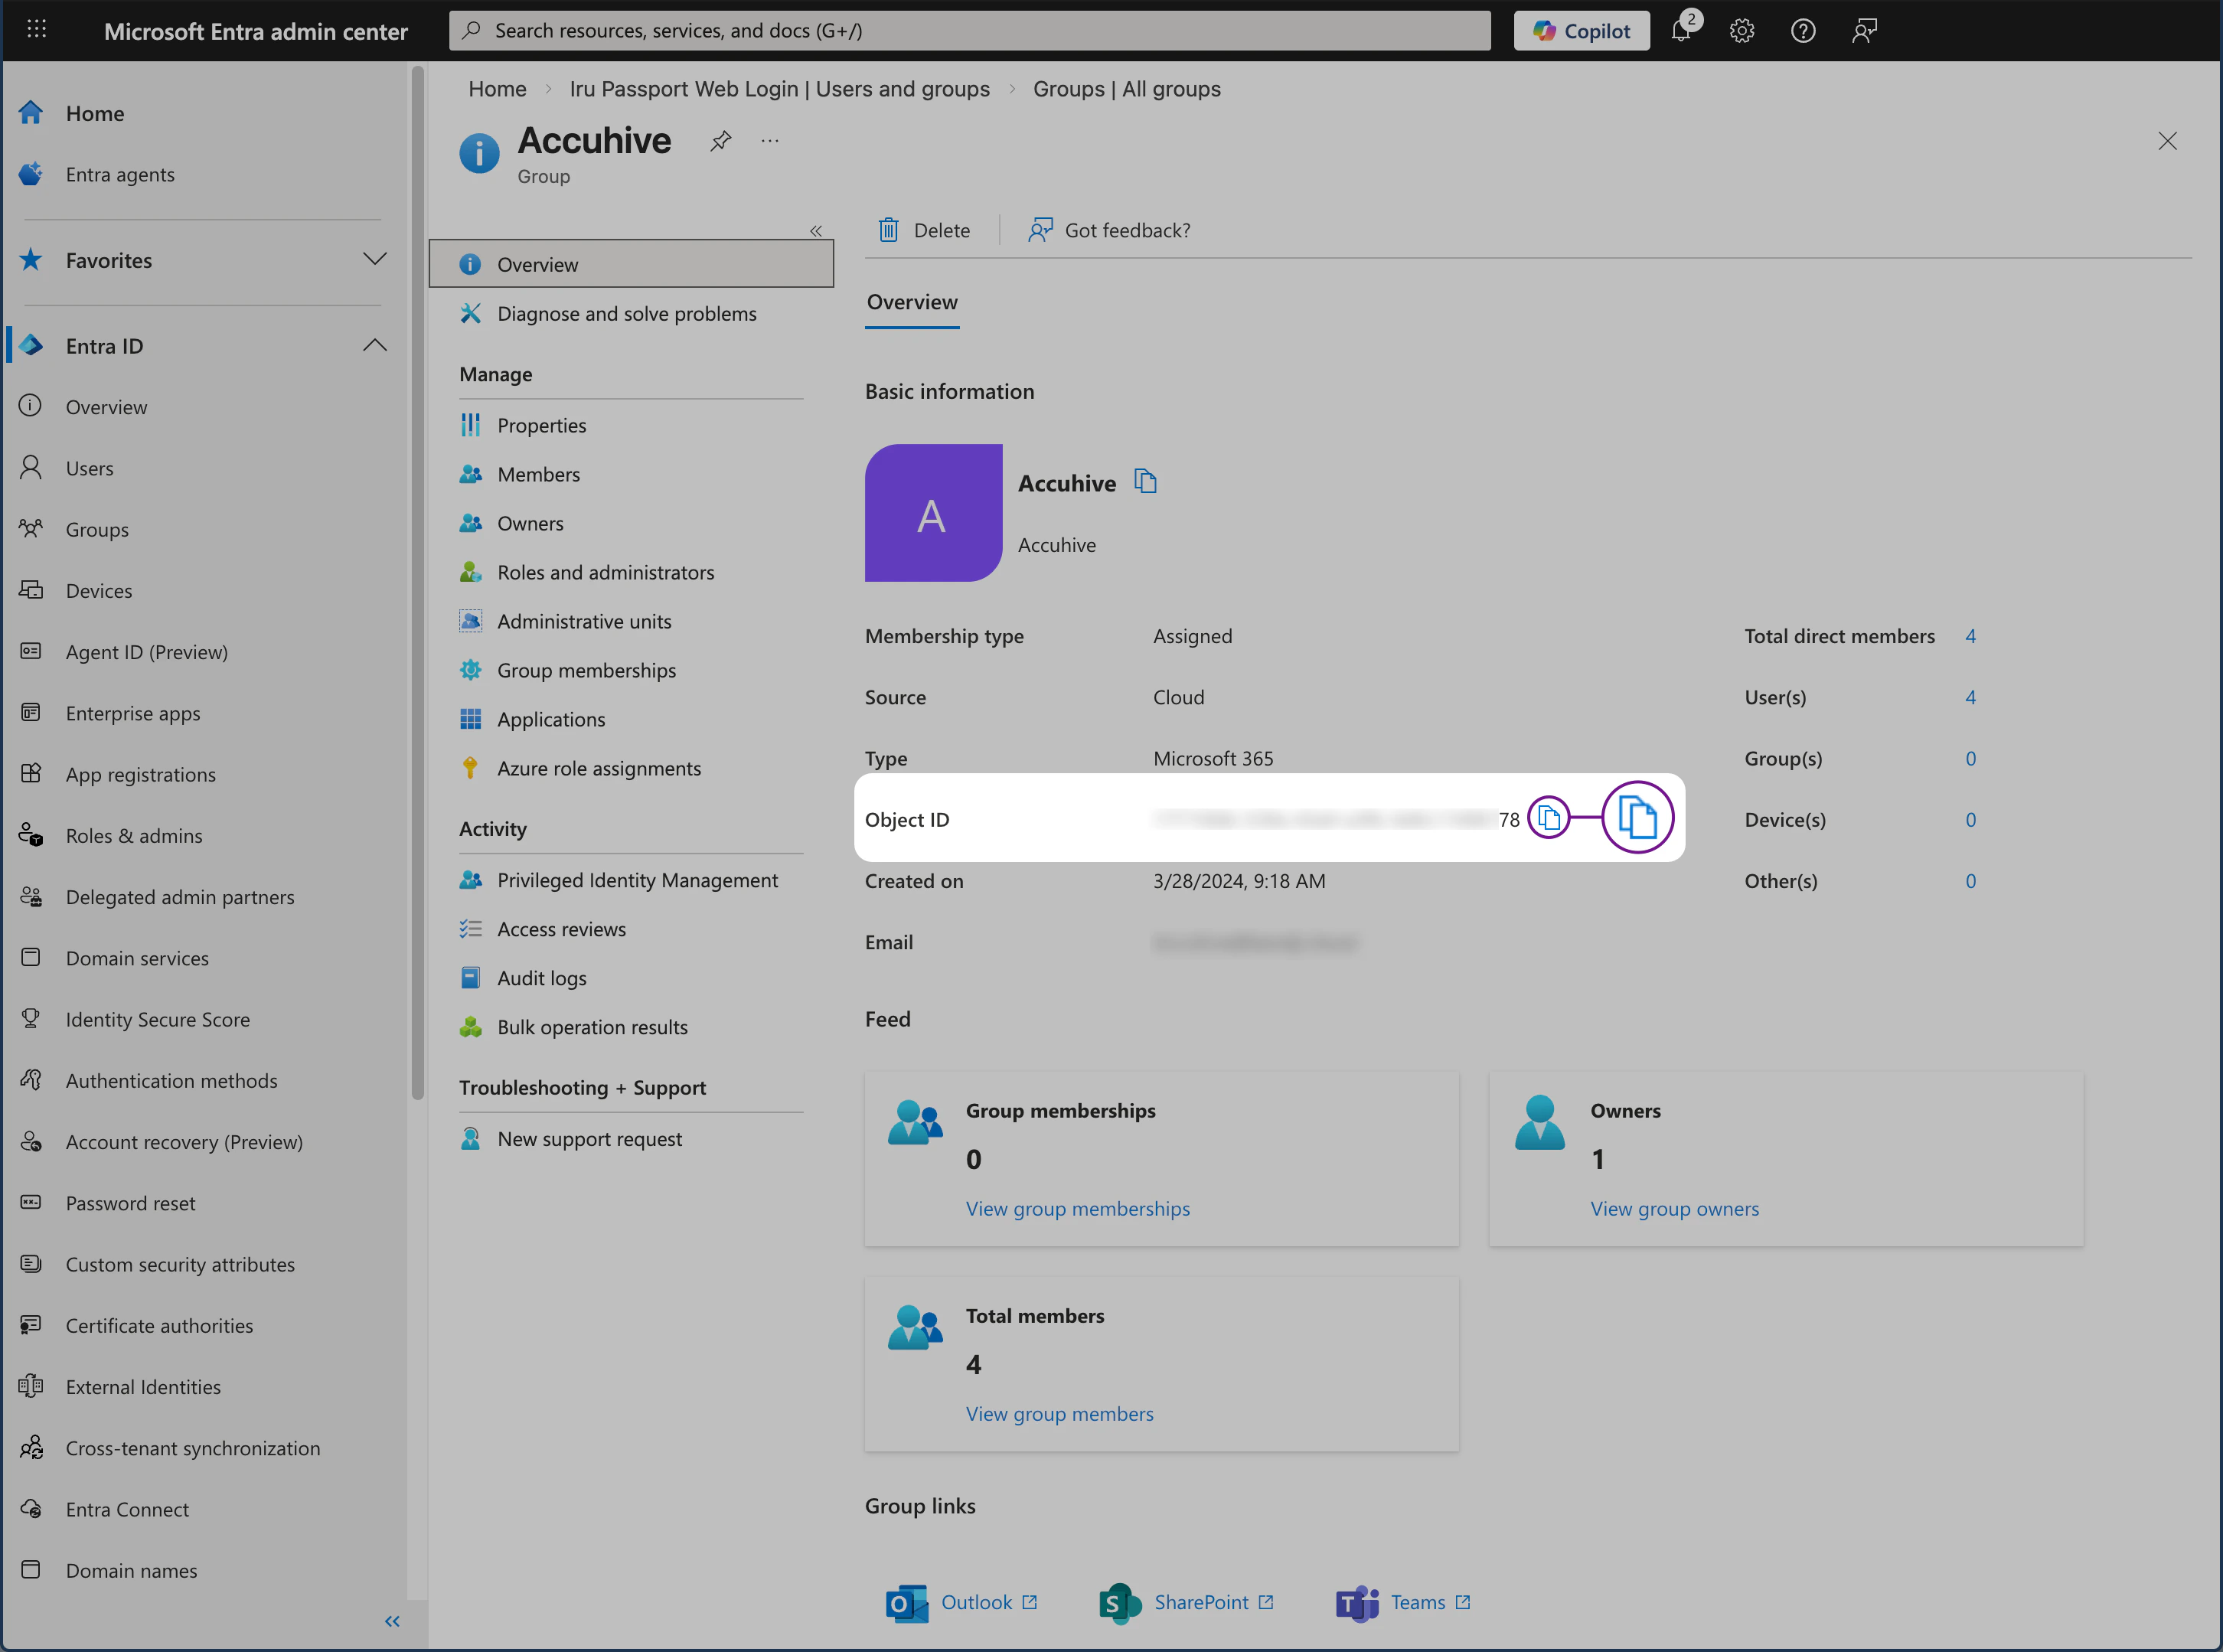
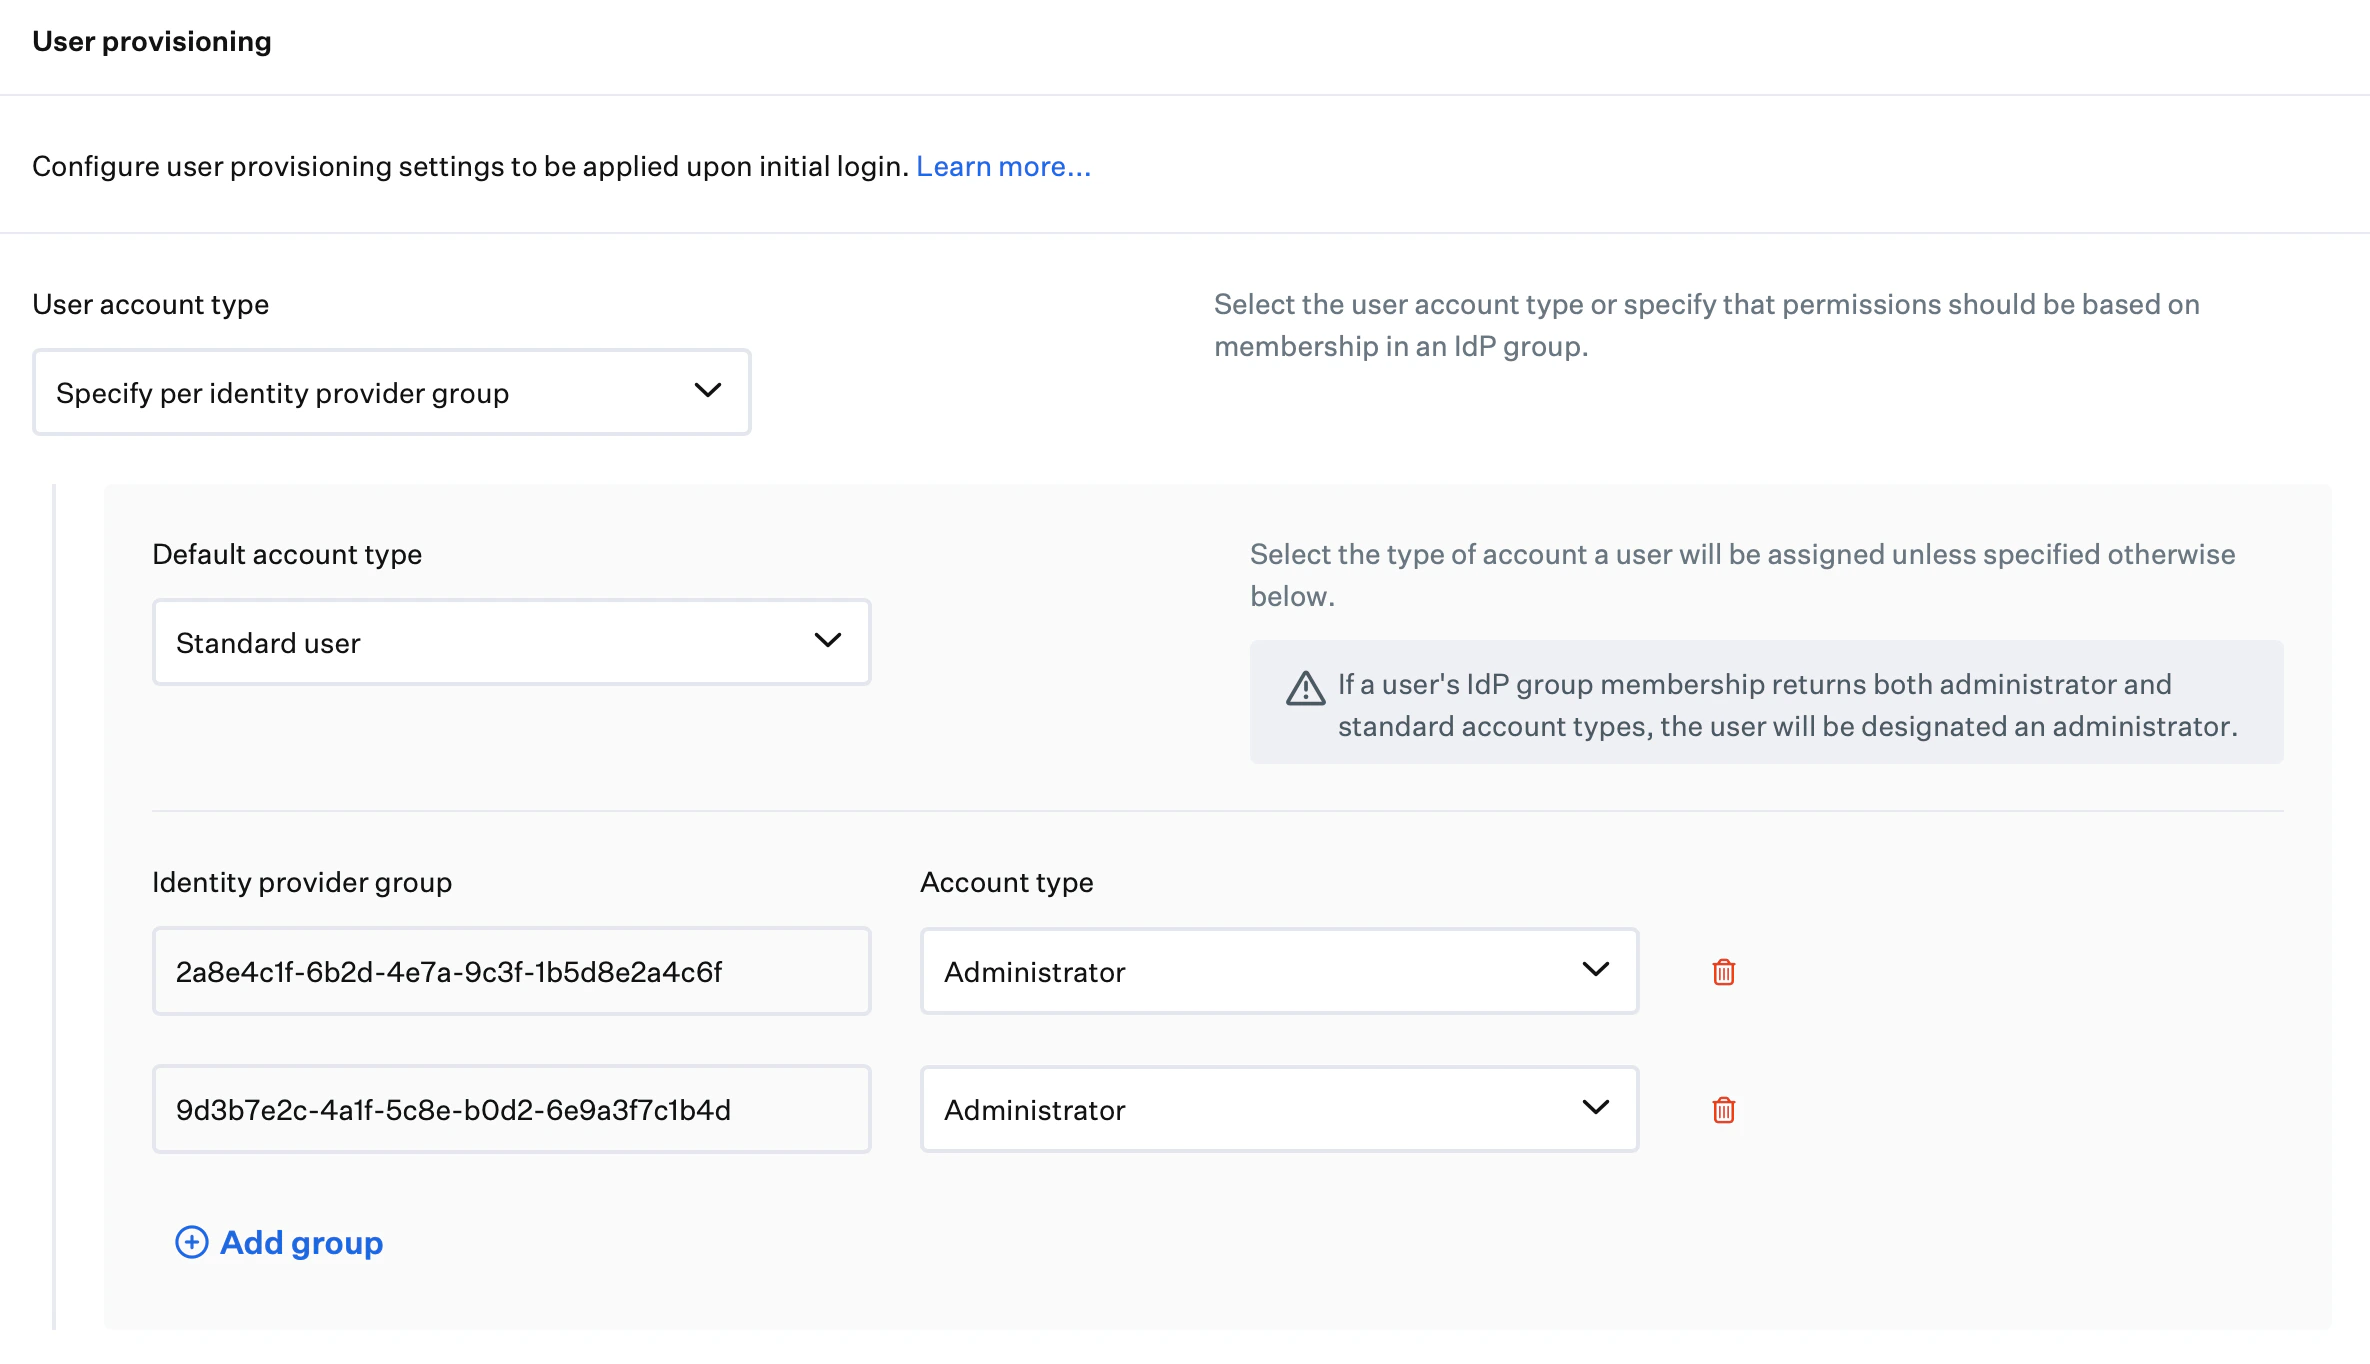
Entra ID のセキュリティグループのメンバーシップに基づいて各ユーザーの Mac アカウントの種類を Passport で設定する場合は、このセクションの手順を使用して、Microsoft Entra 管理センターで各グループの Object ID を収集します。これらの値は、Passport Library Item の Iru Endpoint タブの ユーザープロビジョニング で使用します。このモードについて詳しくは、Passport Library Item の設定のユーザープロビジョニングを参照してください。
1

グループにアクセスする

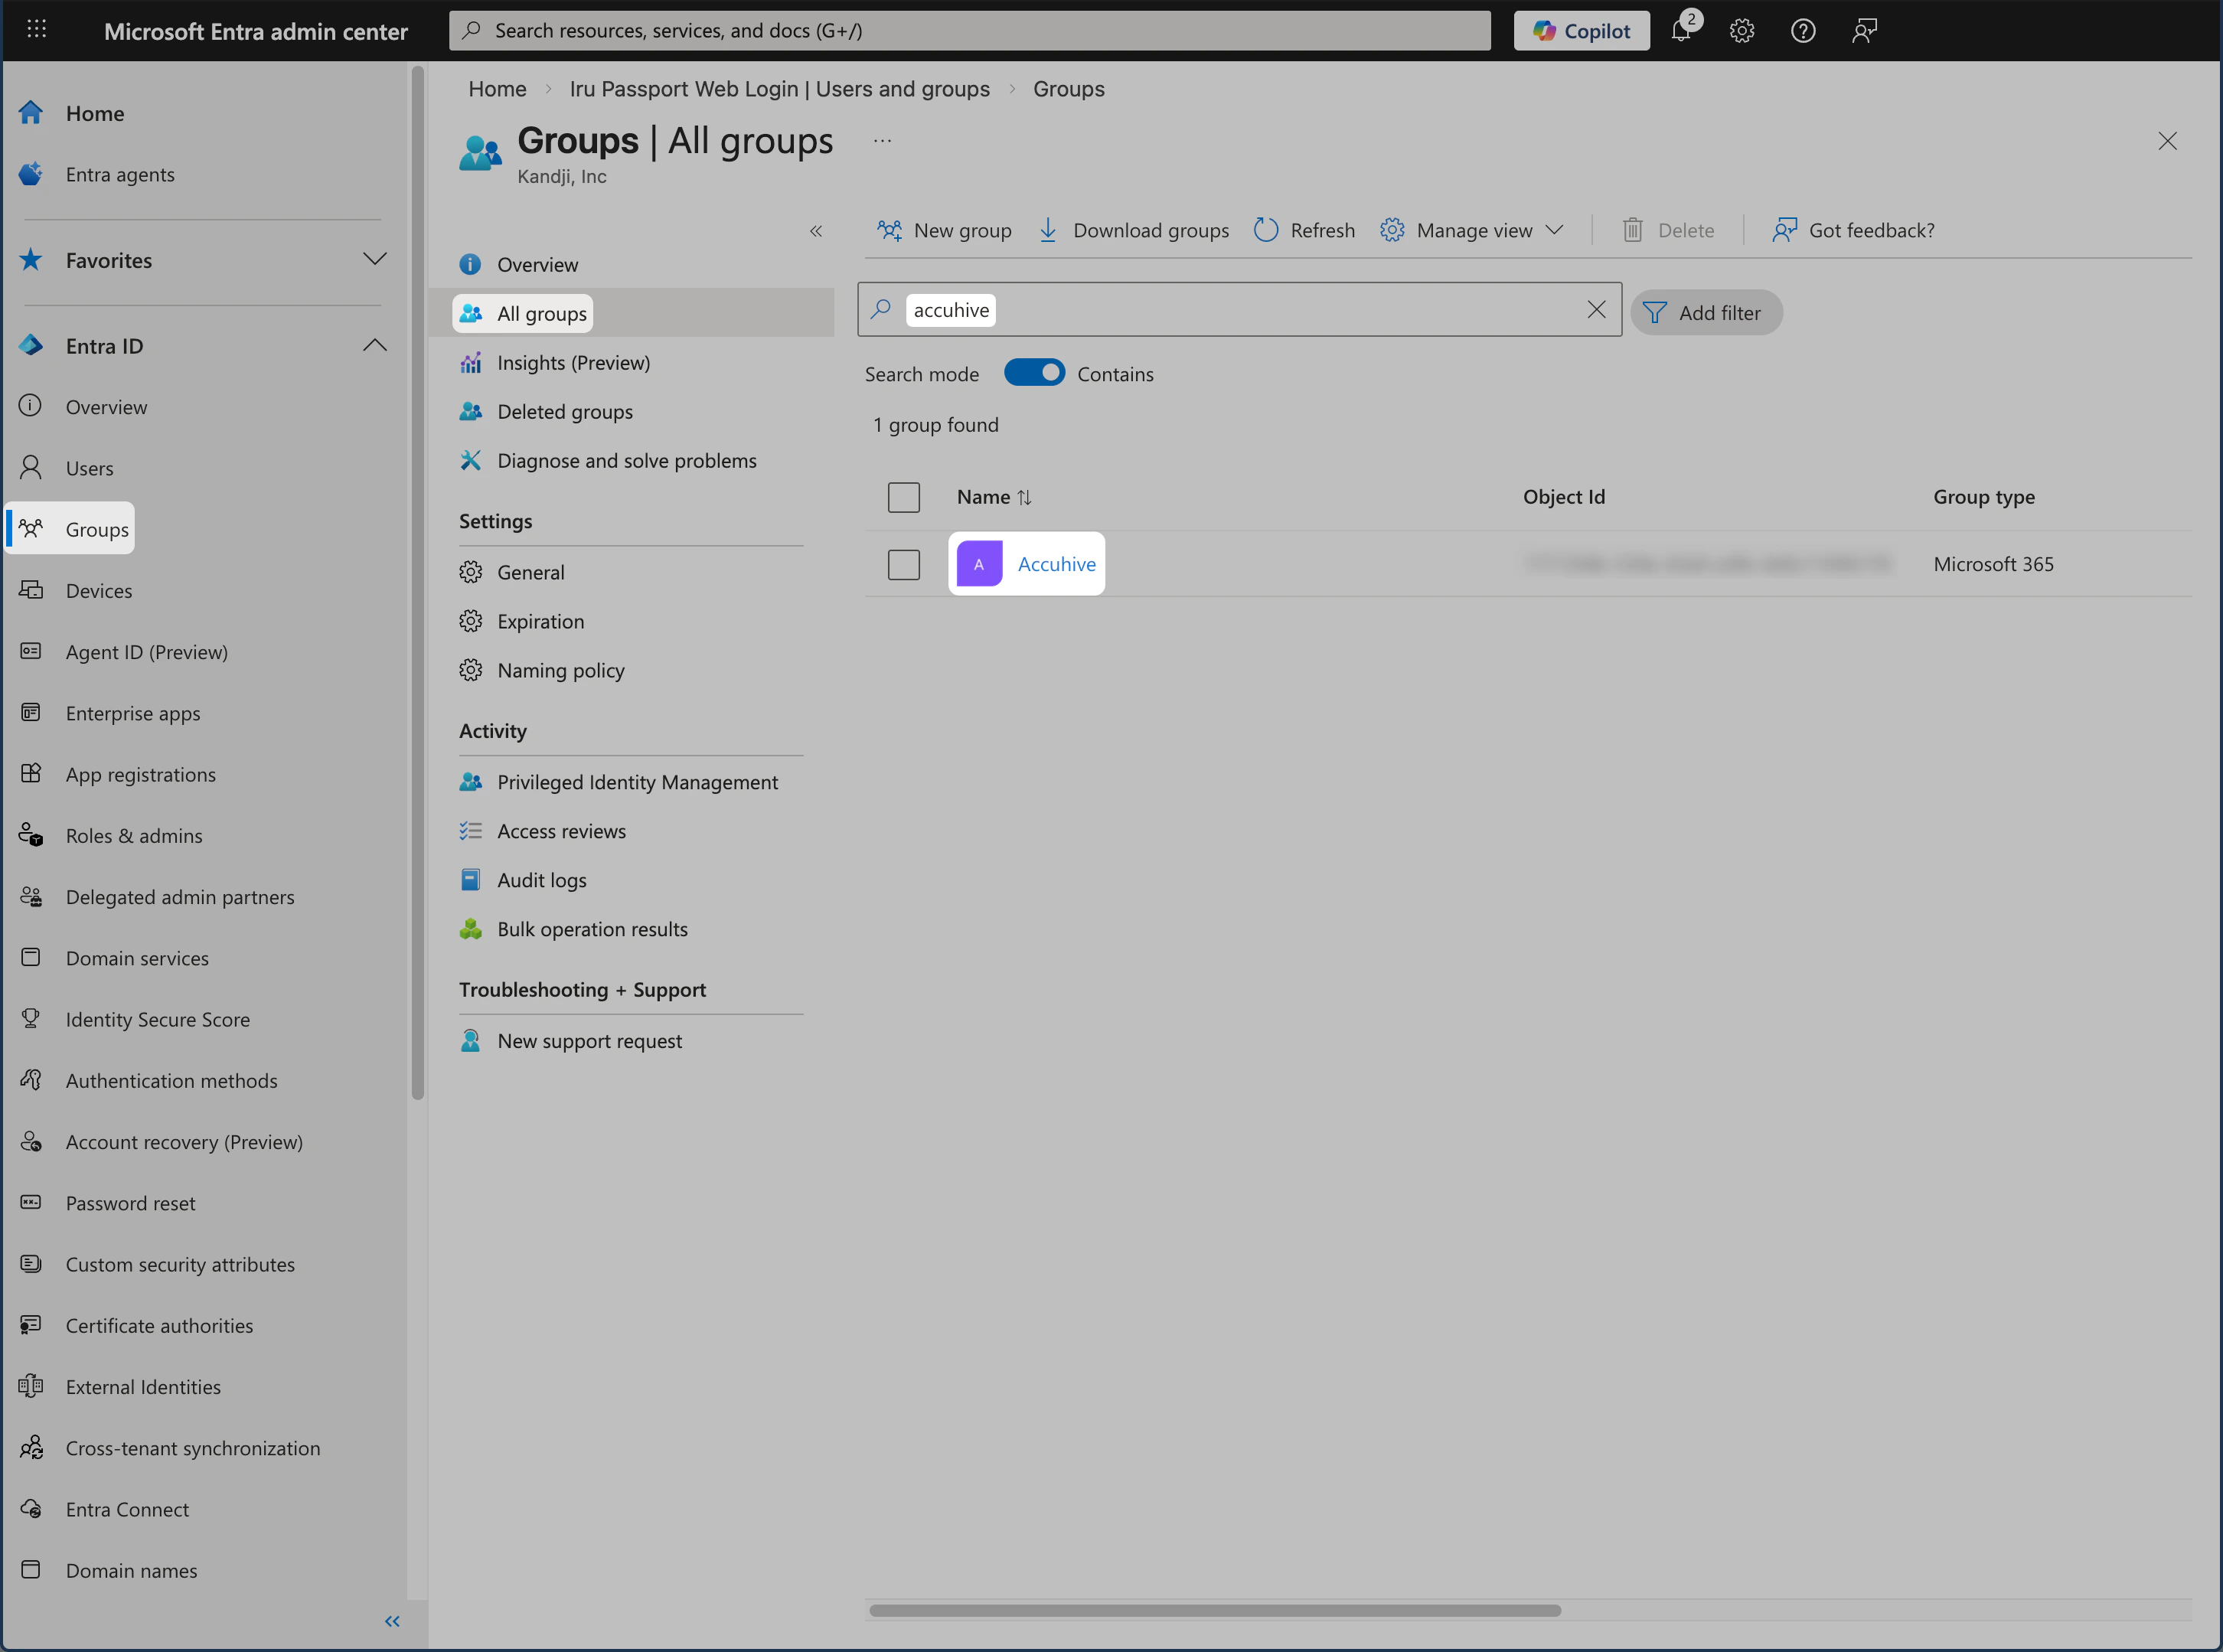
Microsoft Entra 管理センターにサインインします。左側の Identity ナビゲーションメニューで グループ を開き、すべてのグループ を選択します。
2

グループを選択する

使用するグループを選択します。
Passport のユーザープロビジョニング用の Microsoft Entra ID のグループ
3

Object ID をコピーする

そのグループの Object ID をコピーします。
Passport 用の Object ID が表示された Microsoft Entra ID のグループ一覧
4

追加の Entra ID グループについて繰り返す

使用する追加の Entra ID グループごとに、グループを選択すると Object ID をコピーするを繰り返します。Iru Endpoint タブで入力するまで、Object ID の値を安全なドキュメントに保管しておきます。
Iru Endpoint タブの Passport Library Item で、認証モード と ユーザープロビジョニング を設定します。

2026 年 6 月 15 日までに必要な変更

2026 年 6 月 15 日、Microsoft Entra ID は、All resources(旧 All cloud apps)を対象とし、リソースの除外を含むポリシーについて、条件付きアクセスの適用範囲を拡大します。openid、profile、email、User.Read などのベースラインスコープのみを要求するサインインが、これらのポリシーの対象になります。 Passport の Webログイン は、パブリッククライアントとしてこれらのスコープを要求します。すでに Passport の Webログイン を使用している場合、以下の手順が必要になるのは、All resources を対象とするポリシーで条件付きアクセスによる MFA を適用せずに、パスワードの検証と同期を機能させたい場合のみです(ユーザーに Web サインイン時に MFA を完了させるのではなく、Passport を MFA の対象外にする場合)。ユーザーが Entra ID の Web ビューで MFA を完了する場合、通常、カスタムスコープ、All resources ポリシーから Passport - CA Policy API を除外する、または Library Item の Additional scopes の更新は必要ありません。ただし、テナントでは条件付きアクセスポリシーを使用していない場合の手順が必要になる場合があります。必要な更新をスキップすると、変更がテナントに適用された時点でサインインとパスワードの同期が機能しなくなる可能性があります。 この記事を使用して Passport の Webログイン を初めて設定する場合は、上記の Microsoft Entra ID タブと Iru Endpoint タブの該当する箇所に、すでにこれらの更新が含まれています。 詳しくは、条件付きアクセスにおけるベースラインスコープの適用を参照してください。

これらの更新をスキップした場合

2026 年 6 月 15 日までに準備しない場合:
  • 新しいユーザーが Passport でサインインできなくなる可能性があります。
  • 既存のユーザーが、再起動またはログアウト後にローカルログインに切り替える必要が生じる可能性があります。
  • パスワードの同期と状態管理が機能しなくなる可能性があります。
  • Microsoft Entra ID に余分なサインイン失敗イベントが記録される可能性があります。

条件付きアクセスポリシーを使用していない場合

条件付きアクセスを使用していない場合、またはテスト中にテナント全体で以前の動作を維持したい場合:
1

プレースホルダーアプリケーションを登録する

ベースラインスコープのカスタムターゲットリソースとして機能するシングルテナントアプリケーションを Microsoft Entra ID に登録します。登録時に追加の設定は必要ありません。動作のカスタマイズの Create an application を参照してください。
2

関連するポリシーからアプリケーションを除外する

以前の動作を維持する必要がある各条件付きアクセスポリシーで、Target resources からプレースホルダーアプリケーションを除外します。Microsoft のドキュメントの Exclude the application from the relevant policy を参照してください。
3

ベースラインスコープの設定でアプリケーションを選択する

ベースラインスコープの設定を開き、Customize behavior を選択して、プレースホルダーアプリケーションを選択してから、保存 を選択します。Microsoft のドキュメントの Select the application in the Baseline scopes settings UX を参照してください。
4

Passport Library Item の変更は不要

Iru Endpoint の Passport Library Item を変更する必要はありません。
この Entra ID の設定は、Passport だけでなく、ベースラインスコープを要求するすべてのアプリケーションに影響します。

条件付きアクセスポリシーを使用している場合

Passport の Webログイン で条件付きアクセスを使用していて、上記のように Passport を MFA の対象外にしたい場合は、2026 年 6 月 15 日までに以下の手順を完了してください。

Passport - CA Policy API アプリケーションを作成する

1

App registrations を開く

Microsoft Entra 管理センターにサインインし、Entra ID > App registrations を開きます。
2

アプリケーションを登録する

+ New registration を選択します。名前に Passport - CA Policy API と入力し、サポートされるアカウントの種類 で Single tenant only を選択し、Redirect URI は空のままにします。登録 を選択します。
3

Microsoft Graph の管理者の同意を付与する

API permissions を開きます。管理者の同意がまだ付与されていない場合は、Grant admin consent for [your tenant] を選択します。
4

API を公開する

左側のナビゲーションで Expose an API を開きます。
5

スコープを追加する

+ Add a scope を選択します。
6

Application ID URI を設定する

Application ID URI を確認します。Entra ID はデフォルト値(例: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a)を提案します。デフォルトのままで問題ありません。保存して続行 を選択します。この URI をコピーする必要はありません。以下のスコープ URI をコピーするでスコープ URI をコピーします。
7

Passport スコープを設定する

Scope name に、スペースや特殊文字を含めずに Passport と入力します。Who can consent はデフォルトのままにします。Admin consent フィールドに表示名と説明を入力し、Add scope を選択します。
Passport のスコープ URI と Enabled 状態が表示された Microsoft Entra ID の Expose an API のスコープ一覧
8

スコープ URI をコピーする

Scopes の一覧のスコープ URI(例: api://cca588ed-dfe6-4fb4-b695-abfa23b6475a/Passport)の横にある コピー を選択します。Passport Library Item を更新するで使用するために保存しておきます。

Passport アプリの登録にカスタムスコープを追加する

1

Passport アプリの登録を開く

まだサインインしていない場合は、Microsoft Entra 管理センターにサインインし、Entra ID > App registrations を開きます。Passport の Webログイン に使用しているアプリケーションを開きます。
2

API のアクセス許可を追加する

API permissions を開き、+ Add a permission を選択します。
3

Passport - CA Policy API を選択する

APIs my organization uses タブを開き、Passport - CA Policy API を選択します。
4

Passport の委任されたアクセス許可を追加する

Delegated permissions を選択し、Passport のアクセス許可を選択してから、Add permissions を選択します。
5

管理者の同意を付与する

Grant admin consent for [your tenant] を選択します。
Microsoft Graph と Passport - CA Policy API の委任されたアクセス許可が表示された Passport の Microsoft Entra ID の API のアクセス許可

All resources ポリシーから Passport - CA Policy API を除外する

この手順は、Webログイン を使用していて、条件付きアクセスで Passport を MFA の対象外にしたい場合にのみ実行してください。ユーザーがログイン時に Entra ID の Web ビューで MFA を完了する場合は、スキップしてください。 All resources を対象とするポリシーには、Passport がサインイン時に要求するベースラインスコープを使用するサインインが含まれます。これらのポリシーで MFA を要求せずにパスワードの検証と同期が引き続き機能するよう、Passport - CA Policy API を除外します。
1

条件付きアクセスを開く

Microsoft Entra 管理センターで、Protection > Conditional Access > Policies を開きます。
2

All resources を対象とするポリシーを開く

All resources を対象とする各ポリシーを選択し、Target resources を開きます。
3

Passport - CA Policy API を除外する

Exclude タブを開き、Select resources を選択してから、Passport - CA Policy API を選択します。選択 を選択し、保存 を選択します。
Select specific resources で Passport - CA Policy API が選択された Microsoft Entra ID の条件付きアクセスポリシーの Exclude タブ
4

All resources の各ポリシーについて繰り返す

All resources を対象とするすべての条件付きアクセスポリシーについて、これらの手順を繰り返します。
保存 が失敗する場合は、Passport - CA Policy API でパブリッククライアントフローが許可されていないことを確認してください。アプリにリダイレクト URI が設定されている場合は、それを削除してから再試行してください。

Passport Library Item を更新する

上記のように Webログイン を MFA の対象外にするために条件付きアクセスポリシーを使用している場合の手順に従う場合は、この手順を実行してください。
1

Passport Library Item を開く

Iru Endpoint で Library を開き、Microsoft Entra ID の Webログイン 用に設定された Passport Library Item を編集します。
2

スコープ URI を追加する

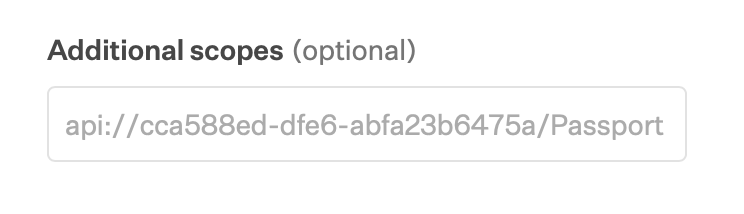
Iru Endpoint タブで、Passport - CA Policy API アプリケーションを作成するで取得したスコープ URI を Additional scopes (optional) に貼り付けてから、保存 を選択します。
Passport - CA Policy API のスコープ URI が表示された Passport Library Item の Additional scopes フィールド
3

他の Passport Library Item について繰り返す

Microsoft Entra ID の Webログイン 用に設定されたすべての Passport Library Item について、スコープ URI を追加するを繰り返します。
これらの更新が完了したら、登録済みの Mac で Passport のサインインをテストします。サインインに失敗する場合は、Microsoft Entra ID(旧 Azure AD)での Passport のトラブルシューティングを参照してください。

Microsoft Entra ID のトラブルシューティング

Entra ID で Passport のサインインに失敗する場合は、Microsoft Entra ID(旧 Azure AD)での Passport のトラブルシューティングを参照してください。