

Amazon S3 アクティビティログ統合について
Iru Endpoint の Amazon S3 アクティビティログ統合を使用すると、組織は統合テナントアクティビティログをセルフホストの S3 バケットにエクスポートし、SIEM サービスで一元的に収集および分析できます。仕組み
この統合は、Iru Endpoint が提供する IAM ロールを介したクロスアカウントアクセスを使用して、指定した S3 バケットにイベントデータをプッシュします。 構成が完了すると、Unified Activity で確認するものと同じテナントアクティビティイベントが配信されます。これには、Tenant (System)、Endpoint、検出、脆弱性、コンプライアンス 全体のアクティビティが含まれます。記録された内容の閲覧とフィルタリングには Unified Activity を使用し、長期保存、SIEM への取り込み、またはオフライン分析には S3 バケットを使用します。 イベントフィールドの定義と API の詳細については、アクティビティログの API ドキュメントを参照してください。統合の接続後、最初のログ収集には直前 1 時間分のアクティビティのみが含まれます。以降のアクティビティログの収集は 1 時間ごとに行われます。
前提条件
この統合を構成する前に、次のことを確認してください。- アクティブな AWS アカウントがあること。
- 新しい S3 バケットを作成する権限があること。
- AssumeRole と S3 書き込み権限を持つ IAM ロールを作成する権限があること。
AWS アクセスを設定する
Iru Endpoint の統合のセットアップ
1
インテグレーションを開く
サイドバーで アカウントメニューボタン を選択し、インテグレーション を選択します。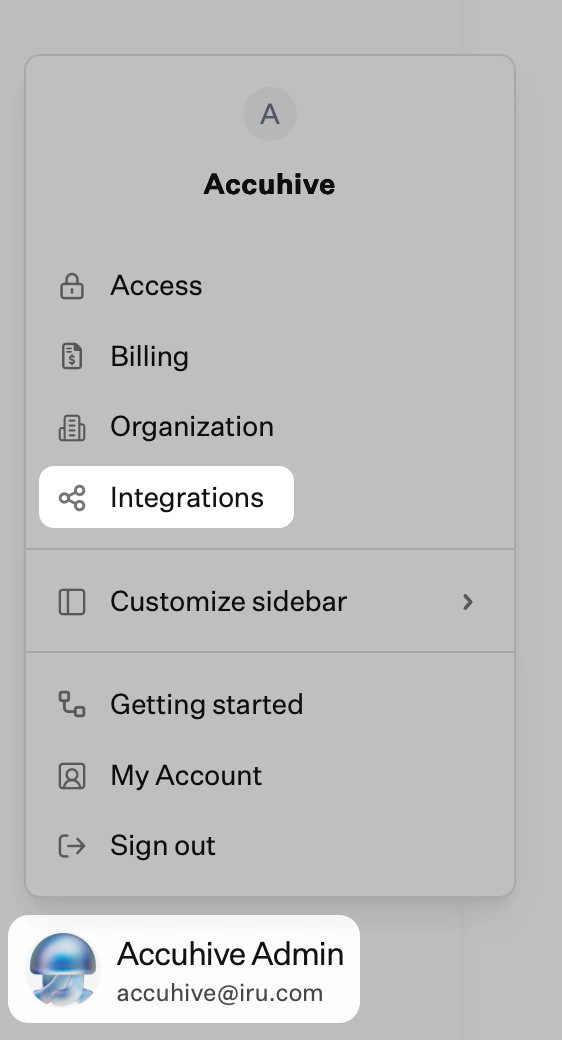
2
すべての統合を参照する
Integrations ページの右上にある すべてのインテグレーションを参照 を選択します。
3
Amazon S3 Activity Log Integration を選択する
Amazon S3 Activity Log Integration タイルを選択します。
4
IAM ロールをコピーする
IRU_ENDPOINT_IAM_ROLE の値をコピーし、安全な場所に保管します。
5
AWS アカウント ID をコピーする
IRU_ENDPOINT_AWS_ACCOUNT_ID の値をコピーし、安全な場所に保管します。
6
値を安全に保管する
これらの値は、次のセクションで IAM ロールの権限の一部として使用します。
S3 バケットを作成する
Amazon S3 アクティビティログ統合を使用するには、新しい S3 バケットを作成する必要があります。
1
AWS コンソールにアクセスする
AWS にログインします。
2
S3 に移動する
Amazon S3 > Buckets に移動します。
3
バケットを作成する
Create bucket を選択します。
4
バケットタイプを選択する
General purpose バケットタイプを選択します。
5
バケット名を入力する
覚えやすい Bucket name を入力します。
- この名前はポリシーで参照されます。
6
パブリックアクセスを構成する
Block Public Access settings for this bucket で、Block all public access オプションが選択されていることを確認します。
7
バージョニングを設定する
Bucket Versioning で、Disable オプションを選択したままにします。
8
暗号化を構成する
Encryption type で Server side encryption with Amazon S3 managed Keys (SSE-S3) を選択します。
9
バケットキーを有効にする
Bucket Key で Enabled を選択します。
10
構成を確認する
Iru Endpoint は現在、上記で定義したデフォルトの暗号化オプションのみをサポートしています。
11
バケットを作成する
Create bucket を選択します。
12
作成したバケットを選択する
作成したバケットを選択します。
13
権限にアクセスする
アクセス許可 タブを選択します。
14
バケットポリシーを編集する
Bucket policy で 編集 を選択します。
15
バケットポリシーを追加する
次のバケットポリシーをロールの権限に追加します。変更を保存 を選択します。
1
バケット名の参照を置き換える
BUCKET_NAME へのすべての参照を、作成したバケットの名前に置き換えます。
1
IAM に移動する
AWS で IAM > Roles に移動します。
2
新しいロールを作成する
Create role を選択します。
3
信頼ポリシーを選択する
Custom trust policy を選択します。
4
カスタム信頼ポリシーを追加する
以下の Custom trust policy を追加して、Iru Endpoint が S3 バケットに書き込む際にこのロールを引き受けられるようにします。
-
IRU_ENDPOINT_AWS_ACCOUNT_ID と IRU_ENDPOINT_IAM_ROLE のテキストを、この記事の冒頭でメモした値に置き換えます。
5
ロールの作成を続行する
次へ を選択します。
6
権限をスキップする
Add permissions screen で、一覧にある Permissions policies をいずれも選択せずに Next を選択します。
7
ロールの詳細を追加する
Role name と 説明 を追加します。
8
ロールの作成を完了する
Create role を選択します。
9
作成したロールを選択する
作成した IAM Role を選択します。
10
Permissions タブにアクセスする
アクセス許可 タブを選択します。
11
権限を追加する
Add permissions を選択します。
12
インラインポリシーを作成する
Create inline policy を選択します。
13
JSON に切り替える
JSON タブを選択します。
14
インラインポリシーを入力する
インラインポリシーとして次の内容を入力します。
1
バケット名を置き換える
BUCKET_NAME を、Iru Endpoint がアクティビティログファイルを配置する、作成したバケットの名前に置き換えます。
15
ポリシーの作成を続行する
次へ を選択します。
16
ポリシーに名前を付ける
Policy name を入力します。
17
ポリシーを作成する
Create policy を選択します。
Iru Endpoint で統合を設定する
AWS アカウントで上記の構成が完了したら、Iru Endpoint アカウントで統合の設定に進むことができます。1
インテグレーションを開く
サイドバーで アカウントメニューボタン を選択し、インテグレーション を選択します。
2
すべての統合を参照する
Integrations ページの右上にある すべてのインテグレーションを参照 を選択します。
3
Amazon S3 Activity Log Integration を選択する
Amazon S3 Activity Log Integration タイルを選択します。
4
セットアップを続行する
次へ を選択します。
5
AWS アカウント ID を入力する
AWS Account ID を入力します。
6
S3 バケット名を入力する
このガイドで先ほど作成したバケットの S3 Bucket Name を入力します。
7
宛先パスを設定する
必要に応じて、Destination Path を入力します。
8
IAM ロール ARN を入力する
このガイドで先ほど作成した IAM ロールの IAM Role ARN を入力します。
9
AWS リージョンを入力する
AWS Region を入力します。
10
S3 に接続する
Connect to S3 を選択します。
11
接続を確認する
Iru Endpoint は、指定された S3 バケットにテストファイルをアップロードして削除しようとします。Iru Endpoint が S3 バケットとの統合に成功しなかった場合は保存できないため、UI に表示されるエラーメッセージに従って接続を修正する必要があります。
12
イベントデータを確認する
S3 バケットを確認して、Iru Endpoint がアクティビティログデータをプッシュしていることを確認します。アカウントでテナントアクティビティイベントが生成されていれば、最大で 2 時間かかります。
考慮事項
アクティビティログの頻度
アクティビティログイベントは 1 時間ごとに更新され、最初の収集には直前 1 時間分のアクティビティのみが含まれます。エクスポートされるイベントは Unified Activity の範囲 (サポートされているすべての Tenant、Endpoint、Detections、脆弱性、Compliance のアクティビティタイプ) と一致します。
IAM ロールの権限
IAM ロールには、Iru Endpoint がそのロールを引き受けて S3 バケットに書き込むことを許可するために必要な権限が必要です。
S3 バケットポリシー
Iru Endpoint がバケットにオブジェクトを書き込めるように、S3 バケットポリシーを調整する必要がある場合があります。
セキュリティ要件
セキュリティコンプライアンスのため、S3 バケットで適切な暗号化が有効になっており、パブリックアクセスがブロックされていることを確認してください。
データの保持
ログデータの保持とストレージコストを管理するために、S3 ライフサイクルポリシーの実装を検討してください。
モニタリング
S3 バケットへのアクセスとアクティビティログの配信を監視するために、CloudWatch アラームを設定します。
関連記事
統合アクティビティ
S3 へのエクスポートの前後に、Iru Web アプリで同じテナントアクティビティイベントを閲覧、検索、フィルタリングできます。
アクティビティページ
現在の Endpoint アクティビティのタイムラインです。Unified Activity がプレビュー段階の間、併せて利用できます。