

このガイドは Mac コンピュータに適用されます
振る舞い検知ルールグループについて
Behavioral Detection Rule Groups を使用すると、EDR の振る舞い検知をきめ細かく制御できます。この機能により、環境を監視するセキュリティルールをカスタマイズでき、必要に応じて保護レベルを上げたり、感度の設定を調整してアラートのノイズを減らしたりできます。仕組み
Behavioral Detection Rule Groups は、脅威監視の感度を決定する構成可能な検知レベルによって動作します。デフォルトでは、振る舞い検知は Cautious モードで実行され、誤検知を最小限に抑えながら最も深刻な脅威に焦点を当てます。組織のリスク許容度と運用要件に基づいて、セキュリティレベルを調整できます。検知レベルについて
初期設定では、振る舞い検知は Cautious モードで実行されます。つまり、最も深刻な脅威のみがアラートをトリガーします。これにより、最も悪質な攻撃者を捕捉しながら、誤報を最小限に抑えます。Moderate または Aggressive を選択すると、感度を上げることができます。- Cautious:誤検知が非常に少なく、明らかに悪意のあるアクティビティに焦点を当てます
- Moderate:管理可能な範囲を保ちながら、より多くの潜在的な脅威を捕捉するために範囲を広げます
- Aggressive:最も高い感度です。アラートが増えることが予想されます
ルールグループについて
振る舞い検知は 8 つの重点カテゴリに分かれており、それぞれが異なる種類の疑わしい振る舞いを監視します。各グループを個別に Cautious、Moderate、Aggressive に設定できます。- Discovery and Information Gathering:セキュリティソフトウェアのインストールや仮想マシンを特定するコマンドなど、疑わしい探索コマンドを検知します
- Exploit Detection:公開されている脆弱性または非公開で開示された脆弱性に対する悪用の試みを検知します
- Obfuscation and Encryption Detection:データやコマンドを隠蔽するための暗号化や難読化の使用を検知します
- Persistence Mechanisms:macOS ホストで永続化を確立することを目的とした launch agent や daemon の作成または変更を監視します
- Privilege Escalation Detection:ファイルのアクセス権の改ざんや機密性の高い構成ファイルへのアクセスなど、より高いレベルのアクセス権を取得しようとしている兆候を監視します
- Script and Command Usage Monitoring:疑わしいコマンドやスクリプトの実行を特定します
- Security Tool and System Configuration Alterations:Gatekeeper、Transparency Consent and Control(TCC)、エンドポイントセキュリティ製品など、macOS を保護するために設計されたセキュリティ構成やツールの変更または無効化を検知します
- User Account Alterations:通常のユーザー操作やシステム管理から隠れたままにすることを目的としたユーザーアカウントの作成または操作を検知します
ルールグループを構成する
1
検出に移動する
左側のナビゲーション(Endpoint の下)で 検出 ページを開きます。
2
Rules タブにアクセスする
Rules タブを選択します。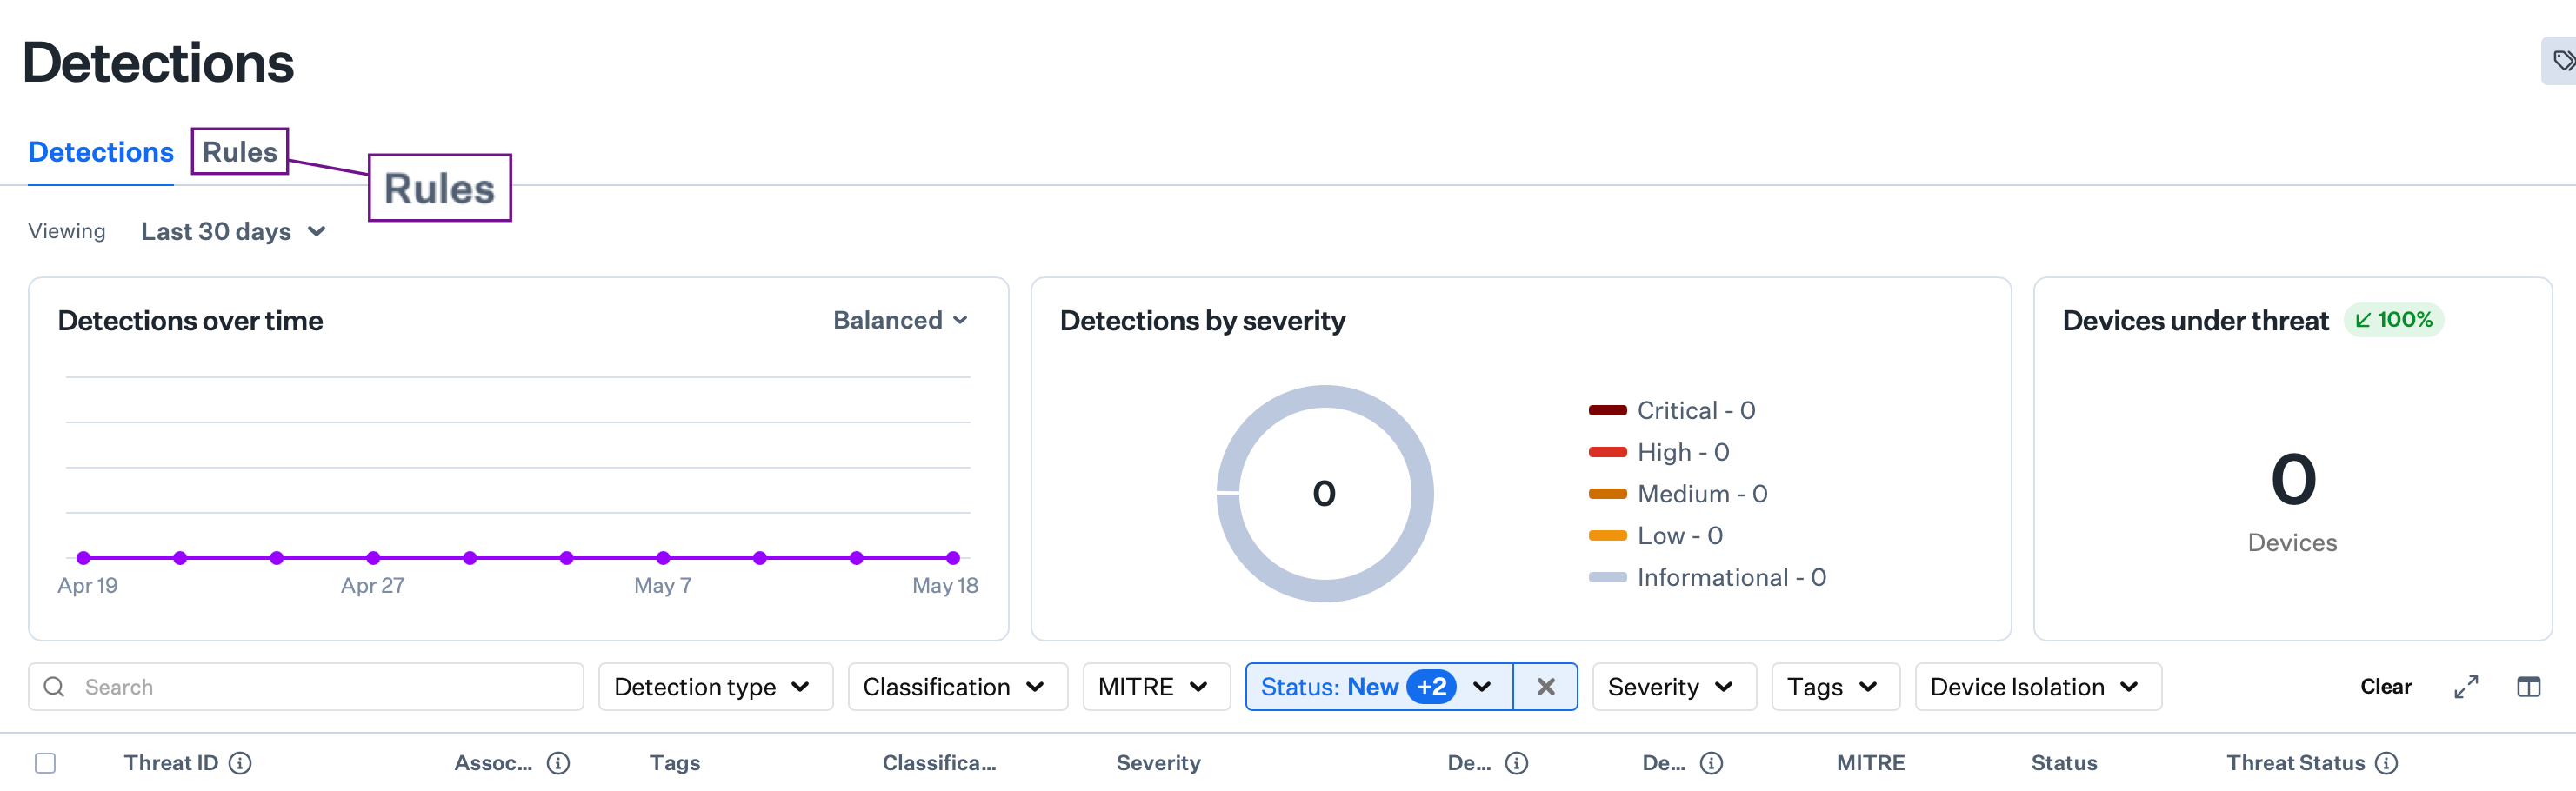
3
グローバル設定を構成する
ルールをグローバルに設定するには、Rule detection level を選択します。
4
グループ設定を構成する
ルールグループごとにルールを設定するには、Set detection level per rule group を選択します。
5
検知レベルを設定する
各ルールグループの種類で、目的の検知レベルを選択します。
6
構成を保存する
完了したら、Save detection settings を選択します。
ルールの例外を処理する
ルールの例外は、悪意の高い振る舞いを対象としないルールでのみ使用できます。重要なセキュリティルールを個別に無効にすることはできません。
1
検出タブを開く
Detections ページで 検出 タブを選択します。
2
問題のある検知を選択する
脅威の左側にあるチェックボックスを使用して、不要なアラートを生成している検知を選択します。
3
アクションメニューにアクセスする
左下隅にある三点リーダーを選択します。
4
ルールを無効にする
Disable suspicious rules を選択します。
例外を管理する
無効にしたルールは、EDR 構成の Rules タブにある Rule Exceptions リストに自動的に表示されます。 そこでは次の操作を行えます。- 無効にしたすべてのルールを確認する
- 状況が変わった場合にルールを再度有効にする
- 監視されていない項目を把握する
考慮事項
- 検知レベルのバランス:アラート疲れを避けるため、セキュリティの範囲と管理可能なアラート量のバランスが取れた検知レベルを選択してください
- ルールグループのカスタマイズ:組織固有のセキュリティ要件とリスクプロファイルに基づいて、各ルールグループを個別に構成してください
- 例外の管理:無効にしたルールを定期的に確認し、それらが引き続き適切であり、セキュリティ上のギャップを生じさせていないことを確認してください
- 重要なルールの保護:必須のセキュリティ範囲を維持するため、重要なセキュリティルールは無効にできないことを理解してください
- アラートの調整:セキュリティの有効性を維持しながら誤検知を減らすために、ルールの例外を戦略的に使用してください
- 定期的な確認:ルールグループの設定と例外を定期的に評価し、現在の脅威の状況とビジネスニーズに合致していることを確認してください
- ドキュメント:コンプライアンスと監査のために、ルールの例外とその理由を記録してください
- テストと検証:本番環境に展開する前に、管理された環境でルールグループの変更をテストしてください
- パフォーマンスへの影響:より積極的な設定はデバイスのパフォーマンスに影響を与える可能性があるため、検知レベルを調整する際はシステムのパフォーマンスを監視してください
- チームのトレーニング:セキュリティチームが、さまざまな検知レベルとルールの例外が持つ意味を理解していることを確認してください
- インシデント対応:侵害されたデバイスに対するデバイスの隔離アクションを含め、ルールグループの設定がインシデント対応のワークフローや脅威の調査プロセスにどのように影響するかを検討してください。
- コンプライアンス要件:ルールグループの構成を、業界の規制要件やコンプライアンス要件に合わせてください