Esta guía se aplica a computadoras Mac

Acerca de Passport con Okta

Passport con Okta permite a los usuarios iniciar sesión en computadoras Mac con sus credenciales de Okta en lugar de contraseñas locales independientes. Passport conecta Okta con el inicio de sesión de macOS.

Cómo funciona

Passport se integra con tu organización de Okta para autenticar a los usuarios en la pantalla de inicio de sesión de macOS. Cuando los usuarios introducen sus credenciales de Okta, Passport las verifica con tu inquilino de Okta y crea o actualiza la cuenta de usuario local de la Mac en consecuencia.

Configuración de la aplicación de Okta

Al configurar el Library Item de Passport, necesitas el Client ID y la URL del proveedor de identidad. En Okta, el identificador de cliente puede aparecer como Application ID. Sigue estos pasos para configurar la app OIDC y recopilar la información necesaria.
1

Acceder a Applications

En tu Okta Administrator Console, en el panel del menú de la izquierda, expande la sección Applications y selecciona Aplicaciones.
2

Crear la integración de la app

Selecciona Create App Integration.
3

Seleccionar el método de inicio de sesión

En Sign-in method, selecciona OIDC - OpenID Connect.
4

Seleccionar el tipo de aplicación

En Application Type, selecciona Native Application.
5

Continuar al siguiente paso

Selecciona Siguiente.
6

Introducir el nombre de la app

En el campo App integration name, introduce un nombre como Iru Passport.
7

Configurar el tipo de concesión

En la sección Grant type, confirma que la casilla Refresh Token no está seleccionada. Esta opción debe estar desactivada para garantizar que Passport pida a los usuarios que actualicen su contraseña de la Mac con la sesión iniciada si cambia su contraseña de Okta.
La opción Store user password del Library Item de Passport debe estar establecida en Securely store password para que los usuarios reciban la solicitud de actualización de contraseña.
8

Acceder a las opciones avanzadas al usar OIE

Si usas Okta Identity Engine, selecciona Advanced para mostrar opciones adicionales.
9

Seleccionar Resource Owner Password

En la sección Other grants, selecciona la casilla Resource Owner Password.
Si tu instancia de Okta aún no se ha actualizado de Classic a Okta Identity Engine, también denominado OIE, no se mostrarán el tipo de concesión Interaction Code ni otras opciones.
10

Agregar el URI de redirección

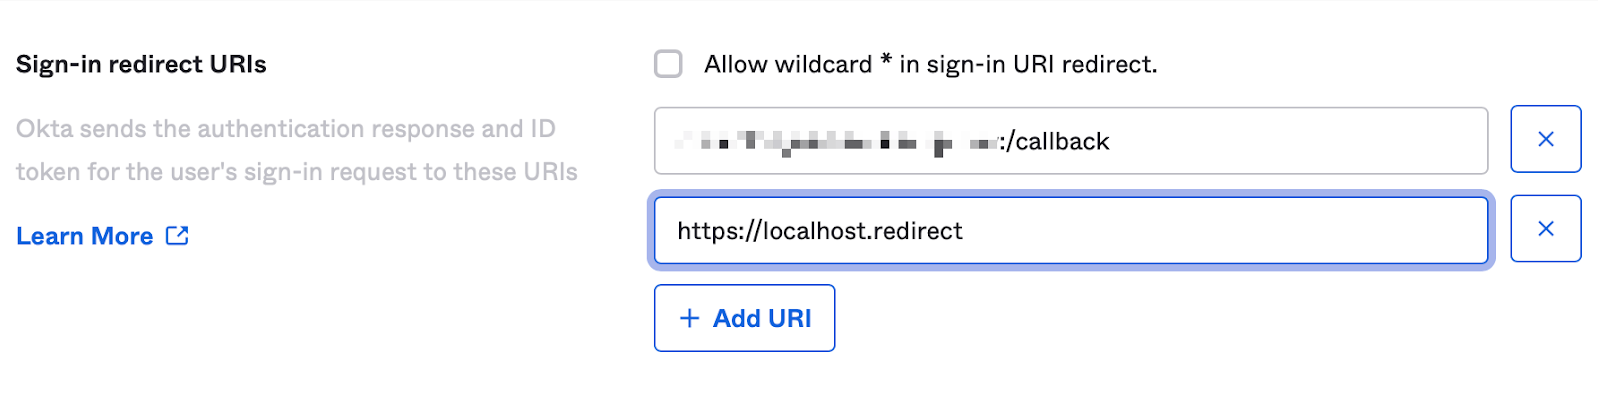
En la sección Sign-in redirect URIs, selecciona Add URI.
11

Introducir el URI de redirección

En el nuevo campo que aparece, introduce lo siguiente:
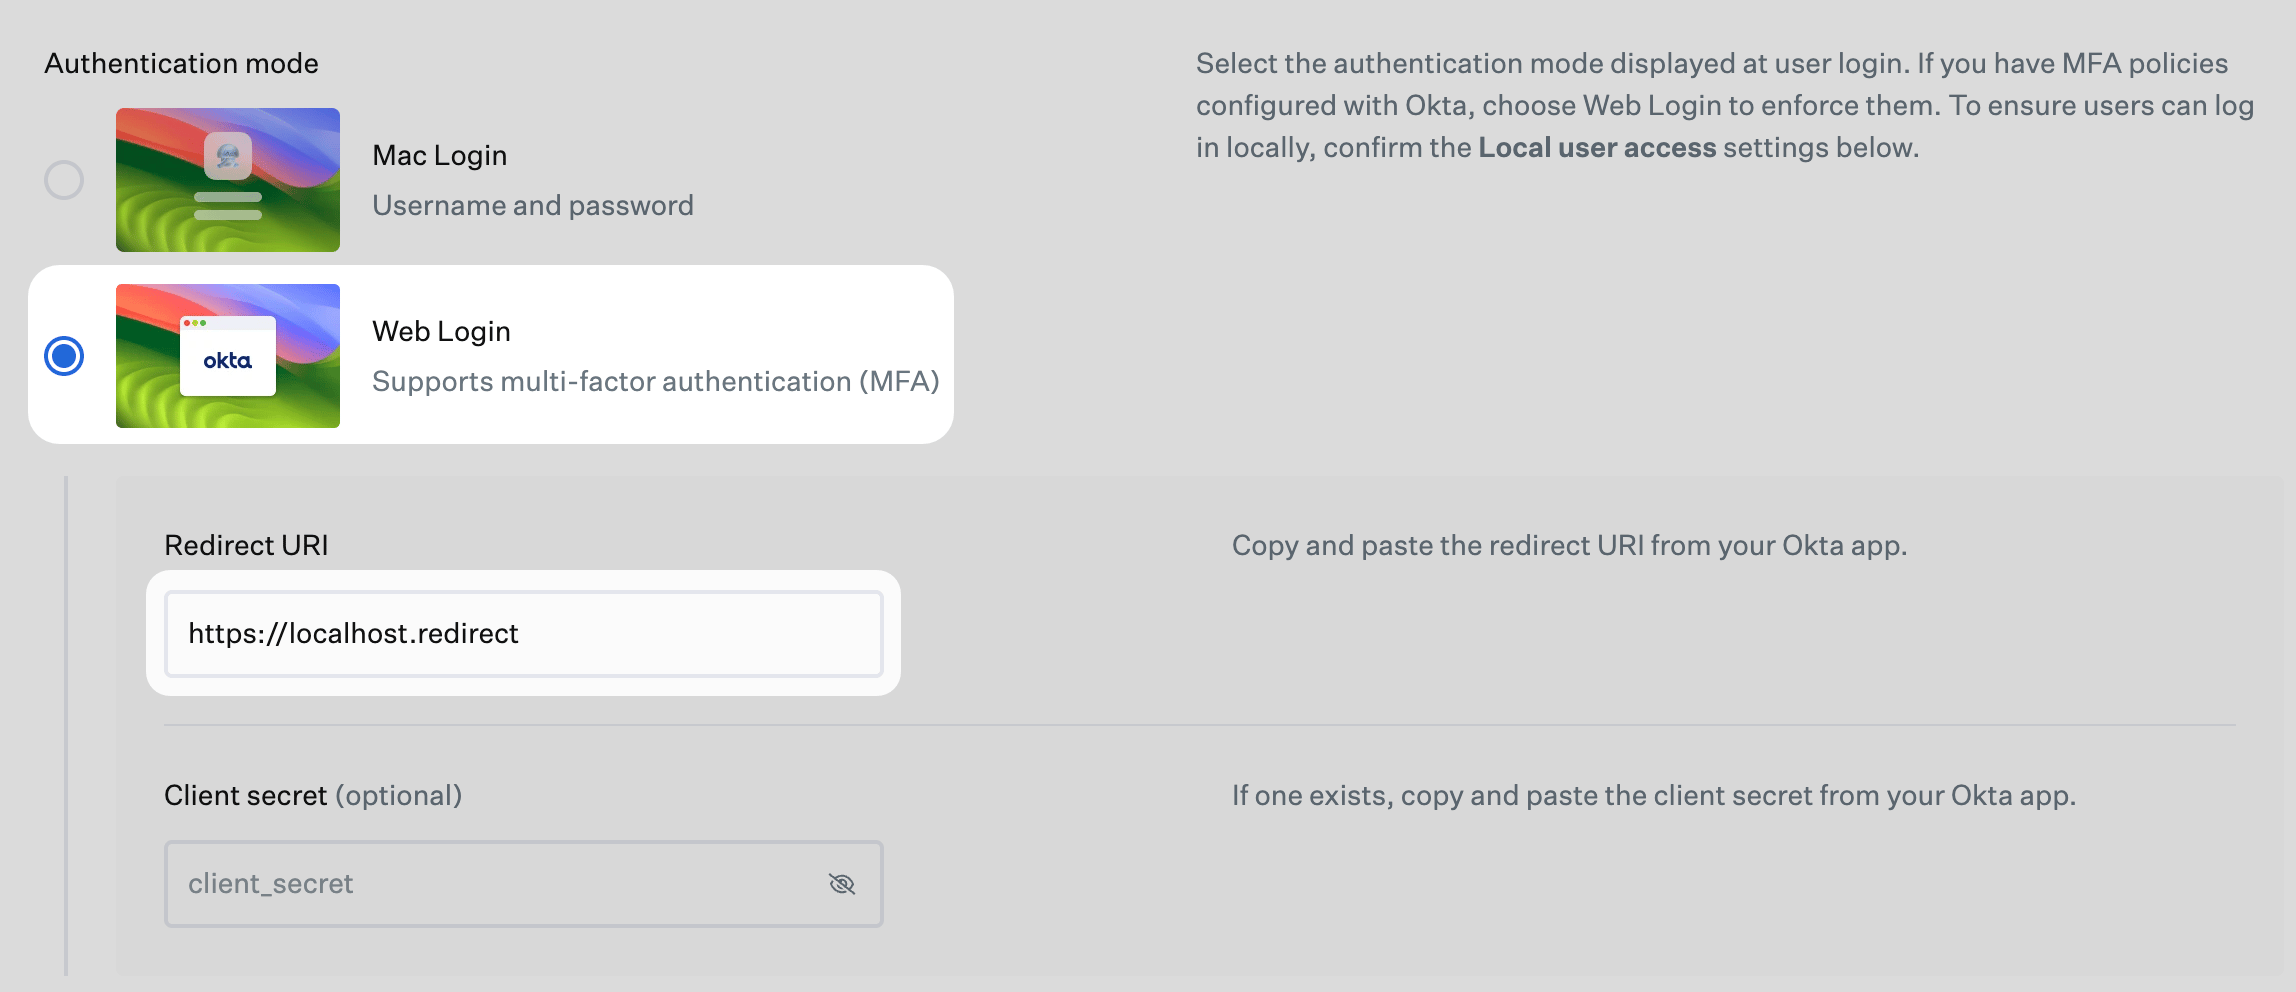
Se debe usar el mismo Sign-in redirect URI en el campo Redirect URI de la sección Modo de autenticación del Library Item de Passport.
Sign-in redirect URIs de Okta para Passport
12

Configurar las asignaciones

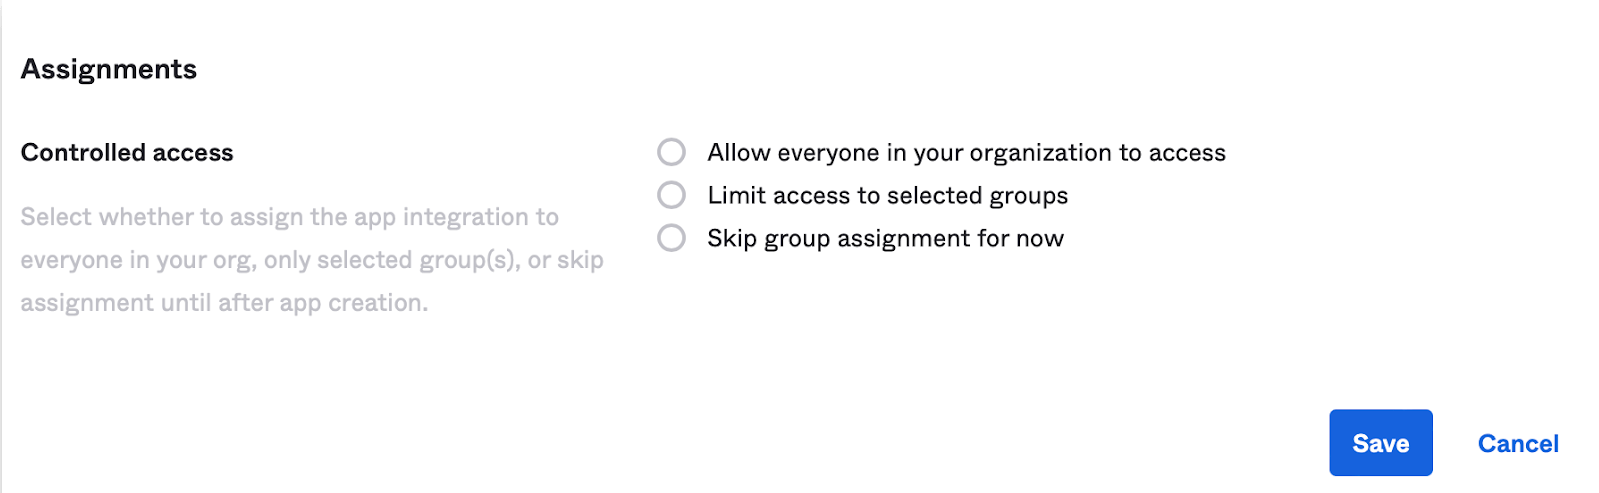
En la sección Assignments, selecciona si quieres asignar la integración de la app a todos los miembros de tu organización, solo a grupos seleccionados, u omitir la asignación hasta después de crear la app.
13

Guardar la configuración

Selecciona Guardar.
Opciones de acceso controlado de Assignments de la app de Okta

Recopilar los detalles de configuración

1

Preparar un documento seguro

Abre un documento de texto seguro que puedas usar para almacenar los valores de esta app OIDC. Necesitarás estos datos cuando configures el Library Item de Passport.
2

Copiar el Client ID

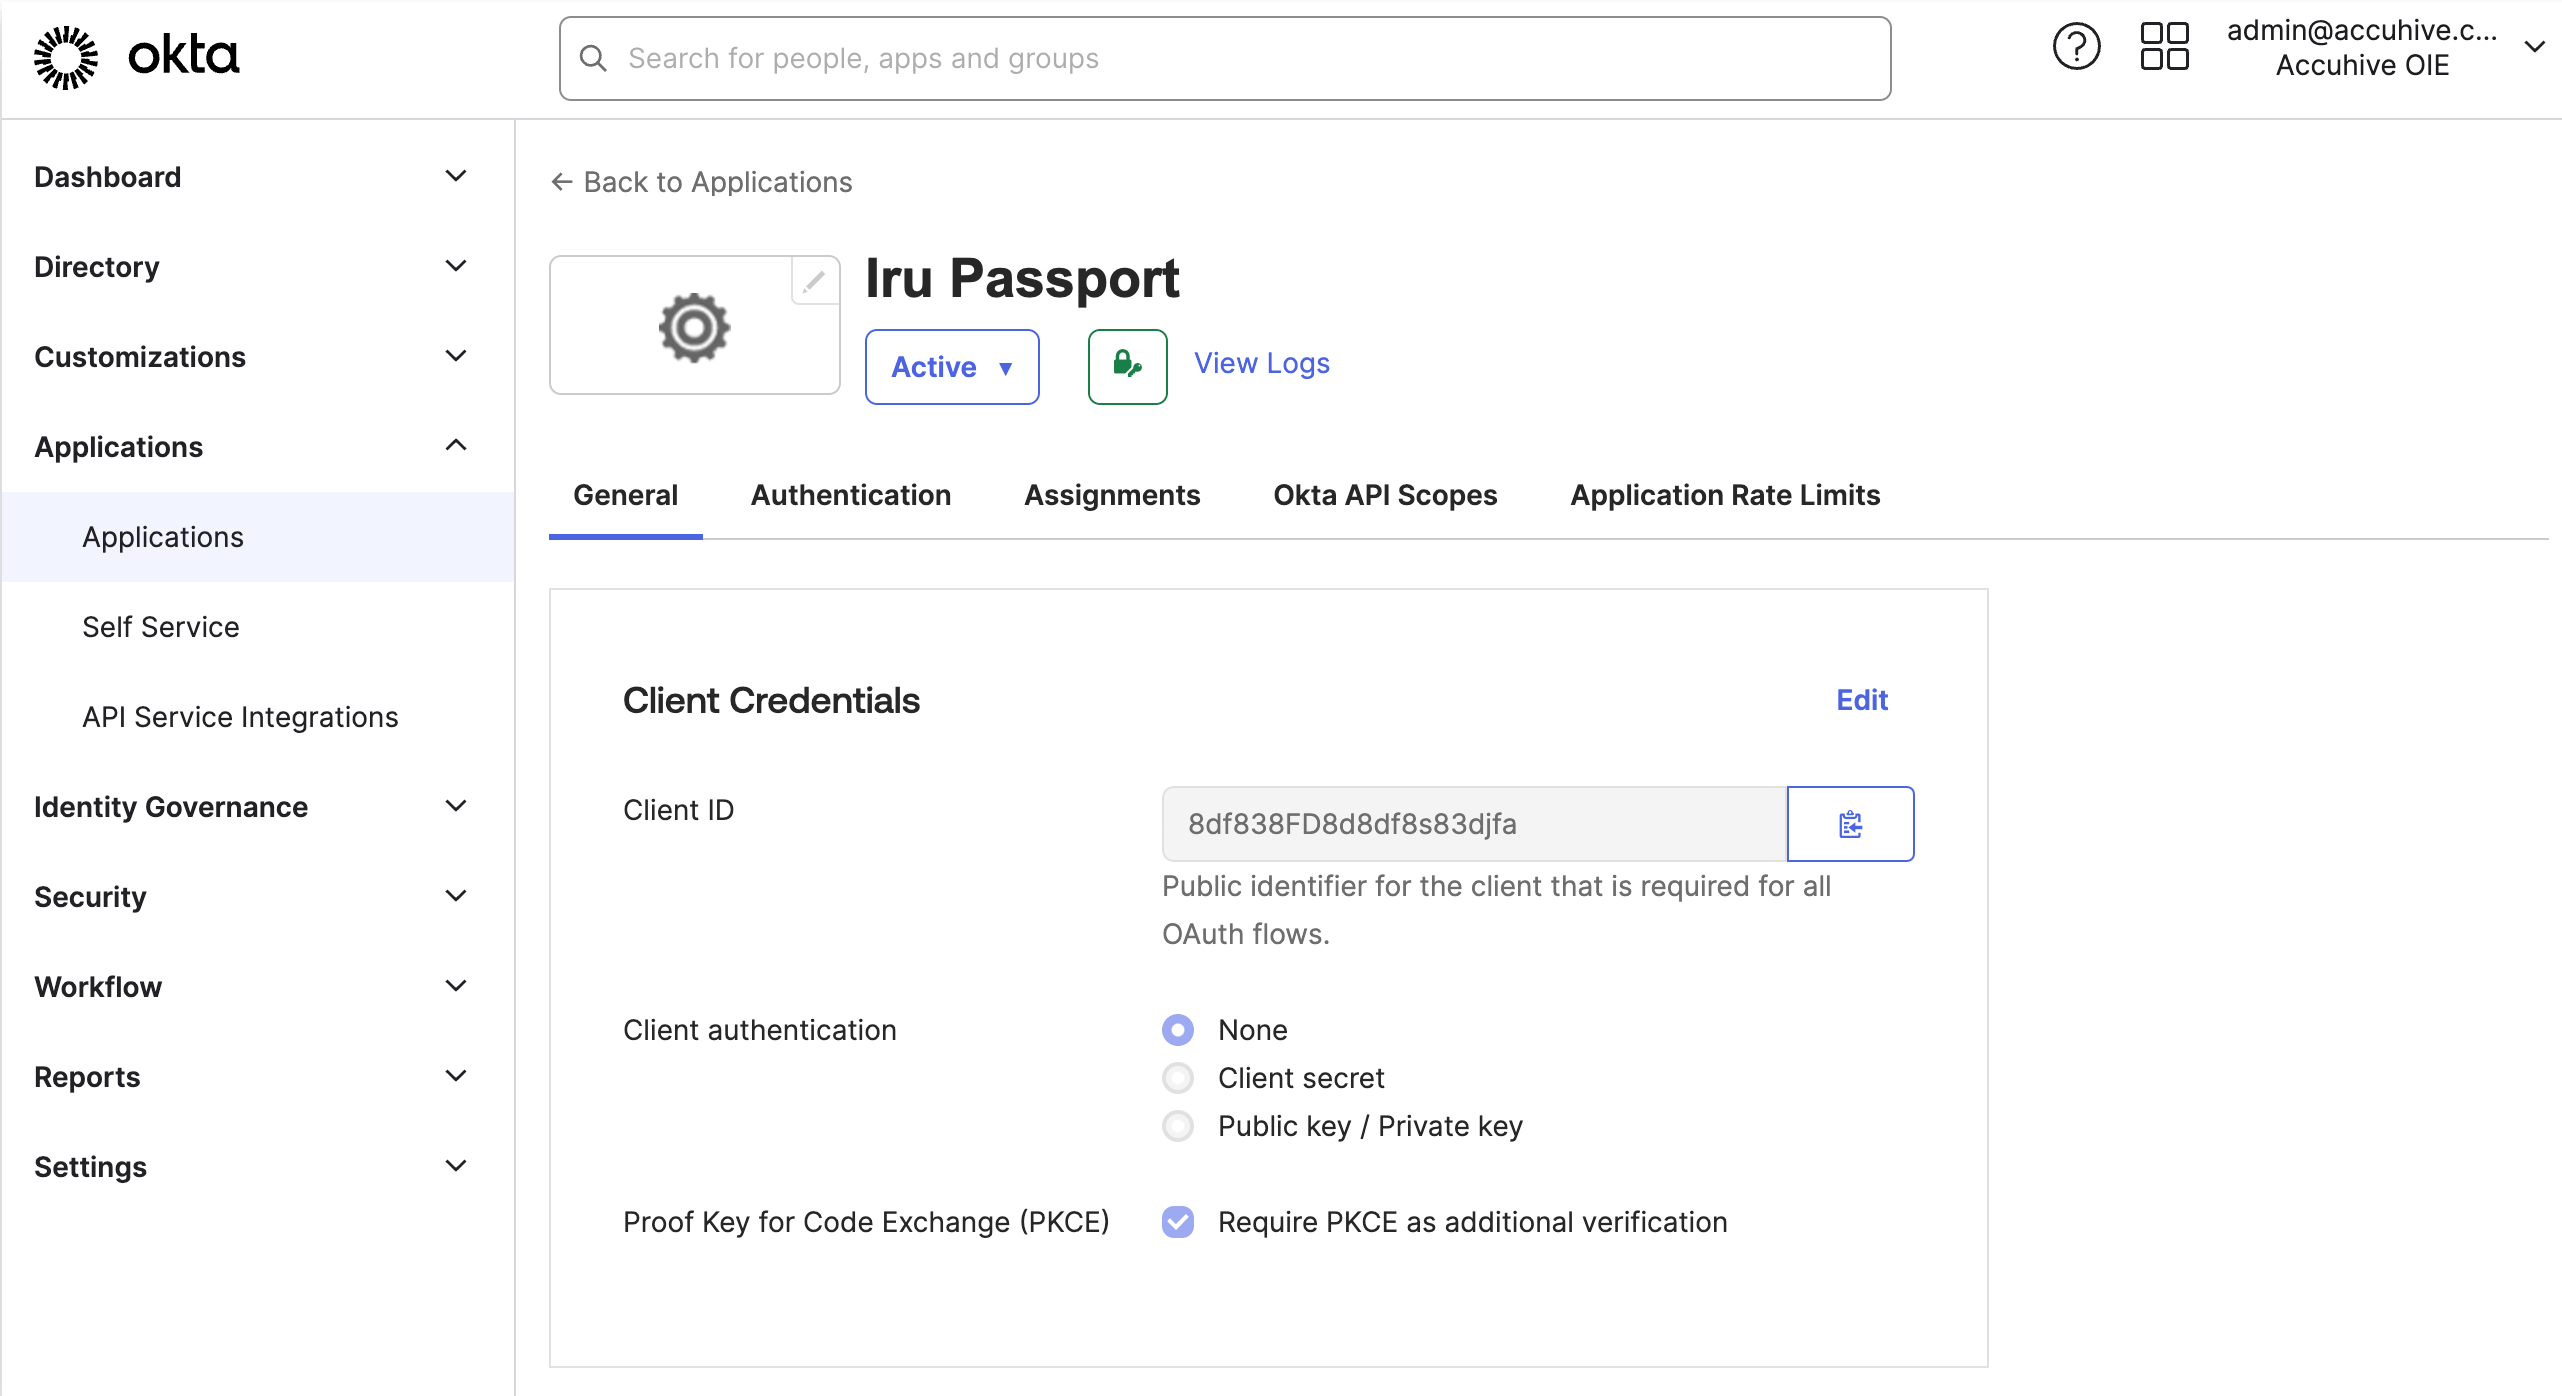
En la pestaña General de la aplicación OIDC que acabas de crear, a la derecha del campo Client ID, selecciona el icono de copiar, que tiene forma de portapapeles.
Client ID de Passport en Okta en la pestaña General
3

Guardar el Client ID

Pega el valor en tu documento de texto seguro.
4

Copiar la fórmula de la URL del proveedor de identidad

Copia la fórmula de tu URL del proveedor de identidad del siguiente texto:
5

Guardar la URL del proveedor de identidad

Pega el texto en tu documento de texto seguro.
6

Sustituir el marcador de posición del dominio

En tu documento de texto seguro, sustituye yourOktaDomain por tu dominio de Okta.
No necesitas una regla de Sign-On Policy personalizada, pero si agregas una, asegúrate de que la MFA esté deshabilitada.
Si no necesitas configurar MFA, abre la pestaña Iru Endpoint. Sigue la siguiente sección si necesitas configurar MFA.

Habilitar la autenticación multifactor

La directiva de MFA en Okta debe aplicarse a usuarios o grupos, no a la aplicación de Passport en Okta.
Cuando uses MFA con Passport, actualiza Okta y el Library Item de Passport. Para obtener más información sobre en qué pueden diferir, consulta el artículo de Okta Differences Between Okta Classic and OIE. Expande la sección correspondiente a tu motor de Okta, o usa los enlaces Okta Identity Engine o Classic Engine.
Okta Authenticators
1

Acceder a la sección Security

Expande la sección Seguridad en la navegación de la izquierda.
2

Abrir Authenticators

Selecciona Authenticators.
3

Verificar los métodos de MFA

Asegúrate de que aparezca al menos un método de autenticación multifactor, como Okta Verify.
4

Agregar un autenticador cuando sea necesario
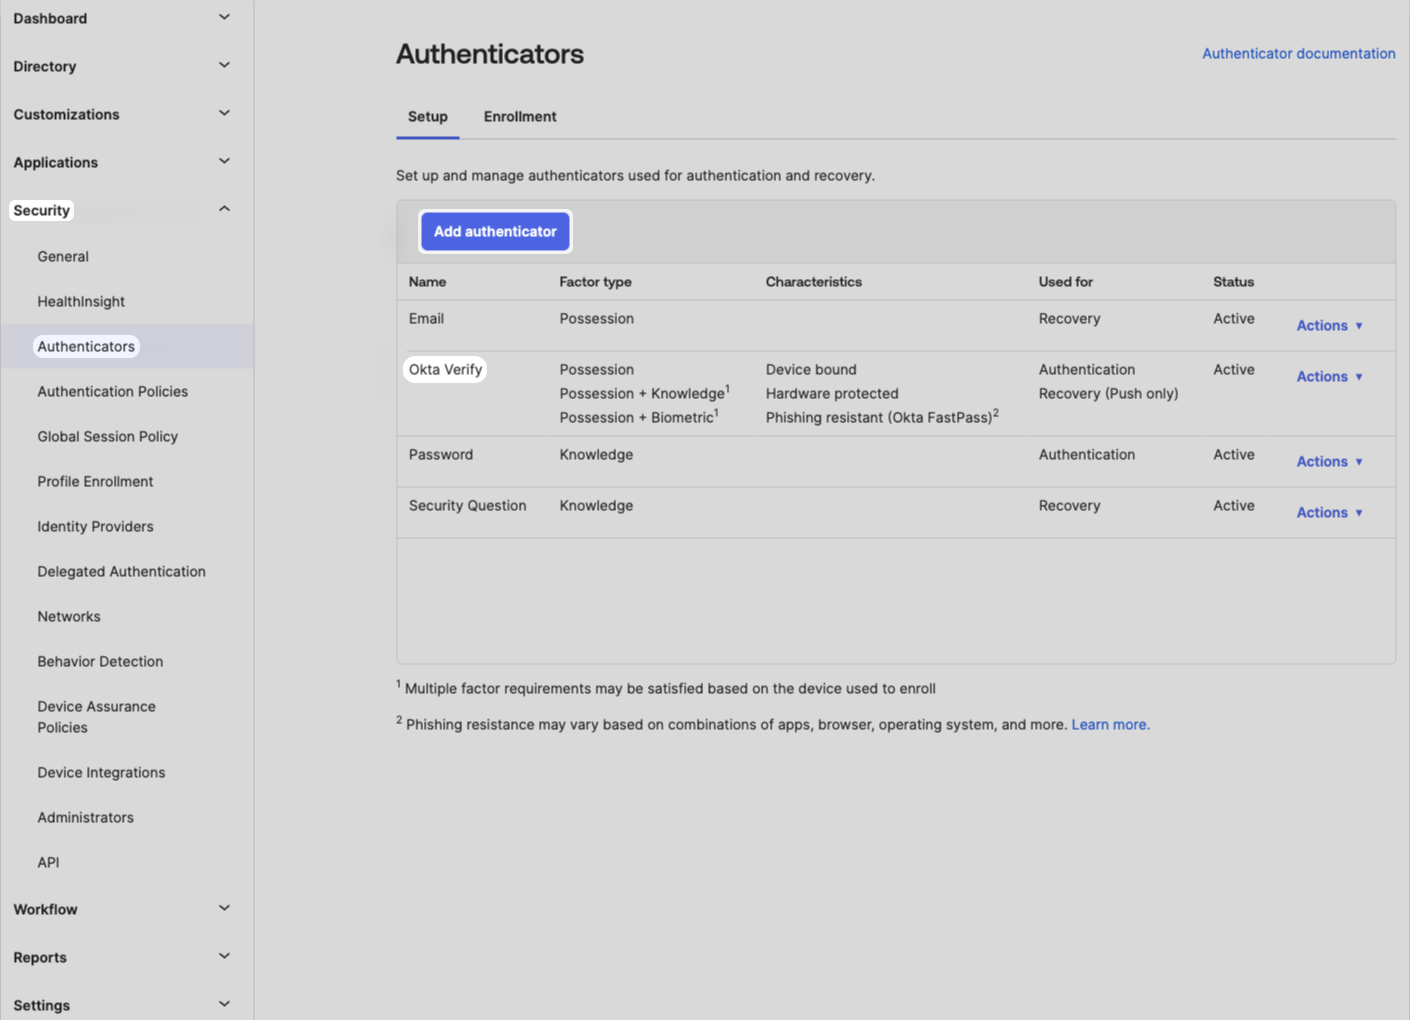
Si no aparece ningún método multifactor, selecciona el botón Add authenticator.
Security Authenticators de Okta con Add authenticator
5

Seleccionar el autenticador

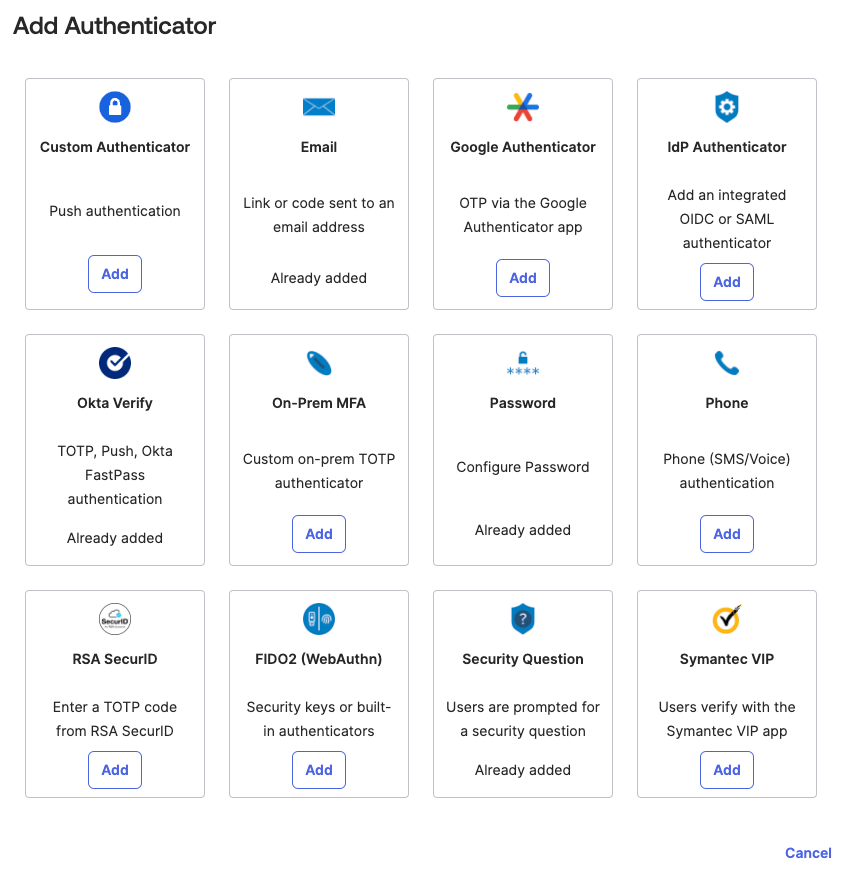
Selecciona el botón Añadir debajo de cada autenticador que necesites.
Lista Add Authenticator de Okta
6

Completar la configuración

Completa los pasos adicionales del autenticador.
7

Confirmar la adición

Selecciona Añadir.
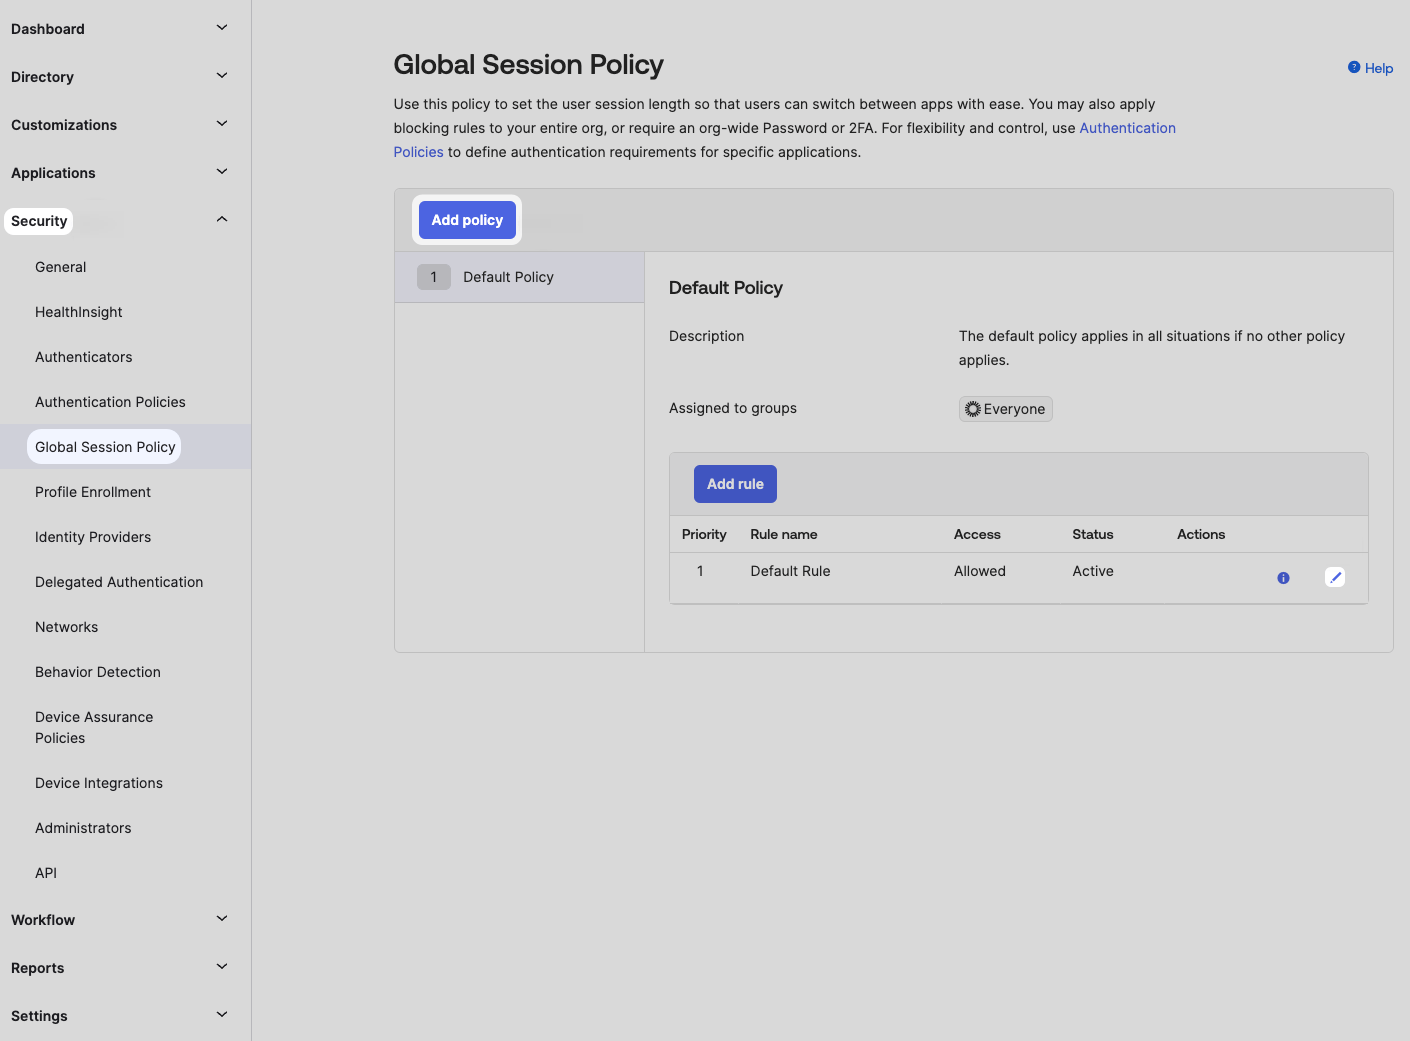
Okta Global Session Policy
1

Acceder a la sección Security

Expande la sección Seguridad en la navegación de la izquierda.
2

Abrir Global Session Policy

Selecciona Global Session Policy.
3

Crear o editar la directiva

Selecciona Add policy para crear una nueva directiva o, para editar la Default Policy existente, continúa con el siguiente paso.
4

Editar la Default Policy existente

Para editar la Default Policy existente, selecciona el icono de lápiz en la columna Acciones de la Default Rule.
Default Rule de Global Session Policy de Okta
5

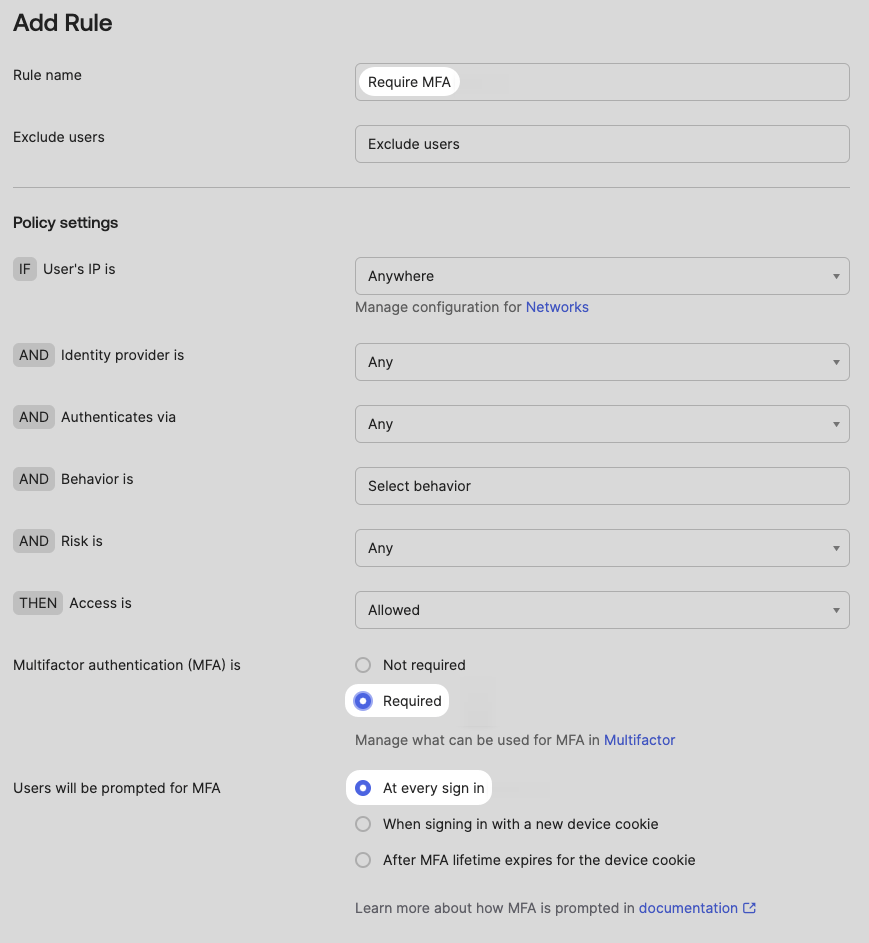
Establecer el requisito de MFA

Establece la autenticación multifactor en Required.
6

Establecer la frecuencia de solicitud de MFA
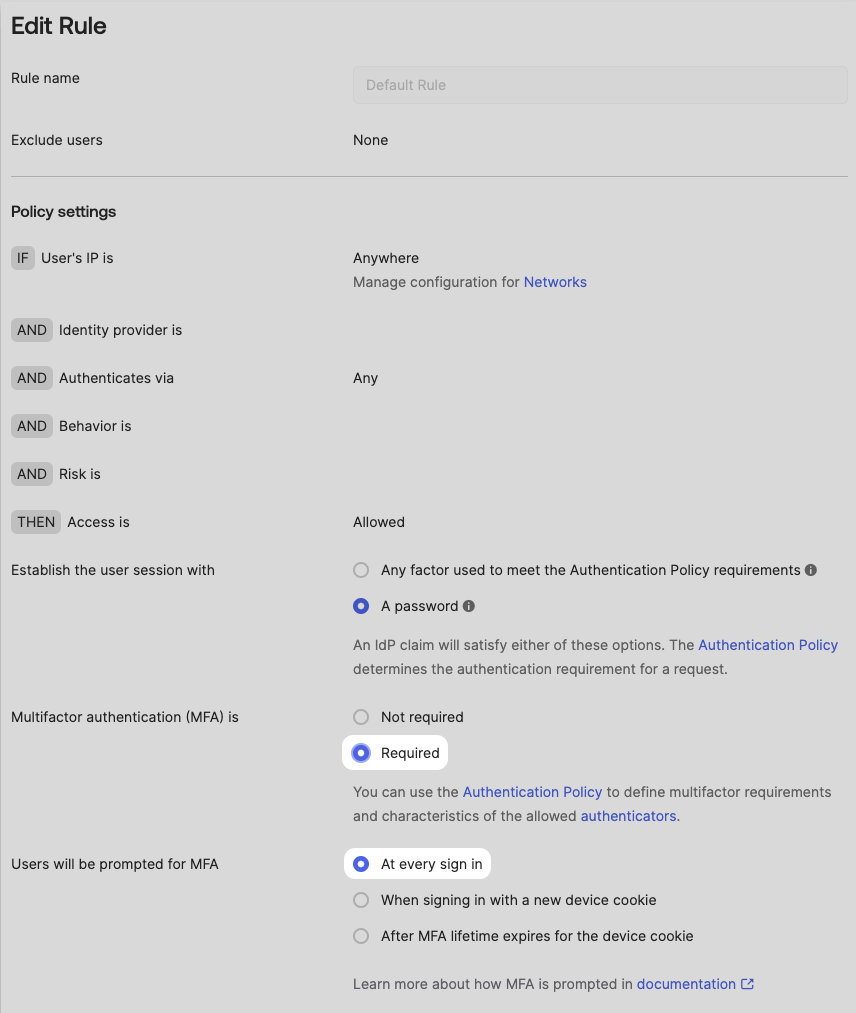
Establece Users will be prompted for MFA en At every sign in.
Edit Rule de Okta con MFA Required en cada inicio de sesión
7

Guardar la directiva

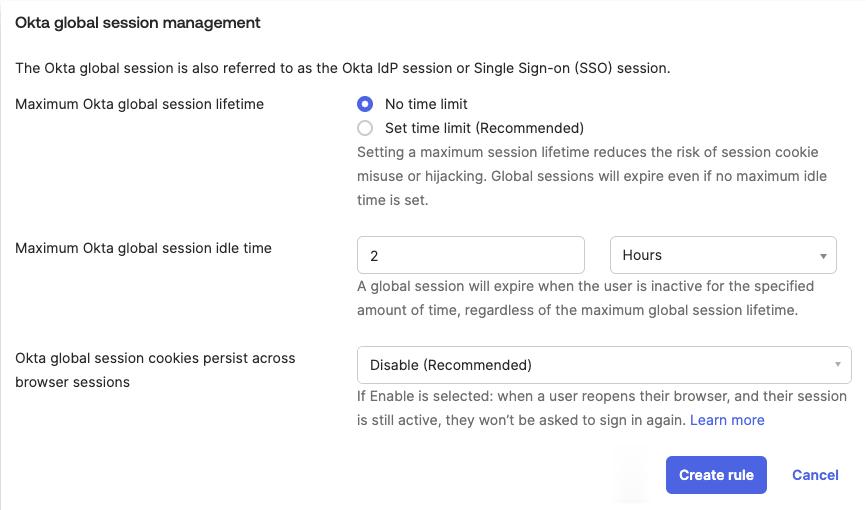
Desplázate hacia abajo y selecciona Update rule o Create rule.
Authentication Policies
1

Acceder a la sección Security

Expande la sección Seguridad en la navegación de la izquierda.
2

Abrir Authentication Policies

Selecciona Authentication Policies.
3

Acceder a Applications

Selecciona Aplicaciones.
4

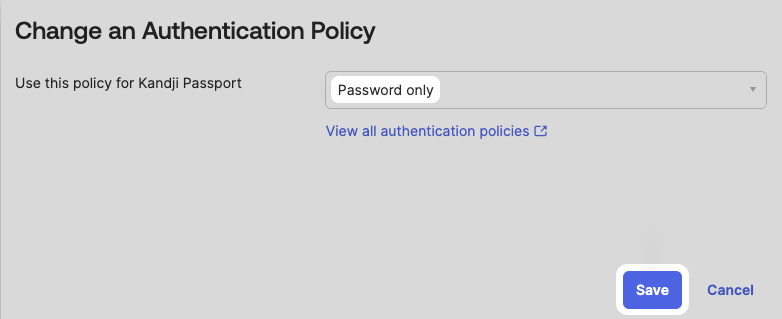
Cambiar la directiva de Passport

Selecciona Switch policy junto a tu aplicación Iru Passport.
5

Seleccionar la directiva Password only

Selecciona Password only para la directiva Use this policy for Iru Passport.
6

Guardar la directiva

Selecciona Guardar.
Cambio de la directiva de autenticación de Okta a Password only
Configuración de MFA de Okta
1

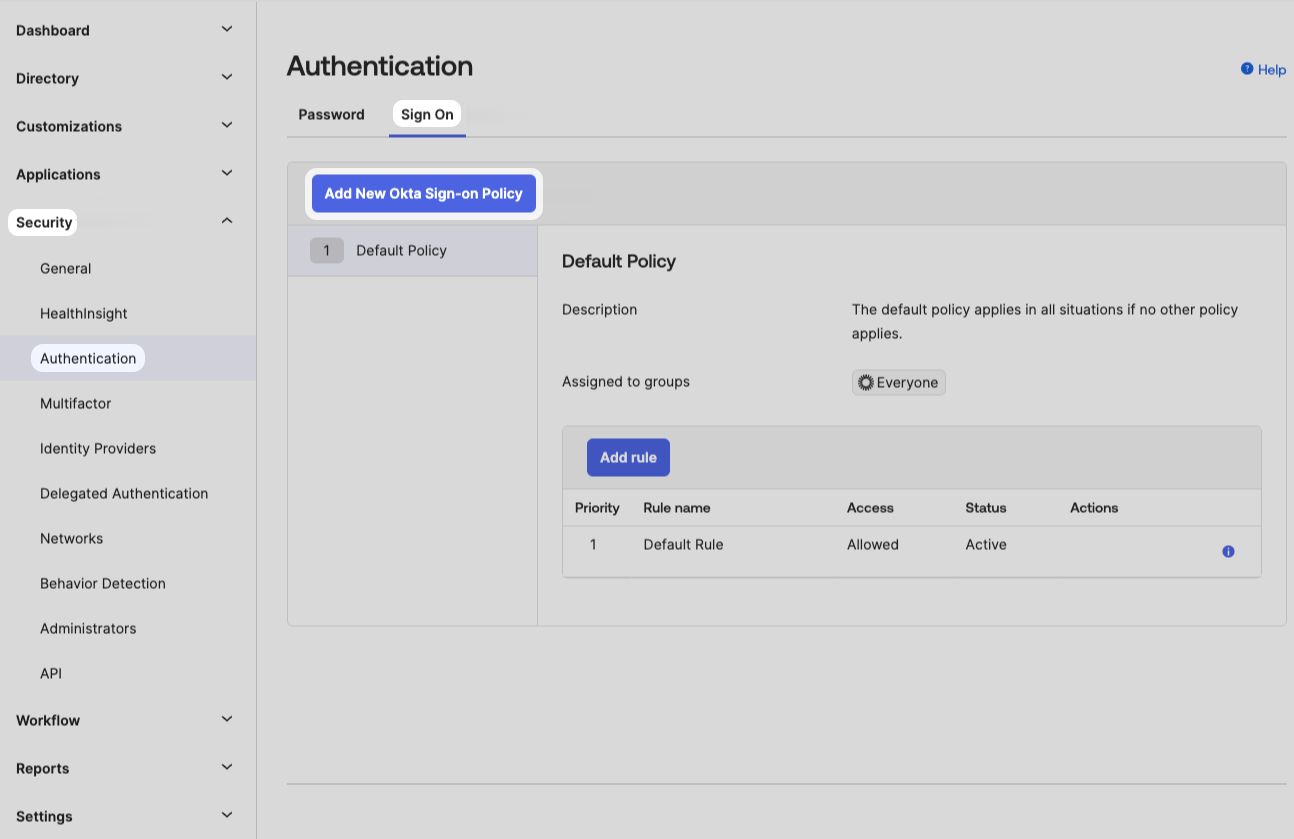
Acceder a la sección Security

Expande la sección Seguridad en la navegación de la izquierda.
2

Abrir Authentication

Selecciona Autenticación.
3

Acceder a Sign On

Selecciona Sign On.
4

Agregar una nueva directiva

Selecciona Add New Okta Sign-on Policy.
Authentication Sign On de Okta con Add New Okta Sign-on Policy
5

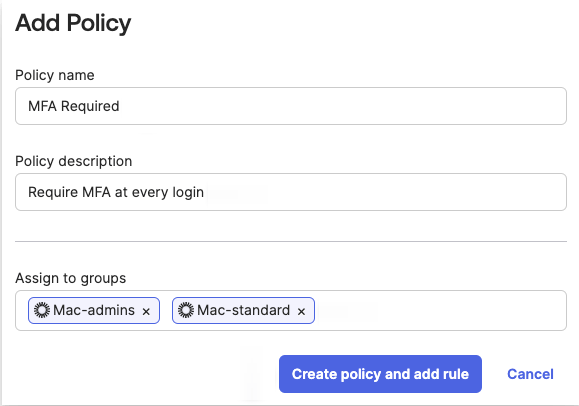
Configurar los detalles de la directiva

Introduce un Policy name similar a MFA Required.
6

Agregar la descripción de la directiva

Introduce una Policy Description.
7

Seleccionar los grupos

Selecciona los grupos a los que se asignará este requisito de MFA.
8

Crear la directiva

Selecciona Create policy and add rule.
Add Policy de Okta con MFA Required
9

Introducir el nombre de la regla

Introduce el Rule name.
10

Establecer el requisito de MFA

Selecciona Required para la autenticación multifactor.
11

Establecer la frecuencia de MFA

Selecciona At every sign in para la opción Users will be prompted for MFA.
Add Rule de Okta con Require multifactor authentication
12

Crear la regla

Selecciona Create rule en la parte inferior de la ventana.
Create rule de Okta para la administración global de sesiones
Cambia a la pestaña Iru Endpoint y completa allí los pasos del Library Item de Passport. Empieza por la parte superior de esa pestaña. Cuando termines, vuelve a esta pestaña y continúa con Configurar el filtro de notificación de grupos en Okta a continuación.

Configurar el filtro de notificación de grupos en Okta

En tu aplicación OIDC de Passport, configura el Groups claim filter para que Okta envíe las notificaciones de grupo que Passport espera. Este artículo usa como ejemplo nombres que empiezan por Mac-.
1

Acceder a Applications

En tu Okta Administrator Console, en el panel del menú de la izquierda, expande la sección Applications si es necesario y selecciona Aplicaciones.
2

Seleccionar la aplicación de Passport

Selecciona la aplicación Iru Passport que creaste anteriormente.
3

Abrir la pestaña Sign On

Selecciona la pestaña Sign On.
4

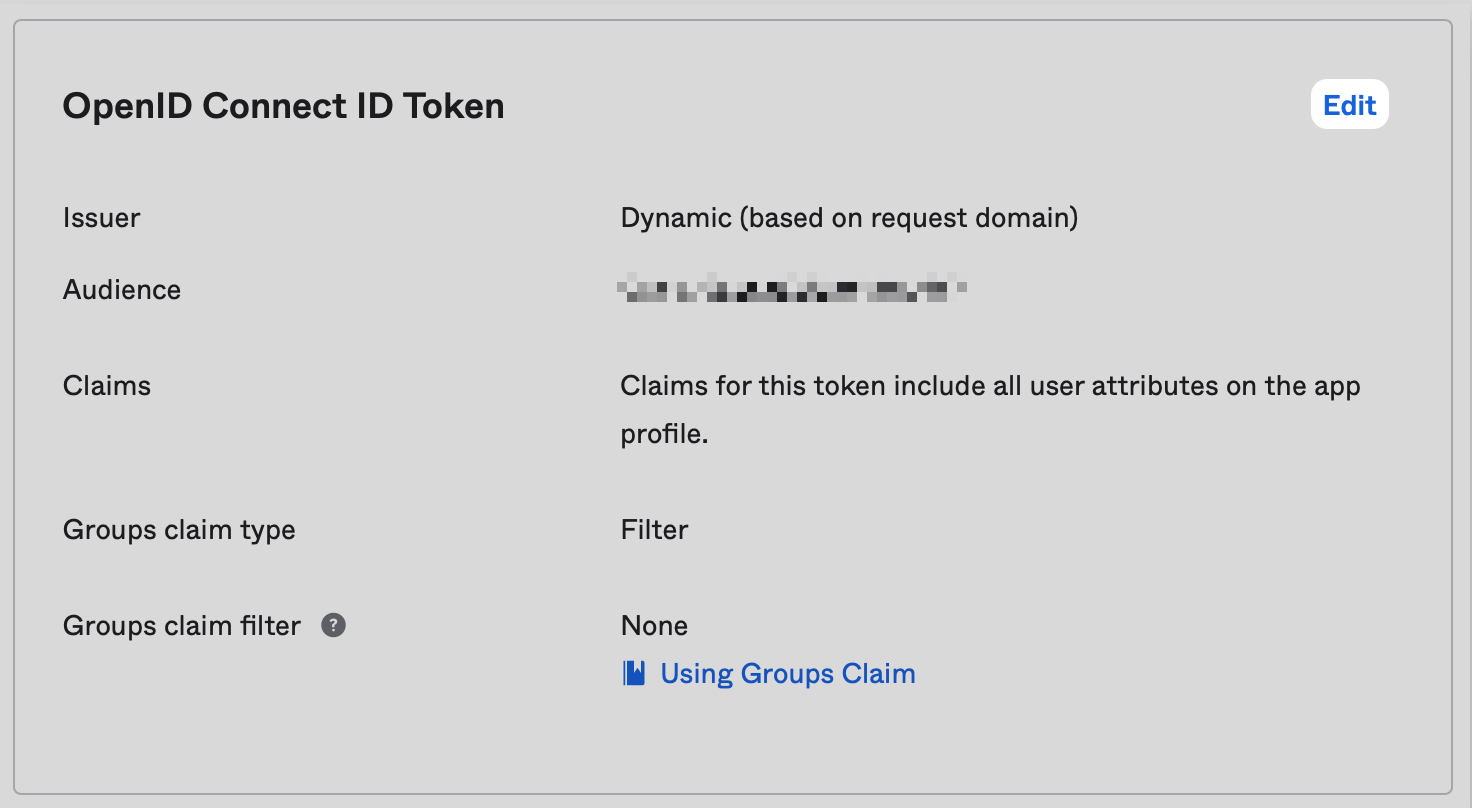
Editar el ID Token

En la sección OpenID Connect ID Token, selecciona Edit.
Configuración de OpenID Connect ID Token de Okta
5

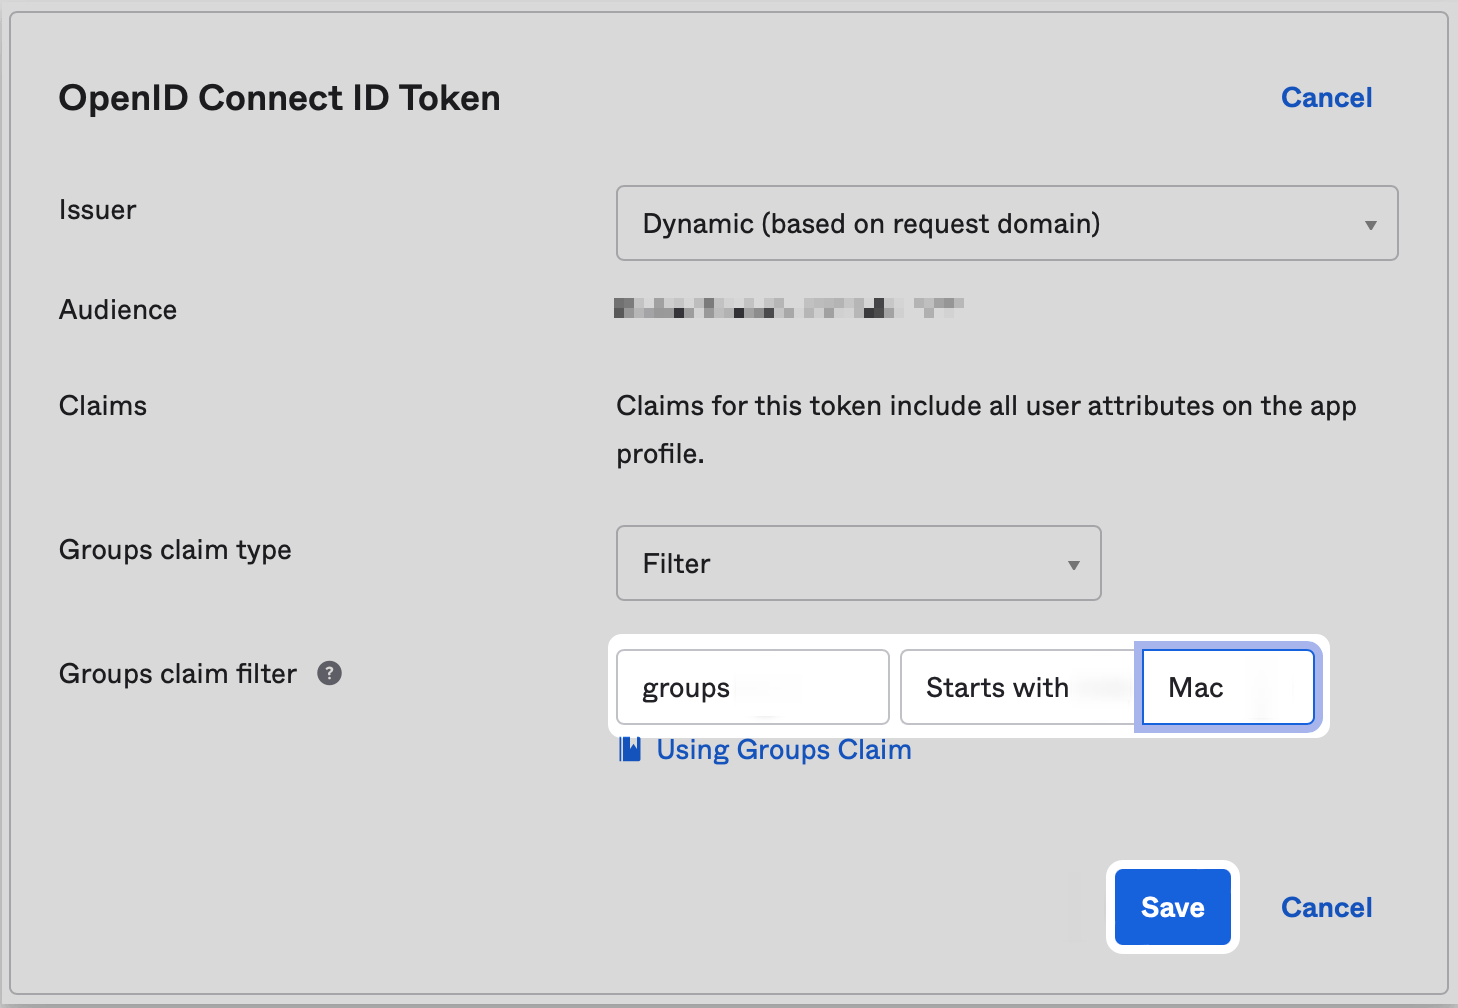
Configurar el Groups claim filter

En la sección Groups claim filter, deja el valor predeterminado: groups.
6

Establecer la condición del filtro

Deja el campo central con el valor predeterminado: Starts with.
7

Introducir el prefijo de grupo

En el campo de la derecha, introduce Mac si los grupos de Okta que usas o usarás empiezan por Mac.
8

Guardar la configuración

Selecciona Guardar.
Groups claim filter de Okta con Starts with Mac

Solución de problemas de Passport y Okta

Si tienes algún problema con Passport y Okta, lee nuestro artículo Solución de problemas de Passport con Okta para obtener información adicional.