

Acerca de la integración de registros de actividad con Amazon S3
La integración de registros de actividad con Amazon S3 en Iru Endpoint permite a las organizaciones exportar los registros de actividad unificados del tenant a un bucket de S3 autoalojado para su recopilación y análisis centralizados con servicios SIEM.Cómo funciona
Esta integración envía los datos de eventos al bucket de S3 que especifiques mediante acceso entre cuentas a través de un rol de IAM proporcionado por Iru Endpoint. Una vez configurada, entrega los mismos eventos de actividad del tenant que revisas en Unified Activity. Esto incluye la actividad de Tenant (System), Endpoint, Detecciones, Vulnerabilidades y Cumplimiento. Usa Unified Activity para explorar y filtrar lo que se ha registrado; usa tu bucket de S3 para el almacenamiento a largo plazo, la ingesta en SIEM o el análisis sin conexión. Para ver las definiciones de los campos de eventos y los detalles de la API, consulta la documentación de la API del registro de actividad.Requisitos previos
Antes de configurar esta integración, asegúrate de lo siguiente:- Tienes una cuenta de AWS activa.
- Tienes permisos para crear un nuevo bucket de S3.
- Tienes permisos para crear un rol de IAM con permisos de AssumeRole y de escritura en S3.
Configurar el acceso a AWS
Configuración de la integración en Iru Endpoint
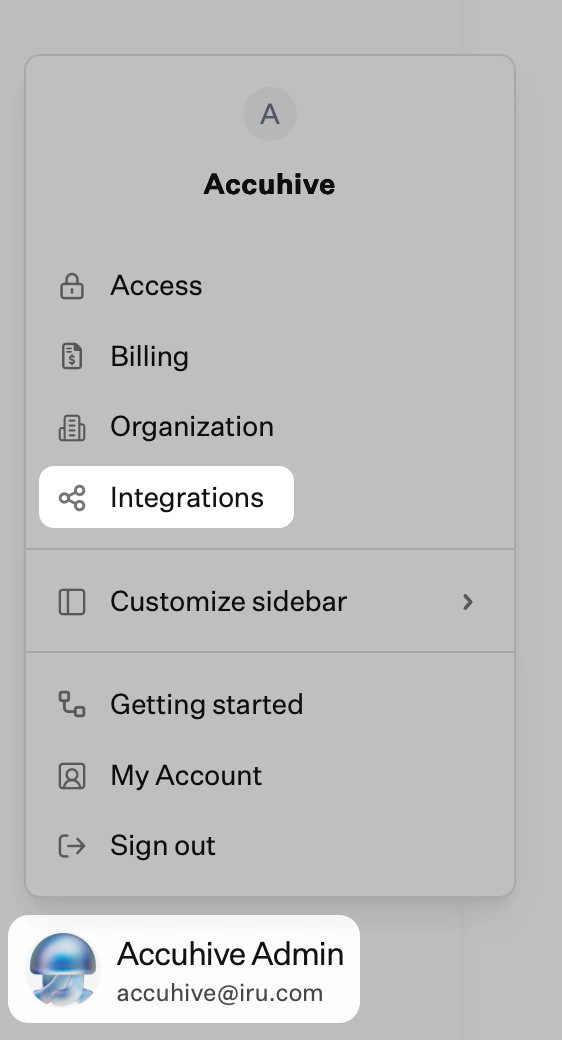
Abrir Integrations
Explorar todas las integraciones
Seleccionar Amazon S3 Activity Log Integration
Copiar el rol de IAM
Copiar el ID de la cuenta de AWS
Guardar los valores de forma segura
Crear el bucket de S3
Acceder a la consola de AWS
Ir a S3
Crear el bucket
Seleccionar el tipo de bucket
Introducir el nombre del bucket
- Se hará referencia a este nombre en las directivas.
Configurar el acceso público
Establecer el control de versiones
Configurar el cifrado
Habilitar Bucket Key
Revisar la configuración
Crear el bucket
Seleccionar el bucket creado
Acceder a los permisos
Editar la directiva del bucket
Añadir la directiva del bucket
Sustituir las referencias al nombre del bucket
Ir a IAM
Crear un nuevo rol
Seleccionar la directiva de confianza
Añadir la directiva de confianza personalizada
-
Sustituye el texto IRU_ENDPOINT_AWS_ACCOUNT_ID e IRU_ENDPOINT_IAM_ROLE por los valores que anotaste al principio del artículo.
Continuar con la creación del rol
Omitir los permisos
Añadir los detalles del rol
Completar la creación del rol
Seleccionar el rol creado
Acceder a la pestaña Permissions
Añadir permisos
Crear una directiva insertada
Cambiar a JSON
Introducir la directiva insertada
Sustituir el nombre del bucket
Continuar con la creación de la directiva
Asignar un nombre a la directiva
Crear la directiva
Configurar la integración en Iru Endpoint
Una vez configurado lo anterior en tu cuenta de AWS, puedes continuar con la configuración de la integración en tu cuenta de Iru Endpoint.Abrir Integrations
Explorar todas las integraciones
Seleccionar Amazon S3 Activity Log Integration
Continuar con la configuración
Introducir el ID de la cuenta de AWS
Introducir el nombre del bucket de S3
Establecer la ruta de destino
Introducir el ARN del rol de IAM
Introducir la región de AWS
Conectar con S3
Verificar la conexión
Verificar los datos de eventos