Esta guía se aplica a computadoras Mac, dispositivos iOS y dispositivos iPadOS
Actualización del nombre del producto: A lo largo de esta guía, es posible que veas referencias tanto a “Kandji” como a “Iru Endpoint”. Nuestro producto ahora se llama Iru Endpoint, pero algunas interfaces de integración pueden seguir mostrando el nombre anterior. Se trata de una situación temporal que se resolverá a medida que nuestros partners de integración actualicen sus sistemas.

Acerca de la configuración de la integración de Okta Device Trust

La configuración de la integración de Okta Device Trust en Iru Endpoint te permite garantizar que Iru Endpoint gestione tus dispositivos antes de que los usuarios finales puedan acceder a las apps protegidas por Okta, lo que habilita la autenticación sin contraseña y la funcionalidad FastPass.

Cómo funciona

Okta Device Trust te permite garantizar que Iru Endpoint gestione tus dispositivos Apple antes de que los usuarios finales puedan acceder a las apps protegidas por Okta desde sus dispositivos. Esta integración habilita Okta FastPass para una experiencia de autenticación sin contraseña, lo que permite a los usuarios iniciar sesión en Okta y en sus recursos de Okta sin necesidad de contraseña. En concreto, en los dispositivos iOS, iPadOS y macOS, FastPass permite a los usuarios iniciar sesión con Face ID y Touch ID. Okta FastPass es una funcionalidad de Okta Identity Engine.

Antes de empezar

Configura lo siguiente en tu tenant de Okta antes de iniciar la configuración de la integración en Iru Endpoint.
  • El tenant de Okta debe haberse migrado de Okta Classic Engine a Okta Identity Engine.
  • Okta FastPass debe estar habilitado en el tenant de Okta.
  • El usuario de Okta que configura ODT debe tener el rol super admin en Okta. Las credenciales de super admin solo se necesitan para la autenticación inicial y para añadir la API Service Integration.
  • Se requiere Okta Adaptive MFA para añadir integraciones de dispositivos en Okta.

Requisitos previos

Iru Endpoint comprueba lo siguiente durante la configuración de la integración y muestra una advertencia si falta algo.

Configuración de la integración

1

Iniciar sesión en Iru Endpoint

Inicia sesión en tu tenant de Iru Endpoint.
2

Abrir Integrations

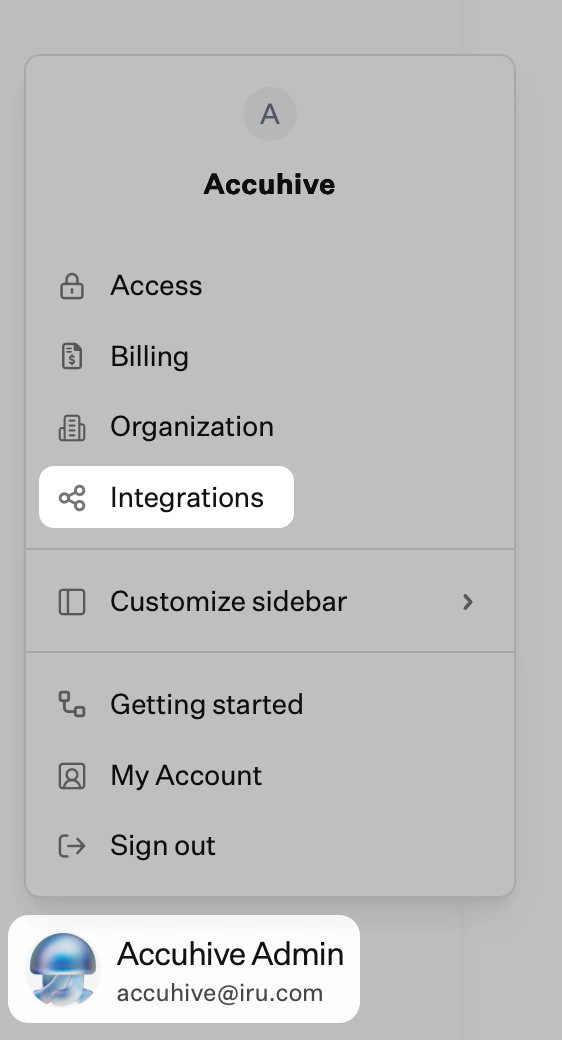
En la barra lateral, selecciona el Botón del menú de la cuenta y, a continuación, selecciona Integraciones.
Captura de pantalla del menú de la cuenta con la opción Integrations resaltada
3

Explorar todas las integraciones

Selecciona Explorar todas las integraciones en la esquina superior derecha de la página Integrations.
4

Seleccionar Okta Device Trust

Selecciona el mosaico Okta Device Trust.
5

Empezar

En el cuadro de diálogo Welcome to Okta Device Trust, selecciona Get Started.
6

Especificar el dominio de Okta

En el cuadro de diálogo Specify your Okta Domain, introduce la URL de tu tenant de Okta y selecciona Siguiente.
7

Iniciar sesión con Okta

En el cuadro de diálogo Sign in with Okta, selecciona Sign in with Okta. Se abrirá una nueva ventana del navegador que te llevará a tu tenant de Okta, donde crearás una API Service Integration. Una vez hecho esto, volverás a Iru Endpoint para continuar con la configuración de la integración ODT.
El usuario de Okta utilizado para configurar ODT debe tener el rol super admin en Okta.
8

Instalar y autorizar

Una vez que hayas iniciado sesión en Okta, deberías estar en la página de la integración Authorize Kandji Device Trust. En esta página, selecciona Install & Authorize. La integración Kandji API Service usa los siguientes ámbitos:
  • okta.devices.manage
  • okta.devices.read
  • okta.authenticators.read
9

Copiar el secreto de cliente

En el cuadro de diálogo Copy your client secret, copia el secreto de cliente en un lugar seguro para usarlo más adelante en Iru Endpoint. Esta es la única vez que podrás verlo.
10

Completar la configuración de Okta

Selecciona Listo.
11

Copiar el Client ID

En la página de descripción general Kandji Device Trust, copia el Client ID en un lugar seguro para usarlo más adelante en Iru Endpoint.
12

Volver a Iru Endpoint

Vuelve a Iru Endpoint para continuar con la configuración de la integración ODT.
13

Cuadro de diálogo de tareas

En el cuadro de diálogo Complete the following tasks in Okta, selecciona Siguiente.
14

Introducir las credenciales

En el cuadro de diálogo API Service Integration Credentials, introduce el Client ID y el Client Secret que copiaste antes.
15

Conectar con Okta

Selecciona Connect to Okta. Iru Endpoint comprobará en segundo plano que el tenant de Okta use Okta Identity Engine y que Okta FastPass esté habilitado.

Configurar plataformas de dispositivos en Okta

En esta sección se describe cómo crear una integración de dispositivos en Okta. Esta información se usa al añadir plataformas de dispositivos en Iru Endpoint.
Se requiere Adaptive MFA de Okta para añadir integraciones de dispositivos en Okta.

Añadir integraciones de dispositivos en Okta

1

Iniciar sesión en el portal de administración de Okta

Inicia sesión en el portal de administración de Okta.
2

Ir a Device Integrations

En la navegación de la izquierda, selecciona Security > Device Integrations.
3

Añadir plataforma

Selecciona Add platform.

Añadir macOS como integración de dispositivos

1

Seleccionar la plataforma de escritorio

En el paso Select platform, selecciona Desktop (Windows and macOS only).
2

Continuar con el siguiente paso

Selecciona Siguiente.
3

Configurar la autoridad de certificación

En el paso Configure management attestation, selecciona Use Okta as certificate authority.
4

Configurar el desafío de la URL de SCEP

En SCEP URL challenge type, selecciona Dynamic SCEP URL y Generic.
5

Generar la URL de SCEP

Junto a SCEP URL, selecciona Generar.
6

Copiar las credenciales

Copia la SCEP URL, la Challenge URL, el Username y el Password en un lugar seguro. Usarás esta información más adelante en Iru Endpoint para configurar macOS como plataforma de dispositivos.Esta será la única vez que puedas ver la contraseña. Si es necesario, puedes rotarla más adelante desde el menú de la página principal de Device integrations en Okta.
7

Guardar la configuración

Selecciona Guardar.

Añadir iOS como integración de dispositivos

1

Seleccionar la plataforma iOS

En el paso Select platform, selecciona iOS.
2

Continuar con el siguiente paso

Selecciona Siguiente.
3

Copiar la clave secreta

En el paso Configure management attestation, copia la Secret key en un lugar seguro para usarla más adelante en Iru Endpoint al añadir iOS como plataforma de dispositivos en Iru Endpoint.Esta será la única vez que puedas ver la clave secreta. Si es necesario, puedes rotarla más adelante desde el menú de la página principal de Device integrations en Okta.
4

Introducir el proveedor de gestión de dispositivos

En Device management provider, introduce un valor descriptivo y fácil de entender para los usuarios.
5

Introducir el enlace del Portal de inscripción

En Enlace del portal de inscripción, introduce el enlace del Portal de inscripción de tu tenant de Iru Endpoint. (Ejemplo: https://accuhive.iru.com/enroll, donde accuhive debe ser el subdominio de tu tenant).
6

Guardar la configuración

Selecciona Guardar.

Modificar una integración de dispositivos en Okta

Rotar una contraseña de desafío de macOS o un secreto de iOS

1

Ir a Device Integrations

Ve a la página Device Integrations.
2

Acceder al menú Acciones

Junto a la integración que quieres cambiar, selecciona el menú Acciones.
3

Seleccionar la opción de restablecimiento

Selecciona la opción de restablecimiento para esa plataforma.
4

Confirmar el restablecimiento

Selecciona el botón Reset en el cuadro de diálogo que aparece.

Eliminar una contraseña de desafío de macOS o un secreto de iOS

1

Ir a Device Integrations

Ve a la página Device Integrations.
2

Acceder al menú Acciones

Junto a la integración que quieres cambiar, selecciona el menú Acciones.
3

Seleccionar Delete

Selecciona Eliminar.
4

Confirmar la eliminación

Selecciona el botón Eliminar en el cuadro de diálogo que aparece.

Configurar plataformas de dispositivos en Iru Endpoint

1

Seleccionar las plataformas que se configurarán

En el cuadro de diálogo Configure device platforms, selecciona las plataformas que quieres configurar. Puedes configurar macOS, iOS o ambas.
2

Continuar con el siguiente paso

Selecciona Siguiente.
3

Configurar la plataforma macOS

Si seleccionas macOS, introduce la información necesaria en el cuadro de diálogo Add macOS as a device platform y selecciona Siguiente.
4

Configurar la plataforma iOS

Si seleccionas iOS, introduce la información necesaria en el cuadro de diálogo Add iOS as a device platform y selecciona Finish setup.
5

Completar la configuración

En el cuadro de diálogo Okta Device Trust setup complete, puedes elegir View integration settings para ver información adicional sobre la integración ODT en Iru Endpoint o elegir Go to Library item para configurar Okta Verify para la implementación de ODT. En Mac, usa la Okta Verify Auto App.

Próximos pasos

Implementa ODT en tus dispositivos Apple con el artículo de soporte Okta Device Trust: configurar el Library Item Okta Verify.