

Diese Anleitung gilt für Mac-Computer
Microsoft Entra ID ist der neue Name für Azure AD (Azure Active Directory)
Über Passport in Microsoft Entra ID-Verbundumgebungen
Passport in einer Microsoft Entra ID-Verbundumgebung ist relevant, wenn Entra ID der Dienstanbieter (SP) für einen externen Identitätsanbieter ist. Sowohl Mac-Anmeldung als auch Webanmeldung erfordern eine zusätzliche Konfiguration, damit Authentifizierung und Passwortvalidierung korrekt gegen Entra ID abgeschlossen werden können.Funktionsweise
Passport verwendet Entra ID weiterhin als OIDC-Autorität, auch wenn Benutzer über einen anderen IdP verbunden sind. Erstellen Sie für Mac-Anmeldung und Webanmeldung mit PowerShell eine Home Realm Discovery (HRD)-Richtlinie in Entra ID, damit die Passwortvalidierung in einer Verbundumgebung gegen Entra ID abgeschlossen werden kann.Voraussetzungen
Bestätigen Sie alle folgenden Punkte, bevor Sie die HRD-Richtlinie erstellen. Dieser Artikel gilt, wenn Sie Passport mit Entra ID für Mac-Anmeldung oder Webanmeldung in einem Verbundmandanten verwenden.Azure und Microsoft Entra ID
- Ein aktives Azure-Abonnement (erstellen Sie bei Bedarf ein kostenloses Konto).
- Ein Benutzer, der Verzeichnis-Apps und -Richtlinien verwalten kann: Global Administrator, Cloud Application Administrator, Application Administrator oder Dienstprinzipalbesitzer.
Windows und PowerShell
- Ein Windows- oder Windows Server-Computer (physisch oder VM), auf dem Sie PowerShell als Administrator öffnen können.
- AzureADPreview installiert, in einem aktuellen Preview-Build. GA- und Preview-Module können nicht parallel ausgeführt werden; deinstallieren Sie das AzureAD-Modul zuerst, wenn beide vorhanden sind.
Identitätssynchronisierung für Passport
- Benutzer, die sich mit Passport anmelden, müssen in Entra ID so abgebildet sein, dass Ihr Anmeldeweg unterstützt wird.
- Hybrid Active Directory: Verwenden Sie Microsoft Entra Connect mit Kennwort-Hash-Synchronisierung, sofern zutreffend.
- Cloud-Verbund-IdP: Vergewissern Sie sich, dass Benutzernamen und Passwörter vom Verbund-IdP wie erwartet für eine Anmeldung im ROPC-Stil bei Entra ID ankommen.
Passport bereits eingerichtet
- Entra ID-App-Registrierung (Unternehmensanwendung) für Passport gemäß Passport mit Microsoft Entra ID konfigurieren – Mac-Anmeldung und/oder Passport mit Microsoft Entra ID konfigurieren – Webanmeldung, je nachdem, welchen Authentifizierungsmodus Sie verwenden.
- Das Passport Library Item konfigurieren in Iru Endpoint für diese Passport-Bereitstellung abgeschlossen.
Authentifizierungsablauf in einer Verbundumgebung
Das folgende Diagramm zeigt den Passport-Authentifizierungsablauf, wenn Entra ID als Dienstanbieter (SP) fungiert, der mit einem anderen Identitätsanbieter (IdP) verbunden ist.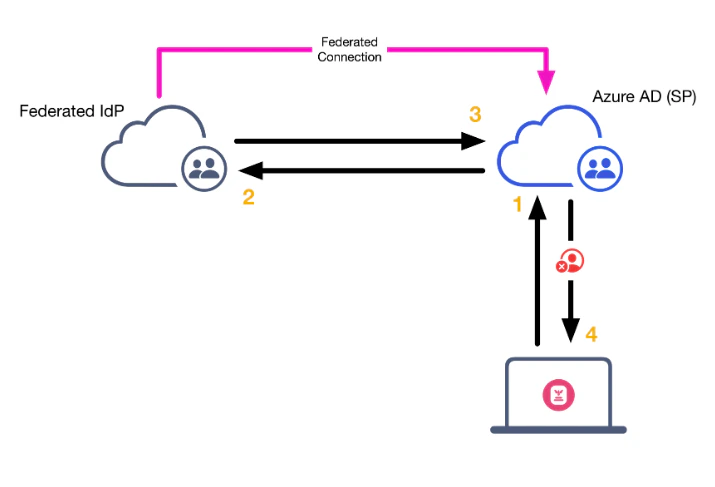
1
Passport sendet Authentifizierungsanfrage
Passport sendet eine Authentifizierungsanfrage an Microsoft Entra ID.
2
Microsoft Entra ID leitet die Anfrage weiter
Microsoft Entra ID leitet die Authentifizierungsanfrage an den Verbund-IdP weiter.
3
IdP validiert die Anfrage
Der IdP validiert die Authentifizierungsanfrage und sendet sie an Microsoft Entra ID zurück.
4
Authentifizierung schlägt fehl
Microsoft Entra ID erhält die Validierung, hat aber keinen Grund, sie an Passport weiterzuleiten. Der Authentifizierungsversuch schlägt fehl, und Passport zeigt einen Fehler an.
Authentifizierungsablauf mit konfiguriertem HRD
Das folgende Diagramm zeigt den Passport-Authentifizierungsablauf mit einer Home Realm Discovery-Richtlinie in Microsoft Entra ID. Wenn ein Benutzer versucht, sich mit Passport zu authentifizieren, sieht die Anfrage folgendermaßen aus: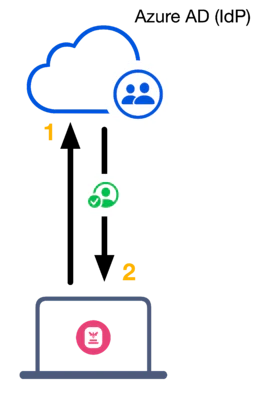
1
Passport sendet Authentifizierungsanfrage
Passport sendet eine Authentifizierungsanfrage an Microsoft Entra ID.
2
Entra ID validiert mit HRD-Richtlinie
Entra ID validiert die Authentifizierungsanfrage mithilfe der HRD-Richtlinie und antwortet Passport mit einer erfolgreichen Benutzerauthentifizierung.
Eine HRD-Richtlinie erstellen
Sie benötigen eine HRD-Richtlinie, wenn Sie Passport mit Microsoft Entra ID verwenden und Ihr Mandant mit einem externen IdP verbunden ist. Diese Anforderung gilt sowohl für Mac-Anmeldung als auch für Webanmeldung.
1
Windows-Computer aufrufen
Wechseln Sie zum Windows-Computer.
2
PowerShell als Administrator öffnen
Öffnen Sie PowerShell als Administrator.
3
Mit Entra ID verbinden
Stellen Sie mit dem Befehl Connect-AzureAD eine Verbindung zu Ihrem Entra ID-Mandanten her. Eine Webansicht wird geöffnet, in der Sie Ihre Entra ID-Anmeldedaten eingeben müssen.
4
HRD-Richtlinie erstellen
Erstellen Sie mit dem folgenden Befehl eine neue Richtlinie. Damit können sich Benutzer in einer Verbundumgebung mit ihrem Benutzernamen und Passwort direkt bei Entra ID für eine bestimmte Anwendung authentifizieren. Wenn in Ihrer Umgebung bereits HRD-Richtlinien vorhanden sind, können Sie den DisplayName z. B. auf IruHRDPolicy setzen.
5
ObjectID der Richtlinie abrufen
Führen Sie den Befehl Get-AzureADPolicy aus, um die soeben erstellte Richtlinie aufzulisten, und kopieren Sie die ObjectID-Zeichenfolge aus der Spalte ID in der Ausgabe.
6
ObjectID des Dienstprinzipals abrufen
Führen Sie den Befehl Get-AzureADServicePrincipal aus, um die ObjectID des Dienstprinzipals (Azure-Unternehmensanwendung) abzurufen.
Wenn Sie den Namen der Unternehmensanwendung kennen, können Sie dem obigen Befehl -SearchString your_app_name_here hinzufügen. Beispiel: Get-AzureADServicePrincipal -SearchString “Iru Passport”
7
Anwendung zur HRD-Richtlinie hinzufügen
Führen Sie den folgenden Befehl aus, um die Iru Passport-Unternehmensanwendung zur HRD-Richtlinie hinzuzufügen. Ersetzen Sie <ObjectID of the Service Principal> durch die zuvor kopierte ObjectID der Iru-Unternehmens-App. Ersetzen Sie <ObjectId of the Policy> durch die zuvor kopierte HRD-ObjectID.
Wenn Sie nicht die richtige Richtlinie erstellt haben, können Sie sie mit dem folgenden Befehl entfernen und es erneut versuchen.
8
Richtlinienzuweisung überprüfen
Prüfen Sie die zugewiesenen Apps mit Get-AzureADPolicyAppliedObject -id <ObjectId of the Policy>.
9
Verbindung zu Azure trennen
Um die PowerShell-Sitzung von Azure zu trennen, führen Sie Disconnect-AzureAD aus.