이 가이드는 Mac 컴퓨터에 적용됩니다
Okta를 사용한 Passport 정보
Okta를 사용한 Passport는 사용자가 별도의 로컬 암호 대신 Okta 자격 증명을 사용하여 Mac 컴퓨터에 로그인할 수 있도록 합니다. Passport는 Okta를 macOS 로그인에 연결합니다.작동 방식
Passport는 Okta 조직과 통합되어 macOS 로그인 화면에서 사용자를 인증합니다. 사용자가 Okta 자격 증명을 입력하면 Passport는 Okta 테넌트와 대조하여 이를 확인하고 그에 따라 로컬 Mac 사용자 계정을 생성하거나 업데이트합니다.- Okta
- Iru Endpoint
Okta 애플리케이션 구성
Passport Library Item을 구성할 때 Client ID와 ID 공급자 URL이 필요합니다. Okta에서는 클라이언트 식별자가 Application ID로 표시될 수 있습니다. 다음 단계에 따라 OIDC 앱을 구성하고 필요한 정보를 수집하세요.1
애플리케이션 액세스
Okta 관리자 콘솔의 왼쪽 메뉴 창에서 Applications 섹션을 펼치고 애플리케이션을 선택합니다.
2
앱 통합 생성
Create App Integration을 선택합니다.
3
로그인 방법 선택
Sign-in method로 OIDC - OpenID Connect를 선택합니다.
4
애플리케이션 유형 선택
Application Type으로 Native Application을 선택합니다.
5
다음 단계로 계속
다음을 선택합니다.
6
앱 이름 입력
App integration name 필드에 Iru Passport와 같은 이름을 입력합니다.
7
Grant type 구성
Grant type 섹션에서 Refresh Token 체크박스가 선택 해제되어 있는지 확인합니다. Okta 암호가 변경된 경우 로그인한 상태의 사용자에게 Passport가 Mac 암호를 업데이트하라는 메시지를 표시하도록 하려면 이 옵션을 꺼야 합니다.
사용자가 암호 업데이트 메시지를 받으려면 Passport Library Item의 Store user password 설정이 Securely store password로 설정되어 있어야 합니다.
8
OIE 사용 시 Advanced 옵션 액세스
Okta Identity Engine을 사용하는 경우 Advanced를 선택하여 추가 옵션을 표시합니다.
9
Resource Owner Password 선택
Other grants 섹션에서 Resource Owner Password 체크박스를 선택합니다.
Okta 인스턴스가 아직 Classic에서 Okta Identity Engine(OIE라고도 함)으로 업데이트되지 않은 경우 Interaction Code 권한 부여 유형 및 기타 옵션이 표시되지 않습니다.
10
리디렉션 URI 추가
Sign-in redirect URIs 섹션에서 Add URI를 선택합니다.
11
리디렉션 URI 입력
새로 표시되는 필드에 다음을 입력합니다.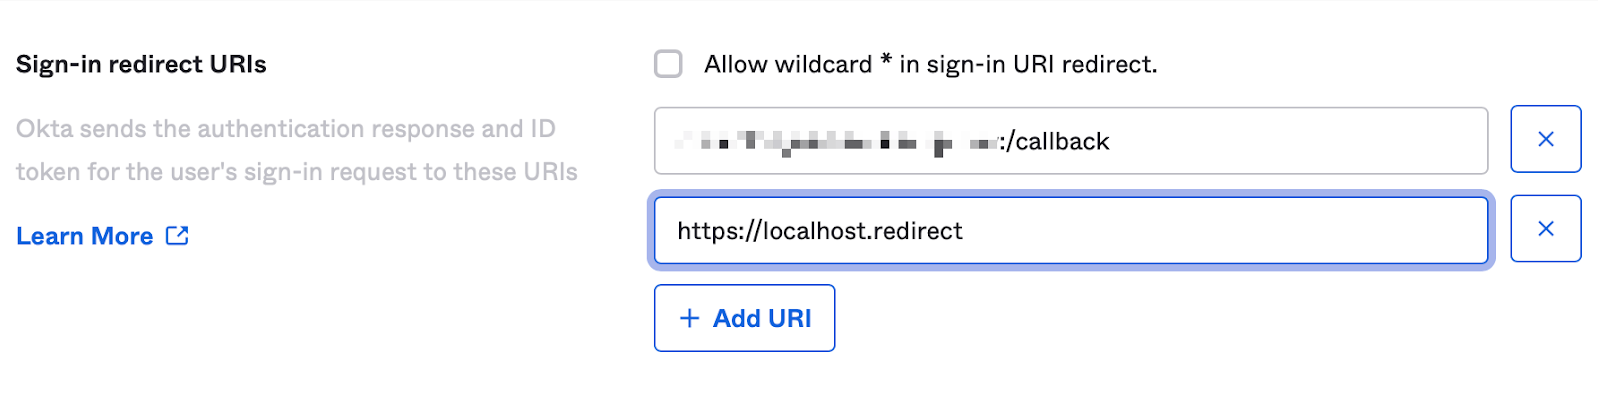
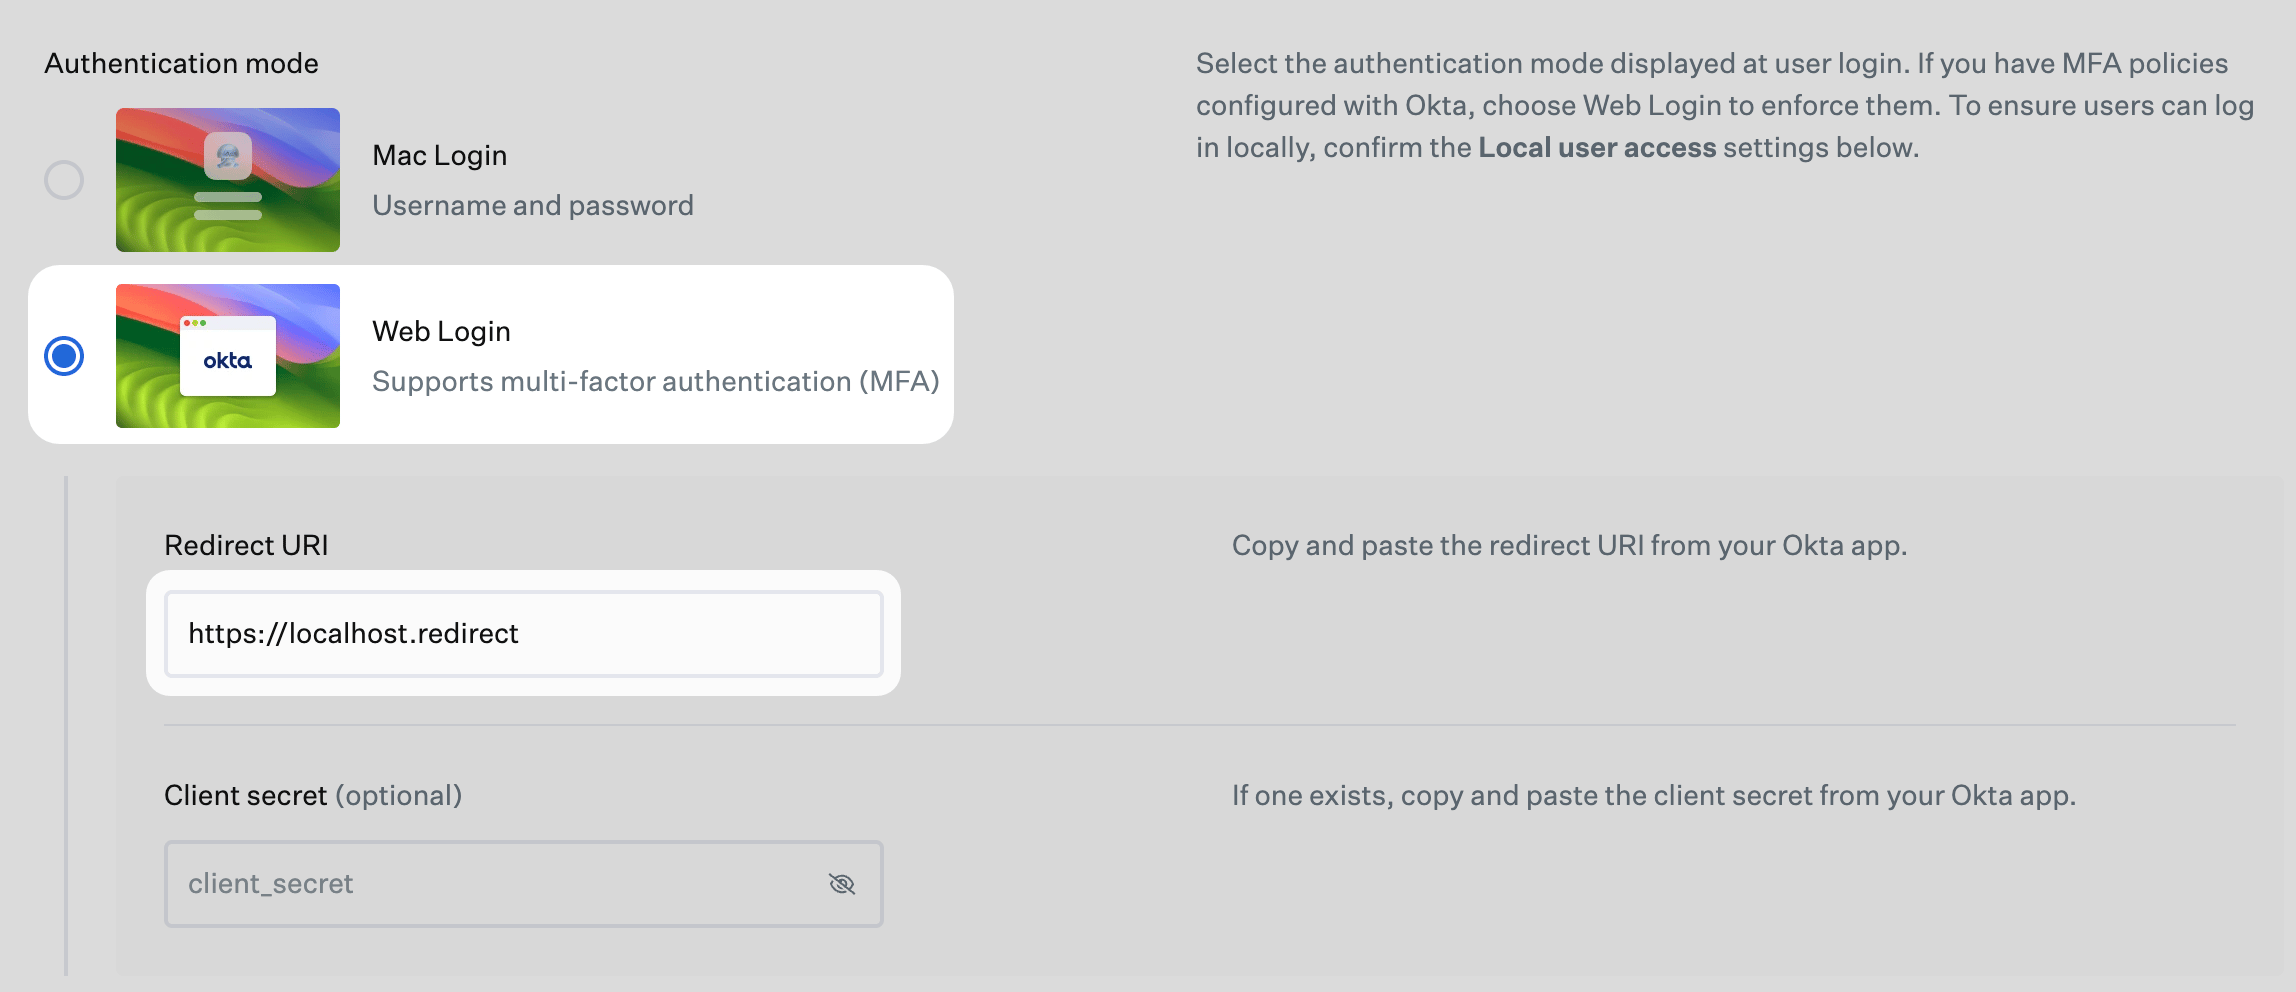
Passport Library Item의 인증 모드 섹션에 있는 Redirect URI 필드에도 동일한 로그인 리디렉션 URI를 사용해야 합니다.
12
할당 구성
Assignments 섹션에서 앱 통합을 조직의 모든 사용자에게 할당할지, 선택한 그룹에만 할당할지, 또는 앱 생성 후까지 할당을 건너뛸지 선택합니다.
13
구성 저장
저장을 선택합니다.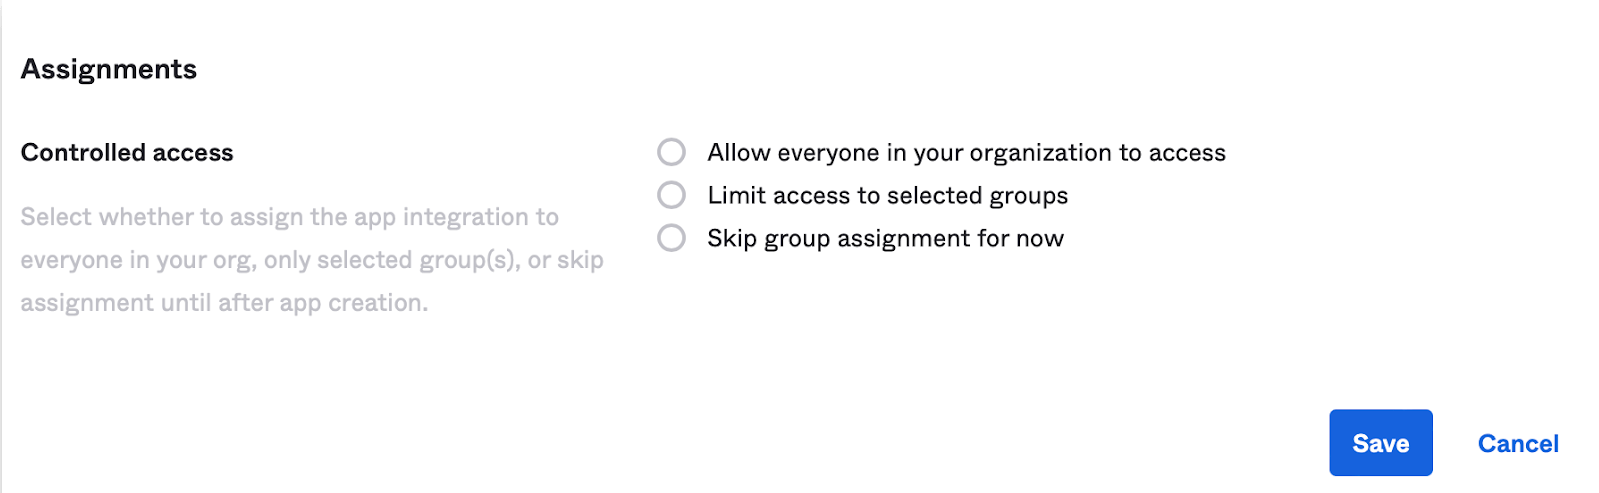
구성 세부 정보 수집
1
보안 문서 준비
이 OIDC 앱의 값을 저장하는 데 사용할 수 있는 보안 텍스트 문서를 엽니다. Passport Library Item을 구성할 때 이 세부 정보가 필요합니다.
2
Client ID 복사
방금 생성한 OIDC 애플리케이션의 General 탭에서 Client ID 필드 오른쪽에 있는 클립보드 모양의 복사 아이콘을 선택합니다.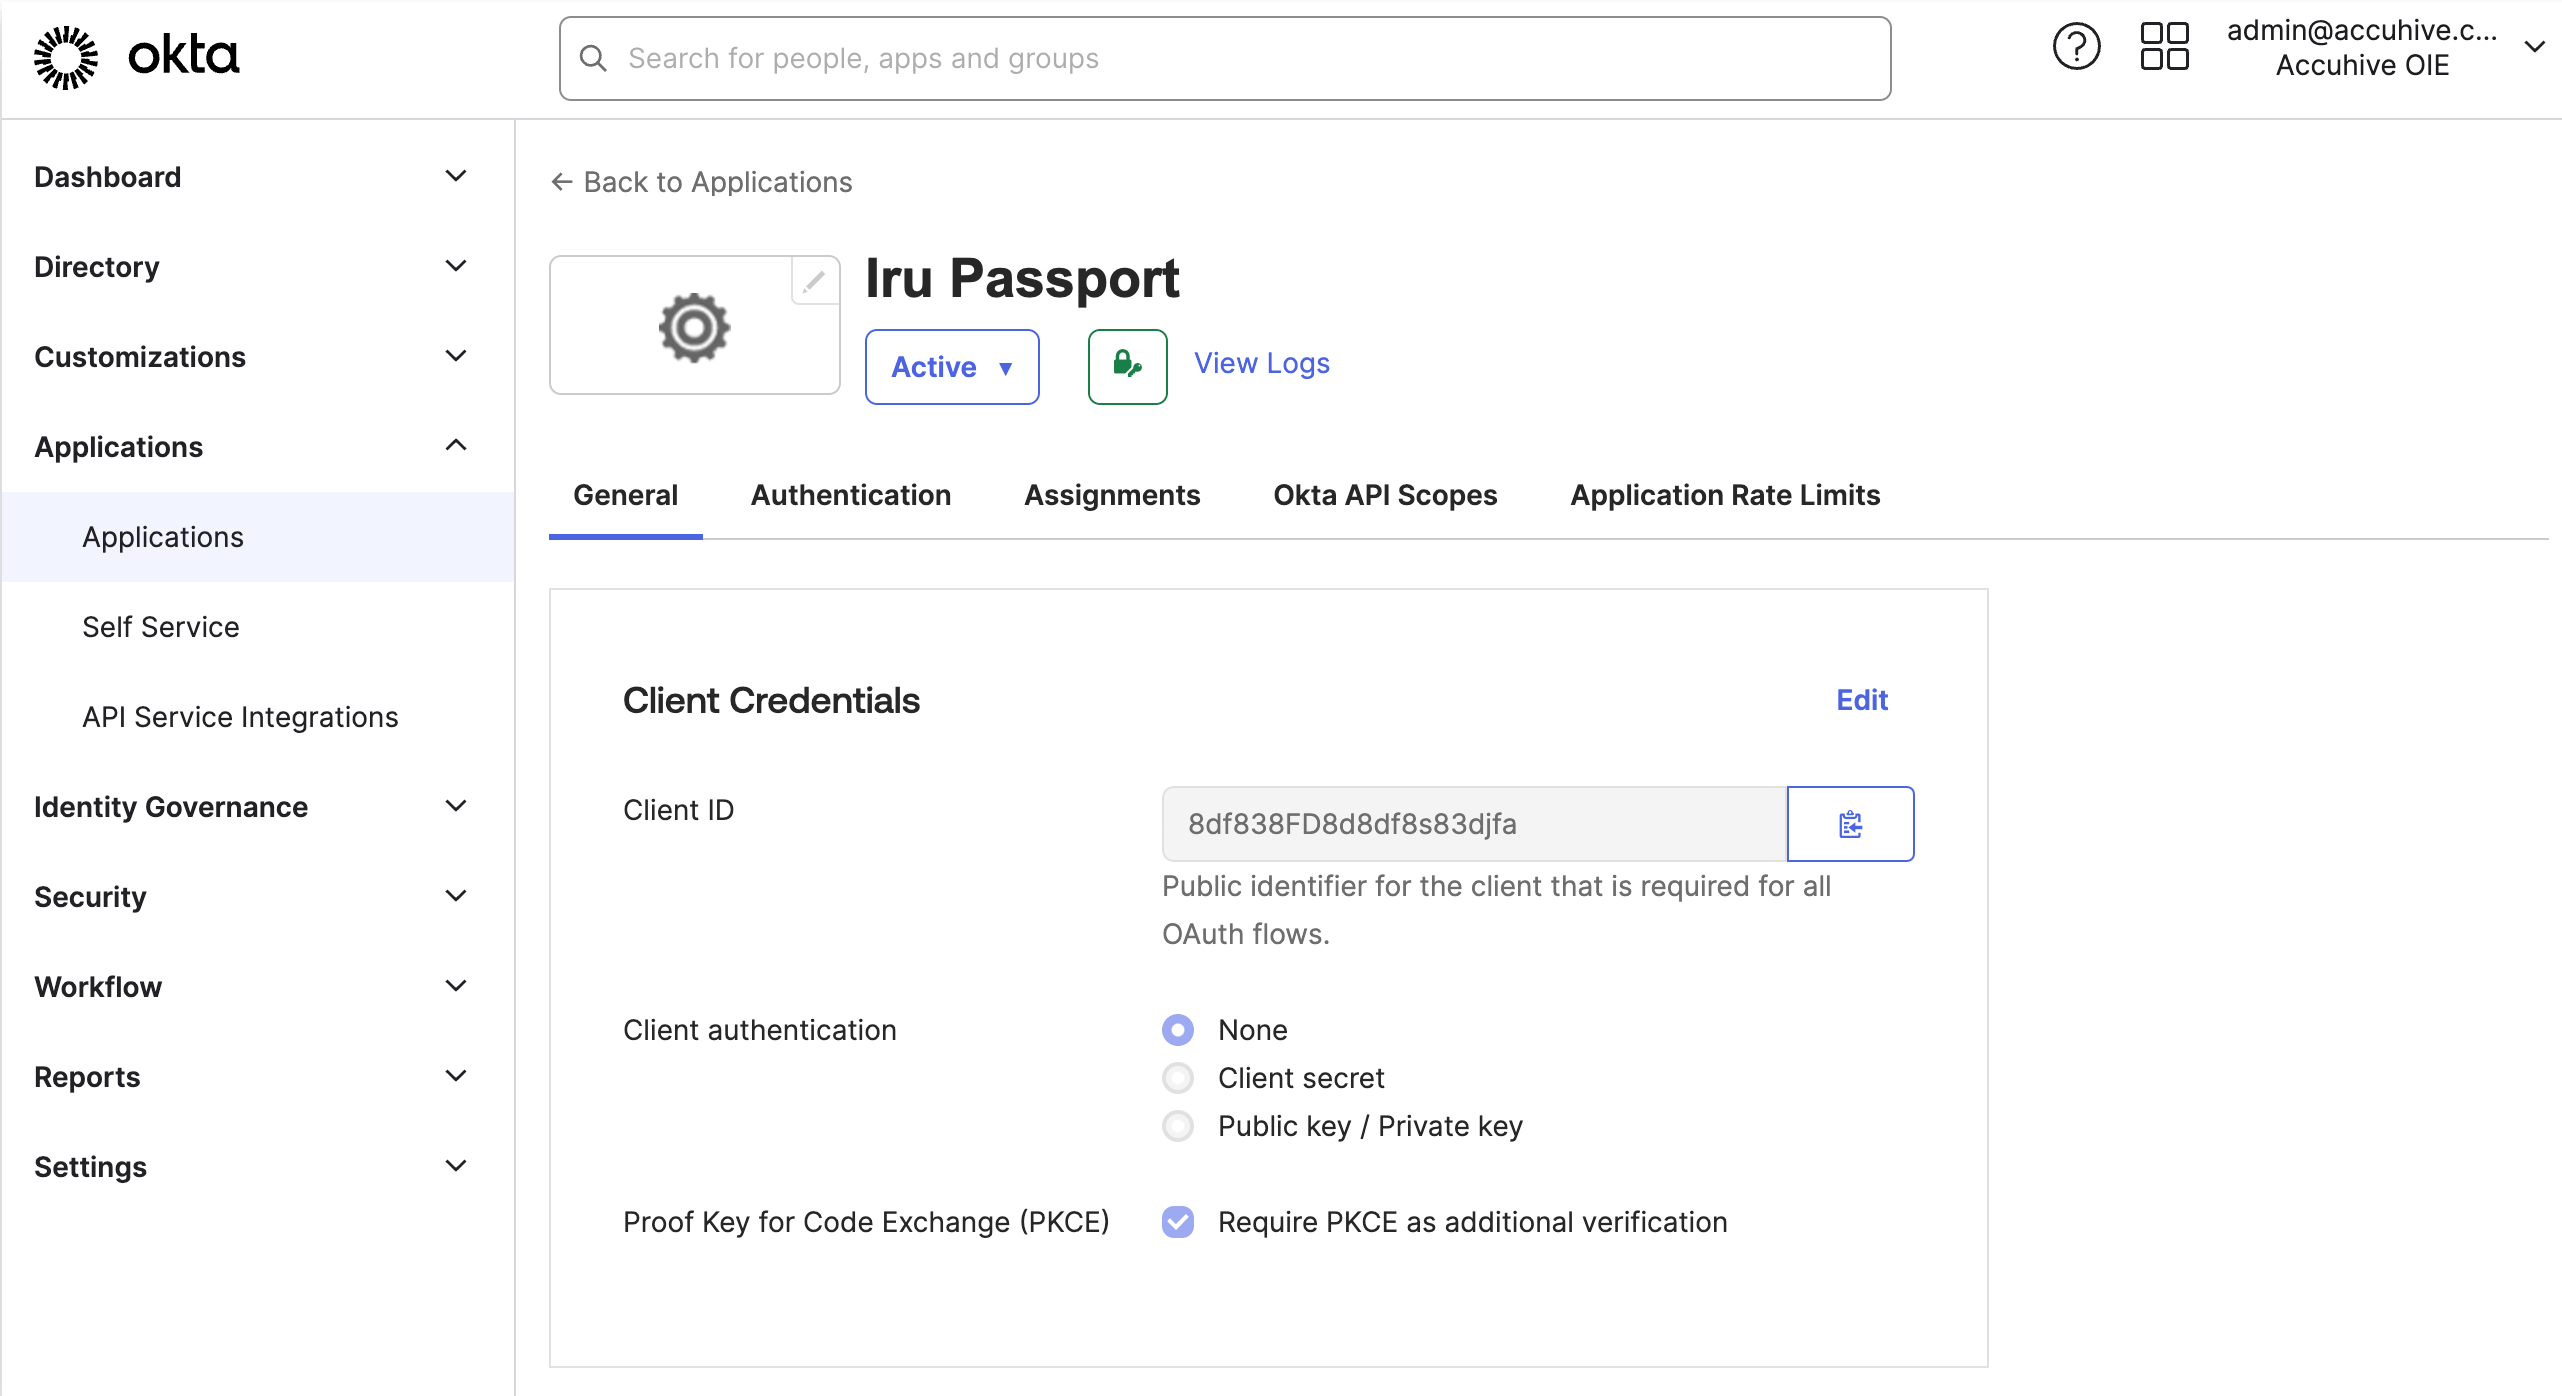
3
Client ID 저장
값을 보안 텍스트 문서에 붙여넣습니다.
4
ID 공급자 URL 형식 복사
다음 텍스트에서 ID 공급자 URL 형식을 복사합니다.
5
ID 공급자 URL 저장
텍스트를 보안 텍스트 문서에 붙여넣습니다.
6
도메인 자리 표시자 바꾸기
보안 텍스트 문서에서 yourOktaDomain을 Okta 도메인으로 바꿉니다.
MFA를 구성할 필요가 없으면 Iru Endpoint 탭을 여세요. MFA를 구성해야 하는 경우 다음 섹션을 따르세요.
다단계 인증 활성화
Passport와 함께 MFA를 사용하는 경우 Okta와 Passport Library Item을 업데이트하세요. 두 엔진의 차이점에 대한 자세한 내용은 Okta의 Okta Classic과 OIE의 차이점 문서를 참조하세요. 사용 중인 Okta 엔진에 해당하는 섹션을 펼치거나 Okta Identity Engine 또는 Classic Engine 링크를 사용하세요.Okta Identity Engine, OIE
Okta Identity Engine, OIE
Okta AuthenticatorsOkta Global Session PolicyAuthentication Policies
1
보안 섹션 액세스
왼쪽 탐색에서 보안 섹션을 펼칩니다.
2
Authenticators 열기
Authenticators를 선택합니다.
3
MFA 방법 확인
Okta Verify와 같은 다단계 인증 방법이 하나 이상 나열되어 있는지 확인합니다.
4
필요한 경우 인증자 추가
다단계 방법이 나열되어 있지 않으면 Add authenticator 버튼을 선택합니다.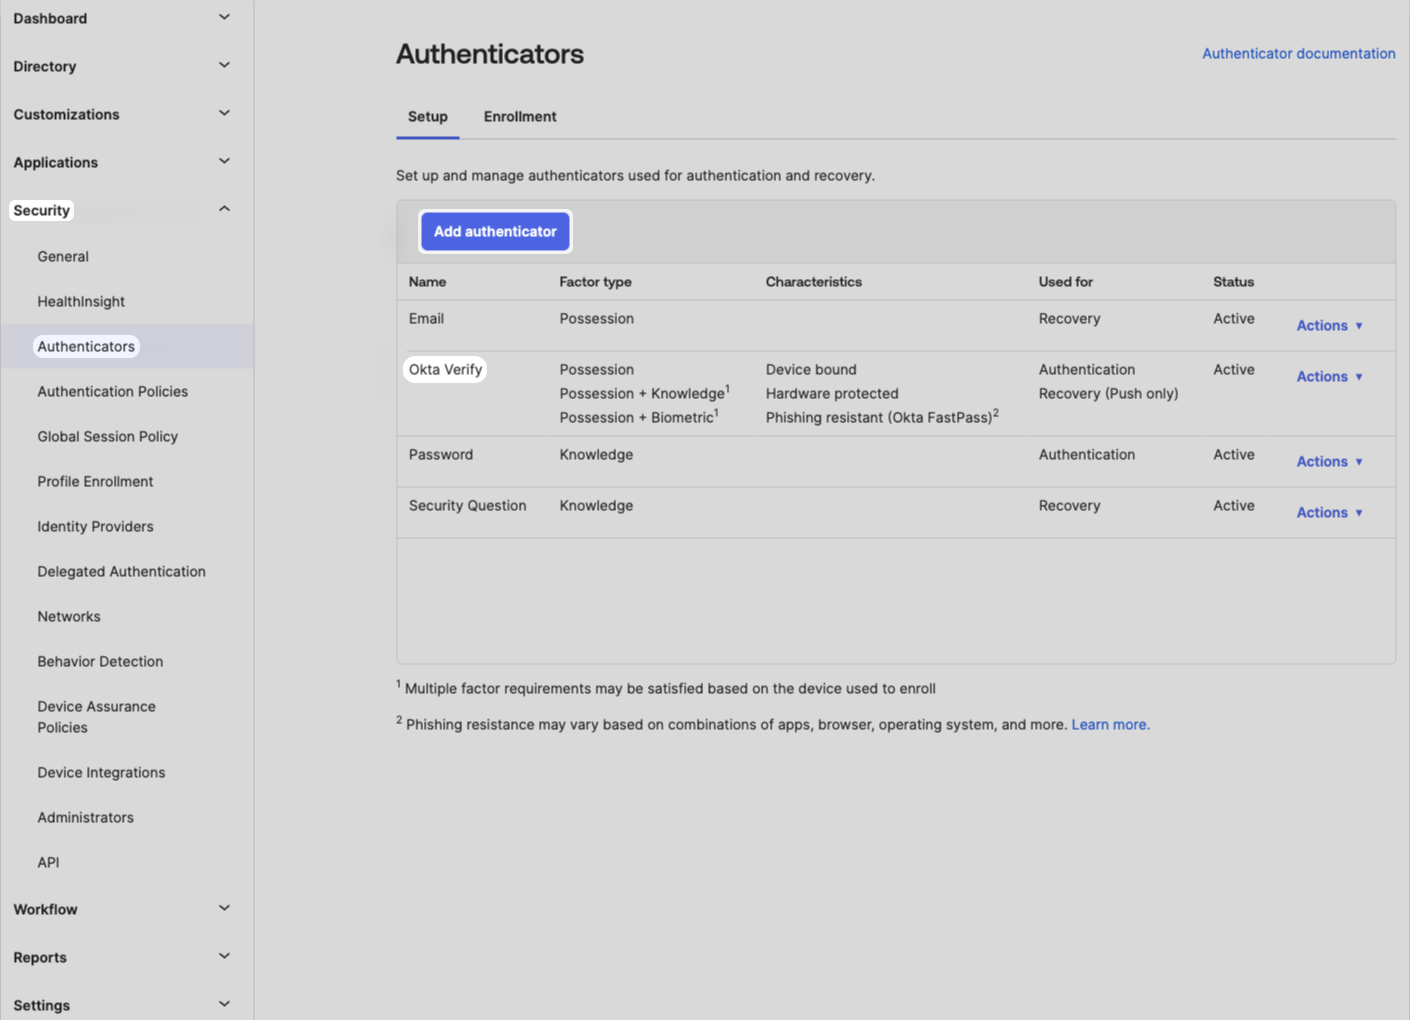
5
인증자 선택
필요한 각 인증자 아래의 추가 버튼을 선택합니다.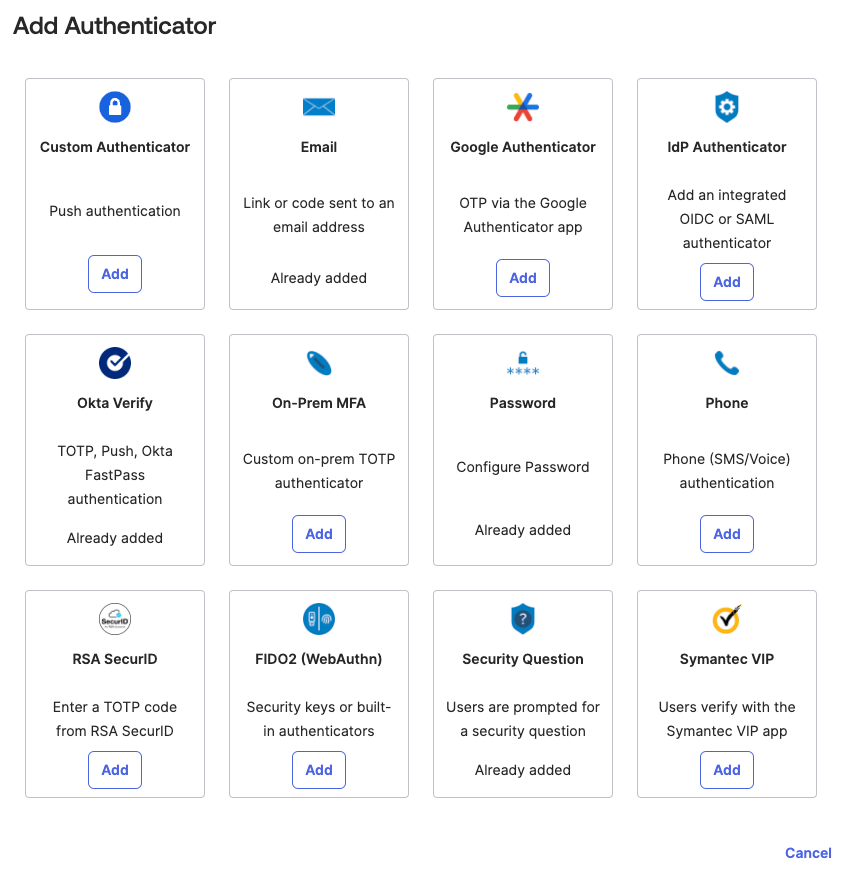
6
설정 완료
인증자에 대한 추가 단계를 완료합니다.
7
추가 확인
추가를 선택합니다.
1
보안 섹션 액세스
왼쪽 탐색에서 보안 섹션을 펼칩니다.
2
Global Session Policy 열기
Global Session Policy를 선택합니다.
3
정책 생성 또는 편집
새 정책을 생성하려면 Add policy를 선택하고, 기존 Default Policy를 편집하려면 다음 단계로 진행합니다.
4
기존 Default Policy 편집
기존 Default Policy를 편집하려면 Default Rule의 작업 열에서 연필 아이콘을 선택합니다.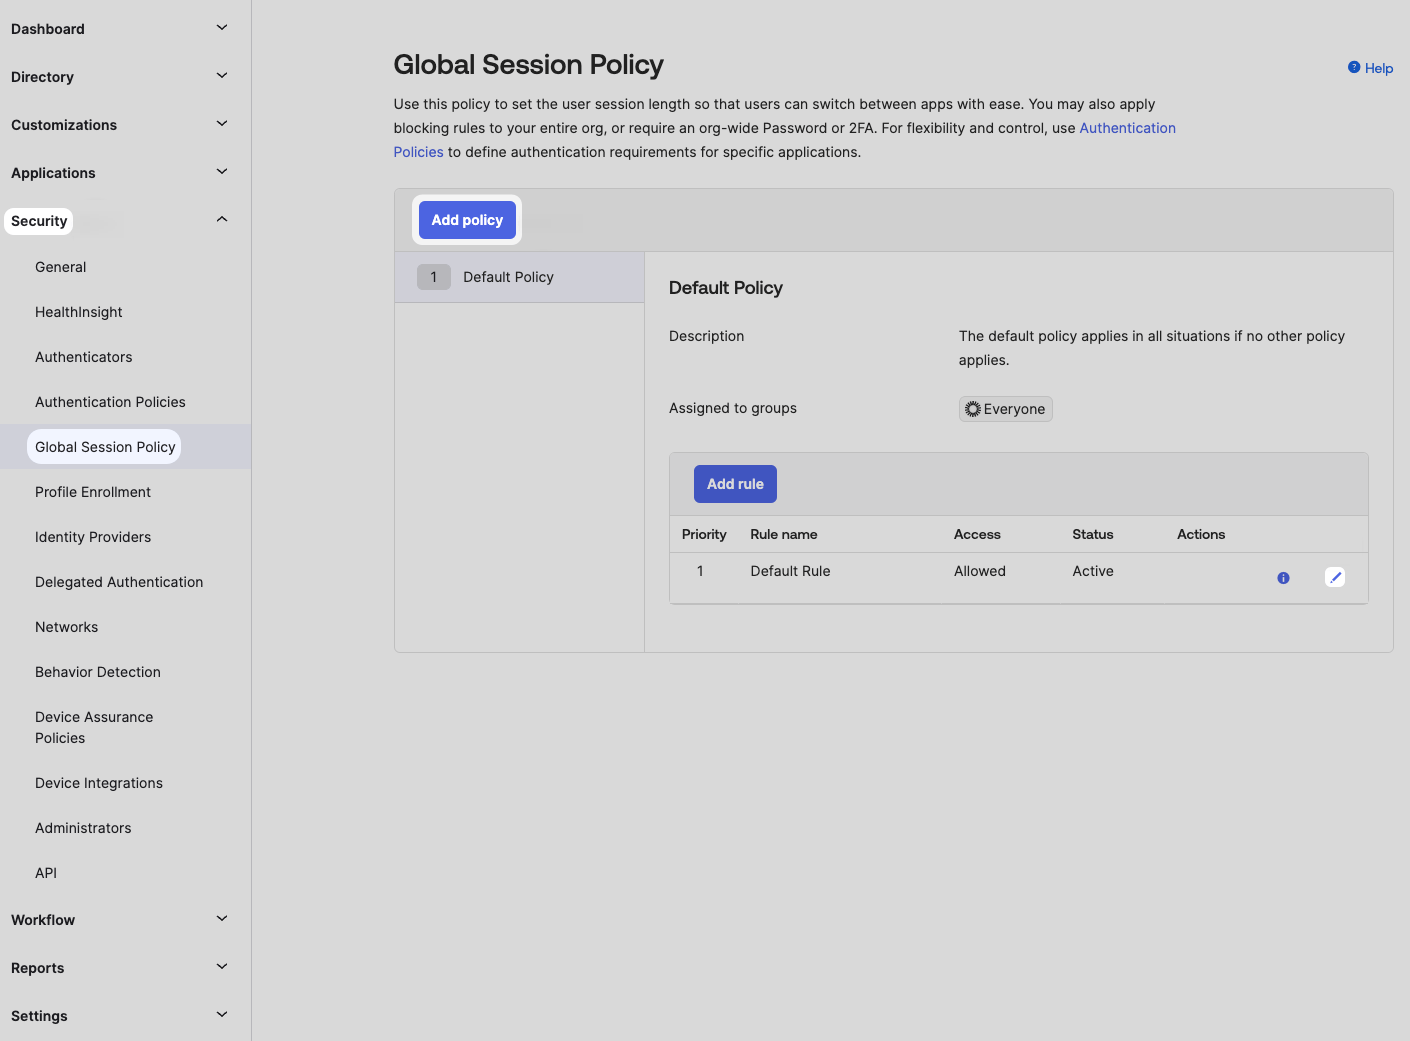
5
MFA 요구 사항 설정
다단계 인증을 Required로 설정합니다.
6
MFA 메시지 빈도 설정
Users will be prompted for MFA를 At every sign in으로 설정합니다.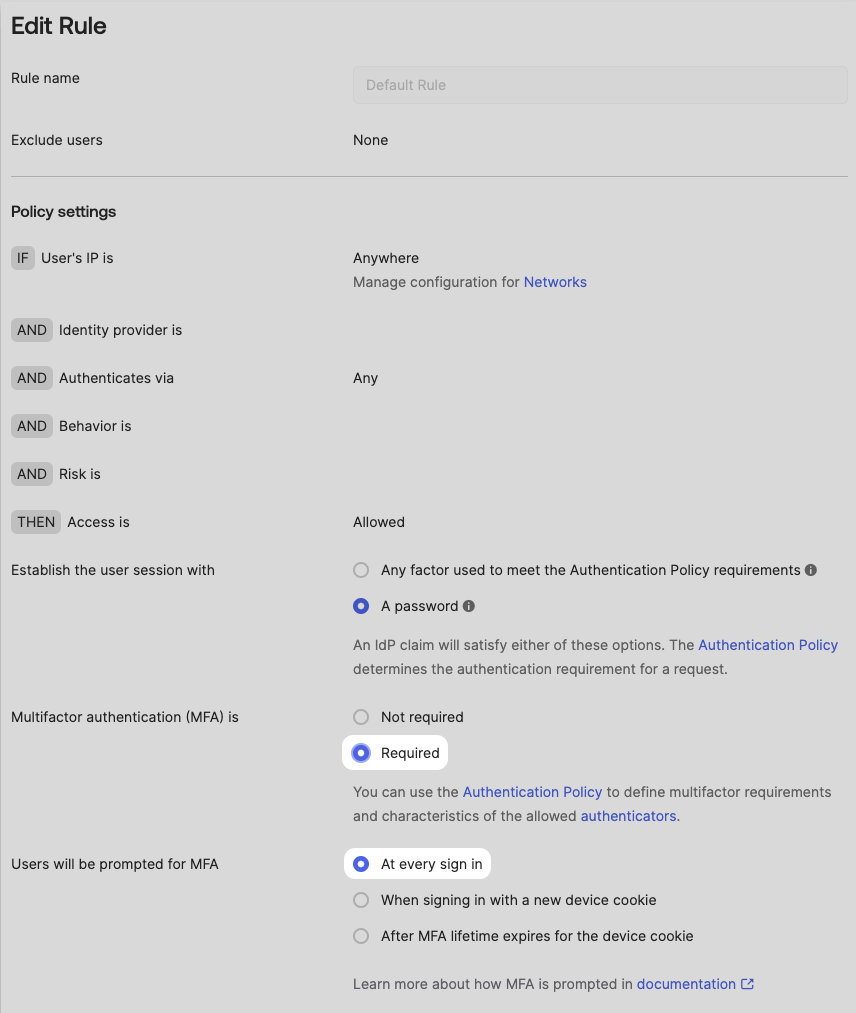
7
정책 저장
아래로 스크롤하여 Update rule 또는 Create rule을 선택합니다.
1
보안 섹션 액세스
왼쪽 탐색에서 보안 섹션을 펼칩니다.
2
Authentication Policies 열기
Authentication Policies를 선택합니다.
3
애플리케이션 액세스
애플리케이션을 선택합니다.
4
Passport 정책 전환
Iru Passport 애플리케이션 옆의 Switch policy를 선택합니다.
5
Password only 정책 선택
Use this policy for Iru Passport 정책으로 Password only를 선택합니다.
6
정책 저장
저장을 선택합니다.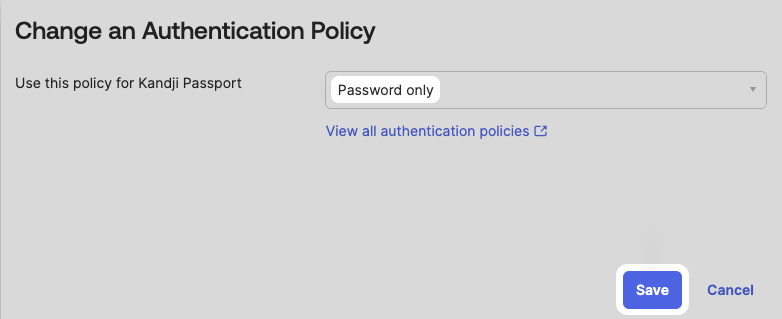
Classic Engine
Classic Engine
Okta MFA 설정
1
보안 섹션 액세스
왼쪽 탐색에서 보안 섹션을 펼칩니다.
2
인증 열기
인증을 선택합니다.
3
Sign On 액세스
Sign On을 선택합니다.
4
새 정책 추가
Add New Okta Sign-on Policy를 선택합니다.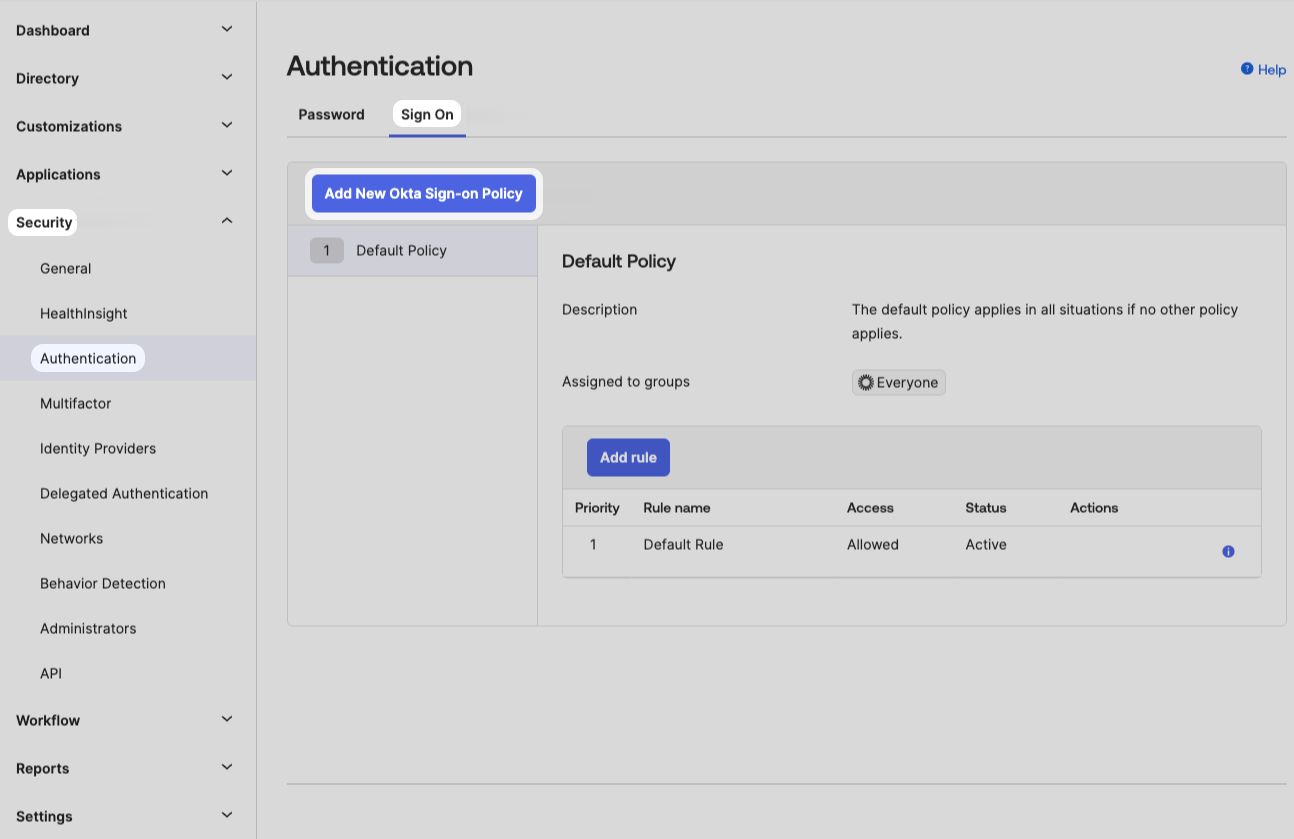
5
정책 세부 정보 구성
MFA Required와 유사한 Policy name을 입력합니다.
6
정책 설명 추가
Policy Description을 입력합니다.
7
그룹 선택
이 MFA 요구 사항에 할당할 그룹을 선택합니다.
8
정책 생성
Create policy and add rule을 선택합니다.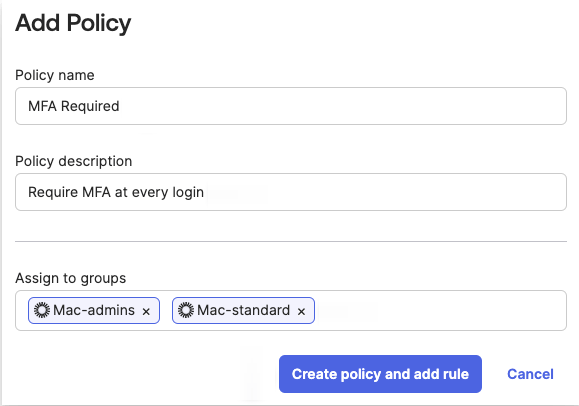
9
규칙 이름 입력
Rule name을 입력합니다.
10
MFA 요구 사항 설정
다단계 인증에 대해 Required를 선택합니다.
11
MFA 빈도 설정
Users will be prompted for MFA 설정에 대해 At every sign in을 선택합니다.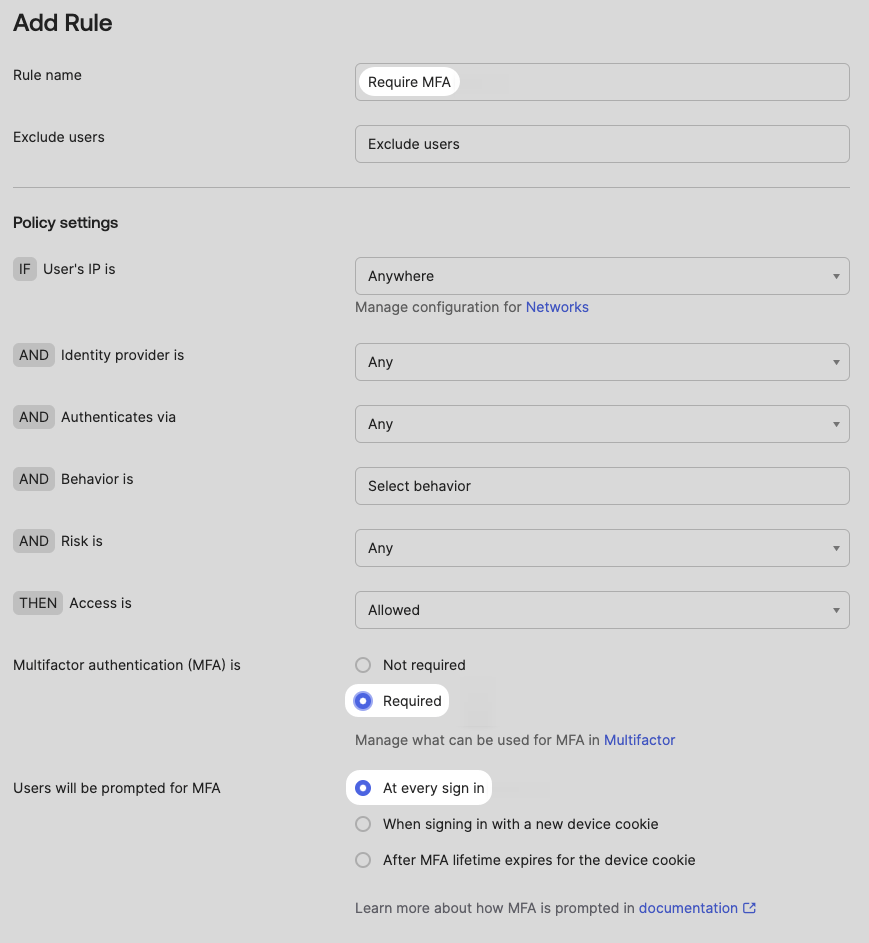
12
규칙 생성
창 하단의 Create rule을 선택합니다.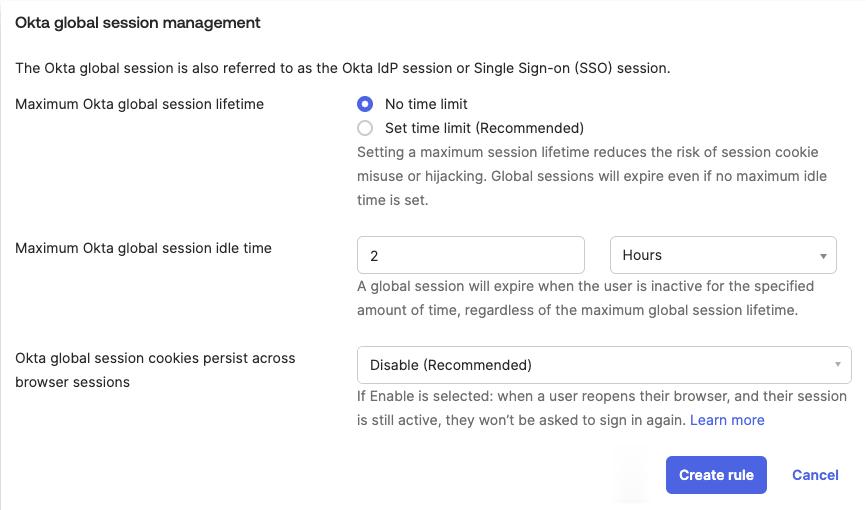
Iru Endpoint 탭으로 전환하여 해당 탭의 Passport Library Item 단계를 진행하세요. 해당 탭의 맨 위에서 시작하세요. 완료되면 이 탭으로 돌아와 아래의 Okta에서 그룹 클레임 필터 구성을 계속 진행하세요.
Okta에서 그룹 클레임 필터 구성
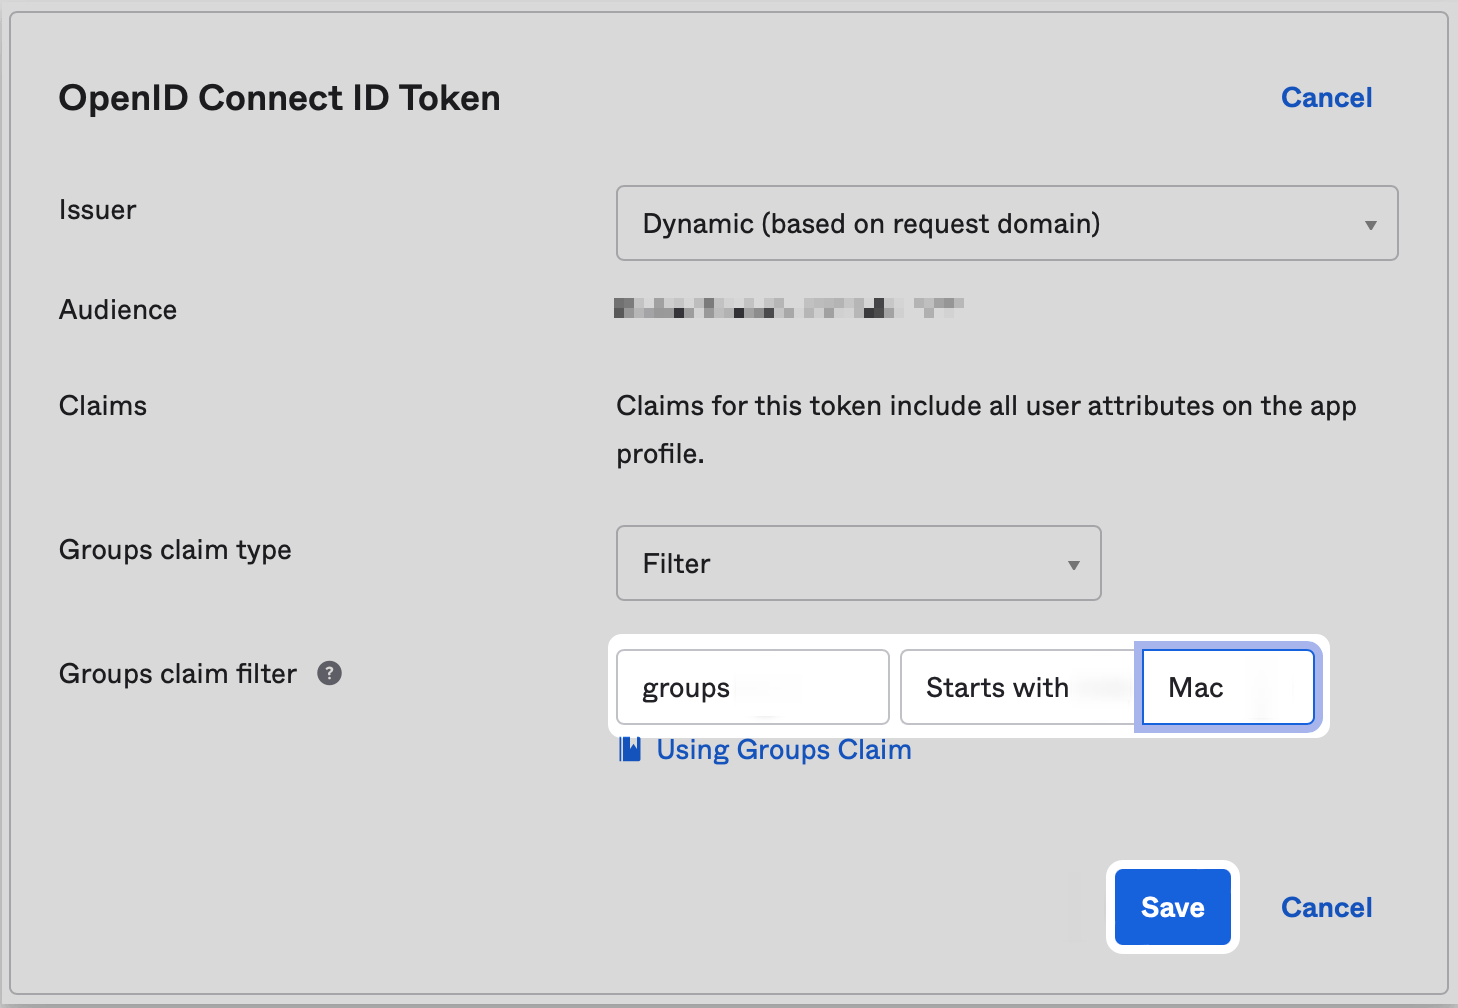
Passport OIDC 애플리케이션에서 Okta가 Passport에서 예상하는 그룹 클레임을 보내도록 Groups claim filter를 구성합니다. 이 문서에서는 *Mac-*으로 시작하는 이름을 예로 사용합니다.1
애플리케이션 액세스
Okta 관리자 콘솔의 왼쪽 메뉴 창에서 필요한 경우 Applications 섹션을 펼친 다음 애플리케이션을 선택합니다.
2
Passport 애플리케이션 선택
이전에 생성한 Iru Passport 애플리케이션을 선택합니다.
3
Sign On 탭 열기
Sign On 탭을 선택합니다.
4
ID 토큰 편집
OpenID Connect ID Token 섹션에서 Edit를 선택합니다.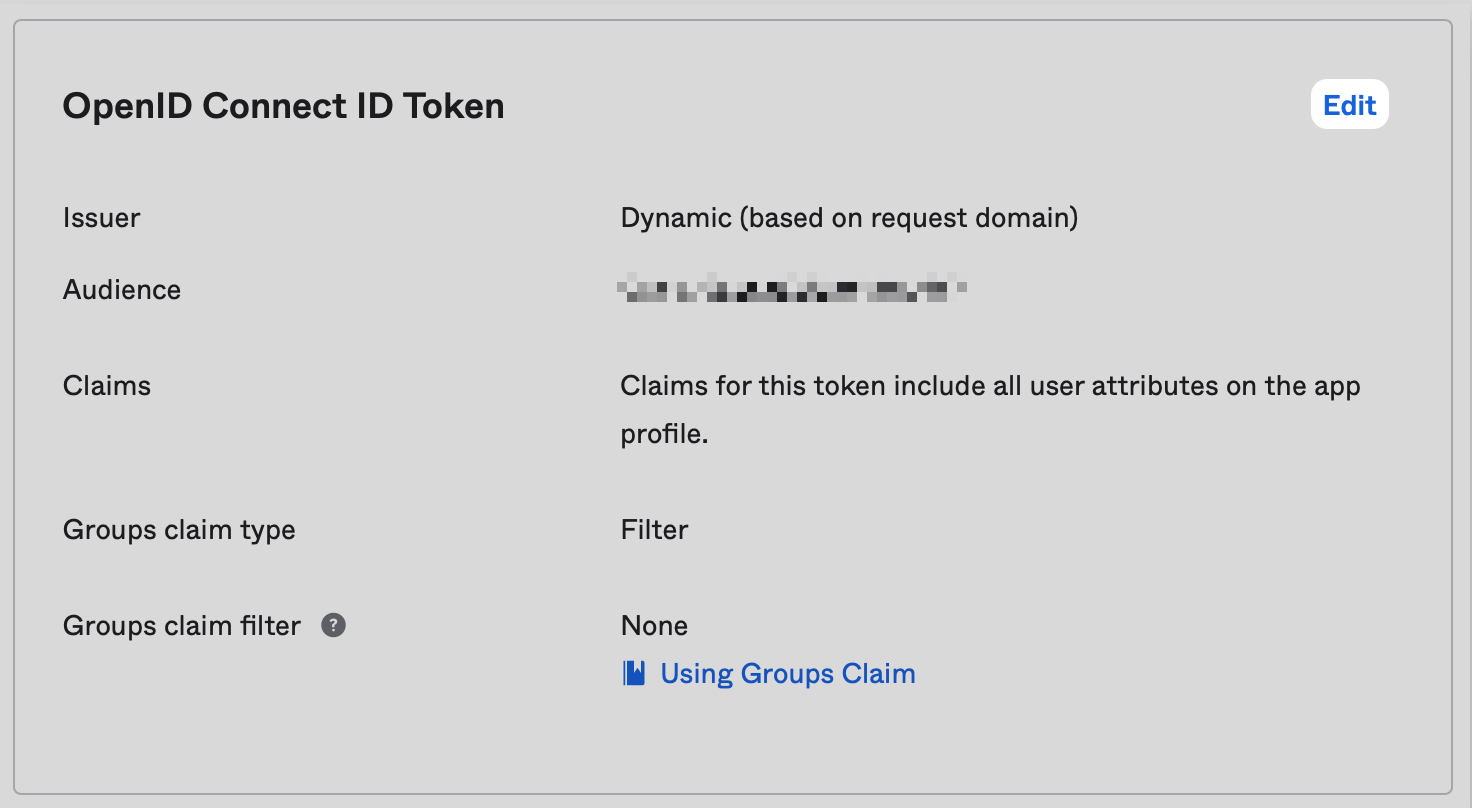
5
Groups claim filter 구성
Groups claim filter 섹션에서 기본값 groups를 그대로 둡니다.
6
필터 조건 설정
가운데 필드는 기본값 Starts with를 그대로 둡니다.
7
그룹 접두사 입력
사용 중이거나 사용할 Okta 그룹이 Mac으로 시작하는 경우 가장 오른쪽 필드에 Mac을 입력합니다.
8
구성 저장
저장을 선택합니다.