

このガイドは Mac コンピュータと Windows コンピュータに適用されます
デバイスの除外について
専用のテストデバイス、長期休暇中の従業員に割り当てられたデバイス、廃棄処理中のデバイスなど、フリート内の一部のデバイスは脆弱性レポートに含める必要がない場合があります。除外されたデバイスは、影響を受けるデバイスの数、検出数、CVE の デバイス ビュー、または脆弱性通知に反映されなくなります。 脆弱性の詳細については、脆弱性管理 の概要の記事を参照してください。仕組み
デバイスの除外により、特定のデバイスをフリート全体の脆弱性の数、ビュー、通知から除外できます。デバイスを除外すると、そのデバイスは 脆弱性管理 全体で CVE の影響を受けるデバイスの合計や デバイス タブに表示されなくなり、そのデバイスの脆弱性通知は抑制されます。 検出結果はデバイスレコードに引き続き表示されるため、それらの結果が全体のレポートに影響することなく、デバイスレベルで完全な可視性を維持できます。除外されたデバイスが Vulnerability Response Library Item のスコープに含まれている場合、設定された修正ルールに従って自動パッチ適用が継続されます。 デバイスは、デバイスレコードまたは任意の CVE 詳細ビューの デバイス タブから除外できます。デバイス ページまたは CVE の デバイス タブからは、複数のデバイスを一度に除外したり、除外を解除したりすることもできます。除外はいつでも解除して監視を再開できます。デバイスが Iru Endpoint から削除されると、その除外は自動的に解除されます。デバイスを除外する
デバイスは、Iru Endpoint のデバイスレコードまたは CVE 詳細ビューの デバイス タブから除外できます。- デバイスレコードから
- CVE の詳細ビューから
1
デバイスレコードを開く
Iru Endpoint Web アプリで デバイス に移動し、除外するデバイスを選択します。
2
デバイスアクションメニューを開く
デバイスレコードの右上にある デバイスアクションメニュー を選択します。
3
除外を開始する
Exclude device vulnerabilities を選択します。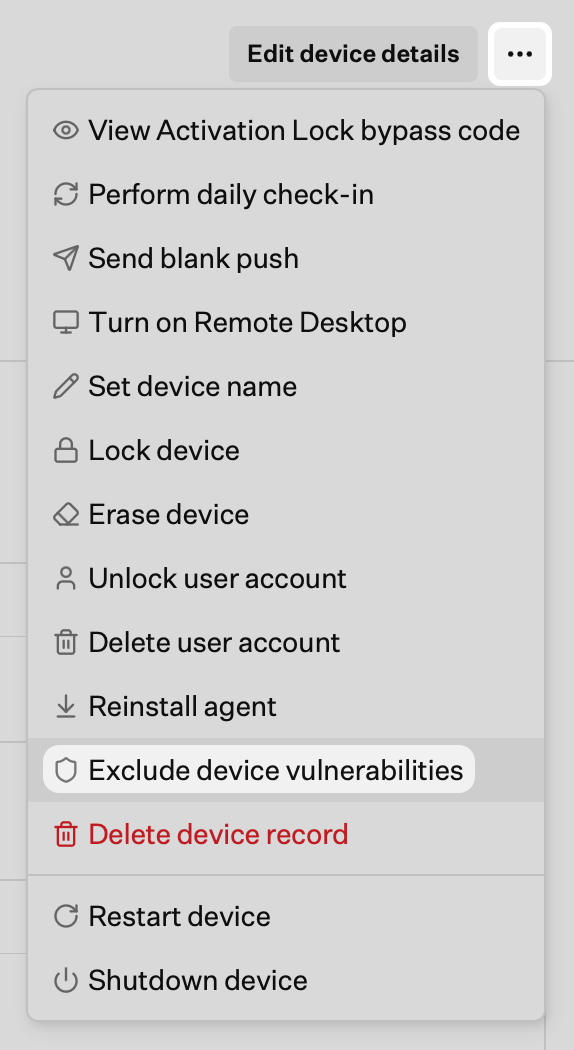
4
期間を設定する
適用期間 を選択します。
- Indefinitely:除外を解除するまでデバイスを除外します
- Ignore until a specific date:選択した日付までデバイスを除外します
5
オプションの詳細を追加する
必要に応じて、除外の理由を記録するために Ticket の URL と コメント を入力します。
6
除外を保存する
保存 を選択します。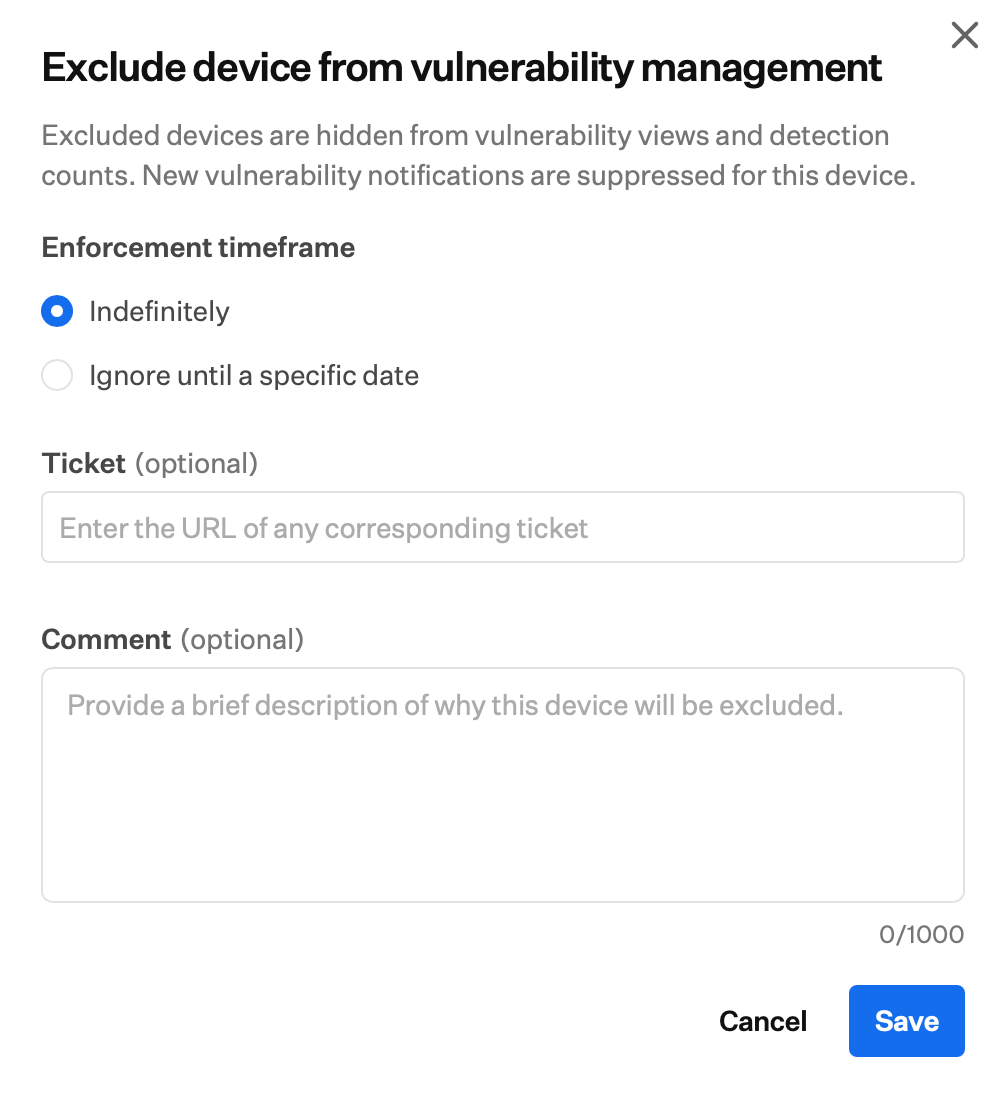
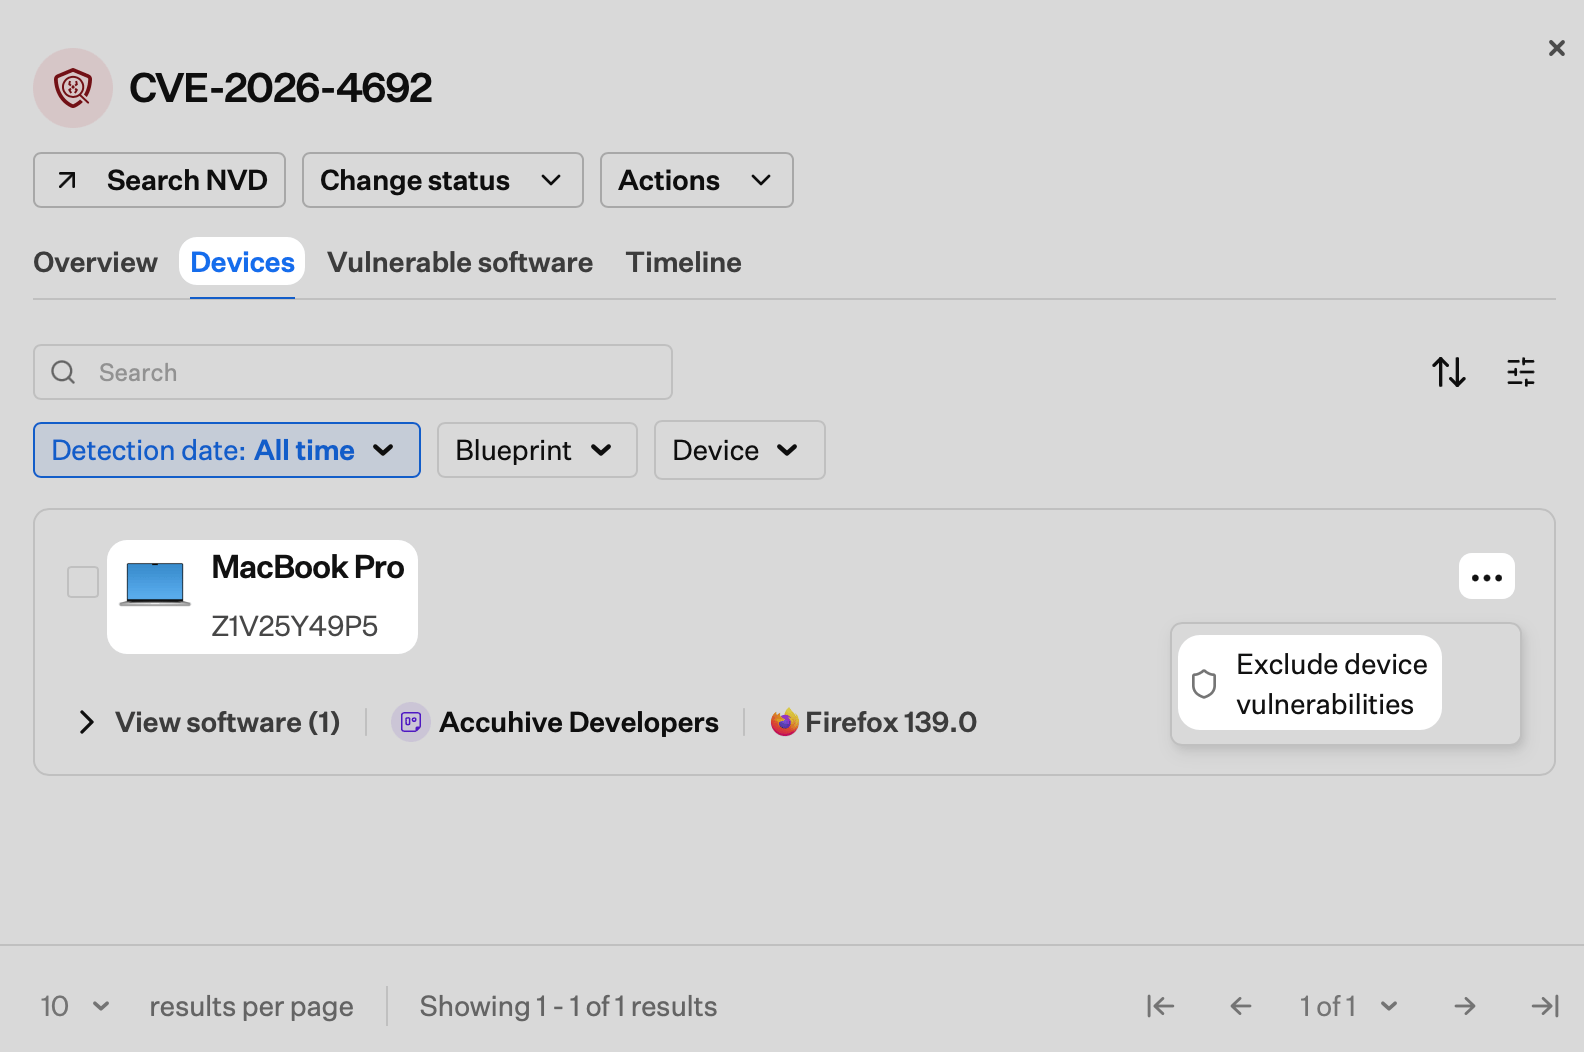
複数のデバイスを除外する
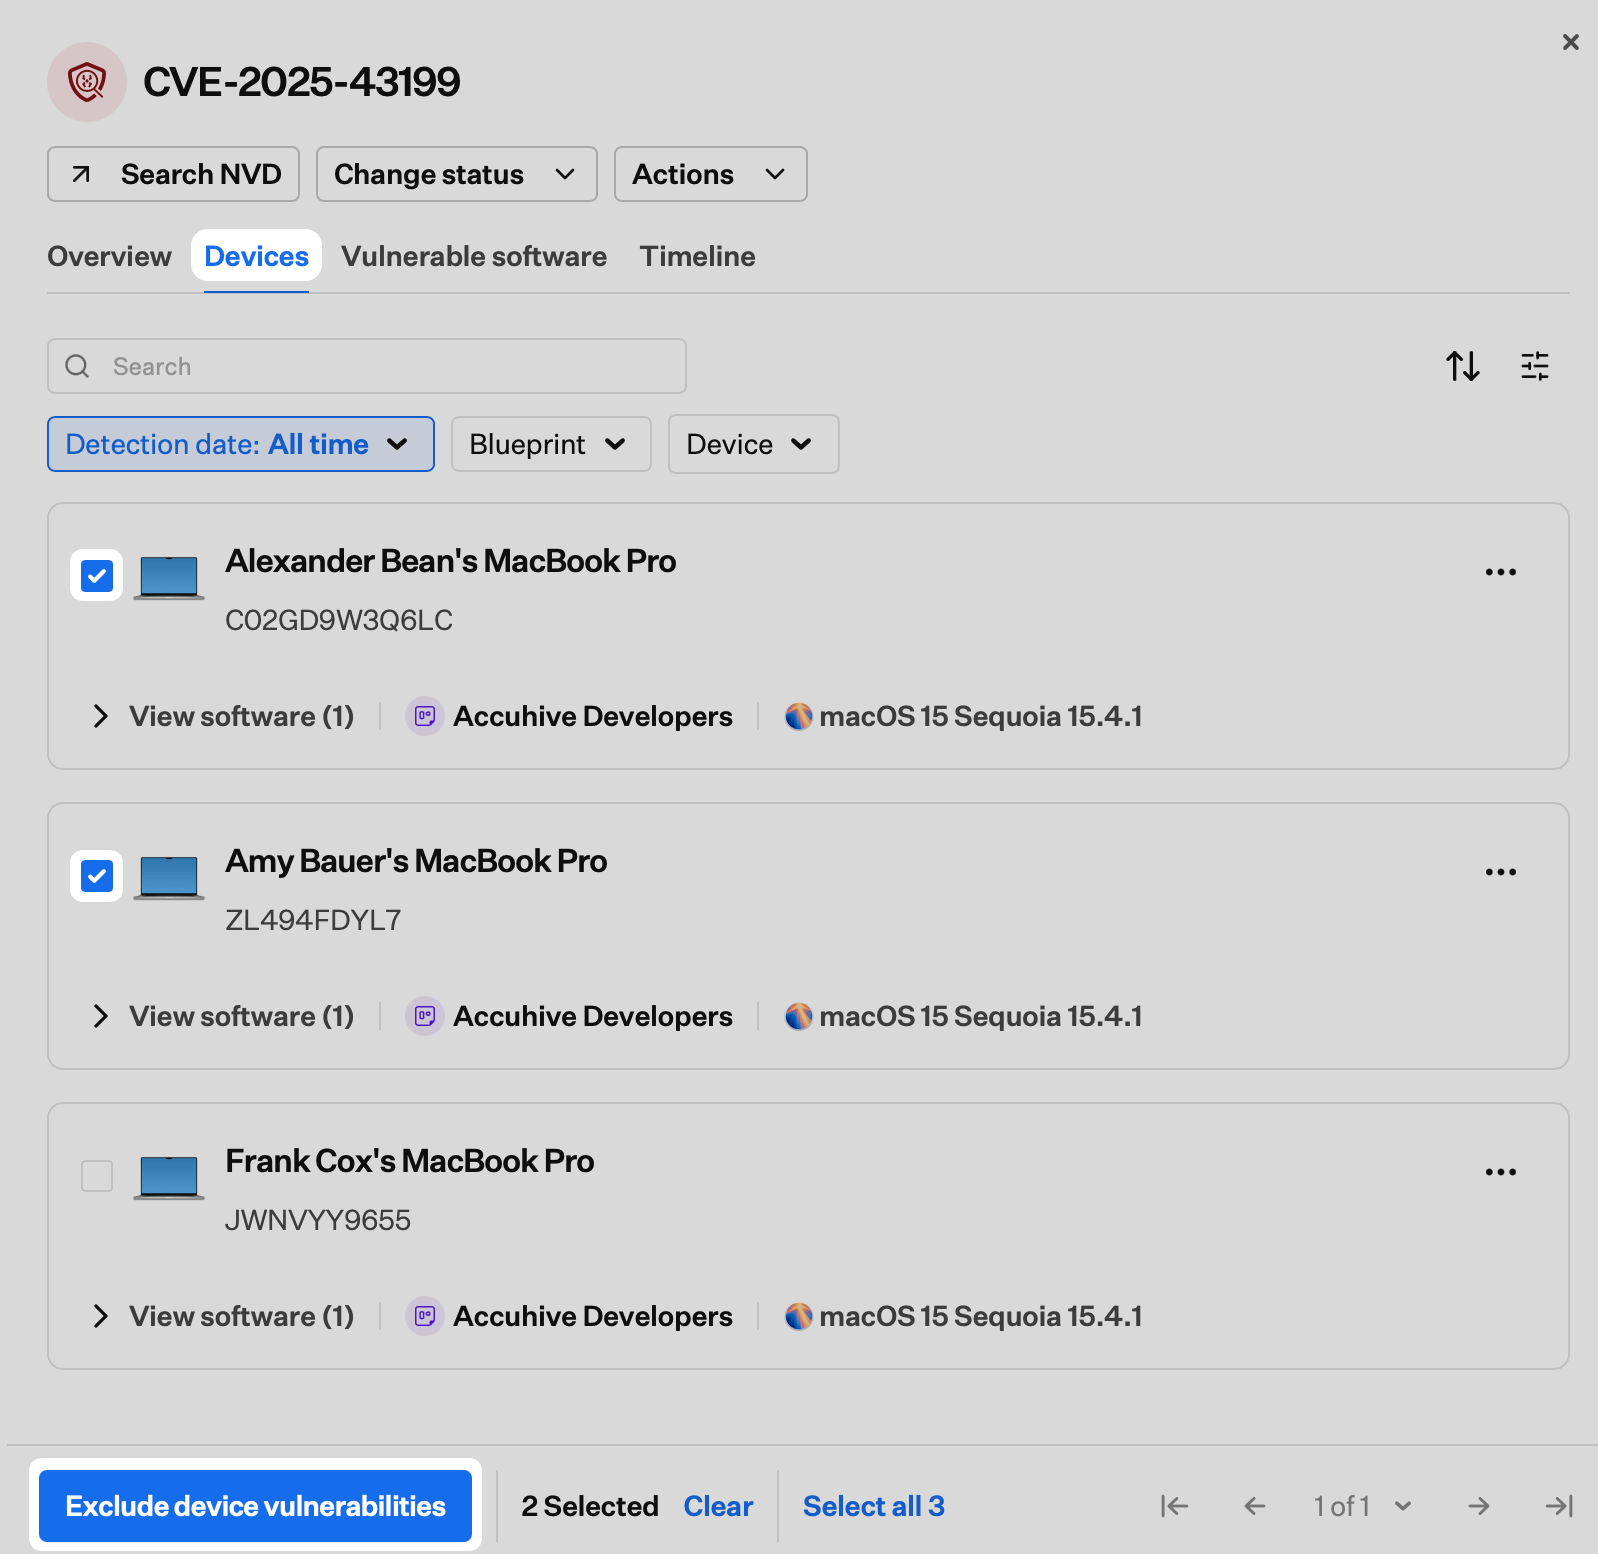
デバイス ページまたは CVE 詳細ビューの デバイス タブから、複数のデバイスを一度に除外できます。- Devices ページから
- CVE の詳細ビューから
1
デバイスページを開く
Iru Endpoint Web アプリで デバイス に移動します。
2
デバイスを選択する
除外するデバイスの横にあるチェックボックスを選択します。
3
一括アクションメニューを開く
リストの下部にある一括アクションバーの省略記号(…)を選択します。
4
除外を開始する
Exclude device vulnerabilities を選択します。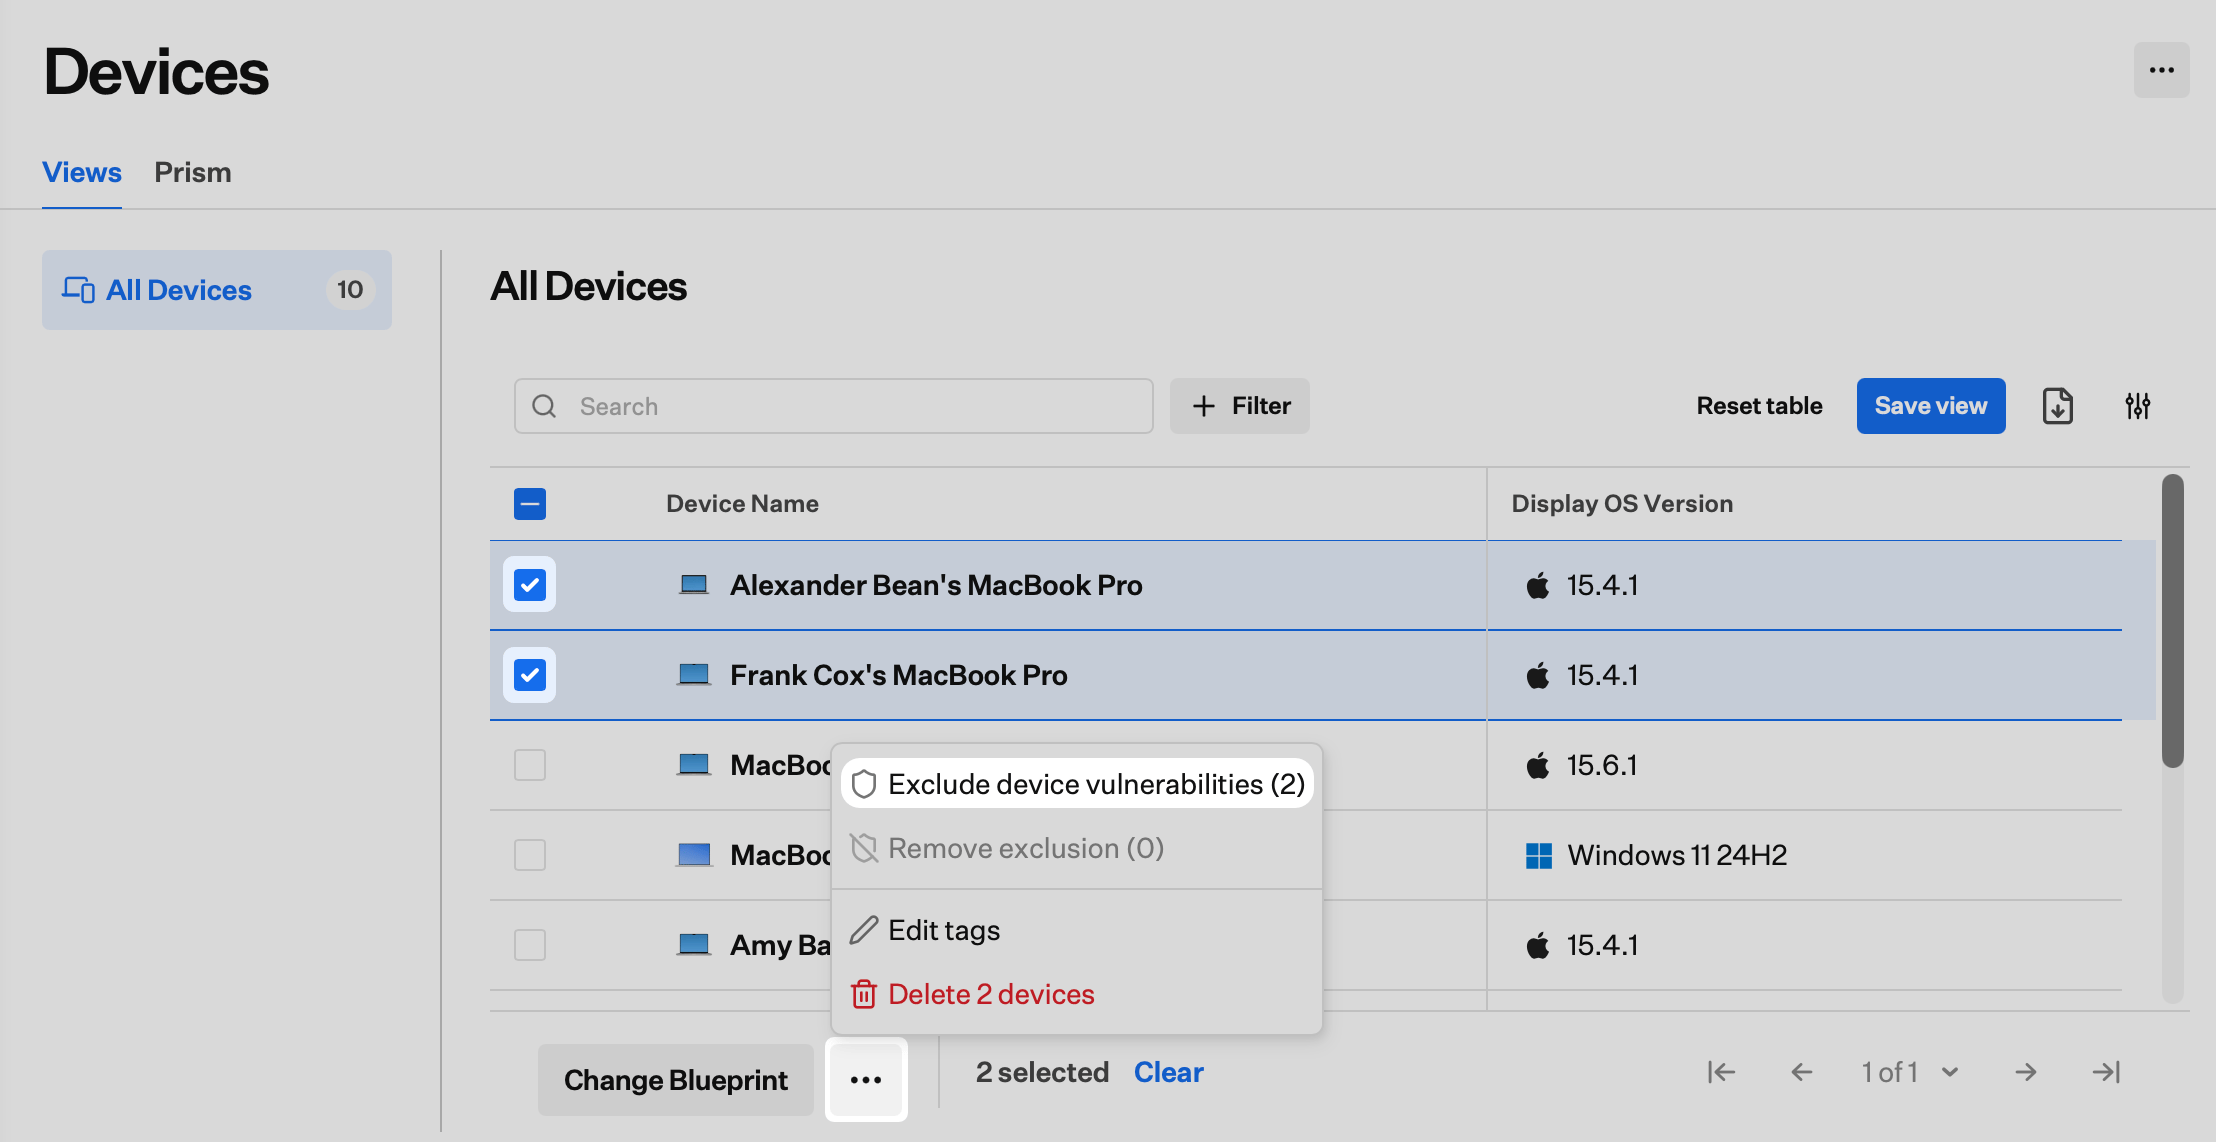
5
期間を設定する
適用期間 を選択します。
- Indefinitely:除外を解除するまでデバイスを除外します
- Ignore until a specific date:選択した日付までデバイスを除外します
6
オプションの詳細を追加する
必要に応じて、除外の理由を記録するために Ticket の URL と コメント を入力します。これらの詳細は選択したすべてのデバイスに適用されます。
7
除外を保存する
保存 を選択します。
デバイスの除外を変更または解除する
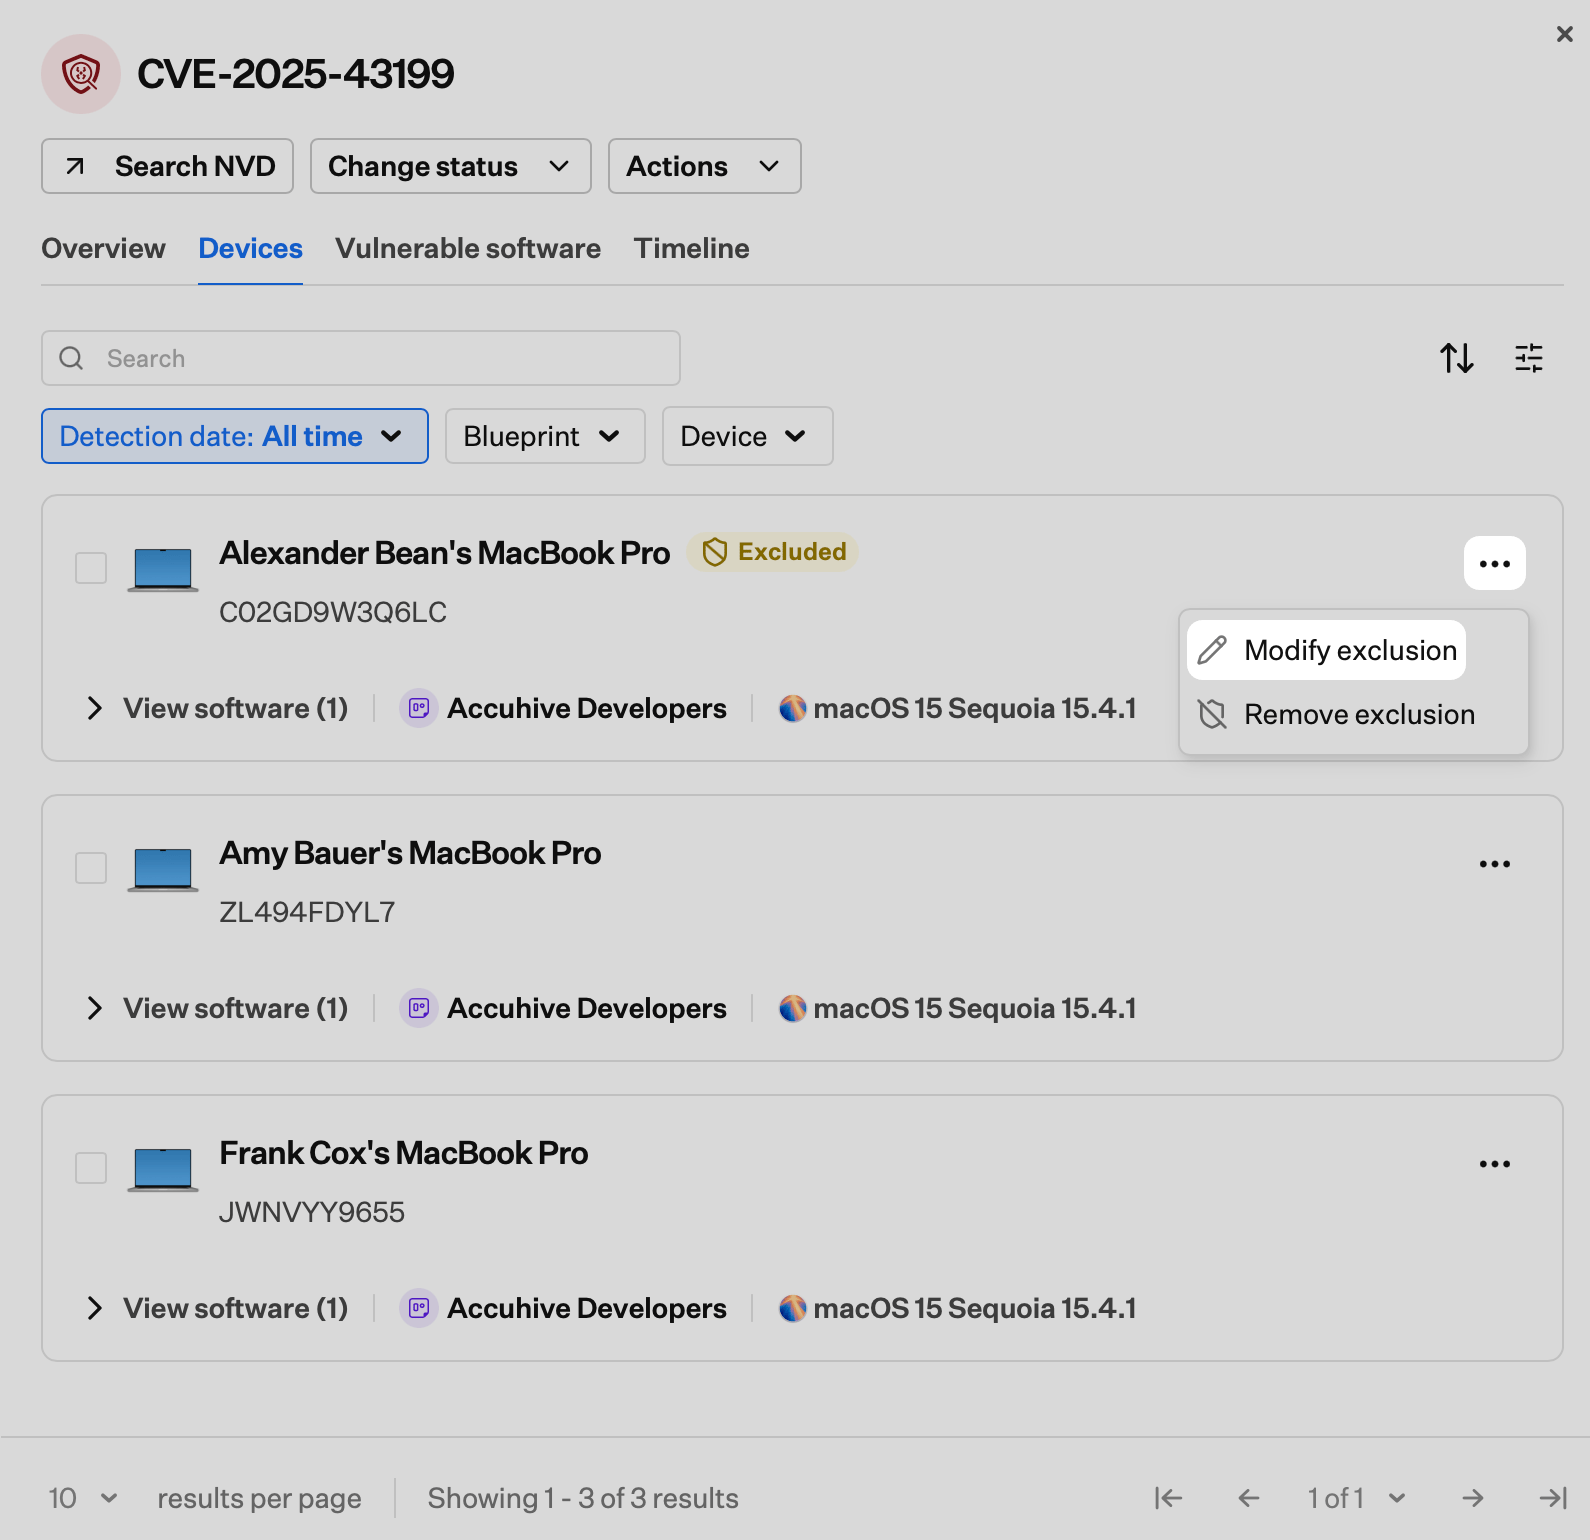
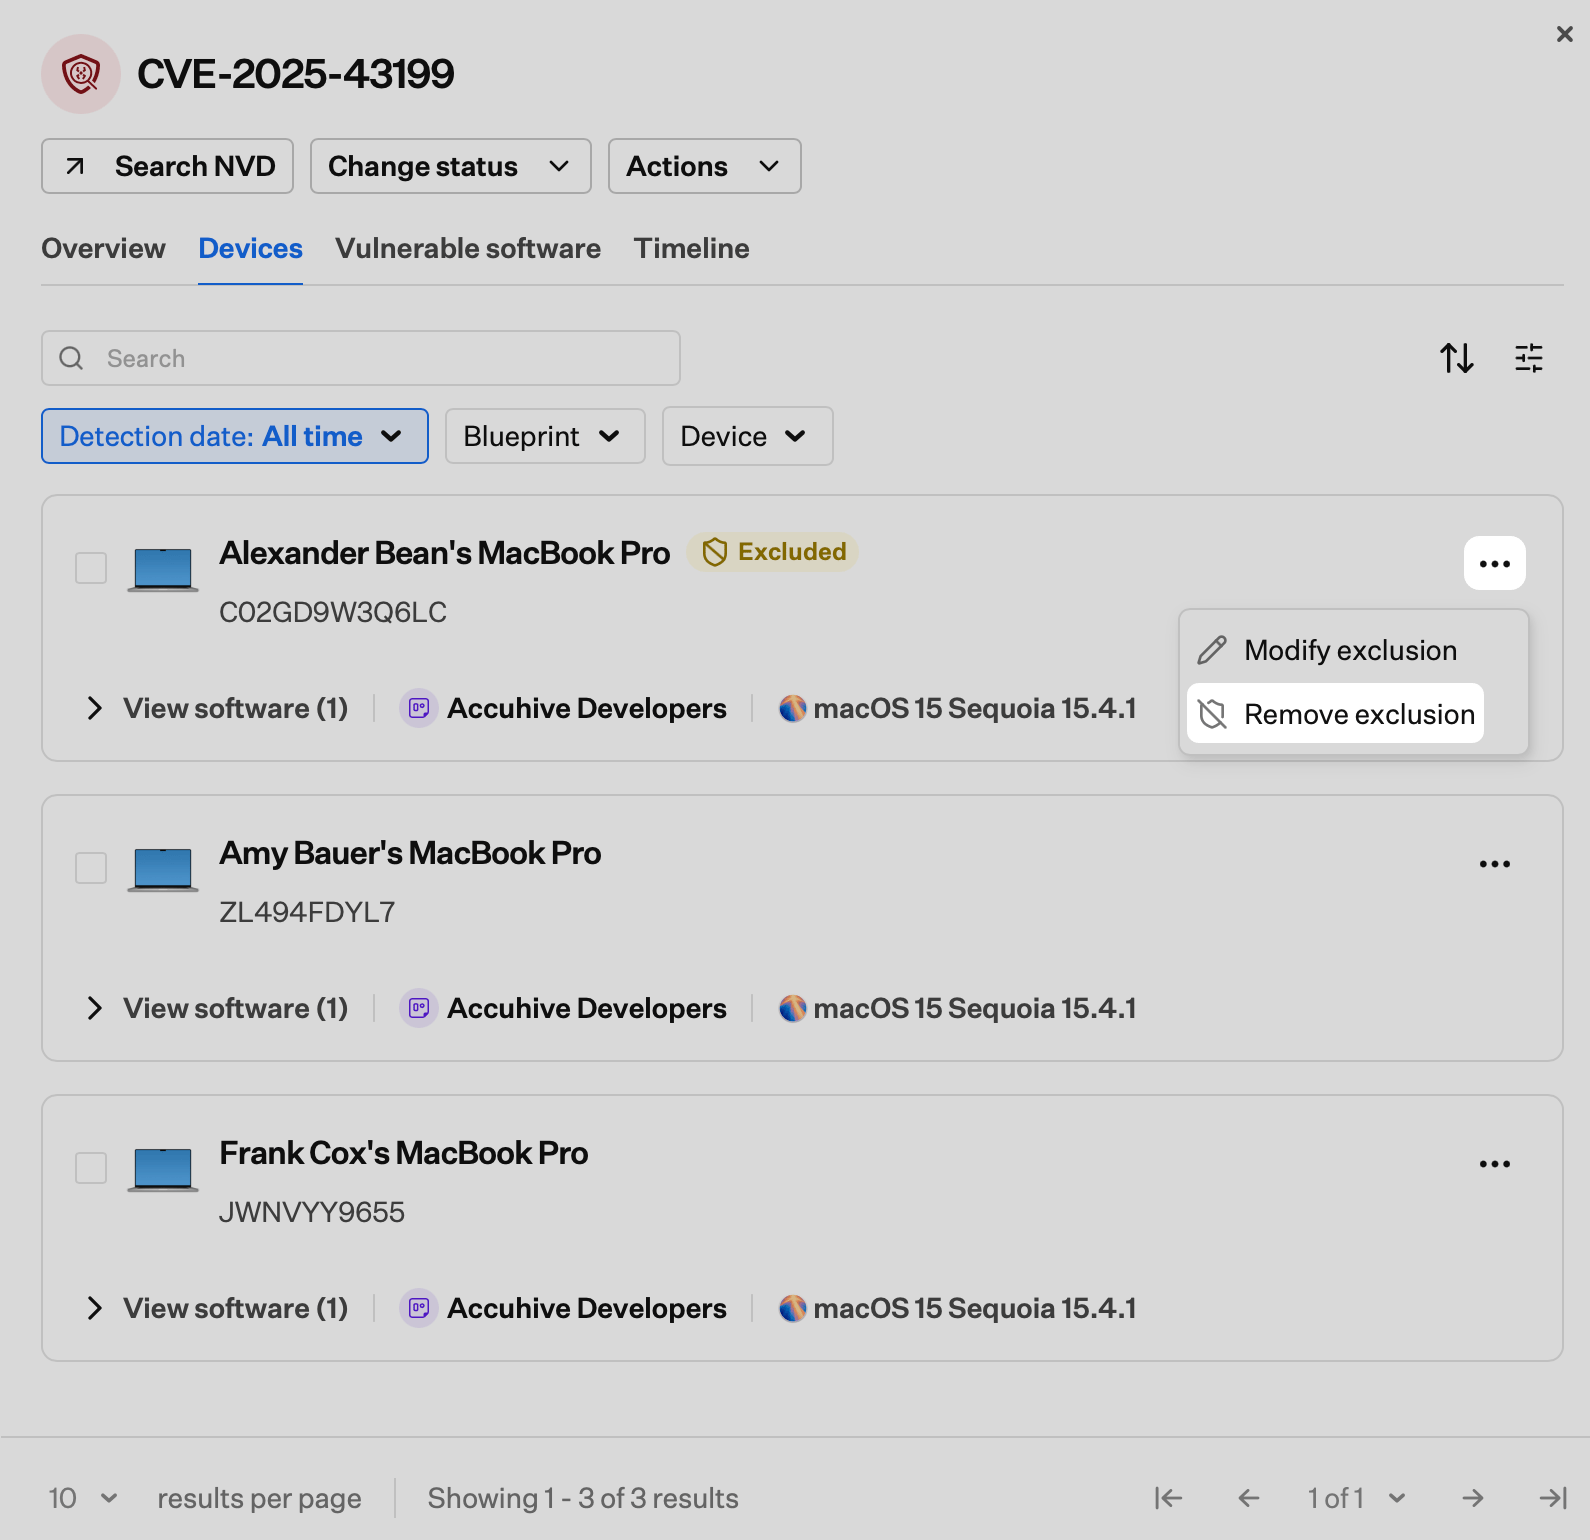
除外は、デバイスレコードまたは CVE 詳細ビューの デバイス タブから変更または解除できます。- デバイスレコードから
- CVE の詳細ビューから
1
デバイスレコードを開く
Iru Endpoint Web アプリで デバイス に移動し、除外されたデバイスを選択します。
2
除外を変更する
デバイスレコードの上部付近にあるバナーで Modify を選択します。必要に応じて 適用期間、Ticket、または コメント を更新し、保存 を選択します。このダイアログは、最初にデバイスを除外したときに使用したものと同じです。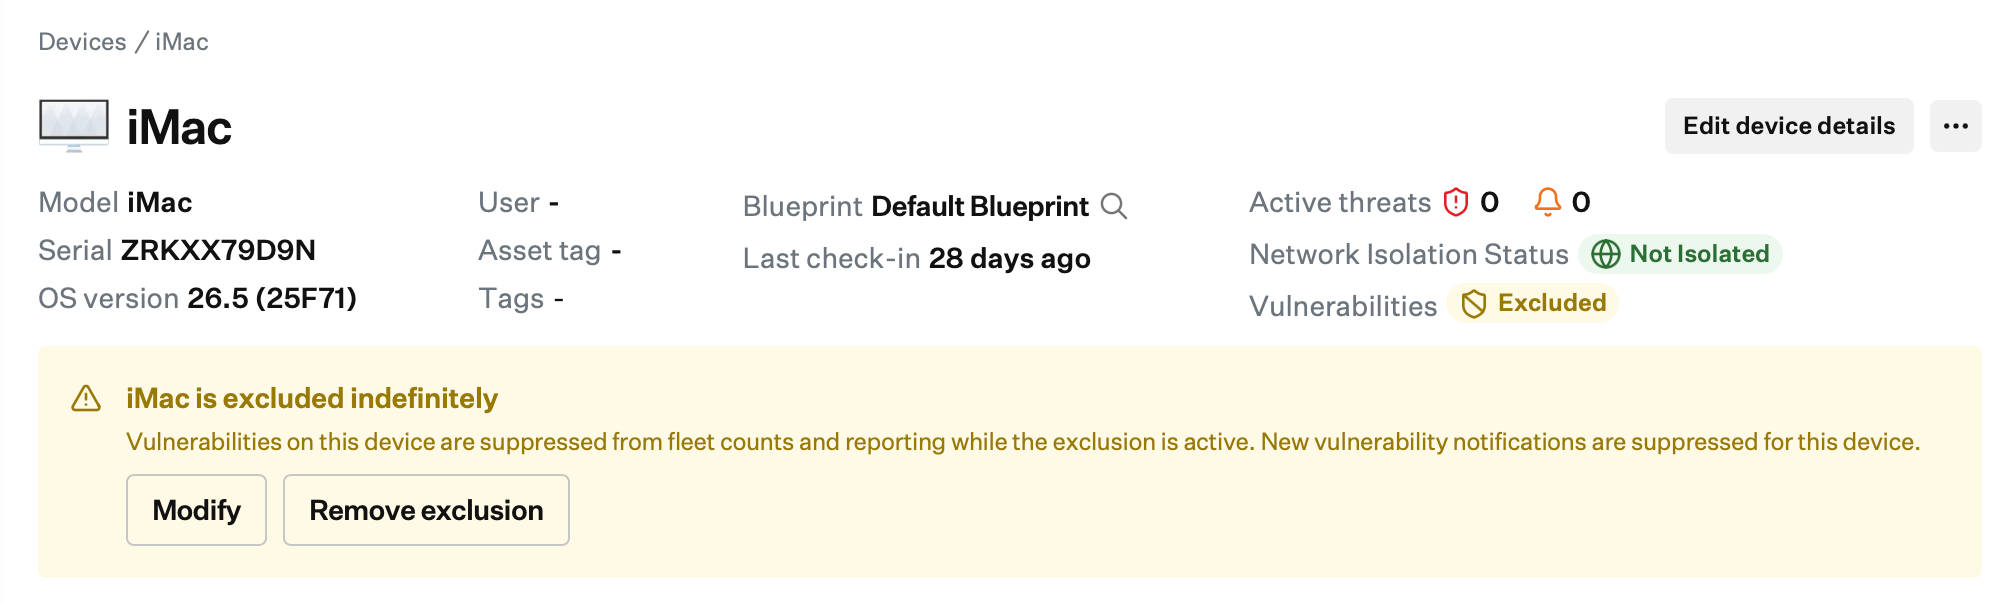
3
除外を解除する
デバイスレコードの上部付近にあるバナーで 除外を削除 を選択します。確認ダイアログで、もう一度 除外を削除 を選択します。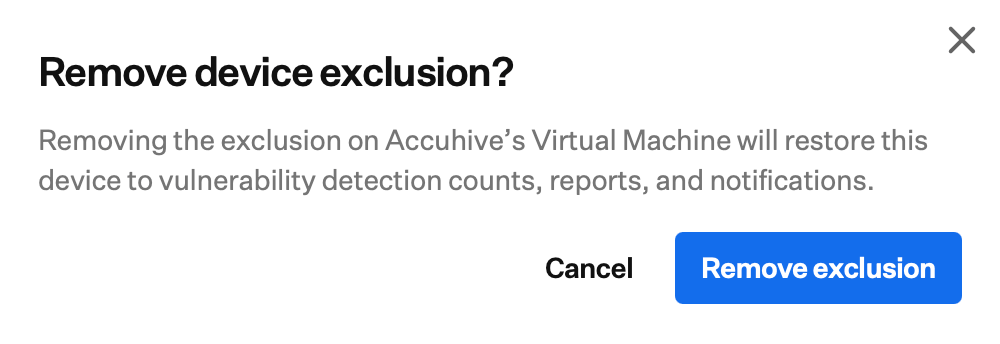
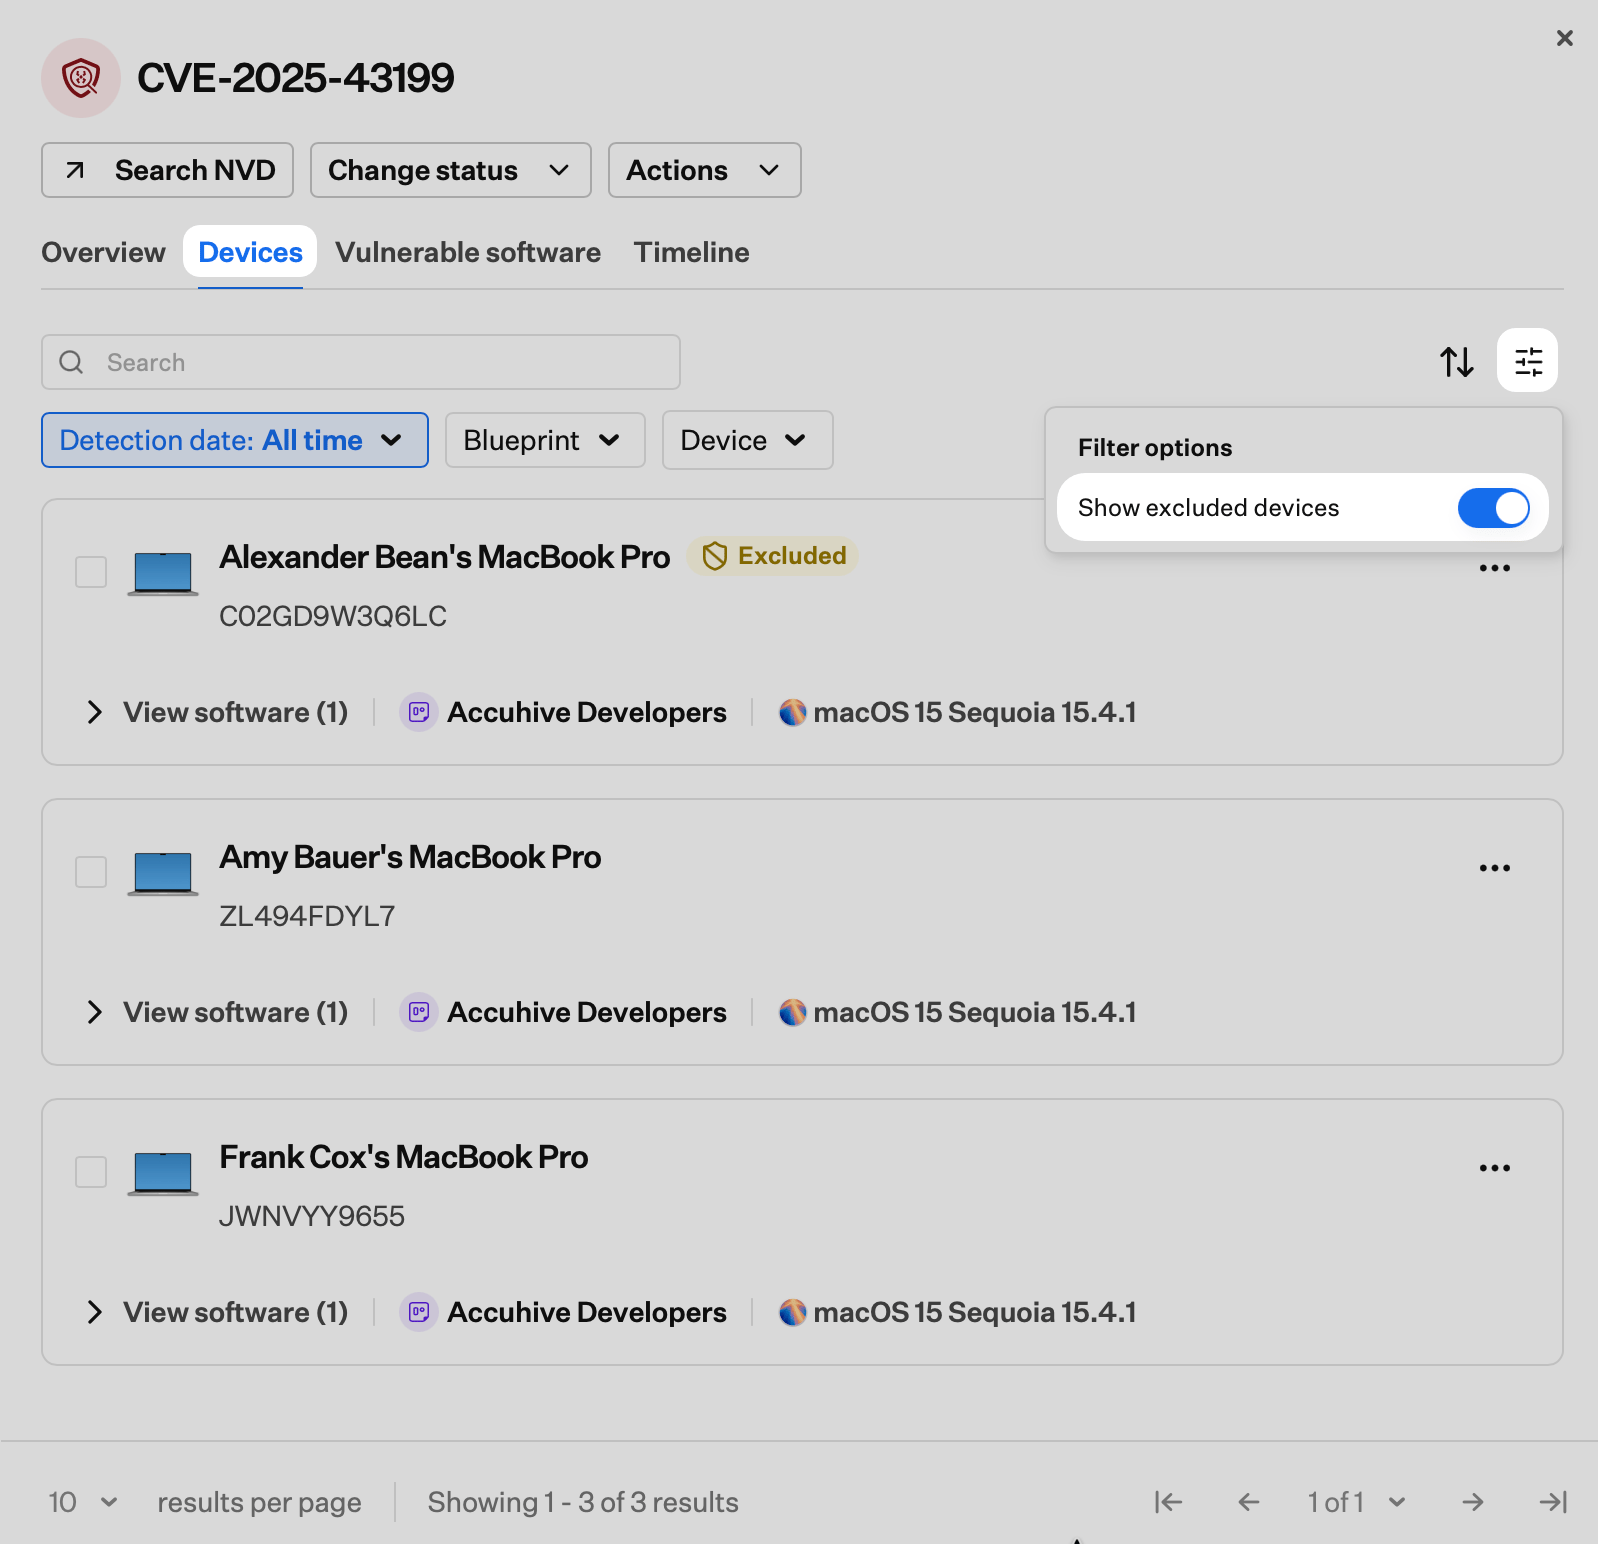
複数のデバイスの除外を解除する
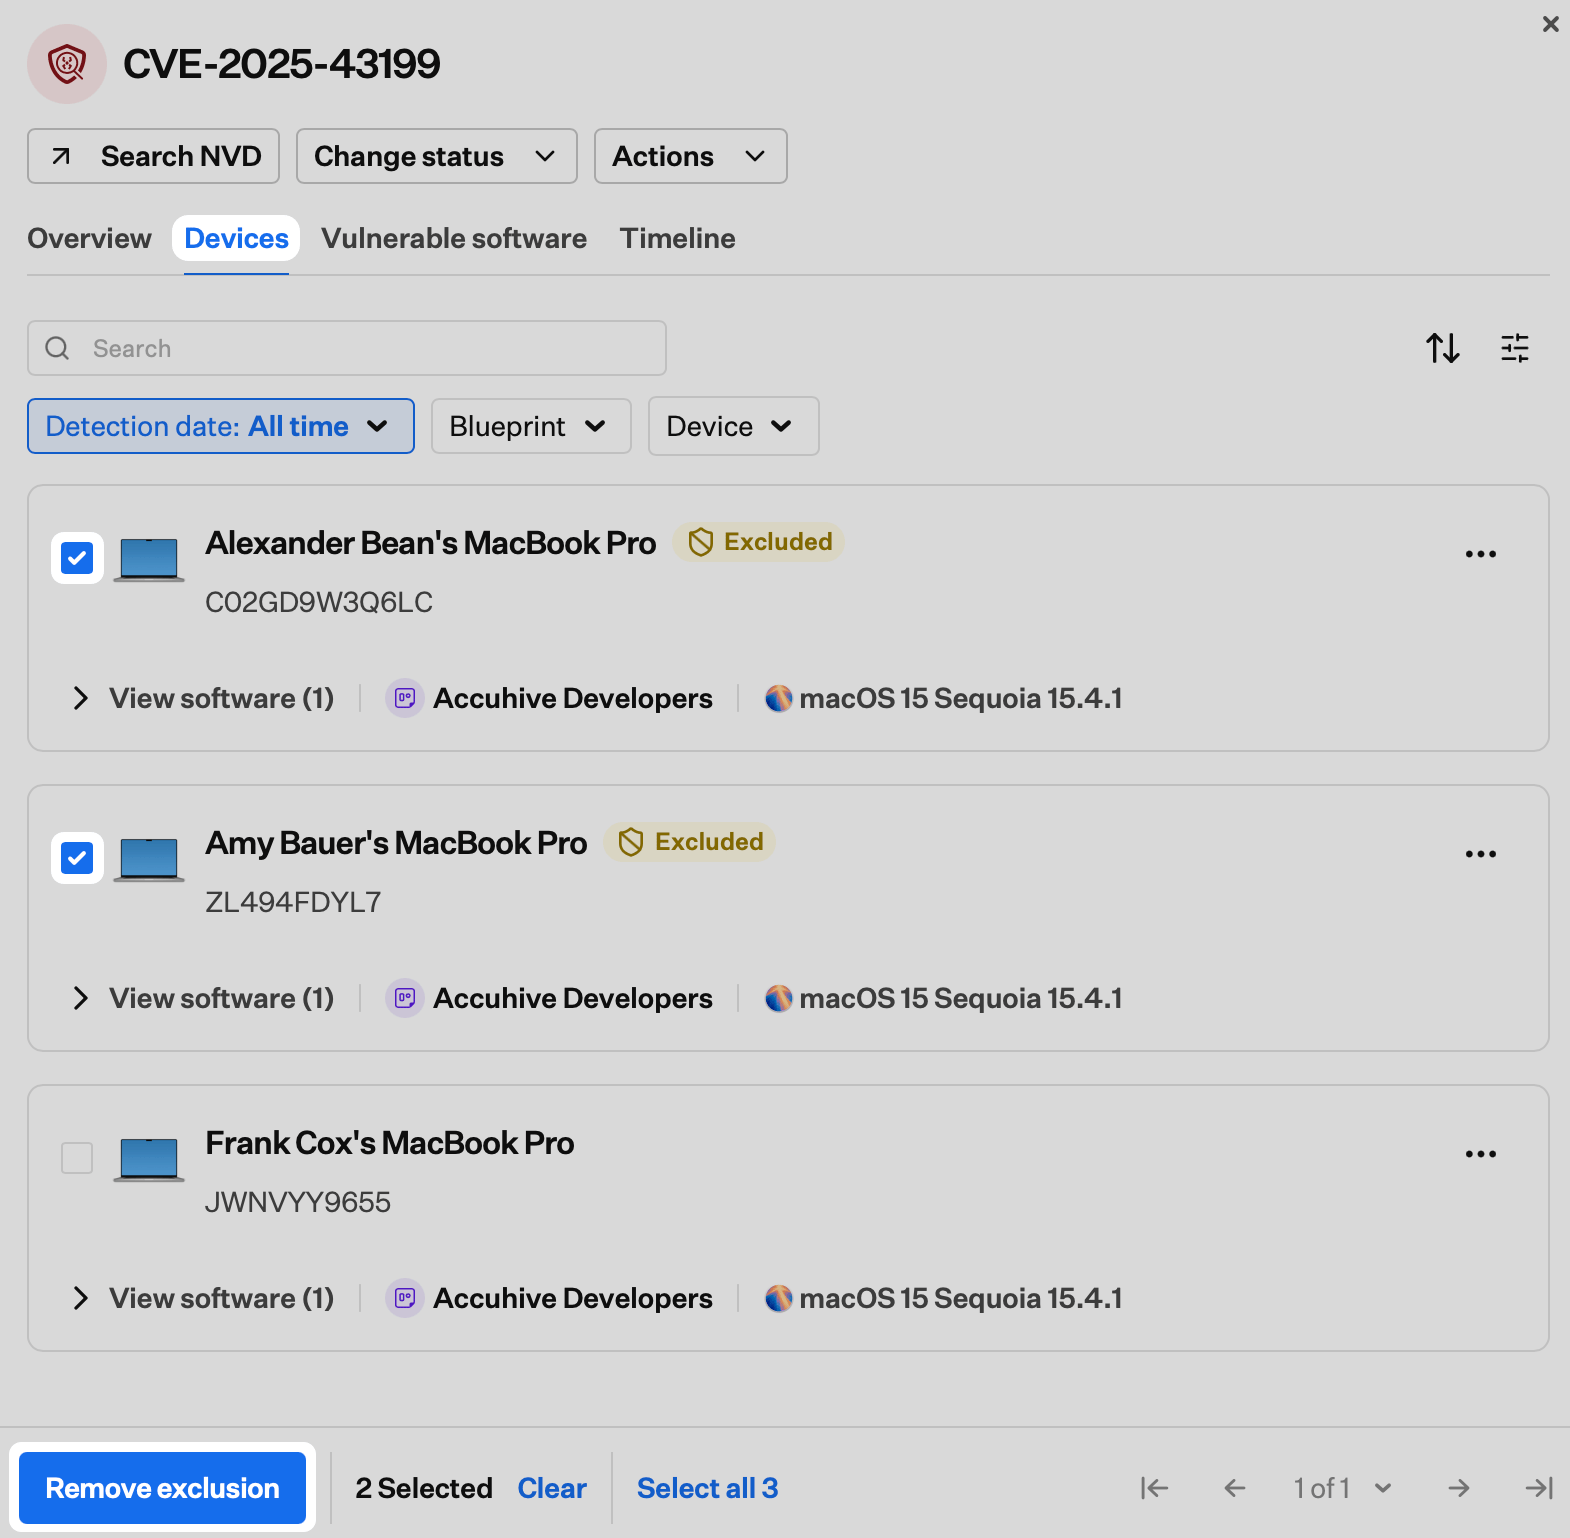
デバイス ページまたは CVE 詳細ビューの デバイス タブから、複数のデバイスの除外を一度に解除できます。- Devices ページから
- CVE の詳細ビューから
1
デバイスページを開く
Iru Endpoint Web アプリで デバイス に移動します。
2
除外されたデバイスを選択する
除外を解除する除外されたデバイスの横にあるチェックボックスを選択します。
3
一括アクションメニューを開く
リストの下部にある一括アクションバーの省略記号(…)を選択します。
4
除外を解除する
除外を削除 を選択します。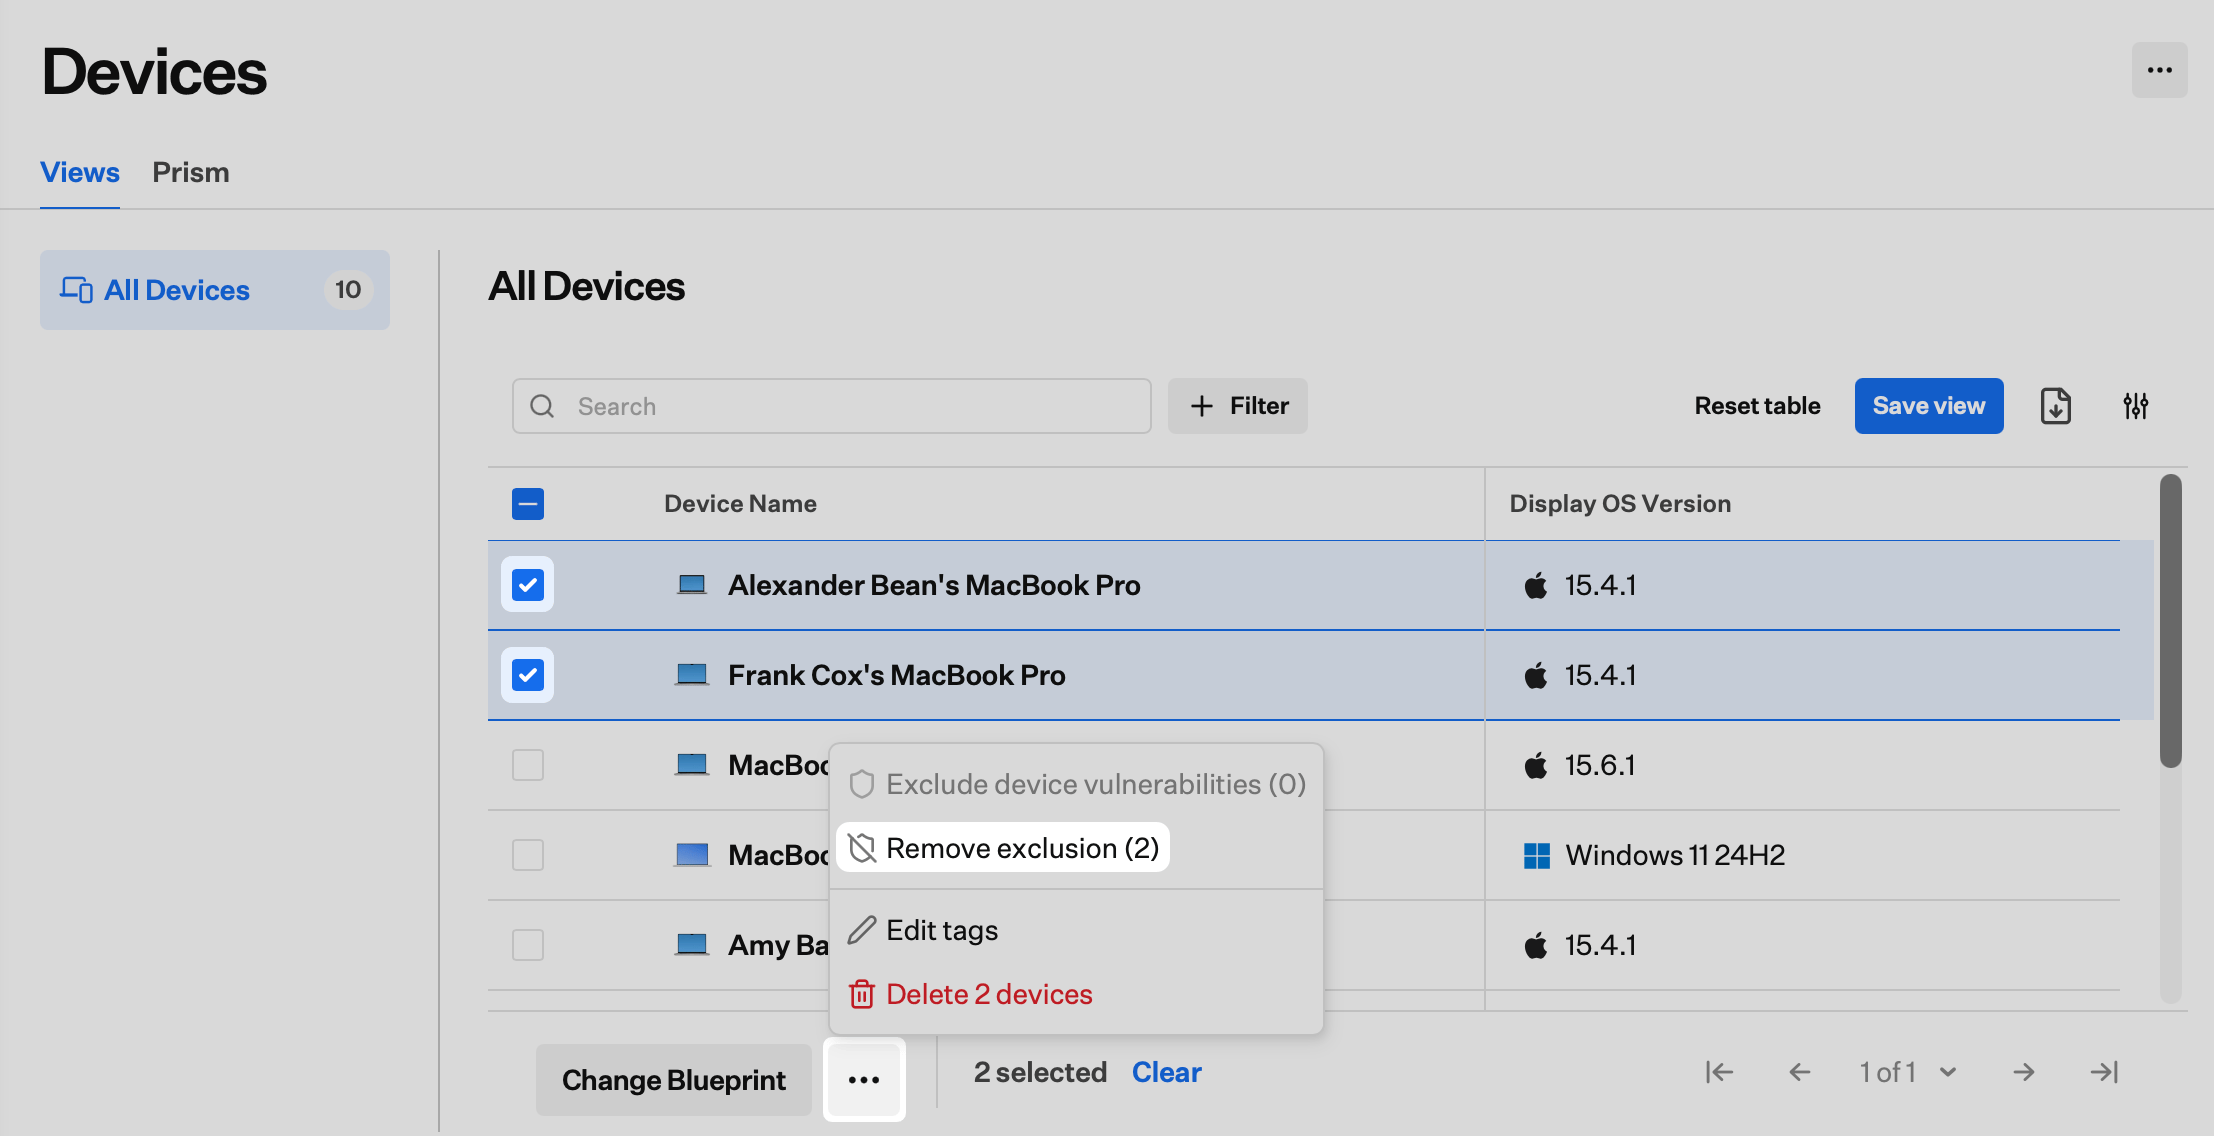
5
解除を確認する
確認ダイアログで、もう一度 除外を削除 を選択します。
考慮事項
除外の範囲
デバイスを除外すると、脆弱性管理 のすべての脆弱性において、CVE の影響を受けるデバイスの数からそのデバイスが除外されます。除外は単一の CVE に限定されません。脆弱性の検出結果はデバイスレコードに引き続き表示されます。除外は 脆弱性管理 のトップレベルの数、ビュー、通知にのみ影響します。デバイス全体を除外せずに特定の CVE を抑制するには、代わりに CVE リスクの受け入れを使用してください。
脆弱性対応
除外されたデバイスが Vulnerability Response Library Item のスコープに含まれている場合、設定された修正ルールに従ってデバイスへのパッチ適用が継続されます。除外によって自動修正が妨げられることはありません。
削除されたデバイス
デバイスが Iru Endpoint から削除されると、その除外は自動的に解除されます。同じデバイスが再登録された場合、デフォルトで監視されます。必要に応じて手動で除外を再適用してください。
CVE ステータスと修正数
除外されたデバイスは、どの CVE の影響を受けるデバイスの合計にもカウントされません。デバイスを除外するだけでは CVE の 修復済み ステータスは変わりません。修正ステータスはアクティブな(除外されていない)デバイスのみに基づきます。デバイスを除外した結果、CVE の残りの影響を受けるデバイスがすべて修正済みになった場合、CVE のステータスは 修復済み に更新されます。
可視性
除外されたデバイスは、Iru Endpoint の デバイス セクションからは非表示になりません。脆弱性管理 のビューと数からのみ非表示になります。除外は監査可能です。各除外には、誰がいつ適用したか、および提供されたコメントが記録されます。
通知
除外が有効な間、除外されたデバイスの脆弱性通知は抑制されます。除外を解除すると、次のスキャンサイクルで通知が再開されます。
関連記事
脆弱性管理 の概要
フリート全体の CVE を検出し、重大度で優先順位を付け、修正の進捗を追跡します
CVE リスクの受け入れ
パッチ適用が困難な場合に CVE リスクを受け入れ、有効期限を設定し、例外を追跡します
Vulnerability Response Library Item の設定
CVE の重大度に基づいて、Mac および Windows コンピュータ上の脆弱な Auto Apps の修正を自動化します