

Esta guía se aplica a computadoras Mac y Windows
Acerca de la exclusión de dispositivos
Es posible que algunos dispositivos de tu flota no necesiten incluirse en los informes de vulnerabilidades, como dispositivos de prueba dedicados, dispositivos asignados a empleados con una baja prolongada o dispositivos en proceso de retirada. Los dispositivos excluidos dejan de contribuir a los recuentos de dispositivos afectados, los recuentos de detecciones, la vista Dispositivos de las CVE y las notificaciones de vulnerabilidades. Consulta nuestro artículo Descripción general de Gestión de vulnerabilidades para obtener más información sobre las vulnerabilidades.Cómo funciona
La exclusión de dispositivos te permite quitar dispositivos específicos de los recuentos, las vistas y las notificaciones de vulnerabilidades de toda la flota. Cuando excluyes un dispositivo, ya no aparece en los totales de dispositivos afectados por CVE ni en la pestaña Dispositivos de Gestión de vulnerabilidades, y se suprimen las notificaciones de vulnerabilidades de ese dispositivo. Las detecciones siguen visibles en el registro del dispositivo, por lo que mantienes visibilidad completa a nivel de dispositivo sin que esos resultados afecten a los informes generales. Si un Library Item Vulnerability Response se aplica a un dispositivo excluido, la aplicación automática de parches continúa según las reglas de corrección configuradas. Puedes excluir un dispositivo desde su registro o desde la pestaña Dispositivos de cualquier vista de detalles de una CVE. Desde la página Dispositivos o la pestaña Dispositivos de una CVE, también puedes excluir varios dispositivos a la vez o quitar sus exclusiones. Puedes quitar una exclusión en cualquier momento para reanudar la supervisión. Si un dispositivo se elimina de Iru Endpoint, su exclusión se quita automáticamente.Excluir un dispositivo
Puedes excluir un dispositivo desde su registro en Iru Endpoint o desde la pestaña Dispositivos de una vista de detalles de una CVE.- Desde el registro de un dispositivo
- Desde la vista de detalles de una CVE
1
Abrir el registro del dispositivo
Ve a Dispositivos en la aplicación web de Iru Endpoint y selecciona el dispositivo que quieres excluir.
2
Abrir el menú de acciones del dispositivo
Selecciona el Menú de acciones del dispositivo en la parte superior derecha del registro del dispositivo.
3
Iniciar la exclusión
Selecciona Exclude device vulnerabilities.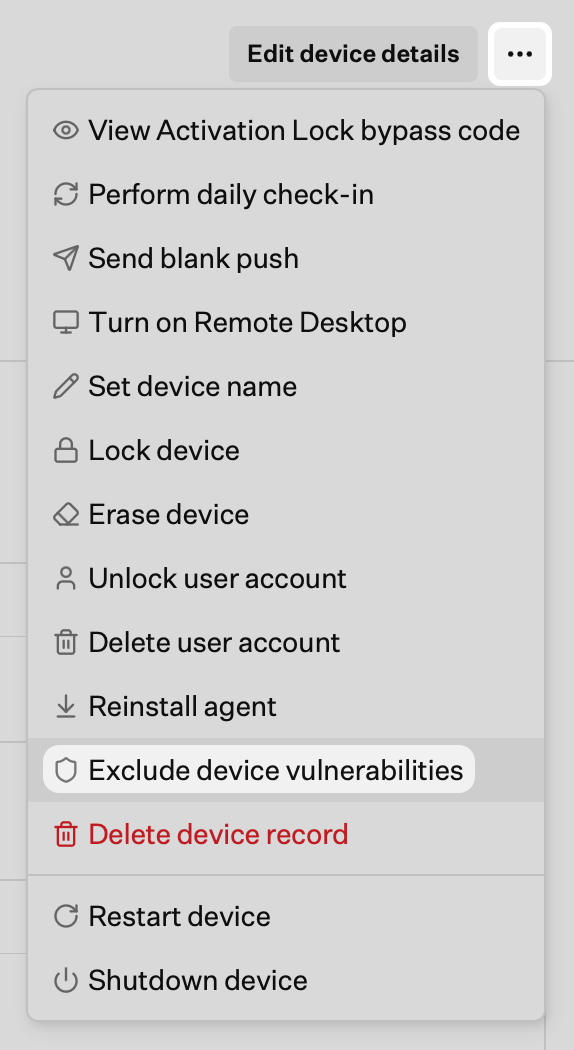
4
Establecer el plazo
Elige un Plazo de aplicación:
- Indefinitely para excluir el dispositivo hasta que quites la exclusión
- Ignore until a specific date para excluir el dispositivo hasta la fecha que selecciones
5
Agregar detalles opcionales
Opcionalmente, ingresa una URL de Ticket y un Comentario para documentar el motivo de la exclusión.
6
Guardar la exclusión
Selecciona Guardar.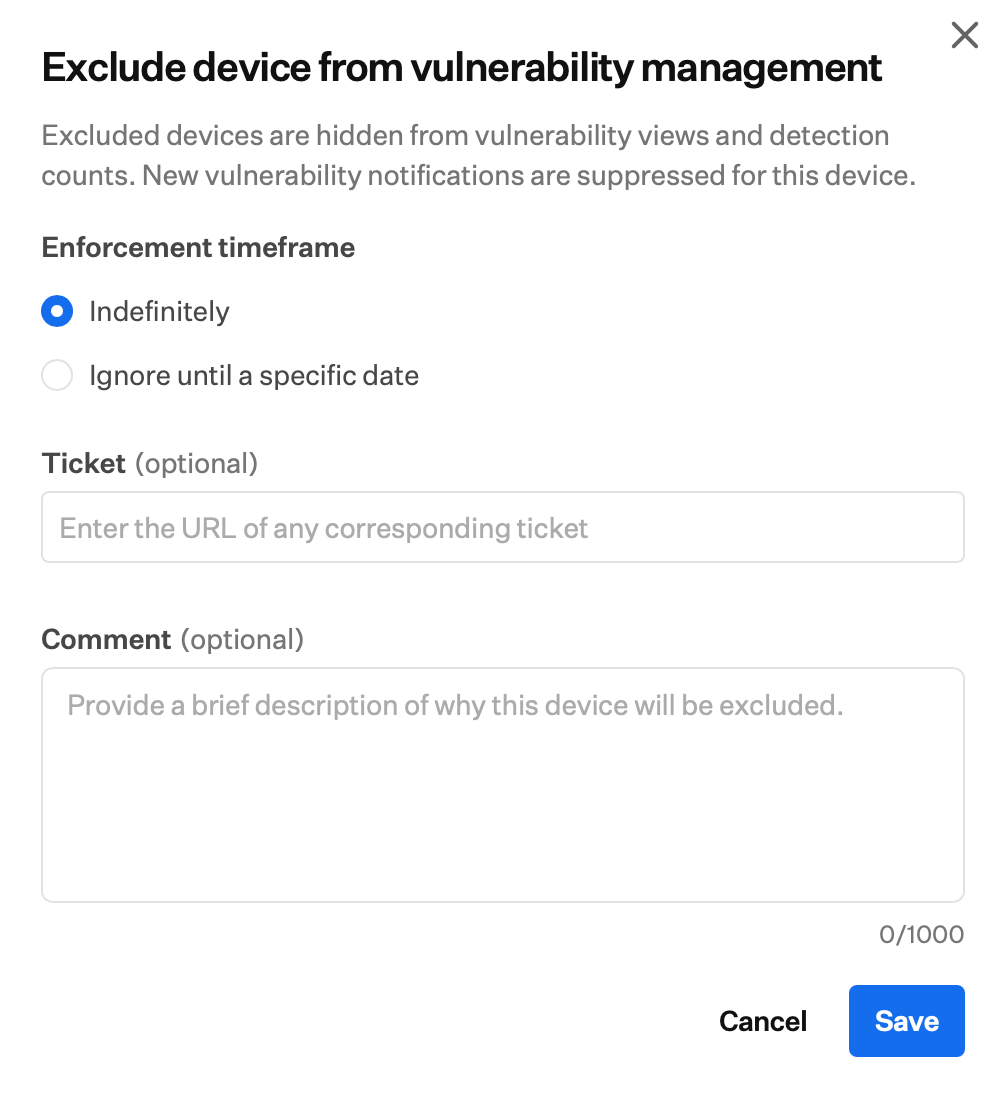
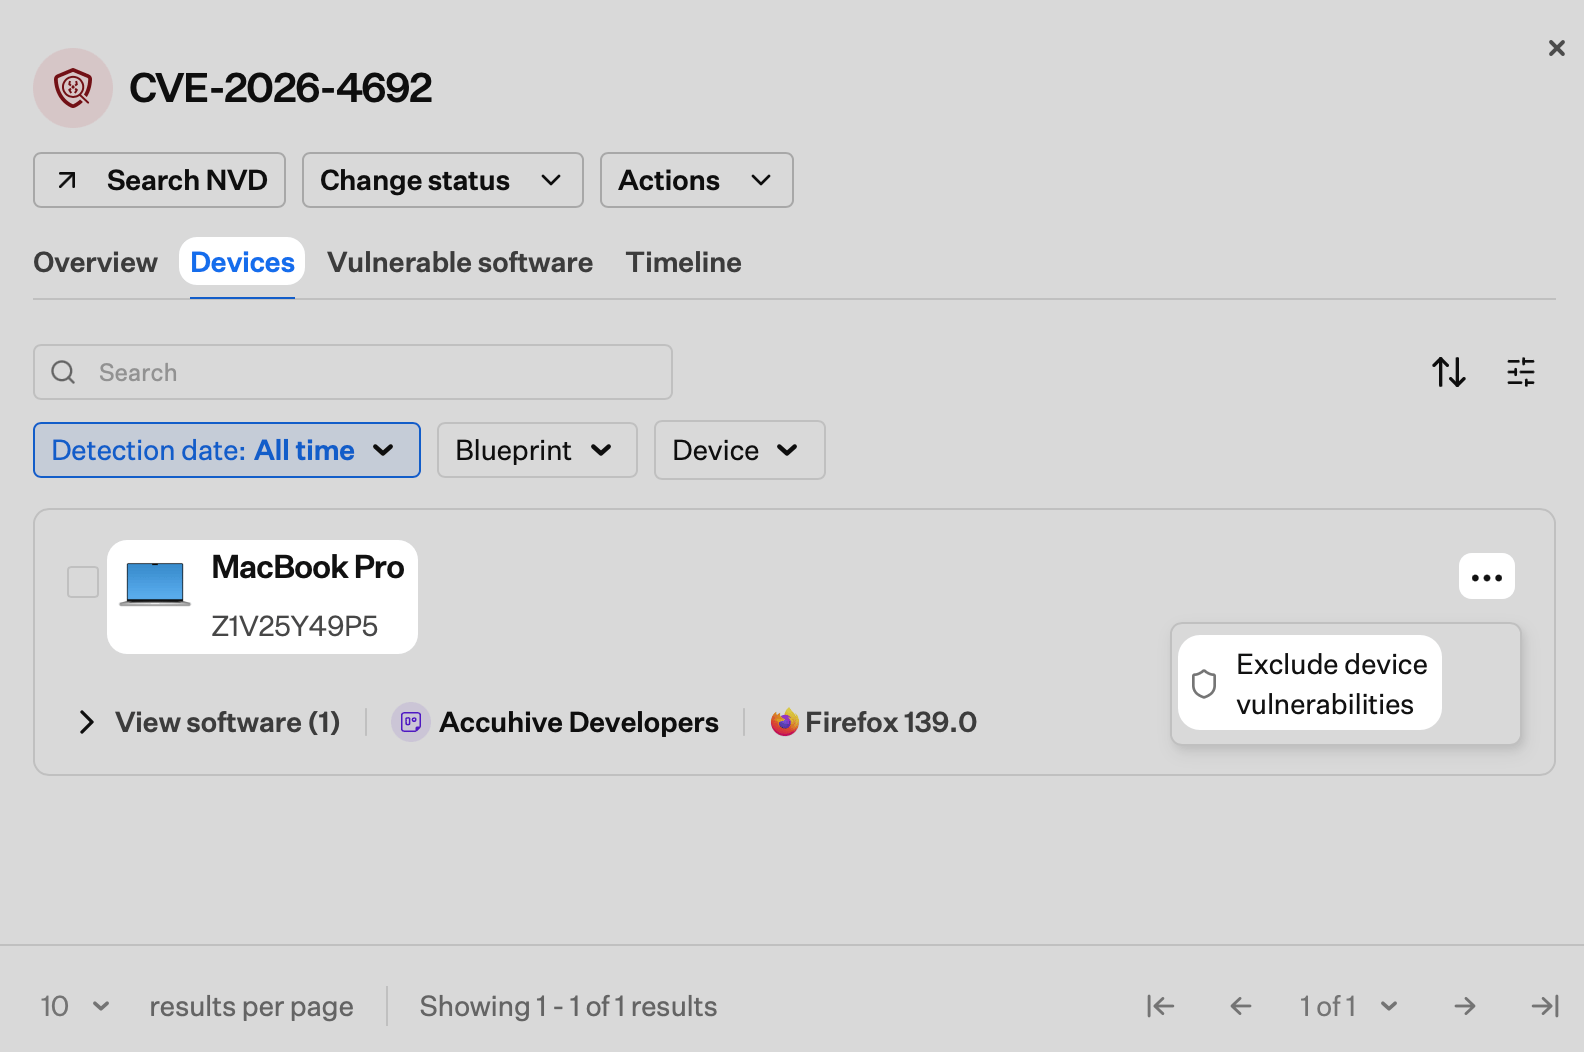
Excluir varios dispositivos
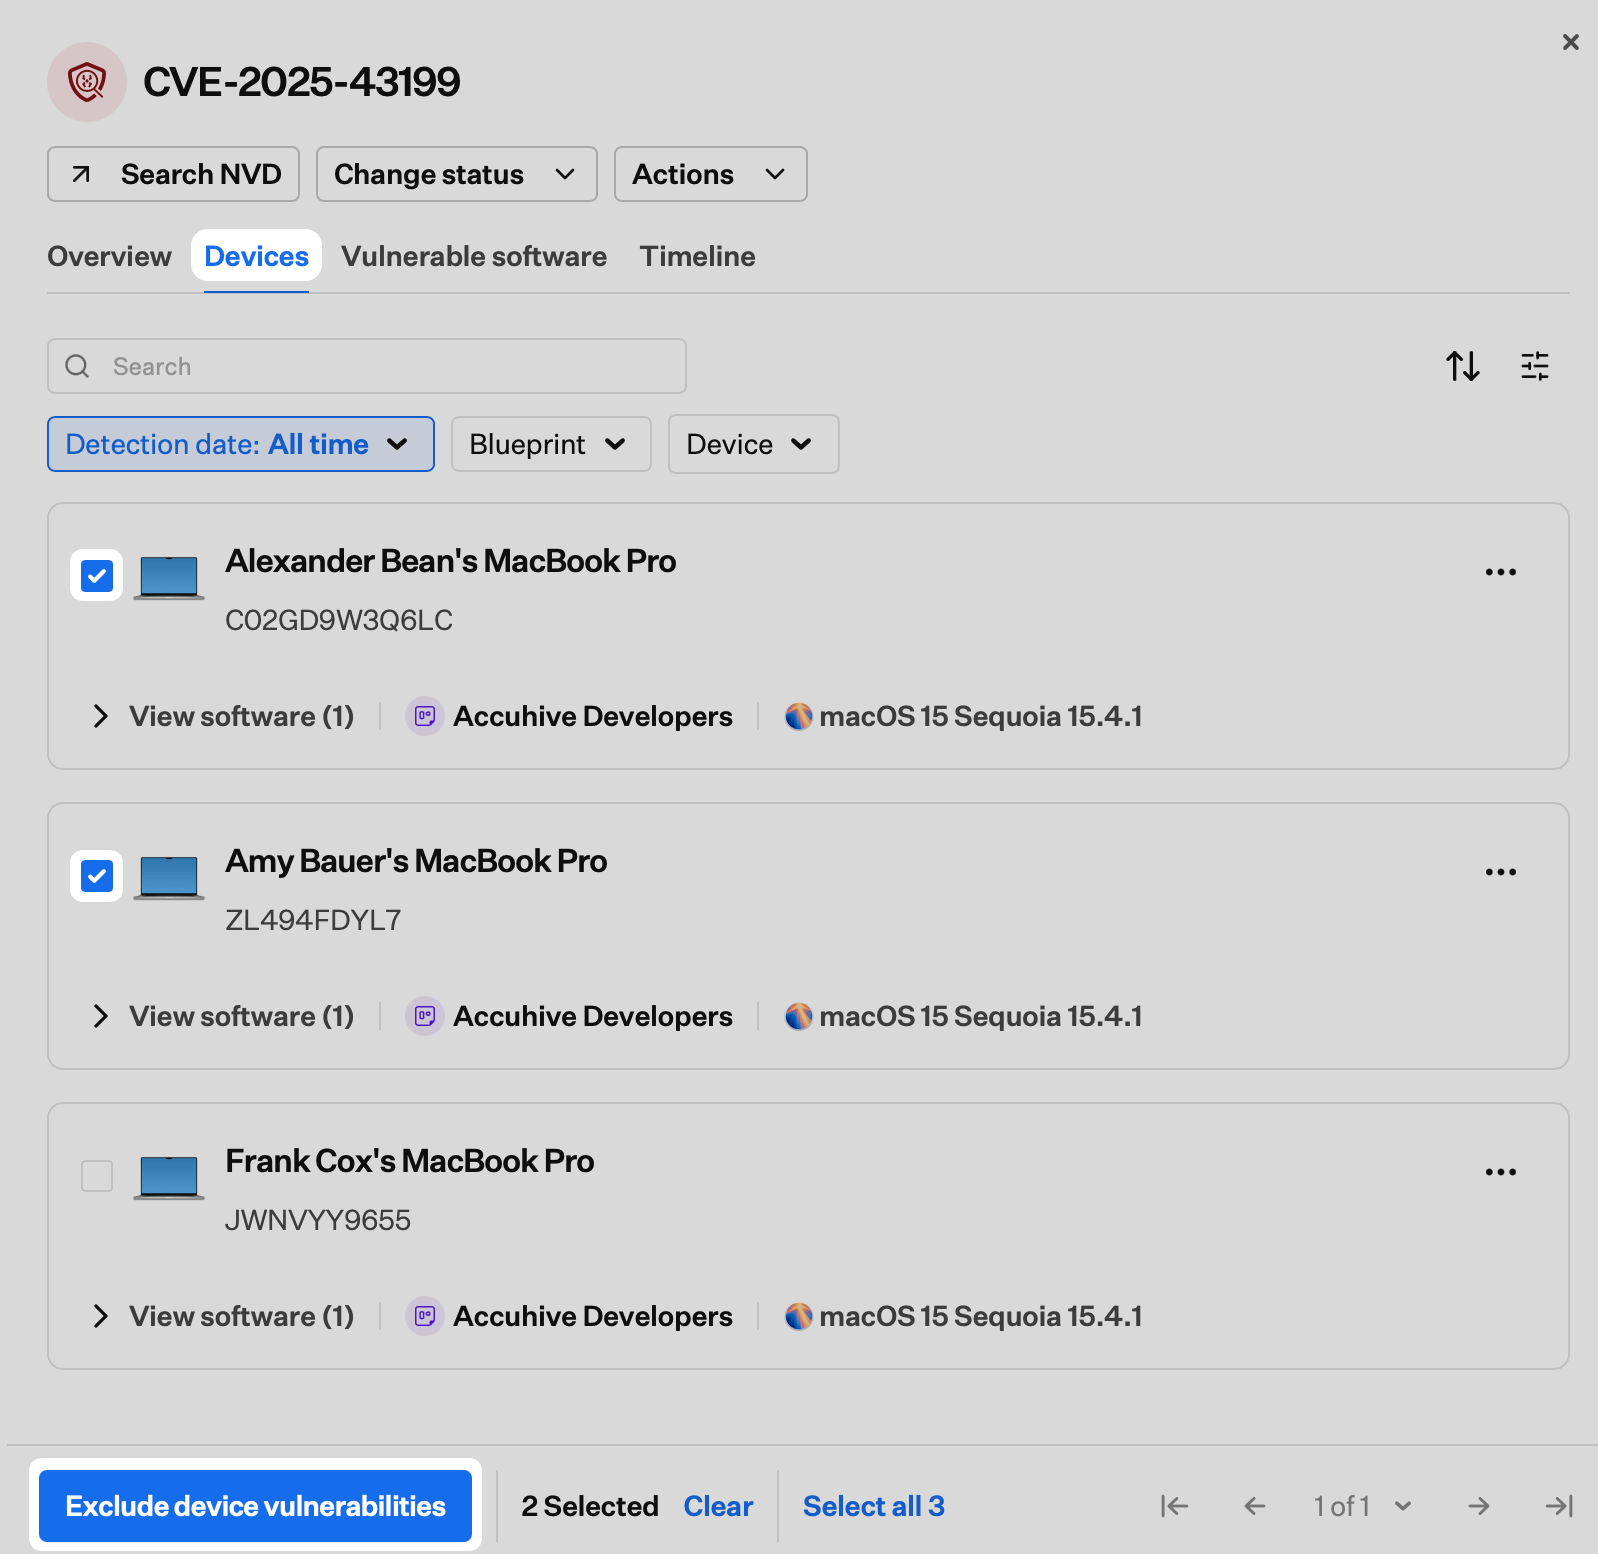
Puedes excluir varios dispositivos a la vez desde la página Dispositivos o desde la pestaña Dispositivos de una vista de detalles de una CVE.- Desde la página Devices
- Desde la vista de detalles de una CVE
1
Abrir la página Devices
Ve a Dispositivos en la aplicación web de Iru Endpoint.
2
Seleccionar dispositivos
Marca las casillas junto a los dispositivos que quieres excluir.
3
Abrir el menú de acciones masivas
Selecciona los puntos suspensivos (…) en la barra de acciones masivas en la parte inferior de la lista.
4
Iniciar la exclusión
Selecciona Exclude device vulnerabilities.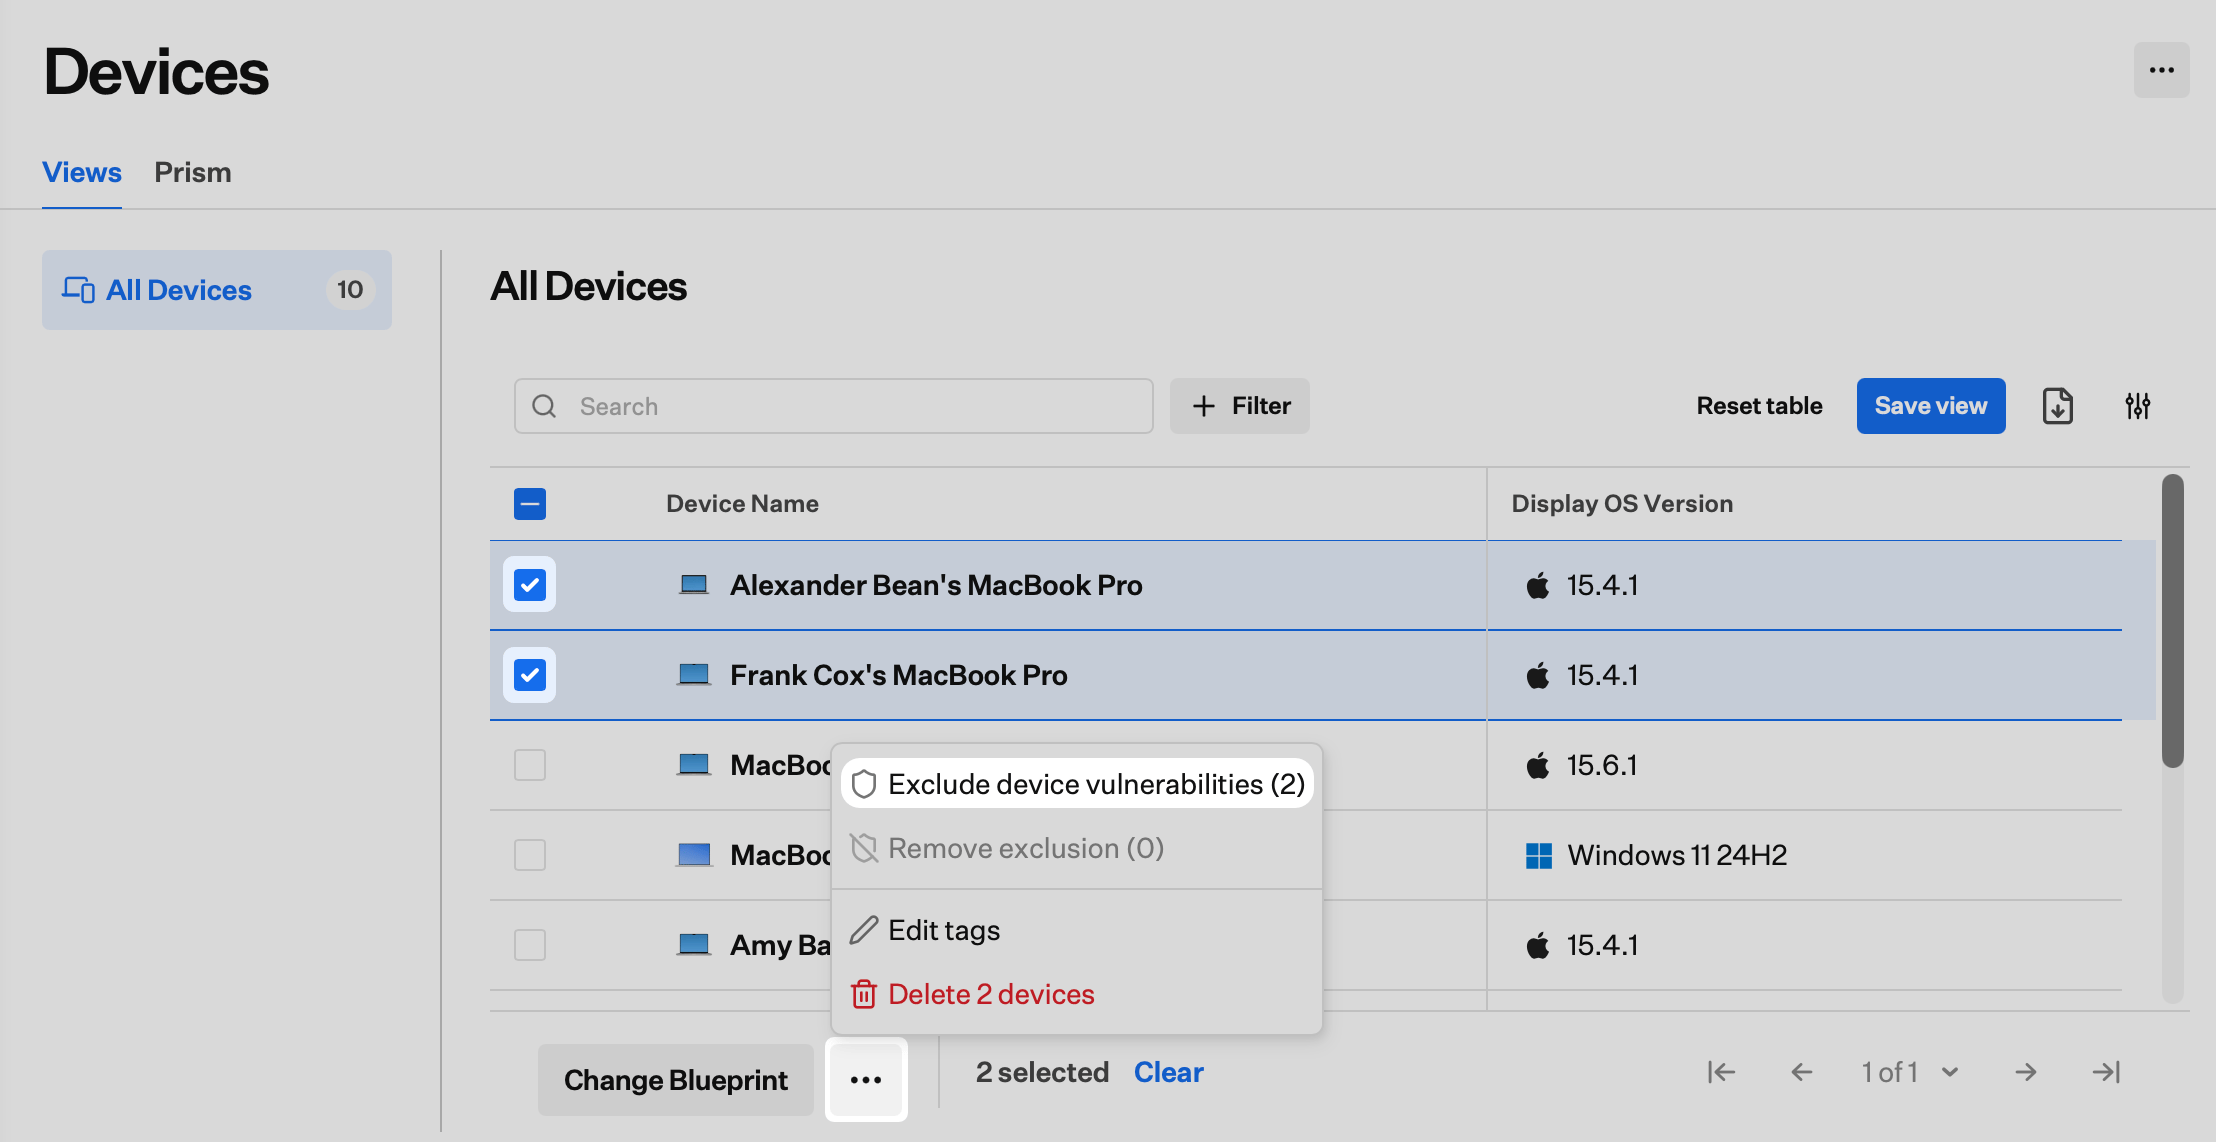
5
Establecer el plazo
Elige un Plazo de aplicación:
- Indefinitely para excluir los dispositivos hasta que quites las exclusiones
- Ignore until a specific date para excluir los dispositivos hasta la fecha que selecciones
6
Agregar detalles opcionales
Opcionalmente, ingresa una URL de Ticket y un Comentario para documentar el motivo de la exclusión. Estos detalles se aplican a todos los dispositivos seleccionados.
7
Guardar la exclusión
Selecciona Guardar.
Modificar o quitar la exclusión de un dispositivo
Puedes modificar o quitar una exclusión desde el registro del dispositivo o desde la pestaña Dispositivos de una vista de detalles de una CVE.- Desde el registro de un dispositivo
- Desde la vista de detalles de una CVE
1
Abrir el registro del dispositivo
Ve a Dispositivos en la aplicación web de Iru Endpoint y selecciona el dispositivo excluido.
2
Modificar la exclusión
En el banner cerca de la parte superior del registro del dispositivo, selecciona Modify. Actualiza Plazo de aplicación, Ticket o Comentario según sea necesario y luego selecciona Guardar. El cuadro de diálogo es el mismo que se usa al excluir un dispositivo por primera vez.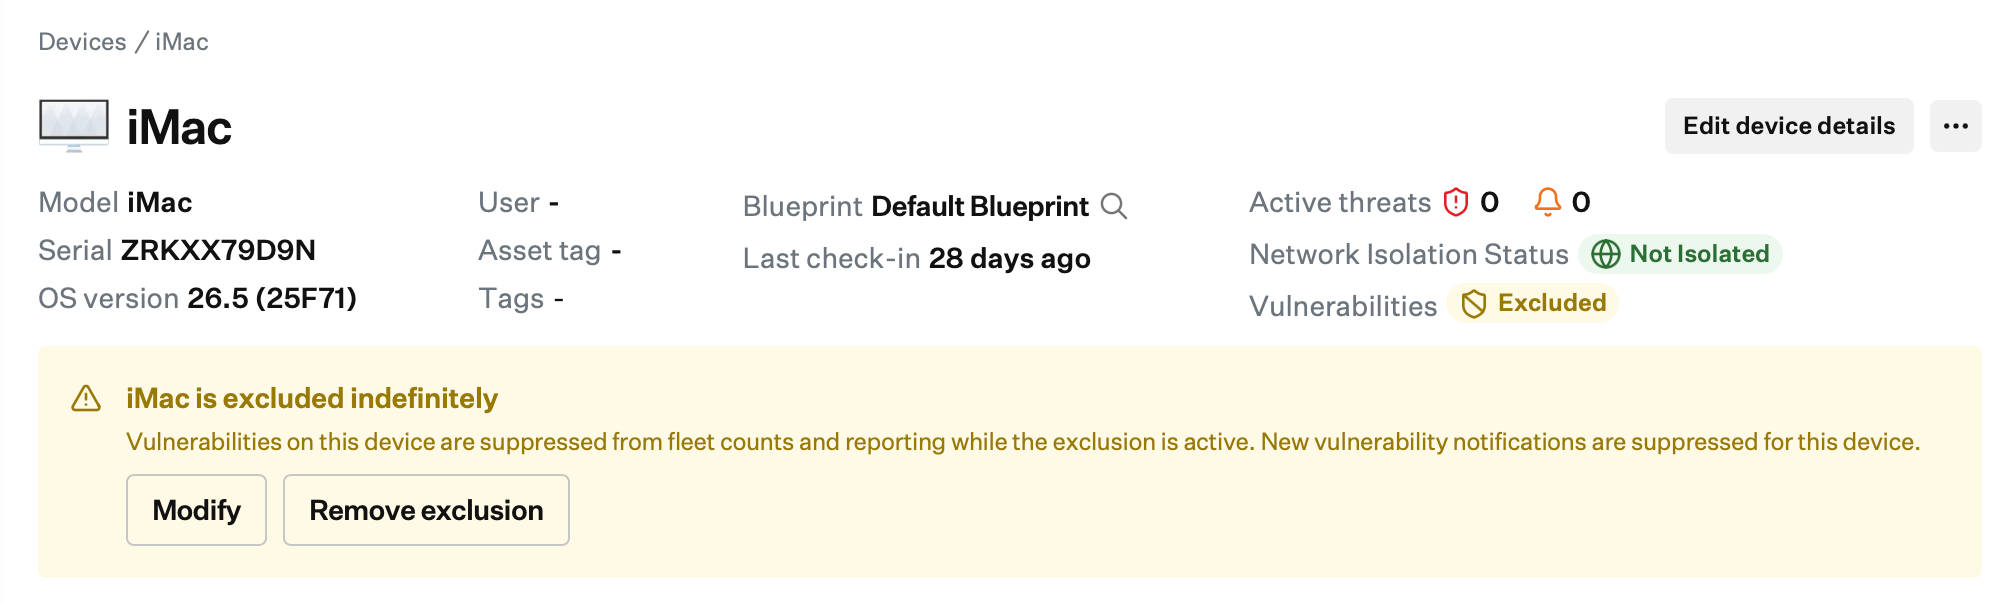
3
Quitar la exclusión
En el banner cerca de la parte superior del registro del dispositivo, selecciona Quitar exclusión. En el cuadro de diálogo de confirmación, vuelve a seleccionar Quitar exclusión.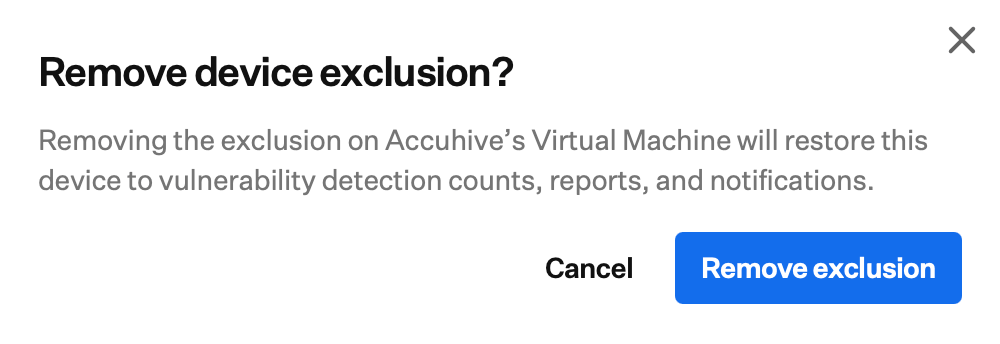
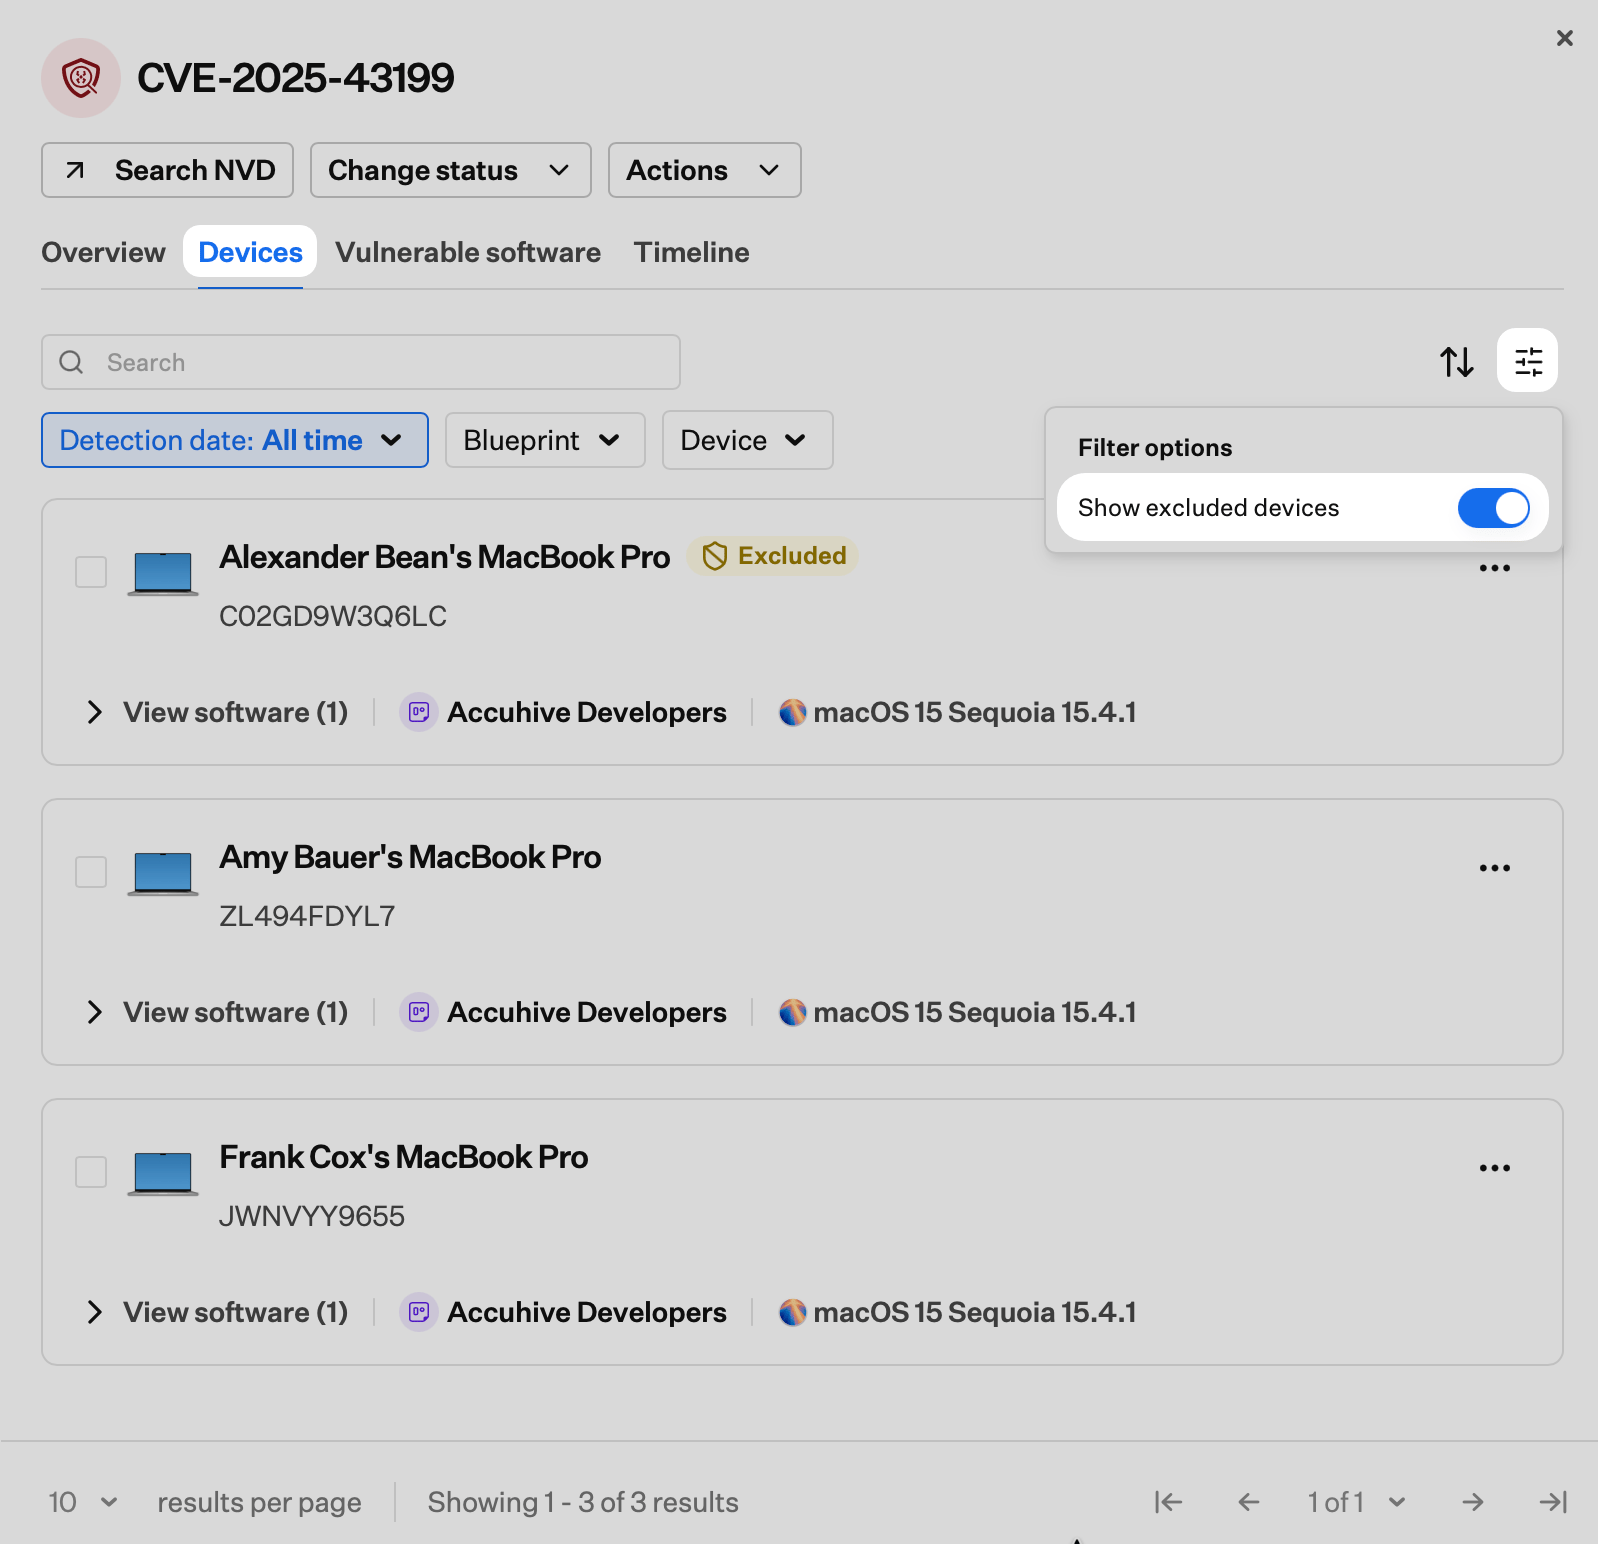
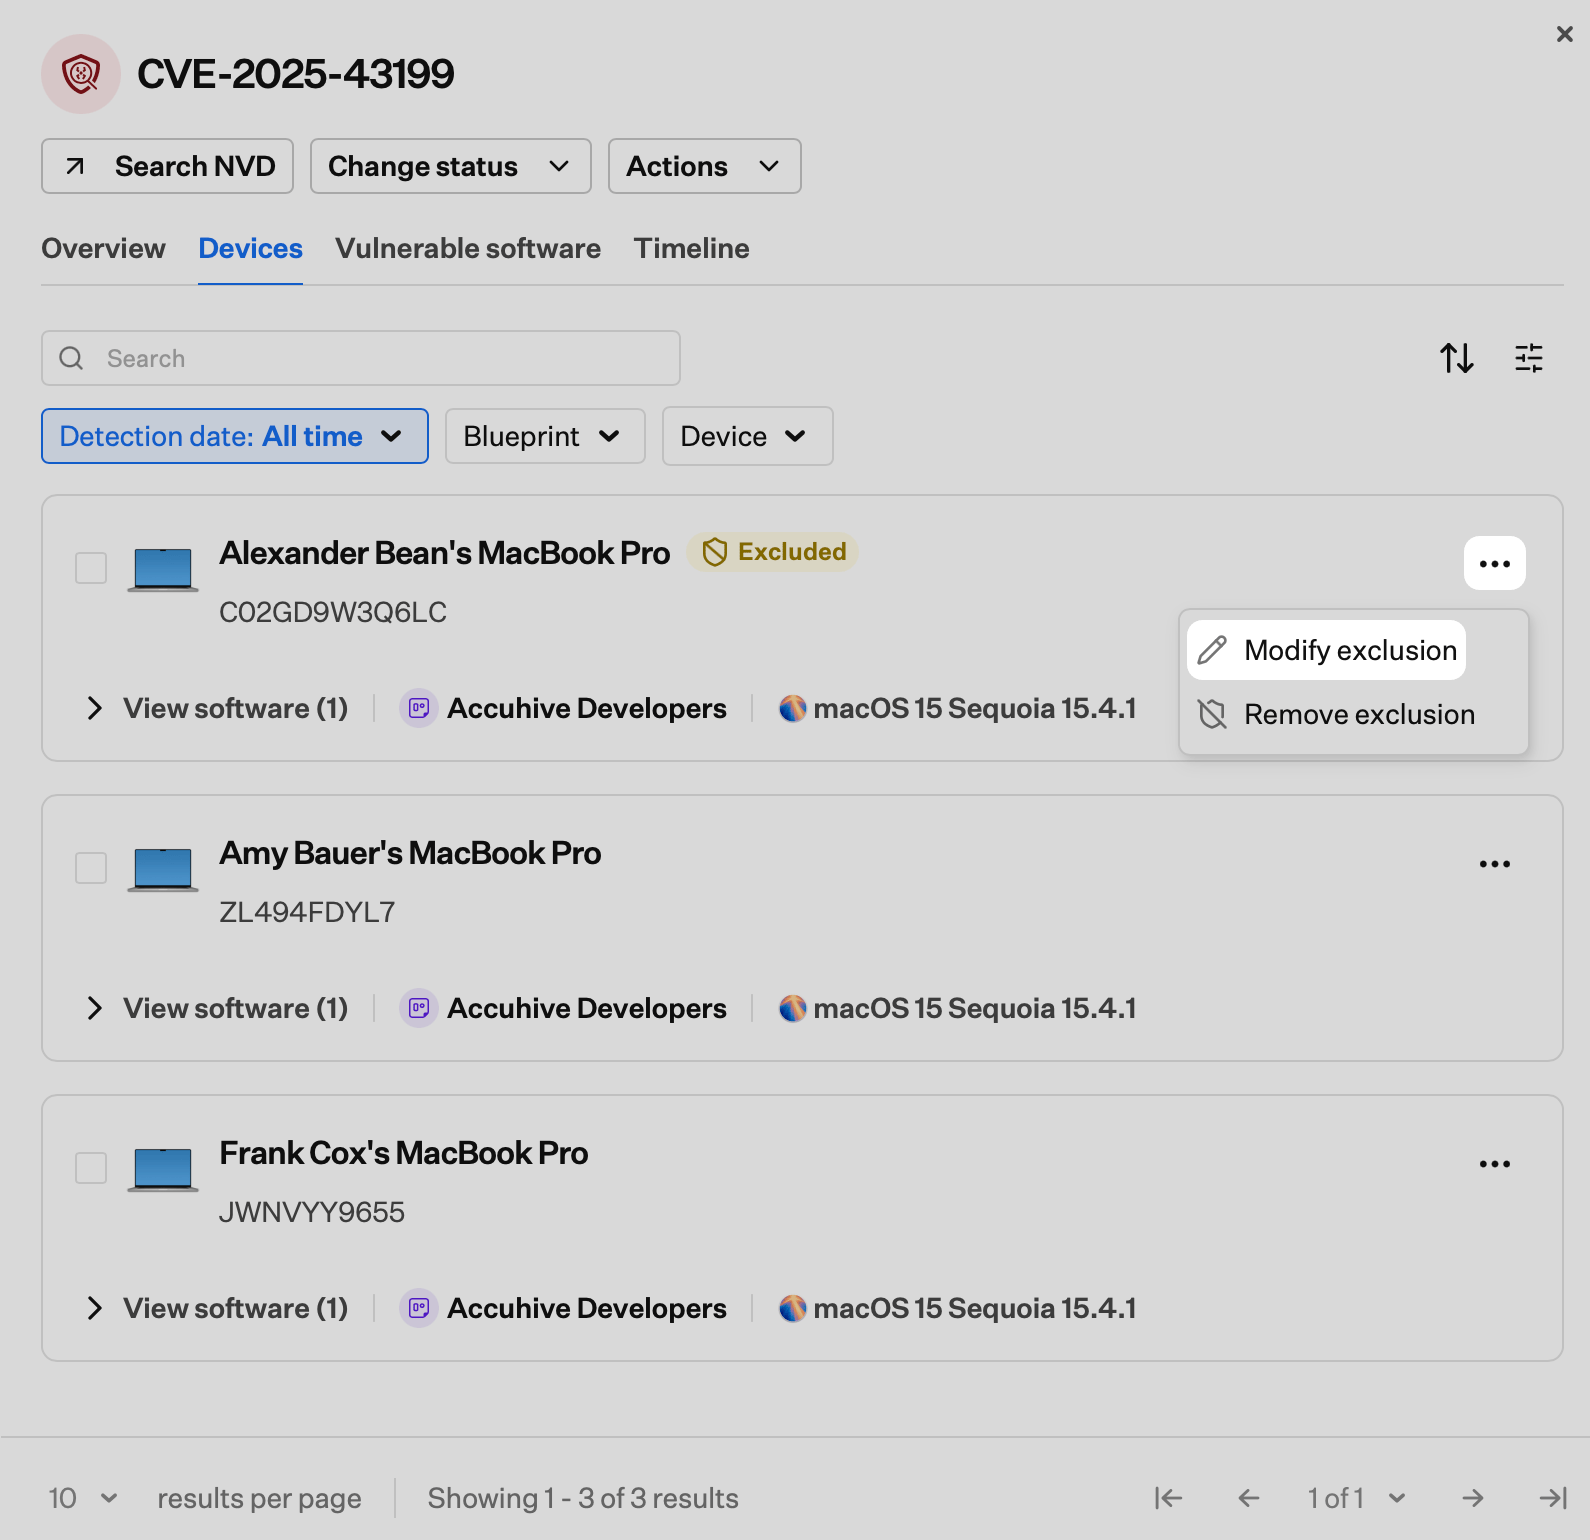
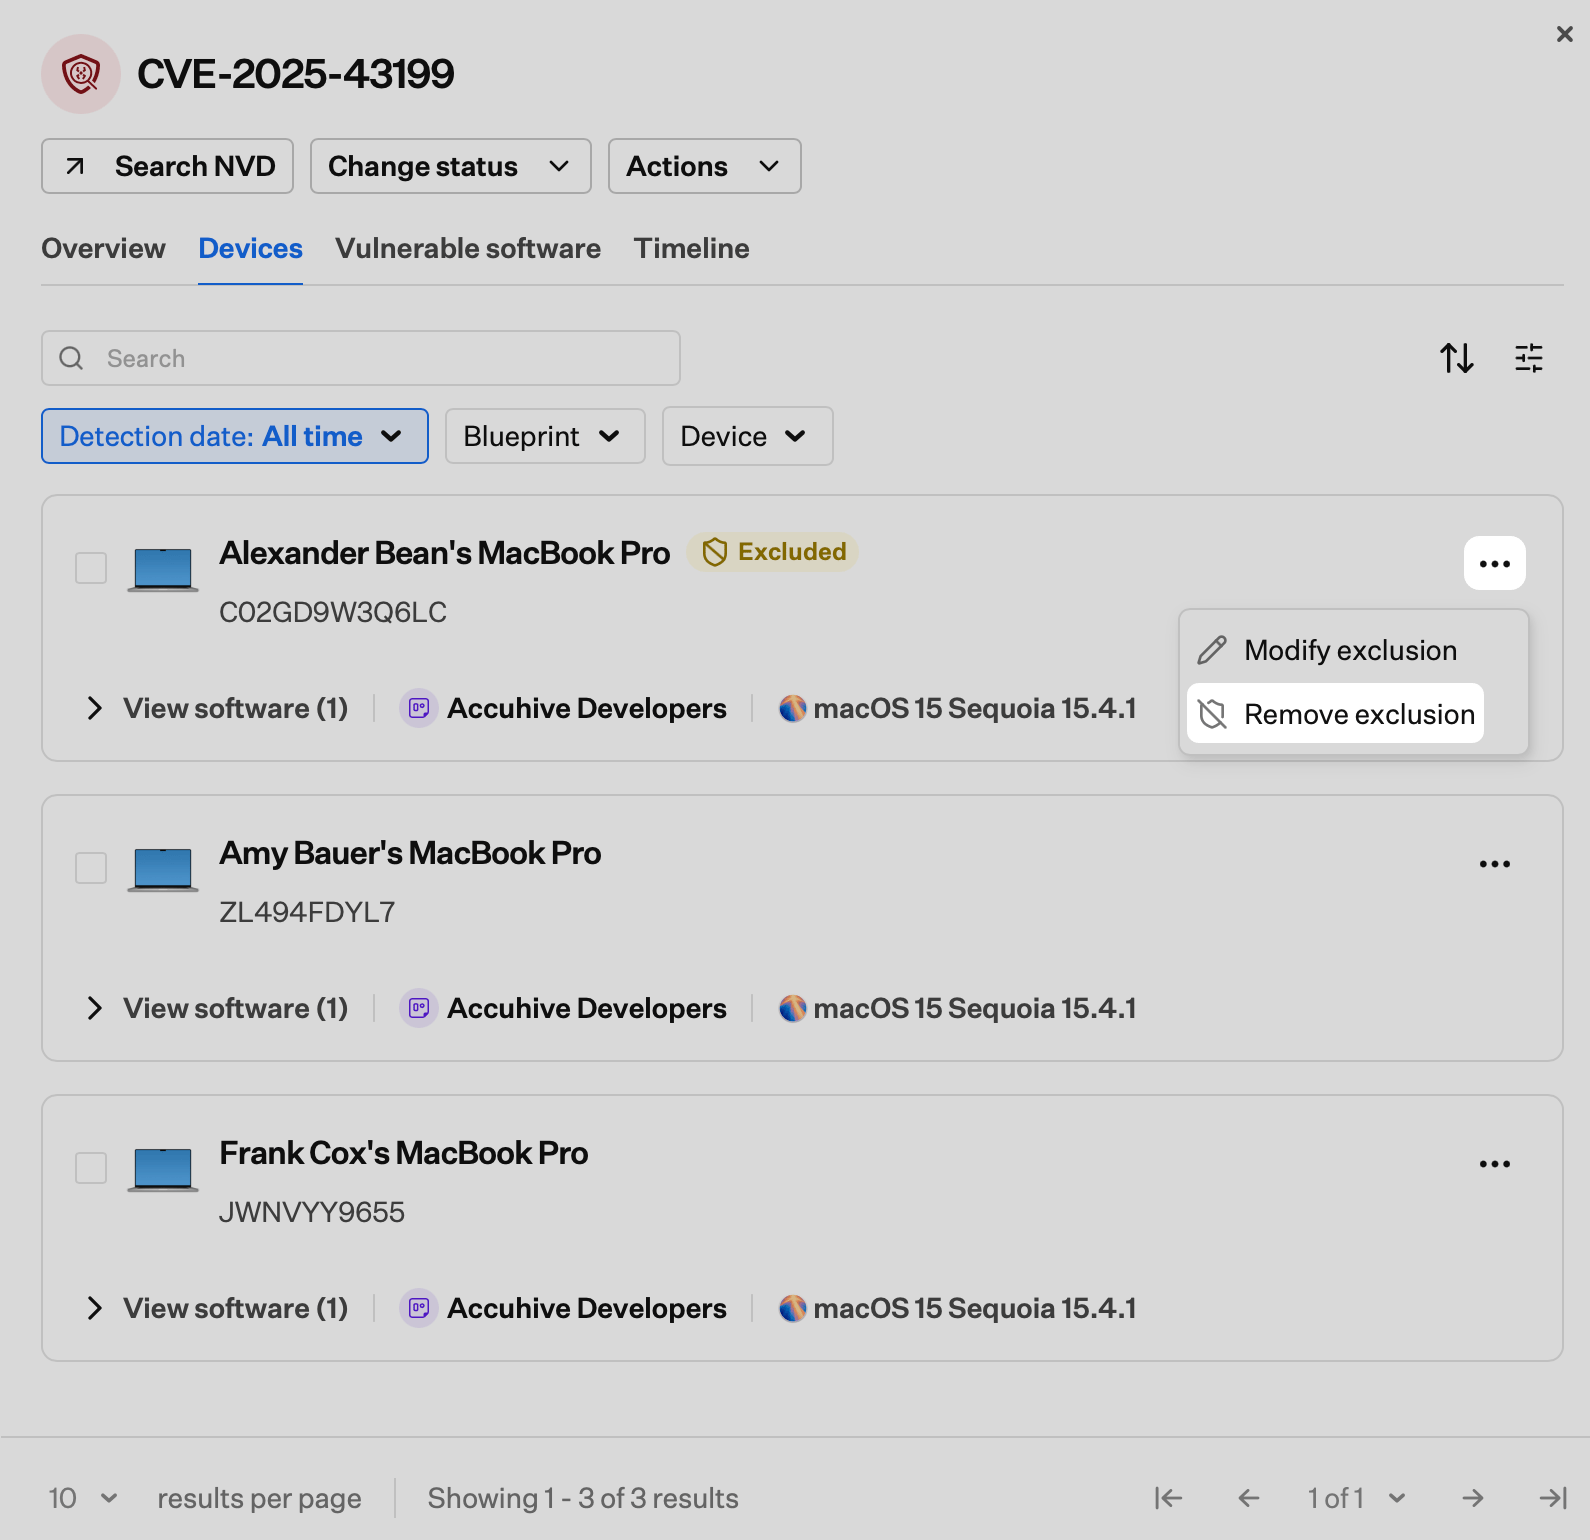
Quitar exclusiones de varios dispositivos
Puedes quitar exclusiones de varios dispositivos a la vez desde la página Dispositivos o desde la pestaña Dispositivos de una vista de detalles de una CVE.- Desde la página Devices
- Desde la vista de detalles de una CVE
1
Abrir la página Devices
Ve a Dispositivos en la aplicación web de Iru Endpoint.
2
Seleccionar los dispositivos excluidos
Marca las casillas junto a los dispositivos excluidos cuyas exclusiones quieres quitar.
3
Abrir el menú de acciones masivas
Selecciona los puntos suspensivos (…) en la barra de acciones masivas en la parte inferior de la lista.
4
Quitar las exclusiones
Selecciona Quitar exclusión.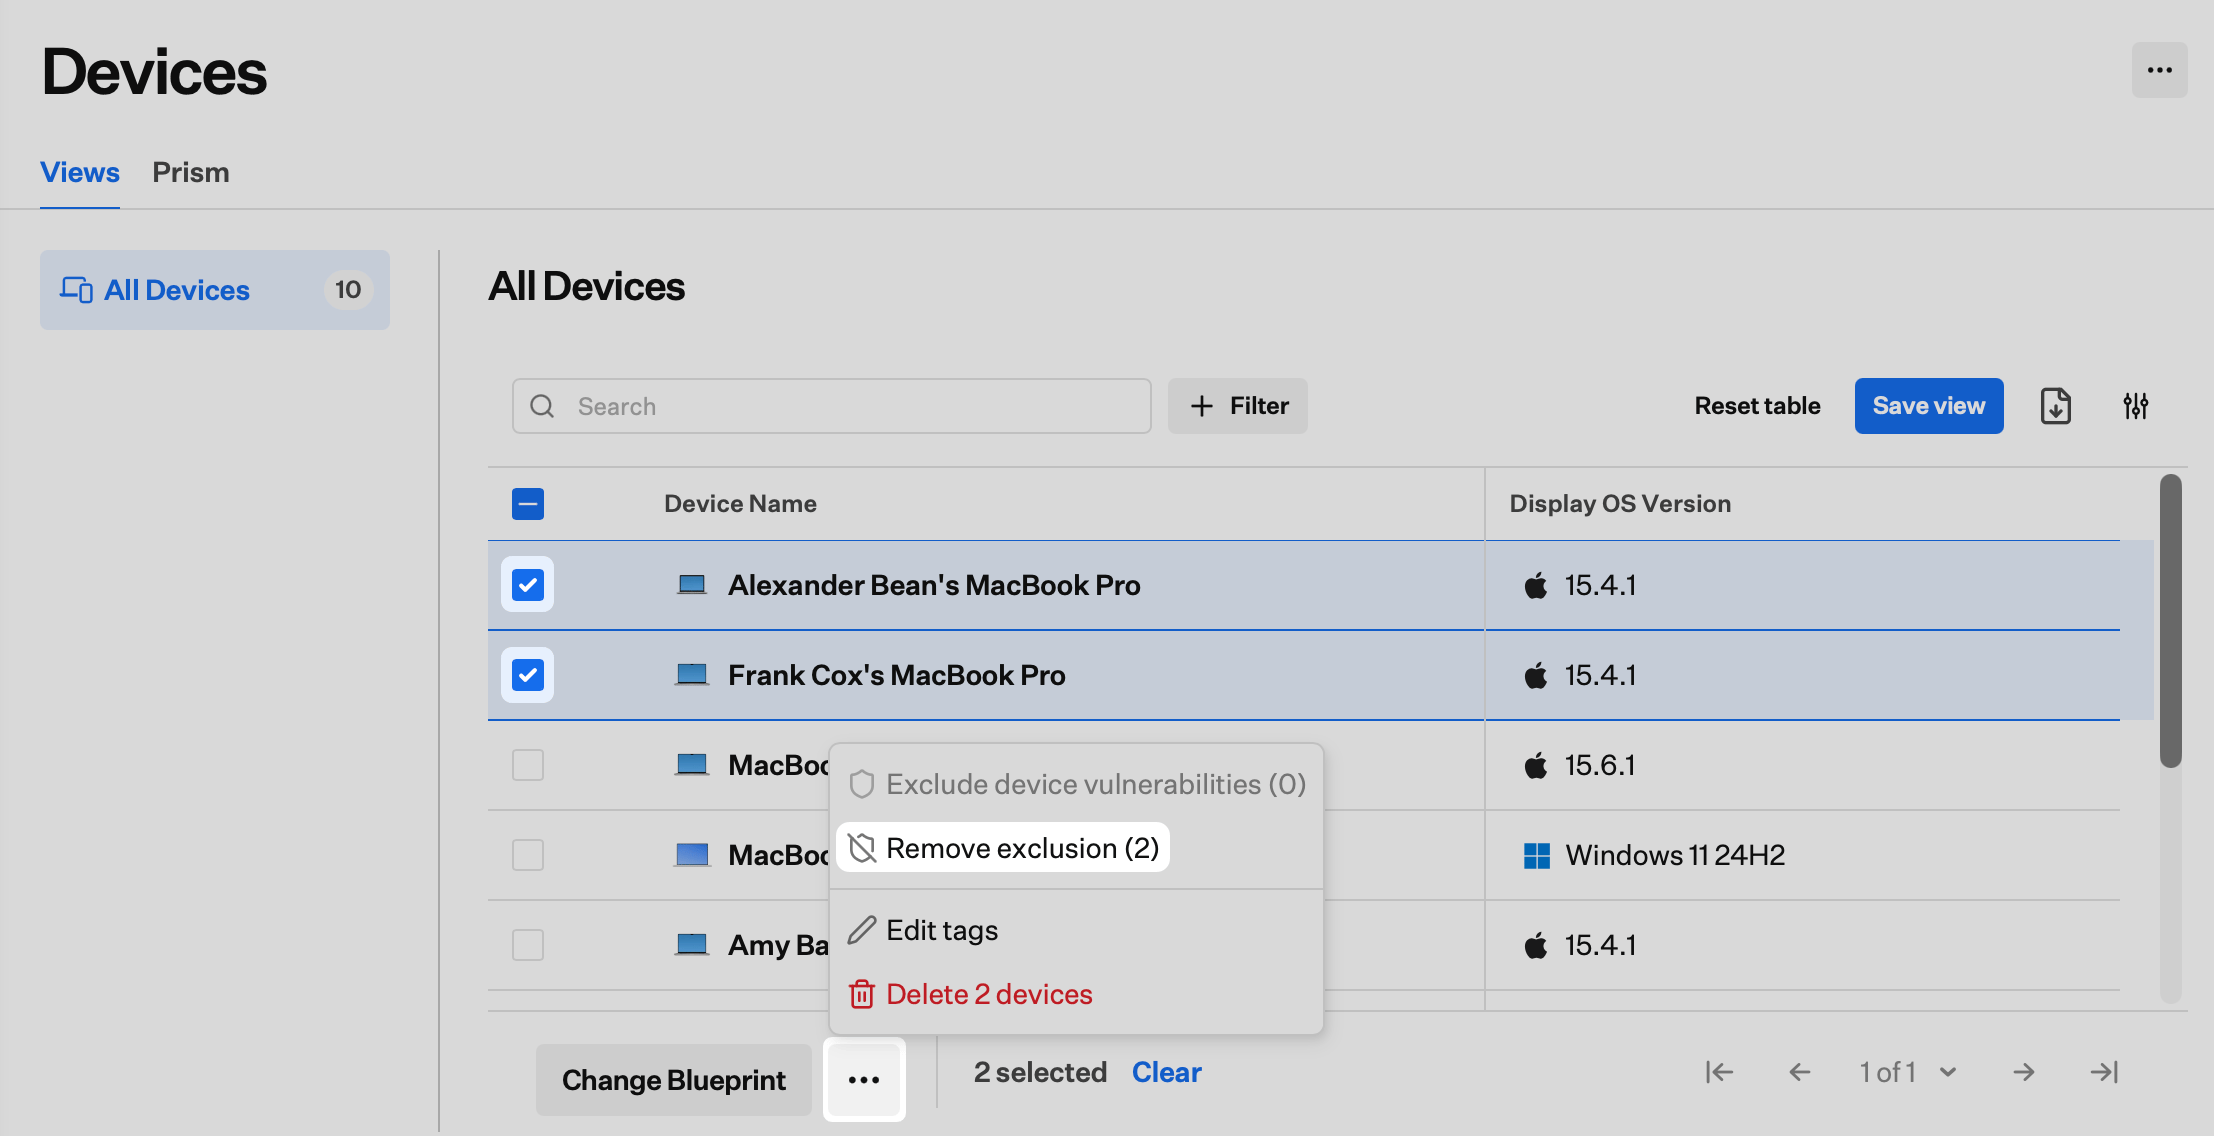
5
Confirmar la eliminación
En el cuadro de diálogo de confirmación, vuelve a seleccionar Quitar exclusión.
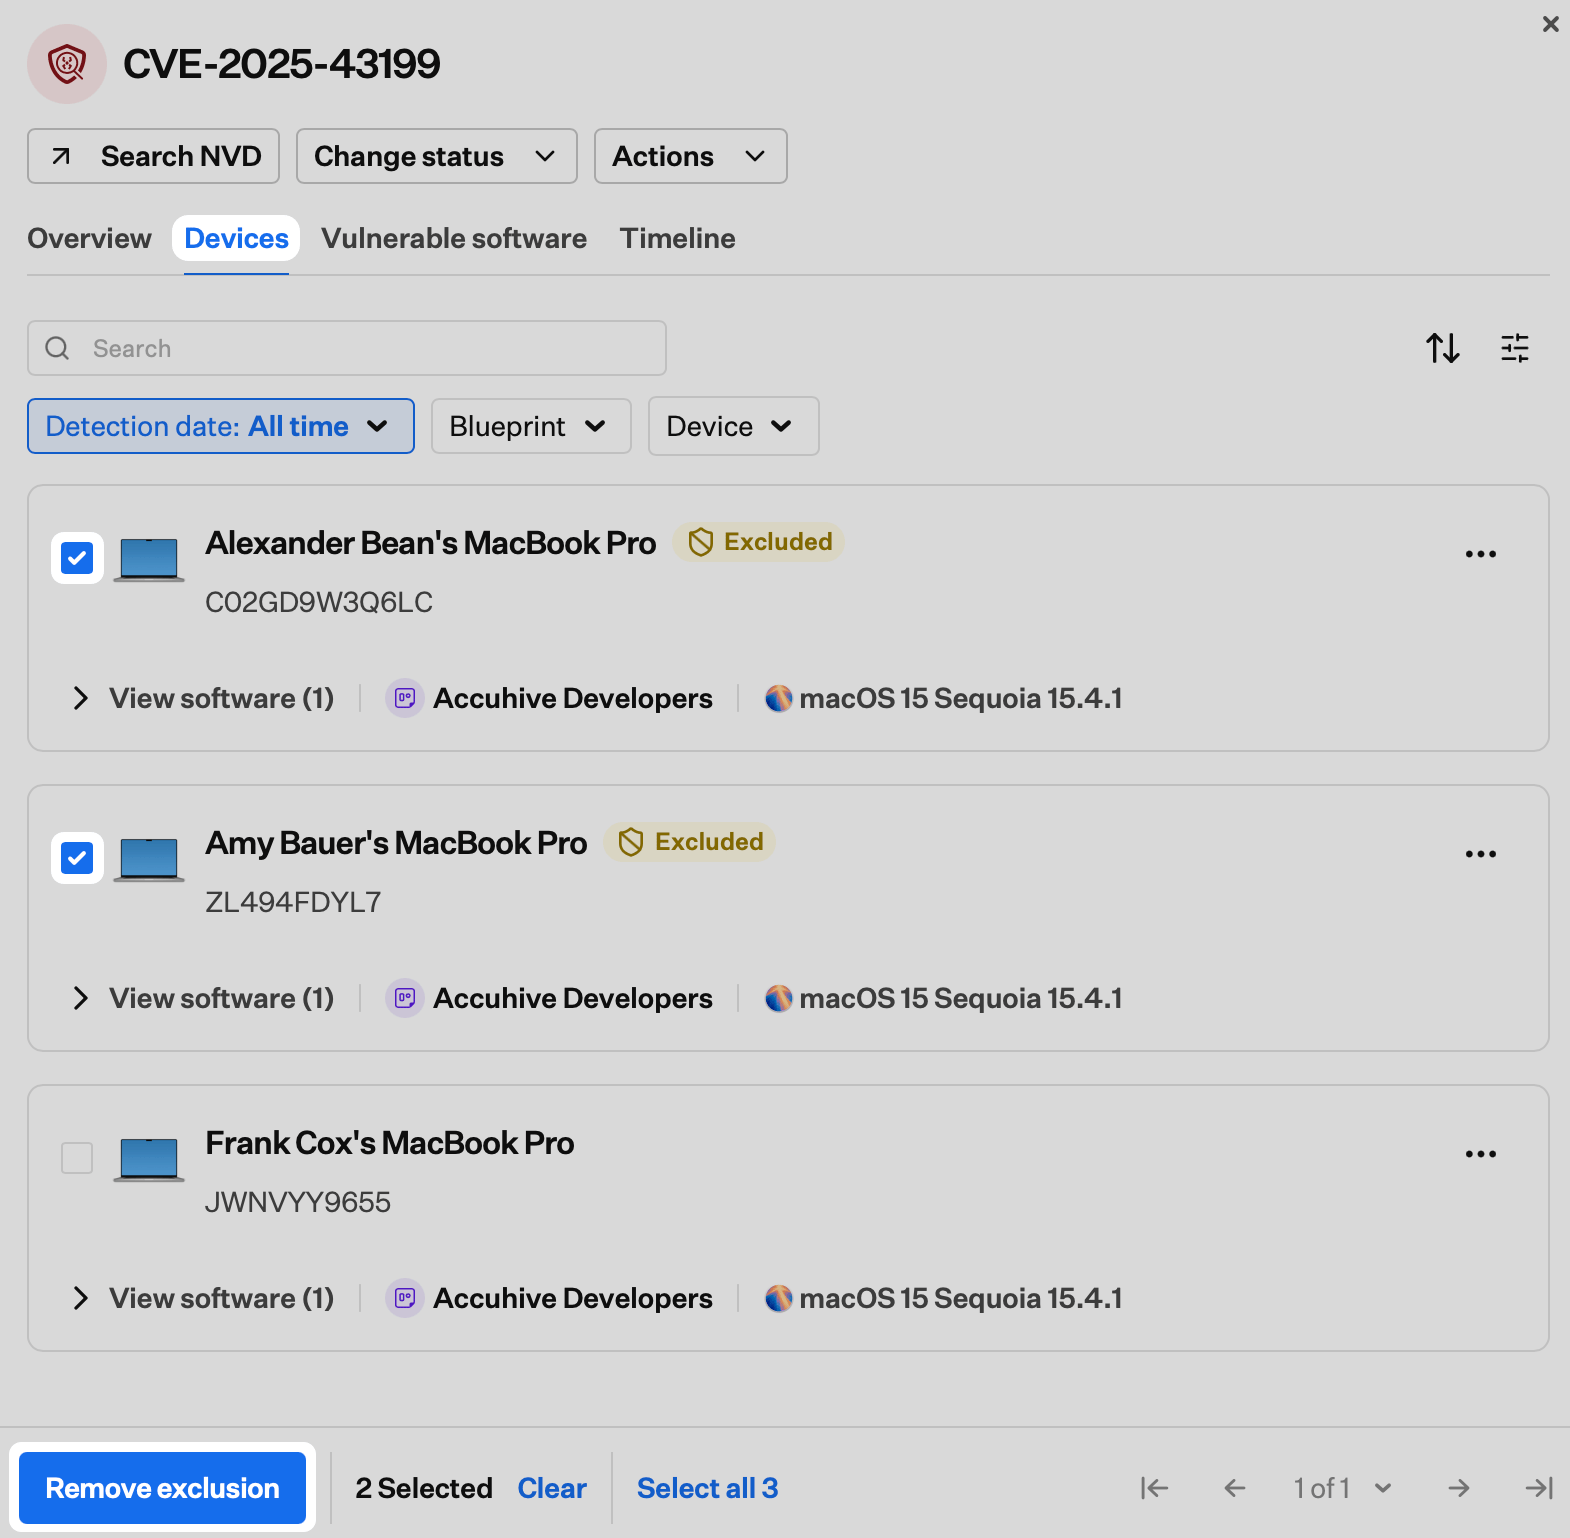
Consideraciones
Alcance de la exclusión
Excluir un dispositivo lo quita de todos los recuentos de dispositivos afectados por CVE en todas las vulnerabilidades de Gestión de vulnerabilidades. La exclusión no se limita a una sola CVE. Las detecciones de vulnerabilidades siguen visibles en el registro del dispositivo. La exclusión solo afecta a los recuentos, las vistas y las notificaciones de nivel superior de Gestión de vulnerabilidades. Para suprimir una CVE específica sin excluir el dispositivo por completo, usa en su lugar Aceptar riesgos de CVE.
Respuesta a vulnerabilidades
Si un Library Item Vulnerability Response se aplica a un dispositivo excluido, sigue aplicando parches al dispositivo según las reglas de corrección configuradas. La exclusión no impide la corrección automatizada.
Dispositivos eliminados
Si un dispositivo se elimina de Iru Endpoint, su exclusión se quita automáticamente. Si el mismo dispositivo se vuelve a inscribir, se supervisa de forma predeterminada. Vuelve a aplicar la exclusión manualmente si es necesario.
Estado de las CVE y recuentos de corrección
Un dispositivo excluido no cuenta para el total de dispositivos afectados de ninguna CVE. Excluir un dispositivo no cambia por sí solo el estado Corregido de una CVE. El estado de corrección se basa únicamente en los dispositivos activos (no excluidos). Si al excluir un dispositivo todos los dispositivos afectados restantes de una CVE quedan corregidos, el estado de la CVE se actualiza a Corregido.
Visibilidad
Los dispositivos excluidos no se ocultan en la sección Dispositivos de Iru Endpoint. Solo se ocultan en las vistas y los recuentos de Gestión de vulnerabilidades. Las exclusiones son auditables. Cada exclusión registra quién la aplicó, cuándo y cualquier comentario proporcionado.
Notificaciones
Las notificaciones de vulnerabilidades de los dispositivos excluidos se suprimen mientras la exclusión está activa. Al quitar una exclusión, las notificaciones se reanudan en el siguiente ciclo de análisis.
Artículos relacionados
Descripción general de Gestión de vulnerabilidades
Detecta CVE en toda tu flota, prioriza por gravedad y realiza el seguimiento del progreso de la corrección
Aceptar riesgos de CVE
Acepta riesgos de CVE cuando no sea posible aplicar parches, establece fechas de caducidad y realiza el seguimiento de las excepciones
Configurar el Library Item Vulnerability Response
Automatiza la corrección de Auto Apps vulnerables en computadoras Mac y Windows según la gravedad de las CVE