

Esta guía se aplica a computadoras Mac y computadoras Windows
Acerca de las pruebas de detección de malware
El archivo de prueba EICAR (European Institute for Computer Anti-Virus Research) proporciona una forma segura y estandarizada de validar que Iru Endpoint EDR se ha implementado correctamente. El archivo de prueba EICAR no es malicioso y está diseñado para activar los sistemas antimalware sin suponer un riesgo de seguridad. Para obtener más información, visita la página Anti-Malware Test File de EICAR.Cómo funciona
Las pruebas de detección de malware con el archivo de prueba EICAR validan que Iru Endpoint EDR funciona correctamente en los dispositivos inscritos. El archivo de prueba activa la detección basada en archivos en los modos de postura Detect y Protect, lo que te permite confirmar el comportamiento de notificación y cuarentena.Requisitos previos
- Implementación del Library Item EDR: confirma que el Library Item EDR se ha aplicado al dispositivo. Debería aparecer un punto verde junto al Library Item EDR en la pestaña Estado del registro del dispositivo.
- macOS
- Windows
Crear el archivo de prueba EICAR
Opción 1: Descargar con Terminal
1
Abrir Terminal
Abre Terminal.
2
Descargar el archivo EICAR
Ejecuta el siguiente comando para descargar el archivo de prueba EICAR directamente desde EICAR en tu escritorio:
Opción 2: Crear manualmente el archivo de prueba EICAR
1
Crear un archivo de texto
Crea un nuevo archivo de texto vacío con un editor de texto como VS Code o Sublime Text.
También puedes usar TextEdit, pero tendrás que configurarlo para que use el formato de texto sin formato. Elige Format > Make Plain Text o pulsa Shift-Command-T para que el archivo se mantenga como texto sin formato antes de añadir la cadena EICAR.
2
Añadir la cadena EICAR
Copia y pega la siguiente cadena en el archivo de texto:
3
Guardar el archivo
Guarda el archivo de texto en el escritorio de tu Mac con el nombre eicar_test.
Resultados esperados
En el modo Detect, Iru Endpoint EDR detecta el archivo de prueba EICAR y lo informa con el estado Not quarantined en la página Detecciones (en Endpoint en la navegación del lado izquierdo) y en la pestaña Detecciones del registro del dispositivo.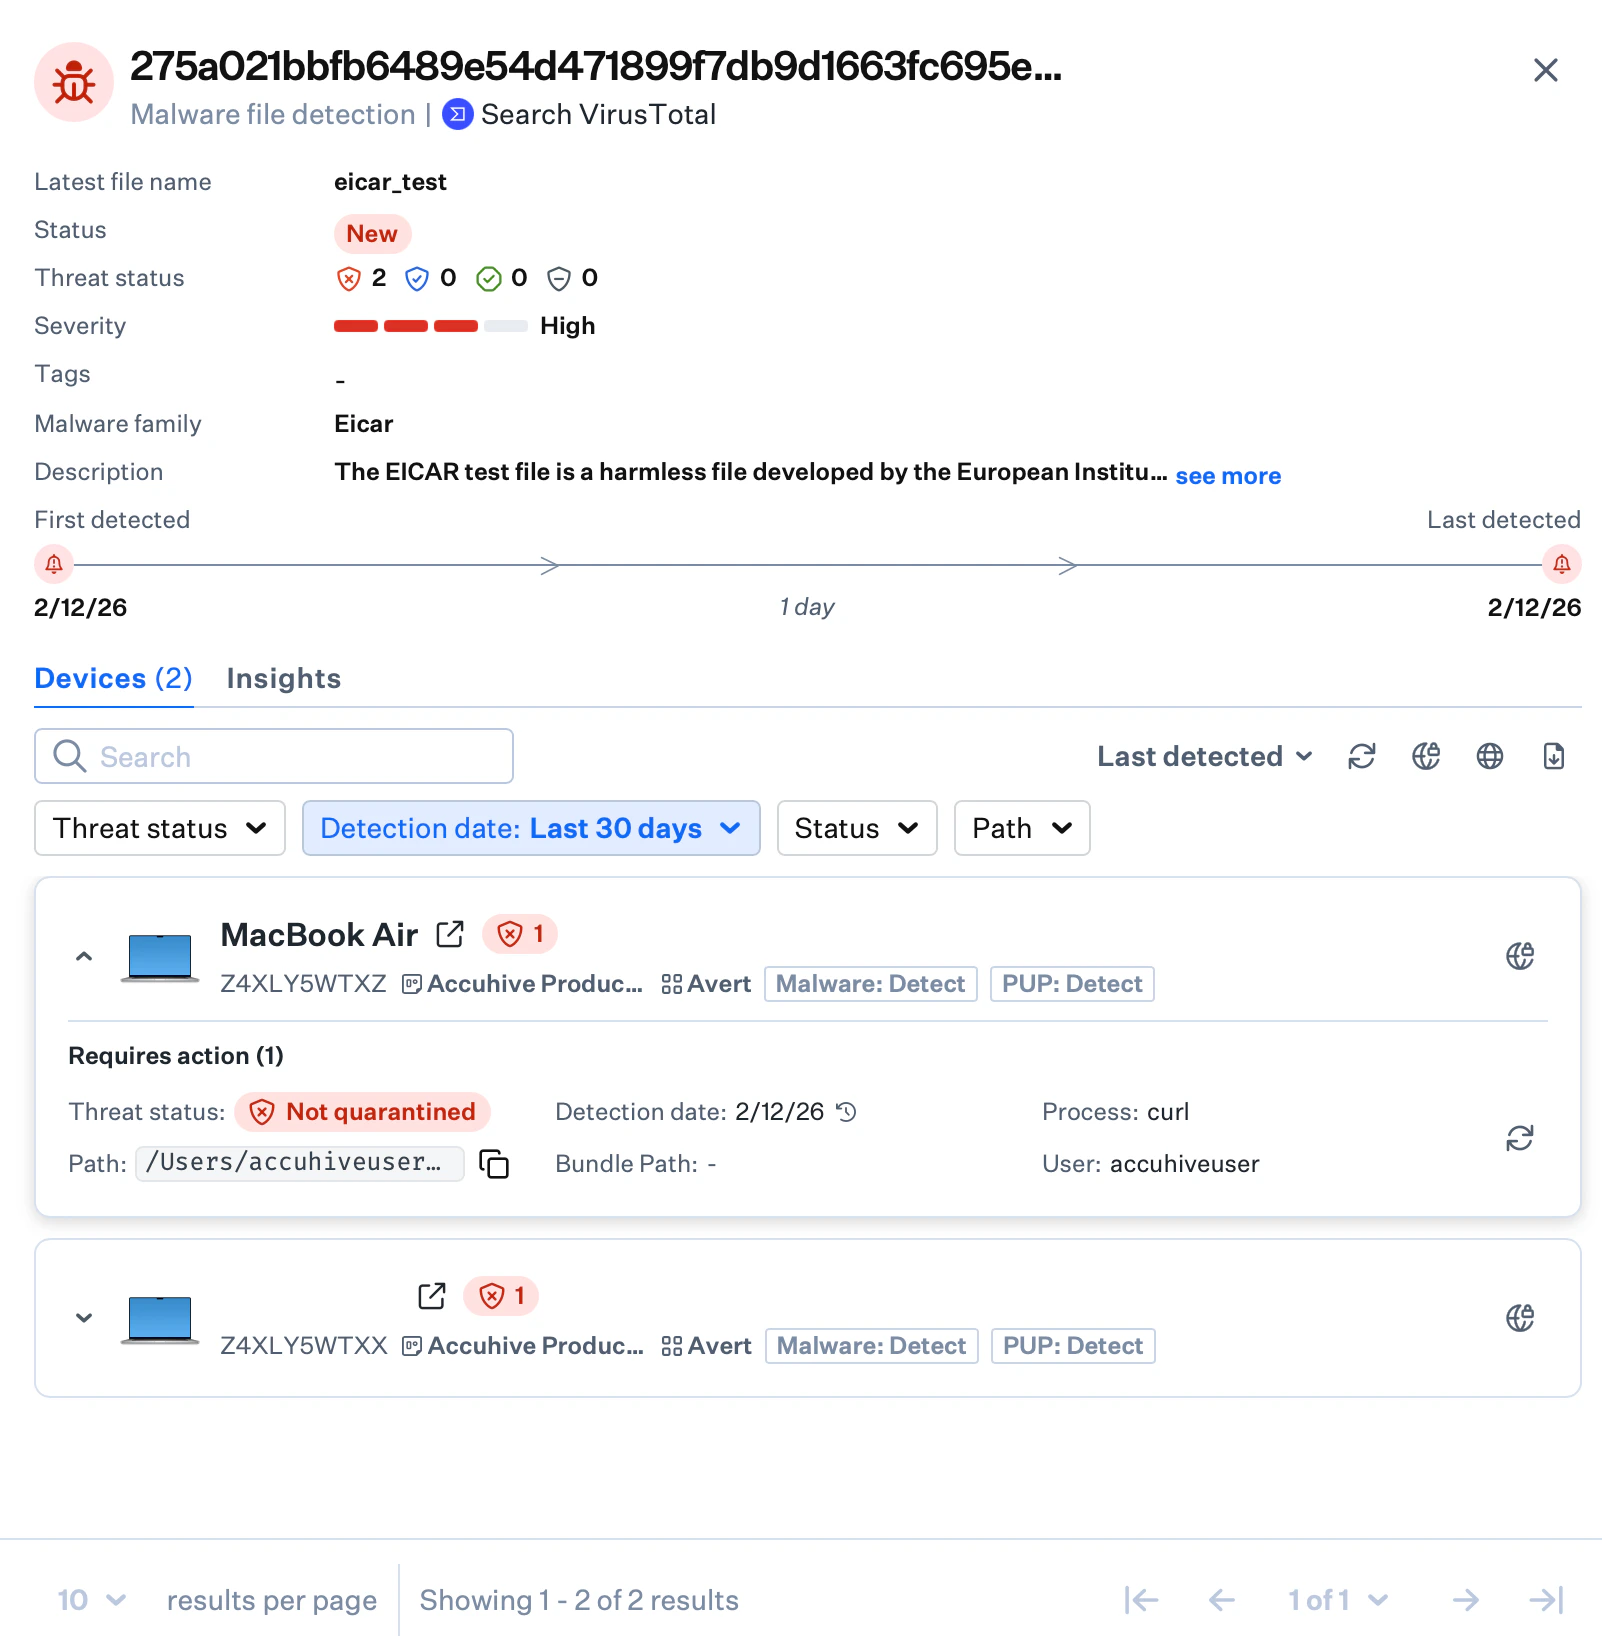
chmod +x ~/Desktop/eicar_test), y lo informa con el estado Quarantined en la página Detecciones y en la pestaña Detecciones del registro del dispositivo.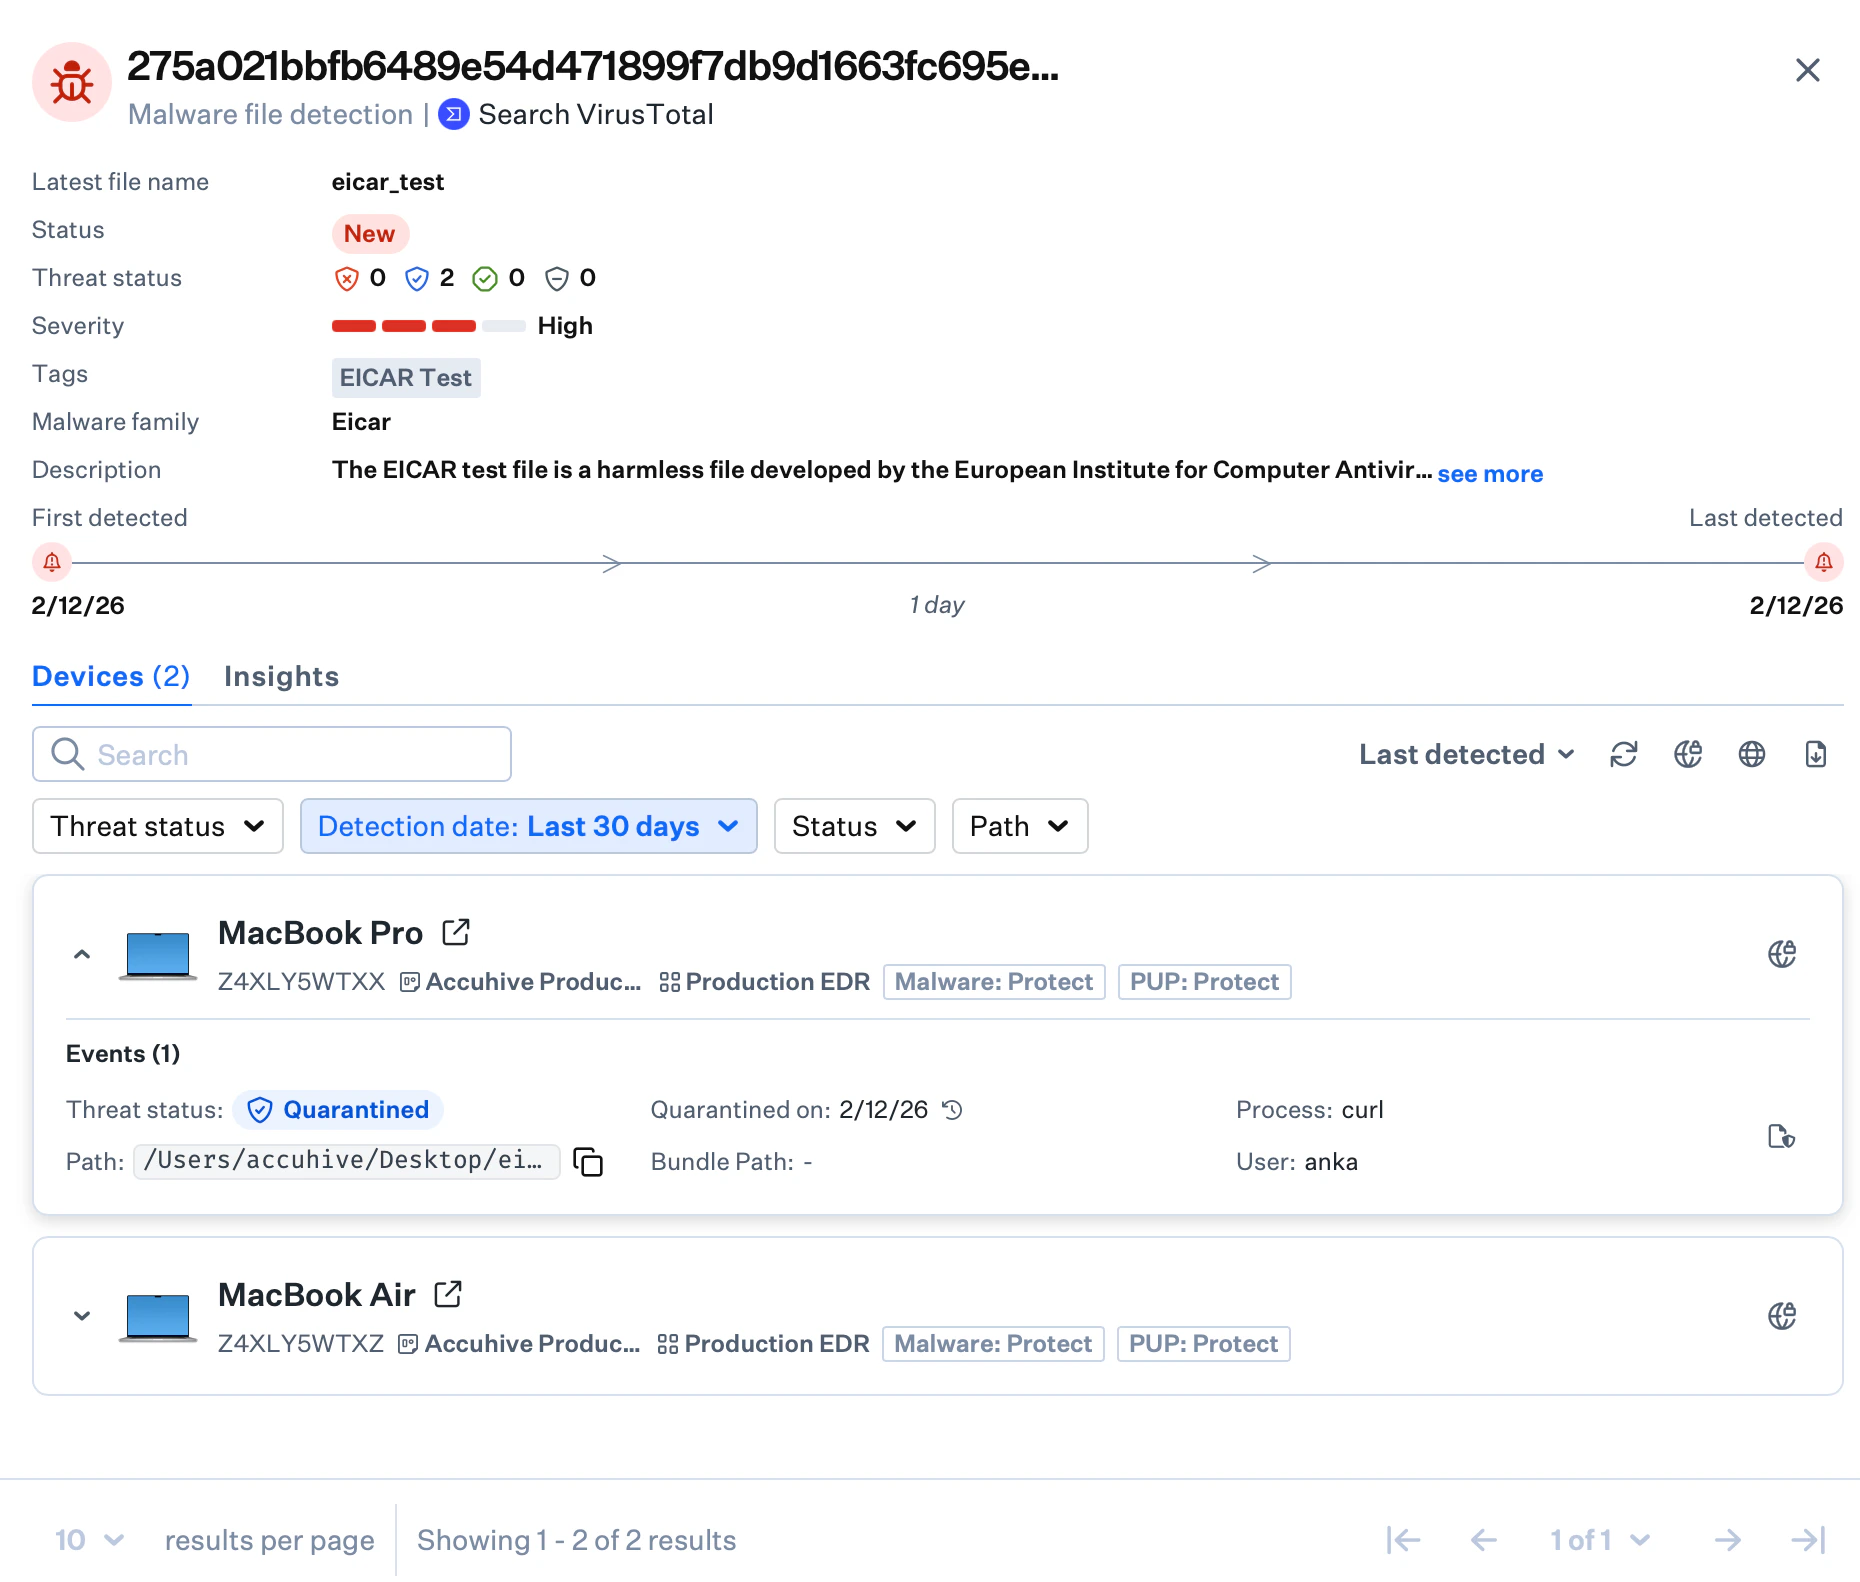
La cadena EICAR de 68 caracteres es el contenido estándar del Anti-Malware Test File.
Consideraciones
- Pruebas seguras: el archivo de prueba EICAR es completamente seguro y está diseñado específicamente para la validación antimalware
- Pruebas de los modos de postura: prueba los modos Detect y Protect para confirmar la configuración de tu Library Item EDR
- Verificación del estado: verifica el estado de las amenazas tanto en el módulo Detections como en los registros de los dispositivos individuales
- Modo Protect en macOS: la cuarentena se produce después de que el archivo EICAR se haga ejecutable
- Microsoft Defender Antivirus: ten en cuenta el comportamiento de Microsoft Defender Antivirus al interpretar los resultados de las pruebas en computadoras Windows
- Pruebas periódicas: incluye las pruebas con EICAR en los procedimientos periódicos de validación de seguridad
- Documentación: registra los resultados de las pruebas como parte de la documentación de cumplimiento y auditoría