

Diese Anleitung gilt für Mac-Computer und Windows-Computer
Über das Ausschließen von Geräten
Einige Geräte in Ihrer Flotte müssen möglicherweise nicht in die Schwachstellenberichterstattung einbezogen werden, etwa dedizierte Testgeräte, Geräte von Mitarbeitern in längerer Abwesenheit oder Geräte, die außer Betrieb genommen werden. Ausgeschlossene Geräte tragen nicht mehr zu den Zählungen betroffener Geräte, den Erkennungszählungen, der CVE-Ansicht Geräte oder den Schwachstellenbenachrichtigungen bei. Weitere Informationen zu Schwachstellen finden Sie in unserem Artikel Übersicht über Schwachstellenmanagement.Funktionsweise
Mit dem Geräteausschluss können Sie bestimmte Geräte aus flottenweiten Schwachstellenzählungen, Ansichten und Benachrichtigungen entfernen. Wenn Sie ein Gerät ausschließen, erscheint es nicht mehr in den Gesamtzahlen der von CVEs betroffenen Geräte oder auf der Registerkarte Geräte in Schwachstellenmanagement, und Schwachstellenbenachrichtigungen für dieses Gerät werden unterdrückt. Erkennungen bleiben im Geräteeintrag sichtbar, sodass Sie auf Geräteebene die volle Transparenz behalten, ohne dass diese Ergebnisse die übergeordneten Berichte beeinflussen. Wenn ein Library Item Vulnerability Response für ein ausgeschlossenes Gerät gilt, wird das automatische Patchen gemäß den konfigurierten Behebungsregeln fortgesetzt. Sie können ein Gerät über seinen Geräteeintrag oder über die Registerkarte Geräte in jeder CVE-Detailansicht ausschließen. Über die Seite Geräte oder eine CVE-Registerkarte Geräte können Sie auch mehrere Geräte gleichzeitig ausschließen oder deren Ausschlüsse entfernen. Sie können einen Ausschluss jederzeit entfernen, um die Überwachung fortzusetzen. Wenn ein Gerät aus Iru Endpoint gelöscht wird, wird sein Ausschluss automatisch entfernt.Ein Gerät ausschließen
Sie können ein Gerät über den Geräteeintrag in Iru Endpoint oder über die Registerkarte Geräte in einer CVE-Detailansicht ausschließen.- Aus einem Geräteeintrag
- Aus einer CVE-Detailansicht
1
Geräteeintrag öffnen
Navigieren Sie in der Iru Endpoint-Web-App zu Geräte und wählen Sie das Gerät aus, das Sie ausschließen möchten.
2
Geräteaktionsmenü öffnen
Wählen Sie oben rechts im Geräteeintrag das Geräteaktionsmenü.
3
Ausschluss starten
Wählen Sie Exclude device vulnerabilities.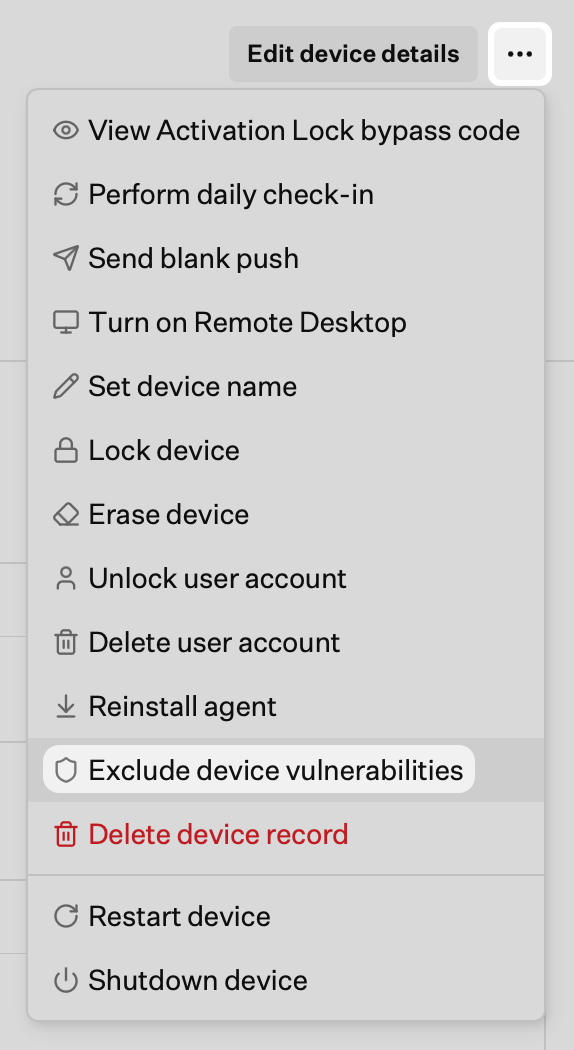
4
Zeitraum festlegen
Wählen Sie einen Erzwingungszeitraum:
- Indefinitely, um das Gerät auszuschließen, bis Sie den Ausschluss entfernen
- Ignore until a specific date, um das Gerät bis zum ausgewählten Datum auszuschließen
5
Optionale Details hinzufügen
Geben Sie optional eine Ticket-URL und einen Kommentar ein, um den Grund für den Ausschluss zu dokumentieren.
6
Ausschluss speichern
Wählen Sie Speichern.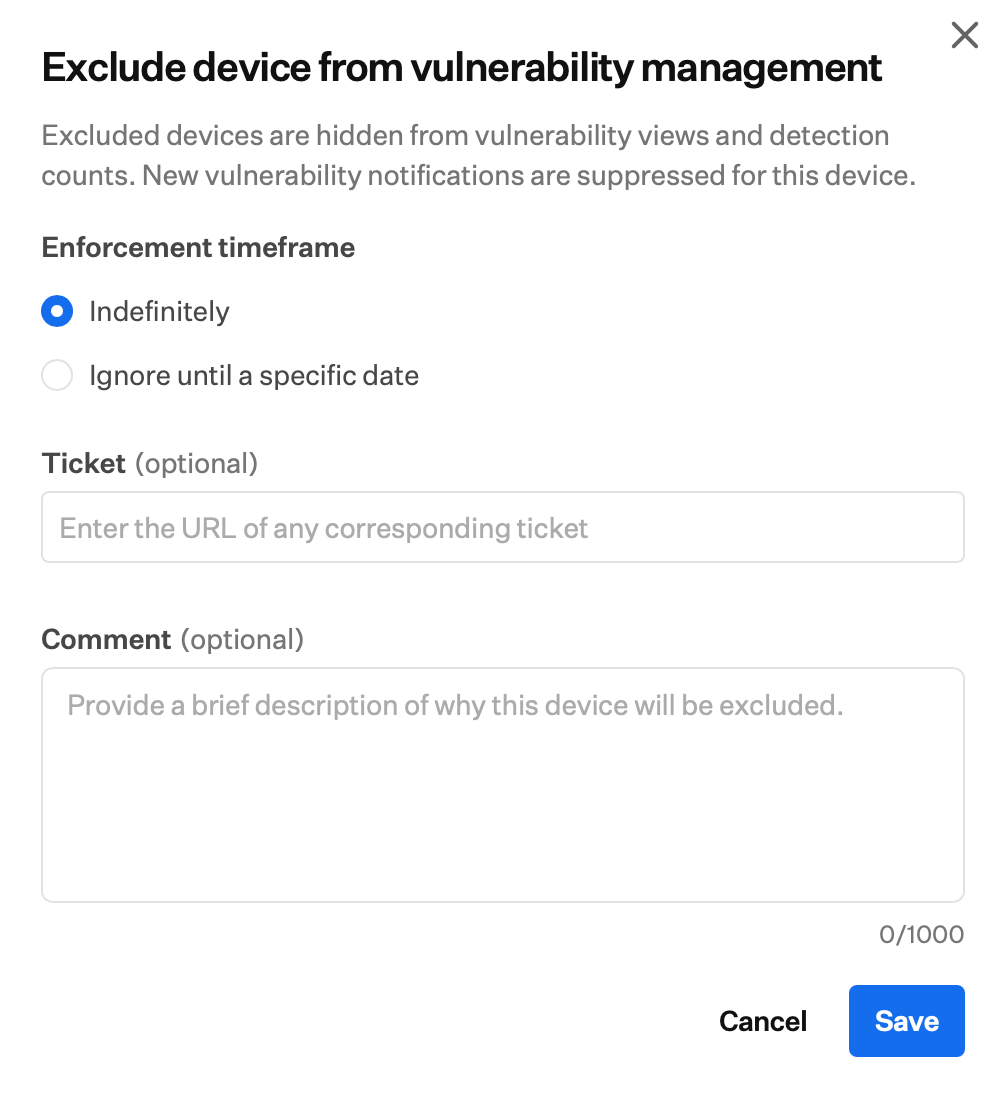
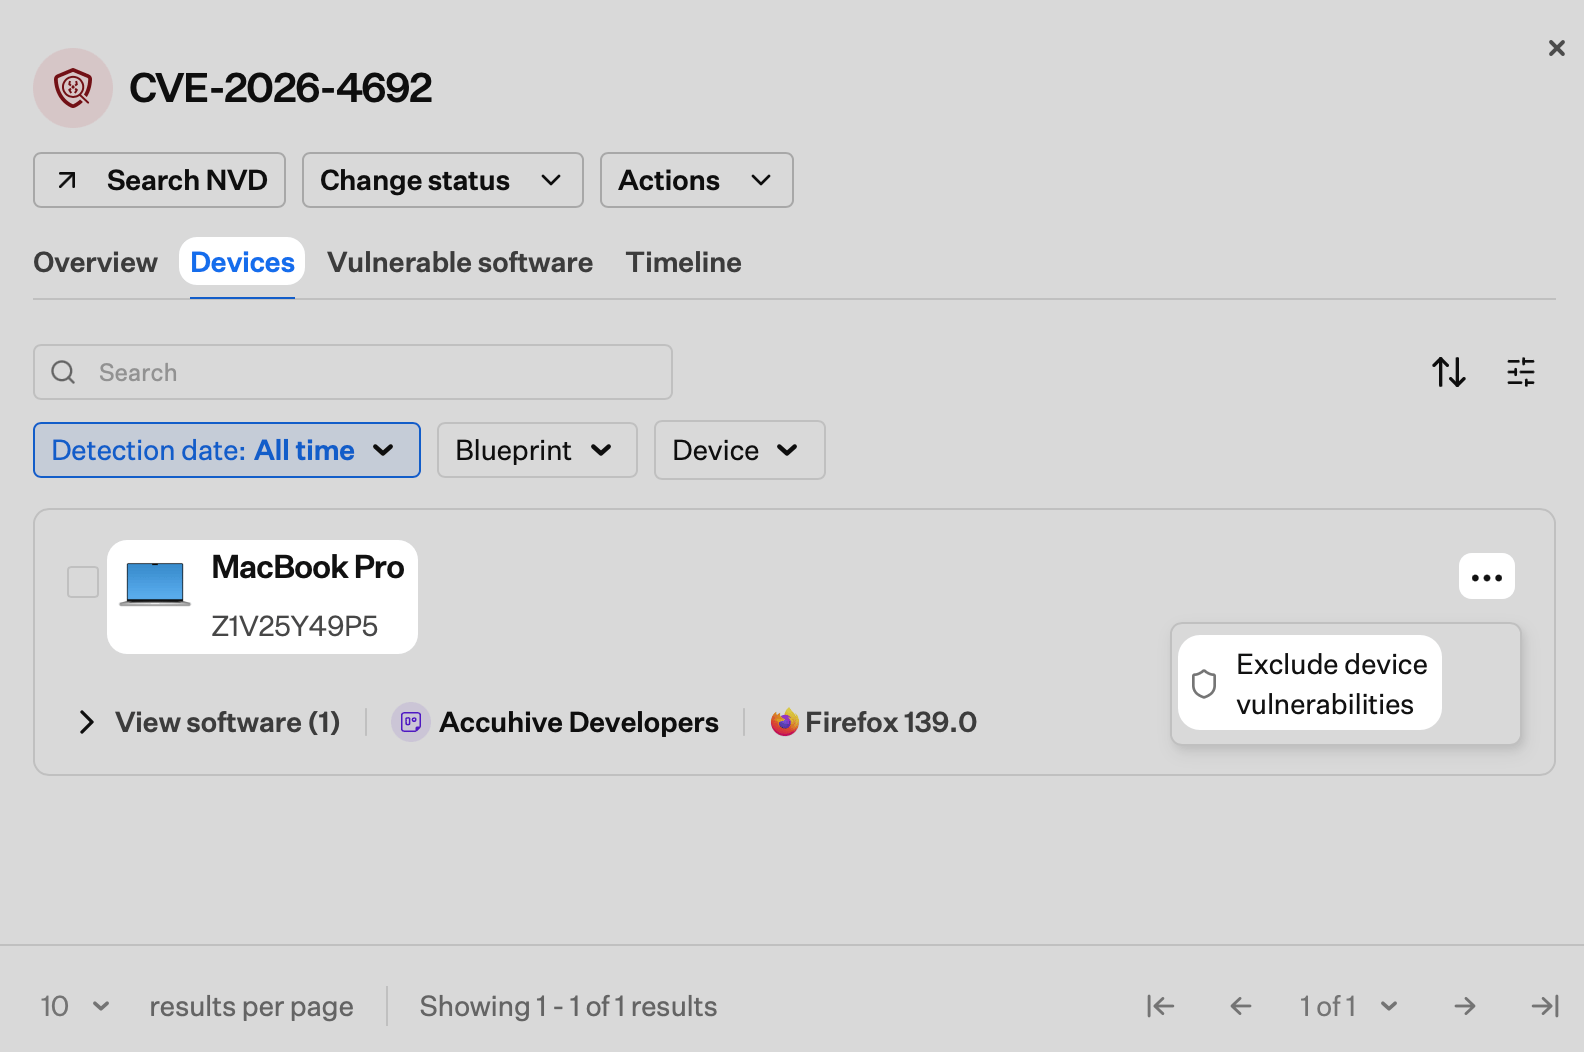
Mehrere Geräte ausschließen
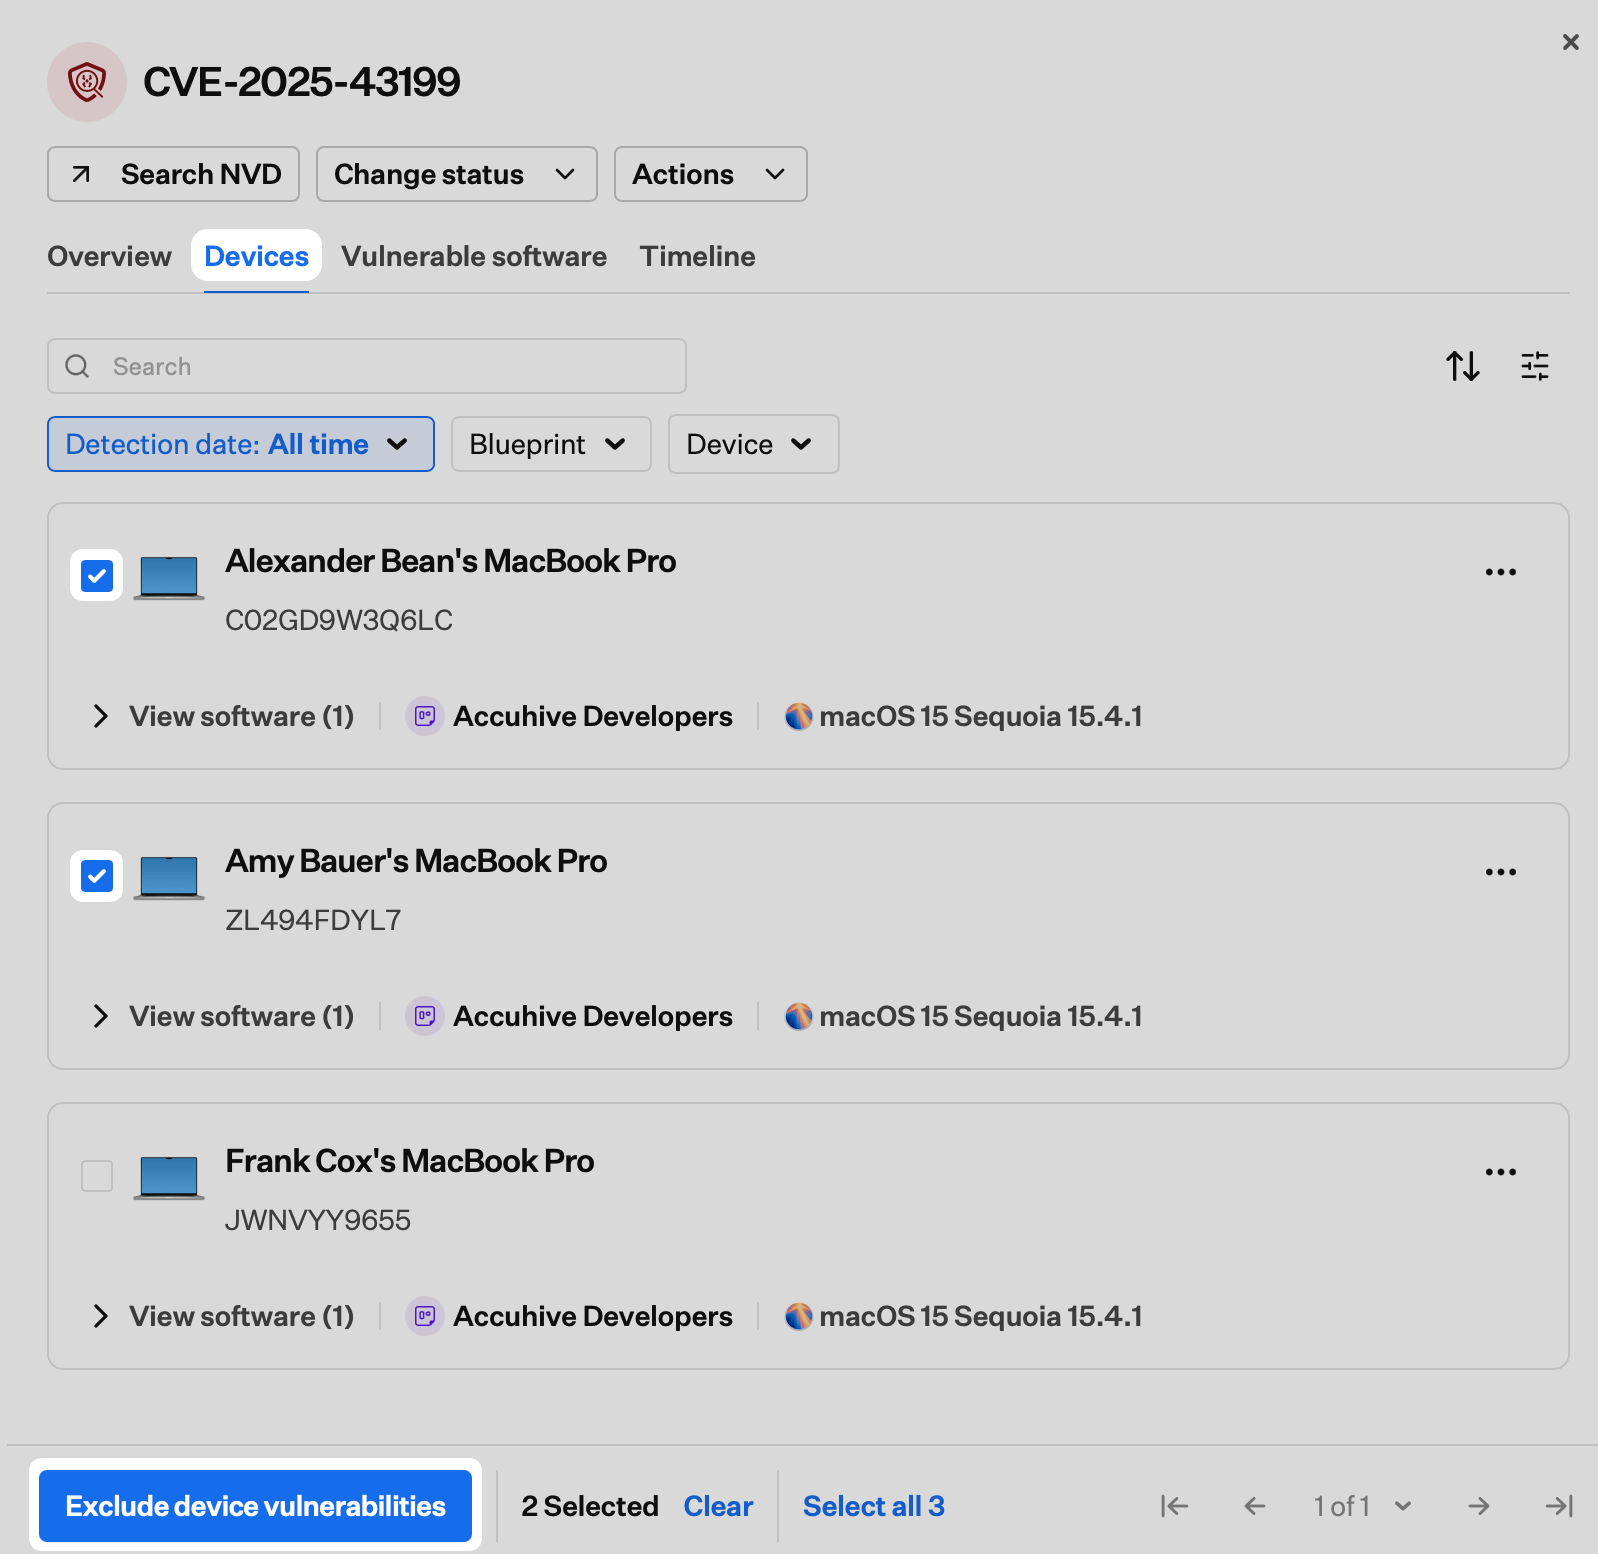
Sie können mehrere Geräte gleichzeitig über die Seite Geräte oder über die Registerkarte Geräte in einer CVE-Detailansicht ausschließen.- Von der Seite Devices
- Aus einer CVE-Detailansicht
1
Seite Devices öffnen
Navigieren Sie in der Iru Endpoint-Web-App zu Geräte.
2
Geräte auswählen
Aktivieren Sie die Kontrollkästchen neben den Geräten, die Sie ausschließen möchten.
3
Menü für Massenaktionen öffnen
Wählen Sie die Auslassungspunkte (…) in der Leiste für Massenaktionen unten in der Liste.
4
Ausschluss starten
Wählen Sie Exclude device vulnerabilities.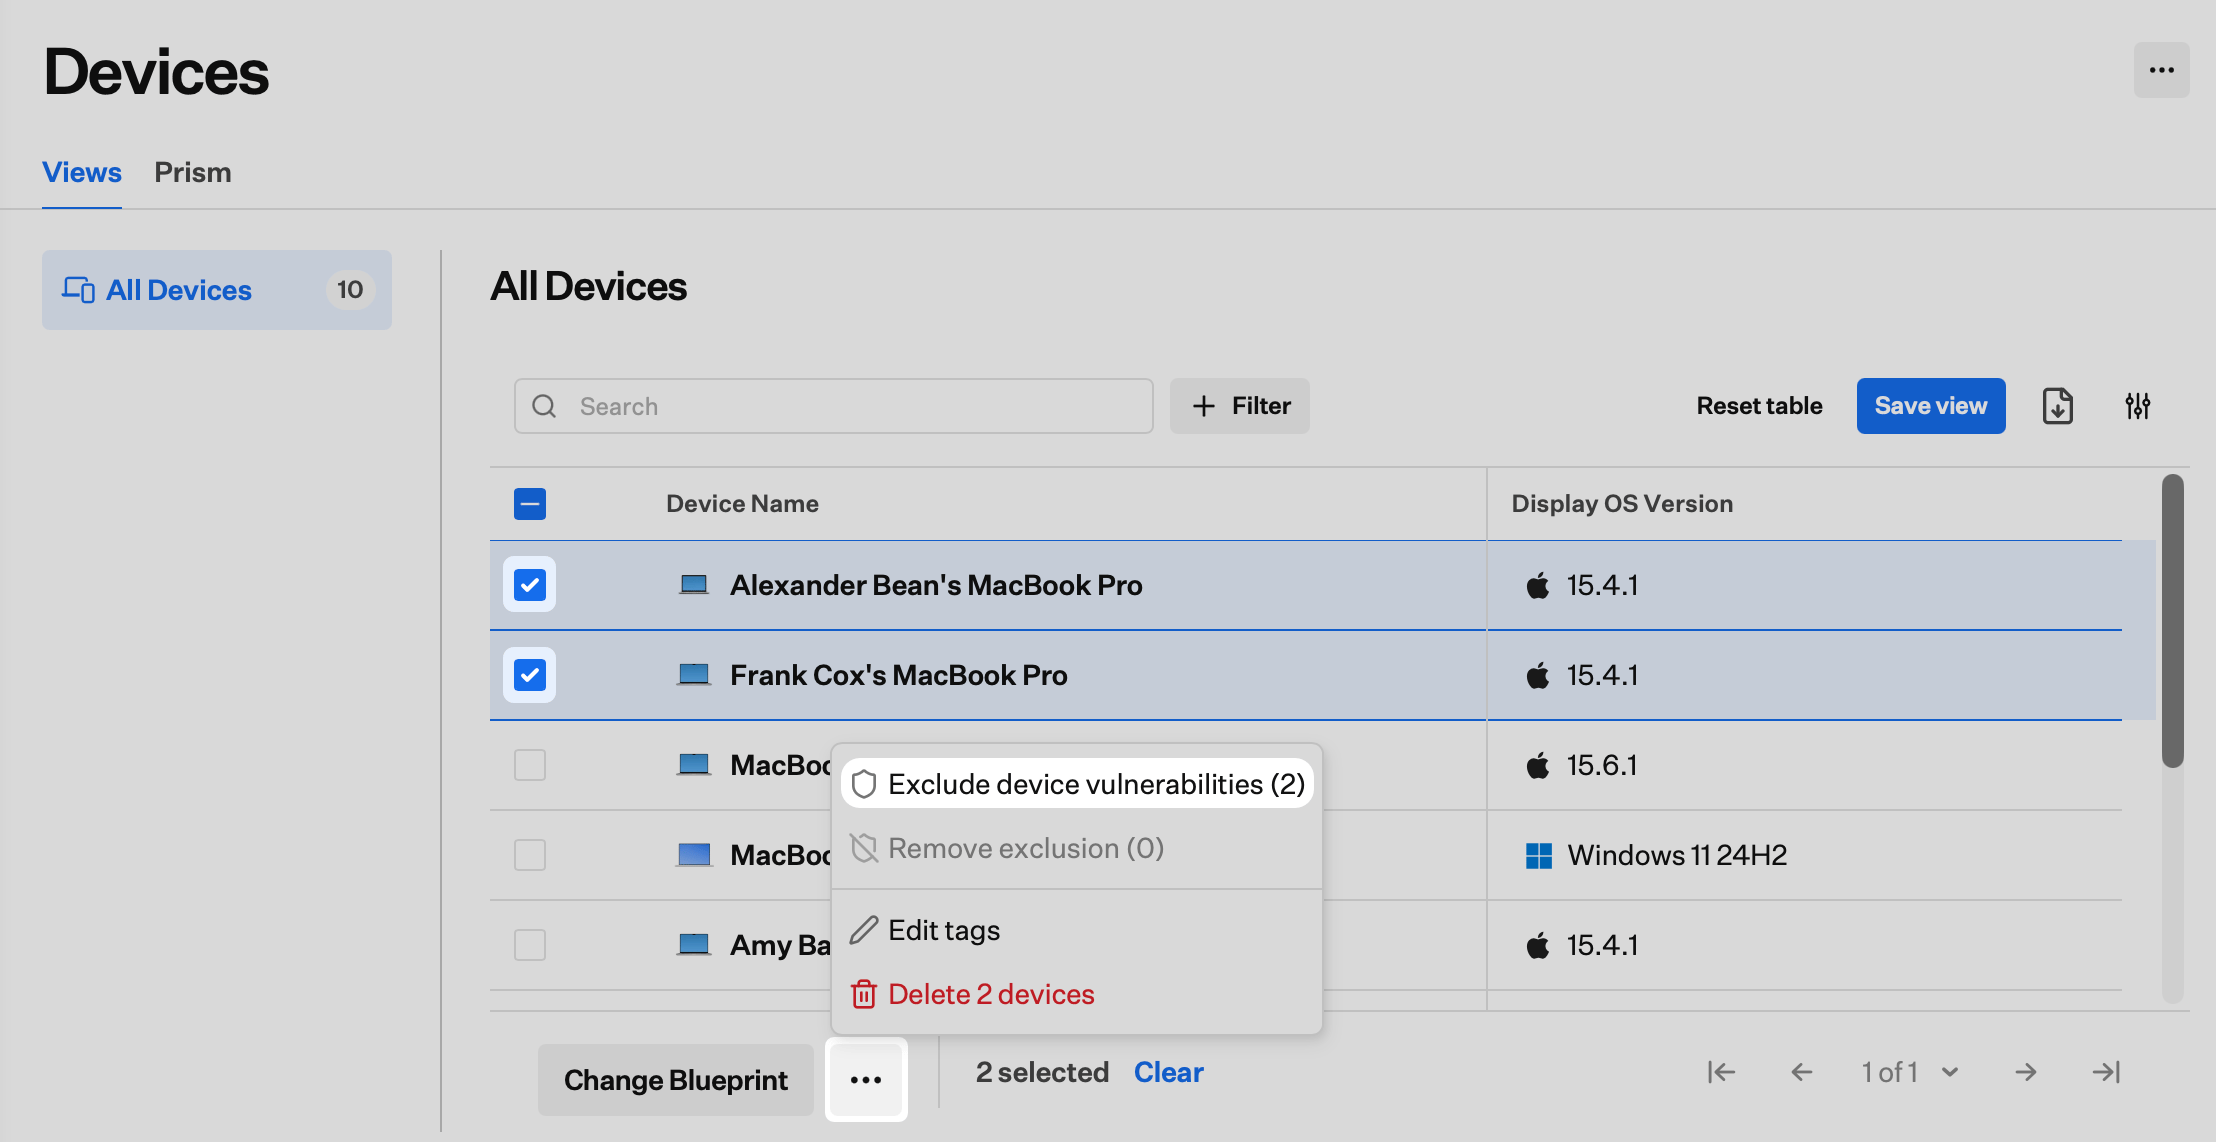
5
Zeitraum festlegen
Wählen Sie einen Erzwingungszeitraum:
- Indefinitely, um die Geräte auszuschließen, bis Sie die Ausschlüsse entfernen
- Ignore until a specific date, um die Geräte bis zum ausgewählten Datum auszuschließen
6
Optionale Details hinzufügen
Geben Sie optional eine Ticket-URL und einen Kommentar ein, um den Grund für den Ausschluss zu dokumentieren. Diese Details gelten für alle ausgewählten Geräte.
7
Ausschluss speichern
Wählen Sie Speichern.
Einen Geräteausschluss ändern oder entfernen
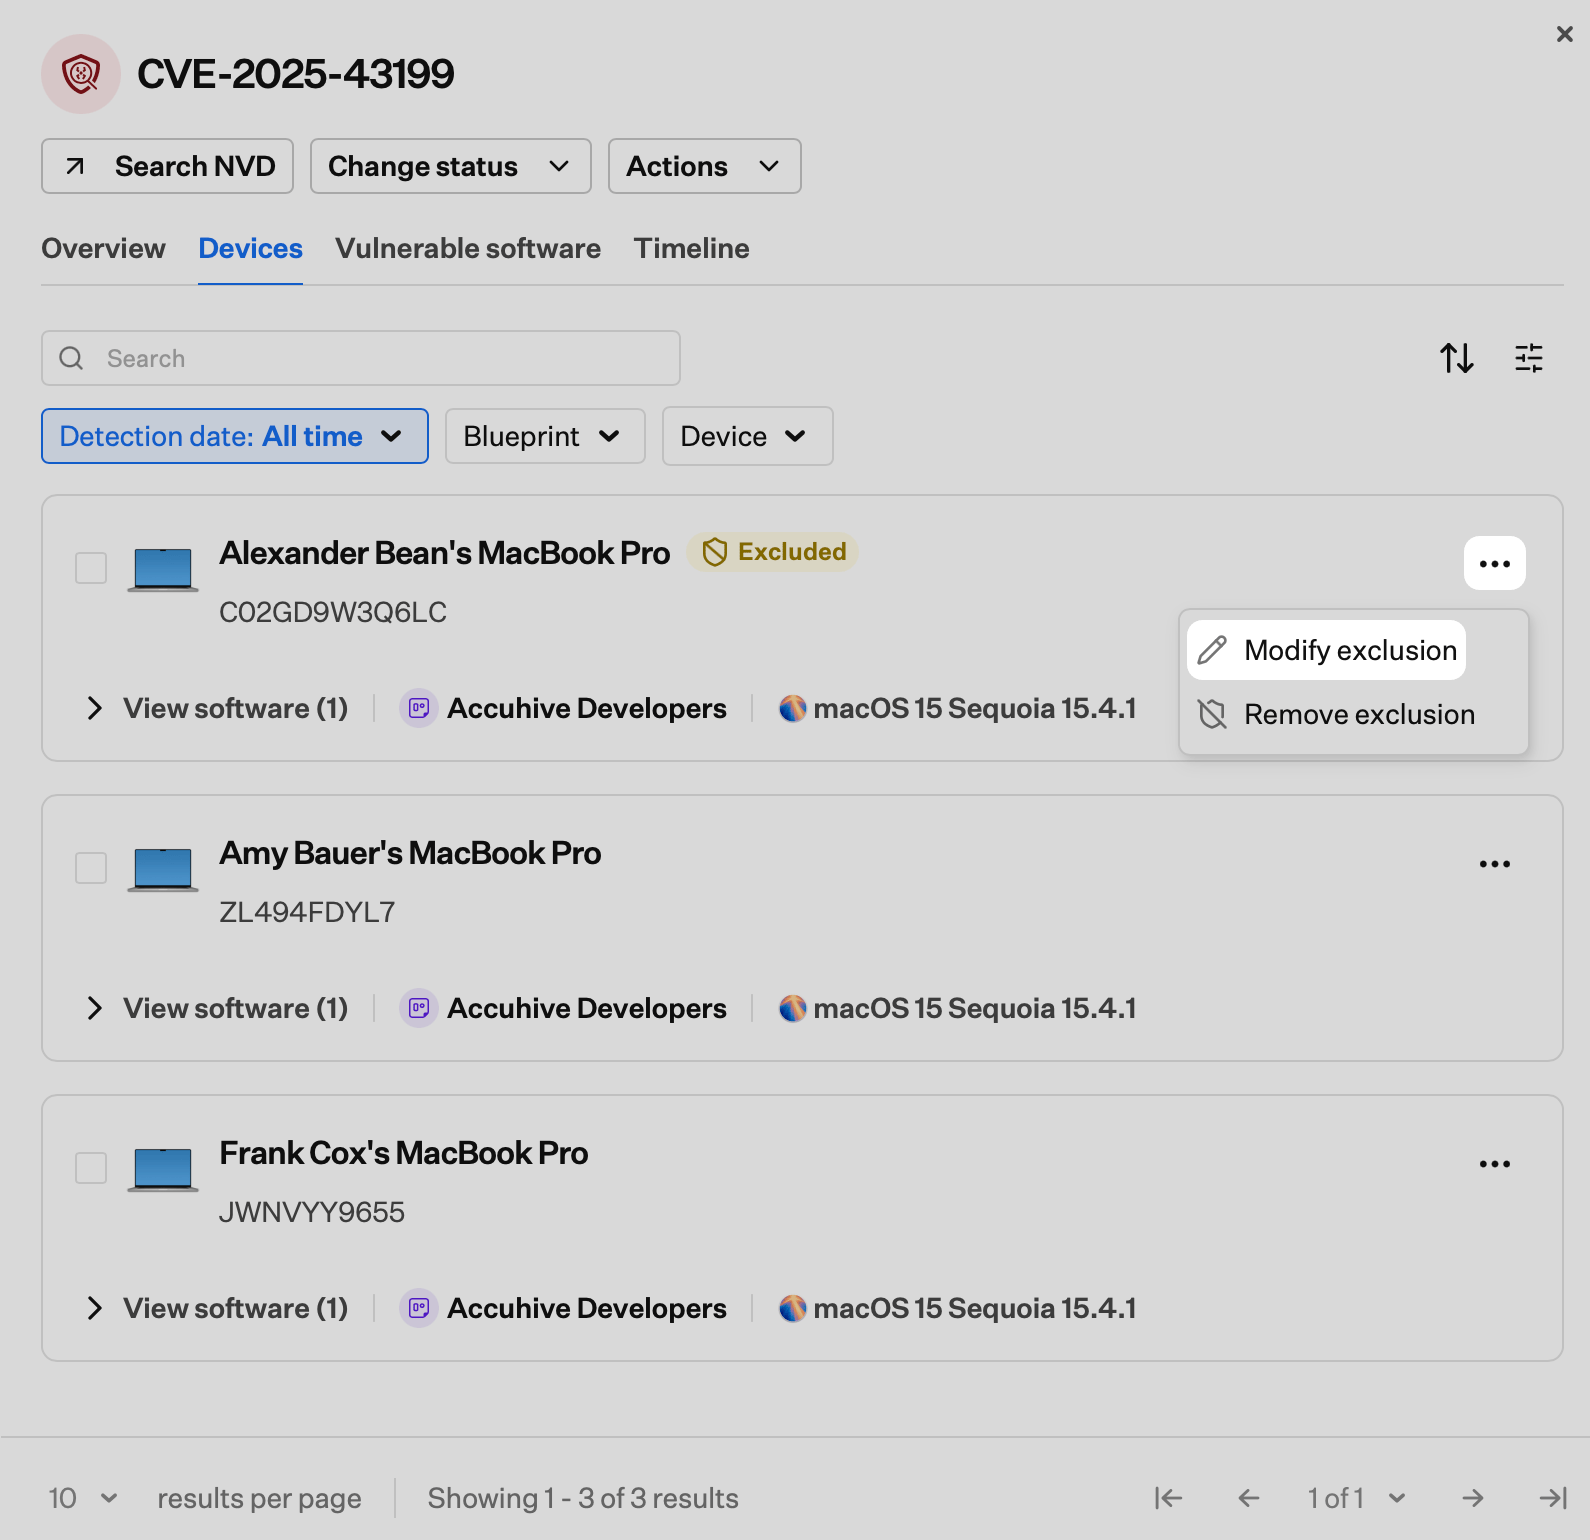
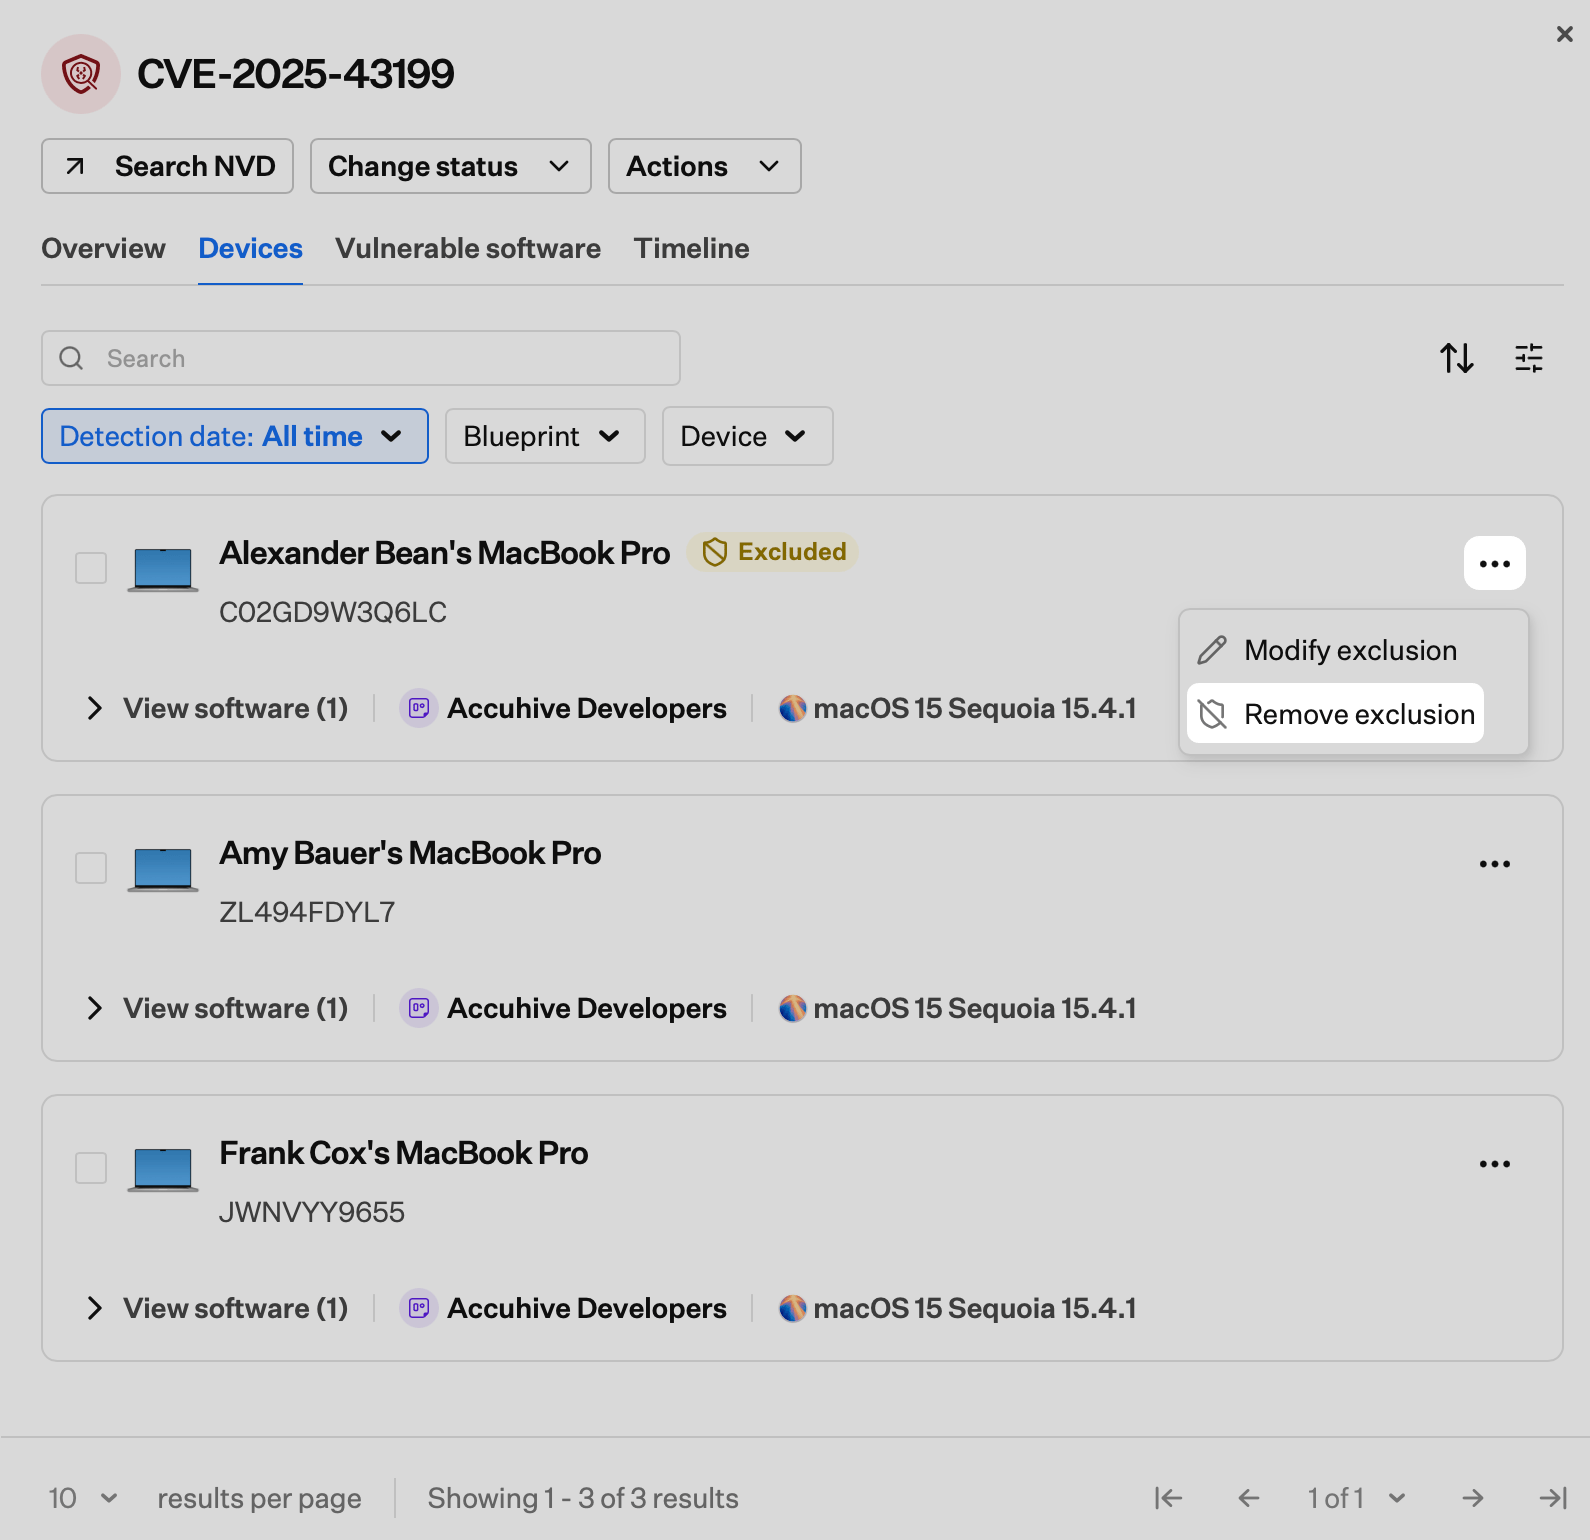
Sie können einen Ausschluss über den Geräteeintrag oder über die Registerkarte Geräte in einer CVE-Detailansicht ändern oder entfernen.- Aus einem Geräteeintrag
- Aus einer CVE-Detailansicht
1
Geräteeintrag öffnen
Navigieren Sie in der Iru Endpoint-Web-App zu Geräte und wählen Sie das ausgeschlossene Gerät aus.
2
Ausschluss ändern
Wählen Sie im Banner oben im Geräteeintrag Modify. Aktualisieren Sie Erzwingungszeitraum, Ticket oder Kommentar nach Bedarf und wählen Sie dann Speichern. Der Dialog entspricht dem, der beim ersten Ausschließen eines Geräts verwendet wird.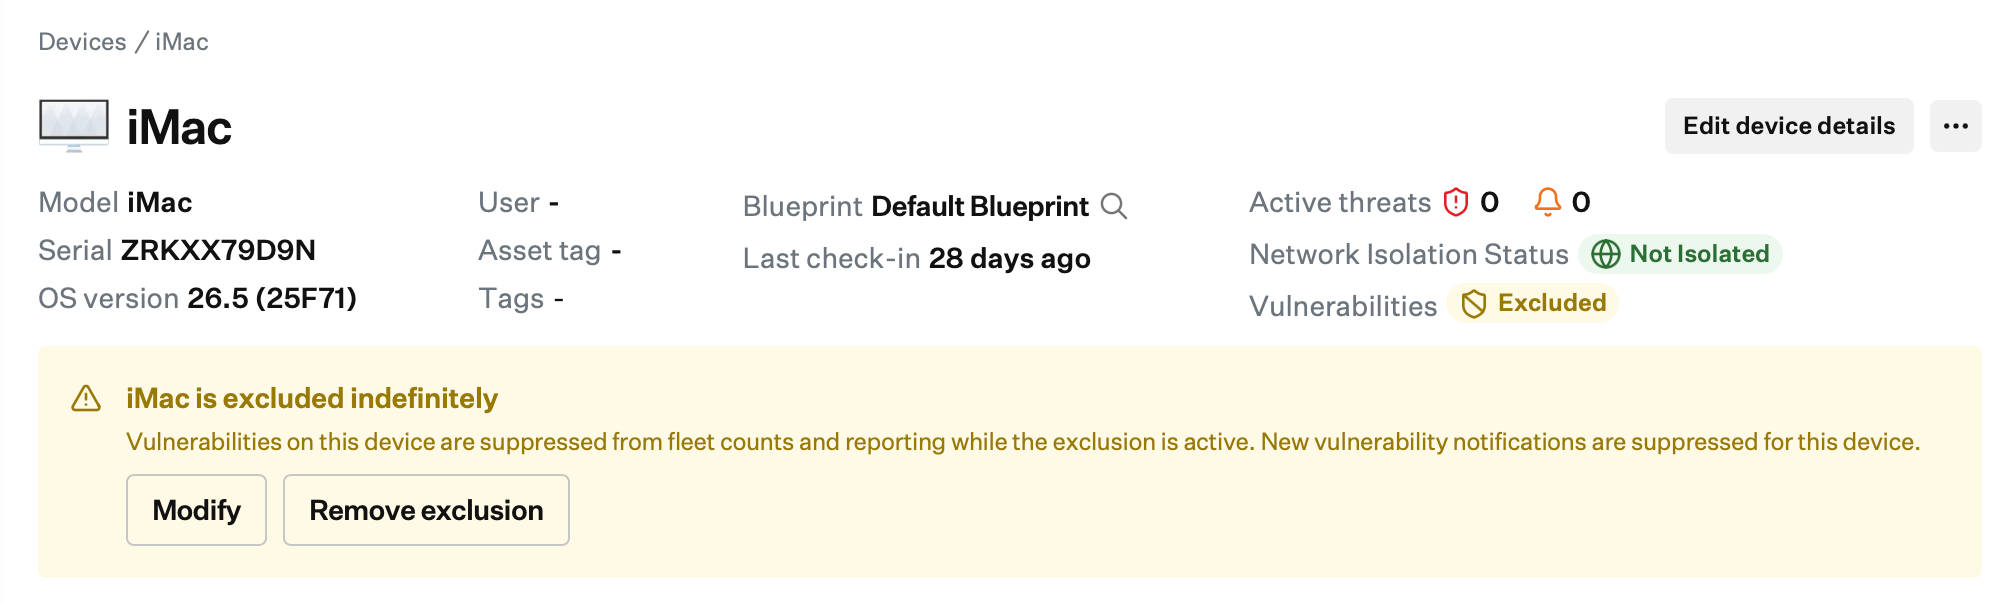
3
Ausschluss entfernen
Wählen Sie im Banner oben im Geräteeintrag Ausschluss entfernen. Wählen Sie im Bestätigungsdialog erneut Ausschluss entfernen.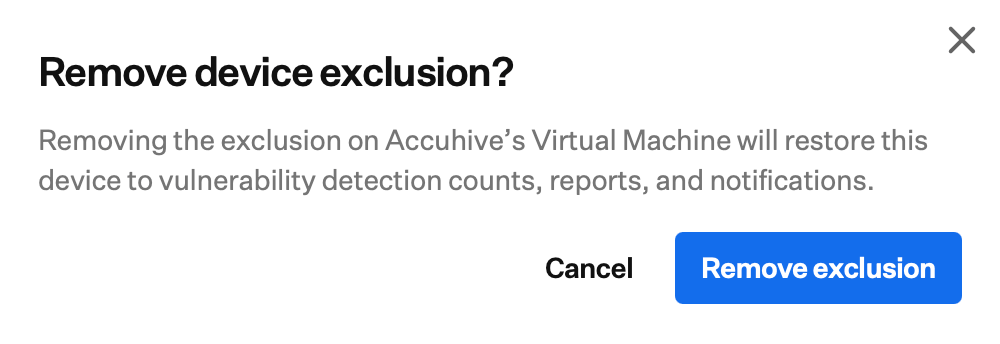
Mehrere Geräteausschlüsse entfernen
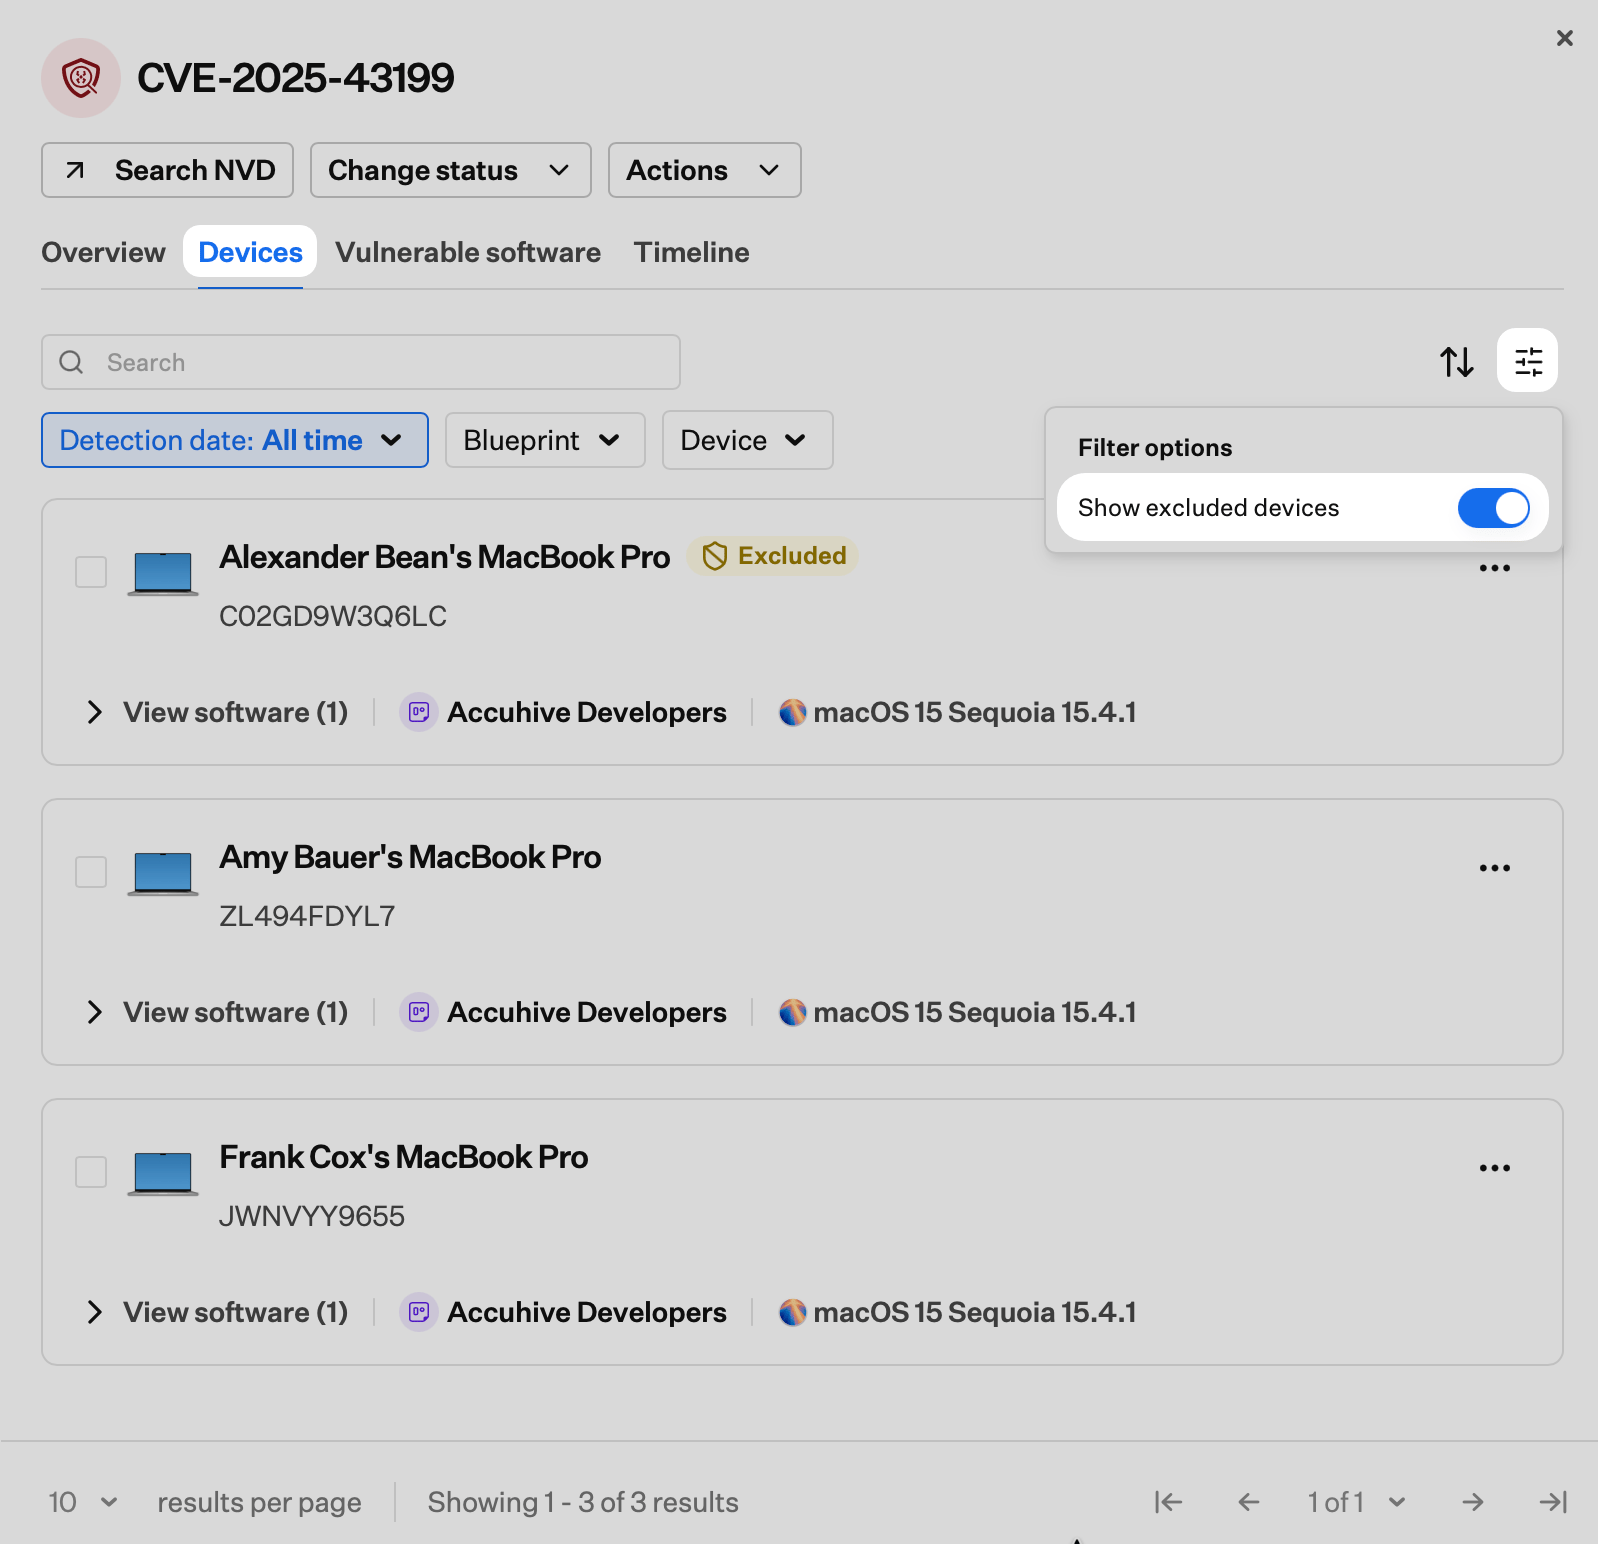
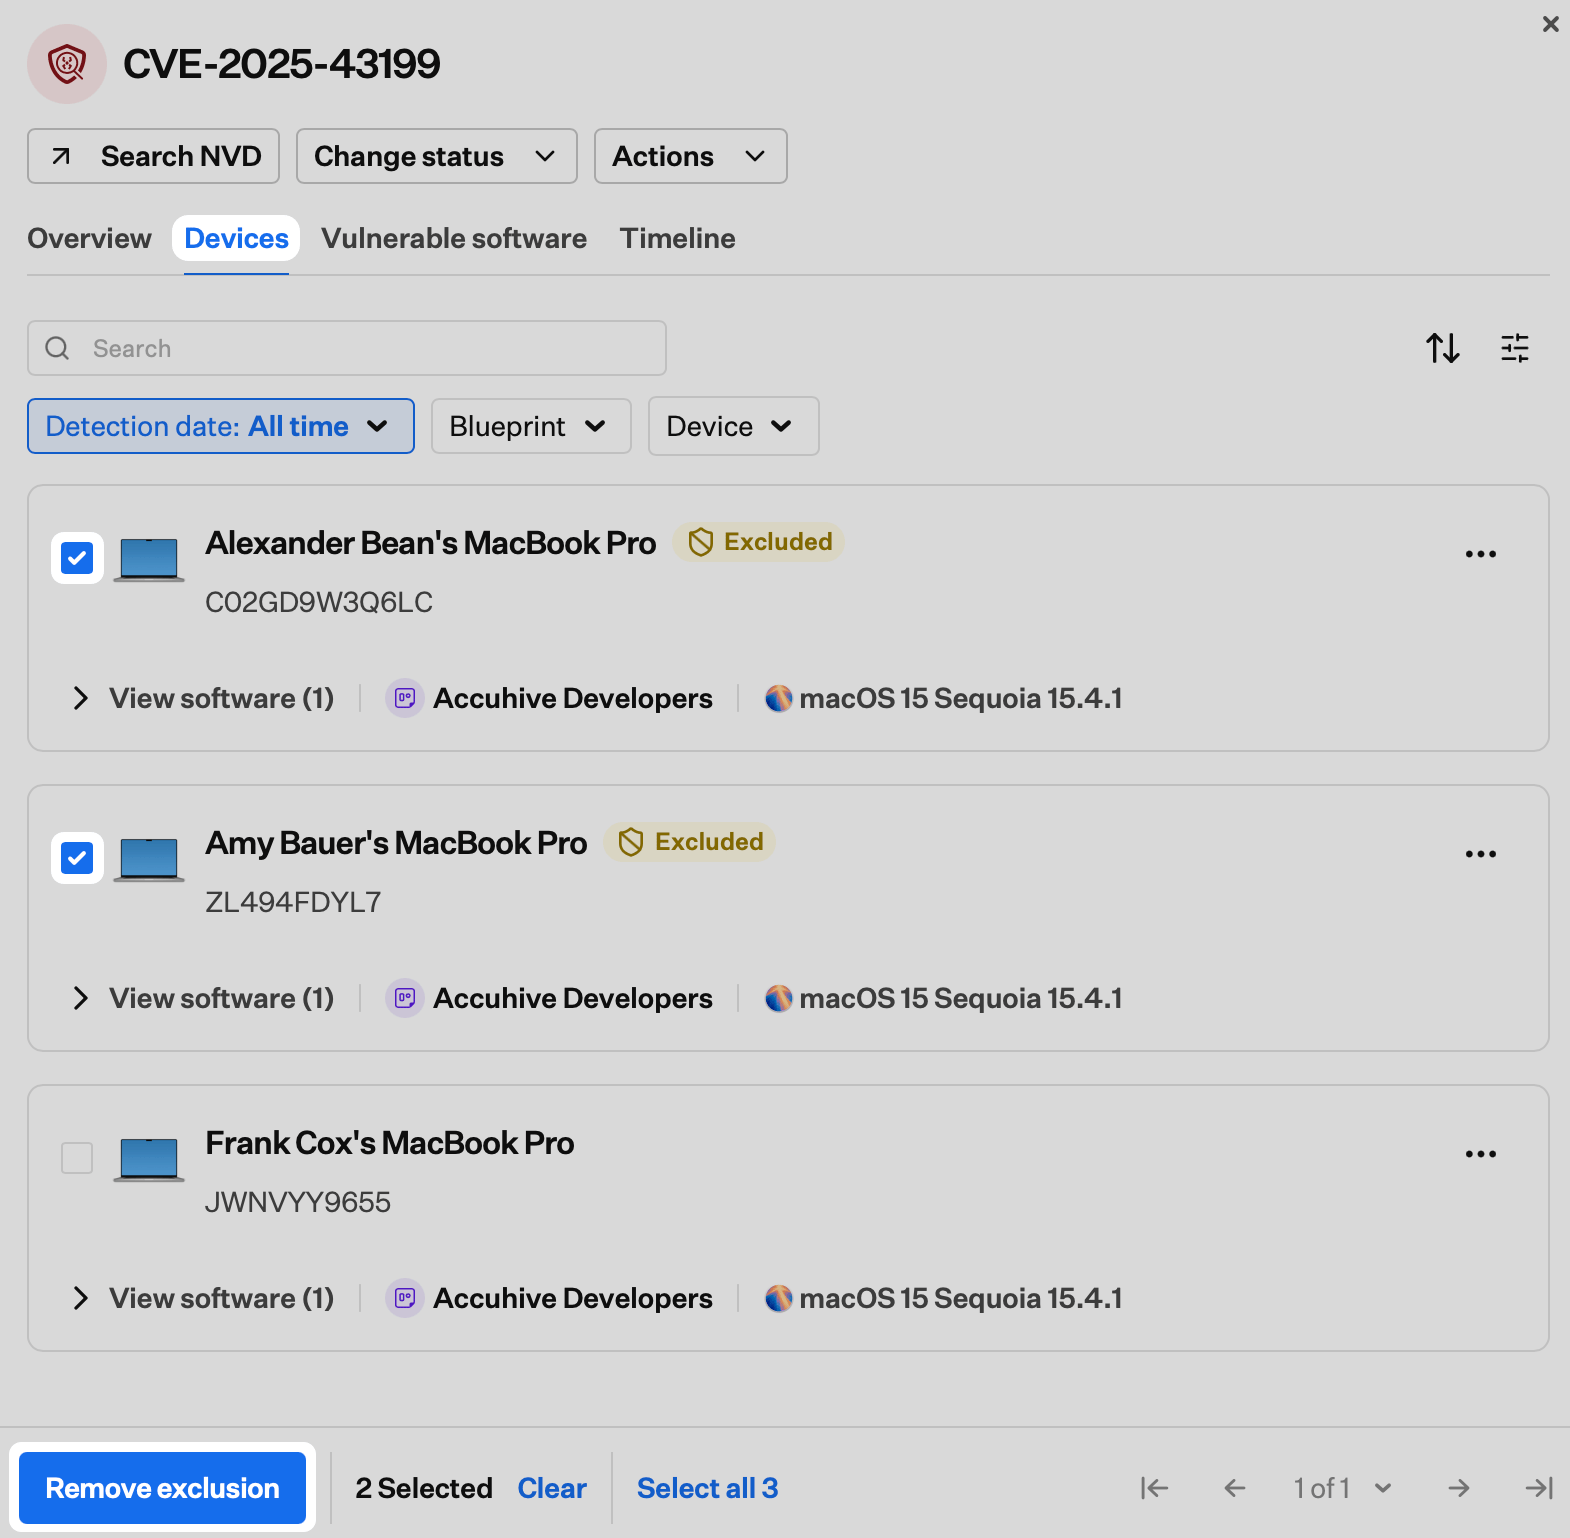
Sie können Ausschlüsse für mehrere Geräte gleichzeitig über die Seite Geräte oder über die Registerkarte Geräte in einer CVE-Detailansicht entfernen.- Von der Seite Devices
- Aus einer CVE-Detailansicht
1
Seite Devices öffnen
Navigieren Sie in der Iru Endpoint-Web-App zu Geräte.
2
Ausgeschlossene Geräte auswählen
Aktivieren Sie die Kontrollkästchen neben den ausgeschlossenen Geräten, deren Ausschlüsse Sie entfernen möchten.
3
Menü für Massenaktionen öffnen
Wählen Sie die Auslassungspunkte (…) in der Leiste für Massenaktionen unten in der Liste.
4
Ausschlüsse entfernen
Wählen Sie Ausschluss entfernen.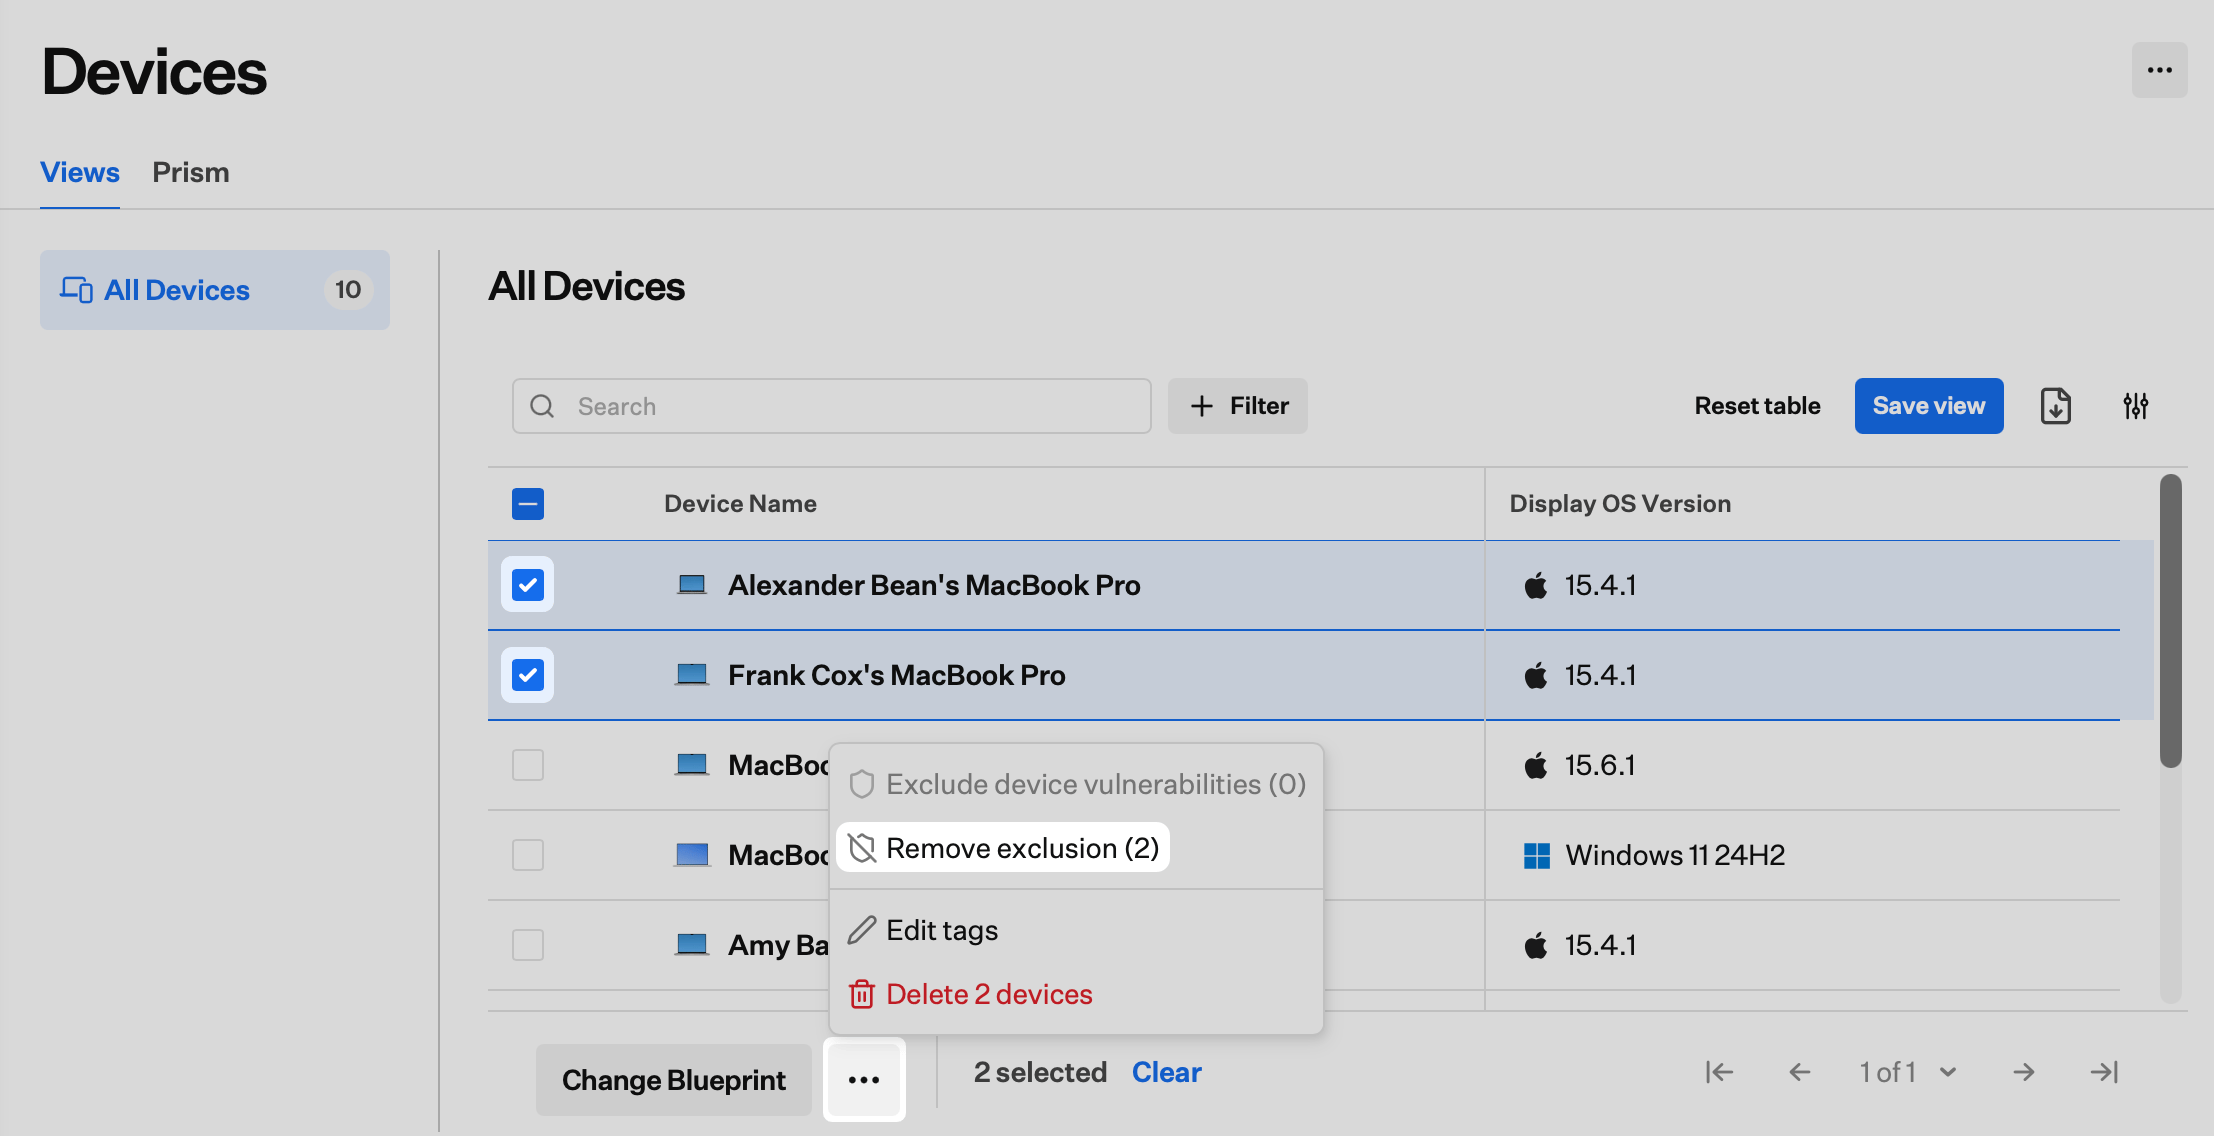
5
Entfernen bestätigen
Wählen Sie im Bestätigungsdialog erneut Ausschluss entfernen.
Überlegungen
Umfang des Ausschlusses
Das Ausschließen eines Geräts entfernt es aus allen Zählungen betroffener Geräte für sämtliche Schwachstellen in Schwachstellenmanagement. Der Ausschluss ist nicht auf ein einzelnes CVE beschränkt. Schwachstellenerkennungen bleiben im Geräteeintrag sichtbar. Der Ausschluss wirkt sich nur auf übergeordnete Zählungen, Ansichten und Benachrichtigungen in Schwachstellenmanagement aus. Um ein bestimmtes CVE zu unterdrücken, ohne das Gerät vollständig auszuschließen, verwenden Sie stattdessen CVE-Risiken akzeptieren.
Reaktion auf Schwachstellen
Wenn ein Library Item Vulnerability Response für ein ausgeschlossenes Gerät gilt, patcht es das Gerät weiterhin gemäß den konfigurierten Behebungsregeln. Der Ausschluss verhindert keine automatische Behebung.
Gelöschte Geräte
Wenn ein Gerät aus Iru Endpoint gelöscht wird, wird sein Ausschluss automatisch entfernt. Wenn sich dasselbe Gerät erneut registriert, wird es standardmäßig überwacht. Wenden Sie den Ausschluss bei Bedarf manuell erneut an.
CVE-Status und Behebungszählungen
Ein ausgeschlossenes Gerät zählt bei keinem CVE zur Gesamtzahl der betroffenen Geräte. Das Ausschließen eines Geräts allein ändert den Status Behoben eines CVE nicht. Der Behebungsstatus basiert nur auf aktiven (nicht ausgeschlossenen) Geräten. Wenn durch das Ausschließen eines Geräts alle verbleibenden betroffenen Geräte eines CVE behoben sind, wird der CVE-Status auf Behoben aktualisiert.
Sichtbarkeit
Ausgeschlossene Geräte werden im Bereich Geräte von Iru Endpoint nicht ausgeblendet. Sie werden nur in den Ansichten und Zählungen von Schwachstellenmanagement ausgeblendet. Ausschlüsse sind prüfbar. Jeder Ausschluss erfasst, wer ihn wann angewendet hat, sowie einen gegebenenfalls angegebenen Kommentar.
Benachrichtigungen
Schwachstellenbenachrichtigungen für ausgeschlossene Geräte werden unterdrückt, solange der Ausschluss aktiv ist. Durch das Entfernen eines Ausschlusses werden Benachrichtigungen beim nächsten Scanzyklus fortgesetzt.
Verwandte Artikel
Übersicht über Schwachstellenmanagement
CVEs in Ihrer Flotte erkennen, nach Schweregrad priorisieren und den Behebungsfortschritt verfolgen
CVE-Risiken akzeptieren
CVE-Risiken akzeptieren, wenn Patchen nicht möglich ist, Ablaufdaten festlegen und Ausnahmen verfolgen
Das Library Item Vulnerability Response konfigurieren
Behebung für anfällige Auto Apps auf Mac- und Windows-Computern auf Grundlage des CVE-Schweregrads automatisieren