

Über die Amazon S3-Aktivitätsprotokollintegration
Mit der Amazon S3-Aktivitätsprotokollintegration in Iru Endpoint können Organisationen einheitliche Tenant-Aktivitätsprotokolle in einen selbst gehosteten S3-Bucket exportieren, um sie zentral zu sammeln und mit SIEM-Diensten zu analysieren.Funktionsweise
Diese Integration überträgt Ereignisdaten mithilfe eines kontoübergreifenden Zugriffs über eine von Iru Endpoint bereitgestellte IAM-Rolle in Ihren angegebenen S3-Bucket. Nach der Konfiguration liefert sie dieselben Tenant-Aktivitätsereignisse, die Sie unter Unified Activity einsehen. Dazu gehören Aktivitäten in den Bereichen Tenant (System), Endpoint, Erkennungen, Schwachstellen und Compliance. Verwenden Sie Unified Activity, um die aufgezeichneten Ereignisse zu durchsuchen und zu filtern; verwenden Sie Ihren S3-Bucket für die Langzeitspeicherung, die SIEM-Aufnahme oder die Offline-Analyse. Feldbeschreibungen der Ereignisse und API-Details finden Sie in der API-Dokumentation zum Aktivitätsprotokoll.Voraussetzungen
Stellen Sie vor der Konfiguration dieser Integration Folgendes sicher:- Sie haben ein aktives AWS-Konto.
- Sie haben Berechtigungen zum Erstellen eines neuen S3-Buckets.
- Sie haben Berechtigungen zum Erstellen einer IAM-Rolle mit AssumeRole- und S3-Schreibberechtigungen.
AWS-Zugriff einrichten
Einrichtung der Iru Endpoint-Integration
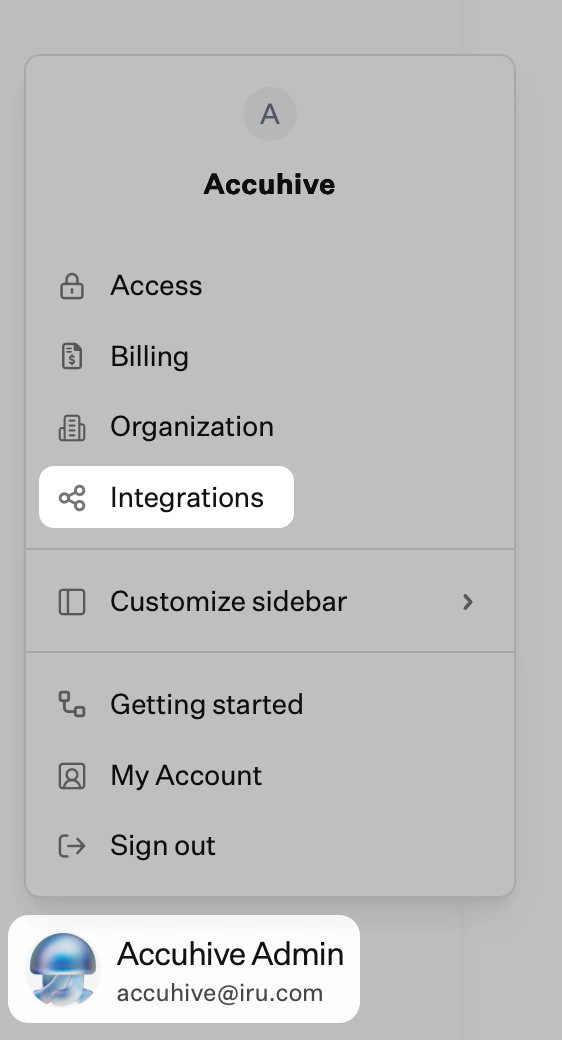
Integrationen öffnen
Alle Integrationen durchsuchen
Amazon S3 Activity Log Integration auswählen
IAM-Rolle kopieren
AWS-Konto-ID kopieren
Werte sicher aufbewahren
S3-Bucket erstellen
AWS-Konsole aufrufen
Zu S3 navigieren
Bucket erstellen
Bucket-Typ auswählen
Bucket-Namen eingeben
- Auf diesen Namen wird in Richtlinien verwiesen.
Öffentlichen Zugriff konfigurieren
Versionierung festlegen
Verschlüsselung konfigurieren
Bucket Key aktivieren
Konfiguration prüfen
Bucket erstellen
Erstellten Bucket auswählen
Berechtigungen aufrufen
Bucket-Richtlinie bearbeiten
Bucket-Richtlinie hinzufügen
Verweise auf den Bucket-Namen ersetzen
Zu IAM navigieren
Neue Rolle erstellen
Vertrauensrichtlinie auswählen
Benutzerdefinierte Vertrauensrichtlinie hinzufügen
-
Ersetzen Sie die Texte IRU_ENDPOINT_AWS_ACCOUNT_ID und IRU_ENDPOINT_IAM_ROLE durch die Werte, die Sie sich zu Beginn des Artikels notiert haben.
Rollenerstellung fortsetzen
Berechtigungen überspringen
Rollendetails hinzufügen
Rollenerstellung abschließen
Erstellte Rolle auswählen
Registerkarte Permissions aufrufen
Berechtigungen hinzufügen
Inline-Richtlinie erstellen
Zu JSON wechseln
Inline-Richtlinie eingeben
Bucket-Namen ersetzen
Richtlinienerstellung fortsetzen
Richtlinie benennen
Richtlinie erstellen
Die Integration in Iru Endpoint einrichten
Sobald die obigen Schritte in Ihrem AWS-Konto konfiguriert sind, können Sie mit der Einrichtung der Integration in Ihrem Iru Endpoint-Konto fortfahren.Integrationen öffnen
Alle Integrationen durchsuchen
Amazon S3 Activity Log Integration auswählen
Einrichtung fortsetzen
AWS-Konto-ID eingeben
S3-Bucket-Namen eingeben
Zielpfad festlegen
IAM-Rollen-ARN eingeben
AWS-Region eingeben
Mit S3 verbinden
Verbindung überprüfen
Ereignisdaten überprüfen