

Diese Anleitung gilt für Mac-Computer und Windows-Computer
Informationen zu Security-Operations-Aktionen
Security-Operations-Aktionen (SecOps) sind die in einem Endpoint-Sicherheits- oder EDR-Workflow verfügbaren Steuerelemente, mit denen Administratoren Erkennungen überprüfen und Folgeschritte durchführen können, z. B. den Status aktualisieren, Details untersuchen, kompromittierte Geräte isolieren oder andere Reaktionsaufgaben in der Iru Endpoint Web App ausführen. In Iru Endpoint Detection & Response werden diese Aktionen auf der Seite Detections angezeigt und umfassen das Aktualisieren des Status einer Erkennung, um den Fortschritt bei Überprüfung und Behebung nachzuverfolgen.Funktionsweise
Security-Operations-Aktionen bieten durch Statusverfolgung und Tagging-Systeme einen strukturierten Ansatz für das Bedrohungsmanagement. Mit der Aktion Status auf der Seite Detections in Endpoint Detection können Sie Erkennungsereignisse während der Bearbeitung nachverfolgen und aktualisieren. Als Administrator können Sie Erkennungen manuell als Öffnen oder Geschlossen markieren, während Iru Endpoint andere Status automatisch anhand des Zeitpunkts zuweist, z. B. wann die Erkennung zum ersten Mal aufgetreten ist oder wie lange sie bereits behoben ist. So entsteht ein konsistenter Workflow, der Ihnen zeigt, was neu ist, was Aufmerksamkeit erfordert und was bereits bearbeitet wurde. Das erleichtert die Triage von Bedrohungen und die Nachverfolgung des Fortschritts in Ihrer gesamten Flotte. Die Spalte Status ist in der Erkennungstabelle für Dateierkennungen auf allen Plattformen verfügbar. Auf Mac-Computern ist sie auch für verhaltensbasierte Erkennungen verfügbar.Statustypen von Erkennungen verstehen
Erkennungsereignisse können einen von vier Status haben:- New: Innerhalb der letzten 24 Stunden aufgetreten
- Öffnen: Noch nicht als geschlossen markiert
- Geschlossen: Durch manuelles Markieren als Closed behoben
- Archived: Seit mehr als 30 Tagen geschlossen
Erkennungsereignisse nach Status filtern
Sie können Erkennungsereignisse auf der Seite Erkennungen nach Status filtern:- Ereignisfilter: Zeigt standardmäßig Ereignisse mit dem Status New, Öffnen und Geschlossen an. Ereignisse mit dem Status Archived werden ausgeblendet, sofern sie nicht ausgewählt sind.
- Gerätefilter: Befindet sich im Seitenpanel und ermöglicht das Filtern von Geräten nach Erkennungen mit dem Status Öffnen oder Geschlossen.
Status einer Erkennung ändern
Regelmäßige Statusaktualisierungen helfen, die Erkennungslisten genau zu halten, und verbessern das Filtern nach aktiven Bedrohungen.
1
Erkennungen auswählen
Wählen Sie die Erkennung(en) über das Kontrollkästchen aus.
2
Statusänderung aufrufen
Wählen Sie Change Status in der Aktionsleiste.
3
Neuen Status wählen
Wählen Sie den neuen Status im Dropdown-Menü aus.
4
Änderungen anwenden
Wählen Sie Change, um die Änderung anzuwenden.
Plattformspezifische Reaktionsmaßnahmen
- macOS
- Windows
Geräteisolierung
Die Geräteisolierung ist eine entscheidende Security-Operations-Funktion, mit der Administratoren ein Gerät sofort vom Netzwerk getrennt unter Quarantäne stellen können, wenn es im Verdacht steht, kompromittiert zu sein, oder einer aktiven Bedrohung ausgesetzt ist. Das Seitenpanel der Erkennungen bietet Zugriff auf die Geräteisolierung für Mac-Computer.Die Geräteisolierung bietet zwei Isolierungsstufen:- Partial Isolation: Trennt das Gerät vom Netzwerk, während die Verbindung des MDM-Agents für Remote-Maßnahmen zur Behebung erhalten bleibt
- Complete Isolation: Unterbricht jegliche Netzwerkkommunikation vollständig; die Freigabe aus der Isolierung ist die einzige verfügbare Remote-Aktion
Informationen zu Tags zur Organisation von Erkennungen
Tags bieten eine flexible Möglichkeit, Bedrohungen entsprechend den spezifischen betrieblichen Anforderungen Ihres Teams zu organisieren, zu filtern und zu verwalten. Mit diesen von Administratoren definierten Tags können Sie Erkennungen mit benutzerdefinierten Bezeichnungen kategorisieren, die zu Ihrem Workflow passen. Die Seite Detections enthält eine Spalte Tags, in der Sie sehen, welche Tags den einzelnen Bedrohungen zugeordnet sind. Wenn eine Bedrohung mehrere Tags hat, können Sie den Mauszeiger über die Spalte bewegen, um die vollständige Liste anzuzeigen.Tags verwalten
Tags erstellen
Sie haben die volle Kontrolle über Ihre Tags. Um Tags zu erstellen, zu ändern oder zu löschen, wählen Sie die Schaltfläche Manage Tags. So können Sie ein Tagging-System anpassen und pflegen, das den betrieblichen Anforderungen Ihres Teams entspricht.1
Tag-Verwaltung aufrufen
Wählen Sie das Symbol Manage Tags in der oberen rechten Ecke der Seite Detections.
2
Neuen Tag hinzufügen
Wählen Sie Add Tag.
3
Tag-Text eingeben
Geben Sie den gewünschten Tag-Text ein. Wählen Sie das Häkchen, um zu speichern, und wiederholen Sie dies für alle Tags, die Sie hinzufügen möchten.
4
Dialog schließen
Schließen Sie den Dialog.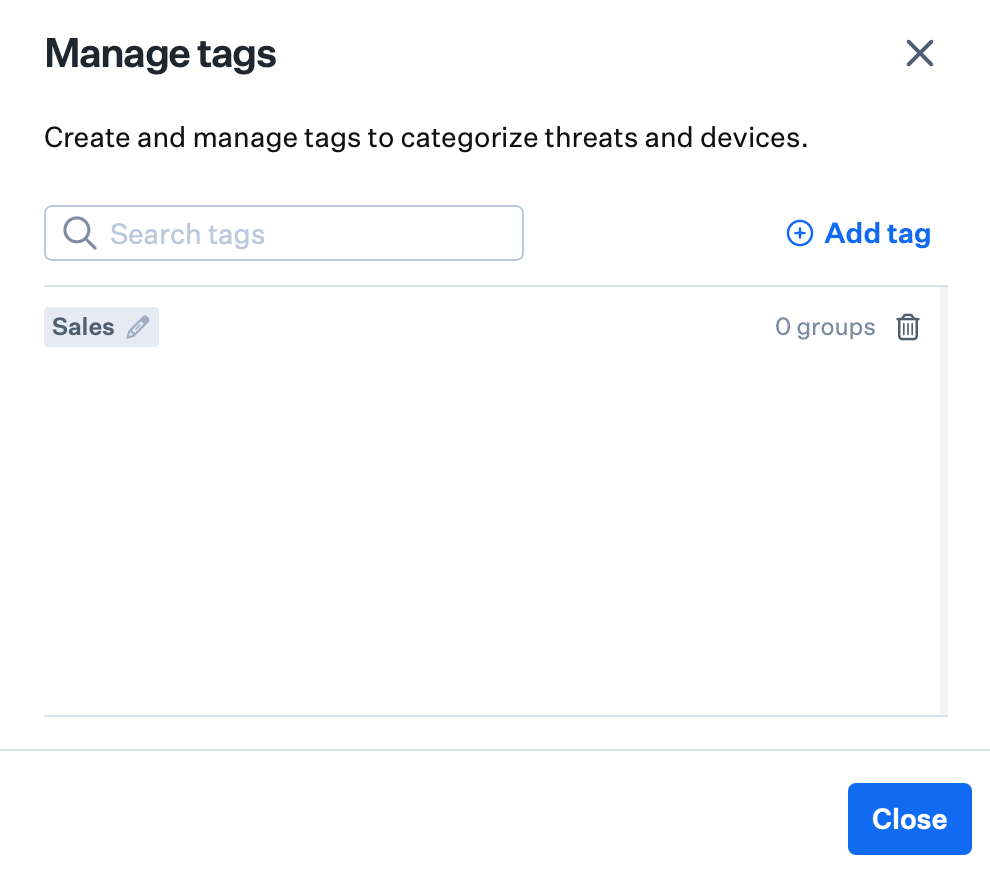
Tags aktualisieren
1
Tag-Verwaltung aufrufen
Wählen Sie das Symbol Manage Tags in der oberen rechten Ecke der Seite Detections.
2
Tag bearbeiten
Wählen Sie das Stiftsymbol neben dem Tag, den Sie bearbeiten möchten.
3
Tag-Text aktualisieren
Aktualisieren Sie den Tag-Text und wählen Sie dann das Häkchen.
4
Dialog schließen
Schließen Sie den Dialog.
Tags löschen
1
Tag-Verwaltung aufrufen
Wählen Sie das Symbol Manage Tags in der oberen rechten Ecke der Seite Detections.
2
Tag löschen
Wählen Sie das Papierkorbsymbol rechts neben dem Tag.
3
Dialog schließen
Schließen Sie den Dialog.
Tags Erkennungen zuweisen
1
Erkennungen auswählen
Wählen Sie eine oder mehrere Erkennungen aus der Liste aus.
2
Aktionsmenü aufrufen
Wählen Sie die Auslassungspunkte in der unteren linken Ecke.
3
Tags zuweisen
Wählen Sie Assign tags und wählen Sie Ihre Tags aus der Liste aus.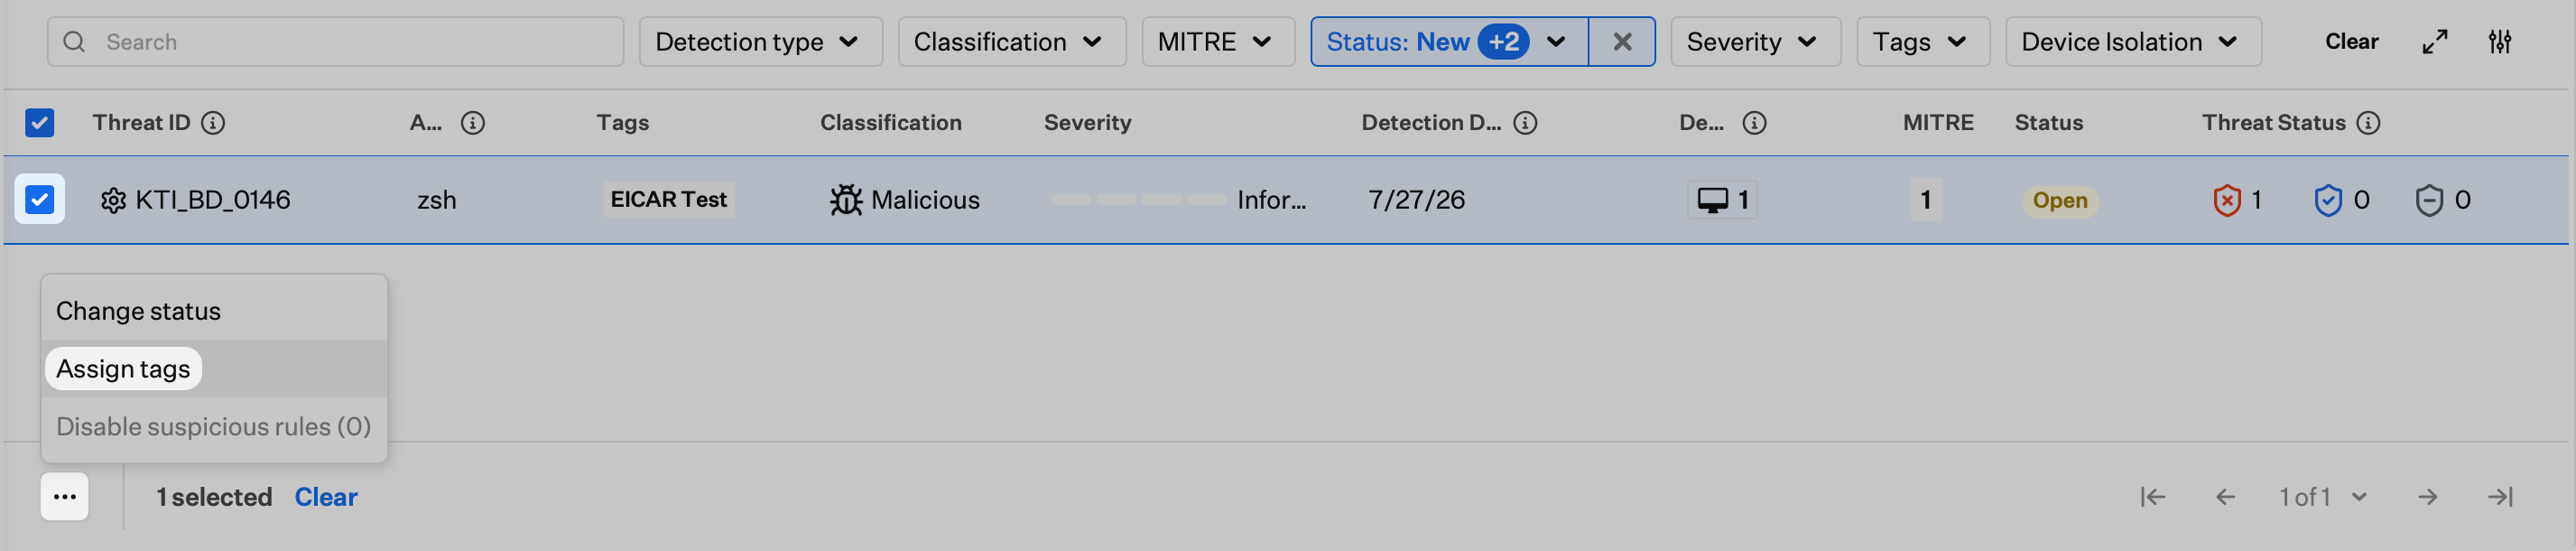
Erkennungen nach Tags filtern
Sie können die Erkennungstabelle filtern, indem Sie im oberen Filter einen oder mehrere Tags auswählen. So können Sie sich auf bestimmte Arten von Bedrohungen oder Aufgaben konzentrieren.Überlegungen
- Statusverwaltung: Aktualisieren Sie die Status von Erkennungen regelmäßig, um eine genaue Bedrohungsverfolgung zu gewährleisten und die Effektivität der Filter zu verbessern
- Tag-Strategie: Entwickeln Sie eine konsistente Tagging-Strategie, die zu den betrieblichen Workflows Ihres Teams und den Anforderungen an die Bedrohungsklassifizierung passt
- Massenvorgänge: Verwenden Sie Statusänderungen und Tag-Zuweisungen in großen Mengen, um mehrere Erkennungen gleichzeitig effizient zu verwalten
- Filterkombinationen: Kombinieren Sie Status- und Tag-Filter, um gezielte Ansichten für bestimmte Bedrohungstypen oder betriebliche Prioritäten zu erstellen
- Zusammenarbeit im Team: Legen Sie klare Richtlinien für Statusaktualisierungen und die Verwendung von Tags fest, um ein konsistentes Bedrohungsmanagement in Ihrem gesamten Sicherheitsteam sicherzustellen
- Automatische Status: Beachten Sie, dass die Status New und Archived von Iru Endpoint automatisch anhand des Zeitpunkts verwaltet werden, während Öffnen und Geschlossen ein manuelles Eingreifen erfordern
- Priorisierung von Bedrohungen: Verwenden Sie Kombinationen aus Status und Tags, um Bedrohungen, die sofortige Aufmerksamkeit erfordern, gegenüber solchen zu priorisieren, die später bearbeitet werden können