> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Amazon S3 활동 로그 통합
> Iru Endpoint에서 Amazon S3 통합을 구성하여 Endpoint, Detections 및 Compliance 이벤트를 포함한 통합 테넌트 활동 로그를 내보냅니다.
### Amazon S3 활동 로그 통합 정보
Iru Endpoint의 Amazon S3 활동 로그 통합을 사용하면 조직은 통합 테넌트 활동 로그를 자체 호스팅 S3 버킷으로 내보내 SIEM 서비스로 중앙에서 수집하고 분석할 수 있습니다.
### 작동 방식
이 통합은 Iru Endpoint에서 제공하는 IAM 역할을 통한 교차 계정 접근을 사용하여 지정된 S3 버킷에 이벤트 데이터를 푸시합니다.
구성이 완료되면 [Unified Activity](/ko/iru/platform-overview/unified-activity)에서 검토하는 것과 동일한 테넌트 활동 이벤트를 전달합니다. 여기에는 **Tenant**(System), **Endpoint**, **탐지**, **취약성** 및 **컴플라이언스** 전반의 활동이 포함됩니다. 기록된 내용을 찾아보고 필터링하려면 Unified Activity를 사용하고, 장기 보관, SIEM 수집 또는 오프라인 분석에는 S3 버킷을 사용하세요.
이벤트 필드 정의 및 API 세부 정보는 활동 로그 [API 문서](https://api-docs.kandji.io/#06022d9d-426b-4aea-826a-d7f084e4f1e3)를 참조하세요.
통합이 연결된 후 첫 번째 로그 수집에는 직전 1시간의 활동만 포함됩니다. 이후 활동 로그 수집은 매시간 이루어집니다.
### 사전 요구 사항
이 통합을 구성하기 전에 다음 사항을 확인하세요.
* 활성 AWS 계정이 있어야 합니다.
* 새 S3 버킷을 생성할 수 있는 권한이 있어야 합니다.
* AssumeRole 및 S3 쓰기 권한이 있는 IAM 역할을 생성할 수 있는 권한이 있어야 합니다.
### AWS 접근 설정
#### Iru Endpoint 통합 설정
사이드바에서 [**계정 메뉴 버튼**](/ko/iru/platform-overview/account-menu)을 선택한 다음 **통합**을 선택합니다.
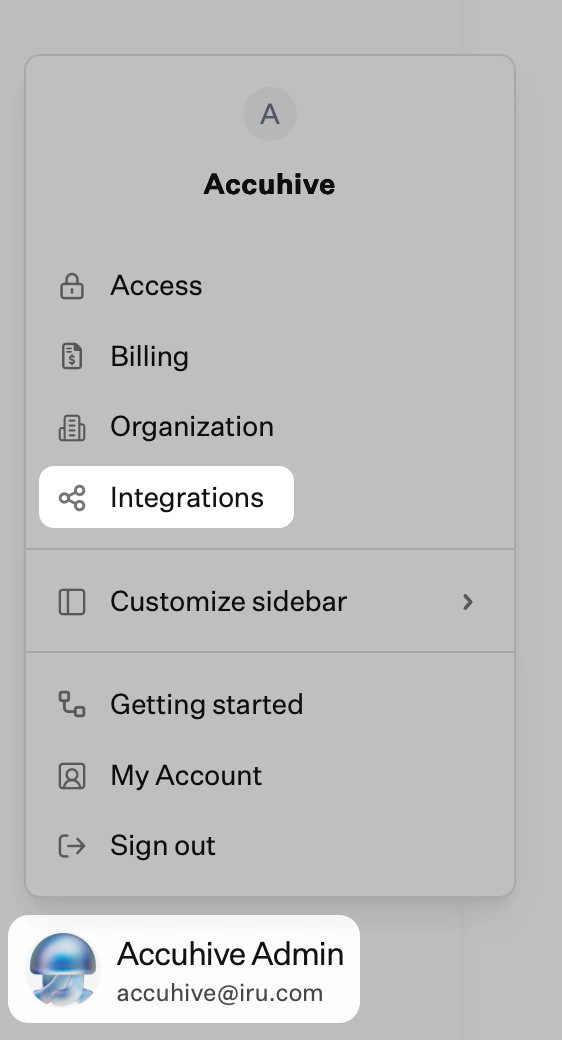 Integrations 페이지 오른쪽 상단에서 **모든 통합 찾아보기**를 선택합니다.
**Amazon S3 Activity Log Integration** 타일을 선택합니다.
**IRU\_ENDPOINT\_IAM\_ROLE** 값을 복사하여 안전한 위치에 보관합니다.
**IRU\_ENDPOINT\_AWS\_ACCOUNT\_ID** 값을 복사하여 안전한 위치에 보관합니다.
이 값은 다음 섹션에서 IAM 역할 권한의 일부로 사용됩니다.
#### S3 버킷 생성
Amazon S3 활동 로그 통합을 사용하려면 새 S3 버킷을 생성해야 합니다.
AWS에 로그인합니다.
Amazon S3 > Buckets로 이동합니다.
**Create bucket**을 선택합니다.
**General purpose** 버킷 유형을 선택합니다.
기억하기 쉬운 **Bucket name**을 입력합니다.
* 이 이름은 정책에서 참조됩니다.
**Block Public Access settings for this bucket**에서 **Block all public access** 옵션이 선택되어 있는지 확인합니다.
**Bucket Versioning**에서 **Disable** 옵션을 선택된 상태로 유지합니다.
**Encryption type**에서 \*\*Server side encryption with Amazon S3 managed Keys (SSE-S3)\*\*를 선택합니다.
**Bucket Key**에서 **Enabled**를 선택합니다.
Iru Endpoint는 현재 위에 정의된 기본 암호화 옵션만 지원합니다.
**Create bucket**을 선택합니다.
방금 생성한 버킷을 선택합니다.
**권한** 탭을 선택합니다.
**Bucket policy**에서 **편집**을 선택합니다.
역할 권한에 다음 버킷 정책을 추가합니다. **변경 내용 저장**을 선택합니다.
**BUCKET\_NAME**에 대한 모든 참조를 방금 생성한 버킷 이름으로 바꿉니다.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "AllowSSLRequestsOnly",
"Effect": "Deny",
"Principal": "*",
"Action": "s3:*",
"Resource": [
"arn:aws:s3:::BUCKET_NAME/*",
"arn:aws:s3:::BUCKET_NAME"
],
"Condition": {
"Bool": {
"aws:SecureTransport": "false"
}
}
}
]
}
```
AWS에서 **IAM > Roles**로 이동합니다.
**Create role**을 선택합니다.
**Custom trust policy**를 선택합니다.
Iru Endpoint가 S3 버킷에 쓸 때 이 역할을 맡을 수 있도록 아래의 **Custom trust policy**를 추가합니다.
* **IRU\_ENDPOINT\_AWS\_ACCOUNT\_ID** 및 **IRU\_ENDPOINT\_IAM\_ROLE** 텍스트를 문서 시작 부분에서 기록해 둔 값으로 바꿉니다.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Principal": {
"AWS": "arn:aws:iam::IRU_ENDPOINT_AWS_ACCOUNT_ID:role/IRU_ENDPOINT_IAM_ROLE"
},
"Action": "sts:AssumeRole"
}
]
}
```
**다음**을 선택합니다.
**Add permissions screen**에서 나열된 **Permissions policies**를 선택하지 않고 Next를 선택합니다.
**Role name** 및 **설명**을 추가합니다.
**Create role**을 선택합니다.
방금 생성한 **IAM Role**을 선택합니다.
**권한** 탭을 선택합니다.
**Add permissions**를 선택합니다.
**Create inline policy**를 선택합니다.
**JSON** 탭을 선택합니다.
인라인 정책에 다음을 입력합니다.
BUCKET\_NAME 바꾸기 - Iru Endpoint가 활동 로그 파일을 저장할, 생성한 버킷의 이름으로 바꿉니다.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Action": "s3:ListBucket",
"Effect": "Allow",
"Resource": "arn:aws:s3:::BUCKET_NAME"
},
{
"Action": "s3:*",
"Effect": "Allow",
"Resource": "arn:aws:s3:::BUCKET_NAME/*"
}
]
}
```
**다음**을 선택합니다.
**Policy name**을 입력합니다.
**Create policy**를 선택합니다.
### Iru Endpoint에서 통합 설정
AWS 계정에서 위 사항을 구성한 후 Iru Endpoint 계정에서 통합 설정을 진행할 수 있습니다.
사이드바에서 [**계정 메뉴 버튼**](/ko/iru/platform-overview/account-menu)을 선택한 다음 **통합**을 선택합니다.
Integrations 페이지 오른쪽 상단에서 **모든 통합 찾아보기**를 선택합니다.
**Amazon S3 Activity Log Integration** 타일을 선택합니다.
**다음**을 선택합니다.
**AWS Account ID**를 입력합니다.
이 가이드 앞부분에서 생성한 버킷의 **S3 Bucket Name**을 입력합니다.
선택적으로 **Destination Path**를 입력합니다.
이 가이드 앞부분에서 생성한 IAM 역할의 **IAM Role ARN**을 입력합니다.
**AWS Region**을 입력합니다.
**Connect to S3**를 선택합니다.
Iru Endpoint가 제공된 S3 버킷에 테스트 파일을 업로드하고 삭제하려고 시도합니다. Iru Endpoint가 S3 버킷에 성공적으로 통합할 수 없는 경우 저장할 수 없으며, UI에 표시되는 오류 메시지에 따라 연결을 수정해야 합니다.
S3 버킷을 확인하여 Iru Endpoint가 활동 로그 데이터를 푸시하고 있는지 확인합니다. 계정에서 테넌트 활동 이벤트가 생성된 경우 최대 2시간이 걸립니다.
## 고려 사항
활동 로그 이벤트는 매시간 업데이트되며, 첫 번째 수집에는 직전 1시간의 활동만 포함됩니다. 내보낸 이벤트는 [Unified Activity](/ko/iru/platform-overview/unified-activity) 범위(지원되는 모든 Tenant, Endpoint, Detections, 취약성 및 Compliance 활동 유형)와 일치합니다.
IAM 역할에는 Iru Endpoint가 해당 역할을 맡아 S3 버킷에 쓸 수 있도록 하는 데 필요한 권한이 있어야 합니다.
Iru Endpoint가 버킷에 객체를 쓸 수 있도록 S3 버킷 정책을 조정해야 할 수 있습니다.
보안 규정 준수를 위해 S3 버킷에 적절한 암호화가 활성화되어 있고 퍼블릭 액세스가 차단되어 있는지 확인하세요.
로그 데이터 보존 및 스토리지 비용을 관리하기 위해 S3 수명 주기 정책 구현을 고려하세요.
S3 버킷 접근 및 활동 로그 전달을 모니터링하도록 CloudWatch 경보를 설정하세요.
### 관련 문서
S3로 내보내기 전후에 Iru 웹 앱에서 동일한 테넌트 활동 이벤트를 찾아보고, 검색하고, 필터링합니다.
Unified Activity가 Preview 단계인 동안 함께 사용할 수 있는 현재 Endpoint 활동 타임라인입니다.