> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Okta Device Trust: 통합 설정
> 암호 없는 인증을 위해 Iru Endpoint와 Okta Device Trust 통합을 설정합니다. FastPass, 기기 신뢰 정책 및 검증 규칙을 구성합니다.
이 가이드는 Mac 컴퓨터, iOS 기기 및 iPadOS 기기에 적용됩니다
**제품 이름 업데이트**: 이 가이드 전체에서 "Kandji"와 "Iru Endpoint"에 대한 언급을 모두 볼 수 있습니다. 제품 이름은 이제 Iru Endpoint이지만 일부 통합 인터페이스에는 여전히 이전 이름이 표시될 수 있습니다. 이는 통합 파트너가 시스템을 업데이트하면 해결될 일시적인 상황입니다.
### Okta Device Trust 통합 설정 정보
Iru Endpoint의 Okta Device Trust 통합 설정을 사용하면 최종 사용자가 Okta로 보호되는 앱에 접근하기 전에 Iru Endpoint가 기기를 관리하도록 보장하여 암호 없는 인증 및 FastPass 기능을 사용할 수 있습니다.
### 작동 방식
Okta Device Trust를 사용하면 최종 사용자가 기기에서 Okta로 보호되는 앱에 접근하기 전에 Iru Endpoint가 Apple 기기를 관리하도록 보장할 수 있습니다. 이 통합은 암호 없는 인증 경험을 위해 Okta FastPass를 활성화하여 사용자가 암호 없이 Okta 및 Okta 리소스에 로그인할 수 있도록 합니다. 특히 iOS, iPadOS 및 macOS 기기에서는 FastPass를 통해 Face ID 및 Touch ID로 로그인할 수 있습니다. Okta FastPass는 Okta Identity Engine의 기능입니다.
### 시작하기 전에
Iru Endpoint에서 통합 설정을 시작하기 전에 Okta 테넌트에서 다음을 구성하세요.
* Okta 테넌트가 Okta Classic Engine에서 [Okta Identity Engine](https://help.okta.com/oie/en-us/content/topics/identity-engine/oie-index.htm)으로 마이그레이션되어 있어야 합니다.
* Okta 테넌트에서 [Okta FastPass](https://help.okta.com/oie/en-us/content/topics/identity-engine/devices/fp/fp-main.htm)가 활성화되어 있어야 합니다.
* ODT를 설정하는 Okta 사용자는 Okta에서 [super admin](https://help.okta.com/oie/en-us/content/topics/security/administrators-super-admin.htm) 역할을 가지고 있어야 합니다. Super admin 자격 증명은 초기 인증 및 API Service Integration 추가에만 필요합니다.
* Okta에서 Device integrations를 추가하려면 [Okta Adaptive MFA](https://www.okta.com/products/adaptive-multi-factor-authentication/)가 필요합니다.
### 사전 요구 사항
Iru Endpoint는 통합 설정 중에 다음 사항을 확인하고 누락된 항목이 있으면 경고를 표시합니다.
* [Apple Business 또는 Apple School Manager의 Apps and Books](/ko/endpoint/settings/apple-integrations/add-apps-from-apps-and-books-to-iru-endpoint)를 통해 Library에서 **Okta Verify**를 사용할 수 있도록 하세요.
* **macOS**에서는 **Auto Apps**의 **Okta Verify Auto App**을 할당하세요.
### 통합 설정
Iru Endpoint 테넌트에 로그인합니다.
사이드바에서 [**계정 메뉴 버튼**](/ko/iru/platform-overview/account-menu)을 선택한 다음 **통합**을 선택합니다.
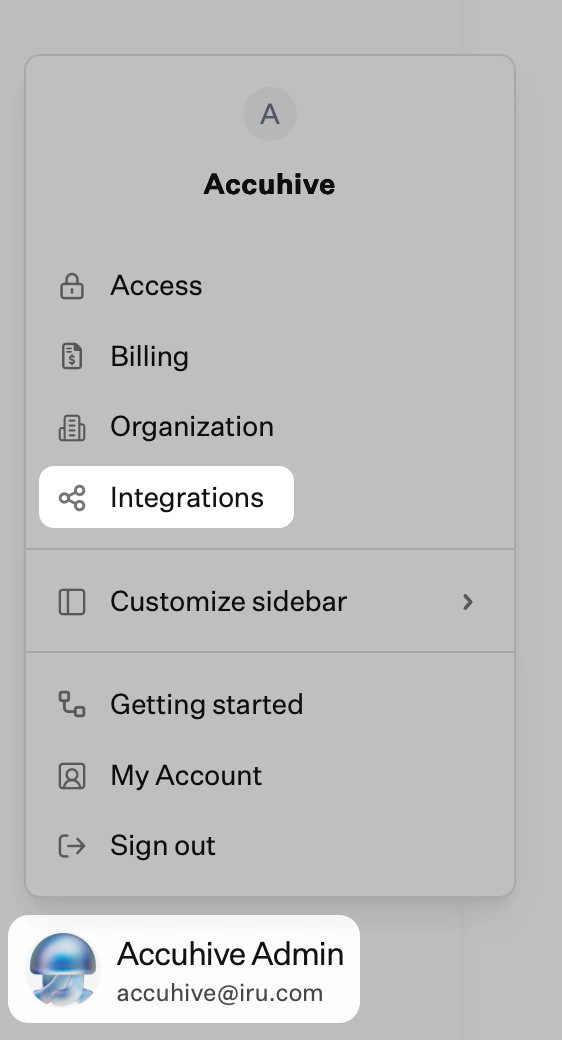 Integrations 페이지 오른쪽 상단에서 **모든 통합 찾아보기**를 선택합니다.
**Okta Device Trust** 타일을 선택합니다.
**Welcome to Okta Device Trust** 모달에서 **Get Started**를 선택합니다.
**Specify your Okta Domain** 모달에서 Okta 테넌트 URL을 입력하고 **다음**을 선택합니다.
**Sign in with Okta** 모달에서 **Sign in with Okta**를 선택합니다. 새 브라우저 창이 열리고 Okta 테넌트로 이동하며, 여기에서 **API Service Integration**을 생성합니다. 완료되면 Iru Endpoint로 돌아와 ODT 통합 설정을 계속합니다.
ODT를 구성하는 데 사용하는 Okta 사용자는 Okta에서 [super admin](https://help.okta.com/oie/en-us/content/topics/security/administrators-super-admin.htm) 역할을 가지고 있어야 합니다.
Okta에 로그인하면 **Authorize Kandji Device Trust** 통합 페이지가 표시됩니다. 이 페이지에서 **Install & Authorize**를 선택합니다. Kandji API Service 통합은 다음 범위를 사용합니다.
* okta.devices.manage
* okta.devices.read
* okta.authenticators.read
**Copy your client secret** 모달에서 나중에 Iru Endpoint에서 사용할 수 있도록 클라이언트 시크릿을 안전한 곳에 복사합니다. 이때만 볼 수 있습니다.
**완료**를 선택합니다.
**Kandji Device Trust** 개요 페이지에서 나중에 Iru Endpoint에서 사용할 수 있도록 **Client ID**를 안전한 곳에 복사합니다.
Iru Endpoint로 돌아가 ODT 통합 설정을 계속합니다.
**Complete the following tasks in Okta** 모달에서 **다음**을 선택합니다.
**API Service Integration Credentials** 모달에서 앞서 복사한 Client ID와 Client Secret을 입력합니다.
**Connect to Okta**를 선택합니다. Iru Endpoint는 백그라운드에서 Okta 테넌트가 Okta Identity Engine을 사용하고 있으며 Okta FastPass가 활성화되어 있는지 확인합니다.
### Okta에서 기기 플랫폼 구성
이 섹션에서는 Okta에서 기기 통합을 생성하는 방법을 설명합니다. 이 정보는 Iru Endpoint에서 기기 플랫폼을 추가할 때 사용됩니다.
Okta에서 Device integrations를 추가하려면 Okta [Adaptive MFA](https://www.okta.com/products/adaptive-multi-factor-authentication/)가 필요합니다.
#### Okta에서 기기 통합 추가
Okta 관리 포털에 로그인합니다.
왼쪽 탐색 메뉴에서 **Security > Device Integrations**를 선택합니다.
**Add platform**을 선택합니다.
#### macOS를 기기 통합으로 추가
**Select platform** 단계에서 \*\*Desktop (Windows and macOS only)\*\*를 선택합니다.
**다음**을 선택합니다.
**Configure management attestation** 단계에서 **Use Okta as certificate authority**를 선택합니다.
**SCEP URL challenge type**으로 **Dynamic SCEP URL** 및 **Generic**을 선택합니다.
**SCEP URL** 옆의 **생성**을 선택합니다.
SCEP URL, Challenge URL, Username 및 Password를 안전한 곳에 복사합니다. 이 정보는 나중에 Iru Endpoint에서 macOS를 기기 플랫폼으로 설정할 때 사용합니다.
암호는 이때만 볼 수 있습니다. 필요한 경우 나중에 Okta의 기본 Device integrations 페이지 메뉴에서 교체할 수 있습니다.
**저장**을 선택합니다.
#### iOS를 기기 통합으로 추가
**Select platform** 단계에서 **iOS**를 선택합니다.
**다음**을 선택합니다.
**Configure management attestation** 단계에서 나중에 Iru Endpoint에서 iOS를 기기 플랫폼으로 추가할 때 사용할 수 있도록 **Secret key**를 안전한 곳에 복사합니다.
비밀 키는 이때만 볼 수 있습니다. 필요한 경우 나중에 Okta의 기본 Device integrations 페이지 메뉴에서 키를 교체할 수 있습니다.
**Device management provider**에 설명적이고 사용자 친화적인 값을 입력합니다.
**등록 포털 링크**에 Iru Endpoint 테넌트의 등록 포털 링크를 입력합니다. (예: `https://accuhive.iru.com/enroll`, 여기서 `accuhive`는 테넌트 하위 도메인이어야 합니다.)
**저장**을 선택합니다.
### Okta에서 기기 통합 수정
#### macOS Challenge Password 또는 iOS Secret 교체
Device Integrations 페이지로 이동합니다.
변경하려는 통합 옆의 **작업** 메뉴를 선택합니다.
해당 플랫폼의 재설정 옵션을 선택합니다.
표시되는 모달에서 **Reset** 버튼을 선택합니다.
#### macOS Challenge Password 또는 iOS Secret 삭제
Device Integrations 페이지로 이동합니다.
변경하려는 통합 옆의 **작업** 메뉴를 선택합니다.
**삭제**를 선택합니다.
표시되는 모달에서 **삭제** 버튼을 선택합니다.
### Iru Endpoint에서 기기 플랫폼 구성
**Configure device platforms** 모달에서 구성할 플랫폼을 선택합니다. macOS, iOS 또는 둘 다 구성할 수 있습니다.
**다음**을 선택합니다.
macOS를 선택한 경우 **Add macOS as a device platform** 모달에 필요한 정보를 입력하고 **다음**을 선택합니다.
iOS를 선택한 경우 **Add iOS as a device platform** 모달에 필요한 정보를 입력하고 **Finish setup**을 선택합니다.
**Okta Device Trust setup complete** 모달에서 **View integration settings**를 선택하여 Iru Endpoint의 ODT 통합에 대한 추가 정보를 확인하거나, **Go to Library item**을 선택하여 ODT 배포를 위해 Okta Verify를 구성할 수 있습니다. Mac에서는 **Okta Verify Auto App**을 사용하세요.
### 다음 단계
[Okta Device Trust: Okta Verify Library Item 구성](/ko/endpoint/integrations/okta-device-trust-main/okta-device-trust-configuring-the-okta-verify-library-item) 지원 문서를 사용하여 Apple 기기에 ODT를 배포하세요.