> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# EDR 행위 기반 탐지 테스트
> Iru EDR에서 행위 기반 탐지 규칙을 테스트하고 검증합니다. 샘플 시나리오를 실행하여 기기에서 엔드포인트 탐지 알림이 올바르게 트리거되는지 확인합니다.
이 가이드는 Mac 컴퓨터에 적용됩니다
### 행위 기반 탐지 테스트 정보
행위 기반 탐지 테스트는 Iru Endpoint EDR이 의심스럽거나 악의적인 활동을 실시간으로 식별하고 대응할 수 있는지 검증합니다. 이 테스트 방식은 실제 공격 행위를 시뮬레이션하여 EDR 시스템이 올바르게 구성되어 예상대로 작동하는지 확인합니다.
### 작동 방식
행위 기반 탐지 테스트는 통제된 시뮬레이션 기법을 사용하여 실제 보안 위험 없이 EDR 대응을 트리거합니다. 테스트 프로세스에서는 악성 행위를 모방하는 특정 명령이나 스크립트를 실행하여, 구성된 보안 태세 모드에 따라 EDR 시스템이 이러한 활동을 올바르게 식별하고 대응하는지 확인할 수 있습니다.
### 사전 요구 사항
* **EDR Library Item 구성**: EDR Library Item에 행위 기반 탐지가 활성화되어 있고 기기에 성공적으로 적용되었는지 확인하십시오. 기기 레코드의 Status 탭에서 EDR Library Item 옆에 녹색 점이 표시되는지 확인하면 됩니다.
### 터미널을 사용하여 단일 탐지 테스트
터미널을 엽니다.
다음 명령을 실행하여 행위 이벤트를 트리거합니다.
```
cp 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*'
```
#### Detect 모드의 예상 결과
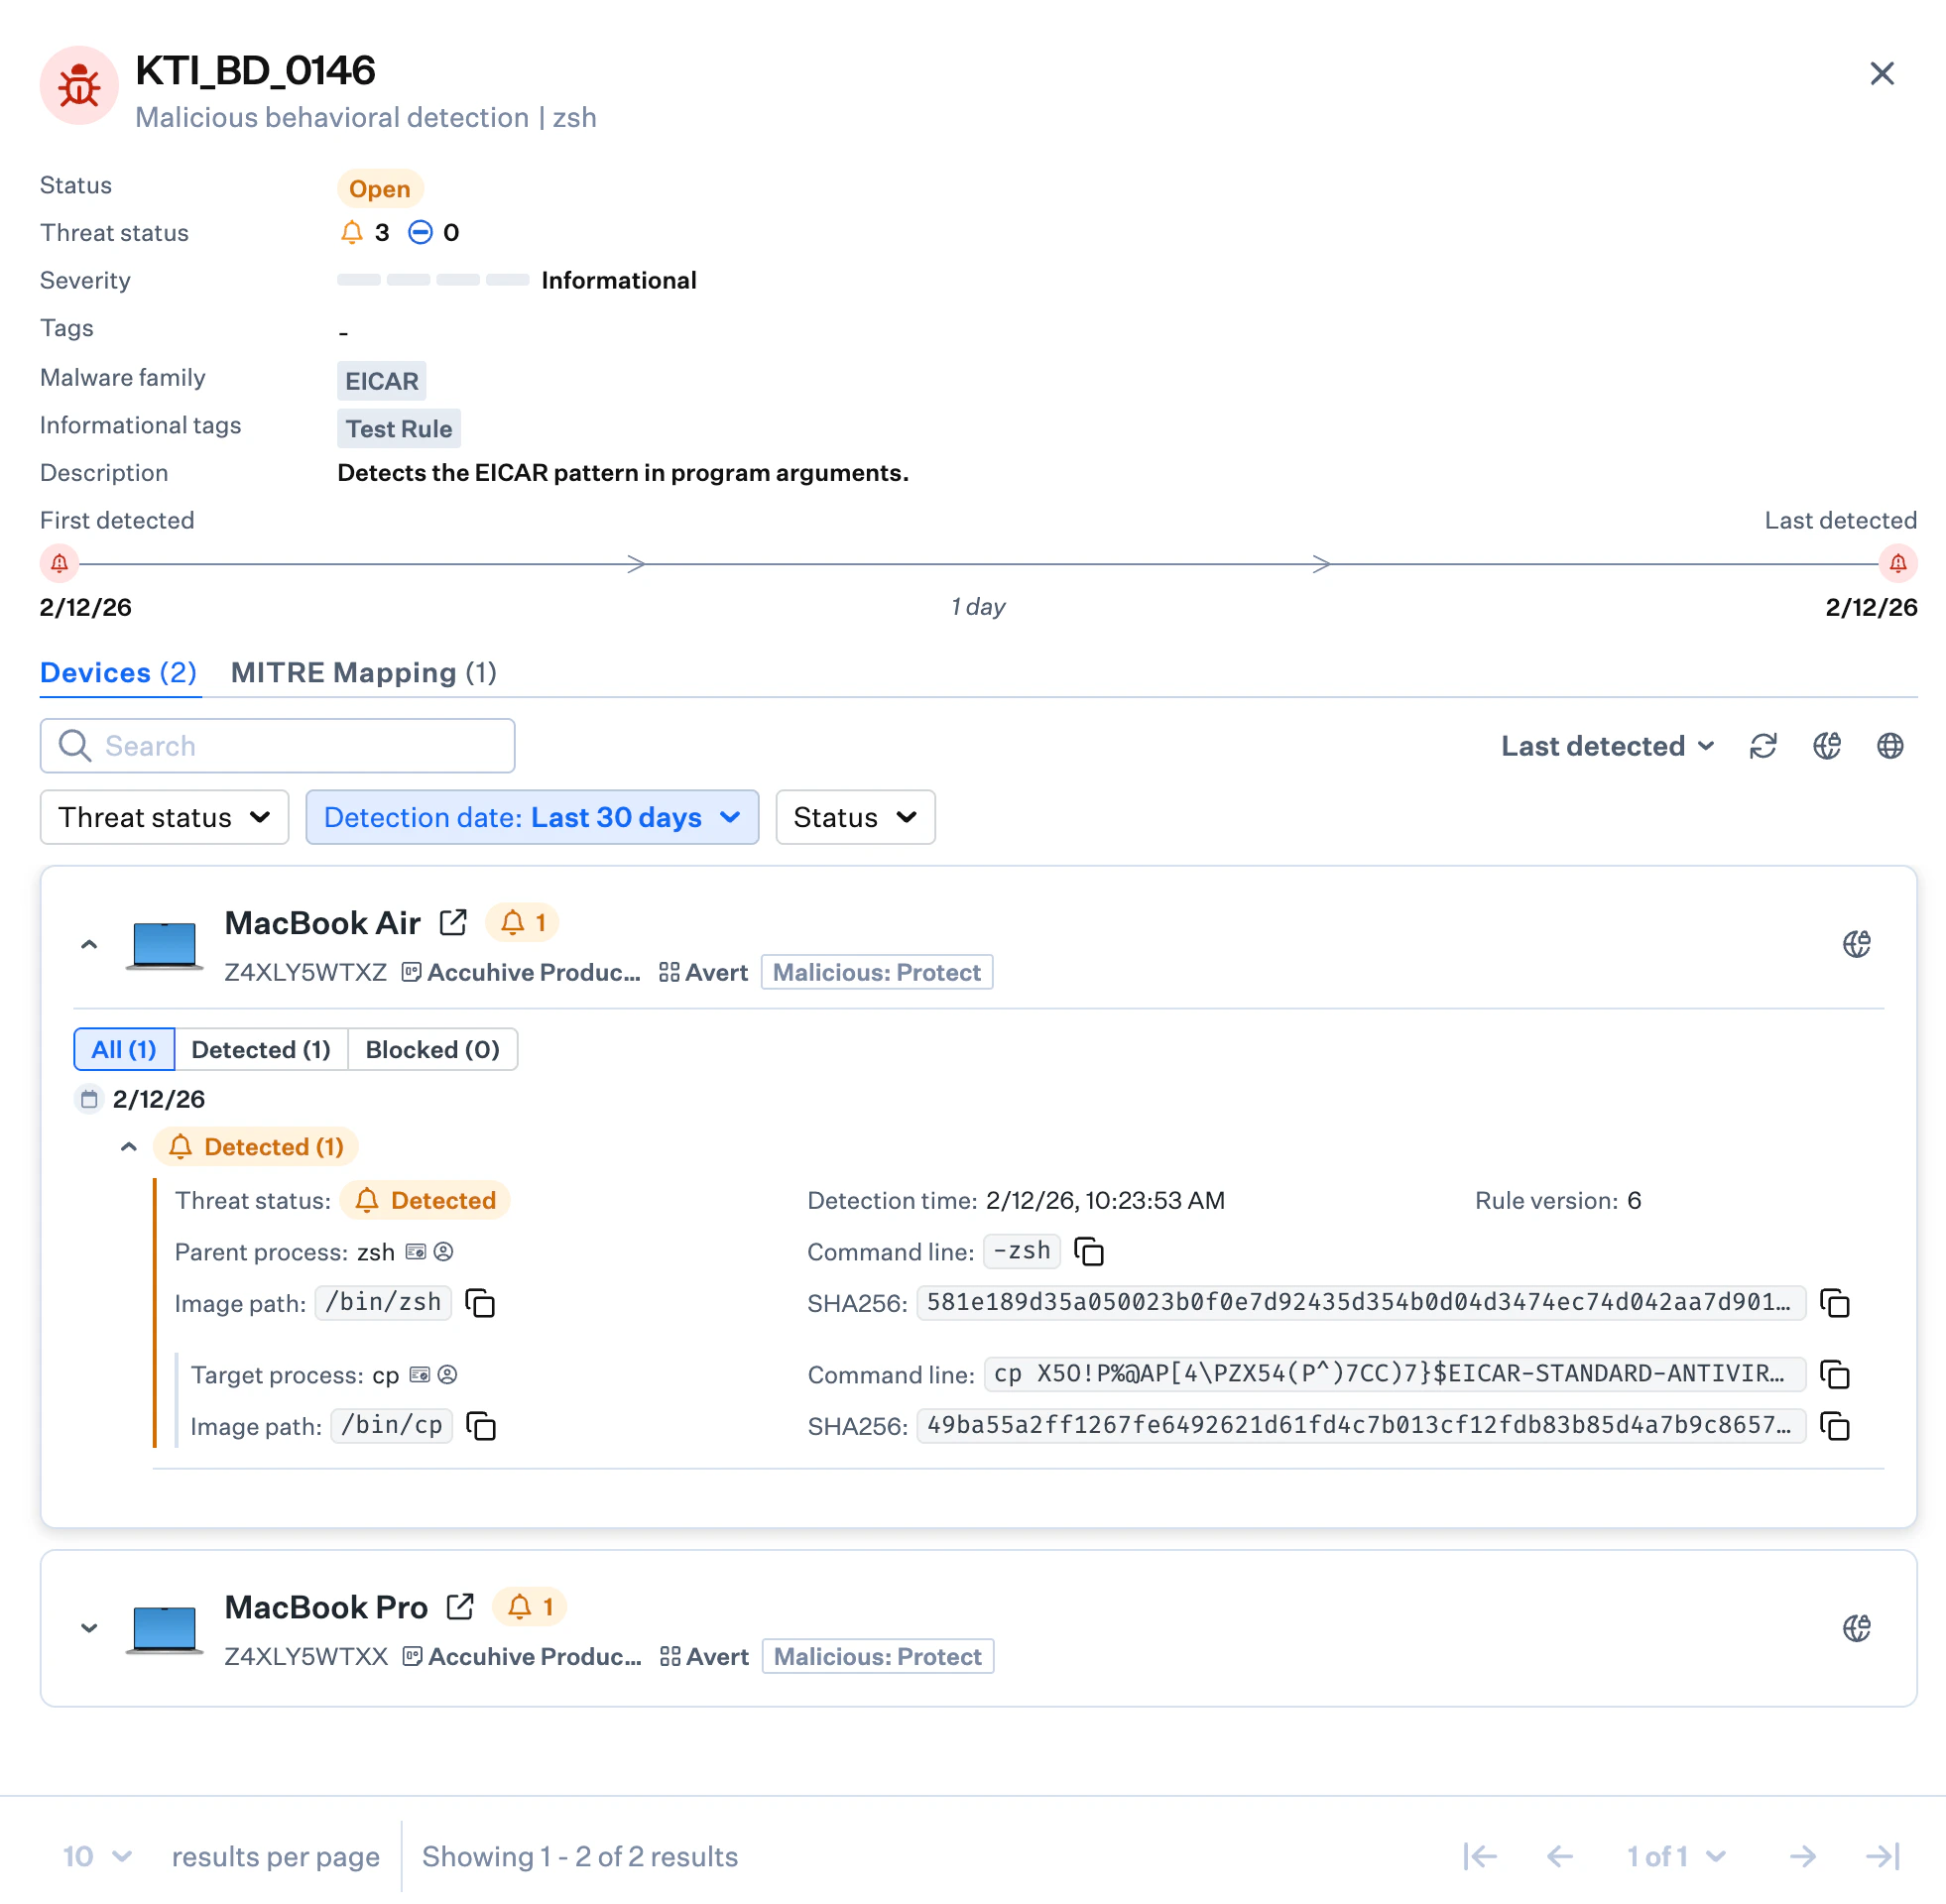
EDR Library Item의 Malicious behavior response posture가 Detect 모드로 설정된 경우:
* Iru Endpoint EDR은 테스트를 악성 행위 활동으로 식별합니다. 이는 Detections 모듈(왼쪽 탐색 메뉴의 **Endpoint** 아래에서 **탐지** 선택)과 기기 레코드의 **탐지** 탭 모두에 Detected 상태로 보고됩니다.
 #### Protect 모드의 예상 결과
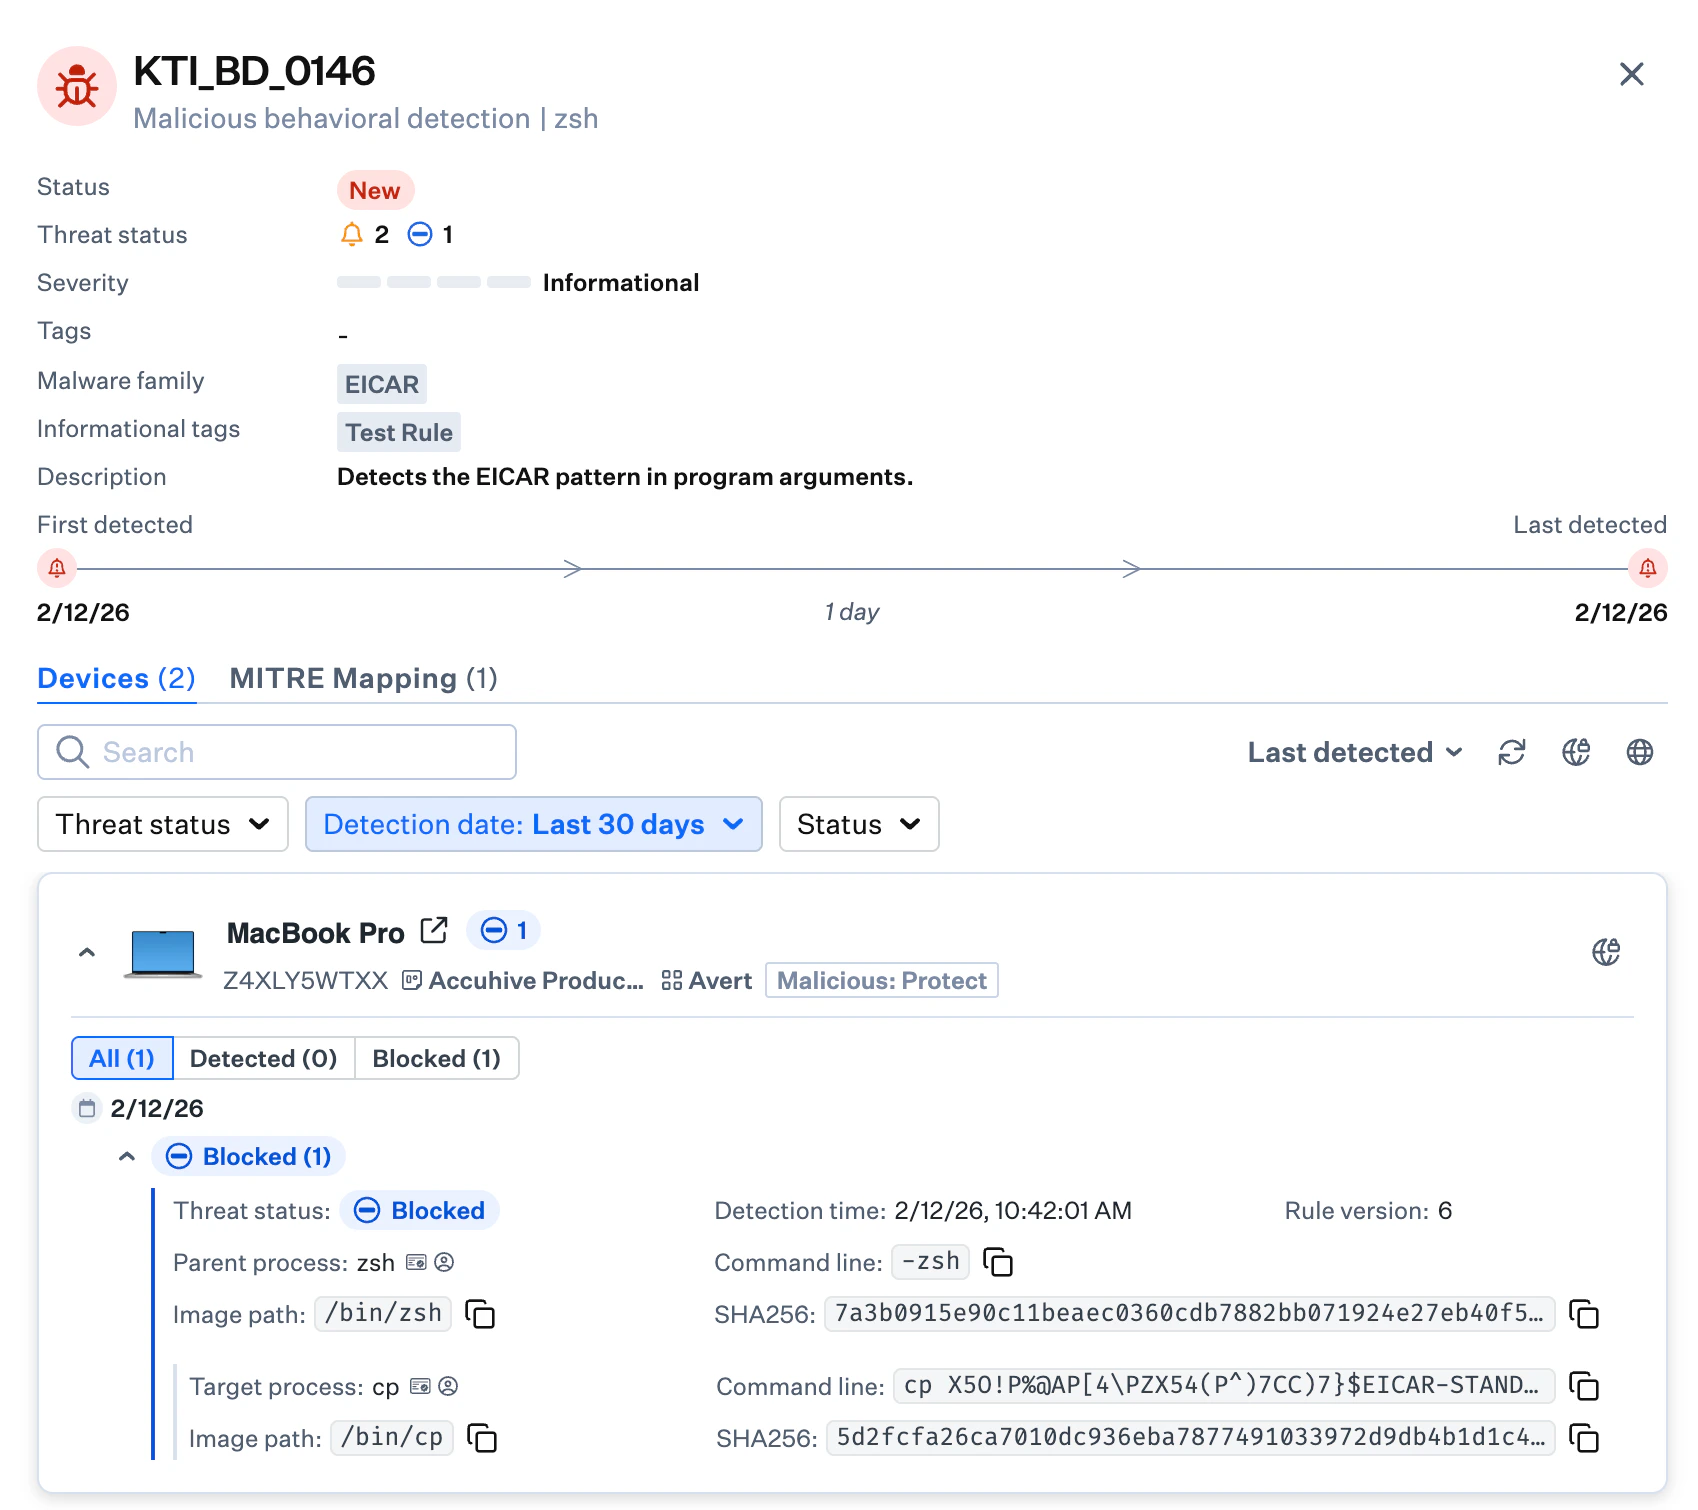
EDR Library Item의 Malicious behavior response posture가 Protect 모드로 설정된 경우:
* Iru Endpoint EDR은 테스트를 악성 활동으로 인식하고 차단합니다. 이는 Detections 모듈(왼쪽 탐색 메뉴의 **Endpoint** 아래에서 **탐지** 선택)과 기기 레코드의 **탐지** 탭 모두에 Blocked 상태로 반영됩니다.
 ### 공격 시뮬레이션 스크립트를 사용하여 여러 탐지 테스트
#### 사전 요구 사항
이 스크립트를 실행하려면 Apple의 [Xcode Developer Tools](https://developer.apple.com/xcode/resources/)가 필요합니다. 스크립트를 실행할 때 Xcode Developer Tools가 없으면 설치하라는 메시지가 표시됩니다.
#### 스크립트 다운로드 및 실행
다음 방법은 GitHub에서 [EDR Test 스크립트](https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh)를 다운로드하여 실행해야 합니다. 이 스크립트는 기기에서 의심스러운 행위를 시뮬레이션하며, 그 결과로 생성되는 탐지는 공격 시나리오와 유사합니다.
스크립트를 실행해도 위험은 없지만, EDR Library Item의 Malicious behavior response posture 및 PUP response posture를 Protect로 설정해야 합니다. 이렇게 하면 이 스크립트가 시뮬레이션하는 행위가 차단되어 최적의 경험을 보장합니다.
터미널을 엽니다.
다음 명령을 실행하여 스크립트를 다운로드하거나 GitHub 저장소에서 [다운로드](https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh)할 수 있습니다.
```bash theme={null}
curl -O https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh
```
다음 명령을 실행하여 스크립트를 실행 가능하게 만듭니다.
```
chmod +x edr_test.zsh
```
다음 명령을 실행하여 스크립트를 실행합니다.
```
sudo ./edr_test.zsh
```
#### Protect 모드의 예상 결과
Library Item의 Malicious behavior response posture가 Protect 모드로 설정된 경우:
* Iru Endpoint EDR은 실행 중인 행위를 악성 또는 의심스러운 것으로 인식하여 플래그를 지정하거나 차단합니다
* 이는 7개의 행위 기반 탐지로 반영됩니다. **탐지 유형**이 **Behavioral detections**로 설정된 경우 **탐지** 페이지(왼쪽 탐색 메뉴)와 기기 레코드의 **탐지** 탭에서 확인할 수 있습니다
* **탐지 유형**이 **File detections**로 설정된 경우 **탐지** 페이지(왼쪽 탐색 메뉴)와 기기 레코드의 **탐지** 탭에 하나의 파일 탐지가 나열됩니다
### 고려 사항
* **안전한 테스트 환경**: 두 테스트 방법 모두 실제 보안 위험 없이 공격 행위를 시뮬레이션하는 통제된 비악성 기법을 사용합니다
* **보안 태세 모드 검증**: Detect 및 Protect 모드를 모두 테스트하여 행위 기반 탐지 구성 및 대응 기능이 올바른지 확인하십시오
* **실시간 대응**: 의심스러운 활동이 감지되면 행위 기반 탐지가 즉시 트리거되어 실시간 보호 기능을 보여 주어야 합니다
* **두 가지 테스트 방법**: 단일 탐지와 공격 시뮬레이션을 모두 사용하여 행위 기반 탐지를 검증하십시오
* **스크립트 안전성**: 공격 시뮬레이션 스크립트는 안전하도록 설계되었으며 시스템에 실제 해를 끼치지 않지만, 항상 통제된 환경에서 테스트하십시오
* **탐지 확인**: 적절한 탐지 및 보고를 확인하기 위해 행위 기반 탐지가 기본 Detections 모듈과 개별 기기 레코드 모두에 표시되는지 항상 확인하십시오
* **정기 테스트**: 지속적인 EDR 기능을 보장하기 위해 행위 기반 탐지 테스트를 정기적인 보안 검증 절차에 포함하십시오
* **팀 교육**: 보안 팀이 위협 탐지 및 대응 워크플로를 이해할 수 있도록 행위 기반 탐지 테스트를 교육 도구로 활용하십시오
* **성능 영향**: 테스트 중 시스템 성능을 모니터링하여 EDR이 정상 작업 중 기기 성능에 큰 영향을 주지 않는지 확인하십시오
* **문서화**: 보안 규정 준수 및 감사 문서의 일부로 행위 기반 탐지 테스트 결과를 기록하십시오